






Codificazione in forza, poviru gestione di i sicreti, è a mancanza di strumenti cum'è HashiCorp Vault cuntinueghjanu à espone l'applicazioni à risichi serii. Ogni volta chì un sviluppatore invia una chjave API o una password à GitHub, rischia di pruvucà una violazione. In fatti, l'attaccanti scansionanu attivamente i repositori publichi è privati per i sicreti esposti, ch'elli sianu in codice, fugliali di cunfigurazione o immagini Docker.
E cunsequenze di u mondu reale mostranu ciò chì hè in ghjocu. In u 2022, l'attaccanti anu trovu e chjave AWS di Uber codificate in un repositoriu GitHub è l'anu aduprate per violà i sistemi critichi. Toyota hà espostu l'infrastruttura privata di i clienti dopu chì i sviluppatori anu spintu i sicreti in un repositoriu publicu GitHub. In i dui casi, e squadre anu lasciatu sicreti in u codice, è l'attaccanti ne anu prufittatu pienamente. Tuttu què era prevenibile.
In questa guida, amparerai cumu assicurà a vostra applicazione cù HashiCorp Vault per a gestione centralizzata di i sicreti, cumminata cù A rilevazione è a riparazione automatizate di Xygeni funziunalità. Inseme, sti strumenti vi aiutanu à:
- Eliminate i sicreti codificati in modu rigidu da a vostra basa di codice
- Impedisce à i sicreti d'entre in a storia di Git
- Rileva è riparà automaticamente e perdite prima ch'elle sianu sfruttabili
Fighjemu cumu si cunfigura, passu à passu.
2. Ciò chì conta cum'è un sicretu (è cumu si filtranu)
Prima di tutti, a sicretu ùn hè micca solu una password. Include gettoni API, credenziali OAuth, stringhe di cunnessione à a basa di dati, chjave SSH, chjave di crittografia è ancu JWT. Tuttu ciò chì dà accessu à un sistema, una risorsa o una identità si qualifica cum'è un sicretu.
picchì codificazione rigida L'inserimentu di ste credenziali in u codice surghjente hè sempre cumunu, assai squadre introducenu vulnerabilità senza sapè. Durante u sviluppu lucale, hè faciule di lascià cascà una chjave API rapida in un .env schedariu - o peghju, direttamente in u codice. Dopu, un solu git commit pò palesà quellu sicretu per sempre.
Ancu quandu i sicreti sò rimossi dopu commits, spessu stanu in Storia di Git, Strati Docker, o artefatti compilati. Per esempiu, parechje fughe passanu inosservate finu à chì qualchissia ùn esegue git log o estrae metadati da una maghjina di container.
Ghjè per quessa gestione di i sicreti deve esse proattivu, cuntinuu è automatizatu. I scanner tradiziunali ponu mancà secreti intarrati in rami, imagine o fugliali cumpressi. Eccu induve strumenti cum'è HashiCorp Vault e Xygeni intrì.
Inoltre, ricordate chì i sicreti ùn sò micca solu divulgati da i sviluppatori. CI/CD pipelineI scripts di prova, è ancu i fugliali di cunfigurazione in l'ambienti di pruduzzione ponu esse tutti fonti d'esposizione.
Dunque, assicurà i sicreti ùn hè micca solu una questione di strumenti, ma di abitudini, visibilità è automatizazione.
Vulete andà più in prufundità in e fughe secrete?
Sè vo vulete capisce perchè i sicreti sò filtrati in primu locu, è cumu l'attaccanti li sfruttanu in realtà, ùn vi perdite micca sta ripartizione approfondita:
3. Perchè a codificazione in modu duru di i sicreti hè un risicu, ancu in i repositori privati
A codificazione rigida di sicreti cum'è chjave API, credenziali è gettoni pò sembrà cunveniente durante u sviluppu. Tuttavia, sta pratica introduce risichi serii, soprattuttu quandu i sicreti diventanu... committed à u cuntrollu di versione.
Per esempiu, in a violazione di Uber di u 2022, l'attaccanti anu ottenutu accessu per mezu di chjave AWS codificate in modu rigidu truvatu in un repositoriu publicu di GitHub. In listessu modu, Toyota hà espostu credenziali critiche in un prughjettu GitHub, affettendu i dati di i so clienti.
Perchè i sicreti codificati in modu duru spessu campanu in .env I fugliali, i script, o i cummenti di u codice surghjente, sò faciuli da trascurà. Ancu in i repositori privati, i bot è l'insider ponu accede à elli. Peghju, a storia di Git cunserva ogni fuga, ancu dopu avè la "sguassata".
Inoltre, l'attaccanti muderni scansionanu continuamente i registri di GitHub è di i container per i token filtrati. Una sola spinta cù un sicretu codificatu pò apre a porta à:
- Compromissione di l'infrastruttura (accessu à u cloud)
- Manomissione di u codice surghjente (attacchi à a catena di furnimentu)
- Riutilizazione secreta trà i sistemi (escalazione di privilegi)
Dunque, rimpiazzà u codice rigidu cù quellu adattatu gestione di i sicreti ùn hè micca facultativu, hè fundamentale per assicurà u sviluppu.
4. Cumu HashiCorp Vault prutege i sicreti (è perchè hè megliu cà a codificazione rigida)
A codificazione dura di secreti cum'è e chjave API o e credenziali di basa di dati direttamente in u codice surghjente crea serii risichi di sicurezza. HashiCorp Vault elimina stu risicu offrendu un almacenamentu di secreti centralizatu, criptatu è cuntrullatu da l'accessu.
Invece d'integrà sicreti in variabili d'ambiente o File .env, l'applicazioni ponu recuperalli in modu sicuru à dumanda per mezu di l'API di Vault. Questu approcciu rimpiazza a gestione statica di i sicreti cù un accessu dinamicu è basatu annantu à e pulitiche.
A gestione di i sicreti cù HashiCorp Vault offre parechji vantaghji chjave rispetto à a codificazione rigida:
- I sicreti stanu criptati sia à riposu sia in transitu.
- L'accessu hè strettamente applicatu aduprendu pulitiche basate nantu à l'identità.
- Vault genera sicreti dinamicamente, facenduli scadere automaticamente.
- Ogni dumanda hè registrata, chì offre una tracciabilità è una verificabilità cumplete.
Vault s'integra ancu perfettamente in CI/CD pipelines, ambienti containerizzati, infrastruttura cloud è mesh di serviziu, ciò chì ne face una suluzione scalabile è pronta per a pruduzzione per e squadre DevSecOps muderne.
Esempiu di u mondu reale:
In 2022, a Repositoriu GitHub di Toyota hà accidentalmente filtratu publicamente credenziali, espunendu i servizii interni. Un strumentu cum'è Vault, cumminatu cù stretti commit pulitiche, averebbenu pussutu impedisce questu.
Avà, duverebbe esse chjaru: alluntanassi da a codificazione rigida è aduttà una codifica sicura gestione di i sicreti arnesi cum'è HashiCorp Vault ùn hè micca solu a megliu pratica, hè essenziale.
5. Cumu integrà Git, HashiCorp Vault, è Xygeni per a gestione sicura di i secreti
Per evità cumpletamente codificazione rigida sicreti, i sviluppatori devenu piglià passi proattivi durante u sviluppu lucale è in CI/CD. A bona nutizia hè chì HashiCorp Vault e Xygeni travaglià inseme per fà rispettà a sicurità gestione di i sicreti flussi di lavoro.
Passu 1: Aduprate Vault per recuperà i sicreti in modu sicuru
Prima, cunfigurate a vostra applicazione per caricà i sicreti da HashiCorp Vault à u mumentu di l'esecuzione. Per esempiu, in Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
Questu assicura chì i sicreti ùn sò mai almacenati in u codice o in i fugliali di cunfigurazione.
Passu 2: Impedisce l'Hardcoding cù un Git Hook è Xygeni
Per bluccà e perdite accidentali, pudete aghjunghje un pre-commit ganciu aduprendu a CLI di Xygeni:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Stu hook scansiona solu i fugliali mudificati messi in scena per commitS'ellu trova codificatu sicreti cum'è gettoni o password, blocca u commit, prima chì qualcosa ghjunghji à u repositoriu.
Passu 3: Integrazione di Vault è Xygeni CI/CD
In CI pipelines, pudete:
- Recuperà i sicreti di runtime da Vault
- Run
xygeni scan --run="secrets"per validà nisun sicretu hè statu introduttu - Rimediate automaticamente cù Xygeni s'ellu ci hè una perdita
I sviluppatori applicanu i sicreti à ogni passu, da u lucale commits à u implementazione, ringrazia a gestione s à questu ciclu strettu di feedback.
6. Da a codificazione rigida à a gestione sicura di i sicreti cù Vault + Xygeni
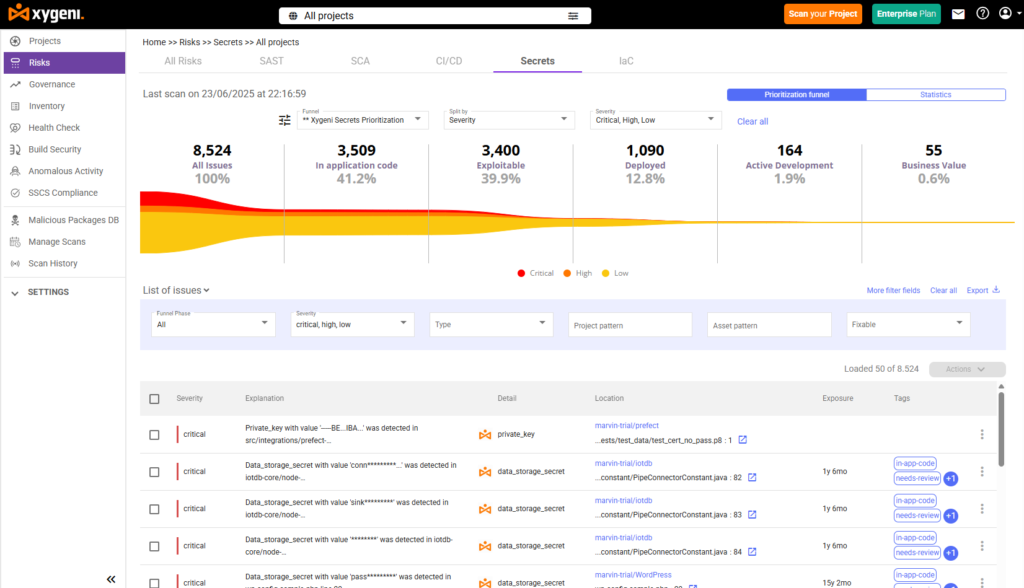
I sicreti di codificazione dura sò sempre unu di i modi più cumuni chì i sviluppatori esponenu accidentalmente credenziali sensibili. Hè per quessa chì l'accoppiamentu HashiCorp Vault cù a scansione in tempu reale da Xygeni crea un cumpletu gestione di i sicreti architettura: rilevazione, prevenzione è riparazione automatica, integrata direttamente in u vostru flussu di travagliu.
| passu | Cumu funziona a Gestione di Sicreti cù HashiCorp Vault è Xygeni |
|---|---|
| Passu 1: Definisce i Sicreti in Vault | Archiviate i sicreti cum'è e chjave API, e credenziali o i gettoni in modu sicuru in HashiCorp Vault sottu cuntrolli d'accessu stretti è crittografia in riposu. |
| Passu 2: Injectà Secrets via CI/CD | Aduprate variabili d'ambiente o iniezione dinamica per furnisce secreti à a vostra custruzzione pipelines o app, evitendu a codificazione dura in u codice surghjente. |
| Passu 3: Scansione per i Sicreti Hardcoded | Xygeni scansiona ogni pull request, Imagine Docker, è storia git per rilevà è validà i sicreti filtrati in tempu reale. |
| Passu 4: Validà i Sicreti | Xygeni verifica s'ellu u sicretu hè attivu è utilizabile. I sicreti verificati sò segnalati per azzione immediata aduprendu u so mutore di verificazione. |
| Passu 5: Attivate l'AutoRemediation | Sè un sicretu verificatu hè rilevatu, Xygeni pò revucallu o rotà lu, pubblicà lu in u PR/MR cù u cuntestu è guidà i flussi di travagliu di riparazione. |
7. Fermate i Sicreti Hardcoding per Sempre cù a Rimediazione Automatica è a Gestione di i Sicreti
Ancu cù HashiCorp Vault in piazza, l'errori accadenu sempre. I sviluppatori puderanu codificà un token durante i testi lucali o dimenticà di cunfigurà. .gitignore currettamente. Hè per quessa chì a cumbinazione di a gestione di i sicreti cù a scansione cuntinua è a riparazione automatica hè essenziale.
cù A gestione di i sicreti di Xygeni, ùn si tratta micca solu di rilevà credenziali codificate in modu rigidu, ma di riparà automaticamente, prima ch'elli diventinu incidenti.
Eccu cumu funziona Xygeni AutoFix per i sicreti:
- Xygeni scansiona ogni pull request appena hè apertu, cerca sicreti codificati in u codice, cunfigurazioni, storia Git è strati Docker.
- Valida ogni sicretu trovu contru à u so serviziu di destinazione è offusca u valore in i logs.
- Xygeni segnala u sicretu direttamente in u PR, aghjunghjendu cumenti cuntestuali cù gravità è tipu.
- AutoFix genera una patch sicura, chì pò:
- Cummentate u sicretu espostu
- Rimpiazzallu cù una riferenza à una variabile Vault o d'ambiente
- Offre struzzioni di riparazione passu à passu
- Sè una barriera di sicurezza hè attiva, Xygeni blocca automaticamente a PR finu à chì u prublema sia risoltu.
In più, Xygeni supporta l'applicazione via GitHub Actions, GitLab, Jenkins è Bitbucket. Dunque, i sicreti ùn ghjunghjenu mai in pruduzzione, ancu s'è vo li avete mancati durante a revisione.
Questa ùn hè micca solu a rilevazione di secreti. Hè una prutezzione di secreti chì si adatta à e diverse esigenze.

