






Infrastruttura cum'è Code security hè una priorità crescente mentre l'urganisazioni si movenu versu a gestione automatizata di u cloud. Sfruttendu IaC strumenti, e squadre ponu implementà l'infrastruttura rapidamente è in modu efficiente. Tuttavia, senza misure di sicurezza forti, cunfigurazioni sbagliate pò creà vulnerabili chì mettenu in periculu l'ambienti in nuvola. Per impedisce questu, IaC security A scansione aiuta à rilevà i prublemi in anticipu, assicurendu chì l'infrastruttura sia prutetta prima di u spiegamentu.
Mentre sempre più urganisazioni aduttanu l'Infrastruttura cum'è Codice, a sicurità deve stà una priorità. U mercatu hè previstu di ghjunghje $ 2.3 billion da 2027, facennu IaC security scansione una parte essenziale di e strategie di sicurezza in u cloud. Senza salvaguardie proattive, e squadre ponu introduce risichi chì puderanu purtà à violazioni di cunfurmità o violazioni di sicurezza.
In questa guida, esploreremu e pratiche di sicurezza essenziali. Copriremu IaC security, discute pupulare IaC strumenti, sparte e migliori pratiche per IaC security scansione, è spiegà cumu Xygeni aiuta à prutege l'infrastruttura cloud da cunfigurazioni errate è vulnerabilità.
Chì ghjè l'infrastruttura cum'è codice (IaC)
Infrastruttura cum'è Codice (IaC) hè un modu per gestisce è cunfigurà l'infrastruttura aduprendu u codice invece di u travagliu manuale. Di cunsiguenza, e squadre IT ponu automatizà u sviluppu di l'infrastruttura, mantenendu tuttu listessu, rendendu faciule a scalabilità è riducendu u sforzu. Scrivendu cunfigurazioni in codice, e squadre ponu copià, cambià è verificà rapidamente a so infrastruttura senza passi manuali supplementari.
IaC e cunfigurazioni sò tipicamente almacenate in fugliali cuntrullati da versione, chì permettenu à i sviluppatori di seguità i cambiamenti è di annullà i cambiamenti se necessariu. Sicondu CISA, IaC hè "u prucessu di gestione è di furnimentu di l'infrastruttura IT di una urganizazione utilizendu fugliali di cunfigurazione leggibili da a macchina". Stu metudu riduce l'errore umanu, accelera l'implementazioni è rinfurza a sicurezza di u cloud applicendu automaticamente e migliori pratiche.
Principi chjave di IaC
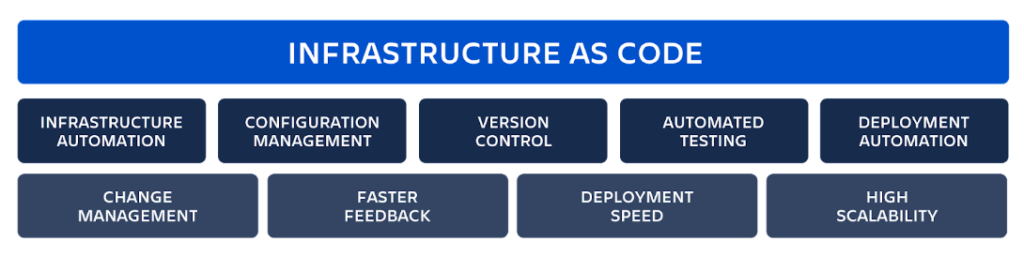
Infrastruttura cum'è Codice (IaC) seguita i principii fundamentali chì a rendenu efficiente, scalabile è affidabileCapendu sti fundamenti, e squadre ponu sfruttà pienamente IaC attrezzi per migliurà automatizazione, coerenza è sicurezza.
1. Cunfigurazione dichjarativa: Definizione di u statu desideratu
Cù l'infrastruttura cum'è Code security, e squadre definiscenu cumu deve esse l'infrastruttura invece di specificà struzzioni passu à passu. Questu rende u provisioning prevedibile è ripetibile, assicurendu chì l'implementazioni restinu coerenti in tutti l'ambienti. Inoltre, strumenti cum'è Terraform simplificanu questu approcciu, permettendu à e squadre di gestisce e cunfigurazioni in modu efficiente è di riduce l'errori umani.
2. Idempotenza: Assicurà a cuerenza in tutti l'ambienti
Indipendentemente da quante volte una cunfigurazione hè applicata, IaC security A scansione assicura chì u listessu statu di l'infrastruttura sia mantenutu. Questu elimina i cambiamenti imprevisti è a deriva di cunfigurazione, mantenendu l'implementazioni stabili è prevedibili.
3. Cuntrollu di versione: Seguimentu efficace di i cambiamenti
IaC L'arnesi almacenanu e cunfigurazioni in sistemi di cuntrollu di versione cum'è Git, chì permettenu à e squadre di seguità, rivedere è annullà i cambiamenti facilmente. Di cunsiguenza, i cambiamenti di l'infrastruttura diventanu verificabili è trasparenti, migliurendu a cullaburazione è a sicurezza.
4. Automatizazione: Razionalizazione di i flussi di travagliu
L'automatizazione hè à u core di IaC security scansione. Permette di integrà u provisioning di l'infrastruttura in CI/CD pipelines, rendendu implementazioni più veloci è ripetibili. Riducendu u travagliu manuale, l'automatizazione minimizza l'errori, migliora l'efficienza è applica automaticamente e pulitiche di sicurezza.
5. Scalabilità è Elasticità: Adattassi à e Richieste Cambianti
cù IaC strumenti, e squadre ponu facilmente scalà l'infrastruttura. Per esempiu, Terraform è CloudFormation permettenu à e risorse di adattassi automaticamente secondu a dumanda. Questa flessibilità assicura chì l'infrastruttura cresce secondu i bisogni, mantenendu i costi bassi è a sicurezza in piazza.
IaC Tools
Ci sò parechji IaC strumenti dispunibili, ognunu chì offre funzioni uniche per aiutà e squadre à automatizà, gestisce è assicurà a so infrastruttura. A scelta di u strumentu ghjustu dipende da u vostru fornitore di cloud, da i bisogni di automatizazione è da i requisiti di sicurezza. Eccu alcuni di l'arnesi Infrastructure as Code più largamente utilizati:
- Terraform – Un open-source largamente aduttatu IaC strumentu chì supporta parechji fornitori di cloud, cumpresi AWS, Azure è Google Cloud. Utilizza a cunfigurazione dichjarativa per simplificà u provisioning è u scaling.
- Ansible – Principalmente un strumentu di gestione di cunfigurazione, ma ancu utile per l'infrastruttura cum'è Code security automatizendu l'implementazioni è applicendu a coerenza in tutti l'ambienti.
- Formazione di nuvola – Un nativu AWS IaC serviziu chì aiuta e squadre à definisce è furnisce l'infrastruttura in modu sicuru in ambienti basati nantu à AWS.
- Modelli di Azure Resource Manager (ARM) – di Microsoft IaC suluzione per a gestione è l'automatizazione di l'infrastruttura in ambienti cloud basati nantu à Azure.
Mentre e squadre aduttanu l'Infrastruttura cum'è Codice, scegliendu u dirittu IaC strumenti sò essenziali per l'automatizazione, a scalabilità è IaC security scansione. Inoltre, l'integrazione di pratiche di sicurezza in questi strumenti aiuta à prevene errori di cunfigurazione, assicurendu chì l'ambienti cloud restanu sicuri da a distribuzione à a pruduzzione.
prestazione di IaC
Infrastruttura cum'è Codice (IaC) cambia u modu in cui l'urganisazioni cunfiguranu è gestiscenu l'infrastruttura cloud. Di cunsiguenza, l'imprese ponu automatizà a cunfigurazione di e risorse, travaglià in modu più efficiente è riduce i costi. Inoltre, aduprendu IaC strumenti, e squadre ponu mantene l'infrastruttura listessa in tutti l'ambienti evitendu errori manuali. Sicondu IBM, questu approcciu permette à e squadre di "automatizà a creazione, u spiegamentu è a gestione cuntinua di l'infrastruttura", chì à a fine rende l'operazioni più fluide è accelera a consegna. Inoltre, aghjunghjendu IaC I flussi di travagliu DevOps aiutanu e squadre à espande facilmente a so infrastruttura, mantenendu i sistemi sicuri è efficaci.
- Tempu più veloce per u Mercatu - IaC elimina a necessità di cunfigurazione manuale, rendendu u sviluppu di l'infrastruttura veloce è coerente. Di cunsiguenza, e squadre ponu riduce i ritardi è accelerà e versioni di software.
- Stabilità megliu – Fermendu a deriva di cunfigurazione, IaC mantene l'infrastruttura listessa in tutti l'ambienti, rendendu i sistemi più stabili è sicuri.
- Produttività Superiore – L'automatizazione di i travaglii d'infrastruttura riduce u travagliu ripetitivu, affinchì i sviluppatori possinu cuncintrà si nantu à idee nove. Inoltre, IaC s'adatta senza intoppi CI/CD pipelines, rendendu più faciule a gestione di i flussi di travagliu di sviluppu.
- Costi più Bassi – L'automatizazione di a gestione di l'infrastrutture riduce u bisognu di travagliu manuale, aiutendu l'imprese à spende menu è à aduprà e risorse cun prudenza.
- Sicurezza più forte - Cù IaC security scansione, l'infrastruttura ferma fissa, vale à dì chì l'aghjurnamenti rimpiazzanu i cumpunenti invece di cambialli. Questu mantene a sicurezza forte è facilita l'annulazione di l'errori.
Utilizendu l'infrastruttura cum'è Code security, l'urganisazioni ponu aumentà a scalabilità, l'efficienza è a sicurezza mantenendu l'ambienti cloud forti è faciuli da cuntrullà. Inoltre, aghjunghjendu IaC security A scansione assicura chì i paràmetri di l'infrastruttura sianu prutetti da u principiu.
Chì ghjè l'infrastruttura cum'è Code Security?
Infrastruttura cum'è Code security (IaC security) si tratta di mantene u codice di l'infrastruttura sicuru da i risichi. Dapoi IaC aiuta e squadre à cunfigurà ambienti cloud cù codice, qualsiasi errore, sicretu filtratu, o software obsoletu pò creà prublemi di sicurezza. Hè per quessa chì a sicurezza IaC da u principiu hè cusì impurtante.
Unu di i migliori modi per migliurà IaC security hè à traversu IaC security scansione. Stu prucessu trova errori, punti debuli è violazioni di e regule di sicurezza prima ch'elli causinu prublemi. Eseguendu automaticamente cuntrolli di sicurezza, e squadre ponu rilevà i prublemi in anticipu, riduce i risichi è assicurassi chì a so infrastruttura seguita e migliori pratiche.
Perchè a sicurità hè impurtante in IaC
Mentre chì l'Infrastruttura cum'è Codice facilita a gestione di l'ambienti cloud, crea ancu risichi chì devenu esse risolti. Se e squadre ùn piglianu micca e precauzioni adatte, IaC pò introduce lacune di sicurezza chì l'attaccanti ponu prufittà. Per esempiu, errori in e cunfigurazioni, sicreti esposti è software obsoletu ponu indebulisce i sistemi cloud. Hè per quessa chì hè impurtante include cuntrolli di sicurezza in IaC flussi di lavoro.
Rischi di sicurezza cumuni in IaC
- Secreti Esposti – Mantene e password o e chjave API dentru IaC I fugliali ponu purtà à fughe di dati. Invece, e squadre devenu aduprà strumenti cum'è AWS Secrets Manager o HashiCorp Vault per mantene i sicreti sicuri.
- Errori di cunfigurazione – I paràmetri di sicurezza debuli, cum'è i porti aperti o una scarsa autenticazione, ponu facilità l'accessu per l'attaccanti. Riparà sti sbagli in anticipu impedisce e lacune di sicurezza.
- Software senza patch - Vecchie versioni di software in IaC I mudelli ponu cuntene difetti di sicurezza. L'aghjurnamenti regulari è e scansioni di sicurezza aiutanu à mantene i sistemi prutetti.
- Prublemi di cuntrollu d'accessu - Senza regule d'accessu adatte basate nantu à i roli, e persone sbagliate puderanu cambià i paràmetri di l'infrastruttura. Stabilisce limiti à quale pò fà cambiamenti riduce i risichi di sicurezza.
E migliori pratiche per mantene IaC Secure
Sicurezza di l'infrastruttura cum'è codice (IaC) hè cruciale per prevene i risichi di sicurezza, e cunfigurazioni sbagliate è rispettu viulazione. Dapoi IaC automatizeghja a gestione di l'infrastruttura, ogni errore in u codice pò sparghjesi rapidamente in l'ambienti, aumentendu l'esposizione à i risichi. Per questa ragione, e squadre devenu seguità e migliori pratiche di sicurezza per minimizà i risichi, mantene u cuntrollu è mantene l'ambienti cloud sicuri. Altrimenti, e lacune di sicurezza ponu passà inosservate, purtendu à violazioni o fallimenti operativi.
Eccu cumu custruisce un più forte IaC security strategia:
1. Aduprate u cuntrollu di versione per seguità è assicurà IaC schedari
Mantene IaC schedarii in Repository Git hè essenziale per a visibilità, a sicurità è a cullaburazione. Archivendu e cunfigurazioni di l'infrastruttura in u cuntrollu di versione, e squadre ponu:
- Seguite i cambiamenti di l'infrastruttura in u tempu, riducendu u risicu di mudificazioni micca autorizate.
- Riturnà rapidamente à una versione precedente se una cunfigurazione sbagliata causa un prublema.
- Applicà e pulitiche di sicurezza à u livellu di u repositoriu, impedendu chì u codice periculosu sia implementatu.
Inoltre, applicendu revisioni di codice prima di fusionà i cambiamenti, e squadre ponu assicurà chì ogni aghjurnamentu di l'infrastruttura sia verificatu per i risichi di sicurezza prima di esse messu in opera. Questu passu aiuta à eliminà e cunfigurazioni sbagliate chì altrimenti puderebbenu purtà à vulnerabilità.
2. Automatizà i testi di sicurezza per rilevà i prublemi in anticipu
A revisione manuale di u codice di l'infrastruttura hè lenta, propensa à l'errori è inefficiente. Invece, e squadre devenu affidà si à testi di sicurezza automatizati per rilevà e vulnerabilità prima di a implementazione. Integrandu a scansione di sicurezza in CI/CD pipelines, e squadre ponu:
- Rileva errori di cunfigurazione, lacune di sicurezza è violazioni di conformità in tempu reale.
- Assicuratevi chì l'infrastruttura sia implementata in modu sicuru è rispetti e pulitiche di sicurezza.
- Riduce l'errori umani chì puderanu introduce risichi per a sicurezza o fallimenti operativi.
Inoltre, automatizendu e scansioni di sicurezza, e squadre ponu riduce significativamente u pesu di e squadre di sicurezza. I sviluppatori ponu risolve i prublemi in anticipu senza interrompe i flussi di travagliu, permettendu implementazioni più veloci è più sicure.
3. Stabilisce e Regole d'Accessu per Restringe i Cambiamenti Non Autorizati
Senza un cuntrollu d'accessu adattatu, i cambiamenti di l'infrastruttura ponu diventà un risicu seriu per a sicurezza. L'accessu senza restrizioni aumenta a probabilità di mudificazioni accidentali, minacce interne è violazioni di a sicurezza. Per impedisce l'aghjurnamenti senza autorizazione, e squadre devenu:
- Implementà u cuntrollu d'accessu basatu annantu à i roli (RBAC) per limità quale pò mudificà o implementà IaC.
- Applicà u principiu di u minimu privilegiu (PoLP) per assicurà chì l'utilizatori anu accessu solu à ciò chì anu bisognu.
- Richiede l'autenticazione multifattore (MFA) per aghjunghje un livellu supplementu di sicurezza quandu si modifica a cunfigurazione di l'infrastruttura.
Inoltre, limitendu l'accessu à elementi critichi IaC i fugliali, e squadre ponu impedisce errori di cunfigurazione di sicurezza chì puderanu espone l'ambienti cloud à attacchi. L'audit regulari aiutanu ancu à identificà i permessi eccessivi chì devenu esse revucati.
4. Monitor IaC per cambiamenti imprevisti è minacce di sicurezza
I cambiamenti di l'infrastruttura accadenu spessu, ma micca tutti i cambiamenti sò intenzionali o sicuri. Per questa ragione, u monitoraghju cuntinuu hè essenziale per rilevà i risichi di sicurezza prima ch'elli s'aggravinu. Utilizendu u monitoraghju in tempu reale, e squadre ponu:
- Identificà e mudificazioni suspette in e cunfigurazioni di l'infrastruttura prima ch'elle portinu à incidenti di sicurezza.
- Ricevi avvisi quandu e regule di sicurezza sò viulate, chì permettenu azzioni rapide per riparà cunfigurazioni errate.
- Assicurà a cunfurmità mantenendu i paràmetri di l'infrastruttura allineati cù e pulitiche di sicurezza.
Inoltre, a rilevazione precoce di cunfigurazioni errate aiuta à prevene e violazioni di sicurezza è i fallimenti di cunfurmità. E squadre chì monitoranu in modu proattivu i so IaC L'ambienti ottenenu una megliu visibilità di e minacce potenziali, riducendu e possibilità chì un prublema di sicurezza inosservatu s'aggravi.
Cunsigliu: Cunfigurà avvisi automatizati per cambiamenti micca autorizati in IaC repositori è ambienti di pruduzzione per rilevà i prublemi di sicurezza prima ch'elli diventinu risichi maiò.
5. Aghjurnate è Patch regularmente IaC Configurations
Cum'è l'applicazioni, u codice di l'infrastruttura deve esse aggiornatu regularmente per rimanere sicuru. Cù u tempu, e cunfigurazioni obsolete ponu introduce vulnerabilità di sicurezza, purtendu à fallimenti di cunfurmità o prublemi di prestazioni. Per stà à l'avanguardia di i risichi, e squadre devenu:
- Scansione di dipendenze obsolete è applicazione di patch per rimuovere i cumpunenti obsoleti.
- Ùn eliminate micca e cunfigurazioni necessarie o insicure chì ponu espone i sistemi à attacchi.
- Mantene e pulitiche di sicurezza aggiornate per allinearsi cù e migliori pratiche è i requisiti regulatori in evoluzione.
Inoltre, mantenendusi aggiornatu IaC Cù i mudelli, e squadre ponu migliurà l'affidabilità di l'infrastruttura, minimizà e debulezze di sicurezza è applicà pulitiche di sicurezza coerenti in tutti l'ambienti.
Cumu Xygeni migliora IaC Security
Mentre e squadre aduttanu l'Infrastruttura cum'è Codice (IaC), a sicurità deve esse una priorità in ogni tappa. Senza misure di sicurità adatte, e cunfigurazioni sbagliate, i sicreti divulgati è e dipendenze obsolete ponu purtà à violazioni è violazioni di a cunfurmità. Per prevene questi risichi, Xygeni furnisce strumenti di sicurità automatizati chì s'integranu direttamente in i flussi di travagliu di sviluppu, assicurendu chì a sicurità sia integrata da u principiu.
Aghjunghjendu IaC security scansione, monitoraghju in tempu reale è CI/CD L'integrazione, Xygeni aiuta e squadre à rilevà è risolve i prublemi di sicurezza prima ch'elli affettinu l'ambienti di pruduzzione.
1. Automaticamente IaC Security Scanning
I sbagli di cunfigurazione di l'infrastruttura sò unu di i più grandi risichi di sicurezza in l'ambienti cloud. Ancu i picculi sbagli, cum'è i permessi di almacenamentu mal cunfigurati, i porti aperti o i paràmetri di autenticazione debuli, ponu espone l'infrastruttura à attacchi. Per impedisce questu, Xygeni scansiona automaticamente. IaC cunfigurazioni prima di u spiegamentu.
Xygeni supporta Terraform, CloudFormation, Kubernetes è Docker è verifica:
- Errori di cunfigurazione chì puderanu indebulisce a sicurezza di u cloud.
- Violazioni di e pulitiche di sicurezza chì puderanu purtà à fallimenti di cunfurmità.
- Cumponenti di software obsoleti chì introducenu vulnerabilità.
Eseguendu scansioni di sicurezza prima di u spiegamentu di u codice, Xygeni blocca i cambiamenti risicati prima ch'elli diventinu minacce. Questu approcciu proattivu riduce l'incidenti di sicurezza è mantene l'infrastruttura prutetta.
Cunsigliu: Integrate IaC security scansione in CI/CD pipelines per assicurà chì tuttu u codice di l'infrastruttura passa i cuntrolli di sicurezza prima di u spiegamentu.
2. Truvà è prutege i sicreti
Espunendu i sicreti in IaC I fugliali sò unu di l'errori di sicurezza più periculosi. E chjave API codificate in modu rigidu, e credenziali di u cloud è e password di a basa di dati ponu esse sfruttate s'elle sò divulgate. Per impedisce questu, Xygeni scansiona i repositori è CI/CD pipelines per i dati sensibili prima di u spiegamentu.
Xygeni aiuta e squadre:
- Identificà e chjave API, i gettoni d'accessu è e chjave di crittografia in IaC i schedari.
- Bluccate i sicreti esposti prima ch'elli diventinu un risicu per a sicurezza.
- Avvisate subitu e squadre per ch'elli possinu caccià è rotà e credenziali cumprumesse.
Inoltre, Xygeni s'integra cù suluzioni di gestione di secreti cum'è AWS Secrets Manager è HashiCorp Vault, assicurendu chì i dati sensibili sò almacenati in modu sicuru.
Cunsigliu: Ùn almacenate mai i sicreti direttamente in IaC fugliali. Invece, aduprate strumenti di gestione di secreti sicuri è applicate a scansione automatizata per rilevà fughe accidentali.
3. Real-tempu IaC Monitoraghju è Rilevazione di Minacce
Ancu dopu à u spiegamentu, i risichi di sicurezza ponu emerge per via di cambiamenti imprevisti, cunfigurazioni sbagliate o tentativi d'accessu micca autorizati. Hè per quessa chì u monitoraghju cuntinuu hè essenziale. Xygeni tene d'ochju IaC ambienti in tempu reale, rilevendu anomalie è minacce à a sicurezza prima ch'elle s'aggravinu.
Cù e capacità di rilevazione di minacce di Xygeni, e squadre ponu:
- Individua cambiamenti inusuali in e cunfigurazioni di l'infrastruttura.
- Riceve avvisi quandu e pulitiche di sicurezza sò viulate.
- Assicuratevi chì i paràmetri di l'infrastruttura restinu conformi è sicuri.
Survegliendu in modu proattivu l'infrastruttura, Xygeni aiuta e squadre à rilevà l'attività suspetta prima ch'ella porti à incidenti di sicurezza.
Cunsigliu: Cunfigurà alerti automatizati per avvisà e squadre di sicurezza ogni volta chì si rilevanu cambiamenti à altu risicu in e cunfigurazioni di l'infrastruttura.
4. CI/CD Integrazione per implementazioni più sicure
A sicurità ùn deve micca rallentà u sviluppu. Invece, deve esse integrata direttamente in CI/CD pipelines, assicurendu chì i cuntrolli di sicurezza si facenu automaticamente prima di i implementazioni. Xygeni s'integra cù GitHub, GitLab, Jenkins è CircleCI, facendu di a sicurezza una parte integrante di u prucessu di sviluppu.
Cù Xygeni CI/CD integrazione, e squadre ponu:
- Impedisce implementazioni risicate applicendu pulitiche di sicurezza in ogni tappa.
- Priorizà e vulnerabilità in basa à u livellu di risicu in modu chì e squadre risolvanu prima i prublemi più critici.
- Traccia a cunfurmità di sicurezza in tutti l'ambienti d'infrastruttura.
Integrendu a sicurità in i flussi di travagliu DevOps, Xygeni assicura chì l'infrastruttura resti sicura senza rallentà u sviluppu.
Cunsigliu: Automatizà i cuntrolli di sicurezza in CI/CD pipelinecusì e squadre ponu rilevà i prublemi di sicurezza in anticipu, prima ch'elli ghjunghjenu à a pruduzzione.
Perchè sceglie Xygeni per IaC Security?
A scelta di u dirittu IaC suluzione di sicurità hè essenziale per mantene l'ambienti cloud sicuri pur mantenendu flussi di travagliu rapidi è efficienti. Xygeni si distingue perchè furnisce un approcciu basatu annantu à l'automatizazione è u risicu IaC security.
Eccu perchè Xygeni hè a megliu scelta per assicurà l'Infrastruttura cum'è Codice:
- funziunalità autumàtiche IaC Security Scansione: Rileva cunfigurazioni errate, violazioni di cunfurmità è risichi di sicurezza prima di u implementazione.
- Prutezzione di i Sicreti: Impedisce à i sicreti codificati di filtrà in i repositori o in l'ambienti di pruduzzione.
- Cuntinuu IaC Monitoring: Fornisce una visibilità in tempu reale di i cambiamenti di l'infrastruttura è avvisa e squadre di potenziali minacce per a sicurezza.
- Seamless CI/CD integrazioneAssicura chì a sicurità sia integrata in u sviluppu pipelines senza rallentà e publicazioni.
- Priorità Basata in Rischi: Si cuncentra nantu à e vulnerabilità più critiche per chì e squadre possinu risolve prima i prublemi à altu risicu.
Cù Xygeni, e squadre ponu automatizà IaC security, eliminà i sbagli di cunfigurazione è prutege l'ambienti cloud da e minacce, tuttu què senza interrompe i flussi di travagliu di sviluppu.
Prontu à assicurà a vostra Infrastruttura cum'è Codice? Cuntattate Xygeni oghje per integrà IaC security scansione in u vostru DevOps pipelines!

Dumande Frequenti (FAQ) nantu à l'Infrastruttura cum'è Codice (IaC)
Chì ghjè un esempiu di Infrastruttura cum'è Codice?
Unu di l'esempii più cumuni di Infrastruttura cum'è Codice (IaC) usa Terraform per creà è gestisce risorse in u cloud. Per esempiu, una squadra pò scrive un script Terraform chì definisce macchine virtuali, basi di dati è paràmetri di rete in AWS, Azure o Google Cloud. Una volta applicatu, u script furnisce automaticamente tuttu l'ambiente, assicurendu chì tuttu resti coerente è ripetibile senza cunfigurazione manuale.
Altri esempi di IaC incrudunu:
-Modelli AWS CloudFormation per definisce è furnisce risorse cloud.
-Ansible playbooks per cunfigurà i servitori è automatizà a gestione di l'infrastruttura.
-Fogli YAML di Kubernetes per implementà è gestisce applicazioni containerizzate.
Per chì hè aduprata l'Infrastruttura cum'è Codice?
Infrastruttura cum'è Codice (IaC) hè principalmente adupratu per automatizà, gestisce è scalà l'infrastruttura IT in modu efficiente. Invece di cunfigurà e risorse manualmente, e squadre si basanu nantu à IaC strumenti per:
-Pruvisionà risorse in u cloud cum'è macchine virtuali, almacenamentu è basi di dati.
- Assicurà a cuerenza trà diversi ambienti (sviluppu, test è pruduzzione).
-Automatizà i implementazioni integrandu cù CI/CD pipelines.
-Aumentà a sicurità applicendu cuntrolli di cunfurmità è scansione di cunfigurazioni errate.
- Scalà l'infrastruttura dinamicamente secondu a dumanda, evitendu u sovrapprovisioning o a carenza di risorse.
Chì rapprisenta u flussu di travagliu Infrastructure as Code ?
L'Infrastruttura cum'è Codice (IaC) u flussu di travagliu seguita un prucessu strutturatu chì aiuta e squadre à definisce, implementà è gestisce l'infrastruttura in modu affidabile. Tipicamente, u prucessu include:
- Scrittura di codice per definisce e cunfigurazioni di l'infrastruttura.
-Archiviazione di cunfigurazioni in u cuntrollu di versione (cum'è Git) per seguità i cambiamenti.
- Eseguisce cuntrolli di sicurezza è di cunfurmità per rilevà prestu i prublemi di cunfigurazione.
-Implementazione automatica di l'infrastruttura cù strumenti cum'è Terraform o CloudFormation.
- Monitoraghju è aghjurnamentu cuntinuu di e risorse per mantene a sicurità è a cuerenza.
Chì ghjè Terraform in Infrastructure as Code?
Terraform hè unu di i più pupulari open-source IaC Strumenti dispunibili oghje. À u cuntrariu di u provisioning manuale di u cloud, Terraform permette à e squadre di definisce l'infrastruttura cum'è codice è di implementalla automaticamente in parechji fornitori di cloud cum'è AWS, Azure è Google Cloud.
Cù Terraform, e squadre ponu:
-Automatizà u sviluppu è l'aghjurnamenti di l'infrastruttura.
-Aduprate un approcciu dichjarativu per definisce e risorse in modu efficiente.
- Assicurà a coerenza trà diversi ambienti.
Cumu funziona l'Infrastruttura cum'è Codice?
Invece di cunfigurà manualmente l'infrastruttura, IaC permette à e squadre di definiscelu cù u codice. Questu rende i implementazioni più veloci, più affidabili è ripetibili.
U prucessu tipicamenti implica:
-Scrittura di cunfigurazioni in un furmatu leggibile da a macchina cum'è YAML, JSON, o HCL.
-Applicazione di cunfigurazioni aduprendu IaC strumenti cum'è Terraform o CloudFormation.
- Eseguisce scansioni di sicurezza per identificà potenziali errori di cunfigurazione o vulnerabilità.
-Implementazione automatica di l'infrastruttura in ambienti cloud.
Cumu si prova l'Infrastruttura cum'è Codice
essai IaC hè cruciale per assicurà a sicurezza, l'affidabilità è a conformità. Senza testi adatti, e cunfigurazioni sbagliate ponu purtà à vulnerabilità o tempi di inattività.
Alcune di e migliori pratiche per i testi includenu:
-Analisi statica – Detecta l'errori di sintassi è i prublemi di sicurezza prima di u spiegamentu.
-Verifiche di e pulitiche cum'è codice - Assicuratevi chì l'infrastruttura rispetti e linee guida di cunfurmità è di sicurezza.
-Test unitariu - Validà parti specifiche di a cunfigurazione di l'infrastruttura.
-Test d'integrazione - Cunfirmà chì i cumpunenti di l'infrastruttura funzionanu currettamente cù l'applicazioni.
L'infrastruttura Docker hè cum'è codice?
Docker ùn hè micca cumpletu IaC strumentu, ma ghjoca un rolu in l'automatizazione di l'infrastruttura. Mentre chì strumenti cum'è Terraform è Ansible definiscenu è gestiscenu l'infrastruttura, Docker si cuncentra nantu à l'applicazioni containerizate.
Per e squadre chì travaglianu cù container, Kubernetes è Helm furniscenu suluzioni Infrastructure as Code più avanzate, aiutendu à automatizà l'implementazioni à grande scala.
Cunclusione: Assicurate a vostra infrastruttura per u futuru cù Secure IaC
Infrastruttura cum'è Codice (IaC) cambia u modu in cui l'ambienti cloud sò gestiti, ma a sicurezza deve stà à u ritmu. Senza prutezioni forti, e cunfigurazioni sbagliate, i sicreti esposti è i cumpunenti obsoleti ponu mette in periculu i sistemi.
Per stà à l'avanguardia di sti risichi, a sicurità deve fà parte di ogni tappa di u prucessu. IaC prucessu. Seguità e migliori pratiche cum'è u cuntrollu di versione, i testi di sicurezza automatizati è u monitoraghju cuntinuu aiuta e squadre à riduce e vulnerabilità è à mantene l'infrastruttura sicura.
Tuttavia, i cuntrolli di sicurezza manuali ùn sò micca abbastanza. Cù automatizati IaC security scansione, rilevazione di minacce in tempu reale è CI/CD L'integrazione, Xygeni rende a sicurezza senza sforzu. Integrendu a prutezzione direttamente in i flussi di travagliu di sviluppu, e squadre ponu implementà cun fiducia, senza cumplessità supplementari.
Cù a sicurità integrata DevSecOps Da u principiu, l'urganisazioni ponu spustassi più rapidamente, stà conformi è riduce i risichi, tuttu què mantenendu un sviluppu fluidu è efficiente.
