






lu Quadru MITRE ATT&CK hè diventatu mundiale standard per classificà cumu operanu l'attaccanti. Spessu u viderete scrittu in dui modi: Attaccu di mitra e attaccu di mitraTramindui si riferiscenu à listessa risorsa. Calchì volta a ghjente a chjama ancu Struttura d'attaccu MITRE o di u quadru di mitre att&ck.
Ancu s'ellu hè largamente aduttatu da l'analisti di sicurezza, parechji sviluppatori u vedenu sempre cum'è qualcosa fora di u so travagliu cutidianu. Tuttavia, u quadru hè ancu preziosu per DevSecOpsOffre una mappa chjara di tattiche è tecniche chì l'attaccanti utilizanu, chì ponu esse applicate direttamente à pipelines, codice è dipendenze.
In questa guida, furnimu una pratica Panoramica di mitre att&ck framework da a perspettiva di un sviluppatore. Spieghemu cumu cunnette ATT&CK à risichi reali cum'è l'iniezione di dipendenze, l'esposizione secreta è CI/CD abusu. Inoltre, mostremu cumu strumenti cum'è Xygeni aiutanu i sviluppatori à interpretà i risultati in u cuntestu di e tattiche è tecniche ATT&CK, rendenduli più faciuli da capisce è da dà priorità.
Chì ghjè MITRE ATT&CK?
lu MITRE ufficiale U quadru ATT&CK hè una basa di cunniscenza chì urganizeghja cumu si cumportanu l'avversarii una volta chì cercanu di cumprumèttere i sistemi. Pensate à ella cum'è una mappa: ogni tattica rapprisenta un scopu (cum'è ottene l'accessu o arrubà credenziali), è ogni tecnica spiega u metudu chì l'attaccanti utilizanu per ottene lu.
Ancu s'è alcune ricerche si riferiscenu à questu cum'è Chì ghjè u framework d'attaccu Mitre? o simpricimenti Chì ghjè un attaccu di mitra, i dui termini indicanu u listessu prughjettu: una guida pratica à u cumpurtamentu di l'attaccante mantenuta da MITRE.
In breve, ATT&CK vi aiuta à capisce micca solu chì qualcosa hè vulnerabile, ma ancu cumu puderia esse sfruttata in u mondu reale. Per i sviluppatori, questu significa passà da avvisi vaghi à insights azzionabili ligati à un attaccante reale. playbooks.
Chì significa MITRE?
Molta ghjente pensa chì MITRE hè un acronimu. Eppuru, ùn l'hè micca. MITRE hè u nome di l'urganizazione senza scopu di lucro chì hà creatu ATT&CK per aiutà i guverni, enterprises, è a cumunità di sicurezza. U so scopu hè di sparte apertamente a cunniscenza di l'avversariu, affinchì tutti, da l'analisti à i sviluppatori, possinu difendesi megliu.
Ppi: Corporazione MITER Gestisce parechje iniziative di sicurezza, cum'è l'assegnazione di l'ID CVE è u supportu NVD. MITRE ATT&CK hè unu di i so prughjetti, cuncentratu nantu à a mappatura di tattiche è tecniche avversarie.
Spiegazione di u quadru MITRE ATT&CK per i sviluppatori
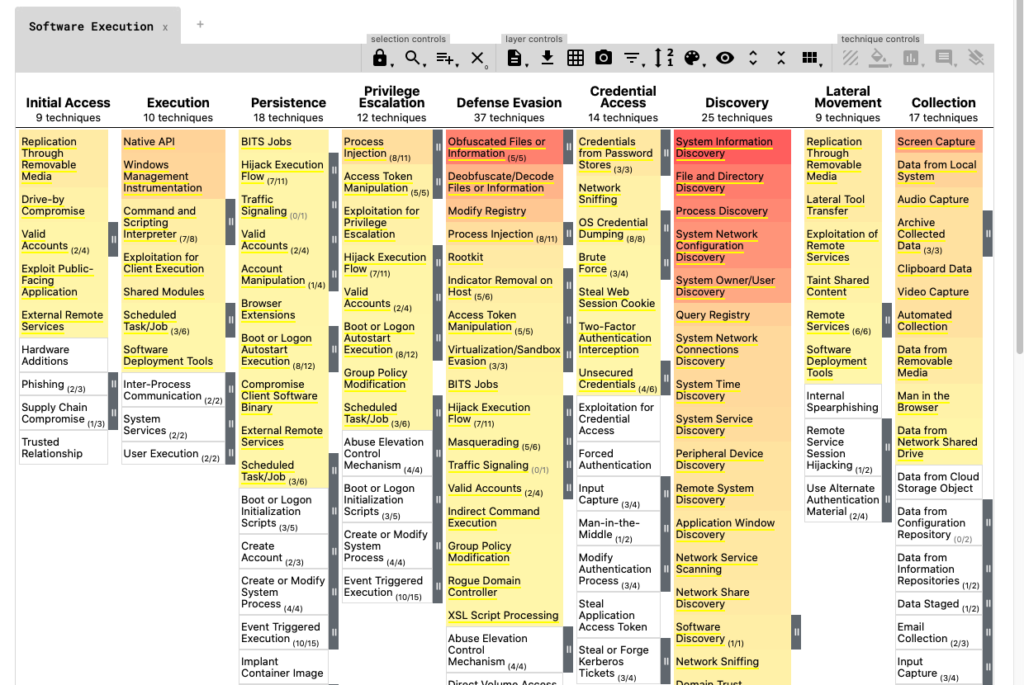
lu Quadru MITRE ATT&CK ùn hè micca una basa di dati di bug o CVE. Invece, hè un matrice di u cumpurtamentu di l'attaccante: ogni colonna mostra un tattica (ciò chì l'attaccante vole ottene), è sottu à ogni tattica ci sò tecnichi (cumu cercanu di fà lu).
Per i sviluppatori, pudete pensà à ATT&CK cum'è un lista di cuntrollu di i mudelli d'attaccu cumuni chì puderia cumparisce in u vostru codice, dipendenze, o CI/CD pipelines.
A Matrice MITRE ATT&CK in Pratica
Eccu alcune tattiche è tecniche chì importanu di più per DevSecOps:
- Accessu iniziale (T1190): Un mal cunfiguratu Terraform U script lascia un bucket di nuvola apertu.
- Esecuzione (T1059): A
curl | bashU cumandamentu in un Dockerfile esegue codice micca verificatu durante a compilazione. - Accessu à e credenziali (T1552): An Gettone AWS codificatu in un
.envU schedariu dà accessu direttu à l'attaccanti. - Esfiltrazione (T1048): Un maliziosu Pacchettu NPM manda in silenziu dati fora di u vostru ambiente.
- Persistenza (T1547): Un script di postinstallazione oculatu assicura chì l'attaccante possa rientrare dopu a pulizia.
Mappendu sti prublemi à a matrice ATT&CK, i sviluppatori vedenu subitu cumu una semplice cunfigurazione sbagliata o una pratica insicura si cunnetta à un scenariu d'attaccu di u mondu reale.
Perchè MITRE ATT&CK hè impurtante in DevSecOps
Molti sviluppatori pensanu chì ATT&CK hè solu per l'analisti, ma u cuntrariu hè veru. Quandu una vulnerabilità o una mala cunfigurazione hè ligata à una tattica cum'è esicuzzioni or Accessu à e credenziali, diventa più faciule di:
- Capite u perspettiva di l'attaccante.
- Priorizà i risultati da curregge prima.
- Cumunicà cù e squadre di sicurezza in a listessa lingua.
Canapé Pipeline Esempii
Per esempiu, a script di postinstallazione maliziosu in un pacchettu NPM mappa à esicuzzioni e Esfiltrazione.
Similmente, a schedariu Terraform mal cunfiguratu l'esposizione di un bucket S3 si cunnette direttamente à Accessu iniziale.
A token AWS codificatu in modu rigidu in un repositoriu rapprisenta chjaramente Accessu à e credenziali.
Infine, un dati di beaconing di dipendenza offuscata in uscita si allinea cù Cumandu è Cuntrollu (C2).
Invece di vede solu una etichetta di "gravità critica", i sviluppatori ottenenu un storia chjara di cumu l'attaccanti aduprerebbenu stu prublema. Questu rende a sicurità menu astratta è assai più attuabile.
Bridging the Gap
Infine, ATT&CK custruisce una ponte trà i sviluppatori è e squadre di sicurezzaE duie parti utilizanu e listesse tattiche è tecniche per discrive i risichi. I sviluppatori ponu filtrà i risultati chì currispondenu à Accessu iniziale or Esfiltrazione, mentre l'analisti ponu vede quali repos è pipelineI più esposti sò quelli chì sò i più esposti. Stu cuntestu spartutu rende u triage più veloce, riduce u rumore è assicura chì i prublemi di grande impattu sianu risolti prima.
Tattiche è Tecniche MITRE ATT&CK in DevSecOps
lu Quadru MITRE ATT&CK hè spessu vistu cum'è una teoria. Tuttavia, per i sviluppatori si traduce direttamente in codificazione cumuna è pipeline prublemi. A tavula sottu mostra cumu specificu tecniche d'attaccu à l'angulu mappa à scenarii DevSecOps di ogni ghjornu.
| Tattica ATT&CK | ID di a tecnica | Esempiu DevSecOps |
|---|---|---|
| Accessu iniziale | T1190 | Un script Terraform mal cunfiguratu apre un bucket S3. |
| esicuzzioni | T1059 | curl | bash Dentru à un Dockerfile esegue codice micca verificatu. |
| Accessu à e credenziali | T1552 | U token AWS hè codificatu in modu rigidu in un .env schedariu. |
| Esfiltrazione | T1048 | Dipendenza cù codice offuscatu chì si segnala fora di a custruzzione. |
| Persistenza | T1547 | Script di postinstallazione maliziosu piattu in un pacchettu NPM. |
In fatti, questu prova chì u quadru di l'attaccu mitre ùn hè micca astrattu. Riflette i stessi prublemi chì i sviluppatori affrontanu ogni ghjornu in i repositori è CI/CD pipelines.
Applicazione di MITRE ATT&CK in CI/CD Pipelines
In DevSecOps, pipelineSpessu sò u ponte trà u codice è a pruduzzione. Tuttavia, diventanu ancu una nova superficia d'attaccu. Prublemi di mappatura in CI/CD E tattiche è e tecniche di MITRE ATT&CK aiutanu i sviluppatori à vede i risichi in modu strutturatu.
Da l'alerte generiche à i risultati mappati da ATT&CK
Invece di missaghji vaghi cum'è "Script periculosu rilevatu", i risultati ponu esse taggati cù u cuntestu ATT&CK:
- Esecuzione (T1059): A
curl | bashUn cumandamentu in un Dockerfile permette à l'attaccanti di eseguisce codice arbitrariu. - Accessu à e credenziali (T1552): An
.envU schedariu cù gettoni AWS codificati in modu rigidu dà accessu direttu à e risorse di u cloud. - Esfiltrazione (T1048): Una dipendenza chì cuntene codice di beaconing offuscatu manda silenziosamente dati fora di l'urganizazione.
- Persistenza (T1547): I scripts di postinstallazione maliziosi assicuranu chì l'attaccante ripiglia l'accessu ancu dopu a pulizia.
Cusì, i sviluppatori ùn vedenu micca solu "criticu" vs "mediu". Vedenu cumu un attaccante u sfrutterebbe, è perchè hè impurtante in termini di u mondu reale.
Perchè funziona per i sviluppatori
Inoltre, aduprendu ATT&CK in pipelines facilita a prioritizazione:
- Prublemi ligati à Accessu iniziale or Accessu à e credenziali spessu bloccanu e fusioni.
- Prublemi etichettati sottu Esfiltrazione esigenu una risposta più rapida, postu chì rischianu fughe di dati.
- E tecniche di gravità più bassa ponu esse triate più tardi senza bluccà u flussu di travagliu.
In fatti, a mappatura à ATT&CK trasforma i cuntrolli di sicurezza in un strumentu praticu per i sviluppatori. Riduce u rumore, dà cuntestu è allinea u linguaghju di sicurezza cù i travaglii di codificazione di ogni ghjornu.
Cumu Xygeni aiuta i sviluppatori à aduprà MITRE ATT&CK
Xygeni ùn rimpiazza micca u quadru MITRE ATT&CK, ma facilita à i sviluppatori a cunnessione di i risultati à e tattiche è tecniche ATT&CK. A piattaforma rileva i risichi in tutti i SAST, SCA, IaC scansione, sicreti è cuntrolli di malware. Queste scuperte ponu esse tandu capitu in u cuntestu di ATT&CK:
- Un insicuru
curl | bashu cumandamentu in un Dockerfile si riferisce à Esecuzione (T1059). - Un script di postinstallazione offuscatu in un pacchettu NPM s'allinea cù Esfiltrazione (T1048).
- Un token codificatu in un schedariu di cunfigurazione si adatta sottu Accessu à e credenziali (T1552).
Perchè questu hè impurtante ? Perchè ATT&CK dà à i sviluppatori un modu strutturatu per pensà à u cumpurtamentu reale di l'attaccante. Invece di affruntà solu etichette "critiche" o "medie", i sviluppatori ponu vede u quadru generale: quali tattiche una vulnerabilità permette è perchè hè urgente riparalla.
Inoltre, ATT&CK crea un vucabulariu spartutu trà i sviluppatori è e squadre di sicurezza. Quandu i risultati sò spiegati cù tattiche cum'è Accessu iniziale or Accessu à e credenziali, e duie parti capiscenu u risicu in i stessi termini, rendendu u triage più veloce è menu soggettivu.
Xygeni rinforza stu prucessu per via di:
- Detezzione di prublemi à l'iniziu di i repositori è pipelines.
- Bloccà e fusioni insicure cù guardrails.
- Evidenziendu i tipi di risichi chì ponu esse interpretati attraversu ATT&CK.
In questu modu, i sviluppatori ponu andà al di là di i conti di vulnerabilità è capisce tecniche di vera attaccante piattu in u so codice è pipelines.
Lista di cuntrollu: Purtà MITRE ATT&CK à u vostru Pipelines
| passu | Action | Perchè importa |
|---|---|---|
| 1. Risultati di a carta | cunnette SAST, SCA, IaC, è risultati di scansioni secrete per e tattiche ATT&CK. | Dà à i sviluppatori cuntestu mustrendu cumu e vulnerabilità si mappanu à attacchi veri. |
| 2. Cunfigurà Guardrails | I blocchi si fusionanu automaticamente quandu appariscenu tecniche critiche di ATT è CK. | Impedisce à u codice sfruttabile di ghjunghje à a pruduzzione pipelines. |
| 3. Usu Dashboards | Tracciate e tattiche è tecniche ATT&CK chì appariscenu in i repository è e squadre. | Aiuta à dà priorità à e correzioni è à individuà rapidamente e lacune di copertura. |
| 4. Furmà i sviluppatori | Passà per esempi veri cum'è micca sicuri IaC, sicreti, o dipendenze. | Rende ATT&CK concretu è utile in i travaglii di codificazione di ogni ghjornu. |
| 5. Review Regularly | aghjustà guardrails è e cartografie per stà à u passu cù e nuove minacce. | Assicura pipeline E difese evoluiscenu cù e tecniche d'attaccante. |
cunchiusioni
U quadru MITRE ATT&CK ùn hè micca solu una risorsa per l'analisti; hè una strumentu praticu chì i sviluppatori ponu aduprà per assicurà u codice, pipelines, è dipendenze. Mappendu i risichi à e tattiche è tecniche ATT&CK, e squadre di sviluppu vanu oltre l'alerte generiche è ottenenu una visione chjara di cumu l'attaccanti puderanu sfruttà u so software.
Inoltre, questu linguaghju spartutu colma u fossu trà a sicurità è u sviluppu. I sviluppatori capiscenu perchè un token codificatu ùn hè micca solu una mala pratica, ma un veru casu di Accessu à e credenzialiIn listessu modu, l'analisti vedenu cumu i prublemi in IaC o e dipendenze si adattanu à Accessu iniziale or esicuzzioni.
Sè vo site un sviluppatore, cuminciate pianu pianu: mappate unu o dui risultati da u vostru repositoriu contr'à a matrice MITRE ATT&CK. In cunsequenza, sapete subitu s'è vo site espostu à tattiche cum'è Accessu iniziale, esicuzzioni, o EsfiltrazioneQuestu eserciziucise solu rende i risichi più tangibili è più faciuli da prioritizà.
Cù Xygeni, ùn avete micca bisognu di capisce questu solu. Scuperte da SAST, SCA, sicreti, IaC, è a scansione di malware pò esse interpretata per mezu di tattiche è tecniche ATT&CK. Dunque, pudete filtrà per TTP, applicà guardrails in CI/CD, è bluccà u codice micca sicuru prima ch'ellu ghjunghje à pruduzzione.
???? Prenota una demo di Xygeni è vede cumu e tattiche MITRE ATT&CK si cunnettanu à i vostri repositori è pipelines in minuti.

