






At Xygeni, simu stati occupati durante l'ultimu annu à implementà un sistema cumpletu chì surveglia i registri di pacchetti open-source publichi per attività suspette o codice intrinsecamente maliziosu.
Questa infrastruttura ci permette di analizà in tempu reale tutti i pacchetti publicati ogni ghjornu. Inoltre, ci permette di monitorà i cumpurtamenti anomali di l'utilizatori.
Mentre a presenza di codice maliziosu in i registri di pacchetti hè ben cunnisciuta, ci sò altri cumpurtamenti strani o inusuali chì passanu cumpletamente inosservati da l'utilizatori regulari di sti registri. Ancu per quelli di noi chì li surveglianu attentamente, ùn hè micca faciule truvà una ragione o una spiegazione per un tale cumpurtamentu.
Ciò chì caratterizeghja a squadra Xygeni hè a nostra persistenza quandu si tratta di un prublema, dunque avemu approfonditu questu.
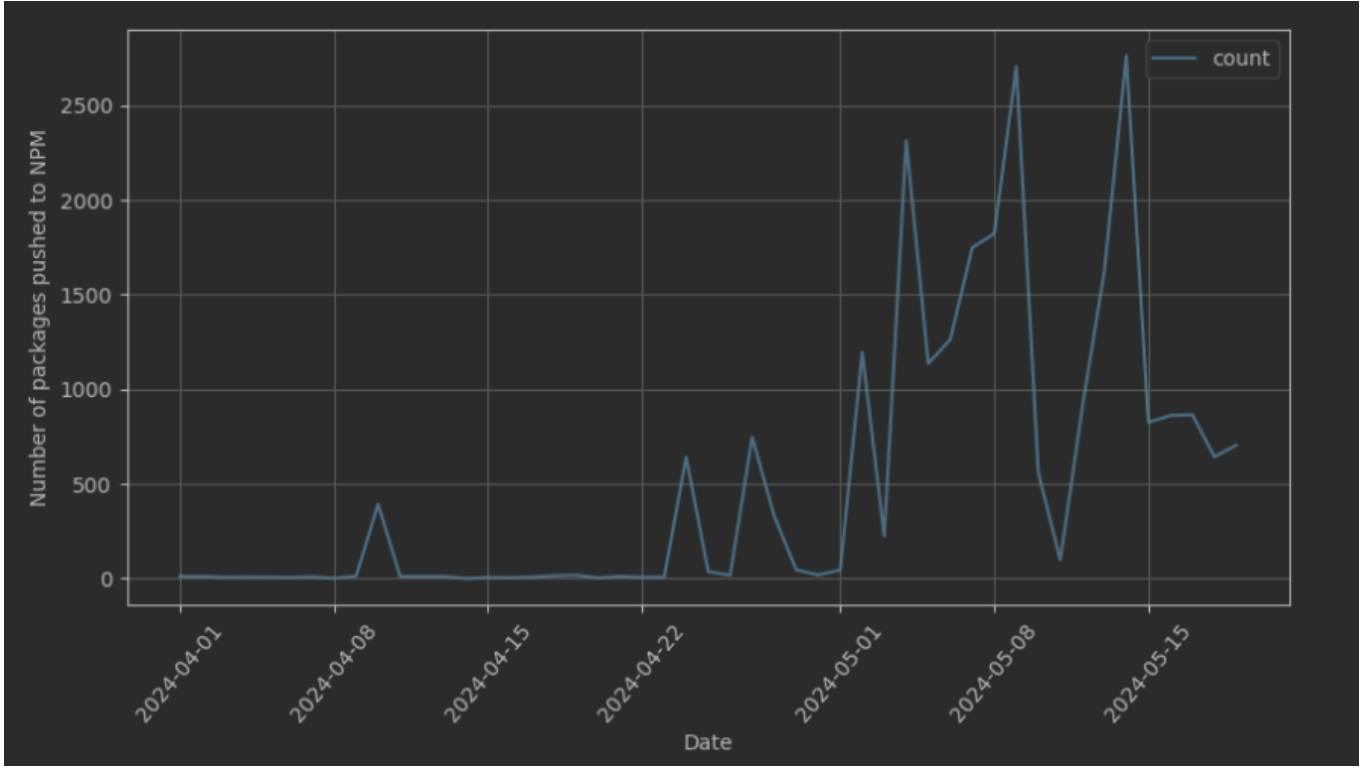
Tuttu hà cuminciatu cù un piccu di statistiche
Cum'è l'aghju dettu prima, cum'è parte di a nostra infrastruttura, monitorizemu parechje metriche di attività in i registri di pacchetti open-source publichi.
In l'ultimi ghjorni di marzu, a mo cullega di travagliu Carmen hà datu l'allarme. Avemu cuminciatu à osservà una deviazione sustanziale in u numeru di pacchetti publicati nantu à NPM. Dopu à una prima rivista, avemu scupertu chì sta deviazione era principalmente duvuta à un numeru relativamente chjucu d'utilizatori chì a so tarifa di publicazione di pacchetti era aumentata di colpu.
Questu ci hà incitatu à rivedere u nostru prucessu è i so dati assuciati in a piattaforma. Per furtuna, a nostra rivista hà determinatu chì i dati parevanu esse curretti, ma questu era ancu un pocu sconcertante!
Dopu un'ulteriore ispezione, avemu scupertu chì sti pacchetti avianu parechje caratteristiche cumuni:
- L'editori eranu utilizatori appena creati, micca più di unu o dui mesi.
- I pacchetti avianu nomi apparentemente aleatorii, probabilmente generati aduprendu un dizziunariu. Pudemu truvà nomi di pacchetti chì anu nomi strani cum'è enormous_mite-smiletea, erick-mangut94-sukiwir, exotic_reptile-appteadev or obvious_tuna-appteadevIncluderemu un'appendice cù alcuni esempi di l'assi chì avemu trovu.
- U cuntenutu di sti pacchetti era assai simile, spessu listessu.
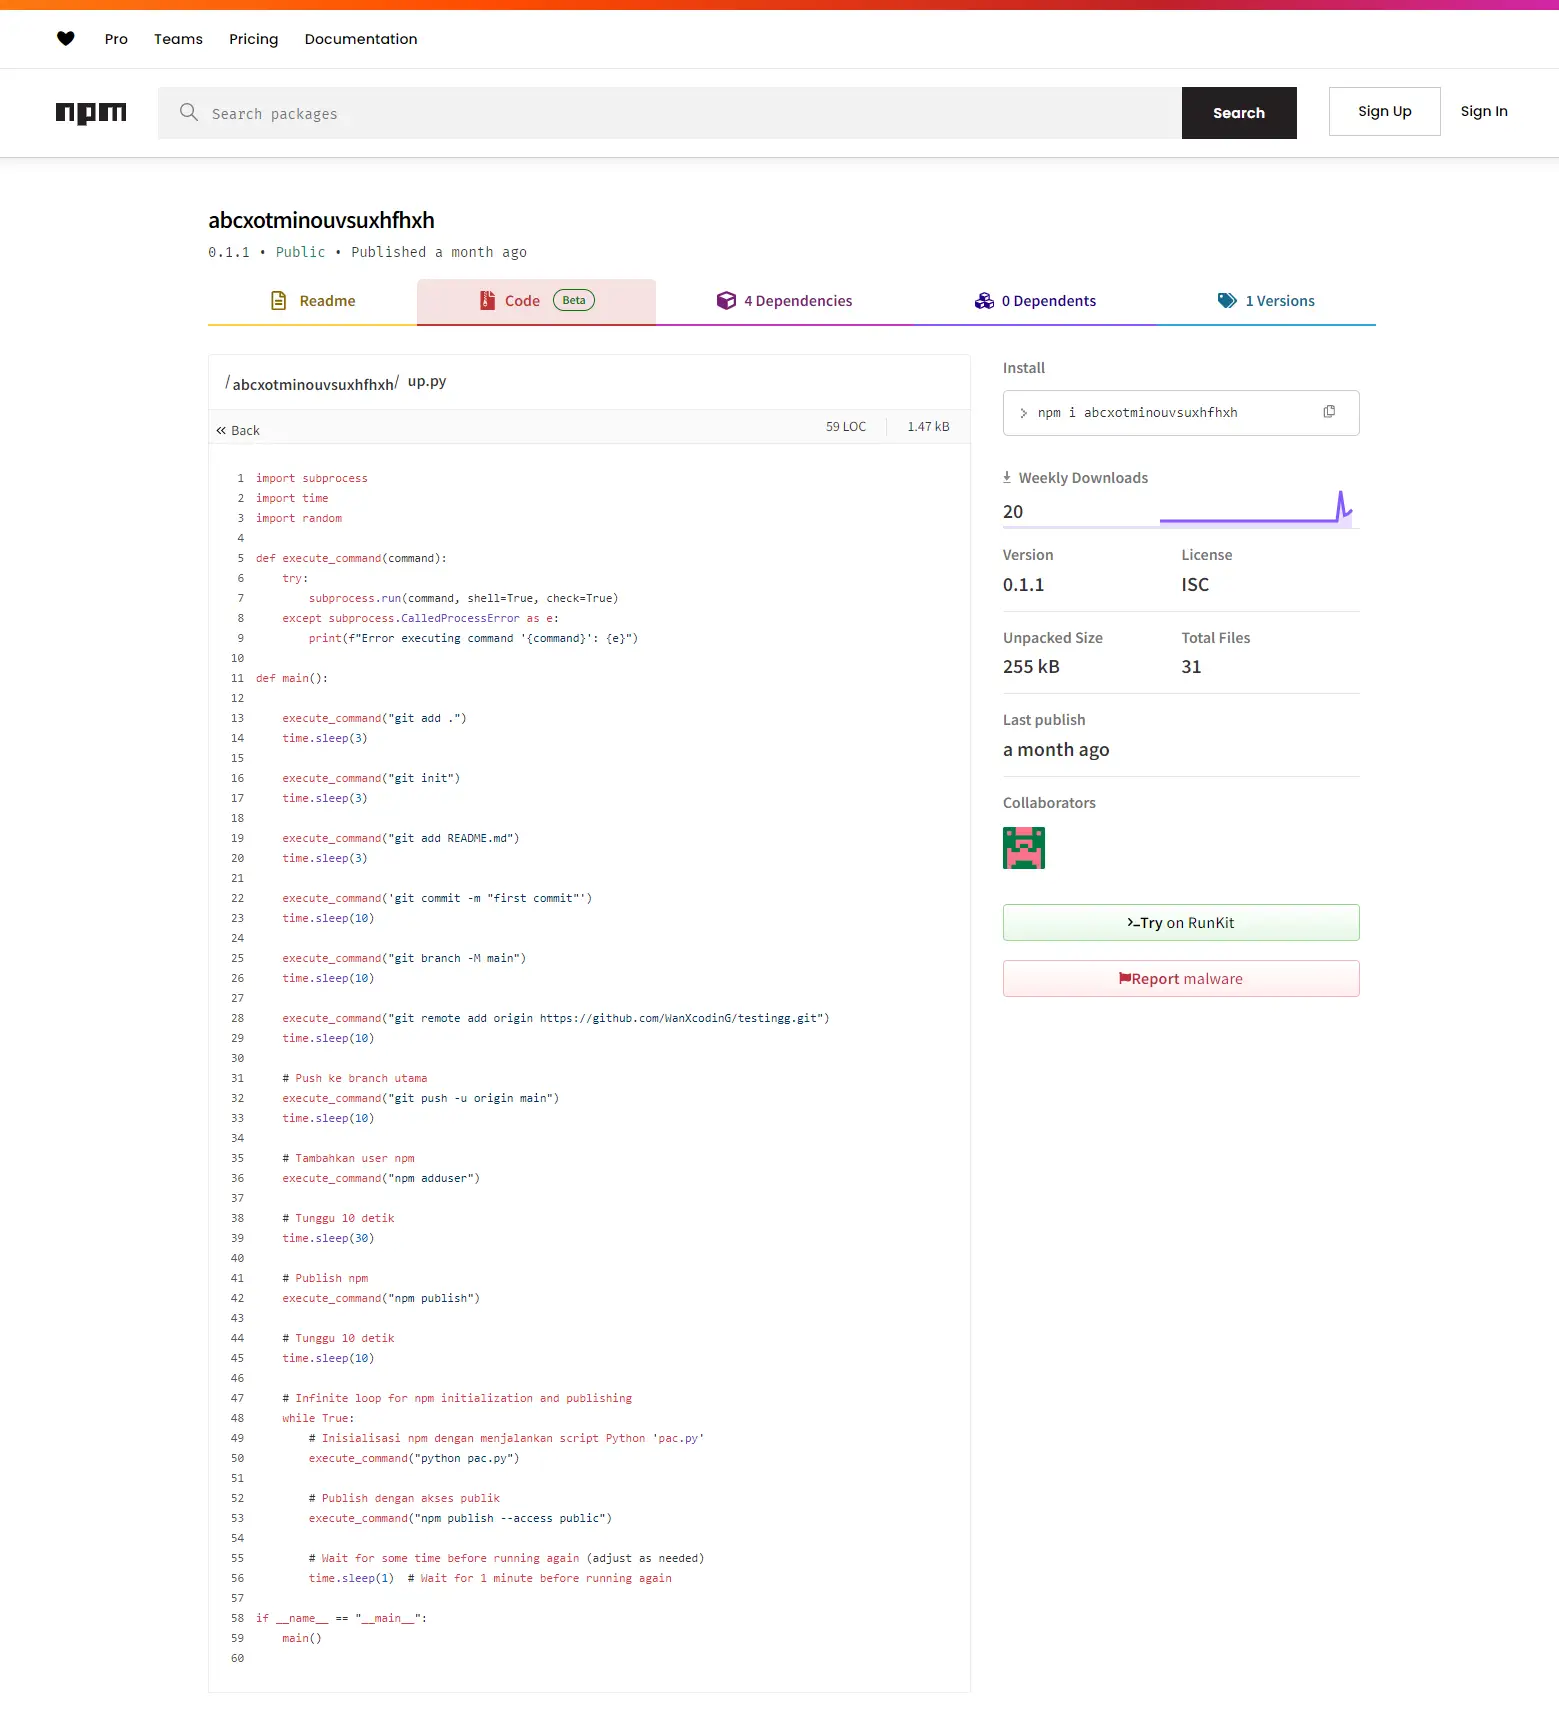
In questu cuntestu, avemu osservatu chì unu di i pacchetti includia un script Python, forse per accidente, chì pare esse adupratu per publicà i pacchetti automaticamente.
Svelà a rete
L'attività di publicazione per alcuni di questi editori in l'ultimu mese hè stata realizata secondu u seguente graficu di cronologia:
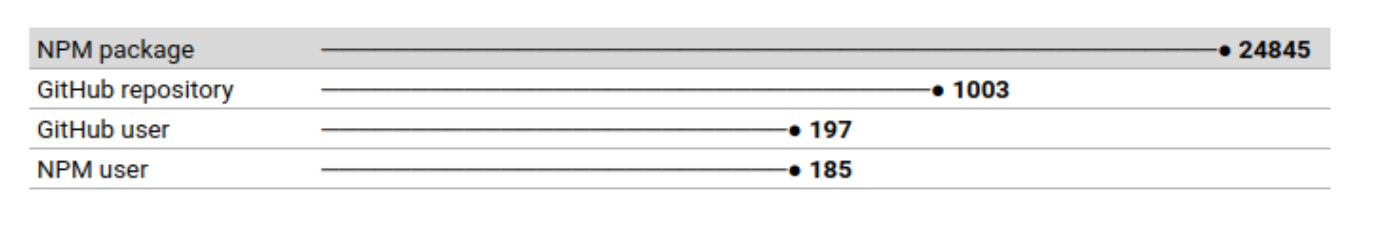
Eccu sò e statistiche cumplette relative à questu avvenimentu chì pudemu sparte:
Nunda di pertinente hè surtitu da l'esame individuale di alcuni di i pacchetti assuciati à questi utilizatori. Questu ci hà purtatu à analizà u quadru generale di tutti elli, circendu mudelli chì puderianu furnisce indizii nantu à questu successu.
Dopu tuttu, avemu una bona manata di pacchetti da analizà:
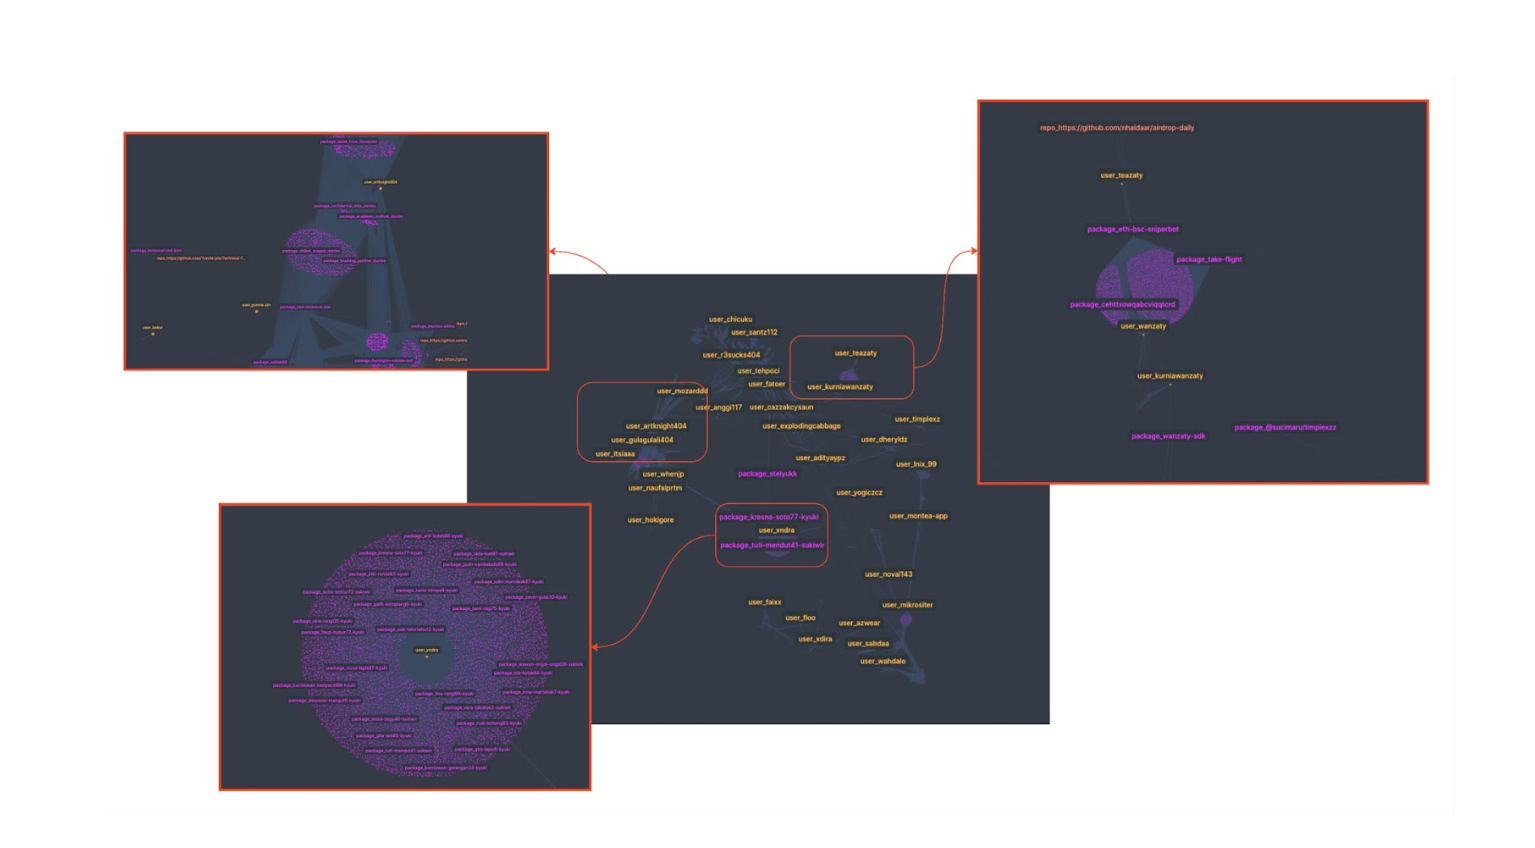
Quessi sò i punti chjave chì pudemu mette in risaltu da l'analisi:
- Parechji di i pacchetti NPM sò interrelati. Certi sò riferiti cum'è dipendenze di l'altri.
- Ancu s'elli sò pacchetti strani è probabilmente nimu ùn ne sà nunda, certi anu parechji scaricamenti settimanali. Hè difficiule d'accettà chì un utilizatore nurmale puderebbe vulè scaricà pacchetti cum'è 0mc03esisd.
- Certi anu repositori assuciati. Calchì volta i pruprietarii di sti repositori parenu esse conti fittizi, simili à quelli di npm.
Nota: L'utilizatori caricanu pacchetti supplementari in ondate, dunque i dati furniti ponu varià ligeramente.
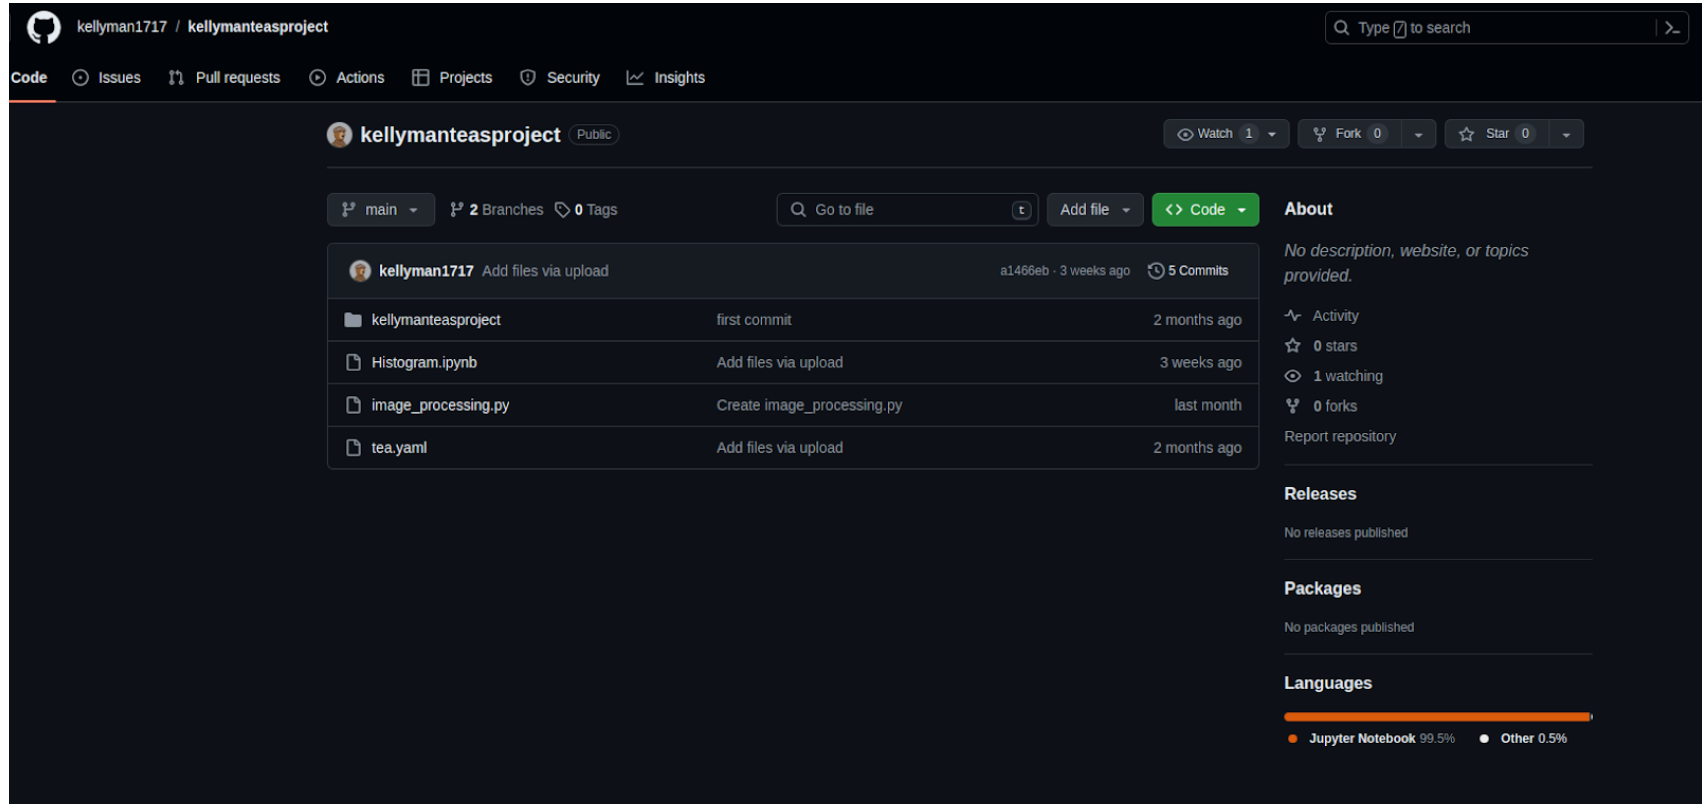
Questu hè un esempiu di unu di i repositori cunnessi. Contene u codice di alcuni di i pacchetti publicati. Ancu alcuni altri fugliali, cum'è un tè.yaml schedariu.
Incontru cù l'attore (o l'attori)
S'ellu si tratta di l'opera di un solu autore o di parechji collaboratori hè difficiule à determinà. Tuttavia, avemu qualchì prova chì restringe l'origine di sta attività:
- Lingua: Certi cummenti in u codice sò in indonesianu.
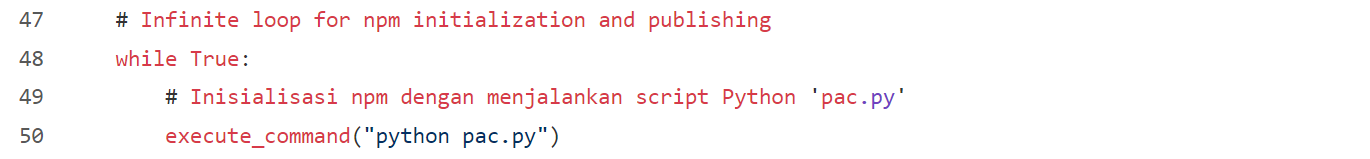
- Situazione: Certi pruprietarii di i repositori assuciati indicanu a so situazione in Indonesia.
- A situazione chì pudemu identificà per mezu di i metadati di l'attività nantu à GitHub punta ancu à l'Indonesia.

Tè à cinque ore
Datu chì l'Indonesia era una culunia britannica, saria perfettu quì per piglià u tè. Tuttavia, in questu casu, hè un tipu di tè abbastanza particulare.
Ti ricurdati di u tè.yaml i fugliali chì avemu vistu à l'iniziu ? À quellu tempu, ùn avemu micca mostratu u so cuntenutu, ma pareva cusì:
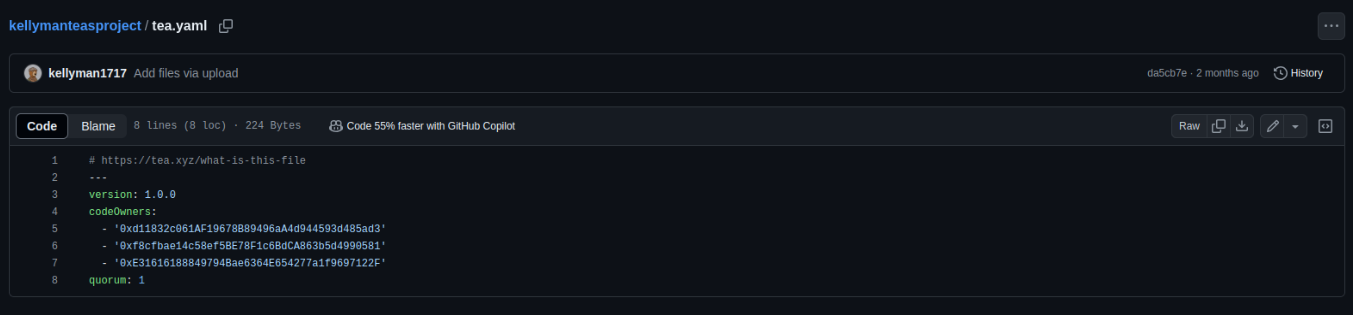
Sti schedari parenu esse ligati à u Protocolu di tèMa chì hè esattamente? Avemu righjuntu https://tea.xyz/blog/250k-grant-for-open-source-developers, chì parla di u scopu:
Tea scuzzuleghja u mondu digitale affrontendu u prublema di longa data di compensazione inadeguata per i sviluppatori open-source. Risolve stu prublema hè più urgente chè mai, hè per quessa chì avemu decisu di implementà $ 250K in sussidi prima di u lanciu di u protocolu. Questa fase iniziale hà per scopu di sustene i mantenitori di prughjetti open-source chì anu un impattu materiale nantu à l'ecosistema di u software open-source è un teaRank superiore à 30 prima di u tea Protocol Incentivized Testnet.
Sicondu i ducumenti di u protocolu di u tè:
"Per chì un prughjettu sia registratu nant'à u Protocolu Tea, ci vole un schedariu tea.yaml chì serve cum'è custituzione di u prughjettu per guvernà u so numeru di cuntributori è u numeru di voti richiesti per realizà certe azzioni."
Dopu avè accessu à a rete di tè, avemu pruvatu à truvà unu di i pacchetti chì suspettemu chì a so reputazione sia gonfiata. L'avemu trovu:
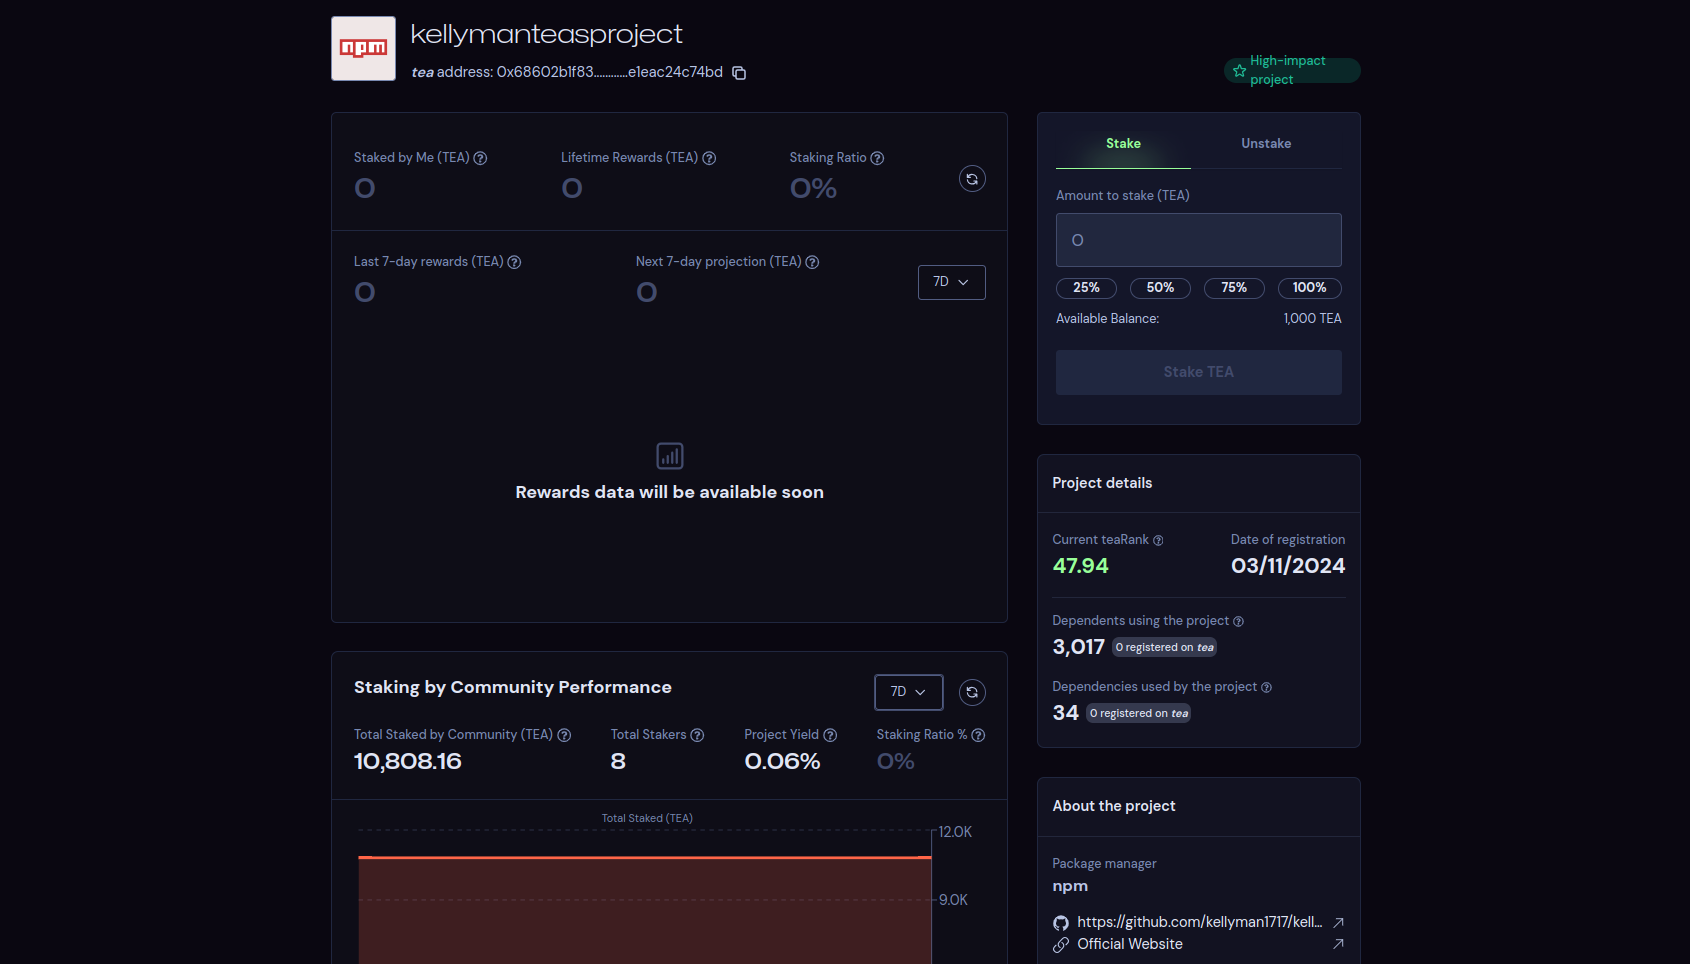
Questu pare spiegà ciò chì succede quì: certi utilizatori gonfianu i so prughjetti open source cù una pupularità fittizia per dirottà u teaRank è ottene i benefici furniti da l'associu di u tè. Dopu tuttu, i soldi sò a forza motrice più antica, inseme cù u sessu.
Conclusioni è pinsamenti finali
Ancu s'ellu ùn hè stata trovata alcuna prova di codice maliziosu in questi pacchetti NPM, è probabilmente ùn avianu micca l'intenzione chì nimu li usasse, puderanu viulà parechji Termini di Serviziu (TOS) di NPM, GitHub, o l'associu di u tè. Tuttavia, questu ùn rientra micca in u scopu di u nostru travagliu (sò stati notificati è l'azzioni chì cunsideranu appropriate saranu prese). L'usu abusivu di queste piattaforme ci affetterà noi è e nostre urganisazioni in qualchì modu.
Ciò chì hè chjaru hè chì qualsiasi pacchettu open-source apparentemente innocu pò accoglie cumpurtamenti difficili da capisce senza informazioni cuntestuali cumplete.
Cum'è sviluppatore, mi pare difficiule di cuntrullà manualmente tutti i pacchetti open-source utilizati in l'applicazioni chì sviluppemu è mantenemu cù un certu livellu di sicurezza. Senza l'aiutu di un strumentu chì automatizeghja stu cuntrollu, u compitu puderia cunsumà innumerevoli ore di e nostre squadre.
Ci hè sempre l'opzione di guardà da l'altra parte, fidendu si chì i regni open-source sò lochi sicuri. Per furtuna, credu chì sta mentalità ùn sia micca assai diffusa oghje; stu casu hè statu praticamente innocu, ma avemu recentemente sperimentatu un incidente assai più seriu cù u XZ Backdoor, è ùn hè statu u solu.
Sè vo avete lettu finu à quì, spergu chì vi sò piaciute tutte e cumplessità di questu avvenimentu curiosu. Ùn vi scurdate di passà uni pochi di minuti à rivedere ciò chì Xygeni pò cuntribuisce à a sicurità di a vostra urganizazione.
Appendice: Elencu di l'elementi cunnessi da include in l'articulu finale
Utilizatori NPM più pertinenti in basa à u numeru di pacchetti publicati: vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
Un picculu campione di i so pacchetti cunnessi: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
Alcuni di i repositori GitHub cunnessi chì cuntenenu i fugliali tea.yml:
