






Trè volte in ottu mesi, u listessu manuale di verme npm hà funzionatu. Diversi attaccanti, diversi pacchetti, a stessa meccanica, è a stessa finestra di tempu trà a publicazione è a rilevazione chì hà resu pussibule ognunu. Sè vi dumandate ciò chì hè veramente un verme npm è perchè u schema cuntinueghja à ripete si invece di esse riparatu, questa hè a risposta onesta, incidenti, meccanica, è l'unica lacuna chì ancu un solidu quadru difensivu lascia sempre aperta.
Chì ghjè un verme npm?
Un verme npm hè un pezzu di codice maliziosu publicatu in u registru npm chì si sparghje automaticamente à altri pacchetti una volta eseguitu, tipicamente arrubendu e credenziali di publicazione di un mantenitore è aduprendule per injectà u listessu payload in ogni pacchettu chì u mantenitore cuntrolla. Hè un "verme" in u sensu classicu: ùn aspetta micca chì qualchissia l'installi deliberatamente, si propaga da per ellu, pacchettu per pacchettu, contu per contu, à a velocità di a macchina.
Quella autopropagazione hè ciò chì distingue un incidente di verme npm da un pacchettu maliziosu ordinariu. Un unicu pacchettu difettuosu hè un agulla in un pagliaghju. Un verme npm trasforma ogni mantenitore cumprumessu in un novu puntu di distribuzione, è u pagliaghju principia à generà i so propri aghi.
I più grandi incidenti di vermi npm finu à avà
L'annu scorsu hà datu à u mudellu di verme npm trè prove di u mondu reale, ognuna più efficiente di l'ultima:
- Shai-Hulud (settembre 2025). U primu verme npm autopropagante documentatu. Hà cumprumessu l'infurmazioni d'accessu di u mantenitore, dopu l'hà aduprate per publicà versioni maliziose di ogni pacchettu sottu u cuntrollu di quellu mantenitore, trasformendu i sviluppatori stessi in u mecanismu di consegna per a prossima tappa di u verme.
- axios (marzu 2026). U malware di statu naziunale piattu in un pacchettu hè statu tiratu circa 100 milioni di volte à settimana. Micca un verme in u sensu strettu di propagazione, ma a prova chì u listessu mudellu di fiducia di l'ecosistema npm chì Shai-Hulud hà sfruttatu puderia purtà un payload à una scala veramente massiccia.
- SAP npm (aprile 2026). Discrittu à l'epica cum'è un mini Shai-Hulud: u listessu schema di vermi, ripetutu à grande scala, menu di un annu dopu à l'incidentu originale. U mecanismu ùn era micca cambiatu. E difese, per a maiò parte, ùn l'avianu mancu cambiatu.
Trè incidenti di vermi npm, un mudellu ripetutu: cumprumette un editore di fiducia, aduprate e so credenziali per propagà si automaticamente, è cuntate nantu à a lacuna trà a publicazione è a rilevazione di a cumunità per fà u restu.
U mudellu chì si ripete
Eliminate i dettagli è ogni incidente di verme npm seguita i stessi quattru battiti:
- Compromissione di u contu. Un token di publicazione di u mantenitore, npm login, o l'autentificazione CI hè arrubata, di solitu per via di phishing, un sicretu filtratu, o una dipendenza compromessa più in sù in a so propria catena.
- Iniezione silenziosa. L'attaccante spinge una nova versione di un pacchettu legittimu è affidabile cù codice maliziosu aghjuntu, spessu in un script di postinstallazione o un altru script di ciclu di vita chì funziona automaticamente in u mumentu chì qualchissia l'installa.
- Propagazione automatica. Sè u mantenitore cumprumessu cuntrolla altri pacchetti, o sè u script maliziosu stessu raccoglie altre credenziali, u verme si sparghje à u prossimu pacchettu è à u prossimu mantenitore senza ulteriore azzione da parte di l'attaccante.
- U ritardu di rilevazione. U pacchettu si trova in diretta nant'à u registru, installabile da qualchissia, finu à chì qualchissia u nota, u segnala, è hè estrattu. Quellu ritardu, ore per certi incidenti, ghjorni per altri, hè tutta a finestra chì u verme hà bisognu.
Ricunnosce quellu quartu battitu hè ciò chì importa veramente per a difesa. Ogni strategia di mitigazione per un incidente di verme npm hè, in fondu, un tentativu di riduce o bypassà quellu ritardu di rilevazione.
Un quadru chì vale a pena di cite: a risposta di SIP à u prublema di Cooldown
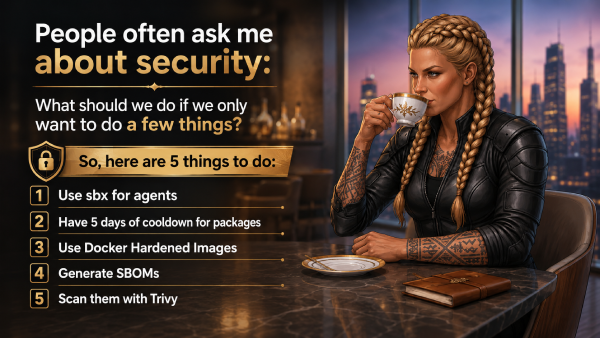
Micca tutte e risposte à questu mudellu venenu da un venditore. Una di e più chjare hè SIP, u Pianu Immediatu di Sicurezza di Mohammad-Ali A'râbi, un quadru d'emergenza di cinque cuntrolli per u risicu di a catena di furnimentu di software chì hè natu da una quistione assai pratica posta à a fine di una sessione SafeDev: "Sè pudemu fà solu uni pochi di cose, chì duvemu fà prima?"
U secondu cuntrollu di SIP hè destinatu direttamente à u prublema di u verme npm: bluccà e dipendenze micca verificate cù un periodu di cooldown di cinque ghjorni, è disattivà i script di u ciclu di vita in modu chì una postinstallazione maligna ùn possa esse eseguita automaticamente durante l'installazione. In pratica, questu hè min-release-age=5 e ignore-scripts=true in un prughjettu .npmrc, applicatu in CI cusì un schedariu di serratura ùn pò micca risolve tranquillamente un pacchettu publicatu eri. Hè un cuntrollu veramente solidu, à pocu sforzu, è mira direttamente à u listessu ritardu di rilevazione da u quale dipende ogni incidente di verme npm. Immergetevi:
Induve a Finestra di Cooldown Lascia Ancora un Spaziu
Un periodu di cooldown hè una scumessa: chì a cumunità noterà è signalerà un pacchettu maliziosu prima di a fine di u periodu d'attesa. A maiò parte di u tempu, sta scumessa paga. Una parte significativa di pacchetti cumprumessi sò segnalati in i primi ghjorni da a publicazione, chì hè esattamente perchè una finestra di cinque ghjorni hè un predefinitu ragiunevule.
Ma un verme npm ùn si cumporta micca cum'è un pacchettu maliziosu tipicu, è questu cambia ciò chì un cooldown fissu pò è ùn pò micca fà per voi.
Esse precise circa a velocità: Un verme chì si propaga rapidamente ùn scunfighja micca u cooldown stessu. Sè vo impone una età minima di liberazione stretta, i pacchetti publicati durante quella onda iniziale sò sempre troppu novi per entre in una compilazione, ùn importa quanti pacchetti u verme cumprumette in u frattempu. A velocità hè impurtante, ma hè impurtante per tutti quelli chì sò à valle chì ùn eseguiscenu micca un cooldown, micca per batte quellu chì hè digià applicatu.
U veru limite hè a pazienza. Un pacchettu più attentivu pò stà inattivu dopu u periodu di raffreddamentu, attivendu si solu una volta chì i ghjorni sò passati è u pacchettu hè invechjatu in a zona "fidata", prima.cissolu perchè sà chì un cooldown hè à fighjà. Questu hè u scenariu induve un cooldown fissu solu ùn hè micca abbastanza, è esattamente induve qualcosa cum'è a rilevazione basata nantu à l'evidenza di MEW deve esse accantu à ellu, micca invece di ellu.
Nè l'unu nè l'altru modu di fallimentu hè un difettu in u pensamentu di SIP. Un cooldown hè una scumessa di rilevazione di a cumunità, è a rilevazione di a cumunità hà un limite: ùn pò micca capisce ciò chì nimu hà ancu signalatu. Questa ùn hè micca una lacuna unica di SIP, hè un limite strutturale di qualsiasi difesa chì aspetta una firma, un avvisu, o un rapportu publicu prima di agisce.
Cumu MEW chjude u gap di a finestra di raffreddamentu
Questu hè precisely u spaziu L'avvisu precoce di malware (MEW) di Xygeni hè custruitu per chjude si. Invece d'aspittà i rapporti di a cumunità o una firma publicata, MEW scansiona continuamente NPM, PyPI è Maven mentre novi pacchetti è versioni sò publicati, analizendu u cumpurtamentu invece di currisponde à e minacce cunnisciute. Quandu qualcosa pare maliziosu, hè messu in quarantena è a scuperta hè cunfirmata da i circadori di sicurezza prima di a divulgazione publica, micca dopu.
Sta distinzione hè impurtante per i dui modi di fallimentu di u verme npm sopra. Contr'à un verme chì si propaga rapidamente, a rilevazione di pre-firma ùn hà micca bisognu di i cinque ghjorni chì un cooldown presume chì abbia. Contr'à un payload paziente è dormente, l'analisi cumportamentale di MEW ùn cerca micca l'età o a reputazione, cerca ciò chì u codice face veramente, dunque aspittà una finestra di cooldown ùn compra nunda à un attaccante.
U Firewall di Dipendenza di MEW estende questu finu à u puntu di l'installazione stessa, bluccendu un pacchettu maliziosu in tempu reale ancu s'ellu hè passatu i cuntrolli precedenti, è u listessu stratu di rilevazione copre u CI/CD latu di un incidente di verme npm: u mudellu unlock-branch, inject, re-lock chì permette à un attaccante di spinghje un maliziusu commit è copre tranquillamente e so tracce, cù una traccia di audit cumpleta s'ellu succede quantunque.
SIP è MEW rispondenu à a listessa dumanda, à livelli diversi
Nunda di questu ùn rende micca sbagliatu u cuntrollu di cooldown di SIP, è vale a pena di dì lu chjaramente: un cooldown di cinque ghjorni cù i script di u ciclu di vita disattivati hè sempre una di e difese più veloci è economiche chì una squadra pò mette in opera contr'à un incidente ordinariu di verme npm, è appartene à qualsiasi pianu seriu di rinfurzamentu di a catena di furnimentu. Ciò chì ùn pò micca fà, per designu, hè di catturà ciò chì a cumunità ùn hà ancu trovu. Questu hè un travagliu per a rilevazione cuntinua, basata nantu à u cumpurtamentu, chì funziona sottu à u cooldown, micca invece di questu.
Stratificati inseme, i dui approcci coprenu i dui lati di u listessu prublema: SIP indurisce a custruzzione pipeline, u congelamentu di e dipendenze, è l'imagine di u container intornu à un paisaghju di minacce cunnisciutu è divulgatu, mentre chì a rilevazione di pre-firma di MEW copre l'incidenti di vermi npm chì ùn sò ancu stati divulgati, quelli chì una finestra di cooldown, per a so propria logica, ùn pò micca vede vene.

FAQ
Chì ghjè un verme npm, in una frase ?
Codice maliziosu publicatu in npm chì si sparghje automaticamente à altri pacchetti, tipicamente arrubendu e credenziali di un mantenitore è aduprendule per injectà u listessu payload in altrò, senza ulteriore azzione da parte di l'attaccante.
Ogni pacchettu npm maliziosu hè un verme npm?
Innò. Un pacchettu maliziosu chì ùn si propaga micca da per ellu hè un attaccu di a catena di furnimentu, ma micca un verme. Ciò chì definisce specificamente un incidente di verme npm hè u passu di autopropagazione: una compromissione chì porta automaticamente à a prossima.
Un periodu di cooldown di dipendenza ferma un verme npm?
Riduce significativamente u risicu, postu chì a maiò parte di i pacchetti maliziosi sò signalati in i primi ghjorni di publicazione. Ma un cooldown hè una scumessa nantu à a velocità di rilevazione di a cumunità, è un verme npm à propagazione rapida o deliberatamente dormente pò esse custruitu specificamente per batte quella finestra.
Chì cattura in realtà un verme npm prima di un periodu di raffreddamentu?
Scansione cuntinua, basata annantu à u cumpurtamentu, chì ùn dipende micca da una firma o da un rapportu publicu digià esistente. Hè questu u spaziu specificu chì i strumenti di rilevazione pre-firma cum'è MEW di Xygeni sò custruiti per chjude.
