






I prughjetti di software muderni si basanu assai nantu à u disignu mudulare è e biblioteche esterne, hè per quessa chì capisce l'iniezione di dipendenze in Python hè essenziale - micca solu per una architettura pulita, ma per un sviluppu sicuru è scalabile. Allora, chì hè esattamente l'iniezione di dipendenze in Python? Hè un mudellu di cuncepimentu induve i cumpunenti cum'è i servizii, i clienti o i connettori sò passati in una classa da l'esternu, invece di esse creati in ella. Quandu hè aduprata currettamente, l'iniezione di dipendenze Python permette un megliu cuntrollu di e dipendenze esterne, rendendu l'applicazioni più faciule da testà è più difficiule da cumprumette.
Chì ghjè l'iniezione di dipendenze in Python?
Iniezione di dipendenza (DI) hè un mudellu di cuncepimentu di software induve l'oggetti ottenenu e risorse di chì anu bisognu - cum'è servizii o clienti - da l'esternu, invece di crealli internamente.
Questu prumove:
- Accoppiamentu liberu trà i cumpunenti
- Test più faciule (per esempiu, simulazione di dipendenze)
- Cunfigurazione è riutilizazione più flessibili
esempiu:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
Invece di codificà in modu rigidu un cliente SMTP, u passate. Questu significa:
- Pudete fà una prova cù un cliente falsu.
- Pudete cambià l'implementazioni (per esempiu, lucale vs nuvola).
- Tù cuntrolli da induve venenu e to dipendenze.
Perchè l'iniezione di dipendenze Python hà implicazioni di sicurezza
Quandu iniettate codice esternu o cunfigurazioni in a vostra applicazione, apre potenziali lacune di sicurezza. Iniezione di dipendenze in Python aiuta à strutturà u software in modu pulitu, ma senza cuntrolli adatti, pò introduce risichi serii.
Parechji squadre utilizanu Iniezione di dipendenze Python per migliurà a flessibilità è i testi, ma spessu trascuranu u latu di a sicurità. Sè ùn capite micca cumpletamente Chì ghjè l'iniezione di dipendenze in Python è cumu affetta u vostru cumpurtamentu in tempu reale, pudete espone involuntariamente a vostra app à cumpunenti vulnerabili o micca affidabili.
L'attaccanti sfruttanu spessu stu puntu cecu. In attacchi di cunfusione di dipendenza, publicanu pacchetti maliziosi in repositori publichi cù nomi chì currispondenu à i pacchetti interni. Sè u vostru sistema di compilazione ùn verifica micca a fonte, pò installà quella sbagliata, dendu à l'attaccanti un percorsu direttu in u vostru ambiente.
A fuga di sicreti rapprisenta un altru risicu maiò. E squadre qualchì volta iniettano chjave API, credenziali o gettoni per mezu di variabili d'ambiente o fugliali di cunfigurazione. Senza scansione o sanificazione, sti sicreti ponu finisce per esse esposti in logs, cuntrollu di codice surghjente o CI/CD flussi di lavoro.
Esempiu di u mondu reale: Cunfusione di dipendenza
In u 2021, un pirate informaticu eticu hà caricatu pacchetti in PyPI chì riflettevanu i nomi interni utilizati da e principali cumpagnie tecnologiche. Perchè alcuni custruisce sistemi Priuritàzendu i pacchetti publichi annantu à i privati, sti pacchetti falsi sò stati installati è eseguiti in ambienti aziendali di fiducia.
Questu attaccu mette in risaltu l'impurtanza di sourcing di dipendenza cuntrullata è validà tutti i cumpunenti iniettati, cumpresi i valori di cunfigurazione sensibili.
Cuntinuà à rinfurzà a sicurità di a vostra app
L'iniezione di dipendenze hè solu un livellu di difesa. Vulete assicurà e vostre applicazioni contr'à ancu più minacce?
Cumu assicurà l'iniezione di dipendenza Python
Eccu cumu strutturà i flussi di travagliu DI chì minimizanu u risicu.
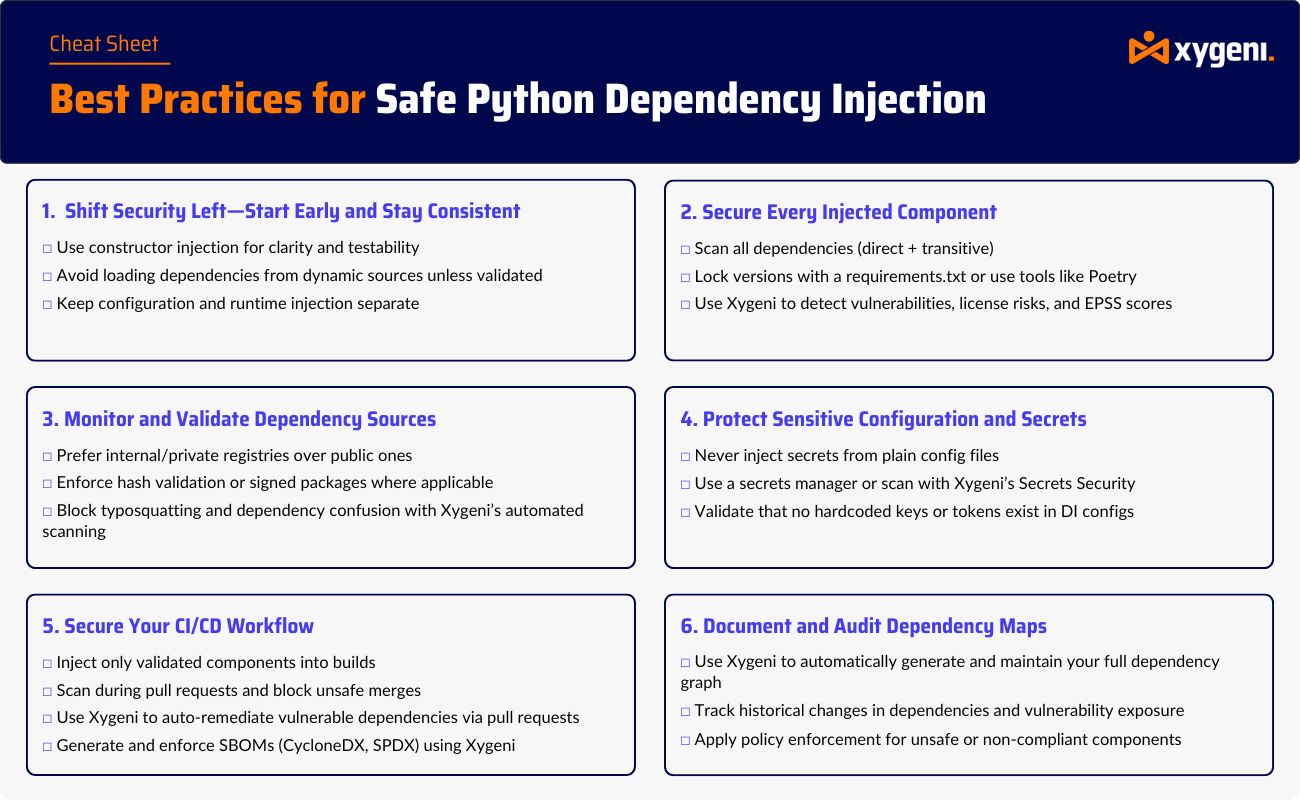
1. Injectà solu cumpunenti di fiducia
Evitate d'injectà servizii o moduli da fonti micca validate cum'è input di l'utente, variabili d'ambiente o caricatori dinamici. Sta guida da Python Dependency Injector spiega cumu strutturà DI in modu sicuru aduprendu un approcciu basatu annantu à i container chì impone u cuntrollu.
2. Dipendenze di Lock è Pin
Usate e strumenti simili pip-tools, pipenv, o poetry per appuntà e versioni esatte di e dipendenze. I fugliali di bloccu impediscenu à u vostru sistema di risolve accidentalmente pacchetti maliziosi o più recenti cù vulnerabilità scunnisciute. Pudete amparà di più nantu à a gestione sicura di e dipendenze è u cuntrollu di versione in questu Python Wiki Panoramica di u mudellu di Iniezione di Dipendenza.
3. Aduprà l'iniezione di dipendenze per centralizà u cuntrollu
Iniettendu dipendenze, pudete:
- Verificate l'usu in un locu unicu
- Scambià involucri sicuri per servizii risicati
- Simula cumpunenti risicati per a messa in scena / prova
Cumu Strumenti Cum'è Xygeni Rendenu l'Iniezione di Dipendenza in Python Più Sicura
Quandu implementate iniezione di dipendenze in Python, soprattuttu in i sistemi dinamichi o basati nantu à plugin, diventa più faciule d'introduce accidentalmente pacchetti obsoleti, vulnerabili o micca affidabili. Senza una validazione adatta, ancu una struttura DI pulita pò apre rischi di sicurezza.
Fà Iniezione di dipendenze Python Sicuru da a cuncepzione, avete bisognu di una visibilità cumpleta di a vostra catena di furnimentu di software. Hè quì chì strumenti cum'è l'analizatori di Xygeni diventanu essenziali.
L'analizatore Pip di Xygeni
Per l'applicazioni Python, L'analizatore Pip di Xygeni estrae tuttu u vostru graficu di dipendenza aduprendu pipgrip è analizeghja:
- Tutte e dipendenze dirette è transitive
- Versioni, licenze è metadati di fonte
- Vulnerabilità potenziali è sfruttabilità
Ancu si pipgrip ùn hè micca stallatu, Xygeni esegue l'analisi in un ambiente sicuru è isolatu, assicurendu risultati precisi senza interrompe u vostru flussu di travagliu.
Sè vo site seriu nantu à a capiscitura Chì ghjè l'iniezione di dipendenze in Python Da un puntu di vista di cuncepimentu è di sicurezza, l'accoppiamentu di DI cù a scansione cuntinua di e dipendenze vi aiuta à identificà i risichi prima ch'elli ghjunghjenu à a pruduzzione.
pipgrip --tree --json
Una volta scansionatu, pudete:
- Identificà i pacchetti risicati iniettati via DI
- Vede induve ogni cumpunente hè adupratu
- Bluccà i pacchetti problematichi in CI/CD
Esempiu praticu: DI incontra a scansione sicura
Dicemu chì u vostru gestore di plugin carica i moduli da un registru o da una cunfigurazione:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
Benchì stu cuncepimentu sia putente, pò ancu introduce rischi. Una suluzione cum'è Xygeni pò aiutà à mitigà stu risicu per mezu di:
- Scannate è validate
external.unknown_pluginprima ch'ella sia mai entrata in pruduzzione. - Verificate e licenze per evità prublemi legali GPL/AGPL.
- Aduprate i punteggi EPSS per dà priorità à e minacce reali.
Ecosistemi supportati
Xygeni copre assai più cà solu Python. Sè vo custruite microservizii in stacks, analizeghja:
| Ecosistema | Strumentu di analisi | Cumandamentu utilizatu |
|---|---|---|
| pitone | Analizzatore Pip | pipgrip --tree --json |
| Java (Maven) | Analizzatore Maven | mvn dependency:tree |
| Node.js | Analizzatore NPM | yarn install, npm ci |
| .net | Analizzatore Dotnet | dotnet restore |
| Go | Andà à l'analizatore | go mod graph |
| PHP | Analizzatore di cumpusitori | composer show |
| Ruby | Analizzatore di gemme | cioccu Gemfile.lock |
Insidie cumune quandu si usa l'iniezione di dipendenze Python
Iniezione di pacchetti esterni senza validazione
Verificate sempre i pacchetti iniettati in tempu reale, in particulare s'elli sò surghjenti dinamicamente o specificati da l'input di l'utente. A mancanza di validazione di sti cumpunenti pò espone a vostra applicazione à i risichi di a catena di furnimentu.
Saltà i cuntrolli di vulnerabilità è di licenza
E dipendenze purtate per via di l'iniezione ponu include vulnerabilità cunnisciute o licenze incompatibili. Integrate scansioni di sicurezza in u vostru CI. pipeline per catturà i prublemi prima ch'elli ghjunghjenu à pruduzzione.
Secreti di codificazione in i fugliali di cunfigurazione
Evitate di passà credenziali o gettoni attraversu cunfigurazioni DI o variabili d'ambiente senza salvaguardie. Aduprate strumenti automatizati di rilevazione di secreti per scansà i fugliali è impedisce l'esposizione accidentale.
Pensamenti finali: Aduprate l'iniezione di dipendenze cù a sicurezza in mente
Iniezione di dipendenze in Python offre più cà una semplice architettura pulita - furnisce un modu strutturatu è verificabile per cuntrullà cumu è induve u codice esternu hè introduttu in a vostra applicazione. In l'ambiente d'oghje, induve e vulnerabilità di a catena di furnimentu è i pacchetti maliziosi sò minacce reali, quellu livellu di cuntrollu diventa una salvaguardia di sicurezza critica.
Corsica Nazione Chì ghjè l'iniezione di dipendenze in Python hè u primu passu per fà chì e vostre applicazioni ùn sianu micca solu mudulari, ma ancu resilienti. Quandu sò aduprate currettamente, Iniezione di dipendenze Python aiuta e squadre à isolà e dipendenze, riduce e superfici d'attaccu è simplificà i testi in diversi ambienti.
Cumbinendu stu mudellu cù strumenti chì scansionanu e dipendenze, rilevenu e vulnerabilità è automatizanu i cuntrolli di cunfurmità, e squadre di sviluppu ponu scalà in modu sicuru, senza rallentà u ciclu di liberazione.

