






Mentre u sviluppu di u software avanza longu u ciclu di vita di a catena di furnimentu di u software, a fase di pacchettu emerge cum'è un puntu cruciale, cunvertendu u codice surghjente in artefatti eseguibili preparati per a distribuzione. Sta fase critica, però, ùn hè micca immune à e vulnerabilità, ciò chì ne face un bersagliu primariu per l'attori maliziosi chì cercanu di minà l'integrità è a sicurezza di u software. Stu post di blog approfondisce e minacce prevalenti chì ponu nasce durante sta fase è descrive strategie efficaci per mitigà. Stu cuntenutu serve cum'è una continuazione di a nostra serie di blog chì esplora software supply chain security attraversu u SDLC.
A Fase di u Pacchettu in u Ciclu di Vita di u Sviluppu di Software
A fase di imballaggio di u ciclu di vita di a catena di furnimentu di u software include u prucessu di imballaggio è preparazione di u software per a distribuzione à l'utilizatori. Questa fase implica a creazione di pacchetti d'installazione, a gestione di e dipendenze è a generazione di metadati per u software.
E minacce à l'integrità di a custruzzione sò vulnerabilità chì puderanu permette à l'attaccanti d'introduce cambiamenti micca autorizati à u software durante u prucessu di imballaggio. Queste minacce ponu esse introdutte per mezu di diversi metudi, cum'è a compromissione di u registru di i pacchetti, u sfruttamentu di vulnerabilità in i strumenti di imballaggio, o a manipulazione di dipendenze di terze parti.
A dipendenza tutale da i cumpunenti open source in u software mudernu hà fattu di sta tappa a più frequente S.SCA bersagliu. L'introduzione di malware stealth in un cumpunente open-source pupulare hè un sognu per parechji cibercriminali. Hè per quessa chì più di 245 000 pacchetti maliziosi sò stati truvati durante u 2023.
Esempii di Software Supply Chain Security Minacce in a Fase di Pacchettu
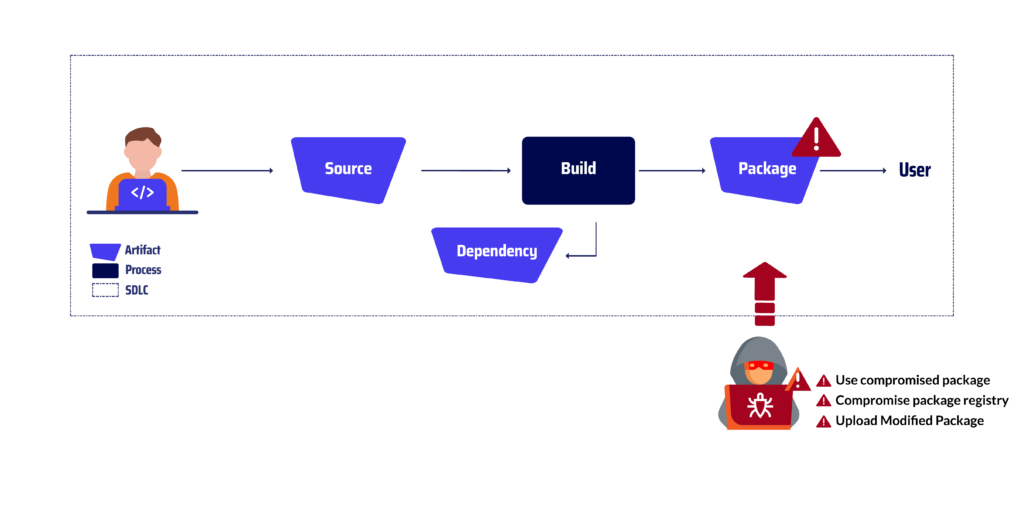
Aduprà un pacchettu cumprumessu
Questu si riferisce à l'attu di implementà o aduprà un pacchettu software chì hè statu manumessu o mudificatu da un avversariu.
Questu pò accade dopu chì u pacchettu hà lasciatu u registru ufficiale di i pacchetti, sia per via di l'accessu direttu à u sistema di l'utente sia per via di tattiche d'ingegneria suciale chì ingannanu l'utente per scaricà o installà un pacchettu maliziosu. Un esempiu di questu vettore era u Navigate typosquatting Attaccu.
Un attaccante, chì cercava di compromettere i sistemi Linux è Mac, hà infiltratu u prucessu di sviluppu di una biblioteca Node.js pupulare chjamata Browserify. L'attaccante hà inseritu codice maliziosu in u codice surghjente di u prugettu, cù l'intenzione di distribuiscelu attraversu u registru di pacchetti NPM. Una volta chì u pacchettu Browserify contaminatu era caricatu in NPM, i sviluppatori ignari u scaricavanu è l'installavanu, credendu ch'ellu fussi a versione legittima. U codice maliziosu, integratu in u pacchettu, funzionava in silenziu, compromettendu l'integrità di i sistemi infettati. Questu puderia purtà à u furtu di dati, à l'instabilità di u sistema, o ancu à l'accessu remotu per l'attaccante.
Registru di pacchetti compromessi
Un registru di pacchetti cumprumessu hè un repositoriu di software chì hè statu infiltratu da un avversariu chì hà ottenutu accessu micca autorizatu à l'interfaccia o l'infrastruttura amministrativa di u registru.
Questu permette à l'avversariu di mudificà o rimpiazzà i pacchetti di software legittimi cù quelli maliziosi, chì ponu esse poi distribuiti à l'utilizatori installati senza suspettu. Un esempiu di stu tipu di minaccia era u Attaccu à i Specchi di Pacchetti: Un ricercatore, cù l'intenzione di prumove u software open-source, hà cumprumessu parechji registri di pacchetti populari, cumpresi Maven Central, NPM è RubyGems. Uttenendu accessu à questi registri, u ricercatore hè statu capace di creà mirrors è repliche di i repositori originali, chì anu furnitu una alternativa pratica per i sviluppatori per scaricà i pacchetti.
Tuttavia, sti specchi avianu un scopu sinisteru. I specchi cumprumessi servianu da canali per u ricercatore per distribuisce pacchetti maliziosi. Quessi pacchetti rimpiazzavanu quelli legittimi, micca rilevati da i registri primari, è i sviluppatori ignari li scaricavanu è installavanu senza sapè. Una volta installati, sti pacchetti maliziosi liberavanu u so payload, eseguendu codice arbitrariu, arrubendu dati sensibili o interrompendu l'operazioni.
Caricà u pacchettu mudificatu
Un avversariu carica un pacchettu mudificatu in un repositoriu o canale di distribuzione chì cuntene codice o payload maliziosi. Questu pò esse fattu mudificendu u codice surghjente, l'imballu o i metadati di u pacchettu.
Una di e più famose di stu tipu di minaccia era a Attaccu CodeCov in u 2021. Un attaccante, chì cerca di compromettere i prughjetti di software utilizendu CodeCov, una integrazione cuntinua pupulare è una consegna cuntinua (CI/CD), hà utilizatu credenziali filtrate per ottene accessu micca autorizatu à u bucket Google Cloud Storage (GCS) di un prughjettu. Una volta chì l'attaccante hà ottenutu accessu à u bucket GCS, hà caricatu un artefattu maliziosu, una versione mudificata di u pacchettu CodeCov, chì hè stata poi distribuita à l'utilizatori attraversu u serviziu CodeCov. I sviluppatori ignari, basendu si nantu à a funzione di aghjurnamenti automatichi, scaricavanu è installavanu u pacchettu maliziosu, credendu ch'ellu fussi quellu legittimu. Una volta installatu, u codice maliziosu funzionava in silenziu, compromettendu l'integrità di i sistemi infettati. Questu puderia purtà à u furtu di dati, à l'instabilità di u sistema, o ancu à l'accessu remotu per l'attaccante.
L'attacchi à i registri di pacchetti sò cusì cumuni chì certi mudelli d'attaccu anu ricevutu un nome:
In Typosquatting, u malfattore carica in u registru parechji pacchetti maliziosi cù picculi errori di battitura o nomi simili à quelli legittimi è populari, cù a speranza chì i sviluppatori scriveranu male u nome di u pacchettu previstu cù unu maliziosu. Spessu u pacchettu maliziosu si maschera da quellu legittimu per passà inosservatu, aumentendu a probabilità di esse colpitu da l'osservazione di e stelle.
Cunfusione di dipendenza sfrutta u modu in cui certi gestori di pacchetti risolvenu i pacchetti richiesti da parechji registri. Quandu una urganizazione usa cumpunenti interni publicati in un registru internu, un attaccante chì ne sà u fattu pò publicà un cumpunente maliziosu cù u listessu nome in un registru publicu. Se u nome utilizatu per u cumpunente internu ùn hè micca in ambitu, certi gestori di pacchetti recupereranu u cumpunente maliziosu invece di quellu internu.
cù Pacchetti Troyan, u cibercriminale maschera u malware trà u codice validu utile. Questu puderia esse adupratu da u veru autore, o da un cuntributore chì s'offre per mantene u pacchettu. Questu hè ancu cunnisciutu cum'è Dirottamentu di pacchettiL'attaccanti anu utilizatu parechje tecniche per dirottà un pacchettu esistente, cum'è Presa di cuntrollu di u duminiu induve un duminiu scadutu abbandunatu hè statu pigliatu da l'attaccante chì hà ricreatu u vechju email di u mantenitore è hà realizatu u recuperu di a password per piglià u cuntrollu di u contu di u mantenitore.
Osservazioni Finali
Mentre l'urganisazioni aduttanu sempre di più metodologie di sviluppu di software chì priorizanu l'automatizazione è a consegna cuntinua, l'impurtanza di assicurà a fase di u pacchettu software ùn hè mai stata più impurtante. Implementendu misure di sicurezza robuste in tutta sta fase critica, l'urganisazioni ponu mitigà sustanzialmente u risicu di succumbere à attacchi maliziosi chì ponu compromettere l'integrità è a sicurezza di u so software.
E strategie descritte in questu articulu di blog, inseme cù l'esempi furniti, servenu cum'è un ricordu chjaru chì a fase di pacchettu rapprisenta un puntu vulnerabile in a catena di furnimentu di u software. L'urganisazioni devenu tene contu di queste minacce è implementà e misure di sicurezza necessarie per prutege u so software da l'attacchi. Cusì, ponu guarantisce l'integrità, a sicurezza è l'affidabilità di u so software per i so utilizatori è clienti.
Unisciti à u nostru viaghju versu un ecosistema di software sicuru
Ùn mancate micca l'occasione di stà un passu avanti in u duminiu di software supply chain securityAbbunatevi oghje à u nostru blog è siate trà i primi à riceve e nostre ultime analisi, assicurendu chì a vostra urganizazione resti resiliente è sicura in mezu à e minacce in evoluzione. Insemi, pudemu custruisce un ecosistema software più robustu è sicuru per tutti.
Ricurdate, software supply chain security hè un viaghju cuntinuu, micca una destinazione. Valutendu è adattendu continuamente e pratiche di sicurezza per affruntà e minacce emergenti, l'urganisazioni ponu prutege a so catena di furnimentu di software è furnisce software di fiducia à i so utilizatori.
Fighjate a nostra Dimostrazione Video
