






Questu articulu analizeghja l'attaccu à Ledger cum'è esempiu di cumu un spear phishing hà purtatu à un attaccu di a catena di furnimentu di software (SSC) à u strumentu di cunnessione di software chì i portafogli hardware di a cumpagnia utilizavanu, permettendu à l'attore di svuotà soldi per un valore di almenu $ 600,000.
Questu attaccu hè ghjuntu à a fine di un annu pienu d'incidenti in a catena di furnimentu. In questu articulu analizemu l'attaccu, u so impattu, cumu hè statu trattatu è quali lezioni si puderanu ricavà.
Ledger è i so utilizatori di portafogli hardware sò obiettivi evidenti per i cibecriminali. I svuotatori di portafogli attaccavanu l'utilizatori di Ledger per via di tentativi di phishing nantu à i front-end di l'applicazioni crittografici, è i criminali anu bisognu di cunnosce e coordinate di l'utilizatori per guidà e campagne di phishing. Ledger avia un violazione di dati da lugliu 2023 è ancu fà parte di u Furtu di dati di settembre 2020 nant'à u so e-commerce Shopify, un incidente cù un grande impattu. U post "Aghjurnamentu: Sforzi per prutege i vostri dati è perseguite i spammers"mostra quantu sò state prufonde queste brecce.
Ledger hà bisognu di piglià a sicurità seriamente (hè una parte chjave di a so attività), cù un laburatoriu di ricerca internu (dungeon) manipulazione certificazione di sicurezza di u dispusitivu, un bug bounty prugramma, bollettini di sicurezza, e mudellu di minacciaFinu à avà tuttu bè…
Cumu hè statu fattu l'attaccu
Ledger hà rilevatu un exploit cù Ledger's Kit di cunnessione DApp Ghjovi u 14 di Dicembre di u 2023. Stu exploit hà injectatu codice maliziosu in l'applicazioni decentralizate basate nantu à Ethereum (DApps) chì utilizavanu u Kit Ledger Connect, ingannendu l'utilizatori à firmà transazzioni chì svuotavanu i so portafogli.
L'exploit hè statu rilevatu rapidamente è una suluzione hè stata implementata pocu dopu. Intantu, un bassu vulume d'utilizatori hè cascatu in l'attaccu è hà firmatu transazzioni chì anu svuotatu u so portafogliu.
L'attaccu hà cuminciatu quandu un anzianu impiegatu di Ledger hè statu vittima di un attaccu di phishing chì hà ottenutu accessu à u so contu NPM via u token di sessione. L'attaccanti anu publicatu versioni maliziose di u @ledgerhq/kit-di-cunnessione (1.1.5, 1.1.6 è 1.1.7, avà ritirati). L'attaccanti puderanu eseguisce codice arbitrariu cù u listessu livellu di permessi cum'è l'applicazione di portafogliu: l'attaccanti ponu svuotà immediatamente i fondi di l'utilizatori senza interazione, distribuisce numerosi ligami di phishing per ingannà l'utilizatori, o sfruttà u panicu di l'utilizatori cunvincenduli à trasferisce beni à un novu indirizzu, risultendu in a perdita di beni per via di u scaricamentu di un portafogliu falsu.
I front-end di i portafogli (dApps) anu tipicamente utilizatu u caricatore di kit di cunnessione pacchettu da Ledger per caricà u Connect Kit in tempu reale da una CDN JavaScript (jsDelivr). Sfurtunatamente, l'URL https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 ùn appuntava micca a versione esatta (1.1.4 à l'epica), dunque quandu e versioni maliziose sò state caricate, sò state servite (è memorizzate in cache) da a CDN. È nisuna somma di cuntrollu hè stata aduprata per assicurà chì a risorsa scaricata da a CDN era in realtà quella prevista (chì duveria esse aduprata quandu si distribuisce u codice da una CDN). Stu schema basatu annantu à a somma di cuntrollu hè chjamatu Integrità di subresource (SRI).
U codice iniettatu hà prubabilmente manipulatu i dati di transazzione, ingannendu l'utilizatori per cunfirmà i pagamenti manipulati. Per esempiu, un utilizatore chì appruva un pagamentu simbolicu per attivà a funzionalità di una app pò avè vistu invece una appruvazione per un pagamentu à l'indirizzu di u pirate. Indipendentemente da quantu sicuru sia u portafogliu hardware, i soldi sò stati drenati.
Scuperta è Investigazione
Diversi utilizatori anu cuminciatu à pubblicà missaghji in X (cunnisciutu ancu cum'è Twitter) chì u front-end di Zapper "era statu dirottatu". U creditu và à Mathew Lilley, u CTO di u cryptotrader Sushi, chì hà prima avvistatu in un Twitter articulu chì un "cunnettore web3 cumunamente utilizatu" hè statu cumprumessu. Più tardi hà indicatu LedgerHQ/kit di cunnessione cum'è a biblioteca cumprumessa, è hà datu una prima valutazione, un pocu bruscamente:
Chì hè accadutu?
— Sò Software 🦇🔊 (@MatthewLilley) December 14, 2023
In brevi, @Ledger hà fattu una catena di terribili sbagli.
1. Stanu caricendu JS da una CDN.
2. Ùn sò micca JS caricati cù bloccu di versione.
3. Avianu u so CDN cumprumessu.
Eviteraghju d'utilizà QUALSIASI dApp finchè e so squadre ùn cunfermanu ch'elli anu mitigatu l'attaccu. https://t.co/a3brXNQSx9
L'utilizatore 0xViva hà apertu un bigliettu in u repositoriu di u prugettu GitHub: [URGENTE] Stu repositoriu utilizeghja una versione maligna di u pacchettu npm @ledgerhq/connect-kit, 1.1.7.
U 15 di dicembre di u 2023, a furmularia di sicurezza blockchain SlowMost hà publicatu un postu d'analisi dendu tutti i dettagli di e versioni maliziose.
U portafogliu hardware Ledger ùn hè statu cumprumessu, solu u Ledger Connect Kit. Tuttavia, postu chì parechje applicazioni utilizanu sta biblioteca, cum'è SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash, ecc., a portata di l'impattu hè stata significativa. Sicondu bittrace.io, alcune vittime, per via di u panicu, anu pruvatu à trasferisce l'assi à un novu indirizzu, ma anu scaricatu una falsa applicazione di portafogliu!
U stessu ghjornu, Jameson Lopp hà precisamente tuiteatu nantu à i difetti chì anu permessu à l'attaccu di riesce:
Pare chì l'incidentu di sicurezza d'oghje sia statu u culmine di 3 fallimenti separati in Ledger:
- Jameson Lopp (@lopp) December 14, 2023
1. Cecceccu carica codice senza pinning una versione specifica è checksum.
2. Ùn applicà micca e "regule à 2 persone" intornu à a revisione è u spiegamentu di u codice.
3. Ùn revoca l'accessu di l'anzianu impiegatu.
Cumu hè statu trattatu l'incidentu
U CEO di Ledger, Pascal Gauthier, hà publicatu u stessu ghjornu di l'attaccu un lettera di divulgazione dendu più dettagli nantu à l'incidentu, chì hè sicuramente bonu: ammuccià a testa in a rena cum'è un struzzu hè u peghju modu per trattà qualsiasi incidente di cibersigurtà.
A struttura di a lettera hè interessante: Hà subitu ricunnisciutu l'esistenza di versioni maliziose di a biblioteca chì svuotanu soldi, ciò chì hè bonu (negà a realità hè una sciocchezza):
"Oghje avemu sperimentatu un exploit nant'à u Ledger Connect Kit, una biblioteca Javascript chì implementa un buttone chì permette à l'utilizatori di cunnette u so dispositivu Ledger à DApp di terze parti (siti Web cunnessi à portafogli).
Questa sfruttazione hè stata u risultatu di un anzianu impiegatu chì hè statu vittima di un attaccu di phishing, chì hà permessu à un attore malintenzionatu di caricà un schedariu maliziosu in NPMJS di Ledger (un gestore di pacchetti per u codice Javascript spartutu trà l'applicazioni).
Avemu travagliatu rapidamente, à fiancu à u nostru partenariu WalletConnect, per risolve u prublema, aghjurnendu l'NPMJS per rimuovere è disattivà u codice maliziosu in 40 minuti da a scuperta. Questu hè un bon esempiu di l'industria chì travaglia rapidamente inseme per risolve i sfidi di sicurezza.
Chì ? Un anzianu impiegatu cù diritti di publicazione ùn hà micca avutu e so credenziali nantu à NPM revucate ?
U CEO hà seguitu enumerà i cuntrolli di sicurezza in piazza, ma accennendu chì qualcosa era debule cù l'accessu NPM:
"Avà, vogliu spiegà perchè questu hè accadutu, cumu migliurà e nostre pratiche di sicurezza per mitigà questu risicu specificu in u futuru, è sparte a nostra raccomandazione cù l'industria, per pudè esse più forti inseme."
lu standard A pratica in Ledger hè chì nisuna persona pò implementà u codice senza esse rivista da parechje parti. Avemu cuntrolli d'accessu forti, revisioni interne è multi-firme di codice quandu si tratta di a maiò parte di u nostru sviluppu. Questu hè u casu in u 99% di i nostri sistemi interni. Ogni impiegatu chì lascia l'impresa hà u so accessu revucatu da ogni sistema Ledger.
Questu hè statu un incidente isulatu sfurtunatu. Hè un ricordu chì a sicurità ùn hè micca statica, è Ledger deve migliurà continuamente i nostri sistemi è prucessi di sicurità. In questu duminiu, Ledger implementerà cuntrolli di sicurità più forti, cunnettendu a nostra custruzzione. pipeline chì implementa strettamente software supply chain security à u canale di distribuzione NPM."
Ebbè, pareva chì u contu NPM cù permessi per pubblicà nuove versioni di a biblioteca avia cuntrolli di sicurezza menu severi cà altre parti di a so infrastruttura software. Incidentu isolatu per via di a mala furtuna?
A fine di a lettera hè più standard sezzione di l'impegnu cù l'autorità, "dichjarazione sottu cuntrollu", è scuse:
"Ledger hà interagitu cù l'autorità è face tuttu ciò chì hè pussibule per aiutà mentre sta investigazione si svolge. Ledger sustenerà l'utilizatori affettati per aiutà à truvà questu attore malintenzionatu, purtalli davanti à a ghjustizia, seguità i fondi è travaglià cù e forze di l'ordine per aiutà à recuperà l'assi arrubati da u pirate informaticu. Ci dispiace assai per l'avvenimenti chì sò accaduti oghje per l'individui affettati."
A situazione hè avà sottu cuntrollu è a minaccia hè passata. Capimu u panicu chì questu hà causatu per a cumunità è l'ecosistema in generale.
A lettera include una cronologia, chì hè assai utile per chì l'utilizatori capiscinu cumu hè statu scupertu l'incidentu, quali azzioni specifiche di cuntinimentu è di riparazione sò state prese, è cumu i danni à l'utilizatori affettati saranu recuperati / cumpensati. Questa hè a parte più specifica per e muniti:
"Sta mane CET, un anzianu impiegatu di Ledger hè statu vittima di un attaccu di phishing chì hà ottenutu accessu à u so contu NPMJS. L'attaccante hà publicatu una versione maliziosa di u Ledger Connect Kit (chì affetta e versioni 1.1.5, 1.1.6 è 1.1.7). U codice maliziosu hà utilizatu un prughjettu WalletConnect rogue per reindirizzà i fondi versu un portafogliu di hacker." E squadre tecnologiche è di sicurezza di Ledger sò state avvisate è una correzione hè stata implementata in 40 minuti da quandu Ledger ne hè statu cusciente. U schedariu maliziosu hè statu in funzione per circa 5 ore, ma pensemu chì a finestra induve i fondi sò stati drenati era limitata à un periodu di menu di duie ore.Ledger hà cuurdinatu cù WalletConnect chì hà disattivatu rapidamente u prugettu rogue. A versione 1.1.8 di u kit Ledger Connect, autentica è verificata, hè avà in corsu di propagazione è hè sicura da aduprà.
Per i custruttori chì sviluppanu è interagiscenu cù u codice Ledger Connect Kit: a squadra di sviluppu connect-kit nantu à u prughjettu NPM hè avà in sola lettura è ùn pò micca spinghje direttamente u pacchettu NPM per ragioni di sicurezza. Avemu rotatu internamente i sicreti per pubblicà nantu à u GitHub di Ledger. Sviluppatori, verificate torna chì utilizate l'ultima versione, 1.1.8.
Ledger, inseme cù Wallet Connect è i nostri partenarii, anu signalatu l'indirizzu di u portafogliu di u malfattore. L'indirizzu hè avà visibile Chainalysis. Tether hà bluccatu l'USDT di u cattivu attore."
Sicondu questu, u cuntinimentu hè statu rapidu postu chì u prughjettu WalletConnect micca sicuru per u reindirizzamentu di i fondi hè statu disattivatu subitu. Ma ancu cù questu, certi portafogli sò stati svuotati.
Cunsequenze: Cumu l'industria hà reagitu
Certi utilizatori anu spressu a so rabbia contr'à Ledger per ùn avè micca impeditu u compromessu, mentre chì altri anu messu in guardia contr'à i periculi di fidà si di biblioteche di terze parti.
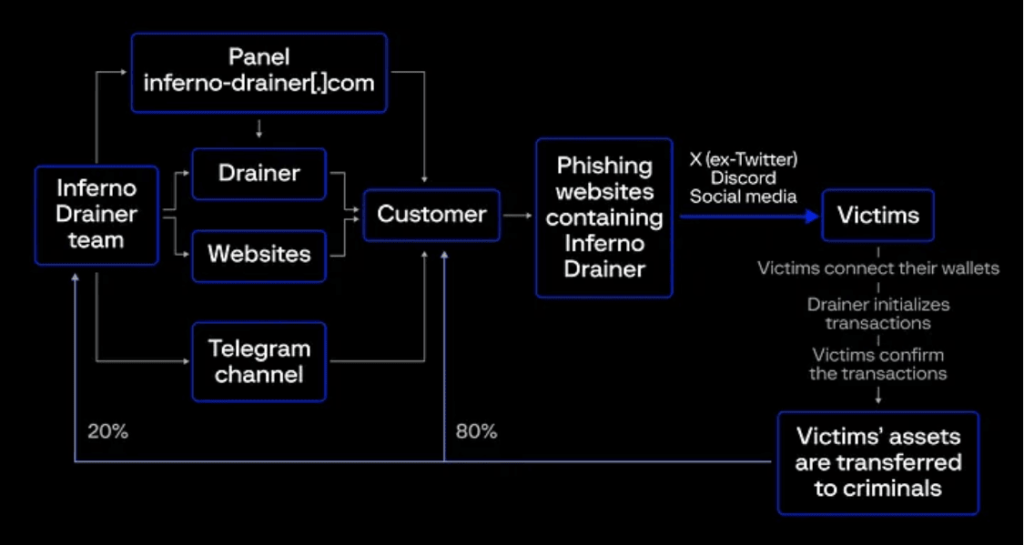
L'industria di a cibersigurtà hà una nicchia in cybercoin. E campagne di svuotamentu di portafogli sò ben cunnisciute, chì utilizanu principalmente siti di phishing per ingannà l'utilizatori finali. L'attività SaaS abituale (Scam-as-a-Service) hà attori specializati per u svuotamentu di portafogli, cum'è u venditore di truffe. Drainer Infernu chì cessazione di l'operazioni annunziata in nuvembre 2023. Questu pare esse una falsa bandera in ogni modu, secondu l'attività recente vista in Dune @scamsnifferU schema ch'elli seguitanu hè statu spiegatu da questu post di Group-IB:
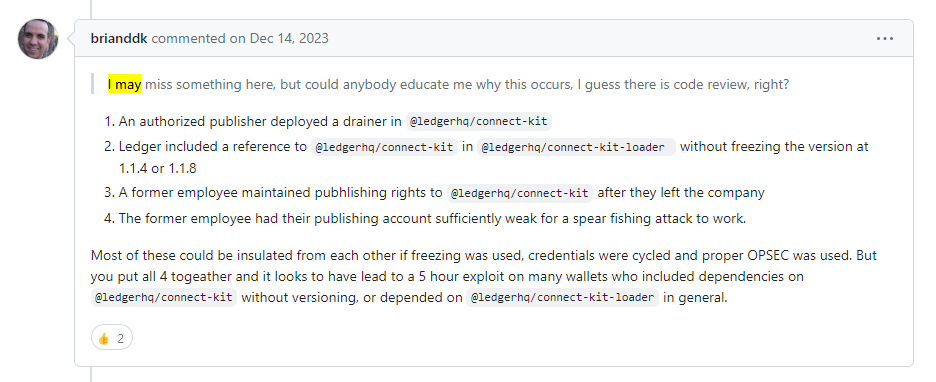
Certi analisti anu datu indizii nantu à ciò chì ùn hà micca riesciutu à rende pussibule l'attaccu. Questu cummentariu di l'utilizatore brianddk in u bigliettu in u repositoriu di u prugettu ci dà infurmazioni nantu à a causa principale:
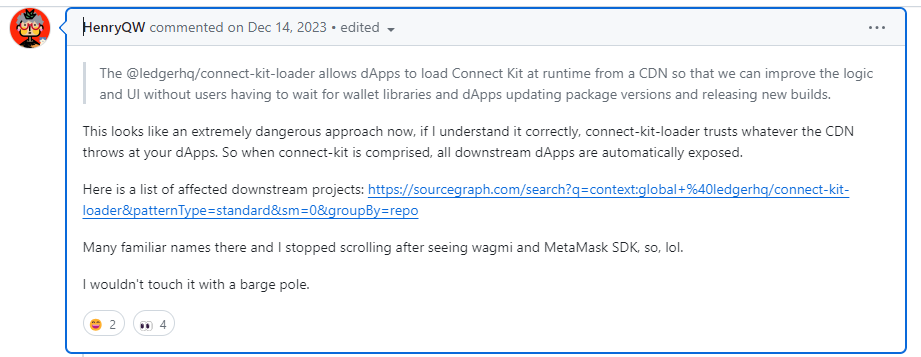
A cummentariu da un altru utilizatore, HenryQW, hà indicatu a seconda cosa chì hà permessu à e versioni maliziose di propagassi via CDN:
Hè troppu prestu per vede iniziative à longu andà per rende i front-end di i portafogli criptografici più robusti contr'à l'attacchi di phishing. Pare chì richiede l'aderenza à un standard simile à ciò chì PA-DSS ciò chì face per i venditori di software di applicazioni di pagamentu puderia esse benvenutu in l'industria criptografica.
È Avà, Lezioni Amparate!
Hè stupente cumu un portafogliu hardware, l'epitome di a sicurità criptografica, hè statu violatu solu per via di l'accessu à e credenziali NPM di un "ex impiegatu" di Ledger (probabilmente nome d'utilizatore / password senza prutezzione 2FA, o un token d'accessu). Questu incidente serve cum'è un ricordu impressiunante chì quandu site sottu pressione, a vostra infrastruttura software deve esse prutetta cù a stessa cura cum'è i vostri prudutti software o hardware.
A maiò parte di l'attacchi à a catena di furnimentu di software cumincianu cumprumettendu un contu internu (spessu per un sviluppatore o un ingegnere devops). L'attaccanti si movenu tandu lateralmente per viulà i sistemi interni in l'infrastruttura di u software cum'è u CI/CD sistema o l'arnesi di implementazione, o riescenu à aghjunghje logica maligna à i repositori di codice surghjente, chì puderia esse rilevata se a gestione curretta di i cambiamenti cù a prutezzione di e branche è e revisioni di codice hè in piazza. Ma l'attaccanti ùn anu micca bisognu di andà cusì in fondu quandu u bersagliu hè una biblioteca pupulare publicata in un registru publicu, soprattuttu s'elli ponu accede à e credenziali di publicazione (scrittura). È questu hè ciò chì hè accadutu in questu attaccu.
Autentificazione 2FA, in particulare aduprendu elementi robusti cum'è e chjave di sicurezza, limita u risicu cù operazioni interattive. Per CI/CD pipelines, gettoni d'accessu cù accessu limitatu almacenati cum'è a CI/CD U sicretu hè a strada abituale da seguità (è u gettone d'accessu ùn deve esse divulgatu). Sfurtunatamente, pare chì l'impiegatu ùn avia micca un inseme 2FA robustu. NPM permette urganisazioni per applicà 2FA (ma questu hè facultativu, micca u predefinitu), chì hè probabilmente ciò chì Ledger duveria avè. È ùn vi scurdate di aghjunghje apprupriatu revoca di credenziali prucedure per l'ex impiegati, in particulare cù l'accessu à risorse cusì critiche cum'è u scopu NPM pussedutu da l'urganizazione.
Pinning di versione per e dipendenze cù bumps di versione rivisti hè una pratica chì mitiga a diffusione di dipendenze maliziose. In u cuntestu di l'incidentu di Ledger, e versioni di a biblioteca chì u caricatore di kit di cunnessione hà pigliatu da CDN duverebbe esse statu appuntatu, è "ùn fidatevi micca di ciò chì u CDN lancia". Avè un verificazione di a somma di cuntrollu per esempiu, via SRI (o ancu un schema di firma digitale chì autentica ancu a fonte) deve esse adupratu quandu si tira da una CDN per u caricamentu dinamicu di codice.
U restu hè una storia.
Per e campagne di phishing più cunvinziunali dirette à l'utilizatori di portafogli, a quistione hè: Chì face chì l'utilizatori caschinu in trappule messe da i criminali è per cunfirmà transazzioni chì ùn anu mai vulsutu fà? I siti di phishing in questu duminiu sò ben cuncipiti è cunvincenti, imitendu marche di criptovalute populari; è offrenu ancu gettoni gratuiti, cuniazione di NFT è altre ricumpense. Evità chì l'utilizatori caschinu in tali trappule hè un prublema chì cerca una suluzione.
È per ùn scurdà si u ligatu criptopirateria attacchi, una minaccia più generale, induve l'avversari piglianu u cuntrollu di l'infrastrutture cloud per eseguisce minatori per criptovalute, spessu per muniti di privacy cum'è Monero XMR è Zcash, cù storie di transazzioni nascoste. U cryptojacking hè pertinente perchè pò influenzà QUALSIASI urganizazione, è ancu s'è u prufittu per l'attaccante puderia esse bassu, u costu per a vittima puderia esse grande (Sysdig citatu in stu rapportu chì ci vole $ 53 di costu per l'urganizazione vittima per ogni $ 1 minatu per l'attaccante).
Vede ancu
- Bigliettu "[URGENTE] Stu repositoriu utilizeghja una versione maligna di u pacchettu npm @ledgerhq/connect-kit, 1.1.7"in u repositoriu Github.
- Lettera di u CEO di Ledger nantu à l'incidentu, 14 dicembre 2023.
- Rapportu d'incidenti di sicurezza, da Ledger, 20 dicembre 2023.
- Ledger Exploit Periculu DeFi; Sushi dice "Ùn interagisce micca cù alcuna dApps", publicate in CoinDesk da Oliver Knight, 14 dic 2023.
- Attaccu à a catena di furnimentu annantu à u kit Ledger Connect: Analizà l'impattu è e misure preventivePost di SlowMist nant'à l'attaccu, dicembre 2023.
- Cuncetti di Sicurezza Web3: Svuotatori di Portafogli, da Jammel Weaver, in Rektify AI, lugliu 2023.
Fighjate a nostra Dimostrazione Video
