
Perchè l'arnesi d'analisi di u codice staticu sò essenziali in u 2026
L'analisi statica di u codice ùn hè più facultativa; hè una pratica fundamentale per qualsiasi software di team building à velocità. U listessu bug trovu in pruduzzione pò custà finu à $ 10,000, senza cuntà u tempu d'ingegneria sviatu da e funziunalità, l'esperienza di l'utente degradata o u dannu à a reputazione s'ellu si manifesta cum'è un incidente di sicurezza. L'analisi statica di u codice chjude sta lacuna scansionendu u codice surghjente prima di a so spedizione.
A posta in ghjocu hè più alta in u 2026. Sicondu a ricerca di Xygeni, 60% di l'applicazioni cuntenenu vulnerabilità in u codice di prima parte, è cù u sviluppu assistitu da l'IA chì accelera u vulume di codice scrittu, a finestra per rilevà i prublemi prima di a pruduzzione hè più stretta chè mai. Cù l'ascesa di DevSecOps, a codificazione assistita da l'IA è i cumplessi CI/CD pipelines, avè u strumentu d'analisi statica ghjustu ùn hè più facultativu.
Ma micca tutti l'arnesi d'analisi di codice staticu furniscenu u listessu valore. Certi inundanu e squadre di falsi pusitivi. Altri ùn vedenu micca difetti critichi sfruttabili cumpletamente. È a maiò parte si fermanu à a rilevazione di vulnerabilità, ignurendu e minacce di codice maliziosu chì avà ghjunghjenu abitualmente per mezu di dipendenze open-source è codice generatu da l'IA.
Questu articulu paraguna i 4 migliori strumenti d'analisi di codice staticu per u 2026, valutati in funzione di ciò chì conta veramente: precisione di rilevazione, tassi di falsi pusitivi, copertura di malware, CI/CD integrazione è prezzi.
Paragone Rapidu: I Migliori Strumenti di Analisi di Codice Staticu per u 2026
| Tool | Tassa di Veru Positivu | Tariffa falsa pusitiva | Rilevazione di malware | Correzione automatica AI | Segretaria | Best For |
|---|---|---|---|---|---|---|
| Xygeni SAST | 100% (Prughjettu di riferimentu OWASP) | 16.7% | Iè - nativu | Iè - correzioni PR sensibili à u cuntestu | Da $35/mese per cuntributore (piattaforma cumpleta) | E squadre DevSecOps anu bisognu di precisione, rilevazione di malware è copertura cumpleta di a piattaforma |
| Codice Snyk | 97.18% | 34.55% | Innò | Parziale — suggerimenti di correzione | Da $125/mese (minimu 5 cuntributori, SAST solu) | E squadre di sviluppatori sò digià in l'ecosistema Snyk |
| Semgrep | 87.06% | 42.09% | Innò | Innò | Da $100/mese per cuntributore | E squadre anu bisognu di una scansione rapida è persunalizabile basata nantu à e regule |
| soundQube | 50.36% | Variable | Innò | Innò | Da $65/mese (SAST solu, pagamentu per LoC) | Squadre cuncentrate nantu à a qualità di u codice è u debitu tecnicu |
Chì distingue i migliori strumenti di analisi di codice staticu?
Micca tutti l'arnesi d'analisi di codice staticu offrenu u listessu livellu di prutezzione. E piattaforme più efficaci in u 2026 spartenu queste capacità:
Rilevazione precisa cù pochi falsi pusitivi
I migliori strumenti danu priorità à e vulnerabilità reali è sfruttabili invece di pruduce rumore. Un altu tassu di veri pusitivi cumminatu cù un bassu tassu di falsi pusitivi significa chì i sviluppatori passanu u tempu à risolve i prublemi reali, senza inseguì avvisi chì ùn importanu micca.
Rimediazione basata nantu à l'IA
A rilevazione senza riparazione crea colli di buttiglia. Cercate strumenti chì furniscenu suggerimenti di correzione sensibili à u cuntestu direttamente in pull requests, rimpiazzendu i mudelli risicati cù alternative sicure senza richiede patch manuali.
Rilevazione di malware è catena di furnimentu
I strumenti tradiziunali d'analisi di codice staticu scansionanu e vulnerabilità di codificazione. Ùn rilevenu micca u codice maliziosu. E migliori piattaforme vanu più in là, identificendu backdoor, trojan, ransomware, esecuzione offuscata è manomissione di u registru di sistema sia in u codice di prima parte sia in e dipendenze open-source.
CI/CD è Integrazione IDE
L'analisi statica di u codice deve esse eseguita continuamente, micca solu prima di a liberazione. Cercate integrazioni native cù GitHub Actions, GitLab CI, Jenkins, Azure DevOps è Bitbucket, più plugins IDE chì mostranu i risultati mentre u codice hè scrittu.
Priorizazione basata nantu à sfruttabilità
I conti di risultati grezzi creanu rumore, micca insight. I migliori strumenti filtranu i risultati per raggiungibilità, sfruttabilità è impattu cummerciale - cusì e squadre riparanu ciò chì importa veramente prima, micca solu ciò chì hà u puntu CVSS più altu.
Validazione di Benchmark OWASP
A scelta di un strumentu d'analisi di codice staticu deve basassi nantu à risultati misurabili, micca nantu à dichjarazioni di i venditori. U prughjettu OWASP Benchmark furnisce un standardquadru indipendente è izatu per valutà a precisione di rilevazione contr'à i mudelli di vulnerabilità cunnisciuti in casi di test di u mondu reale. Richiede sempre dati di benchmark prima committing à un strumentu.
I migliori strumenti di analisi di codice staticu
1. Xygeni SASTAnalisi di codice staticu custruita per DevSecOps

Panorama: Xygeni SAST ùn hè micca solu un altru strumentu d'analisi di codice staticu. Hè custruitu apposta per e squadre DevSecOps chì anu bisognu di precisRilevazione elettronica, riparazione automatizata è prutezzione à spettru cumpletu, senza rallentà u sviluppu.
Mentre a maiò parte di l'arnesi d'analisi di codice staticu si fermanu à a rilevazione di vulnerabilità, Xygeni và più in là: cumbinendu l'analisi statica prufonda cù a rilevazione intelligente di malware, suggerimenti di correzione basati nantu à l'IA è prioritizazione basata nantu à a raggiungibilità. U risultatu hè un strumentu chì cattura ciò chì l'altri ùn capiscenu micca, filtra u rumore è aiuta i sviluppatori à riparà ciò chì importa veramente, direttamente in i so flussi di travagliu esistenti.
Xygeni SAST face ancu parte di a piattaforma Xygeni tuttu-in-unu, vale à dì SAST i risultati sò automaticamente correlati cù SCA, rilevazione di secreti, CI/CD sicurità, DAST, è ASPM, dendu à e squadre una visione unificata di u risicu in tuttu u SDLC.
Features Key:
- Tassa di Veru Positivu di 100% (Benchmark OWASP): Zero sbagli nantu à SQL Injection è Cross-Site Scripting. Zero falsi pusitivi nantu à a crittografia debule è u hashing debule.
- Tassa bassa di falsi pusitivi (16.7%): Riduce a fatica d'alerta è mantene u sviluppatore cuncintratu nantu à i prublemi sfruttabili, micca u rumore.
- Correzione automatica di l'IA: Genera correzioni di codice sicure è sensibili à u cuntestu mandate direttamente à pull requestsRimpiazza i mudelli risicati cù alternative sicure allineate à e migliori pratiche linguistiche; ùn hè necessaria alcuna correzione manuale.
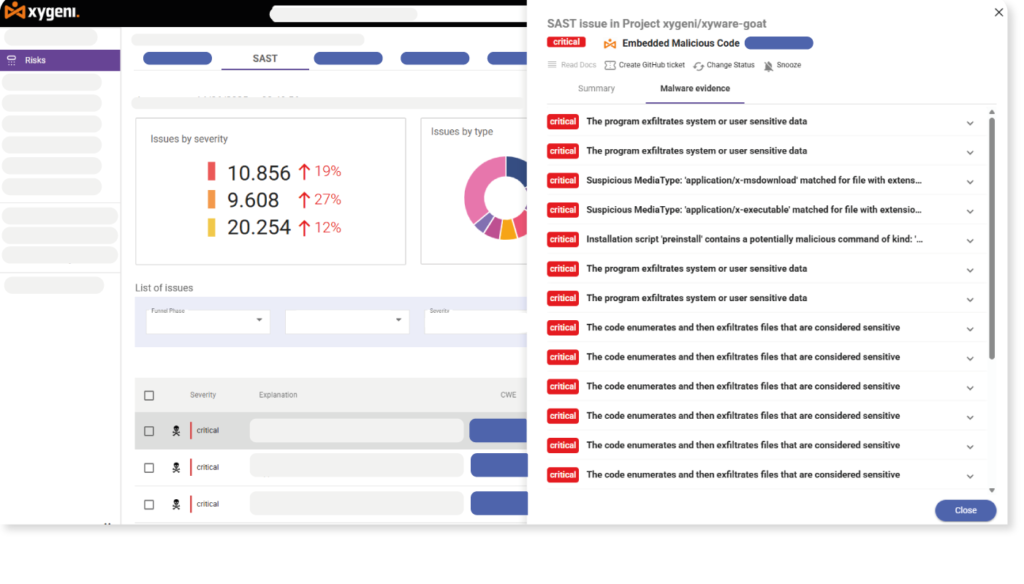
- Rilevazione di malware: Detecta backdoor, trojan, worms, ransomware, spyware, esecuzione di codice offuscata è manomissione di u registru di sistema, sia in u codice di prima parte sia in e dipendenze open-source. Una capacità chì a maiò parte di l'arnesi d'analisi di codice staticu ùn anu micca.
- Imbutu di Priorizazione di Sfruttabilità: Filtra i risultati per raggiungibilità, sfruttabilità è impattu cummerciale in modu chì e squadre affrontinu ciò chì hè veramente periculosu, micca solu ciò chì esiste.
- Integrazione IDE: Scannate u codice cum'è hè scrittu. Vede i dettagli di u prublema, a gravità, i metadati è e linee guida di riparazione direttamente in u vostru IDE, prima di un commit hè fattu.
- CI/CD Integrazione: Supportu nativu per GitHub Actions, GitLab CI, Jenkins, Azure DevOps è Bitbucket, cù porte di qualità chì bloccanu e compilazioni vulnerabili.
- Cupertura cumpleta di vulnerabilità: Difetti d'iniezione, XSS, cunfigurazioni errate, fughe d'infurmazioni, overflow di buffer, autenticazione insufficiente è cuntrollu d'accessu insicuru, in u codice di prima parte è generatu da l'IA.
Xygeni SAST hè inclusu in a piattaforma Xygeni tuttu-in-unu à partesi da $ 35 / mese per cuntributore. Questu copre SAST, SCA, CI/CD Sicurezza, Rilevazione di Sicreti, IaC Security, DAST, è ASPM, senza limiti nascosti, senza costi per repositoriu è senza limitazione di funzionalità.
ligna di fondu: Xygeni SAST hè a scelta più forte in questa lista per e squadre chì anu bisognu di una rilevazione accurata è dimostrabile, di una riparazione basata nantu à l'IA è di una copertura di malware in una sola piattaforma. U so tassu di veri pusitivi di 100% nantu à u Benchmark OWASP, u so bassu tassu di falsi pusitivi è a prutezzione nativa di a catena di furnimentu u distinguenu da tutti l'altri strumenti di sta lista.
2. Snyk Sast Tool

Panorama: U codice Snyk hè cunnisciutu cum'è rapidu è faciule d'utilizà. strumentu d'analisi di codice staticu custruitu per i sviluppatori. Fornisce feedback di sicurezza in tempu reale in l'IDE è CI/CD pipelines, chì aiuta à identificà i prublemi in anticipu senza interrompe i flussi di travagliu. A cunfigurazione hè simplice, è s'integra bè cù l'ambienti di sviluppu muderni.
Tuttavia, malgradu u so cuncepimentu focalizatu nantu à i sviluppatori, u strumentu hà una percentuale di falsi pusitivi relativamente alta. Manca ancu di rilevazione di malware integrata, ciò chì mette più responsabilità à e squadre di sicurezza per verificà manualmente i risultati.
Features Key:
- 97.18% Tassa di Veri Positivi: Rileva accuratamente a maiò parte di e vulnerabilità durante analisi statica di u codice.
- CI/CD è Integrazione IDE: Funziona direttamente in i strumenti di sviluppatore populari per a scansione cuntinua.
Limitazioni à cunsiderà
- 34.55% Tassa di falsi pusitivi: Livellu di rumore elevatu chì pò sopraffà e squadre di sicurezza è ritardà a riparazione.
- Nisuna rilevazione di malware: Ùn si pò identificà u codice maliziosu in e dipendenze di terze parti, richiede strumenti supplementari.
- SAST hè secundariu: Snyk hà custruitu a so reputazione SCAU codice Snyk ùn currisponde micca à a prufundità di dedicatu SAST arnesi.
- Prezzi frammentati: SAST, SCA, scansione di container, è IaC sò venduti separatamente; a copertura cumpleta richiede una persunalizata enterprise citazione.
💲 Pricing:
Principia à $ 125 / mese per un minimu di 5 cuntributori, SAST solu. SCA, CI/CD Sicurezza, Rilevazione di Sicreti, IaC Security, è a scansione di i container ùn sò micca inclusi è devenu esse acquistati separatamente. Solu 100 testi inclusi; i testi supplementari richiedenu supplementi costosi. Enterprise pianu necessariu per più di 10 cuntributori.
ligna di fondu: Snyk Code hè una scelta solida per e squadre di sviluppatori digià in l'ecosistema Snyk chì volenu risultati rapidi è basati nantu à l'opinioni senza una cunfigurazione pesante. Per e squadre chì anu bisognu di una precisione più elevata, di rilevazione di malware o di una piattaforma AppSec unificata, altre opzioni in questa lista sò più adatte.
3. Semgrep Sast Tool
Panorama: Semgrep hè un strumentu d'analisi di codice staticu open source chì dà priorità à a flessibilità è a velocità. Permette à e squadre di sicurezza è di sviluppu di scrive regule persunalizate adattate à a so basa di codice è à e so pulitiche specifiche, senza richiede a compilazione di codice. Questu u rende ideale per un feedback rapidu. CI/CD pipelines è prugrammi di sicurezza shift-left induve l'applicazione di pulitiche persunalizate hè impurtante.
A forza di Semgrep hè a persunalizazione è a velocità. A so debulezza hè a precisione: cù un tassu di veri pusitivi di 87.06% è un tassu di falsi pusitivi di 42.09% nantu à u Benchmark OWASP, produce più rumore è manca più prublemi veri cà i strumenti megliu valutati in questa lista. Manca ancu cumpletamente a rilevazione di malware.
Features Key:
- Supportu di e regule persunalizate: E squadre ponu scrive è applicà regule di sicurezza specifiche per e so applicazioni, in una sintassi di regule simplice senza cumpetenze DSL.
- Scansioni veloci senza compilazione: Fornisce un feedback rapidu cum'è parte di l'analisi statica cuntinua pipelines.
- Supportu linguisticu largu: Copre una larga gamma di lingue è frameworks.
- CI/CD Integrazione: S'integra cù GitHub Actions, GitLab CI, è altri pipeline arnesi.
- Core Open-Source: Gratuitu da aduprà per a scansione basica; i piani cummerciali aghjunghjenu regule prufessiunali è funzioni di squadra.
Limitazioni à cunsiderà
- 87.06% Tassa di Veri Positivi: Menu affidabile per rilevà i prublemi critichi cà i principali strumenti d'analisi di codice staticu.
- 42.09% Tassa di falsi pusitivi: U più altu tassu di falsi pusitivi in questa lista, e squadre chì investenu in regule persunalizate ponu riduce questu, ma richiede un sforzu continuu significativu.
- Nisuna rilevazione di malware: Ùn si pò identificà u codice maliziosu in i cumpunenti di terze parti.
- Nisuna Correzione Automatica AI: A riparazione hè manuale; i risultati richiedenu un'indagine da parte di u sviluppatore senza una guida automatizata per e correzioni.
- Scale di prezzi per cuntributore: Ogni cuntributore hà bisognu di una licenza per tutti i prudutti, senza flessibilità per mischjà i livelli di cupertura.
💲 Pricing:
Principia à $ 100 / mese per cuntributore per Code, Supply Chain è Secrets cumminati. Nisuna flessibilità, l'acquistu di Semgrep Code richiede u listessu numeru di licenze per Supply Chain è Secrets. I costi scalanu linearmente cù a dimensione di a squadra.
ligna di fondu: Semgrep hè una scelta ideale per e squadre d'ingegneria di sicurezza chì volenu custruisce regule di rilevazione persunalizate è ponu investisce in l'ottimizzazione. Per e squadre chì anu bisognu di una precisione elevata pronta à l'usu, di una riparazione basata nantu à l'IA o di una prutezzione contr'à i malware, hè megliu aduprà lu cum'è cumplementu à una piattaforma più cumpleta.
4. SonarQube SAST Tool
Panorama: SonarQube hè una di e piattaforme di qualità di codice più aduttate, cù un forte supportu per l'applicazione di una codificazione pulita. standards, riducendu u debitu tecnicu, è integrendu cù pupulare CI/CD strumenti. Offre rilevazione di hotspot di sicurezza è scansione di vulnerabilità basica, ma a so forza principale hè a qualità di u codice, micca l'analisi statica di livellu di sicurezza.
Nant'à u Benchmark OWASP, SonarQube hà un tassu di veri pusitivi di 50.36%, ciò chì significa chì manca circa a metà di e vulnerabilità reali. standardcasi di prova izzati. Ùn offre micca rilevazione di malware, AI AutoFix, o prioritizazione basata nantu à l'exploitabilità. Per e squadre cù esigenze di sicurezza serii, funziona megliu cum'è un cumplementu di qualità di codice à un dedicatu SAST strumentu piuttostu chè una suluzione di sicurezza autonoma.
Funzioni principali
- Analisi di a qualità di u codice: Infurza standards per a leggibilità, a struttura è a mantenibilità à longu andà in più di 30 lingue.
- CI/CD Integrazione: Si cunnetta cù Jenkins, GitLab, Azure DevOps, GitHub Actions, è assai di più.
- Punti caldi di sicurezza: Evidenzia e zone di codice potenzialmente risicate, ancu s'è una revisione manuale hè necessaria per cunfirmà l'explotabilità.
- Sia l'edizioni Cloud sia l'edizioni autogestite: Implementazione flessibile per e squadre cù on-premise I bisogni.
- Grande Ecosistema: Aduttatu largamente cù un forte sustegnu di a cumunità è dispunibilità di plugin.
Limitazioni à cunsiderà
- 50.36% Tassa di Veri Positivi: Detecta menu di a mità di e vulnerabilità reali in u Benchmark OWASP, u più bassu di sta lista.
- Prufundità di Sicurezza Limitata: Megliu adattatu per l'igiene di u codice chè per l'analisi approfondita di e vulnerabilità o per a sicurezza di a catena di furnimentu.
- Nisuna rilevazione di malware: Ùn identifica micca u cumpurtamentu maliziosu in u codice di prima o di terze parti.
- Nisuna Correzione Automatica AI: Rimediazione manuale necessaria per tutti i risultati.
- Tariffazione Pay-per-LoC: Principia à 100K linee di codice è aumenta di $6 per 10K LoC; i costi crescenu significativamente per e grande basi di codice.
💲 Pricing:
Principia à $ 65 / mese per u Pianu di Squadra, SAST solu. Modellu Pay-per-LoC cù un limite fissu di 1.9 milioni di LoC. Nisuna cupertura di sicurezza all-in-one.
ligna di fondu: SonarQube hè a scelta ghjusta per e squadre chì priorizanu a qualità di u codice, a manutenibilità è a gestione di u debitu tecnicu. Cum'è strumentu di sicurezza autonomu, a so bassa precisione di Benchmark OWASP significa chì deve esse accumpagnatu cù un strumentu dedicatu. SAST piattaforma per e squadre cù esigenze di sicurezza reali.
Perchè Xygeni SAST Hè u megliu strumentu d'analisi di codice staticu per u 2026
Ogni strumentu di sta lista hà un casu d'usu chjaru. Snyk hè adattatu per e squadre digià in l'ecosistema Snyk chì volenu risultati rapidi rivolti à i sviluppatori. Semgrep serve l'ingegneri di sicurezza chì anu bisognu di regule persunalizate è scansioni veloci. SonarQube eccelle in a guvernanza di a qualità di u codice è a gestione di u debitu tecnicu.
Ma nimu di elli ùn combina a precisione di rilevazione, a prutezzione da malware, a riparazione di l'IA è a copertura di tutta a piattaforma cum'è Xygeni faci.
Xygeni SAST hè l'unicu strumentu in questa lista chì righjunghji un tassu di veri pusitivi di 100% nantu à u Benchmark OWASP, cù u tassu di falsi pusitivi u più bassu à 16.7%. Hè l'unicu strumentu chì rileva u codice maliziosu in i cumpunenti di prima parte è di terze parti. È hè l'unicu strumentu induve SAST i risultati sò nativamente correlati cù SCA, rilevazione di secreti, CI/CD sicurezza, DAST, e ASPM, cusì e squadre di sicurezza vedenu u quadru cumpletu di u risicu, micca i risultati di scansione isolati.
Per e squadre chì piglianu in seriu u sviluppu sicuru in u Era di l'IA (induve u codice generatu da l'IA, e dipendenze cumprumesse è u vulume di minacce in crescita sò a nova nurmalità) Xygeni SAST hè a scelta più cumpleta, precisa è rentabile di sta lista.

Precisione di rilevazione senza paragone - Tassi di veri pusitivi à 100% - Benchmark OWASP pruvatu
Dumande dumandatu Spissu
Chì ghjè l'analisi statica di u codice?
Analisi di codice staticu, cunnisciuta ancu cum'è SAST (Static Application Security Testing), hè u prucessu di scansione di u codice surghjente, bytecode, o binari senza eseguisce u prugramma per identificà vulnerabilità di sicurezza, errori di codificazione è violazioni di pulitiche prima chì l'applicazione sia implementata.
Chì ghjè a differenza trà SAST è DAST ?
SAST Analizeghja u codice surghjente prima di u spiegamentu, rilevendu e vulnerabilità in a fase di codificazione. DAST testa l'applicazioni in esecuzione da l'esternu, simulendu attacchi veri contr'à i servizii in diretta per truvà vulnerabilità in tempu reale. A maiò parte di i prugrammi DevSecOps maturi utilizanu tramindui, è piattaforme cum'è Xygeni includenu tramindui nativamente.
L'arnesi d'analisi di codice staticu ponu rilevà malware?
A maiò parte ùn ponu micca. Tradiziunale SAST L'arnesi scansionanu e vulnerabilità di codificazione; ùn rilevenu micca u codice intenzionalmente maliziosu. Xygeni SAST và più in là identificendu backdoor, trojan, ransomware, esecuzione offuscata è manomissione di u registru di sistema sia in u codice di prima parte sia in e dipendenze open source, una capacità critica mentre l'attacchi à a catena di furnimentu crescenu.
Chì ghjè u Benchmark OWASP è perchè hè impurtante?
U Prughjettu di Benchmark OWASP hè un prughjettu indipendente, standardquadru izatu chì misura a precisione SAST L'arnesi rilevenu i mudelli di vulnerabilità cunnisciuti in casi di test di u mondu reale. Hè a fonte indipendente più affidabile per paragunà l'arnesi d'analisi di codice staticu, è significativamente più affidabile di l'affermazioni di marketing di i venditori.
Devu aduprà l'analisi di codice staticu inseme SCA?
Iè. SAST rileva vulnerabilità in u vostru propiu codice. SCA identifica i risichi in e vostre dipendenze open-source. Inseme coprenu e duie superfici d'attaccu. Piattaforme cum'è Xygeni includenu tramindui nativamente (cù risultati correlati in una sola vista di risicu) eliminendu a necessità di gestisce strumenti separati è dashboards.
