






U sviluppu mudernu avanza rapidamente, ma a codificazione sicura ùn pò esse lasciata indietro. Sè vi dumandate ciò chì hè un codice sicuru, o cumu e pratiche di codificazione sicura OWASP si adattanu à u vostru flussu di travagliu DevOps, vi fate e dumande ghjuste.
In poche parole, un codice sicuru hè un software scrittu, testatu è mantinutu per minimizà e vulnerabilità da u principiu senza rallentà a vostra squadra.
Ch'ella sia chì implementiate microservizii, travagliate cù architetture native di u cloud, o gestite monoliti legacy, a codificazione sicura deve esse integrata in ogni tappa di u ciclu di vita.
Sapè ciò chì hè un codice sicuru permette à i sviluppatori, e squadre DevOps è l'ingegneri di sicurezza di custruisce app resilienti chì resistenu à e minacce di u mondu reale.
Soprattuttu, u codice sicuru hè proattivu, rileva prublemi cum'è Iniezione SQL, lacune d'autentificazione è dipendenze risicate prima di a pruduzzione.
Glossariu di Xygeni
Chì ghjè un codice sicuru?
Codice scrittu per minimizà e vulnerabilità, resiste à l'attacchi è sustene a conformità da u principiu.
Perchè capisce ciò chì hè un codice sicuru hè più impurtante chè mai
In un ambiente induve e violazioni costanu milioni è e regulazioni si stringenu, ignurà ciò chì hè un codice sicuru hè un sbagliu caru. Ogni pull request chì salta pratiche di codificazione sicura introduce rischi è debiti tecnichi chì a vostra squadra duverà riparà dopu.
Sicondu à u Pratiche di codificazione sicura OWASP, i risichi principali includenu difetti d'iniezione, cuntrollu d'accessu rottu è fallimenti crittografici. Quessi ùn sò micca casi limite. Sò alcune di e vulnerabilità più cumuni truvate in ambienti di pruduzzione di u mondu reale.
Inoltre, l'ENISA hà signalatu 19,754 vulnerabilità da lugliu 2023 à ghjugnu 2024. 9.3% eranu critichi, 21.8% risicu altu.
Quandu si capisce ciò chì hè un codice sicuru, si scoprenu i difetti prestu, durante u tempu di custruzzione, micca dopu à l'incidenti di pruduzzione. Inoltre, l'applicazione di e pratiche di codificazione sicura OWASP sustene NIST è Dora cunfurmità, riduce l'hotfix è custruisce una maggiore fiducia cù l'utilizatori.
Sè trattate a codificazione sicura cum'è parte di u vostru flussu di travagliu nurmale, a vostra squadra furnisce più rapidamente, in modu più sicuru è cun più fiducia.
Pratiche di codificazione sicura OWASP
Dunque, ciò chì definisce in realtà chì hè un codice sicuru? Scupritemu:
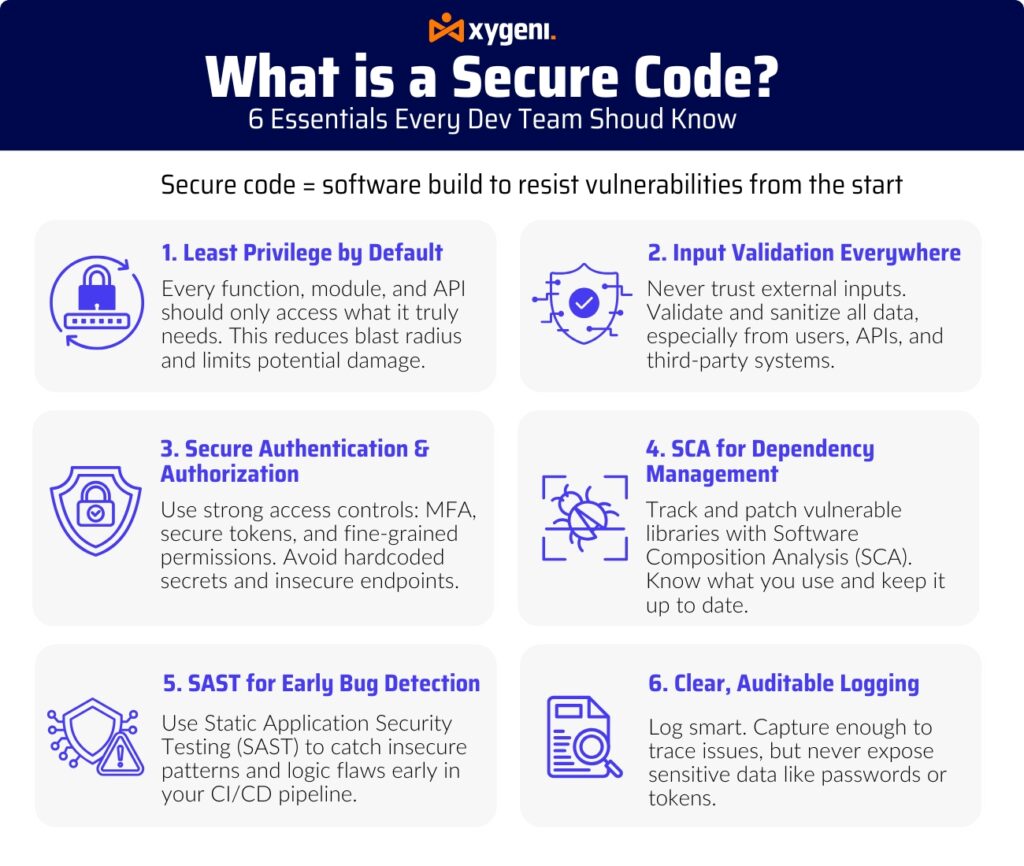
Minimu Privilegiu per Predefinitu
Ogni funzione, modulu è API deve funziunà solu cù i permessi chì hà veramente bisognu, nè più nè menu. Stu principiu riduce i danni putenziali da u sfruttamentu.Validazione di l'input in ogni locu
Ùn vi fidate mai di l'input esterni. A validazione è a sanificazione di i dati di l'utilizatori, di l'API o di terze parti aiuta à prevene l'attacchi d'iniezione è altre minacce cumuni.Autentificazione è Authorization Secure
Implementà cuntrolli d'identità è d'accessu forti, cumprese a validazione di token, MFA è permessi basati nantu à i roli, per limità l'accessu micca autorizatu.Gestione di Dipendenza Affidabile
Sapete di quali biblioteche è pacchetti si basa u vostru software. Patch rapidamente e vulnerabilità cunnisciute aduprendu strumenti cum'è SCA scanner (per esempiu, Xygeni).Registrazione chjara è verificabile
Sè qualcosa ùn va micca bè, i vostri registri devenu furnisce una storia tracciabile è à prova di manumissione senza espone dati sensibili o cunfidenziali.
Cunsiglii DevOps di ogni ghjornu per una codificazione megliu è sicura
Building chì hè un codice sicuru A cultura ùn significa micca rallentà. Invece, integratela in u vostru pipelinee pull requests naturalmente:
- Sposta a sinistra cuntrolli di sicurità: Automatizà SAST scansioni (Test di Sicurezza di l'Applicazione Statica) à l'iniziu di u CI/CD flussu.
- Standardrecensioni di codice izeAghjunghje liste di cuntrollu di codificazione sicura.
- Automatizà u seguimentu di e dipendenze: Utilizà attrezzi chì rilevenu pacchetti obsoleti è licenze risicate.
- Applicà i paràmetri di sicurezza predefinitiApplicà a crittografia, a validazione di l'input è i mudelli di privilegi minimi.
- Educà i sviluppatoriCapisce ciò chì hè un codice sicuru hè una cumpetenza, furmate è empower a vostra squadra.
Esempiu di u mondu reale: Prevenzione di l'iniezione SQL
Per illustrà, cunsiderate una vulnerabilità cumuna: Iniezione SQL. Senza una validazione d'input adatta, un attaccante puderia manipulà una dumanda per accede à dati micca autorizati. Capendu ciò chì hè un codice sicuru, i sviluppatori ponu implementà dumande parametrizate è sanificazione di l'input, mitigendu efficacemente stu risicu.
Ulteriori risorse nantu à a codificazione sicura
Per quelli chì cercanu di approfondisce e pratiche di codificazione sicura, cunsiderate l'esplorazione di e seguenti risorse:
- Pratiche di codificazione sicura OWASP Guida di Riferimentu Rapidu
- Quadru di Sviluppu di Software Sicuru NIST (SSDF)
- Linee guida ENISA nantu à u sviluppu sicuru di software
Pensamenti finali: Perchè ammaestrà ciò chì hè un codice sicuru vi distingue
In u mondu d'oghje, sapè ciò chì hè un codice sicuru ùn hè micca facultativu, hè essenziale per custruisce un software sicuru è affidabile.
Cusì, a codificazione sicura riduce u debitu tecnicu, evita e violazioni è mantene i clienti è e squadre di cunfurmità fiduciosi in u vostru travagliu.
Inoltre, l'applicazione di e pratiche di codificazione sicura OWASP aiuta a vostra squadra à avanzà rapidamente senza compromettere a sicurezza in alcuna tappa.
In breve, capisce ciò chì hè un codice sicuru significa chì ùn furnite micca solu funzioni, ma furnite fiducia.
Cuminciate à custruisce abitudini di codificazione sicure oghje. I vostri utilizatori, a vostra squadra è u vostru futuru sè stessu vi ringraziaranu.

