






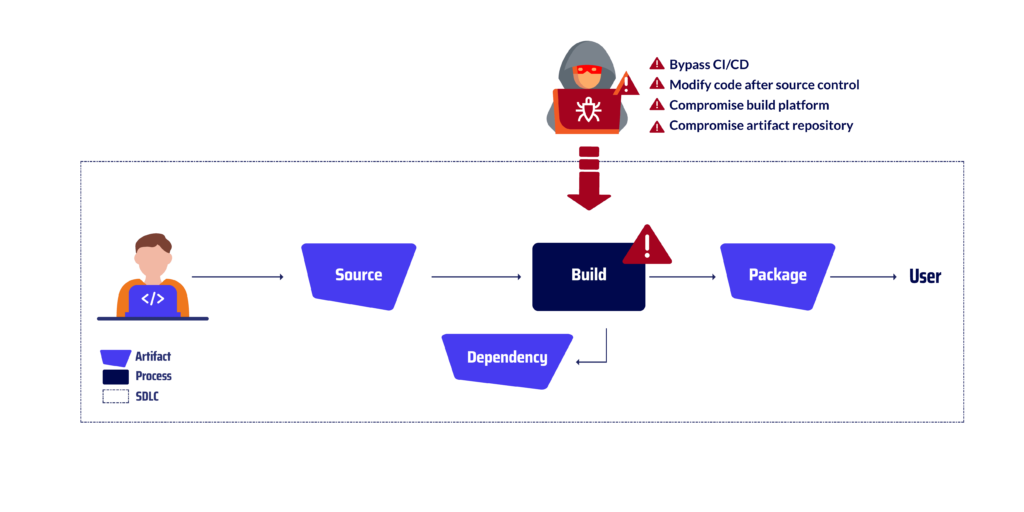
Mentre u ciclu di vita di a catena di furnimentu di u software avanza da u codice surghjente à l'artefatti eseguibili, a fase di custruzzione si prisenta cum'è un puntu criticu. Eppuru, sta fase di trasfurmazione hè ancu suscettibile à una seria di minacce chì ponu mette in periculu l'integrità di u software è build securityQueste minacce ponu infiltrà u prucessu di custruzzione per mezu di diversi metudi, cumprese l'aggirnimentu di e norme stabilite. CI/CD pipeline, mudificà u cuntrollu di u codice dopu à a surghjente, compromette u prucessu di custruzzione stessu, o manipulà i repositori d'artefatti. In questu articulu di blog, approfondimu queste minacce è esaminemu l'attacchi di custruzzione di a catena di furnimentu di software più prevalenti. Stu cuntenutu cuntinueghja a nostra seria di blog chì esplora software supply chain security in tuttu u SDLC.
A Fase di Custruzzione in u Ciclu di Vita di u Sviluppu di Software
A fase di custruzzione di u ciclu di vita di a catena di furnimentu di u software include u prucessu di trasfurmazione di u codice surghjente in artefatti di software eseguibili. Questa fase implica a compilazione, u ligame è l'imballaggio di u codice surghjente, è ancu a generazione di pacchetti d'installazione è di fugliali di cunfigurazione.
Build security E minacce sò vulnerabilità chì puderanu permette à un avversariu d'introduce cambiamenti micca autorizati à u software durante u prucessu di custruzzione senza alterà u codice surghjente. Queste minacce ponu esse introdutte per mezu di diversi metudi, cum'è compromette l'ambiente di custruzzione o sfruttà e vulnerabilità in l'arnesi di custruzzione.
Minacce più cumuni di a catena di furnimentu di software - Attacchi di custruzzione
tantà CI/CD
Questu si riferisce à a pratica di eludere u stabilitu CI/CD (integrazione cuntinua è consegna cuntinua) pipeline di custruisce è publicà direttamente u software senza sottumessu à i prucessi rigorosi di prova, verificazione è audit chì sò tipicamente applicati da l'ufficiale pipelineQuestu pò esse fattu custruendu manualmente u software fora di u CI/CD ambiente o aduprendu strumenti o script chì permettenu mudificazioni micca autorizate à u prucessu di custruzzione. Un esempiu di stu tipu d'attaccu vettoriale hè statu u Attaccu di JenkinsIn u 2022, i pirati infiltrati in a custruzzione. pipeline di un prughjettu di software open-source pupulare chjamatu Jenkins. I pirati iniettati codice maliziosu in un Jenkinsfile, chì hè un script chì definisce u prucessu di custruzzione. U codice maliziosu hà permessu à i pirati di bypassà u CI/CD pipelinecuntrolli di sicurezza è injectanu u so codice in u prucessu di custruzzione. Stu codice hè tandu eseguitu nantu à i sistemi di l'urganisazioni chì anu installatu u software.
Mudificà u codice dopu u cuntrollu di a surgente
Questa pratica implica fà cambiamenti micca autorizati à u codice surghjente dopu ch'ellu sia statu commitcunnessu à un sistema di cuntrollu di fonte (SCS) di fiducia è dopu custruendu u software aduprendu stu codice mudificatu. Questu pò esse fattu mudificendu direttamente u codice nantu à a stazione di travagliu di un sviluppatore o aduprendu strumenti o script esterni per injectà codice maliziosu in u prucessu di custruzzione. Un esempiu di questu attaccu vettoriale hè statu l'attaccu GitLab in u 2022. I pirati infiltrati in a custruzzione pipeline of GitLabI pirati iniettati anu iniettatu codice maliziosu in u GitLab. CI/CD pipeline, chì hè un strumentu chì automatizeghja u build security prucessu. U codice maliziosu hà permessu à i pirati di mudificà u codice dopu ch'ellu era statu verificatu in u cuntrollu di a surgente. Questu li hà permessu d'injectà u so codice in u software, chì hè statu dopu eseguitu nantu à i sistemi di l'urganisazioni chì anu installatu u software.
Prucessu di custruzzione di cumprumessi
Questu implica a manipulazione o a mudificazione di u prucessu di custruzzione stessu, sia per via di l'accessu direttu à l'ambiente di custruzzione sia sfruttendu e vulnerabilità in l'arnesi di custruzzione o in e dipendenze di terze parti. Questu pò esse fattu per introduce codice maliziosu in l'output di a custruzzione, manipulà a pruvenienza di a custruzzione, o interrompe cumpletamente u prucessu di custruzzione. L'esempiu u più famosu di questu attaccu vettoriale hè statu u Attaccu SolarWindsUn attaccante avia ottenutu accessu micca autorizatu à a piattaforma di compilazione di SolarWinds, un sistema utilizatu per compilà è imballà u software SolarWinds Orion. Stu script hà iniettatu codice maliziosu in u software SolarWinds Orion compilatu. Quandu l'utilizatori anu installatu u software cumprumessu, u codice maliziosu hè statu eseguitu nantu à i so sistemi, dendu à l'attaccante accessu micca autorizatu à i so sistemi. L'attaccante hè statu ancu capace di arrubà dati sensibili da i so sistemi, cum'è credenziali, pruprietà intellettuale è informazioni di i clienti.
Repositoriu di artefatti di cumprumissione
Questu si riferisce à l'accessu o a manipulazione micca autorizata di un repositoriu d'artefatti, induve i pacchetti di software è i binari sò almacenati per a distribuzione à l'utilizatori interni o esterni. L'attaccanti ponu sfruttà sta vulnerabilità per introduce codice maliziosu, manipulà l'autenticità di u software o interrompe u prucessu di implementazione. Un esempiu di questu attaccu vettoriale hè statu I RubyGems in u 2022I pirati infiltrati in u repositoriu d'artefatti di RubyGems. I pirati anu rimpiazzatu un artefattu legittimu cù unu maliziosu, chì hè statu poi telecaricatu da migliaia d'urganisazioni chì custruiscenu software cù Ruby on Rails. L'artefattu maliziosu hà permessu à i pirati informàtichi d'eseguisce codice arbitrariu nantu à i sistemi di l'urganisazioni chì anu installatu u software. Questu puderia permette li di arrubà dati, installà malware o interrompe l'operazioni.
Osservazioni Finali
Mentre l'urganisazioni cuntinueghjanu à adotta pratiche di sviluppu di software chì mettenu in risaltu l'automatizazione è a consegna cuntinua, l'impurtanza di assicurà u prucessu di custruzzione di u software ùn hè mai stata cusì grande. Implementendu misure di sicurezza robuste in tutta a fase di custruzzione, l'urganisazioni ponu riduce significativamente u so risicu di esse vittime di attacchi maliziosi chì ponu compromettere l'integrità è a sicurezza di u so software.
E strategie descritte in questu articulu di blog è l'esempi furniti servenu cum'è ricordu chì a fase di custruzzione hè un puntu vulnerabile in a catena di furnimentu di u software. L'urganisazioni devenu tene contu di queste minacce è implementà e misure di sicurezza necessarie per prutege u so software da l'attacchi. Cusì, ponu assicurà l'integrità, a sicurezza è l'affidabilità di u so software per i so utilizatori è clienti.
Unisciti à u nostru viaghju versu un ecosistema di software sicuru
Ùn mancate micca sta opportunità per stà à l'avanguardia per evità e minacce di a catena di furnimentu di software. Abbunatevi oghje à u nostru blog è siate i primi à riceve e nostre ultime informazioni, assicurendu chì a vostra urganizazione resti resiliente è sicura in mezu à e minacce in evoluzione. Insemi, pudemu custruisce un ecosistema software più robustu è sicuru per tutti.
Fighjate a nostra Dimostrazione Video
