Η επιφάνεια επίθεσης API σας μεγαλώνει με κάθε pull requestκαι τα περισσότερα εργαλεία ασφαλείας API το βλέπουν μόνο όταν είναι ενεργό και λαμβάνει κίνηση. Το Xygeni ανακαλύπτει κάθε τελικό σημείο και τους κινδύνους του στον κώδικα, πριν από την κυκλοφορία του.
Διαθέσιμο ως Enterprise add-on
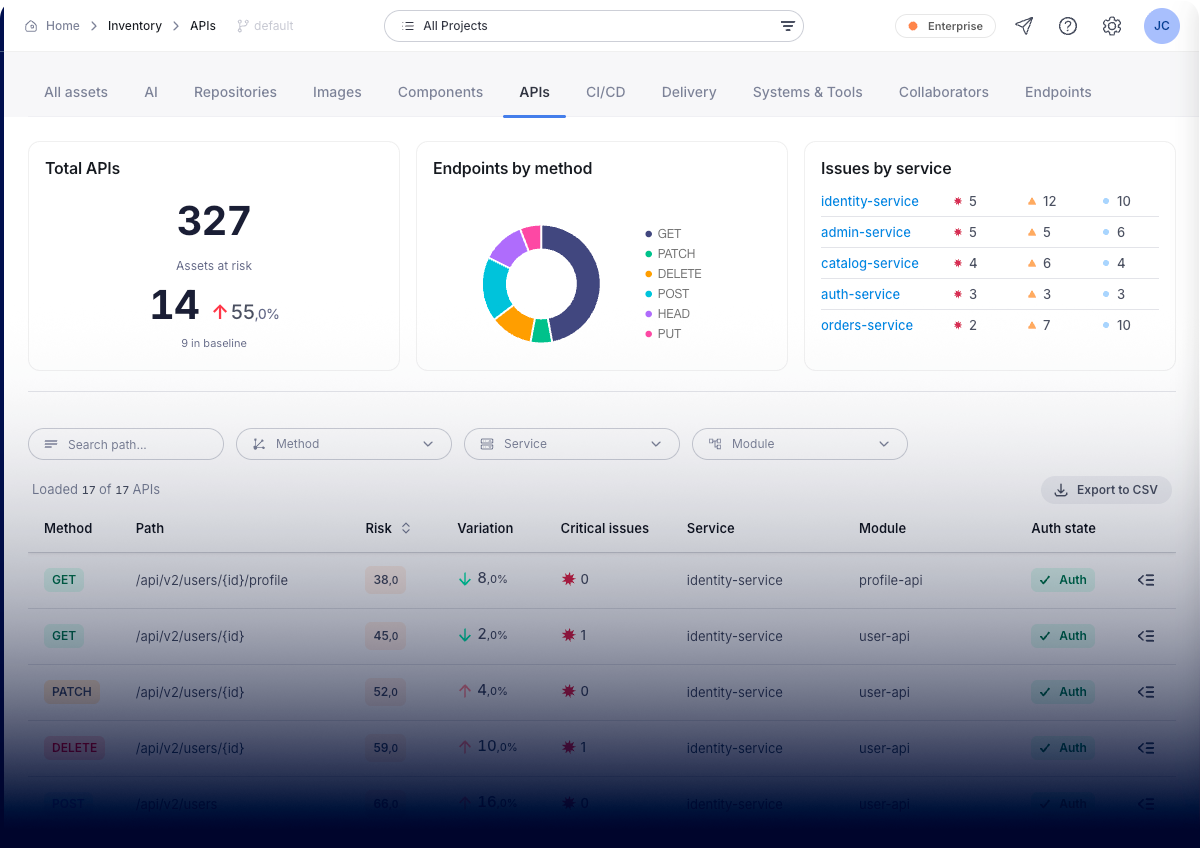
Η επιφάνεια επίθεσης API σας, χαρτογραφημένη και καταταγμένη.
Το Xygeni δημιουργεί το απόθεμα API σας από τον πηγαίο κώδικα της εφαρμογής και από τις προδιαγραφές API σας, συμπεριλαμβανομένων των OpenAPI και Swagger, ώστε να βλέπετε ολόκληρη την επιφάνεια: τα τελικά σημεία που κατέγραψαν οι ομάδες σας και αυτά που δεν κατέγραψε κανείς.
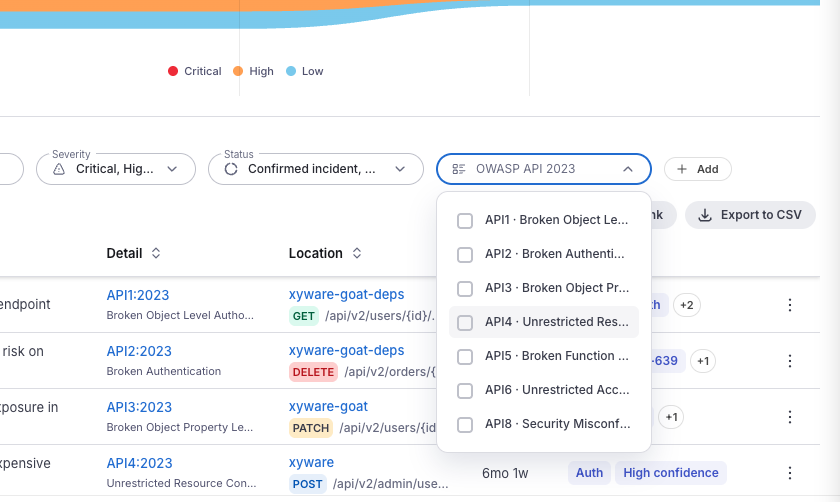
Τα ευρήματα αντιστοιχίζονται στο OWASP API Security Top 10 (2023): σπασμένη εξουσιοδότηση επιπέδου αντικειμένου και λειτουργίας, μη ελεγμένα τελικά σημεία, υπερβολική έκθεση σε δεδομένα, εκχώρηση μάζας, εσφαλμένη διαμόρφωση JWT και CORS, ελλείποντα όρια ρυθμού, SSRF και τελικά σημεία zombie.
Κάθε εύρημα φέρει την κατάσταση ελέγχου ταυτότητας του τελικού σημείου και την ευαισθησία των δεδομένων που χειρίζεται, επομένως οι ομάδες διορθώνουν τα δεδομένα στα οποία μπορεί πραγματικά να φτάσει ένας εισβολέας αντί να εργάζονται με μια αδιαφοροποίητη λίστα.
Κάθε τελικό σημείο. Κάθε κίνδυνος. Πριν από την παραγωγή.
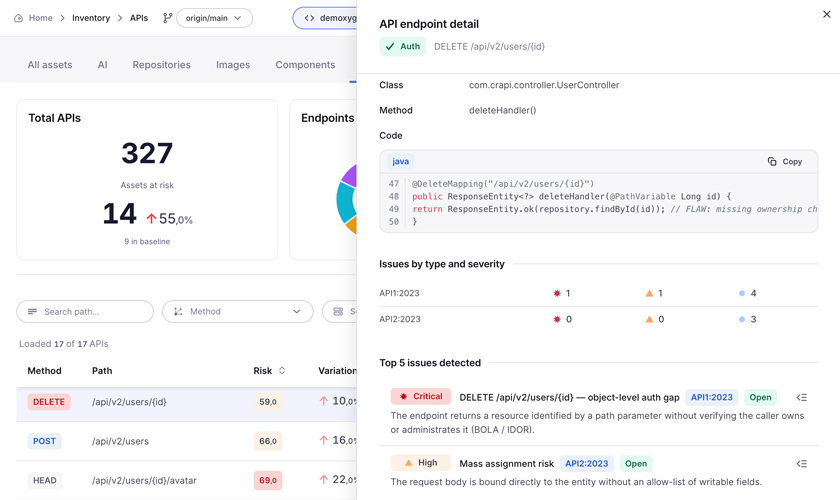
Συνολικά API, στοιχεία ενεργητικού σε κίνδυνο σε σχέση με μια γραμμή βάσης, τελικά σημεία ανά μέθοδο και ζητήματα ανά υπηρεσία. Κάθε τελικό σημείο παρατίθεται με τη μέθοδο, τη διαδρομή, την υπηρεσία, τη λειτουργική μονάδα, την κατάσταση ελέγχου ταυτότητας και τη βαθμολογία κινδύνου.
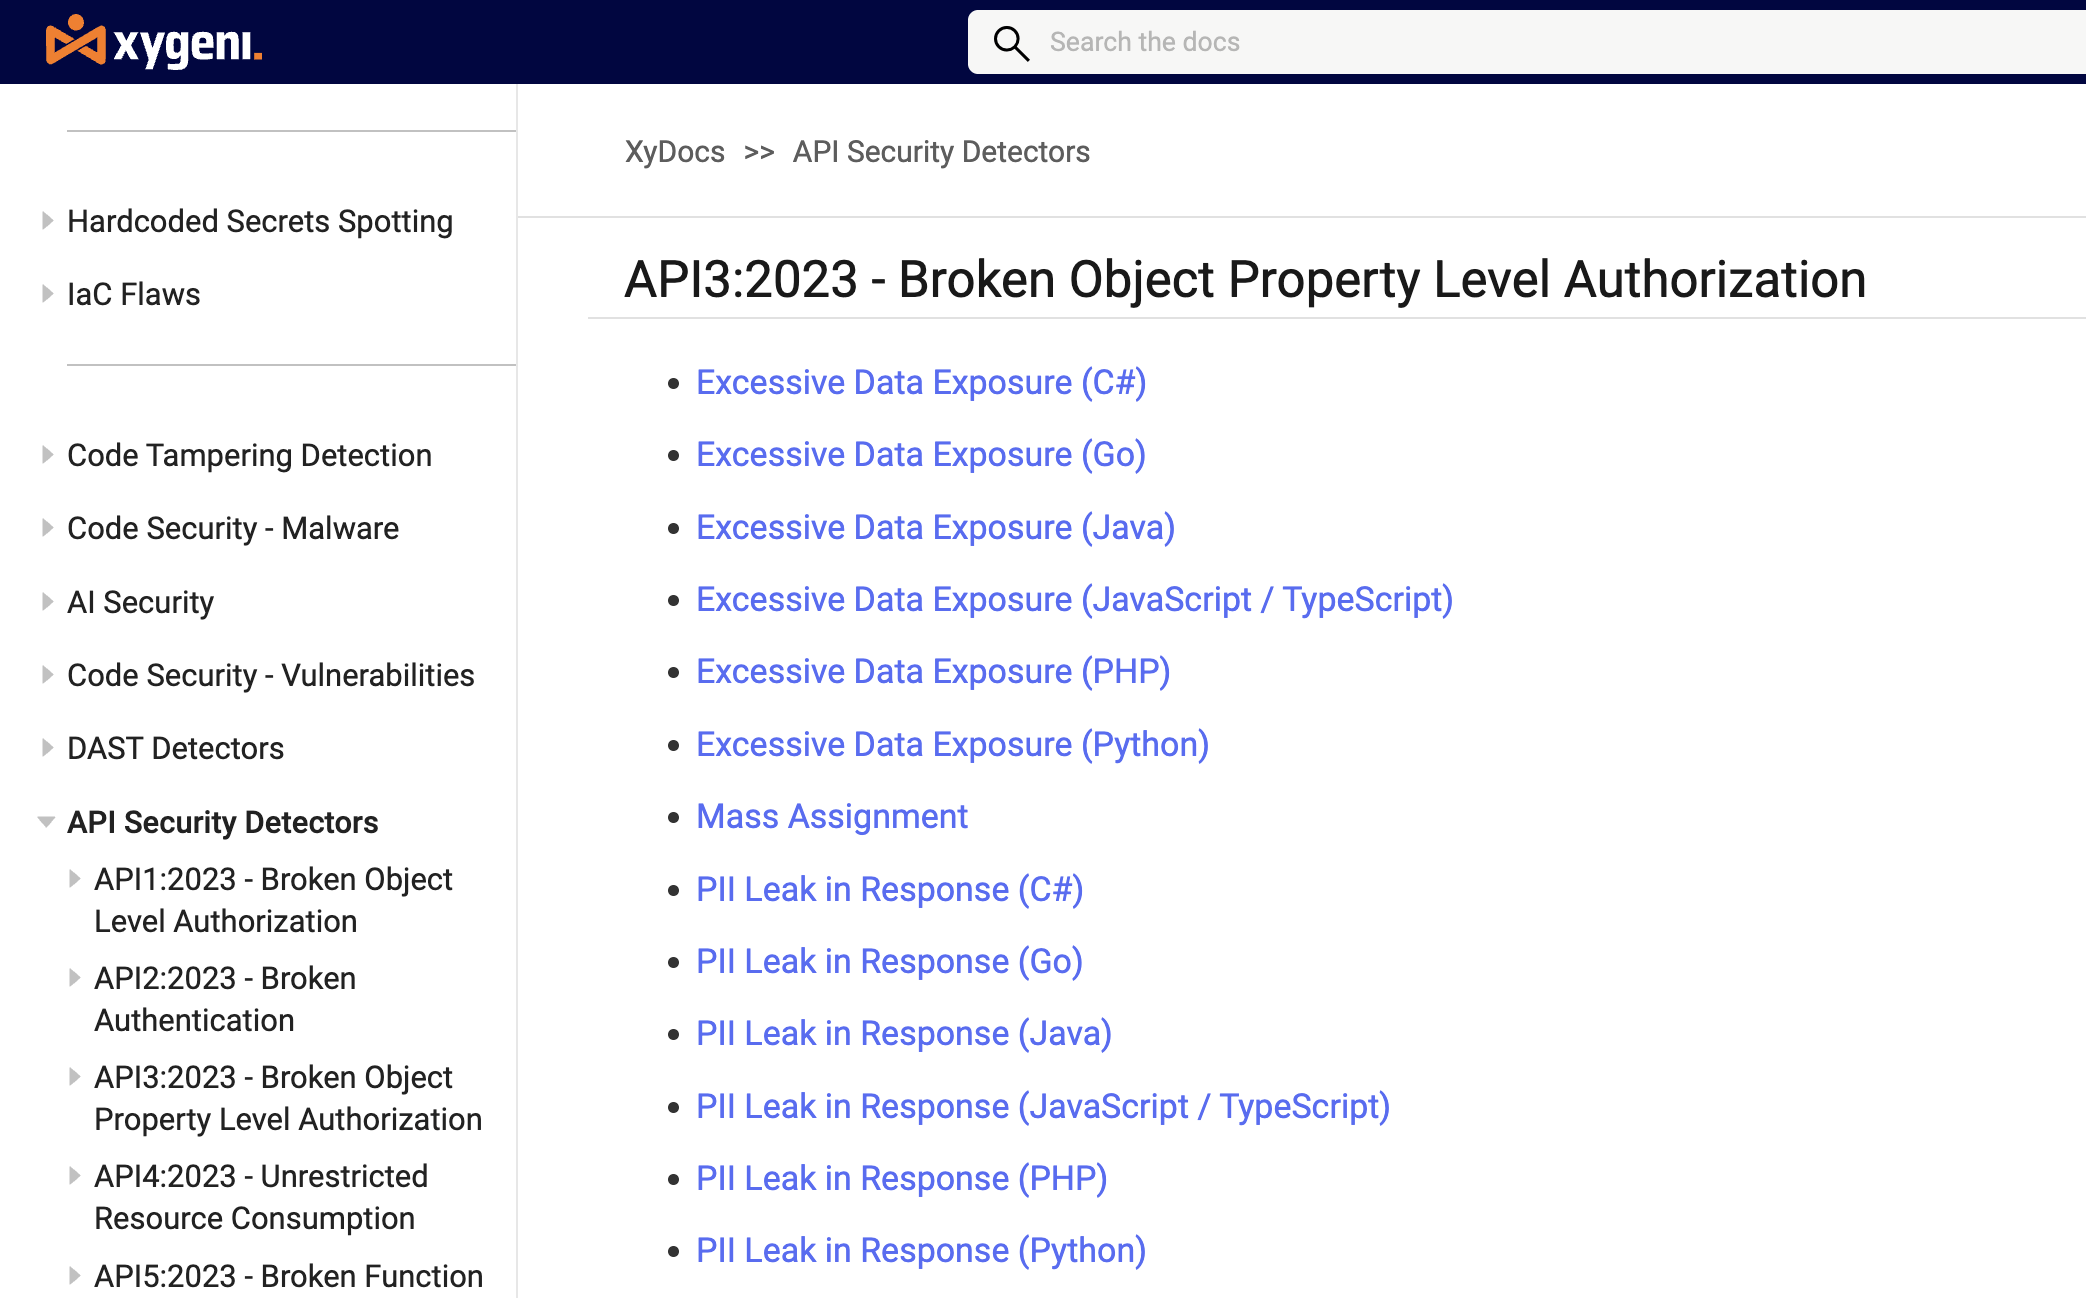
Ανίχνευση σε όλο το OWASP API Security Top 10 (2023), έτσι ώστε τα ευρήματα να μιλούν για το πλαίσιο που ήδη χρησιμοποιούν η ομάδα ασφαλείας σας και οι ελεγκτές σας.
Το Xygeni ταξινομεί τα δεδομένα που χειρίζεται κάθε τελικό σημείο, επισημαίνοντας τα PII, PCI και PHI τόσο σε παραμέτρους όσο και σε απαντήσεις. Ένα μη εξουσιοδοτημένο τελικό σημείο που επιστρέφει προσωπικά δεδομένα δεν αποτελεί το ίδιο πρόβλημα με μια επιτρεπόμενη κεφαλίδα CORS και δεν θα πρέπει να μοιάζει με τέτοια.
Επειδή το Xygeni διαβάζει τόσο τον κώδικα όσο και τις προδιαγραφές του API σας, αναδεικνύει την απόκλιση μεταξύ τους: τα τελικά σημεία βρίσκονται στον κώδικα αλλά λείπουν από την προδιαγραφή, οι παρωχημένες διαδρομές είναι ακόμη προσβάσιμες και τα ορφανά τελικά σημεία που κανείς δεν κατέχει.
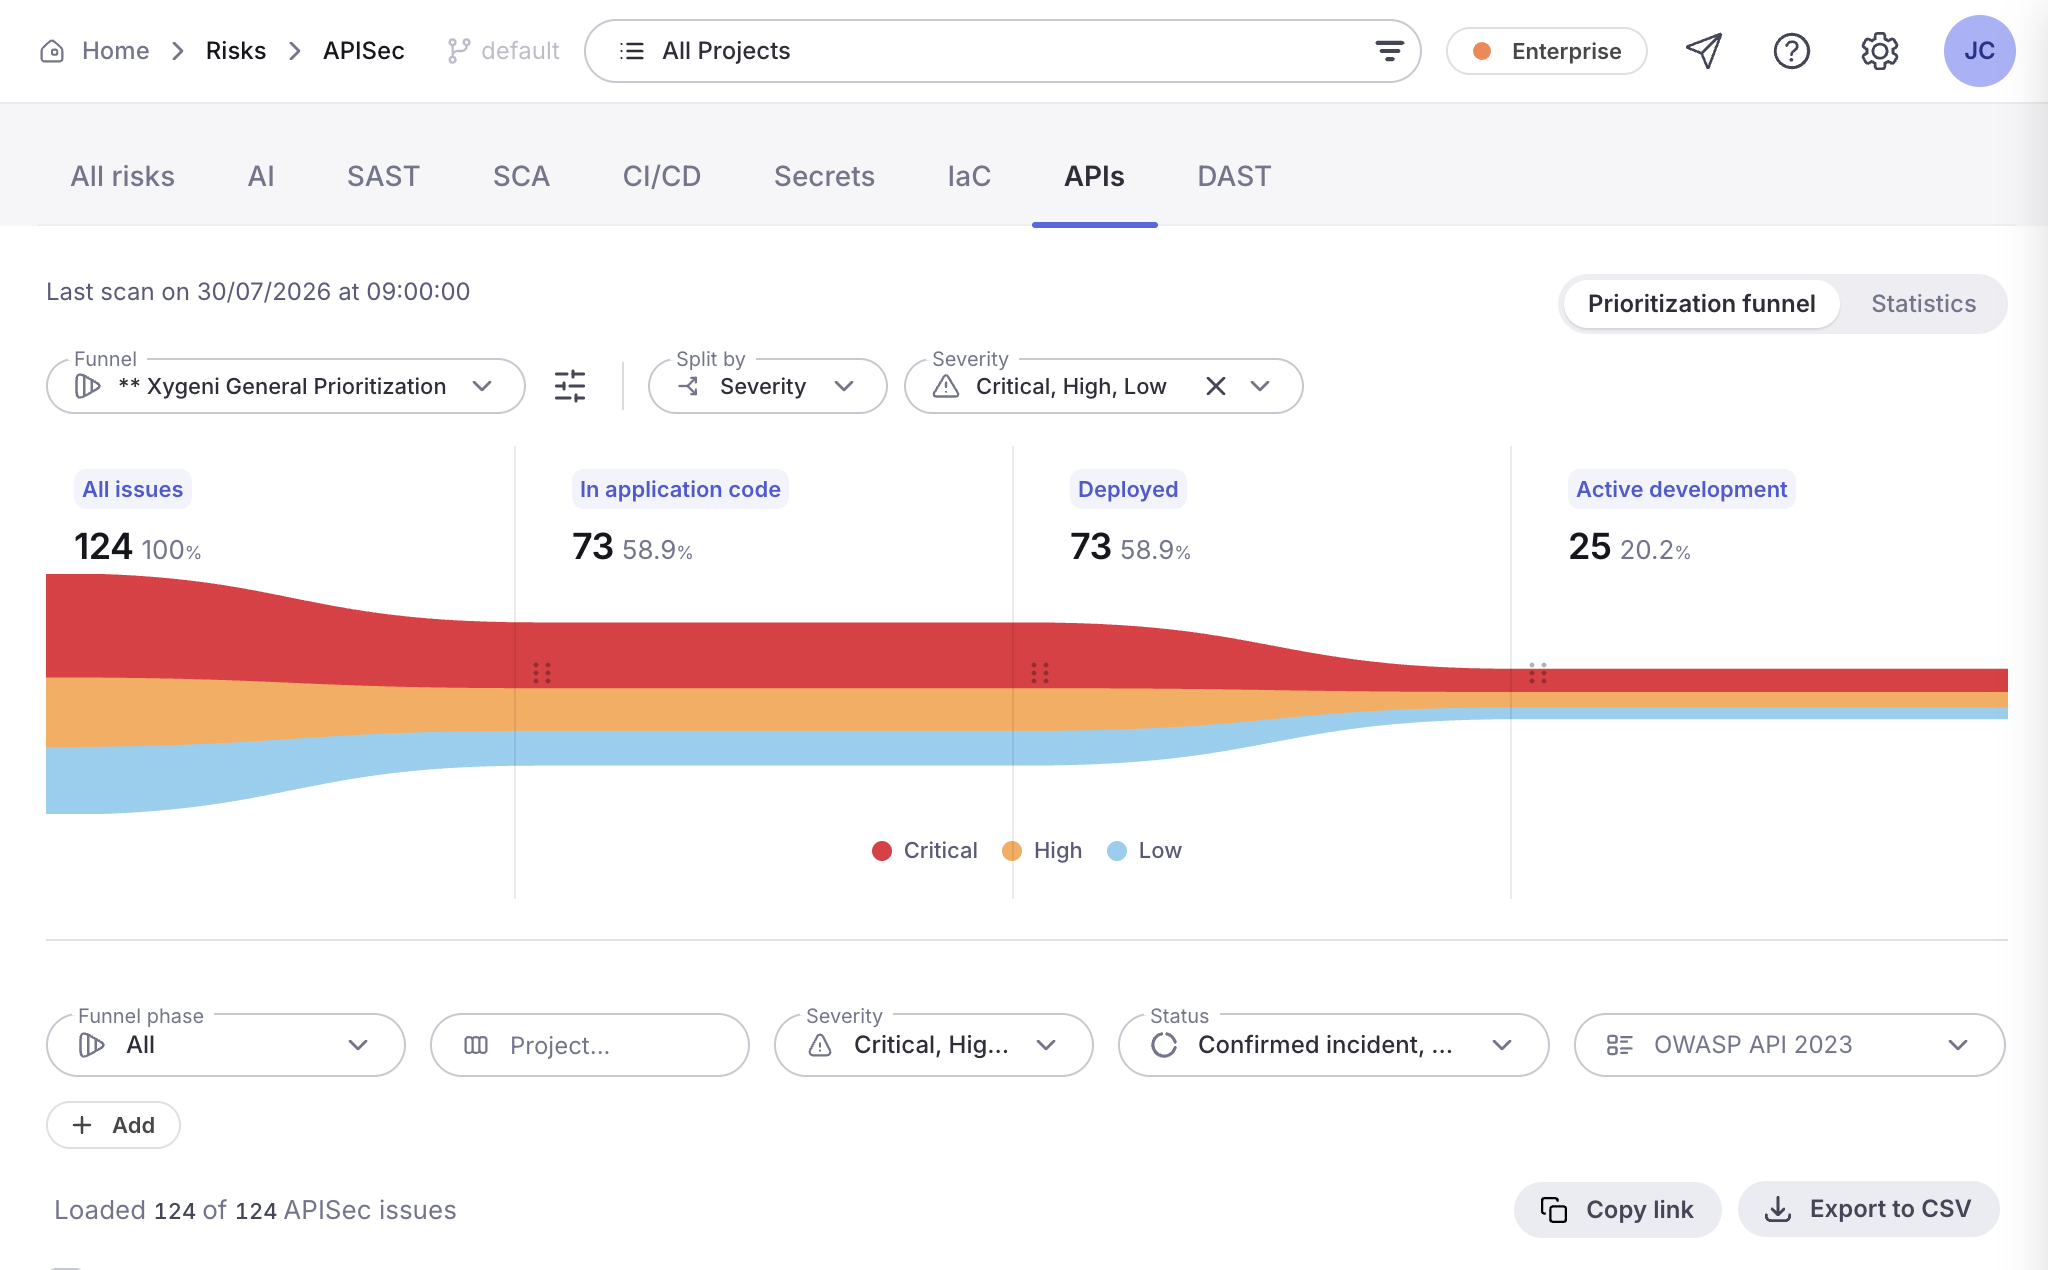
Το Xygeni συσχετίζει τα ευρήματα στο ίδιο τελικό σημείο και αυξάνει τη σοβαρότητα όταν αυτά συνδυάζονται. Μια διαρροή PII σε μια απόκριση είναι σοβαρή. Μια διαρροή PII σε ένα τελικό σημείο που δεν απαιτεί έλεγχο ταυτότητας είναι κρίσιμη, και το Xygeni το αναφέρει.
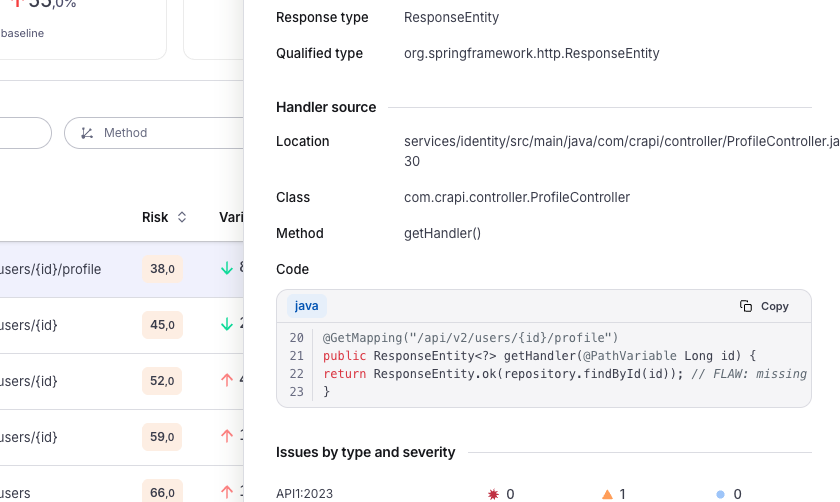
Κάθε εύρημα υποδεικνύει τον ακριβή χειριστή: αρχείο, κλάση, μέθοδο και τον κώδικα που το εισήγαγε, με το ελάττωμα στη γραμμή. Οι προγραμματιστές λαμβάνουν κάτι που μπορούν να διορθώσουν, όχι ένα αίτημα που πρέπει πρώτα να διερευνήσουν.
Εντοπίστε και διορθώστε τους κινδύνους API στον κώδικα πριν φτάσουν στην παραγωγή.
Η ασφάλεια του Runtime API σάς ενημερώνει ότι ένα τελικό σημείο είναι εκτεθειμένο όταν ήδη εξυπηρετεί κίνηση. Το Xygeni το εντοπίζει στον κώδικα, στο pull request, ενώ η επισκευή του εξακολουθεί να κοστίζει ένα commit.
Η ασφάλεια του API βρίσκεται δίπλα στο SAST, SCA, μυστικά, IaCκαι DAST σε μία μόνο πλατφόρμα, έτσι ώστε ο κίνδυνος του API σας να συνυπάρχει με τον υπόλοιπο κίνδυνο της εφαρμογής σας αντί να βρίσκεται σε ξεχωριστό εργαλείο με τον δικό του login.
Στατικό. Το Xygeni αναλύει τον κώδικα της εφαρμογής σας και τις προδιαγραφές API για να εντοπίσει εκθέσεις πριν από την ανάπτυξη. Για δοκιμές κατά τον χρόνο εκτέλεσης μιας εφαρμογής που εκτελείται, το Xygeni DAST καλύπτει αυτό το ζήτημα και τα δύο λειτουργούν μαζί.
Από δύο πηγές: τον πηγαίο κώδικα της εφαρμογής σας και τις προδιαγραφές API σας, συμπεριλαμβανομένων των OpenAPI και Swagger. Η ανάγνωση και των δύο είναι αυτή που επιτρέπει στο Xygeni να ανακαλύπτει μη τεκμηριωμένα και ορφανά τελικά σημεία.
Κίνδυνοι σε όλο το OWASP API Security Top 10 (2023), συμπεριλαμβανομένων των σπασμένων εξουσιοδοτήσεων σε επίπεδο αντικειμένου (BOLA), σπασμένων εξουσιοδοτήσεων σε επίπεδο λειτουργίας (BFLA), μη εξουσιοδοτημένων τελικών σημείων, υπερβολικής έκθεσης σε δεδομένα, μαζικής ανάθεσης, λανθασμένης διαμόρφωσης JWT και CORS, έλλειψης περιορισμού ρυθμού, SSRF και τελικών σημείων zombie.
Ναι. Το Xygeni επισημαίνει τα PII, PCI και PHI στις παραμέτρους και τις απαντήσεις των τελικών σημείων και τα χρησιμοποιεί για να κατατάξει τα ευρήματα με βάση την πραγματική έκθεση.
Ναι. Η σταδιακή σάρωση αναλύει μόνο τα τελικά σημεία που άλλαξαν και το μανιφέστο που παράγει μπορεί να εστιάσει μια επακόλουθη σάρωση DAST στα ίδια τελικά σημεία.
Όχι. Οι σαρώσεις εκτελούνται στη δική σας υποδομή. Μόνο τα αποτελέσματα μεταφορτώνονται, προστατεύονται κατά τη μεταφορά και σε κατάσταση αδράνειας.
Είναι διαθέσιμο ως Enterprise πρόσθετο. Επικοινωνήστε μαζί μας και θα το συζητήσουμε μαζί σας.
με την πλατφόρμα Xygeni All-In-One AppSec
με την πλατφόρμα Xygeni All-In-One AppSec
