
Δεν παραβιάστηκε τίποτα. Ο πράκτορας έκανε τη δουλειά του, άγγιξε μια εξάρτηση, μια διαμόρφωση ή μια υπηρεσία που κανείς δεν του ζήτησε να αγγίξει και παρέμεινε εντός των δικαιωμάτων του καθ' όλη τη διάρκεια. Σε αυτήν την συνεδρία, θα δείτε γιατί αυτή η περίπτωση είναι πιο δύσκολη από οποιαδήποτε επίθεση: πώς ένα όριο που έχει σχεδιαστεί εκ των προτέρων καταλήγει ευρύτερο από την απαιτούμενη εργασία, γιατί μια έγκριση είναι μια λύση.cisιόν που έγινε μία φορά ενώ η εκτέλεση συνεχίζεται, πώς η μόνιμη πρόσβαση μετέτρεψε τον φορητό υπολογιστή του προγραμματιστή σε κοσμήματα του στέμματος και πώς μοιάζει η ανάκτηση όταν ο δράστης δεν μπορεί να εξηγήσει τη δική του συλλογιστική. Εγγραφείτε τώρα για να δείτε πού βρίσκεται η τελευταία εκτελεστή στιγμή και τι περιέχει την ακτίνα έκρηξης.
Από τη στιγμή που ένας πράκτορας AI εγκαθιστά μια εξάρτηση ή τροποποιεί ένα Dockerfile, το SBOM και οι υποθέσεις προέλευσης δοκιμάζονται ήδη και οι περισσότερες ομάδες δεν έχουν τρόπο να επαληθεύσουν τι πραγματικά συνέβη. Σε αυτήν την συνεδρία, θα δείτε την πραγματική αλλαγή ζωντανά: πώς αλλάζει η στιγμή εγκατάστασης όταν κανένας προγραμματιστής δεν κοιτάξει πρώτα το όνομα του πακέτου, είτε SBOMκαι η προέλευση εξακολουθούν να ισχύουν όταν ένας πράκτορας έκανε την αποφοίτησηcisιόν, και ό,τι έχει απομείνει από την αναθεώρηση κώδικα και τη μετατόπιση προς τα αριστερά όταν οι πράκτορες commitκαι μερικές φορές συγχωνεύονται μόνα τους. Δείτε τώρα τι πραγματικά ασφαλής πράκτορας pipeline απαιτείται στην πράξη, όχι μόνο στη θεωρία.
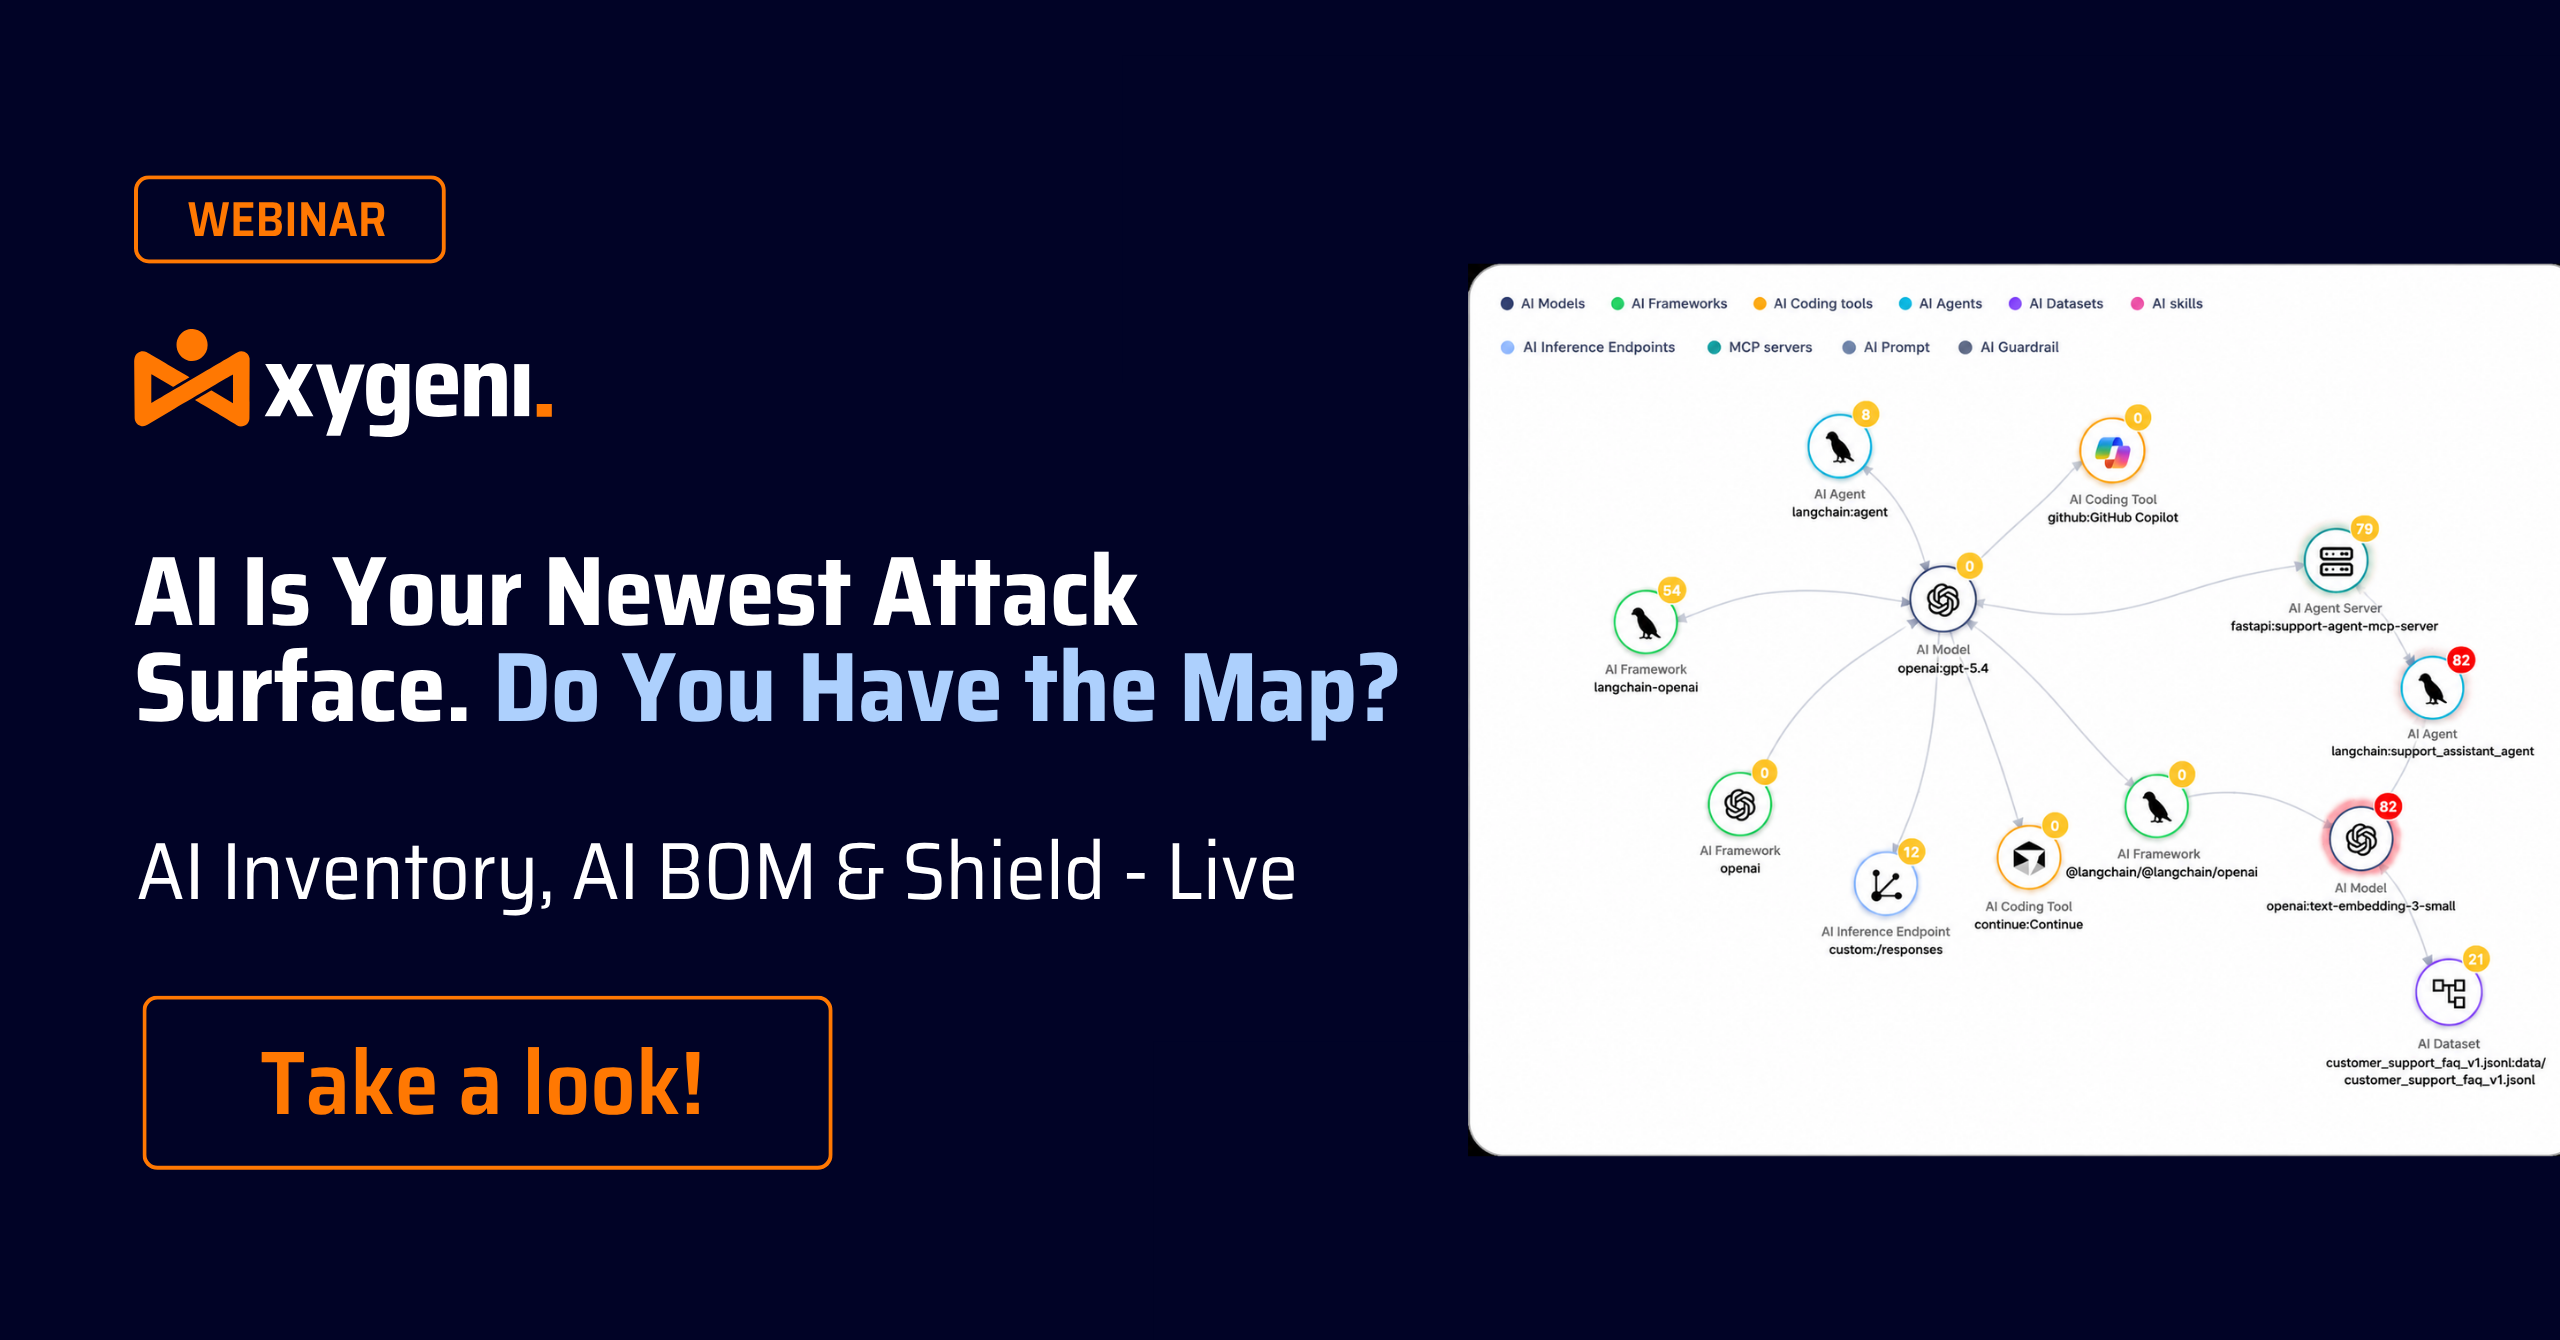
Παρακολουθήστε το επερχόμενο διαδικτυακό μας σεμινάριο! Οι βοηθοί κωδικοποίησης τεχνητής νοημοσύνης (AI) δημιουργούν ψευδαισθήσεις με ονόματα πακέτων και οι εισβολείς ήδη καταχωρούν αυτά τα ψεύτικα ονόματα με κακόβουλο λογισμικό. Σε αυτήν την συνεδρία, θα δείτε πώς να χαρτογραφήσετε ολόκληρο το οικοσύστημα τεχνητής νοημοσύνης σας ζωντανά, με το AI Inventory και το AI BOM να αναδεικνύουν κάθε μοντέλο, παράγοντα και εξάρτηση που εισήχθη από την τεχνητή νοημοσύνη στο λογισμικό σας. Ανακαλύψτε πώς λειτουργεί το Xygeni. Shield μπλοκάρει τα κακόβουλα πακέτα πριν καν υπάρξει μια υπογραφή, κλείνοντας το κενό που αφήνουν ανοιχτό οι σαρωτές που βασίζονται σε υπογραφές. Παρακολουθήστε τώρα για να δείτε πώς να ασφαλίσετε το λογισμικό σας πριν η αμέλεια μετατρέψει την επόμενη πρόταση τεχνητής νοημοσύνης σε σημείο εισόδου.
Δείτε τώρα: Η Τεχνητή Νοημοσύνη Είναι Ήδη Μέσα Σας SDLC. Και τώρα τι; Η Τεχνητή Νοημοσύνη δεν χτυπάει την πόρτα της αλυσίδας εφοδιασμού λογισμικού σας. Είναι ήδη μέσα. Οι συνεργάτες, οι πράκτορες, οι διακομιστές MCP και οι εξαρτήσεις που δημιουργούνται από την Τεχνητή Νοημοσύνη αναδιαμορφώνουν τον τρόπο με τον οποίο ο κώδικας δημιουργείται, ελέγχεται και αποστέλλεται. Σε αυτήν την ομιλία SafeDev, οι ηγέτες της OWASP και οι ειδικοί της AppSec θα αναλύσουν τι πραγματικά σημαίνει αυτό για την κατάσταση ασφαλείας σας, πού καταρρέουν τα μοντέλα διακυβέρνησης και ποιοι πρακτικοί έλεγχοι λειτουργούν πραγματικά χωρίς να επιβραδύνουν τις ομάδες μηχανικών. Αναμείνετε συγκεκριμένες, εφαρμόσιμες συμβουλές (όχι μόνο θεωρία) για το πώς να εφαρμόσετε πρακτικούς ελέγχους που προστατεύουν την ανάπτυξη με τη βοήθεια της Τεχνητής Νοημοσύνης χωρίς να αποτελούν εμπόδιο για τους μηχανικούς σας. Παρακολουθήστε τώρα!
Από τις 11 Σεπτεμβρίου 2026, η CRA σας δίνει 24 ώρες για να αναφέρετε στον ENISA μια ευπάθεια που έχει υποστεί ενεργή εκμετάλλευση, ακόμη και για προϊόντα που κυκλοφορούν ήδη στην αγορά, και οι περισσότερες ομάδες δεν έχουν ακόμη ροή εργασίας για αυτό. Σε αυτήν την συνεδρία, θα δείτε την πραγματική διαδικασία ζωντανά: τη δημιουργία ενός SBOM για να γνωρίζετε ποιες εκδόσεις προϊόντων επηρεάζονται, αξιολογώντας τα ευρήματα με ανάλυση προσβασιμότητας και εκμεταλλευσιμότητας για να διαχωρίσετε τον πραγματικό κίνδυνο από τον θόρυβο και ρυθμίζοντας ειδοποιήσεις, ώστε το σωστό άτομο να ειδοποιείται τη στιγμή που ένα εύρημα μετατρέπεται σε ένα αναφερόμενο περιστατικό. Παρακολουθήστε τώρα για να δείτε πώς να μετατρέψετε το ρολόι ειδοποιήσεων του CRA από μια νόμιμη προθεσμία σε μια ροή εργασίας που η ομάδα σας μπορεί πραγματικά να εκτελέσει υπό πίεση.
Παρακολουθήστε τώρα την ομιλία μας για το SafeDev: Ανοιχτός Κώδικας, Τεχνητή Νοημοσύνη & Η Νέα Επιφάνεια Επίθεσης: Οπλισμένος Κώδικας, Έξυπνες Άμυνες. Καθώς η Τεχνητή Νοημοσύνη και ο ανοιχτός κώδικας επαναπροσδιορίζουν το σύγχρονο λογισμικό, η επιφάνεια επίθεσης επεκτείνεται ταχύτερα από ποτέ. Από τους κινδύνους εξάρτησης και την διείσδυση στην αλυσίδα εφοδιασμού έως τη δημιουργία exploits που βασίζεται στην Τεχνητή Νοημοσύνη, οι εισβολείς εξελίσσονται, όπως πρέπει και οι υπερασπιστές. Ελάτε μαζί με ειδικούς από την Red Hat, το TikTok και το Xygeni για να εξερευνήσετε πώς η Τεχνητή Νοημοσύνη και ο αυτοματισμός μεταμορφώνουν την ασφάλεια ανοιχτού κώδικα. Παρακολουθήστε τώρα για να μάθετε πώς να οικοδομήσετε ανθεκτικότητα, διαφάνεια και εμπιστοσύνη σε όλη τη σύγχρονη αλυσίδα εφοδιασμού λογισμικού!
Οι ομάδες ασφαλείας συχνά βασίζονται σε SCA και SAST ξεχωριστά, κάτι που μπορεί να οδηγήσει σε κόπωση σε εγρήγορση, κατακερματισμένες πληροφορίες και χαμένους κινδύνους. Αντί να επιλέγουμε μεταξύ τους, η πραγματική πρόκληση είναι πώς να τα κάνουμε να συνεργαστούν για μια ισχυρότερη στάση ασφαλείας. Παρακολουθήστε την ομιλία μας για το SafeDev και εξερευνήστε γιατί SCA από μόνο του δεν είναι αρκετό, πώς η ανάλυση προσβασιμότητας μειώνει τα ψευδώς θετικά, γιατί SAST καλύπτει κρίσιμα κενά στην κάλυψη του AppSec και πολλά άλλα. Δείτε το τώρα!
Παρακολουθήστε τώρα το διαδικτυακό μας σεμινάριο με τίτλο Vibe Coding Without Gregret. Η Τεχνητή Νοημοσύνη μεταμορφώνει τον τρόπο με τον οποίο κατασκευάζεται το λογισμικό, με τους Copilots και τους AI agents να παράγουν ένα αυξανόμενο μερίδιο κώδικα παραγωγής. Σε αυτήν την ενότητα, θα δείτε πώς να ασφαλίσετε τον κώδικα που δημιουργείται από την Τεχνητή Νοημοσύνη απευθείας στο IDE, με ανίχνευση ευπαθειών σε πραγματικό χρόνο. guardrails για το Copilot και την ιεράρχηση προτεραιοτήτων βάσει προσβασιμότητας. Ανακαλύψτε πώς η διόρθωση με τη βοήθεια της τεχνητής νοημοσύνης βοηθά τους προγραμματιστές να επιλύουν προβλήματα αποτελεσματικά και να δημιουργούν ασφαλές λογισμικό που βασίζεται στην τεχνητή νοημοσύνη χωρίς να χάνουν τον έλεγχο. Παρακολουθήστε το τώρα για να μάθετε πώς να δημιουργείτε ασφαλές λογισμικό που βασίζεται στην τεχνητή νοημοσύνη από την αρχή.
Παρακολουθήστε τώρα την ομιλία μας για το SafeDev: Πώς να περάσετε τον έλεγχο; Δημιουργώντας ένα πραγματικό AppSec ευθυγραμμισμένο με τα ISO, NIST και CRA. Σήμερα, ο ασφαλής κώδικας δεν είναι αρκετός. Πρέπει να τον αποδείξετε. Με πλαίσια όπως το ISO 27001, το NIST CSF, το CRA, το DORA και το NIS-2 να βρίσκονται στο επίκεντρο, οι οργανισμοί πρέπει να δημιουργήσουν προγράμματα AppSec έτοιμα για έλεγχο που πραγματικά αντέχουν στον έλεγχο. Σε αυτό το επεισόδιο, οι ειδικοί θα διερευνήσουν πώς να περάσουν από την πολιτική στην πράξη, να ενσωματώσουν τη συμμόρφωση στην... CI/CDκαι ευθυγραμμίστε τις ομάδες μηχανικής, ασφάλειας και GRC γύρω από το τι πραγματικά εγκρίνεται. Ρίξτε μια ματιά τώρα!
Παρακολουθήστε τώρα το επεισόδιο SafeDev Talk με θέμα την Ασφάλεια Χωρίς Σιλό και μάθετε για την πραγματική αξία της χρήσης πλατφορμών AppSec All-In-One. Τα σιλό εξακολουθούν να αποτελούν σημαντικό εμπόδιο για την αποτελεσματική διαχείριση κινδύνων. Αυτή η συνεδρία διερευνά πώς η υιοθέτηση μιας πλατφόρμας all-in-one μπορεί να βελτιστοποιήσει τη στρατηγική σας για το AppSec, να ενισχύσει τη συνεργασία μεταξύ των ομάδων ασφάλειας και ανάπτυξης, να σας βοηθήσει να παραμένετε ένα βήμα μπροστά από τις αναδυόμενες απειλές και πολλά άλλα! Παρακολουθήστε το τώρα και λάβετε στρατηγικές για την ασφάλεια των εφαρμογών και της αλυσίδας εφοδιασμού λογισμικού σας!
Παρακολουθήστε τώρα την ομιλία μας SafeDev με θέμα "Από τον κώδικα στο χρόνο εκτέλεσης". Πολλές ομάδες επενδύουν σε μεγάλο βαθμό στη στατική ανάλυση, ωστόσο τα τρωτά σημεία εξακολουθούν να φτάνουν στην παραγωγή. Η πρόκληση δεν είναι η έλλειψη εργαλείων, αλλά η έλλειψη πλαισίου για την κατανόηση του πραγματικού κινδύνου. Σε αυτήν την συνεδρία με επικεφαλής ειδικούς, διερευνούμε γιατί το σύγχρονο AppSec δεν μπορεί να βασιστεί σε μία μόνο οπτική γωνία και πώς ο συνδυασμός πληροφοριών σε επίπεδο κώδικα και χρόνου εκτέλεσης βοηθά τις ομάδες να εντοπίζουν, να ιεραρχούν και να διορθώνουν τα τρωτά σημεία πιο αποτελεσματικά σε όλο τον κύκλο ζωής. Παρακολουθήστε τώρα για να κατανοήσετε πού υστερούν οι τρέχουσες προσεγγίσεις και πώς να δημιουργήσετε μια πιο ολοκληρωμένη στρατηγική ασφάλειας με επίγνωση του πλαισίου.
Παρακολουθήστε τώρα την ομιλία μας για το SafeDev: DevSecOps με την υποστήριξη της Τεχνητής Νοημοσύνης – Ορχήστρωση της ασφάλειας σε κλίμακα cloud. Η ασφάλεια δεν μπορεί να αποτελεί δεύτερη σκέψη στη σύγχρονη ανάπτυξη και η Τεχνητή Νοημοσύνη αναδιαμορφώνει τον τρόπο με τον οποίο δημιουργούμε, ασφαλίζουμε και κλιμακώνουμε λογισμικό. Σε αυτό το επεισόδιο, οι ειδικοί εξερευνούν πώς να ξεπεράσουν την ενημέρωση κώδικα και τη σάρωση για να επιτύχουν πραγματικά έξυπνη ενορχήστρωση σε όλο το φάσμα. SDLCΑπό τη διαχείριση ευπαθειών που βασίζονται στην τεχνητή νοημοσύνη έως τις ενσωματωμένες guardrails in CI/CD και χρόνου εκτέλεσης, αυτή η ομιλία εμβαθύνει στο πώς πραγματικά μοιάζει το κλιμακωτό, cloud-native AppSec. Δείτε το τώρα!

Παρακολουθήστε τώρα την επόμενη ομιλία μας για το SafeDev και φέρτε επανάσταση στη στρατηγική σας για το DevSecOps! Εξερευνήστε πώς η προληπτική διαχείριση κινδύνων μπορεί να μεταμορφώσει τη στρατηγική σας για το DevSecOps και να ενισχύσει την αλυσίδα εφοδιασμού λογισμικού σας έναντι αναδυόμενων απειλών. Αυτή η συνεδρία είναι προσαρμοσμένη για ηγέτες στον τομέα της κυβερνοασφάλειας και ομάδες ανάπτυξης που είναι αφοσιωμένες στο να παραμένουν μπροστά στο ολοένα και πιο περίπλοκο τοπίο των τρωτών σημείων. Ρίξτε μια ματιά στο επεισόδιο τώρα!
Παρακολουθήστε την πρώτη ομιλία SafeDev του 2025 και αναβαθμίστε το επίπεδό σας Open Source Security στρατηγικές! Ακούστε από κορυφαίους ειδικούς καθώς εξερευνούν βασικά μαθήματα από το 2024, πρωτοποριακούς μηχανισμούς άμυνας και το μέλλον της ασφάλειας OSS. Αυτή είναι η ευκαιρία σας να παραμείνετε ένα βήμα μπροστά από το εξελισσόμενο τοπίο απειλών και να μάθετε προληπτικές στρατηγικές για να ασφαλίσετε την αλυσίδα εφοδιασμού λογισμικού σας!
Παρακολουθήστε την ομιλία μας SafeDev και μεταμορφώστε τη στρατηγική AppSec σας! Ανακαλύψτε γιατί ASPM (Application Security Posture Management) είναι το κλειδί για την υπερνίκηση της κόπωσης από τις ειδοποιήσεις, την ενοποίηση των πληροφοριών ασφαλείας και την ιεράρχηση των πραγματικών κινδύνων. Κορυφαίοι ειδικοί στον κυβερνοχώρο θα εμβαθύνουν στο μέλλον του AppSec και του DevSecOps, μοιράζοντας εφαρμόσιμες στρατηγικές που θα σας βοηθήσουν να παραμείνετε μπροστά. Μην χάσετε αυτήν την ευκαιρία να μάθετε πώς να βελτιστοποιείτε τις ροές εργασίας ασφαλείας και να δημιουργείτε μια απρόσκοπτη στρατηγική DevSecOps. Δείτε την τώρα!
Ελάτε μαζί μας για την «Απομυθοποίηση» SBOM Ασφάλεια", όπου οι ειδικοί στον κυβερνοχώρο Jennifer Cox, Santosh Kamane και Jesus Cuadrado θα αποκαλύψουν τη σημασία του SBOM στη βελτίωση της ποιότητας και της ασφάλειας λογισμικού, καθώς και στη διασφάλιση της συμμόρφωσης. Αυτό το διαδικτυακό σεμινάριο είναι απαραίτητο για την απόκτηση γνώσεων σχετικά με τον τρόπο αποτελεσματικής ασφάλειας της αλυσίδας εφοδιασμού λογισμικού σας. Μάθετε πόσο εύκολα μπορείτε να ενδυναμώσετε τη στάση ασφάλειας λογισμικού σας!

Παρακολουθήστε τώρα την τελευταία μας ομιλία SafeDev της χρονιάς και ανεβάστε το επίπεδό σας Software Supply Chain Security! Ελάτε μαζί με κορυφαίους ειδικούς του κλάδου καθώς επανεξετάζουν τα κρίσιμα μαθήματα του 2024, αποκαλύπτουν τις τελευταίες τάσεις και μοιράζονται πρακτικές γνώσεις για να προετοιμαστούν για τις προκλήσεις του 2025. Αυτό το διαδικτυακό σεμινάριο έχει σχεδιαστεί για επαγγελματίες ασφαλείας και ομάδες ανάπτυξης που επιθυμούν να καινοτομήσουν και να παραμείνουν μπροστά στη δυναμική. software supply chain security κόσμο. Εγγραφείτε τώρα!
Οι ειδικοί των Thoughtworks, Codurance και Xygeni θα μοιραστούν τις γνώσεις τους σχετικά με Software Supply Chain Security. Αναβαθμίστε την ασφάλειά σας και διαφυλάξτε τη φήμη και τη συνέχεια της επιχείρησής σας. Είστε έτοιμοι να μάθετε για την εξέλιξη της Software Supply Chain Security?

Application Security Posture Management (ASPM) κερδίζει έδαφος μέρα με τη μέρα. Ωστόσο, οι συγκεκριμένες λειτουργίες του μπορεί να μην είναι απολύτως σαφείς για όλους. Εξασφαλίστε τη θέση σας τώρα! Συμμετέχετε στην ομιλία μας SafeDev "Χρειάζεστε ASPM στη ζωή σας;» με τους ειδικούς στον κυβερνοχώρο James Berthoty, William Palm και Luis Garcia για να διερευνήσουν τις δυνατότητες του ASPM ως μια ολιστική λύση ασφάλειας εφαρμογών και συνεχίστε να ενδυναμώνετε τον οργανισμό σας!

Παρακολουθήστε την έκδοση Οκτωβρίου του SafeDevTalk για να ανακαλύψετε πώς να μεταμορφώσετε την Ανάλυση Σύνθεσης Λογισμικού (SCA) και ασφαλίστε την αλυσίδα εφοδιασμού λογισμικού σας από αναδυόμενες απειλές.
Αυτή η συνεδρία έχει σχεδιαστεί για ηγέτες στον τομέα της κυβερνοασφάλειας και ομάδες ανάπτυξης που επιθυμούν να παραμείνουν μπροστά στο σημερινό πολύπλοκο τοπίο των ευπαθειών του ανοιχτού κώδικα.
Παρακολουθήστε τώρα την ομιλία μας SafeDev με θέμα Αλυσίδες εφοδιασμού λογισμικού υπό πίεση: Τι μας δίδαξε το 2025 για το κακόβουλο λογισμικό και την τεχνητή νοημοσύνη και τι ακολουθεί. Το 2025 άλλαξε software supply chain securityΟι νέοι μηχανισμοί επίθεσης (κακόβουλο λογισμικό με τη βοήθεια τεχνητής νοημοσύνης, αυτοδιάδοση και κατάχρηση εμπιστοσύνης σε μεγάλη κλίμακα) αποκάλυψαν τα όρια των υπαρχόντων μηχανισμών άμυνας. Συμμετέχετε σε αυτήν την συνεδρία με επικεφαλής ειδικούς για να κατανοήσετε τι πραγματικά άλλαξε το 2025 και τι πρέπει να προσαρμοστούν οι ομάδες ανάπτυξης και ασφάλειας για το 2026. Δείτε το επεισόδιο τώρα!
Συμμετέχετε σε αυτό το διαδικτυακό σεμινάριο σχετικά με την ασφάλεια, μαζί με τον Luis Rodríguez, CTO της Xygeni, και τον Luis Manuel García, Διευθυντή Υποστήριξης Πωλήσεων. CI/CDΜάθετε από τους ειδικούς μας πώς να υιοθετήσετε τις βέλτιστες πρακτικές του OWASP για να ενισχύσετε την ασφάλεια του CI/CD και προστατέψτε την αλυσίδα εφοδιασμού λογισμικού σας. Προστατέψτε το CI/CD και την αλυσίδα εφοδιασμού λογισμικού με το OWASP. Θα μιλήσουν για την Απογραφή και την Ανάλυση, CI/CD Κίνδυνοι, Ανίχνευση και Πρόληψη μεταξύ πολλών άλλων!

Στην τέταρτη έκδοση του SafeDevTalks συμμετέχουν οι κορυφαίοι ειδικοί στον κυβερνοχώρο, Derek Fisher, Abhilasha Sinha και Luis Rodriguez. Αυτό το επεισόδιο θα εμβαθύνει στο κρίσιμο θέμα της εξάρτησης από στοιχεία τρίτων και ανοιχτού κώδικα στην ανάπτυξη λογισμικού, αποκαλύπτοντας τα κρυμμένα τρωτά σημεία και τις αναδυόμενες απειλές. Ελάτε μαζί μας για να μάθετε περισσότερα σχετικά με τα κρυμμένα τρωτά σημεία, τις επεκτεινόμενες απειλές, τις παραβιάσεις στον πραγματικό κόσμο και πολλά άλλα!
Παρακολουθήστε τώρα το επερχόμενο επεισόδιο SafeDev Talk: Ατελείωτες ευπάθειες. Πιο έξυπνες άμυνες! Η διαχείριση ευπαθειών εξελίσσεται και τα παραδοσιακά εργαλεία δεν επαρκούν πλέον. Ελάτε μαζί μας για να εξερευνήσετε πώς οι σύγχρονες απειλές απαιτούν πιο έξυπνα μοντέλα κινδύνου, ιεράρχηση προτεραιοτήτων σε πραγματικό χρόνο και μια νέα προσέγγιση για την ασφάλεια της αλυσίδας εφοδιασμού λογισμικού. Μην χάσετε αυτήν την συνεδρία γεμάτη με εξειδικευμένες γνώσεις για να ενισχύσετε τη στρατηγική σας στο AppSec και να παραμείνετε ένα βήμα μπροστά από το σημερινό δυναμικό τοπίο κινδύνου!
Παρακολουθήστε αυτό το δεύτερο επεισόδιο του CI/CD διαδικτυακά σεμινάρια με τους Luis Rodríguez, CTO και συνιδρυτή της Xygeni, και Luis Manuel García, Διευθυντή Υποστήριξης Πωλήσεων. Σε αυτήν την ενότητα, θα εξερευνήσουμε την οπτική της «μπλε ομάδας» CI/CD ασφάλεια, εμβαθύνοντας σε πρακτικά βήματα που μπορούν να κάνουν οι οργανισμοί για να βελτιώσουν τη στάση τους απέναντι στην ασφάλεια...
Σε αυτό το ταχέως εξελισσόμενο ψηφιακό τοπίο, η ασφάλεια της εφοδιαστικής αλυσίδας λογισμικού σας είναι πιο κρίσιμη από ποτέ. Καθώς αναδύονται νέες τακτικές επίθεσης, είναι ζωτικής σημασίας να παραμένετε ένα βήμα μπροστά και να οπλιστείτε με τις πιο πρόσφατες στρατηγικές προστασίας. Σε αυτό το διαδικτυακό σεμινάριο, ο Luis Rodriguez θα σας καθοδηγήσει...
Παρακολουθήστε τώρα το επόμενο διαδικτυακό μας σεμινάριο: Αυτοματοποίηση ασφάλειας εφαρμογών τεχνητής νοημοσύνης! Οι ομάδες AppSec είναι κατακλυσμένες από ειδοποιήσεις. Τώρα ήρθε η ώρα για αυτοματοποίηση. Σε αυτήν την πρακτική συνεδρία, ανακαλύψτε πώς να εξαλείψετε τη χειροκίνητη διαλογή και να μεταβείτε από την ειδοποίηση στην επιδιόρθωση σε δευτερόλεπτα χρησιμοποιώντας φιλική προς τους προγραμματιστές αυτόματη αποκατάσταση. Μάθετε πώς να μειώσετε τα ψευδώς θετικά, να ιεραρχήσετε τους πραγματικούς κινδύνους και να επιβάλετε πολιτικές ασφαλείας και δείτε πώς να ενσωματώσετε την αυτόματη αποκατάσταση σε... CI/CD pipelines με έξυπνο guardrails (μεταξύ πολλών άλλων). Δείτε το σήμερα!
Παρακολουθήστε τώρα την ομιλία μας για το SafeDev: Ασφαλής από προεπιλογή: Πώς η αυτόματη αποκατάσταση αναδιαμορφώνει το AppSec; Η «ασφαλής από προεπιλογή» δεν είναι πλέον προαιρετική. Είναι η νέα βασική γραμμή. Με κώδικα που δημιουργείται από τεχνητή νοημοσύνη, ενσωματωμένα στοιχεία τεχνητής νοημοσύνης και αστραπιαίους κύκλους ανάπτυξης, οι παραδοσιακές πύλες ασφαλείας αποτυγχάνουν. Η απάντηση; Προληπτικές άμυνες και πρακτική αυτόματη αποκατάσταση που λειτουργεί εκεί που ζουν οι προγραμματιστές. Παρακολουθήστε τώρα και κάντε το επόμενο βήμα στο σύγχρονο AppSec!

Ακούστε το επεισόδιο του podcast The Cyber Security Matters της Neuco με θέμα "Η νέα πρόκληση στην ασφάλεια λογισμικού: πώς να διατηρήσετε τα devops σε λειτουργία χωρίς να πέσετε θύματα επιθέσεων στην αλυσίδα εφοδιασμού" με τον Luis Rodriguez, CTO στην Xygeni, και εξερευνήστε τις μεταβαλλόμενες προκλήσεις της ασφάλειας της αλυσίδας εφοδιασμού λογισμικού.
Παρακολουθήστε την ομιλία μας για το SafeDev: Απελευθερωμένη Τεχνητή Νοημοσύνη: Πλοήγηση σε Αναδυόμενες Απειλές και Αμυντικές Δυνάμεις στην Ασφάλεια Εφαρμογών. Καθώς η Τεχνητή Νοημοσύνη μετασχηματίζει την κυβερνοασφάλεια, ο αντίκτυπός της στην Ασφάλεια Εφαρμογών είναι ισχυρός και λεπτομερής. Από το πολυμορφικό κακόβουλο λογισμικό έως την παραβίαση μοντέλων και την άμεση εισαγωγή, οι εισβολείς χρησιμοποιούν την Τεχνητή Νοημοσύνη για να δημιουργήσουν πιο έξυπνες επιθέσεις και οι υπερασπιστές χρησιμοποιούν την Τεχνητή Νοημοσύνη για να τις ανιχνεύσουν και να τις μετριάσουν πιο γρήγορα. Παρακολουθήστε την για να κατανοήσετε και τις δύο πλευρές της εξίσωσης και μάθετε πώς να κάνετε το πρόγραμμα AppSec σας έτοιμο για Τεχνητή Νοημοσύνη.
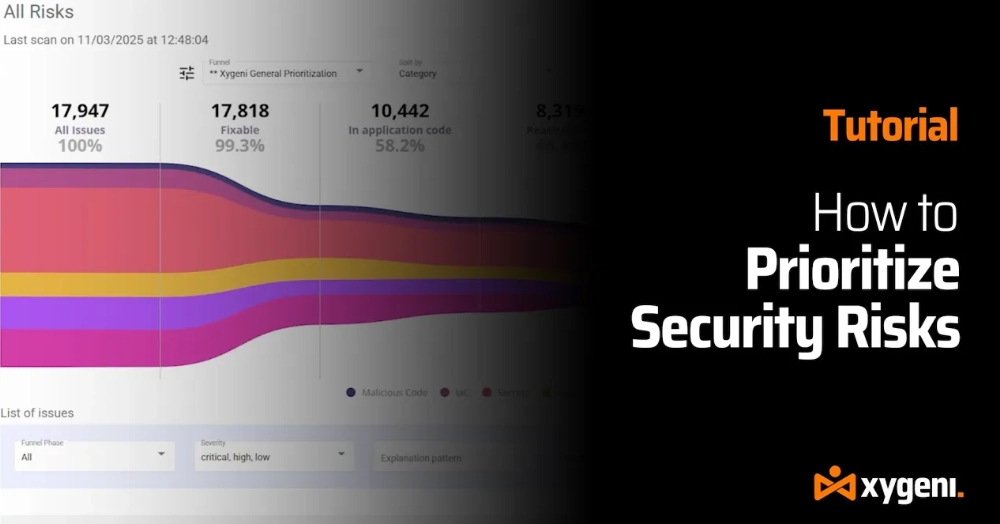
Κουραστήκατε από τις ατελείωτες ειδοποιήσεις ασφαλείας; Ας διορθώσουμε ό,τι πραγματικά έχει σημασία. Αν έχετε κολλήσει σε μια πλημμύρα ευρημάτων ευπαθειών, δεν είστε μόνοι. Σε αυτό το βήμα προς βήμα σεμινάριο, θα σας δείξουμε πώς τα Xygeni Funnels βοηθούν τις ομάδες DevOps και AppSec να ξεπεράσουν τον θόρυβο και να εστιάσουν στις πραγματικές απειλές — ώστε να μπορείτε να προστατεύσετε τον κώδικά σας, pipelines και κρίσιμα για τις επιχειρήσεις συστήματα πιο αποτελεσματικά.
Οι ομάδες AppSec βρίσκονται υπό πίεση. Ο όγκος των ειδοποιήσεων αυξάνεται ραγδαία, η ταχύτητα ανάπτυξης συνεχίζει να αυξάνεται και η χειροκίνητη διαλογή δεν μπορεί πλέον να ανταποκριθεί. Οι παραδοσιακές προσεγγίσεις ασφαλείας δείχνουν τα όριά τους. Σε αυτήν την πρακτική συνεδρία, υπό την καθοδήγηση ειδικών, θα δείτε πώς ο αυτοματισμός AppSec που βασίζεται στην τεχνητή νοημοσύνη βοηθά τις ομάδες να ξεπεράσουν την κόπωση των ειδοποιήσεων και να μετατρέψουν τα ευρήματα ασφαλείας σε αξιόπιστες, αυτοματοποιημένες διορθώσεις. Μάθετε τι πρέπει να αλλάξει στο σύγχρονο AppSec και πώς οι ομάδες ανάπτυξης και ασφάλειας μπορούν να προστατεύσουν κάθε... commit και pull request χωρίς να επιβραδύνεται η παράδοση. Παρακολουθήστε το διαδικτυακό σεμινάριο κατ' απαίτηση και δείτε πώς ο αυτοματισμός με τεχνητή νοημοσύνη αναδιαμορφώνει στην πράξη το AppSec.
Παρακολουθήστε την συνεδρία μας Black Hat Europe: Η Νέα Πραγματικότητα του AppSec: Ανάπτυξη με γνώμονα την Τεχνητή Νοημοσύνη, Κακόβουλο Λογισμικό και Κίνδυνος Σύγχρονου Λογισμικού. Καθώς η Τεχνητή Νοημοσύνη επιταχύνει την παροχή λογισμικού, αναδιαμορφώνει επίσης την επιφάνεια της επίθεσης. Από το κακόβουλο λογισμικό ανοιχτού κώδικα και την παραβίαση της αλυσίδας εφοδιασμού έως τα ελαττώματα κώδικα που δημιουργούνται από την Τεχνητή Νοημοσύνη, αυτή η ομιλία διερευνά πώς αναδύονται οι σύγχρονοι κίνδυνοι του AppSec και τι πρέπει να κάνουν οι ομάδες ασφαλείας για να παραμείνουν μπροστά σε έναν κόσμο που βασίζεται στην Τεχνητή Νοημοσύνη.

Παρακολουθήστε τώρα το επεισόδιο SafeDev Talk της πρώτης σεζόν μας για το DORA για να το κατανοήσετε πλήρως και να παραμείνετε ένα βήμα μπροστά στο συνεχώς εξελισσόμενο τοπίο της χρηματοπιστωτικής ρύθμισης. Αυτό το διαδικτυακό σεμινάριο έχει σχεδιαστεί ειδικά για χρηματοπιστωτικά ιδρύματα και θα σας βοηθήσει να κατανοήσετε τον αντίκτυπο του DORA στην επιχειρησιακή ασφάλεια και συμμόρφωση. Θα αποκτήσετε εφαρμόσιμες στρατηγικές και εξειδικευμένες γνώσεις, ώστε να είστε καλύτερα προετοιμασμένοι για το μέλλον!
Ρίξτε μια ματιά στο επεισόδιο του Secure Cyber Connect Podcast με τον CTO μας Luis Rodriguez. Με 15+ χρόνια εμπειρίας, ο Luis μοιράζεται εξειδικευμένες γνώσεις σχετικά με την ανίχνευση κακόβουλου κώδικα, την ασφάλεια στοιχείων τρίτων και την προετοιμασία στρατηγικών AppSec για το μέλλον. Από τις συνέπειες του SolarWinds μέχρι το τελευταίο περιστατικό backdoor SSH, αυτό το επεισόδιο καλύπτει απειλές από τον πραγματικό κόσμο και πρακτικές τακτικές άμυνας. Μάθετε πώς να ενισχύσετε το... SDLC, μειώστε τον κίνδυνο της εφοδιαστικής αλυσίδας και παραμείνετε ένα βήμα μπροστά από τις εξελισσόμενες κυβερνοαπειλές.

Συμμετέχετε στο διαδικτυακό μας σεμινάριο με τίτλο "Ανίχνευση κακόβουλου λογισμικού σε πραγματικό χρόνο σε λογισμικό ανοιχτού κώδικα" για να εξερευνήσετε τις τελευταίες απειλές κακόβουλου λογισμικού που επηρεάζουν το λογισμικό ανοιχτού κώδικα (OSS). Καθώς η υιοθέτηση του OSS αυξάνεται, αυξάνεται και ο όγκος και η πολυπλοκότητα των απειλών, παρουσιάζοντας νέες προκλήσεις τόσο για τους προγραμματιστές όσο και για τους οργανισμούς. Αυτή η διορατική συνεδρία θα αποκαλύψει τις τελευταίες τάσεις, τις αναδυόμενες απειλές και τις προηγμένες στρατηγικές για την προστασία των εξαρτήσεων του OSS από κακόβουλες επιθέσεις. Ελάτε μαζί μας!
Σας λείψαμε στο Black Hat; Δείτε την αποκλειστική επανάληψη της 20λεπτης συνεδρίας μας σχετικά με την κυβερνοασφάλεια της Τεχνητής Νοημοσύνης, τον αυτοματισμό ασφάλειας εφαρμογών και την Αυτόματη Διόρθωση. Δείτε πώς να μειώσετε τον θόρυβο των ειδοποιήσεων, να διορθώσετε αυτόματα τα τρωτά σημεία με ασφαλή PR και να φέρετε τον αυτοματισμό AppSec απευθείας στο σπίτι σας. pipeline (μεταξύ πολλών άλλων ενδιαφερόντων). Παρακολουθήστε την συνεδρία κατ' απαίτηση!
Παρακολουθήστε και εμβαθύνετε σε: την επείγουσα ανάγκη για ασφαλείς εφαρμογές υπό το πρίσμα του αυξανόμενου αριθμού παραβιάσεων δεδομένων και ευπαθειών· τις τρέχουσες προκλήσεις της δημιουργίας ασφαλούς, επεκτάσιμου λογισμικού, συμπεριλαμβανομένων των απομονωμένων ροών εργασίας, τα κενά επικοινωνίας μεταξύ απομακρυσμένων ομάδων και τους κινδύνους που σχετίζονται με την ενσωμάτωση λογισμικού ανοιχτού κώδικα (OSS)· και πολλά άλλα. Μάθετε πώς να ξεπεράσετε τον θόρυβο και να εστιάσετε στις πιο κρίσιμες απειλές. Μην το χάσετε!
Δεν καταφέρατε να παρευρεθείτε στο Συνέδριο RSA 2024 στο Σαν Φρανσίσκοcisco; Κανένα πρόβλημα! Παρακολουθήστε το αποκλειστικό μας διαδικτυακό σεμινάριο και ενημερωθείτε για μερικές από τις πιο κρίσιμες τάσεις στην κυβερνοασφάλεια, από τις αλλαγές στην CISΑπό O ρόλους έως ηγέτες εξελίξεων αιχμής στον τομέα της κυβερνοάμυνας—όλα στο γραφείο σας. Σε αυτό το διαδικτυακό σεμινάριο, θα εμβαθύνετε στις πιο ενημερωμένες γνώσεις και στρατηγικές που προσφέρει ο κόσμος της κυβερνοασφάλειας!
Παρακολουθήστε τώρα το διαδικτυακό μας σεμινάριο με τίτλο «Ασφάλεια κώδικα που δημιουργείται από την τεχνητή νοημοσύνη πριν από την αποστολή του». Τα μοντέλα κωδικοποίησης με αιχμή του δόρατος εξακολουθούν να εμφανίζουν ψευδή ονόματα πακέτων σε έως και 6% των αποτελεσμάτων, και πραγματικές επιθέσεις όπως το Shai-Hulud δείχνουν πόσο γρήγορα μπορεί να εξαπλωθεί ένα μόνο δηλητηριασμένο πακέτο μέσω του GitHub, του cloud και... CI/CDΟι πράκτορες της τεχνητής νοημοσύνης πλέον αγγίζουν αρχεία, τερματικά και pipelines άμεσα, συχνά πριν από την εκτέλεση οποιασδήποτε ελέγχου ασφαλείας. Σε αυτήν την συνεδρία, που διοργανώνεται από την Nimbus Compute σε συνεργασία με την Xygeni, διερευνούμε γιατί η ασφάλεια μόνο με CI δεν επαρκεί πλέον και πώς η μεταφορά της ανίχνευσης στο IDE βοηθά τις ομάδες να εντοπίζουν τον κίνδυνο πριν αυτός φτάσει στην παραγωγή.