






La سیستم امتیازدهی پیشبینی اکسپلویت (EPSS) نحوه برخورد تیمهای امنیتی با آسیبپذیریها را متحول میکند. EPSS به جای تمرکز صرف بر نمرات شدت، توجه را به آسیبپذیریهای دنیای واقعی معطوف میکند و به تیمها کمک میکند تا به جای اتلاف وقت روی خطرات نظری، آنچه را که مهاجمان واقعاً هدف قرار میدهند، برطرف کنند. با بهرهگیری از امتیازدهی EPSS، سازمانها میتوانند استراتژی مدیریت آسیبپذیری خود را به طور قابل توجهی بهبود بخشند و مطمئن شوند که وصلههای امنیتی را دریافت میکنند. ریسک بالا CVE های قبل از آنها مورد استثمار قرار می گیرند.
سازمانها با چه چیزی مواجه هستند؟ بیش از ۲۰،۰۰۰ CVE جدید هر سالههمگام شدن تقریباً غیرممکن است. تیمهای امنیتی همین الان هم با خستگی ناشی از هشدارها دست و پنجه نرم میکنندو اغلب ساعتها صرف رفع آسیبپذیریهایی میشود که ممکن است هرگز مورد سوءاستفاده قرار نگیرند. نتیجه؟ اتلاف منابع، تأخیر در زمان پاسخگویی و انبوهی بیپایان از مشکلات.
این جایی است که مدیریت امتیاز EPSS تفاوت ایجاد میکند. برخلاف رتبهبندیهای ریسک ثابت در CVSS، امتیازدهی EPSS زمان میبرد مبتنی بر پیشبینی رویکرد. این به تیمها کمک میکند تا روی ... تمرکز کنند. شکافهای امنیتی به احتمال زیاد در 30 روز آینده مورد حمله قرار خواهند گرفت، و این امر تلاشهای اصلاحی را هدفمندتر و کارآمدتر میکند.
چه خبر؟ EPSS نسخه ۴
توسعه یافته توسط انجمن تیمهای واکنش به حوادث و امنیت (FIRST), EPSS نسخه ۴—منتشر شده در مارس 17، 2025—معرفی میکند پیشرفت های عمده:
- مدلسازی بهتر دادهها برای پیشبینیهای دقیقتر سوءاستفاده.
- ردیابی بلادرنگ فعالیتهای سوءاستفاده برای انعکاس تهدیدات فعلی.
- دقت بیشتر در شناسایی آسیبپذیریهایی که مهاجمان در مرحله بعدی هدف قرار خواهند داد.
کارشناس امنیت سایبری جی جیکوبز، یکی از سازندگان EPSS، در مقاله اخیر خود با عنوان «معرفی EPSS» توضیح میدهد. نسخه 4«که این بهروزرسانیها باعث افزایش چگونه تیمهای امنیتی تهدیدها را پیشبینی و اولویتبندی میکنند. او تأکید میکند که EPSS اکنون مدلسازی آماری بهبود یافتهای ارائه میدهد و تخمینهای احتمال دقیقتر، که به سازمانها کمک میکند تا روی ... تمرکز کنند. خطرات دنیای واقعی به جای نمرات شدت نظری.
با این پیشرفتها، امتیازدهی EPSS بینش واضحتری از میزان آسیبپذیری ارائه میدهد و به تیمهای DevOps، امنیت و فناوری اطلاعات کمک میکند تا به جای خطرات احتمالی، روی تهدیدات واقعی تمرکز کنند.
E چیست؟اکسپلویت پیسیستم امتیازدهی پیشبینی
La سیستم امتیازدهی پیشبینی اکسپلویت (EPSS) نحوه برخورد تیمهای امنیتی با آسیبپذیریها را تغییر میدهد. برخلاف CVSS که شدت بالقوه آسیبپذیریها را ارزیابی میکند، EPSS قابلیت بهرهبرداری در دنیای واقعی را در اولویت قرار میدهد. پیشبینی میکند که مهاجمان احتمالاً از کدام آسیبپذیریها سوءاستفاده خواهند کردو به تیمها کمک میکند تا به جای خطرات فرضی، روی تهدیدهای واقعی تمرکز کنند.
این تغییر مهم است زیرا همه آسیبپذیریهای با شدت بالا به اهداف حمله تبدیل نمیشوند. بسیاری از آنها دست نخورده باقی میمانند، در حالی که آسیبپذیریهای با ریسک متوسط اغلب با سوءاستفاده مکرر مواجه میشوند. تیمهای امنیتی باید طراحی هوشمندانه و مبتنی بر ریسک را انجام دهند.cisیونها را قادر میسازد تا از منابع به طور کارآمد استفاده کنند. EPSS آنها را قادر میسازد تا دقیقاً همین کار را انجام دهند.
La انجمن تیمهای واکنش به حوادث و امنیت (FIRST) ایجاد شده EPSS به نزدیک شکاف بین رتبهبندی شدت و خطر واقعی. آن جمع می کند داده ها از اطلاعات تهدید، سوءاستفادههای گذشته و حملات بلادرنگ. این رویکرد کمک می کند تیم ها تمرکز روی بیشترین در خطر آسیبپذیریها، تقویت امنیت، و پاسخ سریعتر به تهدیدها پاسخ میدهد.
واژهنامه امنیتی Xygeni
آن چیست؟
این ابزار احتمال سوءاستفاده مهاجمان از یک آسیبپذیری را در 30 روز آینده پیشبینی میکند. این امتیاز روزانه بهروزرسانی میشود و به سازمانها کمک میکند تا روی آسیبپذیریهایی که بیشترین خطر را دارند تمرکز کنند. امتیازها از 0 تا 1 متغیر هستند - امتیاز بالاتر نشاندهنده احتمال بیشتر سوءاستفاده است.
نحوه عملکرد برنامه IB
La سیستم امتیازدهی پیشبینی اکسپلویت (EPSS) با تغییر تمرکز از رتبهبندی شدت به خطرات دنیای واقعی، نحوه مدیریت آسیبپذیریها توسط تیمهای امنیتی بهبود مییابد. EPSS به جای فرض اینکه هر آسیبپذیری با شدت بالا سطح خطر یکسانی را ایجاد میکند، تعیین میکند که مجرمان به احتمال زیاد در 30 روز آینده از کدام یک از آنها سوءاستفاده خواهند کرد.
این تغییر رویکرد اهمیت دارد زیرا مجرمان سایبری به هر آسیبپذیری با شدت بالا حمله نمیکنند. برخی از آنها سالها نادیده گرفته میشوند، در حالی که برخی دیگر با وجود داشتن امتیاز شدت پایینتر، به اهداف حمله مکرر تبدیل میشوند. به همین دلیل، EPSS به تیمها کمک میکند تا آسیبپذیریها را به طور مؤثرتری رتبهبندی کنند و به جای اتلاف وقت روی خطرات نظری، ابتدا فوریترین تهدیدها را برطرف کنند.
EPSS چگونه امتیاز را تعیین میکند؟
EPSS اطلاعات تهدید، فعالیتهای سوءاستفادههای گذشته و الگوهای حمله در دنیای واقعی را تجزیه و تحلیل میکند تا امتیاز احتمالی بین ۰ تا ۱ (۰ تا ۱۰۰٪) را محاسبه کند. این امتیاز نشان دهنده احتمال سوءاستفاده مهاجمان از یک آسیبپذیری در ۳۰ روز آینده است.
EPSS نسخه ۴ که در ۱۷ مارس ۲۰۲۵ منتشر شد، با معرفی پیشنیازهای بیشتر، نسبت به نسخههای قبلی بهبود یافته است.cisمدلسازی الکترونیکی، ردیابی سوءاستفاده در زمان واقعی و افزایش دقت پیشبینی.
فرآیند پنج مرحلهای امتیازدهی EPSS
EPSS محاسبه ریسک بهرهبرداری با استفاده از یک فرآیند پنج مرحلهای ساختاریافته. هر مرحله بر اساس مرحله قبلی بنا میشود و تضمین میکند که تیمهای امنیتی بینشهای بلادرنگ و مبتنی بر داده در مورد تهدیدات سایبری دریافت میکنند. در نتیجه، سازمانها میتوانند آسیبپذیریها را بیشتر اولویتبندی کنند. به طور موثر و با دقت بیشتری به تهدیدات پاسخ دهند.
- جمع آوری داده هابرای شروع، EPSS دادههای آسیبپذیری را از پایگاه داده CVE و سایر منابع معتبر جمعآوری میکند. این مرحله با استخراج ویژگیهای دقیق آسیبپذیری، پایه و اساس امتیازدهی دقیق را بنا مینهد.
- جمعآوری شواهد بهرهبرداریهمزمان، EPSS سوابق روزانه فعالیتهای سوءاستفاده را از فیدهای اطلاعات تهدید عمومی و خصوصی رصد میکند. با تجزیه و تحلیل این دادهها، تیمهای امنیتی میتوانند شناسایی کنند که مجرمان به طور فعال کدام آسیبپذیریها را هدف قرار میدهند.
- آموزش مدلپس از آن، EPSS روندهای تاریخی را برای شناسایی الگوهای بین آسیبپذیریها و فعالیتهای بهرهبرداری بررسی میکند. EPSS با اصلاح مداوم مدلهای یادگیری ماشین خود، دقت پیشبینی خود را در طول زمان افزایش میدهد.
- سنجش عملکردبرای حفظ قابلیت اطمینان، EPSS مرتباً پیشبینیهای خود را آزمایش و تنظیم میکند. با گنجاندن اعتبارسنجی آماری، سیستم تضمین میکند که نمرات آن دقیق و مرتبط باقی بمانند.
- به روز رسانی های روزانهدر نهایت، EPSS هر روز بر اساس آخرین فعالیتهای سوءاستفاده و اطلاعات تهدید، نمرات آسیبپذیری را بهروزرسانی میکند. با در نظر گرفتن این موضوع، تیمهای امنیتی همیشه میتوانند به ارزیابیهای بهروز ریسک دسترسی داشته باشند و تهدیدات را بر این اساس اولویتبندی کنند.
چرا قابلیت بهرهبرداری در امنیت سایبری اهمیت دارد؟
قابلیت بهرهبرداری - احتمال اینکه یک مهاجم از یک آسیبپذیری سوءاستفاده کند - مدیریت آسیبپذیری با امتیاز EPSS را هدایت میکند.
این تمرکز، EPSS را از مدلهای امتیازدهی سنتی که تمایل دارند آسیبپذیریها را صرفاً بر اساس شدت، بیش از حد اولویتبندی کنند، متمایز میکند.
برای مثال، یک آسیبپذیری ممکن است از نظر تئوری عواقب شدیدی داشته باشد اما در عمل به دلایل زیر مورد بهرهبرداری قرار نگیرد:
- علاقه محدود به مهاجم- همه آسیبپذیریها ارزش تلاش کردن را ندارند.
- موانع محیطی- برخی از آنها برای بهرهبرداری به شرایط خاصی نیاز دارند.
- فقدان کد بهرهبرداری عمومی—اگر یک اکسپلویت در دسترس نباشد، خطر کمتر است.
با استفاده از قابلیت بهرهبرداریEPSS سازمانها را قادر میسازد تا تمرکز بر آسیبپذیریهایی که فوریترین و واقعبینانهترین خطرات را ایجاد میکنند، مطمئن شدن یک وضعیت امنیتی مؤثرتر.
مثال دنیای واقعی
یک شرکت دو آسیبپذیری را در سیستم خود تجزیه و تحلیل میکند و باید تصمیم بگیرد که کدام یک را ابتدا برطرف کند:
- CVE-2023-12345یک آسیبپذیری بحرانی در یک نرمافزار سرور پرکاربرد، با ... امتیاز CVSS: ۶.۲که نشاندهنده تأثیر بالقوه شدید است. با این حال، امتیاز EPSS آن 0.05 است، به این معنی که احتمال سوءاستفاده به دلیل عدم وجود کد سوءاستفاده عمومی یا علاقه مهاجم کم است.
- CVE-2023-67890: یک آسیبپذیری متوسط در یک کتابخانه محبوب، با ... امتیاز CVSS: ۶.۲علیرغم شدت کمتر، امتیاز EPSS آن 0.78 است که احتمال بالای سوءاستفاده را برجسته میکند.
با استفاده از EPSS، این شرکت از اتلاف وقت روی CVE-2023-12345 صرفاً به دلیل امتیاز CVSS بالا، جلوگیری میکند. در عوض، آنها منابع خود را بر روی CVE-2023-67890 متمرکز میکنند زیرا مهاجمان در حال سوءاستفاده از آن هستند.
این مثال نشان میدهد که چرا مدیریت آسیبپذیری مبتنی بر EPSS به تیمها کمک میکند تا طرحهای امنیتی بهتری ایجاد کنند.cisبه همین دلیل، آنها دیگر فقط به رفع خطرات فرضی نمیپردازند. در عوض، ابتدا روی تهدیدهای واقعی تمرکز میکنند. در نتیجه، در حالی که تیمها در زمان و تلاش صرفهجویی میکنند، دفاع قویتر میشود.
چگونه امتیاز EPSS مدیریت آسیبپذیری را بهبود میبخشد
تیمهای امنیتی با هزاران نقص امنیتی سروکار دارند و رفع همه آنها تقریباً غیرممکن است. روشهای سنتی، مشکلات را بر اساس شدت رتبهبندی میکنند، اما این اغلب منجر به خستگی ناشی از هشدار، اتلاف تلاش و پاسخهای کند به تهدیدهای واقعی میشود. EPSS بر قابلیت بهرهبرداری تمرکز داردو به تیمها کمک میکند تا مسائل کمخطر را فیلتر کرده و روی مواردی که احتمال هدف قرار گرفتن آنها بیشتر است، تمرکز کنند.
خستگی ناشی از هوشیاری را از بین میبرد:
مطالعات نشان می دهد که 48٪ سازمانها دریافت بیش از روزانه ۱۰،۰۰۰ هشدار امنیتی، و تا ۵۲٪ مثبت کاذب هستند (مطالعه گارتنر). EPSS به تیمها کمک میکند تا روی تهدیدهای واقعی تمرکز کنند و نویز ناشی از هشدارهای بیاهمیت را کاهش دهند.
صرفه جویی در زمان و منابع:
تیمهای امنیتی وقت خود را صرف وصله کردن آسیبپذیریهایی میکنند که مهاجمان هرگز از آنها سوءاستفاده نخواهند کرد. EPSS آسیبپذیریهایی را که بیشتر در معرض خطر هستند در اولویت قرار میدهد و به تیمها کمک میکند تا به طور مؤثر کار کنند و وضعیت امنیتی خود را تقویت کنند.
سرعت پاسخدهی را افزایش میدهد:
بدون دادههای مربوط به آسیبپذیریهای دنیای واقعی، تیمها ممکن است رفع آسیبپذیریهای جدی را به تأخیر بیندازند یا تلاشهای خود را برای موارد کمخطر هدر دهند. EPSS بینشهای بلادرنگ ارائه میدهد و به تیمها کمک میکند تا ...cisسریعتر عمل میکنند و شکافهای امنیتی را قبل از حمله مهاجمان میبندند.
به جلوگیری از حملات آینده کمک میکند:
بسیاری از سازمانها در واکنش به تهدیدها دچار مشکل میشوند و تنها پس از اینکه مهاجمان از نقاط ضعف سوءاستفاده میکنند، برای اعمال اصلاحات عجله میکنند. EPSS با شناسایی شکافهای امنیتی که میتوانند اهداف بعدی باشند، به تیمها کمک میکند تا از دیگران پیشی بگیرند.
اولویتبندی را هوشمندانهتر میکند:
EPSS زمانی بهترین عملکرد را دارد که با تحلیل دسترسیپذیری (بررسی اینکه آیا واقعاً از یک نقص امنیتی در یک برنامه استفاده میشود) و ارزیابیهای تأثیر تجاری (بررسی میزان اهمیت یک دارایی) ترکیب شود. با این زمینه اضافی، تیمها مسائلی را که خطرات واقعی ایجاد میکنند، برطرف کرده و از کارهای غیرضروری صرفنظر میکنند.
EPSS به تیمهای امنیتی کمک میکند تا هوشمندانهتر کار کنند، نه سختتر. آنها به جای دنبال کردن هر آسیبپذیری، روی مواردی که خطرات واقعی ایجاد میکنند تمرکز میکنند، در منابع صرفهجویی میکنند و از مهاجمان جلوتر میمانند.
EPSS در مقابل CVSS: آیا میخواهید اطلاعات بیشتری کسب کنید؟
در حالی که EPSS بر قابلیت بهرهبرداری تمرکز دارد و CVSS رتبهبندی شدت را ارائه میدهد، هر دو نقش مهمی در مدیریت آسیبپذیری ایفا میکنند.
پست وبلاگ عمیق ما را که در آن به تفصیل توضیح میدهیم، بررسی کنید. تفاوتهای کلیدی بین CVSS و EPSS، چگونگی تکمیل یکدیگر، و بهترین شیوهها برای اولویتبندی هوشمندانهتر.
رویکرد Xygeni برای بهرهبرداری از سیستم امتیازدهی پیشبینی
تحلیل دسترسیپذیری برای مدیریت مؤثر آسیبپذیری امتیاز EPSS
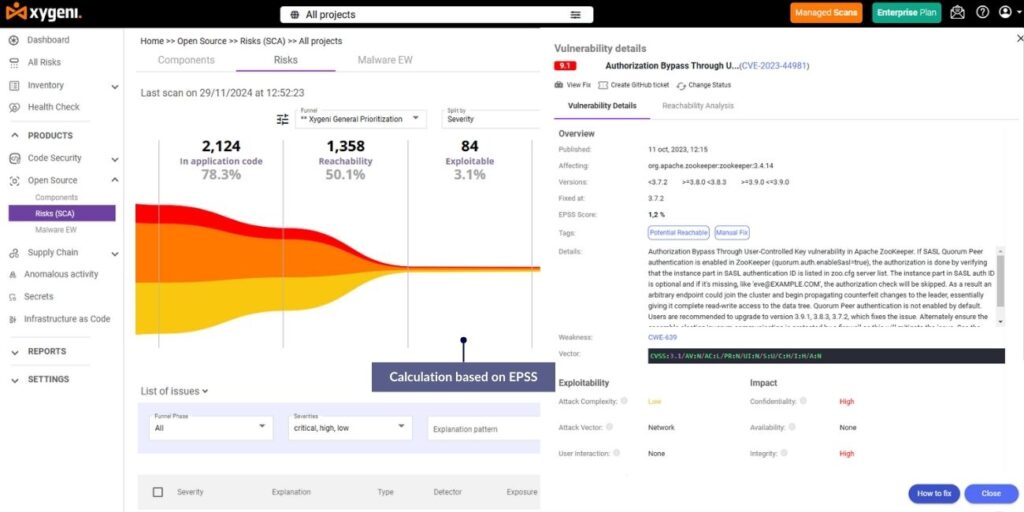
شیگنیقابلیت برجستهی Xygeni، یعنی تحلیل دسترسیپذیری، به تیمها کمک میکند تا ارزیابی کنند که آیا یک آسیبپذیری در طول زمان اجرا به طور فعال فراخوانی میشود یا خیر. با ترکیب امتیازات EPSS با دادههای دسترسیپذیری، Xygeni تیمها را قادر میسازد تا:
- آسیب پذیری ها را شناسایی کنید که در محیط خود قابل بهرهبرداری و دسترسی هستند.
- هیچ تهدید ضروری را نادیده نگیریدو تنها بر آسیبپذیریهایی تمرکز دارد که خطرات فوری ایجاد میکنند، نه بر آسیبپذیریهای نظری.
برای مثال، یک نقص امنیتی با امتیاز EPSS بالا اما بدون قابلیت دسترسی در زمان اجرا را در نظر بگیرید. به جای تمرکز بر این موضوع، تیم میتواند تلاشهای خود را به سمت تهدیدهای فوریتر هدایت کند. این رویکرد تضمین میکند که زمان و منابع به سمت مهمترین خطرات هدایت میشوند و عملیات را مؤثرتر میکنند.
استفاده از قیفهای پویا با نمرات EPSS برای اولویتبندی ریسکها
Xygeni مدیریت آسیبپذیری را با قیفهای اولویتبندی پویا بهبود میبخشد و به سازمانها کمک میکند تا نحوه اولویتبندی ریسکها را بر اساس نیازهای خاص کسبوکار تنظیم کنند. این ویژگی، نمرات EPSS را با دادههای زمینهای اضافی، مانند موارد زیر، ادغام میکند:
- معیارهای بهرهوریکه ارزیابی میکنند که آیا یک آسیبپذیری به طور فعال در سطح اینترنت مورد هدف قرار گرفته است یا خیر.
- تاثیر کسب و کارو ارزیابی اینکه چگونه سوءاستفاده میتواند بر سیستمهای حیاتی تأثیر بگذارد.
- سطوح شدت، با در نظر گرفتن نمرات سنتی CVSS برای نگاهی جامعتر به خطرات.
با سیستم قیف انعطافپذیر Xygeni، تیمهای امنیتی میتوانند استراتژیهای اولویتبندی خود را با اهداف عملیاتی همسو کنند. به عنوان مثال، آنها میتوانند بر آسیبپذیریهای پرخطر که سیستمهای حیاتی را تحت تأثیر قرار میدهند تمرکز کنند و در عین حال به مسائل کماثرتر تا جایی که منابع اجازه میدهد، رسیدگی کنند. این رویکرد هدفمند تضمین میکند که تیمها متمرکز و کارآمد باقی بمانند.
استفاده از اتوماسیون برای مدیریت آسیبپذیری امتیاز EPSS
Xygeni از اتوماسیون برای بهبود ادغام امتیازات EPSS خود استفاده میکند و به تیمها کمک میکند تا گردش کار خود را سازماندهی کرده و سریعتر به تهدیدها پاسخ دهند. برخی از ویژگیهای کلیدی عبارتند از:
- تشخیص و هشدارهای بلادرنگبا افزودن بینشهای EPSS به CI/CD pipelineXygeni هشدارهای فوری در مورد استقرارهای پرخطر ارائه میدهد، کمک تیمها قبل از اینکه آنها آسیبی برسانند، آنها را مسدود میکنند.
- سیستم های هشدار اولیهاین سیستمها آسیبپذیریهایی را شناسایی میکنند که مهاجمان احتمالاً به زودی از آنها سوءاستفاده خواهند کرد. این امر به تیمها کمک میکند تا تهدیدات را زودهنگام مدیریت کرده و از حملات قبل از وقوع جلوگیری کنند.
این سطح از اتوماسیون، کار دستی را کاهش میدهد و به تیمهای امنیتی کمک میکند تا در زمان و تلاش خود صرفهجویی کنند و در عین حال، واکنش کلی خود را به تهدیدات افزایش دهند.
همکاری ساده و روان بین تیمها
Xygeni همکاری تیمهای امنیتی و توسعه را آسانتر میکند. این ابزار نمرات EPSS را به روشی واضح و قابل فهم نشان میدهد و به هر دو تیم کمک میکند تا بر روی مهمترین آسیبپذیریها تمرکز کنند. توسعهدهندگان وظایف را بر اساس آسیبپذیریهای دنیای واقعی اولویتبندی میکنند تا بتوانند فوریترین تهدیدها را برطرف کنند. این تمرکز مشترک باعث میشود همه در جریان امور باشند و به طور مؤثر کار کنند.
مزیت Xygeni
Xygeni نمرات EPSS را در ابزارهای مدیریت آسیبپذیری خود ادغام میکند و به سازمانها کمک میکند تا قابلیت بهرهبرداری را بر شدت نظری اولویتبندی کنند. سیستم امتیازدهی پیشبینی بهرهبرداری (EPSS) روشی مبتنی بر داده برای تمرکز بر آسیبپذیریهایی که احتمال سوءاستفاده از آنها بیشتر است، ارائه میدهد و اطمینان حاصل میکند که تیمهای امنیتی ابتدا تهدیدات دنیای واقعی را برطرف میکنند.
- کاهش خستگی ناشی از هوشیاری با تمرکز صرف بر آسیبپذیریهایی با درجه اهمیت بالا امتیاز EPSS.
- رفع سریعتر ریسکهای بحرانی با اولویت بندی بر اساس قابلیت بهرهبرداری به جای فقط شدت.
- از منابع عاقلانه استفاده کنید با آدرس دادن فوریترین تهدیدها ابتدا.
مدیریت آسیبپذیری خود را به سطح بالاتری ببرید. همین امروز با Xygeni تماس بگیرید برای یادگیری اینکه چگونه نمرات EPSS میتواند به شما کمک کند تا از مهاجمان جلوتر باشید و آسیبپذیریهای مناسب را سریعتر برطرف کنید.

