
Nothing was breached. The agent did its job, touched a dependency, a config, or a service nobody asked it to touch, and stayed inside its permissions the entire time. In this session, you'll see why that case is harder than any attack: how a boundary drawn in advance ends up wider than the task required, why an approval is a decision made once while execution keeps going, how standing access turned the developer's laptop into the crown jewels, and what recovery looks like when the actor can't explain its own reasoning. Register now to see where the last enforceable moment sits, and what contains the blast radius.
از لحظهای که یک عامل هوش مصنوعی یک وابستگی را نصب میکند یا یک Dockerfile را تغییر میدهد، شما SBOM و فرضیات منشأ در حال حاضر در حال آزمایش هستند و اکثر تیمها هیچ راهی برای تأیید آنچه واقعاً اتفاق افتاده است، ندارند. در این جلسه، تغییر واقعی را به صورت زنده مشاهده خواهید کرد: چگونه لحظه نصب تغییر میکند وقتی که هیچ توسعهدهندهای ابتدا به نام بسته نگاه نمیکند، آیا SBOMو منشأ آن هنوز هم پابرجاست، زمانی که یک عامل آن را ساخته استcisو آنچه از بررسی کد و شیفت به چپ هنگام استفاده از عاملها باقی میماند commitو گاهی اوقات به تنهایی ادغام میشوند. حالا تماشا کنید تا ببینید چه عامل واقعاً امنی pipeline در عمل لازم است، نه فقط در تئوری.
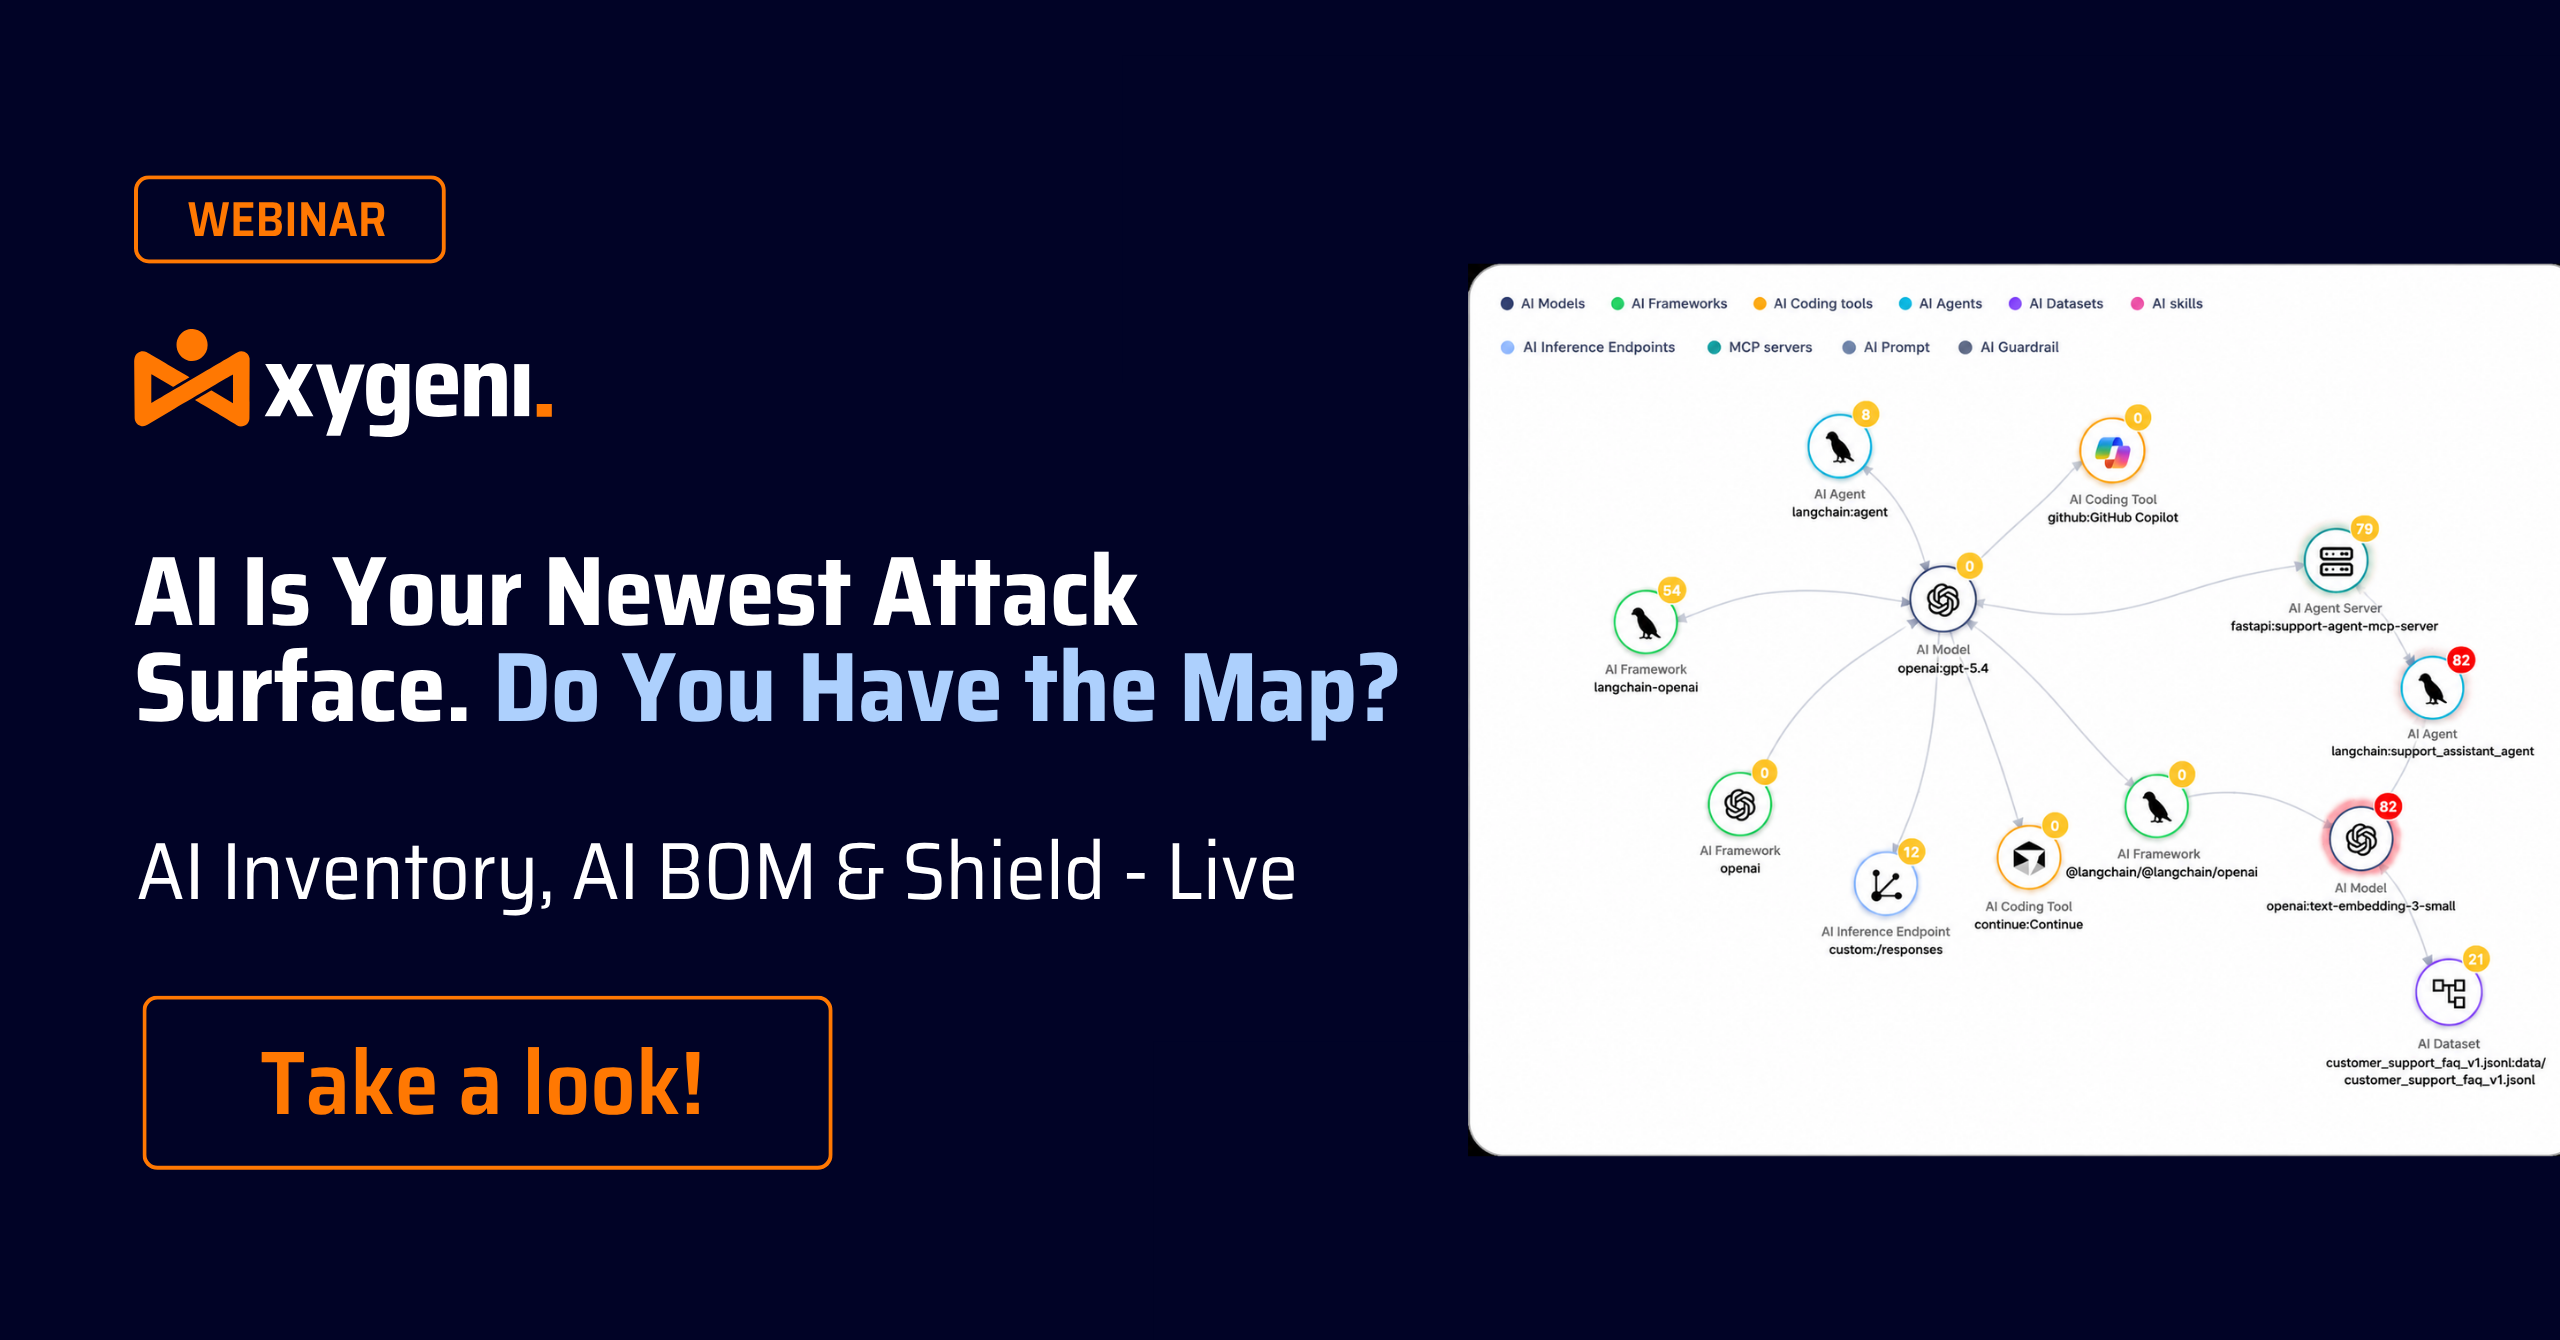
وبینار آینده ما را تماشا کنید! دستیاران کدنویسی هوش مصنوعی در حال توهم نام بستهها هستند و مهاجمان از قبل این نامهای جعلی را با بدافزار ثبت میکنند. در این جلسه، خواهید دید که چگونه کل اکوسیستم هوش مصنوعی خود را به صورت زنده ترسیم کنید، به طوری که موجودی هوش مصنوعی و لیست اجزای تشکیلدهنده هوش مصنوعی، هر مدل، عامل و وابستگی معرفی شده توسط هوش مصنوعی را در نرمافزار شما نمایش دهند. کشف کنید که چگونه Xygeni Shield بستههای مخرب را قبل از اینکه حتی امضا وجود داشته باشد، مسدود میکند و شکافی را که اسکنرهای مبتنی بر امضا باز میگذارند، میبندد. اکنون تماشا کنید تا ببینید چگونه نرمافزار خود را قبل از اینکه slopsquatting پیشنهاد هوش مصنوعی بعدی را به یک نقطه ورود تبدیل کند، ایمن کنید.
همین حالا تماشا کنید: هوش مصنوعی همین الان درون شماست SDLCحالا چی؟ هوش مصنوعی درِ زنجیره تأمین نرمافزار شما را نمیزند؛ بلکه از قبل درون آن است. کمکخلبانها، عاملها، سرورهای MCP و وابستگیهای تولیدشده توسط هوش مصنوعی، نحوه ساخت، بررسی و ارسال کد را تغییر میدهند. در این گفتگوی توسعه امن، رهبران OWASP و متخصصان AppSec توضیح میدهند که این موضوع واقعاً برای وضعیت امنیتی شما به چه معناست، مدلهای مدیریتی کجا در حال فروپاشی هستند و چه کنترلهای عملی واقعاً بدون کند کردن تیمهای مهندسی کار میکنند. منتظر نکات عملی و ملموس (نه فقط تئوری) در مورد چگونگی پیادهسازی کنترلهای عملی باشید که از توسعه به کمک هوش مصنوعی محافظت میکنند، بدون اینکه به گلوگاهی برای مهندسان شما تبدیل شوند. همین حالا تماشا کنید!
از ۱۱ سپتامبر ۲۰۲۶، CRA به شما ۲۴ ساعت فرصت میدهد تا یک آسیبپذیری فعال مورد سوءاستفاده را به ENISA گزارش دهید، حتی برای محصولاتی که از قبل در بازار موجود هستند، و اکثر تیمها هنوز هیچ گردش کاری برای آن ندارند. در این جلسه، فرآیند واقعی را به صورت زنده مشاهده خواهید کرد: تولید یک SBOM برای دانستن اینکه کدام نسخههای محصول تحت تأثیر قرار گرفتهاند، اولویتبندی یافتهها با تجزیه و تحلیل قابلیت دسترسی و قابلیت بهرهبرداری برای جدا کردن ریسک واقعی از نویز، و تنظیم اعلانها به گونهای که به محض تبدیل یک یافته به یک حادثه قابل گزارش، به فرد مناسب هشدار داده شود. اکنون تماشا کنید تا ببینید چگونه میتوانید ساعت اعلان CRA را از یک مهلت قانونی به یک گردش کار تبدیل کنید که تیم شما واقعاً بتواند تحت فشار آن را اجرا کند.
همین حالا سخنرانی SafeDev ما را تماشا کنید: متنباز، هوش مصنوعی و سطح حمله جدید: کد مسلح، دفاع هوشمندتر. همزمان با اینکه هوش مصنوعی و متنباز نرمافزارهای مدرن را از نو تعریف میکنند، سطح حمله سریعتر از همیشه در حال گسترش است. از خطرات وابستگی و نفوذ زنجیره تأمین گرفته تا تولید اکسپلویتهای مبتنی بر هوش مصنوعی، مهاجمان در حال تکامل هستند و مدافعان نیز باید تکامل یابند. به متخصصان Red Hat، TikTok و Xygeni بپیوندید تا بررسی کنید که چگونه هوش مصنوعی و اتوماسیون، امنیت متنباز را متحول میکنند. همین حالا تماشا کنید تا یاد بگیرید چگونه انعطافپذیری، شفافیت و اعتماد را در سراسر زنجیره تأمین نرمافزار مدرن ایجاد کنید!
تیمهای امنیتی اغلب به ... متکی هستند. SCA و SAST جداگانه، که ممکن است منجر به خستگی ناشی از هشدار، بینشهای پراکنده و خطرات از دست رفته شود. به جای انتخاب بین آنها، چالش واقعی این است که چگونه آنها را برای یک وضعیت امنیتی قویتر با هم هماهنگ کنیم. گفتگوی SafeDev ما را تماشا کنید و دلیل آن را بررسی کنید. SCA به تنهایی کافی نیست، چگونه تحلیل دسترسیپذیری، مثبتهای کاذب را کاهش میدهد، چرا SAST شکافهای حیاتی در پوشش AppSec را پر میکند و موارد بسیار دیگری را نیز پوشش میدهد. همین حالا تماشا کنید!
همین حالا وبینار ما با عنوان «کدنویسی بدون پشیمانی در Vibe» را تماشا کنید. هوش مصنوعی در حال تغییر نحوه ساخت نرمافزار است و دستیاران برنامهنویسی و عاملهای هوش مصنوعی سهم فزایندهای از کد تولید شده را تولید میکنند. در این جلسه، خواهید دید که چگونه کد تولید شده توسط هوش مصنوعی را مستقیماً در IDE، با تشخیص آسیبپذیری در زمان واقعی، ایمن کنید. guardrails برای کمک خلبان، و اولویتبندی مبتنی بر دسترسی. دریابید که چگونه اصلاح با کمک هوش مصنوعی به توسعهدهندگان کمک میکند تا مشکلات را به طور مؤثر حل کنند و نرمافزارهای امن و مبتنی بر هوش مصنوعی را بدون از دست دادن کنترل بسازند. اکنون آن را تماشا کنید تا یاد بگیرید چگونه از ابتدا نرمافزارهای امن و مبتنی بر هوش مصنوعی بسازید.
همین حالا سخنرانی SafeDev ما را تماشا کنید: چگونه از ممیزی عبور کنیم؟ ساخت AppSec واقعی همسو با ISO، NIST و CRA. امروزه، کد امن کافی نیست؛ شما باید آن را اثبات کنید. با توجه به اینکه چارچوبهایی مانند ISO 27001، NIST CSF، CRA، DORA و NIS-2 در مرکز توجه قرار گرفتهاند، سازمانها باید برنامههای AppSec آماده برای ممیزی بسازند که واقعاً در برابر بررسی دقیق مقاومت کنند. در این قسمت، متخصصان قصد دارند بررسی کنند که چگونه از سیاست به عمل حرکت کنیم و انطباق را در [سیستم/برنامه/...] بگنجانیم. CI/CDو تیمهای مهندسی، امنیتی و GRC را حول محور آنچه واقعاً تأیید میشود، هماهنگ کنید. همین حالا به آن نگاهی بیندازید!
همین حالا قسمت گفتگوی توسعهی ایمن ما با موضوع امنیت بدون سیلوها را تماشا کنید و در مورد ارزش واقعی استفاده از پلتفرمهای AppSec همهکاره اطلاعات کسب کنید. سیلوها همچنان مانع بزرگی برای مدیریت مؤثر ریسک هستند. این جلسه بررسی میکند که چگونه اتخاذ یک پلتفرم همهکاره میتواند استراتژی AppSec شما را سادهسازی کند، همکاری بین تیمهای امنیتی و توسعه را افزایش دهد، به شما کمک کند از تهدیدات نوظهور جلوتر باشید و موارد بسیار دیگری! همین حالا آن را تماشا کنید و استراتژیهایی برای ایمنسازی برنامهها و زنجیره تأمین نرمافزار خود دریافت کنید!
همین حالا سخنرانی SafeDev ما را از کد تا زمان اجرا تماشا کنید. بسیاری از تیمها سرمایهگذاری زیادی روی تحلیل استاتیک انجام میدهند، اما آسیبپذیریها همچنان به مرحله تولید میرسند. چالش، کمبود ابزار نیست؛ بلکه کمبود زمینه برای درک ریسک واقعی است. در این جلسه که توسط متخصصان برگزار میشود، بررسی میکنیم که چرا AppSec مدرن نمیتواند به یک دیدگاه واحد تکیه کند و چگونه ترکیب بینشهای سطح کد و زمان اجرا به تیمها کمک میکند تا آسیبپذیریها را در طول چرخه عمر به طور مؤثرتری شناسایی، اولویتبندی و اصلاح کنند. اکنون تماشا کنید تا بفهمید رویکردهای فعلی در کجا دچار نقص هستند و چگونه میتوان یک استراتژی امنیتی کاملتر و آگاه از زمینه ایجاد کرد.
همین حالا گفتگوی SafeDev ما را تماشا کنید: DevSecOps مبتنی بر هوش مصنوعی - هماهنگسازی امنیت در مقیاس ابری. امنیت نمیتواند در توسعه مدرن یک امر فرعی باشد و هوش مصنوعی در حال تغییر شکل نحوه ساخت، ایمنسازی و مقیاسبندی نرمافزار ماست. در این قسمت، متخصصان بررسی میکنند که چگونه فراتر از وصله کردن و اسکن کردن، به هماهنگی هوشمند واقعی در سراسر ... دست یابند. SDLCاز مدیریت آسیبپذیری مبتنی بر هوش مصنوعی تا مدیریت داخلی guardrails in CI/CD و زمان اجرا، این سخنرانی به این موضوع میپردازد که AppSec مقیاسپذیر و مبتنی بر ابر واقعاً چگونه است. همین الان تماشا کنید!

همین حالا منتظر سخنرانی بعدی ما با عنوان «SafeDev Talk» باشید و استراتژی DevSecOps خود را متحول کنید! بررسی کنید که چگونه مدیریت ریسک پیشگیرانه میتواند استراتژی DevSecOps شما را متحول کند و زنجیره تأمین نرمافزار شما را در برابر تهدیدات نوظهور تقویت کند. این جلسه برای رهبران امنیت سایبری و تیمهای توسعهای که به پیشرو ماندن در چشمانداز پیچیده و فزاینده آسیبپذیریها متعهد هستند، طراحی شده است. همین حالا به این قسمت نگاهی بیندازید!
اولین سخنرانی SafeDev در سال 2025 را تماشا کنید و سطح دانش خود را ارتقا دهید. Open Source Security استراتژیها! از متخصصان برتر بشنوید که درسهای کلیدی سال ۲۰۲۴، مکانیسمهای دفاعی پیشرفته و آینده امنیت OSS را بررسی میکنند. این فرصتی است برای شما تا از چشمانداز تهدیدهای در حال تحول جلوتر باشید و استراتژیهای پیشگیرانه را برای ایمنسازی زنجیره تأمین نرمافزار خود بیاموزید!
گفتگوی SafeDev ما را تماشا کنید و استراتژی AppSec خود را متحول کنید! دلیل آن را کشف کنید ASPM (Application Security Posture Management) کلید غلبه بر خستگی ناشی از هشدار، یکپارچهسازی بینشهای امنیتی و اولویتبندی خطرات واقعی است. متخصصان برتر امنیت سایبری به آیندهی AppSec و DevSecOps خواهند پرداخت و استراتژیهای عملی را برای کمک به شما در پیشرو ماندن به اشتراک خواهند گذاشت. این فرصت را برای یادگیری نحوهی سادهسازی گردشهای کاری امنیتی و ایجاد یک استراتژی DevSecOps یکپارچه از دست ندهید. همین حالا آن را تماشا کنید!
برای «رازگشایی» به ما بپیوندید SBOM امنیت»، جایی که متخصصان امنیت سایبری، جنیفر کاکس، سانتوش کامانه و خسوس کوادرادو، اهمیت آن را آشکار خواهند کرد. SBOM در افزایش کیفیت نرمافزار، امنیت و تضمین انطباق. این وبینار برای کسب دانش در مورد چگونگی ایمنسازی مؤثر زنجیره تأمین نرمافزار شما ضروری است. بیاموزید که چگونه میتوانید به راحتی وضعیت امنیتی نرمافزار خود را تقویت کنید!

همین حالا آخرین سخنرانی SafeDev ما در سال را تماشا کنید و سطح خود را ارتقا دهید. Software Supply Chain Security! به متخصصان برتر صنعت بپیوندید تا درسهای محوری سال ۲۰۲۴ را مرور کنند، آخرین روندها را کشف کنند و بینشهای عملی را برای آمادگی در برابر چالشهای سال ۲۰۲۵ به اشتراک بگذارند. این وبینار برای متخصصان امنیتی و تیمهای توسعه طراحی شده است که مشتاق نوآوری و پیشرو ماندن در دنیای پویا هستند. software supply chain security جهان. همین حالا ثبت نام کنید!
متخصصان Thoughtworks، Codurance و Xygeni بینشهای خود را در این زمینه به اشتراک خواهند گذاشت. Software Supply Chain Securityوضعیت امنیتی خود را ارتقا دهید و از اعتبار و تداوم کسب و کار خود محافظت کنید. آیا آمادهاید تا در مورد تکامل ... اطلاعات کسب کنید؟ Software Supply Chain Security?

Application Security Posture Management (ASPM) روز به روز در حال افزایش محبوبیت است. با این حال، ممکن است قابلیتهای خاص آن برای همه کاملاً واضح نباشد. همین حالا جایگاه خود را ایمن کنید! به گفتگوی توسعه ایمن ما بپیوندید "آیا نیاز دارید؟" ASPM در زندگی شما؟» با کارشناسان امنیت سایبری جیمز برتوتی، ویلیام پالم و لوئیس گارسیا برای بررسی پتانسیل ASPM به عنوان یک راهکار جامع امنیتی برای برنامهها و توانمندسازی سازمان خود!

برای آشنایی با نحوه تبدیل تحلیل ترکیب نرمافزار (Software Component Analysis) به نسخه اکتبر SafeDevTalk ما مراجعه کنید.SCA) و زنجیره تأمین نرمافزار خود را در برابر تهدیدات نوظهور ایمن کنید.
این جلسه برای رهبران امنیت سایبری و تیمهای توسعه طراحی شده است که به دنبال پیشرو بودن در چشمانداز پیچیده امروزی آسیبپذیریهای متنباز هستند.
همین حالا سخنرانی SafeDev ما را در مورد زنجیرههای تأمین نرمافزار تحت فشار تماشا کنید: آنچه سال 2025 در مورد بدافزار و هوش مصنوعی به ما آموخت و آنچه در آینده خواهد آمد. 2025 تغییر کرد software supply chain securityمکانیکهای حمله جدید (بدافزارهای مبتنی بر هوش مصنوعی، خودانتشاری و سوءاستفاده از اعتماد در مقیاس بزرگ) محدودیتهای دفاعهای موجود را آشکار کردند. به این جلسه تخصصی بپیوندید تا بفهمید واقعاً در سال ۲۰۲۵ چه چیزی تغییر کرده و تیمهای توسعه و امنیت باید برای سال ۲۰۲۶ چه چیزهایی را تطبیق دهند. همین حالا این قسمت را تماشا کنید!
به لوئیس رودریگز، مدیر ارشد فناوری Xygeni، و لوئیس مانوئل گارسیا، مدیر پشتیبانی فروش، در این وبینار درباره امنیت بپیوندید. CI/CDاز متخصصان ما بیاموزید که چگونه بهترین شیوههای OWASP را برای تقویت امنیت خود به کار بگیرید. CI/CD و از زنجیره تأمین نرمافزار خود محافظت کنید. از خود محافظت کنید CI/CD و زنجیره تامین نرمافزار با OWASP. آنها در مورد موجودی و تجزیه و تحلیل صحبت خواهند کرد، CI/CD خطرات، تشخیص و پیشگیری در کنار بسیاری موارد دیگر!

چهارمین دوره از SafeDevTalks با حضور متخصصان برجسته امنیت سایبری، درک فیشر، آبهیلاشا سینها و لوئیس رودریگز برگزار میشود. این قسمت به موضوع حیاتی اتکا به مؤلفههای شخص ثالث و متنباز در توسعه نرمافزار میپردازد و آسیبپذیریهای پنهان و تهدیدهای نوظهور را آشکار میکند. برای کسب اطلاعات بیشتر در مورد آسیبپذیریهای پنهان، تهدیدهای رو به گسترش، نقضهای دنیای واقعی و موارد دیگر، به ما بپیوندید!
همین حالا قسمت بعدی گفتگوی توسعهی ایمن ما با عنوان: آسیبپذیریهای بیپایان. دفاعهای هوشمندانهتر! مدیریت آسیبپذیری در حال تکامل است و ابزارهای سنتی دیگر کافی نیستند. به ما بپیوندید تا بررسی کنیم که چگونه تهدیدهای مدرن به مدلهای ریسک هوشمندانهتر، اولویتبندی بلادرنگ و رویکردی جدید برای ایمنسازی زنجیرهی تأمین نرمافزار نیاز دارند. این جلسه را که مملو از بینشهای تخصصی برای تقویت استراتژی AppSec شما و پیشی گرفتن از چشمانداز ریسک پویای امروزی است، از دست ندهید!
به قسمت دوم این برنامه بپیوندید CI/CD وبینارهایی با حضور لوئیس رودریگز، مدیر ارشد فناوری و یکی از بنیانگذاران Xygeni، و لوئیس مانوئل گارسیا، مدیر پشتیبانی فروش. در این جلسه، دیدگاه «تیم آبی» را بررسی خواهیم کرد. CI/CD امنیت، بررسی عمیق گامهای عملی که سازمانها میتوانند برای بهبود وضعیت امنیتی خود بردارند...
در این چشمانداز دیجیتال که به سرعت در حال تحول است، امنیت زنجیره تأمین نرمافزار شما بیش از هر زمان دیگری حیاتی است. با ظهور تاکتیکهای جدید حمله، بسیار مهم است که از قافله عقب نمانید و خود را با جدیدترین استراتژیهای حفاظتی مجهز کنید. در این وبینار، لوئیس رودریگز شما را راهنمایی خواهد کرد...
همین حالا وبینار بعدی ما را تماشا کنید: اتوماسیون امنیت برنامههای کاربردی هوش مصنوعی! تیمهای AppSec با هشدارهای زیادی مواجه هستند؛ اکنون زمان خودکارسازی فرا رسیده است. در این جلسه عملی، نحوه حذف اولویتبندی دستی و حرکت از هشدار به رفع مشکل در عرض چند ثانیه با استفاده از اصلاح خودکار مناسب برای توسعهدهندگان را بیاموزید. یاد بگیرید که چگونه موارد مثبت کاذب را کاهش دهید، خطرات واقعی را اولویتبندی کنید و سیاستهای امنیتی را اجرا کنید و ببینید چگونه اصلاح خودکار را در CI/CD pipelineبا هوشمند guardrails (در کنار خیلی چیزهای دیگر). همین امروز تماشا کنید!
همین حالا سخنرانی ما در مورد توسعهدهندگان ایمن (SafeDev) را تماشا کنید: امنیت پیشفرض: چگونه اصلاح خودکار، AppSec را تغییر شکل میدهد؟ «امنیت پیشفرض» دیگر اختیاری نیست؛ این مبنای جدید است. با کد تولید شده توسط هوش مصنوعی، اجزای هوش مصنوعی تعبیه شده و چرخههای توسعه بسیار سریع، دروازههای امنیتی سنتی کم میآورند. پاسخ؟ دفاعهای پیشگیرانه و اصلاح خودکار عملی که در محل زندگی توسعهدهندگان کار میکند. همین حالا تماشا کنید و قدم بعدی را در AppSec مدرن بردارید!

به قسمت پادکست «مسائل امنیت سایبری» از Neuco با موضوع «چالش جدید در امنیت نرمافزار: چگونه میتوان Devopها را در حال اجرا نگه داشت بدون اینکه مورد حملات زنجیره تأمین قرار بگیریم» با لوئیس رودریگز، مدیر ارشد فناوری در Xygeni، گوش دهید و چالشهای در حال تغییر در تأمین امنیت زنجیره تأمین نرمافزار را بررسی کنید.
سخنرانی ما در حوزه توسعه امن را تماشا کنید: هوش مصنوعی رها شده: پیمایش تهدیدها و دفاعهای نوظهور در امنیت برنامههای کاربردی. همانطور که هوش مصنوعی امنیت سایبری را متحول میکند، تأثیر آن بر امنیت برنامههای کاربردی هم قدرتمند و هم ظریف است. از بدافزارهای چندریختی گرفته تا دستکاری مدل و تزریق سریع، مهاجمان از هوش مصنوعی برای ایجاد حملات هوشمندانهتر استفاده میکنند و مدافعان از هوش مصنوعی برای شناسایی و کاهش سریعتر آنها استفاده میکنند. این سخنرانی را تماشا کنید تا هر دو طرف معادله را درک کنید و یاد بگیرید که چگونه برنامه AppSec خود را برای هوش مصنوعی آماده کنید.
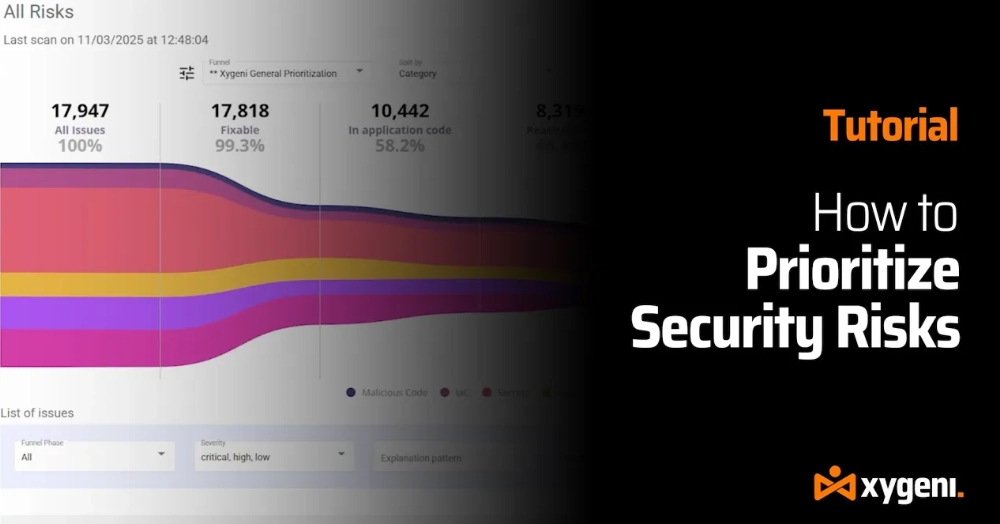
از هشدارهای امنیتی بیپایان خسته شدهاید؟ بیایید آنچه را که واقعاً مهم است، حل کنیم. اگر در سیلی از یافتههای آسیبپذیری غرق شدهاید، تنها نیستید. در این آموزش گام به گام، به شما نشان خواهیم داد که چگونه Xygeni Funnels به تیمهای DevOps و AppSec کمک میکند تا از میان نویزها عبور کرده و تهدیدات واقعی را شناسایی کنند - تا بتوانید از کد خود محافظت کنید. pipelineو سیستمهای حیاتی کسب و کار را به طور مؤثرتری مدیریت میکند.
تیمهای AppSec تحت فشار هستند. حجم هشدارها در حال افزایش است، سرعت توسعه همچنان در حال افزایش است و اولویتبندی دستی دیگر نمیتواند با آن همگام شود. رویکردهای امنیتی سنتی محدودیتهای خود را نشان میدهند. در این جلسه عملی و تخصصی، خواهید دید که چگونه اتوماسیون AppSec مبتنی بر هوش مصنوعی به تیمها کمک میکند تا از خستگی هشدارها عبور کنند و یافتههای امنیتی را به راهحلهای قابل اعتماد و خودکار تبدیل کنند. بیاموزید که چه چیزی باید در AppSec مدرن تغییر کند و چگونه تیمهای توسعه و امنیت میتوانند از هر ... محافظت کنند. commit و pull request بدون کند کردن روند تحویل. وبینار را به صورت درخواستی تماشا کنید و ببینید که چگونه اتوماسیون مبتنی بر هوش مصنوعی، AppSec را در عمل تغییر شکل میدهد.
جلسه Black Hat Europe ما را تماشا کنید: واقعیت جدید AppSec: توسعه مبتنی بر هوش مصنوعی، بدافزار و ریسک نرمافزار مدرن. همانطور که هوش مصنوعی ارائه نرمافزار را تسریع میکند، سطح حمله را نیز تغییر میدهد. از بدافزارهای متنباز و نفوذ به زنجیره تأمین گرفته تا نقصهای کد تولید شده توسط هوش مصنوعی، این سخنرانی به بررسی چگونگی ظهور خطرات AppSec مدرن و آنچه تیمهای امنیتی باید برای پیشرو ماندن در دنیای مبتنی بر هوش مصنوعی انجام دهند، میپردازد.

همین حالا قسمت گفتگوی توسعه امن فصل آغازین ما را در DORA تماشا کنید تا بر آن مسلط شوید و در چشمانداز همواره در حال تحول مقررات مالی پیشرو باشید. این وبینار بهطور خاص برای مؤسسات مالی تهیه شده است و به شما کمک میکند تا تأثیر DORA بر امنیت عملیاتی و انطباق را بررسی کنید. شما استراتژیهای عملی و بینشهای تخصصی کسب خواهید کرد و برای آینده آمادهتر خواهید بود!
نگاهی به قسمت پادکست Secure Cyber Connect با حضور مدیر ارشد فناوری ما، لوئیس رودریگز، بیندازید. لوئیس با بیش از ۱۵ سال تجربه، بینشهای تخصصی خود را در مورد شناسایی کدهای مخرب، ایمنسازی اجزای شخص ثالث و استراتژیهای AppSec برای آینده به اشتراک میگذارد. از پیامدهای SolarWinds گرفته تا آخرین حادثهی درب پشتی SSH، این قسمت تهدیدات دنیای واقعی و تاکتیکهای دفاعی عملی را پوشش میدهد. یاد بگیرید که چگونه خود را تقویت کنید. SDLC، ریسک زنجیره تأمین را کاهش داده و از تهدیدات سایبری در حال تحول، جلوتر باشید.

به وبینار ما با عنوان «تشخیص بدافزار در لحظه در متنباز» بپیوندید تا جدیدترین تهدیدات بدافزاری که بر نرمافزارهای متنباز (OSS) تأثیر میگذارند را بررسی کنید. با افزایش پذیرش OSS، حجم و پیچیدگی تهدیدات نیز افزایش مییابد و چالشهای جدیدی را برای توسعهدهندگان و سازمانها به وجود میآورد. این جلسهی آموزنده، جدیدترین روندها، تهدیدات نوظهور و استراتژیهای پیشرفته را برای محافظت از وابستگیهای OSS شما در برابر حملات مخرب آشکار خواهد کرد. به ما بپیوندید!
آیا ما را در Black Hat از دست دادید؟ بازپخش اختصاصی جلسه 20 دقیقهای ما در مورد امنیت سایبری هوش مصنوعی، اتوماسیون امنیت برنامه و AutoFix را تماشا کنید. ببینید چگونه نویز هشدار را کاهش دهید، آسیبپذیریها را به طور خودکار با PR های امن برطرف کنید و اتوماسیون AppSec را مستقیماً به سیستم خود بیاورید. pipeline (در کنار بسیاری از چیزهای جالب دیگر). جلسه را در صورت درخواست تماشا کنید!
تماشا کنید و عمیقاً به موارد زیر بپردازید: نیاز فوری به برنامههای کاربردی امن با توجه به تعداد فزاینده نقض دادهها و آسیبپذیریها؛ چالشهای فعلی ساخت نرمافزار امن و مقیاسپذیر، از جمله جریانهای کاری جداگانه، شکافهای ارتباطی بین تیمهای از راه دور و خطرات مرتبط با ادغام نرمافزار متنباز (OSS)؛ و موارد بسیار دیگر. یاد بگیرید که چگونه از میان سر و صدا عبور کنید و روی مهمترین تهدیدها تمرکز کنید. این دوره را از دست ندهید!
شما نتوانستید به کنفرانس RSA 2024 در سانفرانسیسکو برسید.cisمشکلی نیست! وبینار اختصاصی ما را تماشا کنید و از برخی از مهمترین روندهای امنیت سایبری، از تغییرات در ...، مطلع شوید. CISنقشهایی برای رهبری پیشرفتهای پیشرفته دفاع سایبری - همه در میز کار شما. در این وبینار، شما عمیقاً به جدیدترین بینشها و استراتژیهایی که دنیای امنیت سایبری ارائه میدهد، خواهید پرداخت!
همین حالا وبینار ما با عنوان «ایمنسازی کد تولید شده توسط هوش مصنوعی قبل از انتشار» را تماشا کنید. مدلهای کدنویسی Frontier هنوز هم تا ۶٪ از خروجیها نامهای بسته جعلی را توهم میکنند و حملات واقعی مانند Shai-Hulud نشان میدهد که یک بسته مسموم چقدر سریع میتواند از طریق GitHub، فضای ابری و ... پخش شود. CI/CDعاملهای هوش مصنوعی اکنون فایلها، پایانهها و ... را لمس میکنند. pipelineمستقیماً، اغلب قبل از اجرای هرگونه بررسی امنیتی. در این جلسه که توسط Nimbus Compute با همکاری Xygeni برگزار میشود، بررسی میکنیم که چرا امنیت صرفاً مبتنی بر CI دیگر کافی نیست و چگونه انتقال تشخیص به IDE به تیمها کمک میکند تا ریسک را قبل از رسیدن به مرحله تولید شناسایی کنند.