






هاردکدینگ، فقیر مدیریت اسرارو کمبود ابزارهایی مانند خرک HashiCorp همچنان برنامهها را در معرض خطر جدی قرار میدهند. هر بار که یک توسعهدهنده یک کلید API یا رمز عبور را به GitHub ارسال میکند، خطر نقض امنیتی را به جان میخرد. در واقع، مهاجمان به طور فعال مخازن عمومی و خصوصی را برای یافتن اسرار افشا شده، چه در کد، فایلهای پیکربندی یا تصاویر Docker، اسکن میکنند.
پیامدهای دنیای واقعی نشان میدهد که چه چیزی در معرض خطر است. در سال ۲۰۲۲، مهاجمان کلیدهای AWS اوبر را که در یک مخزن گیتهاب کدگذاری شده بودند، پیدا کردند و از آنها برای نفوذ به سیستمهای حیاتی استفاده کردند. تویوتا پس از اینکه توسعهدهندگان اسرار را به یک مخزن عمومی گیتهاب منتقل کردند، زیرساخت خصوصی مشتری را در معرض خطر قرار داد. در هر دو مورد، تیمها اسرار را در کد باقی گذاشتند و مهاجمان از این فرصت نهایت استفاده را بردند. همه این اتفاقات قابل پیشگیری بود.
در این راهنما، یاد خواهید گرفت که چگونه با استفاده از ...، برنامه خود را ایمن کنید. خرک HashiCorp برای مدیریت متمرکز اسرار، همراه با تشخیص و اصلاح خودکار Xygeni ویژگیها. این ابزارها در کنار هم به شما کمک میکنند تا:
- رازهای رمزگذاری شده را از پایگاه داده خود حذف کنید
- جلوگیری از ورود اطلاعات محرمانه به تاریخچه گیت
- قبل از اینکه نشتیها قابل بهرهبرداری شوند، بهطور خودکار آنها را شناسایی و رفع کنید
بیایید نحوه تنظیم آن را گام به گام بررسی کنیم.
۲. چه چیزهایی راز محسوب میشوند (و چگونه فاش میشوند)
اول از همه، a راز فقط یک رمز عبور نیست. این شامل توکنهای API، اعتبارنامههای OAuth، رشتههای اتصال پایگاه داده، کلیدهای SSH، کلیدهای رمزگذاری و حتی JWTها میشود. هر چیزی که دسترسی به یک سیستم، منبع یا هویت را فراهم کند، به عنوان یک راز شناخته میشود.
زیرا کدگذاری سخت اگرچه این اعتبارنامهها در کد منبع هنوز رایج هستند، بسیاری از تیمها ناآگاهانه آسیبپذیریهایی را ایجاد میکنند. در طول توسعه محلی، به راحتی میتوان یک کلید API سریع را در ... قرار داد. .env فایل - یا بدتر از آن، مستقیماً در کد. پس از آن، یک git commit میتواند آن راز را برای همیشه فاش کند.
حتی وقتی اسرار بعداً فاش میشوند commitها، آنها اغلب در آنجا باقی میمانند تاریخچه گیت، لایههای داکر یا مصنوعات کامپایل شده. به عنوان مثال، بسیاری از نشتها تا زمانی که کسی آنها را اجرا نکند، مورد توجه قرار نمیگیرند. git log یا فراداده را از تصویر کانتینر استخراج میکند.
این به همین دلیل است مدیریت اسرار باید پیشگیرانه، مداوم و خودکار باشد. اسکنرهای سنتی ممکن است اسرار پنهان در شاخهها، تصاویر یا فایلهای فشرده را از دست بدهند. اینجاست که ابزارهایی مانند خرک HashiCorp و شیگنی بفرمایید تو، بیا تو.
علاوه بر این، به یاد داشته باشید که اسرار فقط از توسعهدهندگان فاش نمیشوند. CI/CD pipelines، اسکریپتهای آزمایشی و حتی فایلهای پیکربندی در محیطهای عملیاتی، همگی میتوانند منبع آسیبپذیری باشند.
بنابراین، ایمنسازی اسرار فقط مربوط به ابزارها نیست، بلکه مربوط به عادات، قابلیت مشاهده و اتوماسیون است.
میخواهید عمیقتر به افشای اطلاعات محرمانه بپردازید؟
اگر میخواهید بفهمید که چرا اسرار در وهله اول فاش میشوند و مهاجمان چگونه از آنها سوءاستفاده میکنند، این تحلیل عمیق را از دست ندهید:
۳. چرا رمزگذاری محرمانه حتی در مخازن خصوصی هم ریسک دارد؟
ممکن است در طول توسعه، رمزگذاری اسرار مانند کلیدهای API، اعتبارنامهها و توکنها راحت به نظر برسد. با این حال، این عمل خطرات جدی را به همراه دارد، به خصوص زمانی که اسرار ... commitبه کنترل نسخه تغییر داد.
برای مثال، در نقض امنیتی اوبر در سال ۲۰۲۲، مهاجمان از طریق ... به اطلاعات دسترسی پیدا کردند. کلیدهای AWS کدگذاری شده در یک مخزن عمومی گیتهاب یافت شد. به طور مشابه، تویوتا اعتبارنامههای حیاتی را در یک پروژه گیتهاب افشا کرد و بر دادههای مشتریانش تأثیر گذاشت.
زیرا اسرار کدگذاری شده اغلب در ... زندگی میکنند. .env فایلها، اسکریپتها یا کامنتهای کد منبع، به راحتی میتوان آنها را نادیده گرفت. حتی در مخازن خصوصی، رباتها و افراد داخلی میتوانند به آنها دسترسی داشته باشند. بدتر از آن، تاریخچه گیت، حتی پس از «حذف» آن، هر نشت اطلاعاتی را حفظ میکند.
علاوه بر این، مهاجمان مدرن به طور مداوم GitHub و رجیستریهای کانتینر را برای یافتن توکنهای فاش شده اسکن میکنند. یک فشار ساده با یک رمز کدگذاری شده میتواند در را به روی موارد زیر باز کند:
- اختلال در زیرساخت (دسترسی ابری)
- دستکاری کد منبع (حملات زنجیره تأمین)
- استفاده مجدد مخفیانه در سیستمها (افزایش امتیاز)
بنابراین، جایگزینی کدگذاری سخت با کدگذاری مناسب مدیریت اسرار اختیاری نیست، بلکه برای تضمین توسعه اساسی است.
۴. چگونه HashiCorp Vault از اسرار محافظت میکند (و چرا از کدگذاری سخت بهتر است)
رمزگذاری مستقیم اطلاعات محرمانه مانند کلیدهای API یا اعتبارنامههای پایگاه داده در کد منبع، خطرات امنیتی جدی ایجاد میکند. HashiCorp Vault با ارائه ذخیرهسازی محرمانه متمرکز، رمزگذاری شده و با دسترسی کنترلشده، این خطر را از بین میبرد.
به جای جاسازی رمزها در متغیرهای محیطی یا فایلهای .env، برنامهها میتوانند به صورت ایمن آنها را در صورت تقاضا از طریق API Vault بازیابی کنند. این رویکرد، مدیریت استاتیک اطلاعات محرمانه را با دسترسی پویا و مبتنی بر سیاست جایگزین میکند.
مدیریت اسرار با HashiCorp Vault چندین مزیت کلیدی نسبت به کدگذاری سخت ارائه میدهد:
- اسرار رمزگذاری شده باقی میمانند چه در حالت استراحت و چه در حالت حرکت.
- دسترسی به شدت اعمال میشود استفاده از سیاستهای مبتنی بر هویت
- Vault به صورت پویا اسرار را تولید میکندو باعث میشود که آنها به طور خودکار منقضی شوند.
- هر درخواست ثبت میشود، قابلیت ردیابی و حسابرسی کامل را ارائه میدهد.
Vault همچنین به طور یکپارچه در آن ادغام میشود CI/CD pipelineها، محیطهای کانتینری، زیرساخت ابری و شبکههای سرویس، آن را به یک راهکار مقیاسپذیر و آماده برای تولید برای تیمهای مدرن DevSecOps تبدیل میکند.
مثال دنیای واقعی:
در 2022، یک مخزن گیتهاب تویوتا بهطور تصادفی اعتبارنامهها را بهطور عمومی فاش کرد و سرویسهای داخلی را در معرض خطر قرار داد. ابزاری مانند Vault، همراه با سختگیریهای دقیق commit سیاستها، میتوانستند از این امر جلوگیری کنند.
تا الان، باید واضح شده باشد: فاصله گرفتن از کدنویسی سخت و اتخاذ رویکرد امن مدیریت اسرار ابزارهایی مانند خرک HashiCorp فقط بهترین شیوه نیست، بلکه ضروری است.
۵. نحوه ادغام Git، HashiCorp Vault و Xygeni برای مدیریت امن اسرار
برای جلوگیری کامل کدگذاری سخت اسرار، توسعهدهندگان باید در طول توسعه محلی و در CI/CD. خبر خوب این است که خرک HashiCorp و شیگنی برای اجرای طرحهای ایمن با هم همکاری کنیم مدیریت اسرار گردش کار.
مرحله ۱: استفاده از Vault برای بازیابی امن اطلاعات محرمانه
ابتدا، برنامه خود را طوری پیکربندی کنید که اطلاعات محرمانه را از ... بارگیری کند. خرک HashiCorp در زمان اجرا. برای مثال، در Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
این تضمین میکند که اسرار هرگز در کد یا فایلهای پیکربندی ذخیره نمیشوند.
مرحله ۲: جلوگیری از هاردکدینگ با Git Hook و Xygeni
برای جلوگیری از نشتهای تصادفی، میتوانید یک pre-commit قلاب با استفاده از رابط خط فرمان (CLI) زیجنی:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
این هوک فقط فایلهای اصلاحشدهای را که برای آنها استیج شده است، اسکن میکند. commitاگر پیدا کند سختکد اسراری مانند توکنها یا رمزهای عبور، آن را مسدود میکند commit، قبل از اینکه چیزی به مخزن برسد.
مرحله ۳: ادغام Vault و Xygeni در CI/CD
در CI pipelineها، شما میتوانید:
- دریافت اطلاعات محرمانهی زمان اجرا از طاق
- دویدن
xygeni scan --run="secrets"برای اعتبارسنجی، هیچ رازی معرفی نشد - در صورت نشتی، با Xygeni به طور خودکار اصلاح کنید
توسعهدهندگان در هر مرحله، از محلی تا ...، اسرار را اجرا میکنند. commitبه خاطر استقرار، از مدیریت به خاطر این حلقه بازخورد محکم متشکرم.
۶. از کدنویسی سخت تا مدیریت امن اسرار با Vault + Xygeni
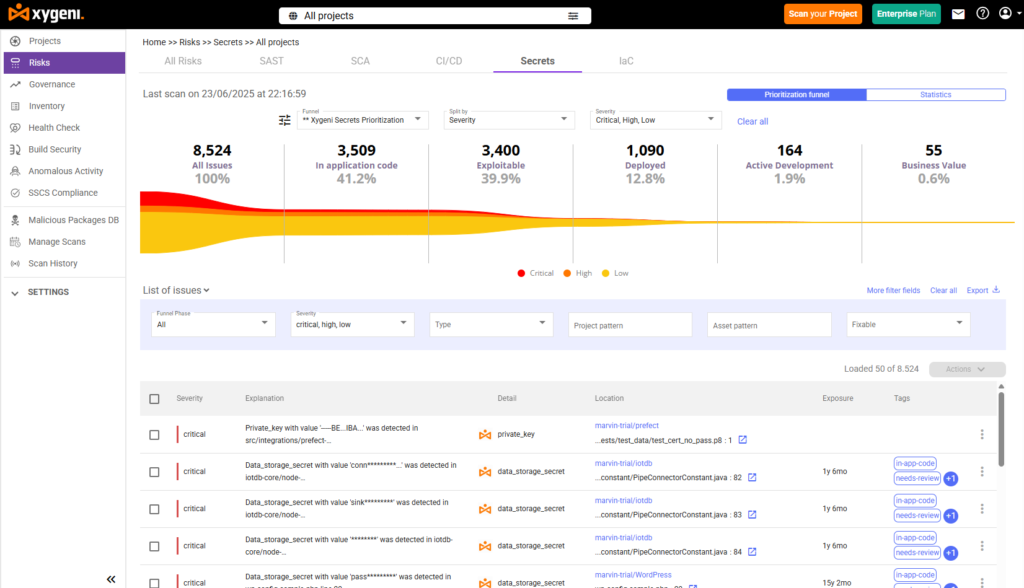
رمزگذاری محرمانه هنوز هم یکی از رایجترین راههایی است که توسعهدهندگان بهطور تصادفی اعتبارنامههای حساس را افشا میکنند. به همین دلیل است که جفتسازی خرک HashiCorp با اسکن بلادرنگ از Xygeni، یک تصویر کامل ایجاد میشود. مدیریت اسرار معماری: تشخیص، پیشگیری و اصلاح خودکار، که مستقیماً در گردش کار شما تعبیه شده است.
| گام | نحوهی کار مدیریت اسرار با HashiCorp Vault و Xygeni |
|---|---|
| مرحله ۱: تعریف اسرار در Vault | اسراری مانند کلیدهای API، اعتبارنامهها یا توکنها را به طور ایمن در HashiCorp Vault تحت کنترلهای دسترسی دقیق و رمزگذاری در حالت استراحت ذخیره کنید. |
| مرحله ۲: تزریق اسرار از طریق CI/CD | از متغیرهای محیطی یا تزریق پویا برای ارائه اطلاعات محرمانه به سیستم خود استفاده کنید pipelineها یا برنامهها، و از کدگذاری سخت در کد منبع اجتناب میکنند. |
| مرحله ۳: اسکن اسرار کدگذاری شده | Xygeni همه را اسکن میکند pull request، تصویر داکر و تاریخچه گیت برای شناسایی و اعتبارسنجی اسرار فاش شده در زمان واقعی. |
| مرحله ۴: اعتبارسنجی اسرار | Xygeni بررسی میکند که آیا رمز فعال و قابل استفاده است یا خیر. رمزهای تأیید شده با استفاده از موتور تأییدکننده آن برای اقدام فوری علامتگذاری میشوند. |
| مرحله 5: فعال کردن AutoRemediation | اگر یک راز تأیید شده شناسایی شود، Xygeni میتواند آن را لغو یا تغییر دهد، اطلاعات را به PR/MR ارسال کند و گردشهای کاری اصلاح را هدایت کند. |
۷. با استفاده از اصلاح خودکار و مدیریت اسرار، برای همیشه از رمزگذاری سخت جلوگیری کنید
حتی با وجود HashiCorp Vault، اشتباهات هنوز هم رخ میدهند. توسعهدهندگان ممکن است در طول آزمایش محلی، یک توکن را به صورت کد ثابت (hardcode) بنویسند یا پیکربندی را فراموش کنند. .gitignore به همین دلیل است که ترکیب مدیریت اسرار با اسکن مداوم و اصلاح خودکار ضروری است.
MTXNUMX Web Terminal امکان اجرای فوری معاملات را بر روی هر مرورگر و دستگاهی (بدون نیاز به نصب) فراهم میآورد. مهمترین مزیت، دسترسی آسان و سریع به تمام ابزارهای معاملاتی و تحلیلی امبر مارکتس است. مدیریت اسرار Xygeniشما نه تنها اعتبارنامههای کدگذاریشده را شناسایی میکنید، بلکه آنها را بهطور خودکار، قبل از اینکه به حادثه تبدیل شوند، اصلاح میکنید.
نحوهی کار Xygeni AutoFix برای موارد مخفی به این صورت است::
- Xygeni همه را اسکن میکند pull request به محض باز شدن، به دنبال اسرار کدگذاری شده در کد، پیکربندیها، تاریخچه گیت و لایههای داکر میگردد.
- هر راز یافت شده را تأیید میکند علیه سرویس هدف خود عمل میکند و مقدار موجود در لاگها را مبهم میسازد.
- شیگنی مستقیماً در روابط عمومی این راز را فاش میکند، افزودن توضیحات زمینهای با شدت و نوع.
- AutoFix یک وصله امن تولید میکند، که ممکن است:
- راز فاش شده را کامنت کنید
- آن را با یک مرجع Vault یا متغیر محیطی جایگزین کنید
- ارائه دستورالعملهای گام به گام برای رفع مشکل
- اگر گاردریل فعال باشد، Xygeni به طور خودکار PR را تا زمان حل مشکل مسدود میکند.
علاوه بر این، شیگنی از طریق GitHub Actions، GitLab، Jenkins و Bitbucket از اجرای قوانین پشتیبانی میکند. بنابراین، اسرار هرگز به مرحله تولید نمیرسند، حتی اگر در حین بررسی آنها را از دست داده باشید.
این فقط کشف اسرار نیست. بلکه محافظت از اسرار است که مقیاسپذیر میشود.

