






تسلط بر تجسم زنجیره تأمین نرمافزار: افزایش امنیت و افزایش بهرهوری
فهرست مندرجات
در این راهنمای جامع، به بررسی ملزومات تجسم و نقشهبرداری زنجیره تأمین نرمافزار بپردازید. کشف کنید که چگونه این استراتژیهای حیاتی، امنیت و بهرهوری عملیاتی را در توسعه نرمافزار افزایش میدهند. با جدیدترین ابزارها و شیوههای نقشهبرداری زنجیره تأمین، DevSecOps و مدیریت نرمافزار متنباز برای یک چرخه حیات نرمافزار قوی و ساده آشنا شوید.
آغاز سفر تجسم: چیستی و چرایی
تصور کنید که در حال پیمایش یک هزارتوی پیچیده با مسیرهای بیشمار، درهای پنهان و تلههای پیشبینی نشده هستید. این سناریو فقط رویای علاقهمندان به پازل نیست؛ بلکه یک واقعیت روزمره برای تیمهای توسعه نرمافزار است که زنجیرههای تأمین پیچیده را مدیریت میکنند. در دنیای توسعه نرمافزار، هزارتو، زنجیره تأمین نرمافزار شماست و خطرات آن فوقالعاده زیاد است - از نقضهای امنیتی گرفته تا ناکارآمدیهای عملیاتی.
اما اگر یک نقشه و نمای نقشه از این هزارتو داشتید چه؟ نقشهبرداری و تجسم زنجیره تأمین نرمافزار شما فقط کشیدن خطوط و نقاط نیست؛ بلکه در مورد آشکار کردن ارتباطات پنهان، افشای خطرات احتمالی و کشف کارآمدترین مسیرها برای پروژههای شماست.
در پاراگرافهای بعدی، به نقش حیاتی نقشهبرداری و تجسم زنجیره تأمین نرمافزار شما میپردازیم. با بینشهایی از رهبران صنعت و مثالهای دنیای واقعی، یاد بگیرید که چگونه این شیوهها امنیت را افزایش داده و کارایی را ساده میکنند و تضمین میکنند که سفر توسعه نرمافزار شما ایمن و موفق است. بیایید سفری را آغاز کنیم تا نحوه مشاهده و مدیریت زنجیره تأمین نرمافزار خود را تغییر دهیم و پیچیدگی را به وضوح و چالشها را به فرصتها تبدیل کنیم.
رمزگشایی از هزارتو: نقش حیاتی تجسم
موسسه ملی Standardها و فناوری (NIST) بر جنبهای حیاتی از امنیت سایبری مدرن تأکید میکند - یک رویکرد واضح، نقشه دقیقی از زنجیره تأمین نرمافزار شمااین فقط یک نکته فنی نیست؛ بلکه سنگ بنای استراتژی دفاعی شماست. پیچیدگی و ابهام زنجیرههای تأمین نرمافزار (SSC) چالشهای امنیتی قابل توجهی را، به ویژه در جنبههای موجودی و کشف، ایجاد میکند.
پیمایش در مه: پردهبرداری از چالشهای موجود در میدان دید
تصور کنید که در یک منظره مه آلود حرکت میکنید. این همان چیزی است که مقابله با آن Software Supply Chain Security (SSCS) احساسی شبیه به زمانی دارد که قابلیت دید در پسزمینه محو میشود، و پیچیدگی روزافزونِ ... آن را پنهان میکند. SDLC اکوسیستمها. طبق یک بررسی طبق گزارش بنیاد محاسبات ابری بومی، اکثر متخصصان فناوری با پیچیدگی بیسابقهای در حوزه فناوری اطلاعات مواجه هستند که باعث ایجاد حجم قابل توجهی از نویز داده میشود.
این پیچیدگی، ردیابی اجزای بیشمار درگیر در یک پروژه نرمافزاری را چالشبرانگیز میکند و منجر به مشکلاتی در شناسایی مشکلات پیکربندی و مجوزها و آسیبپذیریهای امنیتی بالقوه میشود. سازمانها برای ایمنسازی مؤثر برنامههای خود، به دید روشنی از کل زنجیره تأمین نرمافزار نیاز دارند.
سازمانها هنگام تلاش برای محافظت از اطلاعات خود با پیچیدگیها و موانع زیر روبرو هستند: CI/CD تیم امنیت لاتاری:
- مشکل در موجودی دقیق: فهرستبندی دقیق تمام اجزا در یک زنجیره تأمین نرمافزار مانند پیدا کردن سوزن در انبار کاه است. همانطور که توسط بنیاد لینوکس گزارش شده است، زنجیره تأمین یک برنامه نرمافزاری معمولی آنقدر پیچیده است که اکثر سازمانها به درک واضحتری از عناصر مختلفی که اکوسیستمهای نرمافزاری آنها را تشکیل میدهند، نیاز دارند. این شکاف دانش، مانع قابل توجهی برای ایمنسازی مؤثر زنجیره تأمین ایجاد میکند..
- چالشهای کشف تهدیدها: کشف آسیبپذیریها در زنجیره تأمین نرمافزار بسیار دشوار است. با توجه به اینکه روزانه تهدیدات جدیدی پدیدار میشوند، همگام شدن با نقضهای امنیتی بالقوه نیازمند هوشیاری و قابلیتهای پیشرفته فناوری است. ماهیت همواره در حال تکامل این تهدیدها به این معنی است که روشهای سنتی تشخیص آسیبپذیری اغلب نیاز به بهبود دارند..
- پیمایش کامپوننتهای متنباز و شخص ثالث: استفاده گسترده از کامپوننتهای متنباز و شخص ثالث در توسعه نرمافزارهای مدرن، لایه دیگری از پیچیدگی را ایجاد میکند. اگرچه این کامپوننتها توسعه را تسریع میکنند و قابلیتهای گستردهای ارائه میدهند، اما خطرات ناشناختهای را نیز به همراه دارند. سال ۲۰۲۰ «Open Source Security و گزارش «تحلیل ریسک» تأکید میکند که ۷۵٪ از پایگاههای کد حاوی آسیبپذیریهای متنباز هستند و این امر بر لزوم اقدامات امنیتی سختگیرانه تأکید میکند. کاتاloging و نظارت مداوم بر این وابستگیها برای شناسایی خطرات جدید بسیار مهم و حیاتی است..
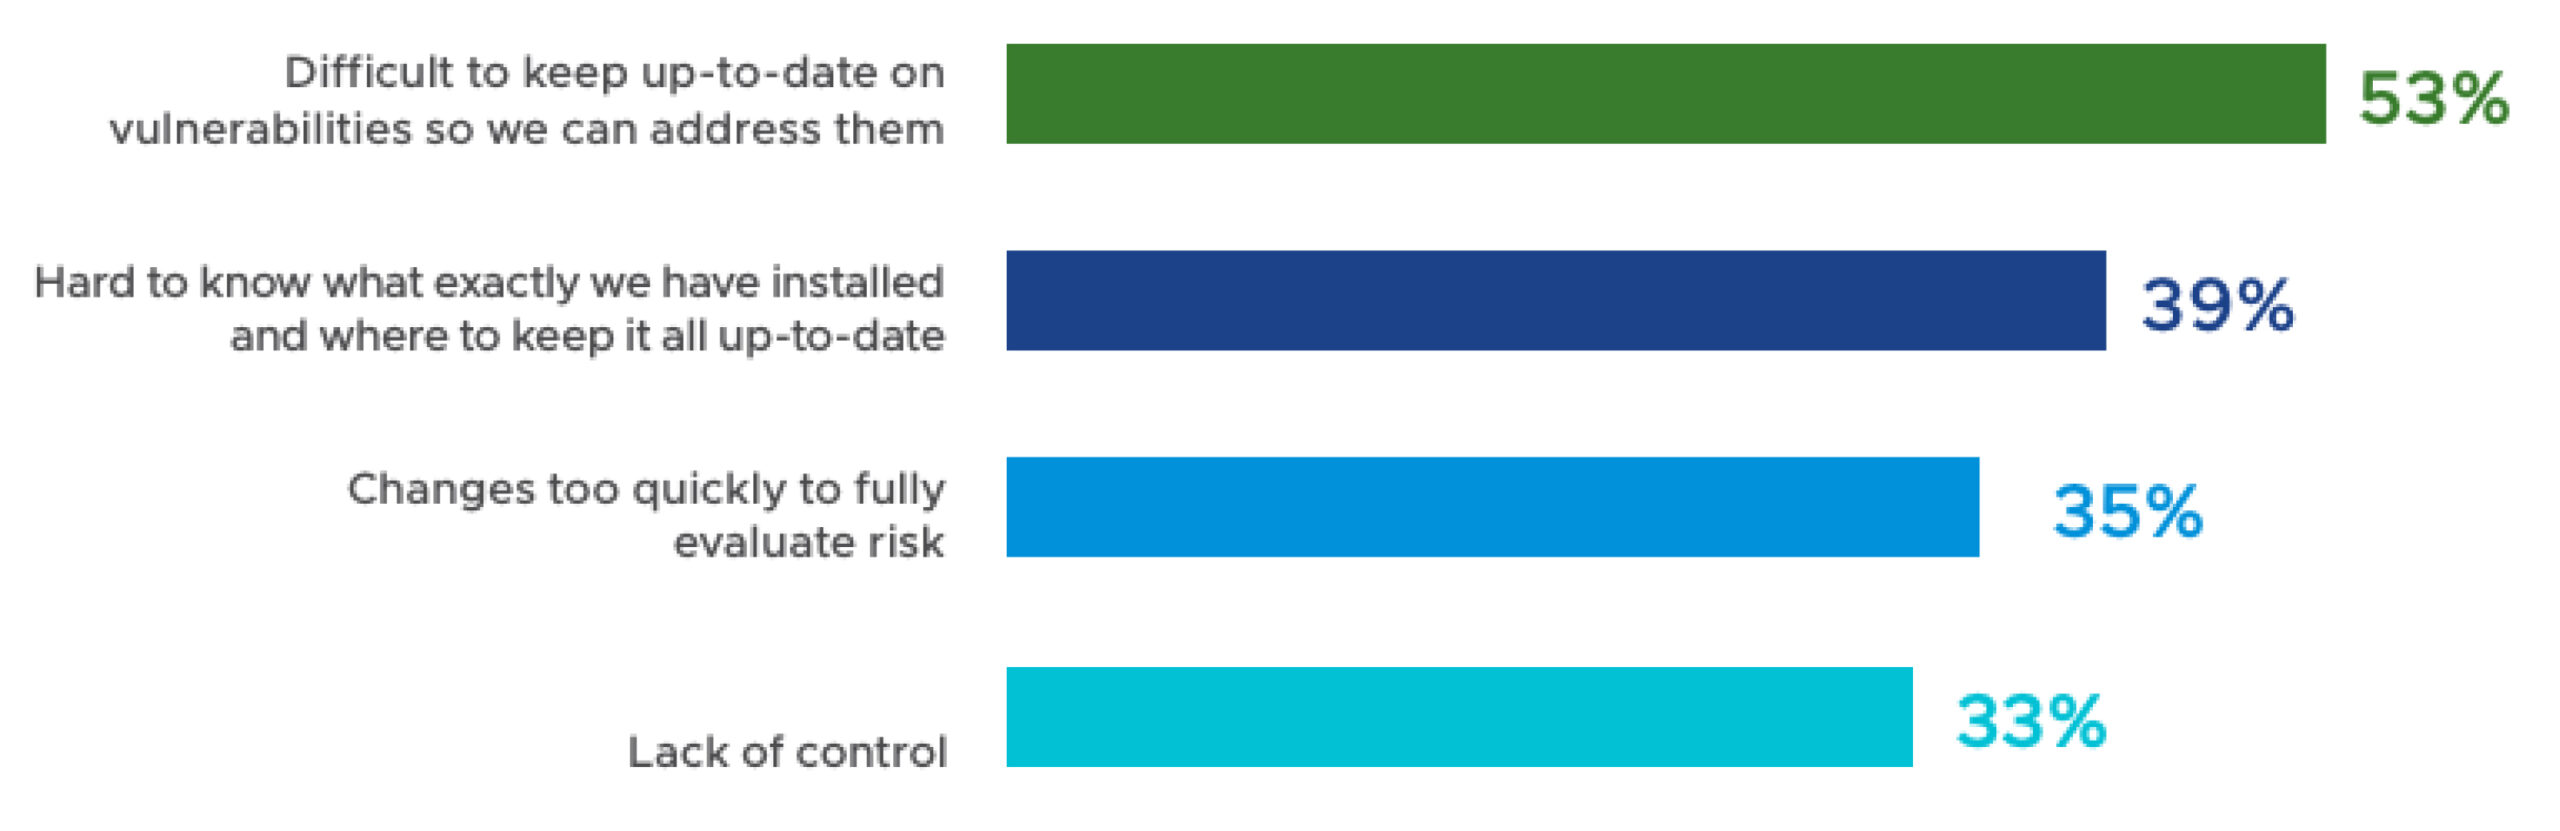
نگرانیها در مورد خطرات امنیتی نرمافزارهای متنبازِ مستقر
روشن کردن گوشههای تاریک: امنیت از طریق شفافیت
ناتوانی تیمهای DevSecOps در اولویتبندی اقدامات، چالش دیدپذیری را پیچیدهتر میکند. آخرین گزارشها نشان میدهد که بسیاری از مهندسان از حجم زیاد دادهها و تعداد آسیبپذیریهای بالقوه در سیستمهای خود احساس سردرگمی میکنند. این حجم کاری زیاد اغلب منجر به فلج شدن اقدامات میشود، به طوری که تیمها نمیتوانند آسیبپذیریهای بحرانی و کماهمیتتر را که نیاز به توجه فوری دارند، از هم تشخیص دهند.فقدان اولویتبندی نه تنها مانع تلاشهای اصلاحی به موقع میشود، بلکه منابع را نیز هدر میدهد و مانع پاسخگویی کلی تیمهای فناوری اطلاعات میشود.
این دو چالش - فقدان شفافیت و دشواری در اولویتبندی - به هم مرتبط هستند و اغلب یکدیگر را تشدید میکنند. شفافیت محدود در سراسر فناوری، درک اینکه کدام عناصر زنجیره تأمین نرمافزار در معرض خطر هستند را دشوار میکند. در عین حال، ناتوانی در اولویتبندی اقدامات میتواند از این فقدان شفافیت ناشی شود و به آن دامن بزند.
آنها در کنار هم، مانع قابل توجهی برای کفایت [توانایی انجام کار] تشکیل میدهند. software supply chain securityو بر نیاز به راهکارهایی برای عبور از هیاهو و ارائه بینشهای روشن و عملی تأکید میکند.
پاکسازی مسیر: سادهسازی عملیات با دیدی روشن
پا را فراتر از قلمرو امنیت بگذارید، و متوجه خواهید شد که تجسم زنجیره تأمین شما چیزی بیش از محافظت انجام میدهد - مانند روشن کردن چراغی در یک اتاق تاریک است که سریعترین و کارآمدترین مسیرها را در طول عملیات شما آشکار میکند. این به تیمها یک دید کلی از اکوسیستم توسعه میدهد و آنها را قادر میسازد تا داراییهای اضافی و عناصر نگهداری نشده را شناسایی کنند. این وضوح به ویژه در پروژههای بزرگ که در آن واحدها و اجزای متعدد در هم تنیده شدهاند، مفید است.
بینشهای استراتژیک: ابزارها و تکنیکهایی برای دید بهتر
تصور کنید که برای زنجیره تأمین نرمافزار خود، دید اشعه ایکس دارید. این چیزی بیش از دیدن قطعات است؛ این در مورد درک ارتباطات پنهان و پیچیده و تبدیل آنها به موزاییکی از درک و عمل است. برخی از استراتژیها و روشهای خاص، همراه با نقش ابزارهای خودکار، که میتوانند به طور قابل توجهی دید در زنجیرههای تأمین نرمافزار را بهبود بخشند، عبارتند از:
پیادهسازی ابزارهای جامع نقشهبرداری داراییها
برای شروع، پیادهسازی ابزارهایی را در نظر بگیرید که نمای دقیقی از هر مؤلفه در زنجیره تأمین ارائه میدهند. این شامل نقشهبرداری از وابستگیهای شخص ثالث، کتابخانههای منبع باز و هر CI/CD pipeline گام.
این ابزارها میتوانند به طور یکپارچه در یکپارچهسازی مداوم/استقرار مداوم (Continuous Integration/Continuous Deployment) ادغام شوند.CI/CD) pipelines، امکان ردیابی و مدیریت مداوم اجزای نرمافزار را در حین عبور از مراحل مختلف توسعه و استقرار فراهم میکند.
در نتیجه، عملیات سادهتر میشوند و کارایی افزایش مییابد، زیرا تیمها میتوانند اطمینان حاصل کنند که فقط اجزای ایمن و بهروز بخشی از محصول نهایی هستند.
نقش مدیریت خودکار موجودی
در سیستمهای سنتی، بهروز نگهداشتن فهرستی از تمام اجزای نرمافزاری، شامل وابستگیهای شخص ثالث و کتابخانههای متنباز، کاری زمانبر و مستعد خطا است.
سیستمهای مدیریت موجودی خودکار در این تلاش برای شفافیت، نقشی محوری دارند. آنها به گونهای طراحی شدهاند که هر جزء را در زنجیره تأمین نرمافزار به طور دقیق فهرستبندی و ردیابی کنند. سیستمی را تصور کنید که به طور خودکار هر وابستگی یا تغییر جدید در داراییهای نرمافزار را بهروزرسانی و ثبت میکند - این همان چیزی است که سیستمهای مدیریت موجودی خودکار ارائه میدهند.
اتوماسیون به طور قابل توجهی تلاش دستی مورد نیاز برای ردیابی و بهروزرسانی موجودی را کاهش میدهد و تضمین میکند که هیچ جزئی از قلم نمیافتد. این فرآیند در شناسایی آسیبپذیریهای بالقوهای که در غیر این صورت ممکن است در ممیزی دستی نادیده گرفته شوند، بسیار مهم است.
تجسم و Dashboard ابزارهایی برای شفافیت و ارتباط
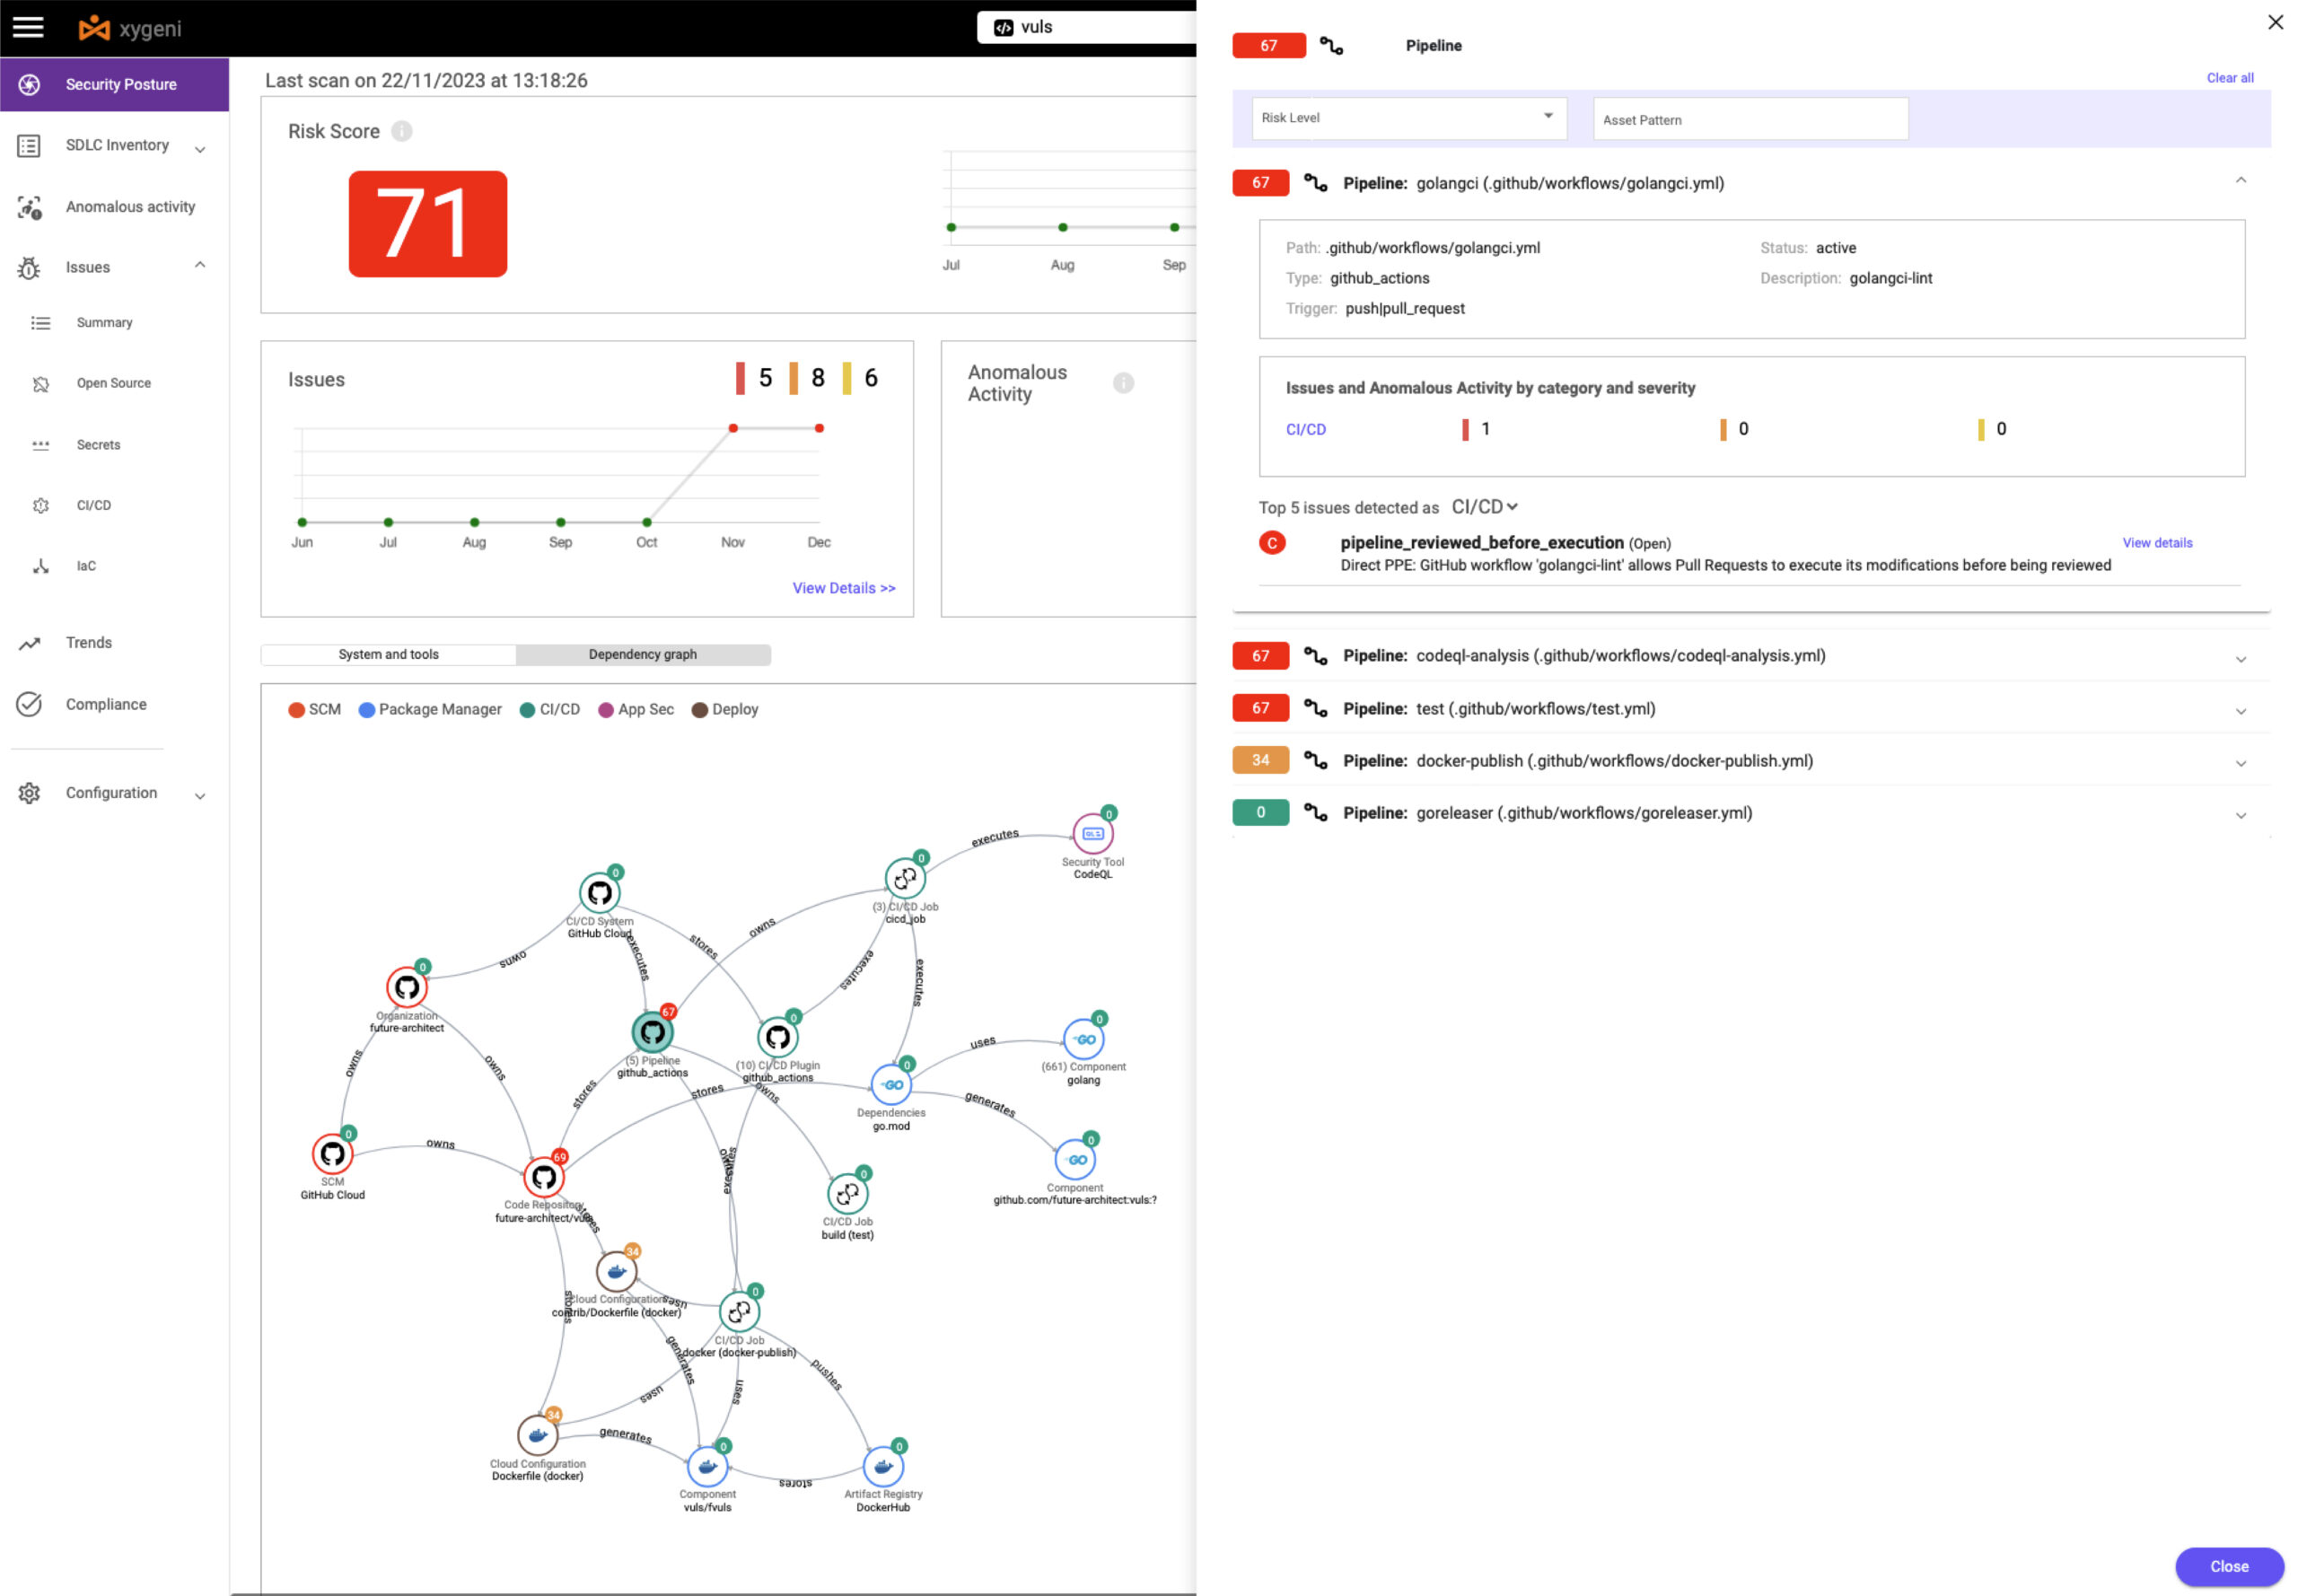
تجسم فقط دیدن نیست؛ بلکه فهمیدن است. ابزارهایی مانند Xygeni تجسمی تعاملی از کل زنجیره تأمین ارائه میدهند و سازمانها را قادر میسازند تا تصویر کاملی از فرآیند توسعه نرمافزار خود را ببینند.
SDLC فهرست dashboardشبکه پیچیده زنجیره تأمین نرمافزار را به یک نمایش گرافیکی و واضح تبدیل میکند که درک را افزایش داده و ارتباط بین اعضای تیم را تقویت میکند و یک رویکرد مشارکتی برای مدیریت زنجیره تأمین نرمافزار را امکانپذیر میسازد.
رابط کاربری متمرکز برای نظارت بر وضعیت سلامت و امنیت هر جزء، با شناسایی سریع افزونگی و عناصر منسوخ و نگهداری نشده که ممکن است مانع کارایی یا ایجاد خطرات امنیتی شوند، عملیات را ساده میکند.
تکنیکهای اولویتبندی در DevSecOps
توانایی اولویتبندی مؤثر اقدامات، بهویژه در پرداختن به آسیبپذیریهای حیاتی، مهارتی است که تیمهای پیشگیرانه را از تیمهای واکنشی متمایز میکند. اولویتبندی در این زمینه فقط به معنای تیک زدن وظایف در یک لیست نیست؛ بلکه به معنای شناسایی استراتژیک اقداماتی است که تأثیر قابلتوجهی بر امنیت و کارایی فرآیند توسعه نرمافزار خواهند داشت. برخی از تکنیکها و چارچوبهایی که میتوانند به تیمهای DevSecOps کمک کنند عبارتند از:
اولویتبندی آسیبپذیری مبتنی بر ریسک
یک رویکرد اساسی در DevSecOps، اولویتبندی آسیبپذیریها بر اساس ریسک است. این رویکرد شامل ارزیابی هر آسیبپذیری بر اساس تأثیر بالقوه و احتمال سوءاستفاده از آن است. ابزارهایی مانند ابزارهای ارائه شده توسط Xygeni میتوانند این ارزیابی را خودکار کنند و با استفاده از الگوریتمهای پیشرفته، آسیبپذیریها را در چارچوب محیط خاص سازمان تجزیه و تحلیل کنند.
این روش تضمین میکند که آسیبپذیریهایی که بیشترین خطر را برای برنامه و سازمان ایجاد میکنند، ابتدا مورد توجه قرار گیرند، منابع به طور مؤثرتری تخصیص داده شوند و فرصت سوءاستفاده کاهش یابد.
پیادهسازی CVSS و سایر چارچوبها
سیستم امتیازدهی آسیبپذیری مشترک (CVSS) ارائه میدهد standardچارچوبی یکپارچه برای رتبهبندی شدت آسیبپذیریها. با اتخاذ این چارچوب، تیمهای DevSecOps به زبان و درک مشترکی از شدت تهدیدات و آسیبپذیریهای مختلف دست مییابند. در نظر گرفتن چارچوبهای اضافی، مانند سیستم امتیازدهی پیشبینی بهرهبرداری (EPSS)، میتواند این رویکرد را به طور قابل توجهی بهبود بخشد. EPSS احتمال بهرهبرداری از یک آسیبپذیری را پیشبینی میکند و بُعدی آیندهنگر برای مدیریت آسیبپذیری فراهم میکند.
ادغام Xygeni با CVSS، به همراه بینشهای EPSS، رویکردی پویاتر و پیشبینیکنندهتر را در اولویتبندی آسیبپذیریها تسهیل میکند. این ترکیب، ارزیابی عینی را امکانپذیر میسازد که شدت و قابلیت بهرهبرداری از آسیبپذیریها را در نظر میگیرد و تضمین میکند که اولویتبندی بر اساس پتانسیل ریسک فعلی و آینده انجام میشود.
اتخاذ رویکرد Shift-Left و سایر بهترین شیوهها
رویکرد «تغییر به چپ» در توسعه نرمافزار، بر ادغام امنیت در مراحل اولیه تأکید دارد. SDLCاین رویکرد تضمین میکند که تستها و بررسیهای امنیتی بخشی از فرآیند توسعه باشند. با اولویتبندی امنیت از ابتدا، تیمها میتوانند از ورود بسیاری از آسیبپذیریها به محصول نهایی جلوگیری کنند و بار مراحل بعدی مدیریت آسیبپذیری را به میزان قابل توجهی کاهش دهند.
یک رویکرد shift-left به طور طبیعی منجر به مجموعهای از بهترین شیوهها میشود که نه تنها ماهیت پیشگیرانه روش shift-left را تکمیل میکند، بلکه وضعیت کلی امنیت را در کل چرخه عمر توسعه نرمافزار تقویت میکند:
- همکاری مشترکcisیون سازیتشویق همکاری بین تیمهای توسعه، عملیات و امنیت برای اطمینان از یک دیدگاه جامع از آسیبپذیریها و تأثیر آنها.
- یادگیری مستمر و سازگاری: بهروز ماندن با آخرین روندهای امنیتی و تطبیق استراتژیهای اولویتبندی بر اساس آنها.
ارزش مشاهدهپذیری پیشرفته در مدیریت زنجیره تأمین نرمافزار
موجودی و قابلیت مشاهده زنجیره تامین نرمافزار یک کالای لوکس نیست، بلکه یک ضرورت در دنیای توسعه نرمافزار امروز است. این امر سازمانها را قادر میسازد تا از خود در برابر تهدیدات سایبری پیچیده محافظت کنند، عملیات را سادهسازی کنند و همکاری بین بخشهای مختلف را افزایش دهند. چنین چارچوب جامعی برای قابلیت مشاهده، از چندین منظر برای سازمانها ارزش ایجاد میکند:
وضعیت امنیتی بهبود یافته از ابتدا تا اجرا
اول و مهمتر از همه، قابلیت مشاهده کامل با Xygeni اساساً امنیت برنامه را در طول چرخه عمر نرمافزار تقویت میکند. این ابزار سیگنالهای امنیتی را در تمام مراحل توسعه و استقرار نرمافزار تجزیه و تحلیل میکند و مدیریت آسیبپذیری و اجرای کنترلهای امنیتی را به طور قابل توجهی بهبود میبخشد. این رویکرد پیشگیرانه، سازمانها را قادر میسازد تا شکافهای پوشش امنیتی را شناسایی و اصلاح کنند، SDLC تیم امنیت لاتاری guardrailsو در برابر تهدیدات نوظهور زنجیره تأمین نرمافزار محافظت میکند و در نتیجه ریسک برنامههای کاربردی را به طور قابل توجهی کاهش میدهد.
دستیابی به کاهش سریع ریسک و بهبود همافزایی بین بخشهای مختلف
بهبود دید و پوشش امنیتی در سراسر برنامههای کاربردی، pipelineها، و تیمهایی که ابزارهایی مانند Xygeni ارائه میدهند، منجر به کاهش سریع ریسک میشوند. امنیت خودکار guardrails به حداقل رساندن میزان مواجهه. علاوه بر این، نمایش گرافیکی بهبود یافته و دیدگاههای جامع، اصطکاک بین بخشها را کاهش میدهد. ارتباط و درک بهتر بین تیمهای توسعه، عملیات و امنیت، یک محیط کاری مشارکتیتر و منسجمتر را تسهیل میکند.
بهینهسازی عملیاتی و بهرهوری هزینه
علاوه بر این، اتخاذ قابلیت مشاهده کامل، عملیات تجاری را بهینه کرده و باعث افزایش بهرهوری هزینهها میشود. اتوماسیون، کاهش قابل توجهی در زمان و منابع صرف شده برای کشف و اولویتبندی وظایف را برای سازمانها فراهم میکند، به طوری که گزارشها نشان میدهد بیش از 65٪ کاهش در زمان صرف شده برای این وظایف و 40٪ افزایش بهرهوری تیمهای امنیتی وجود دارد. این بهرهوریها، هزینههای عملیاتی را کاهش داده و منابع ارزشمندی را برای سایر ابتکارات استراتژیک آزاد میکند.
با نگاه به آینده
با نگاه به آینده، ادغام هوش مصنوعی و یادگیری ماشینی در ابزارهای مدیریت زنجیره تأمین نرمافزار احتمالاً رواج بیشتری پیدا خواهد کرد. این فناوریها نوید بینشهای حتی بهتر، تجزیه و تحلیلهای پیشبینیکننده و قابلیتهای اتوماسیون را میدهند و توانایی مدیریت اکوسیستمهای نرمافزاری پیچیده را بیش از پیش افزایش میدهند.
نقش شیگنی
پلتفرمهایی مانند Xygeni در خط مقدم این تحول قرار دارند و ابزارها و راهحلهایی را ارائه میدهند که چالشهای فعلی را برطرف کرده و با روندهای آینده سازگار میشوند. نقش آنها در تغییر رویکرد سازمانها به مدیریت زنجیره تأمین نرمافزار غیرقابل انکار است - از افزایش امنیت و انطباق گرفته تا افزایش بهرهوری و چابکی عملیاتی.
با زنجیره تامین نرمافزار خود، بیش از هر زمان دیگری تعامل داشته باشید
آیا آمادهاید تا نحوه مدیریت زنجیره تأمین نرمافزار خود را متحول کنید؟ وقت آن رسیده است که از چالشهای مربوط به شفافیت و پیچیدگی فراتر روید. از قدرت ابزارهای نقشهبرداری و مصورسازی برای ایمنسازی اکوسیستم نرمافزاری خود، سادهسازی فرآیندهایتان و پیشرو ماندن در دنیای دیجیتالِ به سرعت در حال تحول، بهره ببرید.
🔍 کشف و اجراابزارها و استراتژیهای مورد بحث در این راهنما را بررسی کنید. کدام یک با نیازهای فعلی شما مطابقت دارد؟ در صورت نیاز، از گامهای کوچک شروع کنید، اما همین حالا شروع کنید. هر گامی به سوی تجسم بهتر، گامی به سوی افزایش امنیت و کارایی است.
💡 بینش خود را به اشتراک بگذاریدآیا تجربهای در زمینه مصورسازی زنجیره تأمین نرمافزار داشتهاید؟ چه چیزی مؤثر بوده و چه چیزی مؤثر نبوده است؟ داستانهای شما میتواند دیگران را در جامعه روشن کند. در زیر نظر دهید یا با ما تماس بگیرید؛ بیایید گفتگویی مهم را آغاز کنیم.
🚀 جلوتر بماندنیای توسعه نرمافزار دائماً در حال تغییر است. از قافله عقب نمانید. برای اطلاع از آخرین بینشها، روندها و بهروزرسانیهای مدیریت زنجیره تأمین نرمافزار، در خبرنامه ما مشترک شوید. آگاه، ایمن و کارآمد بمانید.
سفر شما به سوی یک فرآیند توسعه نرمافزار شفافتر، امنتر و کارآمدتر، امروز آغاز میشود. اولین قدم را بردارید. بیایید با هم مسیر موفقیت را ترسیم کنیم.
نسخه آزمایشی ویدیویی ما را تماشا کنید
