






حملات مدرن دیگر تا زمان اجرا منتظر نمیمانند. آنها در وابستگیهای شما شروع میشوند، اسکریپتها را میسازند و pipelines.
به همین دلیل است که محافظت در برابر بدافزار باید فراتر از آنتیویروسها و ابزارهای نقطه پایانی تکامل یابد.
توسعهدهندگان امروزی با چالش جدیدی روبرو هستند: تضمین محافظت در برابر بدافزارها قبل از کد حتی کامپایل میشود. ابزارهای سنتی پس از آلودگی واکنش نشان میدهند، اما بهترین محافظت در برابر بدافزار، از همان ابتدا و در داخل زنجیره تأمین نرمافزار عمل میکند.
چرا محافظت در برابر بدافزار باید تکامل یابد؟
سالهاست که سازمانها به آنتیویروسها و راهکارهای اندپوینت برای مدیریت بدافزارها اعتماد کردهاند. با این حال، این سیستمها تنها زمانی تهدیدات را شناسایی میکنند که از قبل وارد سیستم شده باشند.
در همین حال، مهاجمان به سمت بالادست حرکت کردهاند. آنها کد مخرب را به بستههای متنباز تزریق میکنند، بارهای داده را در اسکریپتهای پیش از نصب پنهان میکنند و به سیستمها نفوذ میکنند. CI/CD pipelines.
با توجه به گزارش جنایات اینترنتی FBI 2024، ضررهای جرایم سایبری سال گذشته از ۱۲.۵ میلیارد دلار فراتر رفت و حملات زنجیره تأمین نرمافزار به شدت افزایش یافت. NCSC بریتانیا همچنین هشدار میدهد که اکنون از هر سه حادثه، یک مورد شامل یک مؤلفه شخص ثالث یا وابستگی آسیبپذیر است.
این اعداد، چیزی را که بسیاری از توسعهدهندگان از قبل به آن مشکوک بودند، تأیید میکنند: محافظت سنتی در برابر بدافزارها نمیتواند به این سطح برسد.
چه اشتباهاتی در محافظت سنتی در برابر بدافزارها وجود دارد؟
ابزارهای کلاسیک محافظت در برابر بدافزار به امضاها، تطبیق الگو یا تحلیل رفتاری در نقاط پایانی متکی هستند. اگرچه برای بدافزارهای مبتنی بر فایل مؤثر هستند، اما تهدیدات سطح کد پنهان در سیستمهای ساخت و رجیستریها را نادیده میگیرند.
برای مثال، npm و PyPI هر روز هزاران بسته جدید میبینند. بسیاری از آنها حاوی فایلهای مبهم یا ... هستند. اسکریپتهای مخرب این اسکریپتها پس از نصب، میتوانند اعتبارنامهها را سرقت کنند، به سرورهای راه دور متصل شوند یا حتی قبل از استقرار، درهای پشتی تزریق کنند.
بنابراین، تکیه صرف بر تشخیص زمان اجرا، تنها محافظت جزئی در برابر بدافزار را فراهم میکند.
در مقابل، بهترین محافظت در برابر بدافزار، زودتر شروع میشود و وابستگیها را تجزیه و تحلیل میکند. قبل از اینکه وارد محیط شما شوند.
دادههای پشت یک تهدید رو به رشد
افزایش حملات زنجیره تأمین نرمافزار قابل اندازهگیری و نادیده گرفتن آن دشوار است.
مطالعات اخیر نشان میدهد که چشمانداز تهدید با چه سرعتی در حال گسترش در اکوسیستمها و توسعههای متنباز است. pipelines.
- A نسبت به سال گذشته 650 درصد افزایش داشته است در بستههای مخرب آپلود شده در npm و PyPI، طبق تحقیقات arXiv (2024).
- تقریبا ۳۰٪ از کل نقضهای داده در سال ۲۰۲۴ شامل قطعات شخص ثالث یا فروشندگان خارجی، بر اساس چشمانداز تهدید ENISA در سال ۲۰۲۵.
- La چارچوب MITER ATT&CK بیش از را مشخص میکند ۱۰۰ تکنیک متمایز از سردرگمی در وابستگیها گرفته تا سرقت اطلاعات کاربری، به نقض زنجیره تأمین نرمافزار گره خورده است.
روی هم رفته، این یافتهها نشان میدهد که بدافزارها دیگر فقط نقاط پایانی را هدف قرار نمیدهند.
در عوض، از طریق وابستگیهای قابل اعتماد گسترش مییابد، میسازد pipeline، و CI/CD محیط.
به همین دلیل سازمانها نیاز دارند محافظت در برابر بدافزار که از منبع شروع میشود، قبل از اینکه هر بستهی آلودهای به مرحلهی تولید برسد.
محافظت سنتی در برابر بدافزار در مقابل محافظت مدرن در برابر بدافزار در DevSecOps
| منظر | محافظت سنتی در برابر بدافزار | محافظت مدرن در برابر بدافزار DevSecOps |
|---|---|---|
| حوزه | روی نقاط پایانی و دستگاههای کاربر تمرکز دارد. | از کل زنجیره تأمین نرمافزار، از کد تا فضای ابری، محافظت میکند. |
| زمانبندی تشخیص | واکنشی - تهدیدات را پس از آلودگی یا اجرا شناسایی میکند. | پیشگیرانه - بدافزارها را قبل از ساخت یا استقرار شناسایی و مسدود میکند. |
| روش تشخیص | به امضاها و الگوهای تهدید شناخته شده متکی است. | از تحلیل رفتاری و آگاه از زمینه وابستگیها و کد استفاده میکند. |
| ادغام | ابزارهای مستقل، اغلب خارج از گردش کار توسعهدهندگان. | یکپارچه با CI/CD ابزارهایی مانند GitHub، GitLab، Jenkins و Azure DevOps. |
| پوشش | محدود به بدافزارهای شناختهشده در دستگاهها و فایلها. | به کد منبع، بستههای متنباز، کانتینرها و ... گسترش مییابد. pipelines. |
| زمان پاسخ | بستگی به بهروزرسانیهای دستی و امضاهای آنتیویروس دارد. | هشدارهای بلادرنگ ارائه میدهد و بهطور خودکار بستههای مشکوک را مسدود میکند. |
| مثبت کاذب | زیاد - اغلب هشدارهای پر سر و صدا و تکراری ایجاد میکند. | از طریق تحلیل قابلیت بهرهبرداری و قابلیت دسترسی کاهش مییابد. |
| اتوماسیون | بررسی و اصلاح دستی مورد نیاز است. | شامل اصلاح خودکار، هشدارهای اولیه و فایروال وابستگی است. |
| دید | متمرکز بر نقاط پایانی، فاقد قابلیت ردیابی ساخت است. | قابلیت ردیابی کامل را فراهم میکند SBOMs، منشأ، و گواهی. |
| بهترین مناسب برای | مهار پس از حادثه و دفاع در سطح دستگاه. | محافظت مداوم در برابر بدافزارها در طول توسعه و تحویل pipelines. |
بهترین محافظت در برابر بدافزار باید شامل چه مواردی باشد؟
تیمهای توسعه مدرن به چه چیزهایی نیاز دارند؟ بهترین محافظت در برابر بدافزارها که با نحوه ساخت نرمافزارهای امروزی سازگار است.
برای حفظ امنیت، دفاع باید از همان ابتدا آغاز شود و از ورود کدهای مخرب جلوگیری شود. pipeline در همه.
به طور خلاصه، محافظت مؤثر در برابر بدافزارها به جای واکنش، بر پیشگیری تمرکز دارد.
یک راهکار کامل باید شامل چندین لایه دفاعی متصل به هم باشد:
- اسکن در زمان واقعی از رجیستریهای متنباز مانند npm، PyPI، Maven و NuGet، که تهدیدات را قبل از گسترش، دور نگه میدارد.
- سیستم اخطار سریع که به طور مداوم آن رجیستریها را رصد میکند و بدافزار روز صفر را به محض ظاهر شدن شناسایی میکند و قبل از اینکه بستههای آلوده بتوانند به محیطهایشان برسند، به تیمها هشدار میدهد.
- فایروال وابستگی که به طور خودکار اجزای مشکوک را مسدود یا قرنطینه میکند و نیاز به بررسیهای دستی را کاهش میدهد.
- تشخیص ناهنجاری در میان CI/CD و SCM سیستمها، که به شناسایی رفتارهای عجیب یا تغییرات غیرمنتظره فایل در طول ساخت کمک میکنند.
- تحلیل همکار و ناشر برای تشخیص تغییرات ناگهانی نگهدارنده یا حسابهای ربودهشدهای که میتوانند کد مخرب تزریق کنند.
- اجرای مداوم سیاستها برای حفظ انطباق و ثبات بدون کند کردن توسعه.
تعداد فزاینده آسیبپذیریها نشان میدهد که چرا این محافظتها اهمیت دارند.
با توجه به پایگاه ملی آسیب پذیری (NVD)، بیشتر از ۲۹۰۰۰ آسیبپذیری جدید در سال ۲۰۲۴ گزارش شد که بالاترین رکورد تاکنون است.
این افزایش مداوم، سرعت تکامل تهدیدها و دلیل نیاز توسعهدهندگان به دفاعهای لایهای که مستقیماً در گردش کارشان گنجانده شده باشد را برجسته میکند.
این قابلیتها در کنار هم تضمین میکنند که محافظت در برابر بدافزار، هر مرحلهای را از کد تا ابر پوشش میدهد، میزان مواجهه را کاهش میدهد، قابلیت مشاهده را بهبود میبخشد و ... pipelineتمیز است.
رویکرد Xygeni: محافظت پیشگیرانه در برابر بدافزار برای DevOps
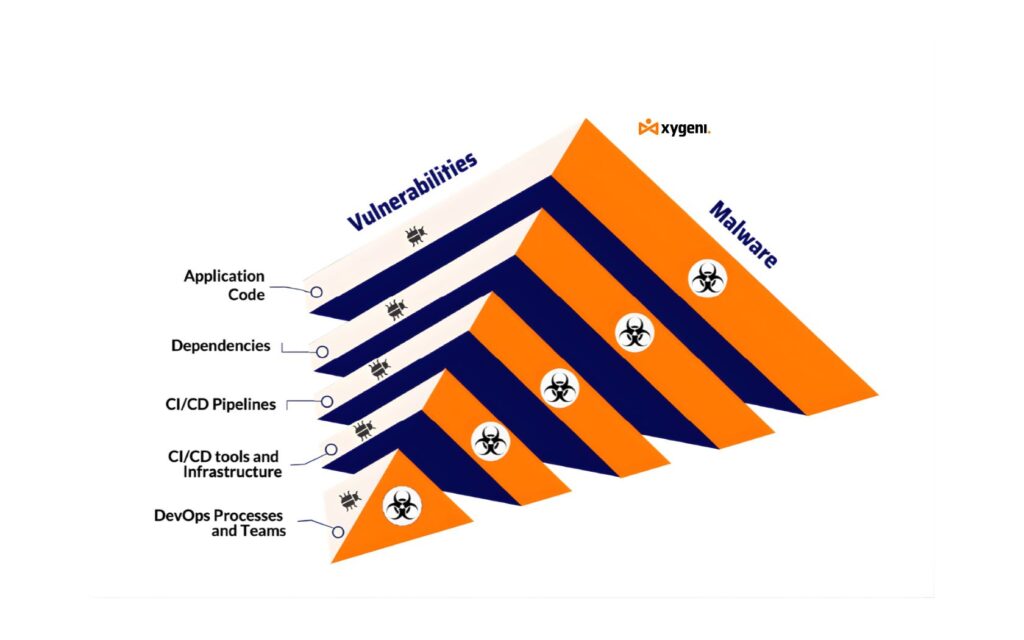
شیگنی محافظت مدرن در برابر بدافزار را مستقیماً وارد فرآیند توسعه میکند.
به جای انتظار برای هشدارها پس از ساخت، تهدیدها را به صورت بلادرنگ در سراسر کد منبع، وابستگیها و ... شناسایی و مسدود میکند. CI/CD pipelines.
این طراحی پیشگیرانه به تیمها کمک میکند تا محیطهای خود را بدون کاهش سرعت تحویل، تمیز نگه دارند.
در اینجا نحوه نگهداری Xygeni از شما آورده شده است. pipelineامن است:
- نظارت مستمر: روزانه هزاران بسته جدید را ردیابی میکند و رفتارهای مشکوک را قبل از رسیدن به مرحله تولید، علامتگذاری میکند.
- سیستم اخطار سریع: هشدارهای اولیه در مورد بدافزارهای روز صفر منتشر شده در رجیستریهای متنباز ارائه میدهد و به تیمها زمان میدهد تا فوراً واکنش نشان دهند.
- دفاع خودکار: وابستگیهای پرخطر را به طور خودکار قرنطینه یا مسدود میکند تا از آلودگی ساخت جلوگیری شود.
- تشخیص ناهنجاری: تغییرات غیرمنتظره فایل، اسکریپتهای مخفی یا تلاشهایی برای اجرای دستورات از راه دور در گردشهای کاری شما را زیر نظر دارد.
- ردیابی اعتبار همکار: هویت نگهدارنده و الگوهای انتشار را رصد میکند تا حسابهای ناشر جعلی یا ربوده شده را شناسایی کند.
زیرا Xygeni به راحتی با پلتفرمهایی مانند ... ادغام میشود. GitHub, گیتلب، جنکینز، و بیت بکت، تیمها بدون تنظیمات اضافی یا پیکربندی پیچیده، از محافظت مداوم در برابر بدافزارها برخوردار میشوند.
این برنامه بیسروصدا تشخیص و مسدود کردن را در پسزمینه انجام میدهد، بنابراین توسعهدهندگان میتوانند روی نوشتن کد تمرکز کنند.
به این ترتیب، Xygeni نه تنها دفاع بلادرنگ، بلکه سطحی از بهترین محافظت در برابر بدافزار را ارائه میدهد که برای نحوهی ساخت نرمافزارهای مدرن طراحی شده است.
چگونه توسعهدهندگان از حفاظت پیشگیرانه بهرهمند میشوند
برای توسعهدهندگان، تفاوت واضح است. ابزارهای سنتی اغلب باعث کندی ساخت یا افزایش حجم میشوند. dashboardبا هشدارهای کاذب. با این حال، Xygeni چیزها را ساده نگه میدارد و جزئیاتی را که بیشترین اهمیت را دارند، ارائه میدهد.
- هشدارهای کاذب کمتر و گزارشهای شفافتر.
- بازخورد فوری در داخل pull requests.
- نظارت مستمر در سراسر زنجیره تأمین نرمافزار.
- محافظت خودکار در برابر بدافزارها بدون نیاز به بررسی دستی.
علاوه بر این، این گردش کار باعث ایجاد اعتماد به نفس در هر نسخه میشود.
توسعهدهندگان روی کد متمرکز میمانند، در حالی که تیمهای امنیتی پوشش کامل و نویز کمتری را به دست میآورند.
بهترین شیوهها برای تقویت محافظت در برابر بدافزار
حتی بهترین محافظت در برابر بدافزارها وقتی با شیوههای قوی DevSecOps ترکیب شود، بهتر عمل میکند.
برای مثال، این مراحل میتوانند محیط شما را امنتر و قابل اعتمادتر کنند:
- وابستگیها را بهروز نگه دارید و آنها را به نسخههای قابل اعتماد پین کنید.
- قبل از استقرار، تمام مصنوعات و کانتینرها را اسکن کنید.
- اصل حداقل امتیاز را در خود اعمال کنید CI/CD pipelines.
- استفاده کنید SBOMs (فهرست مواد نرمافزار) برای مشاهده کامل.
- تماشا کردن commit تاریخچه و فعالیت ناشر برای تغییرات.
- تیمها را برای تشخیص زودهنگام ریسکهای زنجیره تأمین آموزش دهید.
در همین حال، ادغام ابزارهایی مانند Xygeni به تبدیل این بهترین شیوهها به شیوههای خودکار کمک میکند. guardrails به جای کارهای دستی.
به طور خلاصه، این کار محافظت را ساده میکند و در عین حال دفاع شما را تقویت میکند.
سخن آخر: ایجاد یک زنجیره تأمین نرمافزار مقاوم در برابر بدافزار
بدافزارها دائماً در حال تکامل هستند، بنابراین، دفاع شما نیز باید تکامل یابد.
محافظت صرف از نقاط پایانی دیگر کافی نیست. در عوض، تیمها به محافظت در برابر بدافزار نیاز دارند که از قبل، درون کد، وابستگیها و ... شروع شود. pipelineجایی که نرمافزار واقعاً شروع میشود.
تمرکز بر امنیت در این مرحله، به توسعهدهندگان دید بهتر و بازخورد سریعتری میدهد. در نتیجه، خطرات مدتها قبل از اینکه به مرحله تولید یا کاربران برسند، کاهش مییابند.
با ترکیب اسکن بلادرنگ، هشدارهای اولیه و مسدودسازی خودکار، Xygeni محافظت مداوم در برابر بدافزار را بدون کاهش سرعت توسعه ارائه میدهد.
این رویکرد پیشگیرانه، تیمها را بر ساختوساز متمرکز نگه میدارد و در عین حال از تهدیدات پنهان در هر مخزن و ساختوساز در امان میماند. pipeline.
به طور خلاصه، بهترین محافظت در برابر بدافزار، محافظتی است که قبل از شروع حمله عمل کند و به شما کمک کند از دفاع واکنشی به امنیت پیشگیرانه منتقل شوید و زنجیره تأمین نرمافزار خود را یک قدم جلوتر نگه دارید.
در مورد امنیت Azure سوالی دارید؟

