






امنیت اجزای متنباز شما به اندازه کد منبع خودتان مهم است. به همین دلیل است که گفتگوها پیرامون تحلیل ترکیب نرمافزار (SCA) و لیست مواد نرمافزاری (SBOM) در تیمهای DevOps و AppSec در حال جلب توجه هستند. اگرچه اغلب از آنها در کنار هم نام برده میشود، اسکا در مقابل sbom مقایسه به معنای انتخاب یکی بر دیگری نیست. در عوض، آنها اهداف متفاوت اما مکملی را دنبال میکنند. software supply chain security.
این پست تفاوت بین sbom در مقابل اسکا، نحوه همکاری آنها را نشان میدهد و به شما کمک میکند تا تصمیم بگیرید که چگونه هر دو را به طور موثر پیادهسازی کنید. همچنین خواهید دید که چگونه ابزارهایی مانند Xygeni انطباق و اتوماسیون را از طریق ... ساده میکنند. مبتنی بر اسکا sbom نسل.
واژهنامه شیگنی
چیست SCA?
تحلیل ترکیب نرمافزار (SCA) یک اقدام اصلی AppSec است که به طور مداوم برنامههای شما را برای اجزای شخص ثالث و متنباز اسکن میکند.
به طور خاص، SCA به شما کمک می کند:
- تشخیص آسیبپذیریها در وابستگیها
- شناسایی مجوزهای پرخطر
- ارزیابی قابلیت بهرهبرداری و دسترسیپذیری
- خودکارسازی اصلاح با گزینههای وصلهگذاری امنتر
علاوه بر این، یک جامد SCA این ابزار مستقیماً با DevOps شما ادغام میشود. pipelineبرای مثال، میتواند اسکن کند pull requests، به داخل بدوید CI/CD مشاغل، و قبل از اینکه کد آسیبپذیر به مرحله تولید برسد، به توسعهدهندگان هشدار میدهد. در نتیجه، اسکا و sbom این شیوهها در کنار هم به جلوگیری از تهدیدات زنجیره تأمین از همان ابتدا کمک میکنند.
واژهنامه شیگنی
چیست SBOM?
فهرست مواد نرمافزاری (SBOM) فهرستی ساختاریافته و قابل خواندن توسط ماشین از تمام اجزای برنامه شما، چه متنباز و چه اختصاصی، است.
معمولاً شامل:
- نام و نسخههای بسته
- مجوزها و تأمینکنندگان
- روابط وابستگی
- هشها و شناسهها
اگرچه SBOM به خودی خود آسیبپذیریها را برطرف نمیکند، اما نقش مهمی در مستندسازی نرمافزاری که استفاده میکنید ایفا میکند. بنابراین، در بخشهای سنگین انطباق مانند مراقبتهای بهداشتی، مالی یا دولتی، SBOMبه سرعت اجباری میشوند.
SBOM vs SCAتفاوتهای کلیدی توضیح داده شده
در نگاه اول، اسکا در مقابل sbom ممکن است شبیه به هم به نظر برسند. با این حال، آنها مشکلات بسیار متفاوتی را حل میکنند. بیایید آن را تجزیه و تحلیل کنیم:
| ویژگی | SCA ابزار | SBOMs |
|---|---|---|
| هدف | ✓ خطرات متنباز را پیدا و برطرف کنید | ✓ آنچه درون نرمافزار شماست را مستند کنید |
| اتوماسیون | ✓ بله، به صورت آنی و پیوسته | ✕ اغلب ایستا؛ ممکن است نیاز به بهروزرسانی دستی داشته باشد |
| پوشش امنیتی | ✓ آسیبپذیریها، قابلیت بهرهبرداری، ریسک مجوز | ✕ فقط موجودی (بدون ارزیابی ریسک) |
| مورد استفاده DevOps | ✓ گیتهای امنیتی، اسکن PR، امنیت شیفت به چپ | ✓ ممیزیهای انطباق، تضمین فروشنده |
| تناسب نظارتی | ✓ توصیه شده | ✓ اغلب مورد نیاز (EO 14028، NIST، DoD، FDA) |
چرا SCA و SBOM با هم بهتر کار کنید
به جای انتخاب بین آنها، هوشمندانهترین رویکرد استفاده از اسکا و sbom کنار هم. دلیلش این است:
SBOMبه بهروزرسانیهای بلادرنگ نیاز دارید
تولید یک SBOM یک بار کافی نیست. برای مثال، اگر تیم شما بستهها را هفتگی اضافه یا ارتقا میدهد، بسته اصلی شما SBOM ممکن است به سرعت منسوخ شود. اینجاست که SCA مراحل موجود در آن به طور خودکار وابستگیهای شما را رصد میکند و ... را حفظ میکند. SBOM جاری.
SCA مستقر SBOMجدید هستند Standard
ابزارهای مدرن مانند Xygeni با هم ترکیب میشوند اسکا و sbom. SBOM از منبع واقعی ایجاد و بهروزرسانی میشود SCA اسکن میکند. این باعث صرفهجویی در زمان میشود و تضمین میکند که موجودی شما منعکسکننده کد واقعی مورد استفاده است.
توسعهدهندگان به چیزی بیش از یک فهرست نیاز دارند
در حالی که یک SBOM فقط به شما «چه» میدهد SCA به شما میگوید «خب که چی». برای مثال، دو برنامه ممکن است شامل یک کتابخانه آسیبپذیر باشند، اما فقط یکی از آنها در واقع از کد خطرناک استفاده میکند. SCA زمینهی دسترسیپذیری را اضافه میکند.
در نهایت، با ترکیب اسکا sbom با استفاده از این قابلیتها، بینش عمیقتری به دست میآورید، هشدارهای کاذب کمتری دریافت میکنید و نتایج امنیتی قویتری به دست میآورید.
مزایای ترکیب SCA و SBOM در DevOps
هنگام مقایسه SBOM vs SCA، مهم است که درک کنیم که آنها با هم مؤثرتر از جدا از هم هستند. با اتخاذ یک استراتژی DevOps که شامل هر دو باشد اسکا و sbom، تیم شما مزایای قابل توجهی را به دست میآورد که فراتر از دید سطحی است.
برای مثال، شما موارد زیر را به دست میآورید:
- دقت بیشتر در موجودی نرمافزار و ردیابی وابستگیها
- انطباق خودکار با چارچوبهای نظارتی مانند NIST و EO 14028
- اولویتبندی مبتنی بر ریسک با استفاده از امتیازدهی قابلیت بهرهبرداری و زمینهی دسترسیپذیری
- مثبت کاذب کمتربه لطف تشخیص آگاه از زمان اجرا
- آماده حسابرسی SBOM صادراتبدون نیاز به تلاش دستی اضافی، در دسترس است
علاوه بر این، قدرت ترکیبیِ اسکا در مقابل sbom در گردشهای کاری مدرن، تیمها را قادر میسازد بدون از دست دادن کنترل، سریعتر کار کنند. زیرا SCA به طور مداوم تغییرات را تشخیص میدهد و SBOMاگر آنها را برای انطباق مستند کنید، نقاط کور را کاهش داده و اصلاح را ساده میکنید.
در نتیجه، تیمهای امنیتی و توسعه شما ضمن هماهنگی با اهداف تجاری و نظارتی، همکاری بهتری خواهند داشت.
SBOM انطباق با قوانین در ایالات متحده و اروپا: آنچه باید بدانید
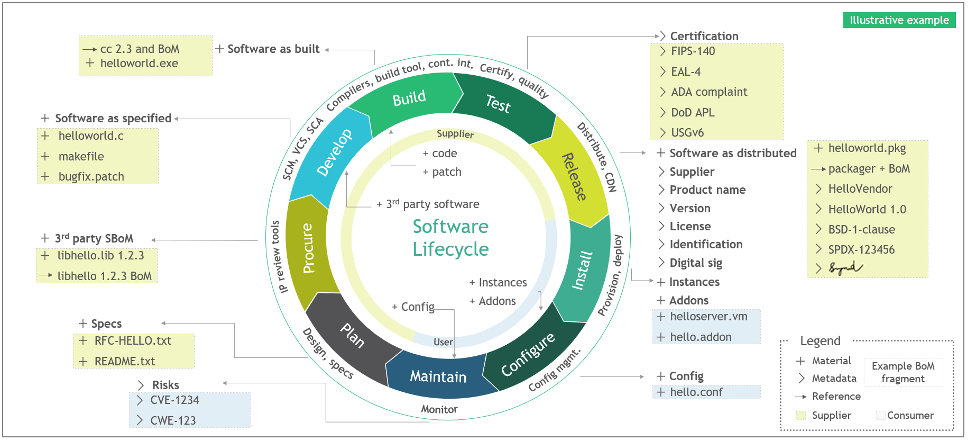
امروز، SBOMدیگر اختیاری نیستند. آنها ... هستند. الزامات نظارتی برای بسیاری از سازمانها در سراسر ایالات متحده و اروپا. طبق گفته فرمان اجرایی 14028، همه پیمانکاران فدرال ایالات متحده باید یک گزارش کامل و دقیق ارائه دهند SBOM با محصولات نرمافزاریشان.
علاوه بر این، نهادهای نظارتی مانند FDA و DoD موظفند SBOM استفاده در حوزههای مراقبتهای بهداشتی، دفاعی و زیرساختهای حیاتی. در اروپا نیز فشار در حال افزایش است:
- La قانون مقاومت سایبری اتحادیه اروپا نیاز SBOMبرای همه نرمافزارهایی که عناصر دیجیتال دارند
- NIS2 قوانین امنیت سایبری را برای ارائه دهندگان زیرساختهای حیاتی تقویت میکند
- دورا تابآوری عملیاتی را در بخش مالی تقویت میکند
- PCI DSS 4.0 شامل شیوههای توسعه امن و آمادگی برای پاسخگویی
بر اساس چارچوب توسعه نرمافزار امن NIST و این الزامات جهانی، سازمانها باید:
- به روز نگه دارید SBOMبرای هر نسخه
- شامل فرادادههای وابستگی دقیق مانند نسخهها و مجوزها
- اشتراک گذاری SBOMبا شرکا، نهادهای نظارتی و مشتریان
- استفاده کنید SBOMبرای پشتیبانی از ردیابی و اصلاح آسیبپذیری
با این حال، SBOMبه تنهایی به شما نمیگوید چه چیزی قابل سوءاستفاده است. به همین دلیل ضروری است که آنها را با روشهای قوی ترکیب کنید. SCA قابلیتها. اتخاذ یک SCAبر اساس SBOM استراتژی بهروزرسانیهای مداوم، بینشهای دسترسیپذیری و مشاهده کامل چرخه عمر را تضمین میکند.
با ترکیب SCA و SBOM در یک پلتفرم واحد، تیم شما در ارائه نرمافزار امن بدون تأخیر، از سایر رقبا جلوتر است.
چگونه Xygeni پل میزند SCA و SBOM
زیگنی بهترینها را گرد هم میآورد اسکا در مقابل sbom در یک پلتفرم یکپارچه و توسعهدهندهمحور. مهمتر از همه، اتوماسیون واقعی، زمینهسازی ریسک و پشتیبانی نظارتی را ارائه میدهد. همه اینها بدون مجبور کردن تیمها به تغییر گردش کارشان.
مداوم SBOM تولید از طریق SCA
به جای ساخت لیستهای ایستا، Xygeni به طور خودکار لیستهای شما را ایجاد و بهروزرسانی میکند. SBOMاز زمان واقعی خود استفاده میکند SCA موتور. به طور خاص، هر ساخت یا pull request باعث ایجاد موجودی دقیق و نقشه برداری از ریسک می شود.
فراداده کامل و قالبهای انطباق
SBOMشامل نسخهها، مجوزها، تأمینکنندگان، هشها و حتی وابستگیهای انتقالی میشود. میتوانید آنها را در قالبهای CycloneDX یا SPDX صادر کنید و مطمئن شوید که همیشه برای حسابرسی آماده هستید.
یکپارچهسازی گردش کار بومی DevOps
از آنجا که امنیت نباید شما را کند کند، Xygeni با سیستم موجود شما ادغام میشود. CI/CD مشخص کنید که آیا از GitHub Actions، GitLab، Bitbucket یا Jenkins استفاده میکنید.
بینشهای اصلاح مبتنی بر ریسک
شیگنی SCA فراتر از تشخیص میرود. شما بینشهای عملی مانند نمرات EPSS، مسیرهای دسترسی و موارد ما را دریافت میکنید. ریسک اصلاح ویژگی برای کمک به انتخاب ارتقاءهای ایمن و بدون خرابی.
خروجیهای قابل اشتراک و قابل اعتماد
شما میتوانید اطلاعات خود را به صورت امن به اشتراک بگذارید SBOMبا ذینفعان خارجی، حسابرسان یا فروشندگان. مهمتر از همه، شما کنترل میکنید که چه زمانی و چگونه آنها توزیع شوند.
همه این موارد، Xygeni را به پلتفرمی ایدهآل برای تیمهایی تبدیل میکند که به دنبال سادهسازی انطباق و بهبود بلوغ DevSecOps با ارائه ... هستند. اسکا در مقابل sbom با هم زیر یک سقف.
مقایسه بالا SBOM ابزارهایی برای سال ۲۰۲۶
SBOMاکنون در ایالات متحده و اروپا اجباری است. اما نه همه. SBOM ابزارها محافظت واقعی ارائه میدهند. 6 مورد از بهترینها را بررسی کنید SBOM ابزارهای تولید و مقایسه آنها را ببینید.
افکار نهایی: SCA vs SBOM یک انتخاب نادرست است
برای جمع بندی:
- SCA و SBOM استراتژیهای رقیب نیستند، بلکه مکمل یکدیگرند.
- SCA به شما کمک میکند تا بفهمید چه چیزی خطرناک است و آن را برطرف کنید.
- SBOM به شما امکان مشاهده کامل محتوای نرمافزارتان را میدهد.
- آنها با هم، رویکردی قویتر و هوشمندانهتر ایجاد میکنند software supply chain security.
با تکامل مداوم ریسکهای نرمافزاری، پذیرش رویکردهای مدرن و خودکار، تضمین میکند که وضعیت امنیتی شما پیشگیرانه و آماده برای ممیزی باقی بماند. چه یک استارتاپ سریعالانتقال باشید و چه یک شرکت تحت نظارت enterpriseاستفاده از هر دو دیدگاه، تصویر کاملی به شما میدهد و اعتماد به نفس لازم برای حرکت سریع بدون از دست دادن تهدیدهای حیاتی را فراهم میکند.
با Xygeni، لازم نیست بین قابلیت مشاهده و عملکرد یکی را انتخاب کنید. شما هر دو را به طور یکپارچه در گردشهای کاری موجود خود دریافت میکنید.

