





نرمافزار متنباز (OSS) به ستون فقرات اکوسیستمهای دیجیتال مدرن تبدیل شده است که نوآوری، بهرهوری هزینه و توسعه سریع را تقویت میکند. با این حال، این باز بودن، چالشهای امنیتی مختلفی را ایجاد میکند که سازمانها باید برای محافظت از برنامههای خود و حفظ یک محیط توسعه امن، به آنها بپردازند.
امنیت نرمافزار متنباز چیست؟
امنیت نرمافزار متنباز، شیوه و ابزاری برای اطمینان از ایمن بودن مؤلفهی OSS است؛ این شیوه میتواند شامل مدیریت امنیت، انطباق با مجوزها و کیفیت کد باشد.
اهمیت امنیت نرمافزارهای متنباز
امنیت در نرمافزارهای متنباز به شیوهها و ابزارهایی اشاره دارد که از اجزای OSS محافظت میکنند. این شیوهها اغلب شامل مدیریت آسیبپذیری، انطباق با مجوزها و تضمین کیفیت کلی کد میشوند. با استفاده از ابزارهای خودکار مانند امنیت نرمافزار متنباز Xygeni، سازمانها میتوانند اسکن آسیبپذیریها، پیگیری انطباق و مدیریت بهروزرسانیها را ساده کنند. این امر توسعهدهندگان را قادر میسازد تا ضمن اطمینان از ایمن بودن پروژههایشان، بر ارائه نرمافزار با کیفیت بالا تمرکز کنند.
با این حال، همین باز بودن که نرمافزارهای متنباز را تعریف میکند، نگرانیهای امنیتی ایجاد میکند. همکاری، نوآوری را تقویت میکند، اما میتواند نرمافزار را در برابر تهدیدات نیز آسیبپذیر کند. گزارش امنیتی بنیاد نرمافزار آپاچی سال ۲۰۲۳، ۶۶۰ آسیبپذیری جدید را در یک سال ثبت کرد که این موضوع، تأکیدی بر این است که امنیت نرمافزارهای متنباز، یک نبرد دائمی است.
ایجاد تعادل بین نوآوری و امنیت
از آنجایی که نرمافزارهای متنباز همچنان آینده فناوری را شکل میدهند، ایجاد تعادل بین نوآوری و امنیت بسیار مهم است. این تعادل نیازمند هوشیاری مستمر و راهحلهای امنیتی پیشرفته است. آیا در استراتژی متنباز خود، نوآوری را با امنیت متعادل میکنید؟ امنیت OSS فقط یک کار فنی نیست - بلکه یک امر دائمی است. commitبرای محافظت از کسب و کار شما و منابع دیجیتال مشترک.
تأثیر بر کسبوکارها: اثر دومینو
این آسیبپذیریها در اجزای OSS میتوانند تأثیر مخربی بر کسبوکارها داشته باشند:
- خرابی داده هاآسیبپذیریهای مورد استفاده میتوانند به راحتی از آن سوءاستفاده کنند تا به مهاجمان راهی برای سرقت دادههای حساس بدهند و در نتیجه باعث ضرر مالی و آسیبهای اعتباری بزرگی برای آنها شوند.
- اختلالات عملیاتیمنجر به افشای سیستمها و برنامههای حیاتی مورد استفاده سازمان میشود، زیرا این سیستمها به اجزای OSS متکی هستند که در برابر اختلالات آسیبپذیرند.
- صدمه به شهرتاخبار مربوط به نقض امنیتی ناشی از آسیبپذیری OSS میتواند به اعتبار شرکت لطمه بزند، اعتماد مشتریان را به طور جدی کاهش دهد و حتی منجر به طرح دعوی شود.
خطرات و آسیبپذیریهای کلیدی در نرمافزارهای متنباز
اگرچه نرمافزار متنباز (OSS) مزایای بزرگی - مانند نوآوری، کاهش هزینهها و سرعت بخشیدن به توسعه - ارائه میدهد، اما این مزایا با خطرات امنیتی جدی نیز همراه است. درک امنیت نرمافزار متنباز برای محافظت از سیستمهای شما در برابر تهدیدات احتمالی بسیار مهم است.
قطعات منسوخ شده
یکی از بزرگترین خطرات نرمافزارهای متنباز، استفاده از اجزای قدیمی یا نگهداری نشده است. اغلب، پروژهها به نسخههای قدیمیتری متکی هستند که دیگر بهروزرسانی دریافت نمیکنند و آسیبپذیریهای شناختهشده را در معرض خطر قرار میدهند. طبق گزارش سال ۲۰۲۰ Open Source Security و گزارش تحلیل ریسک (OSSRA)۷۰٪ از کدهای بررسیشده دارای اجزایی بودند که بیش از چهار سال قدمت داشتند. این امر نرمافزار شما را در معرض حملاتی قرار میدهد که از این آسیبپذیریهای وصلهنشده سوءاستفاده میکنند.
چالشهای صدور مجوز
یکی دیگر از چالشهای OSS، مدیریت مجوزها است. پروژههای OSS دارای مجوزهای مختلفی هستند که هر کدام قوانین و تعهدات خاصی دارند. اگر سازمانها مراقب نباشند، ممکن است بهطور تصادفی این شرایط را نقض کنند و منجر به اختلافات قانونی یا حتی افشای اجباری کد اختصاصی شوند. یک نظرسنجی Synopsys Black Duck نشان داد که ۶۸٪ از پایگاههای کد دارای تداخل مجوز هستند که نشان میدهد این مشکل چقدر میتواند رایج باشد.
تزریق کد مخرب
ماهیت باز OSS برای همکاری عالی است، اما میتواند راه را برای نفوذ عوامل مخرب به کد مخرب نیز باز کند. بدون یک فرآیند بررسی کامل، کد مضر میتواند از بین برود، به خصوص در پروژههایی که بررسیهای امنیتی دقیقی ندارند. مواردی وجود داشته است که درهای پشتی و سایر عملکردهای مخرب مورد توجه قرار نگرفتهاند، که بر نیاز به بررسی دقیق کد و بررسی مشارکت تأکید میکند.
یک نمونه قابل توجه در سال ۲۰۱۸ رخ داد که عوامل مخرب یک در پشتی به وبسایت محبوب اضافه کردند. جریان رویداد کتابخانهکه هزاران پروژه را تحت تأثیر قرار داد. این نقض امنیتی ماهها مورد توجه قرار نگرفت و نشان داد که بررسی دقیق کد و بررسی مشارکتها چقدر برای امنیت OSS حیاتی است.
پرداختن به این خطرات
آیا سازمان شما برای مدیریت این خطرات آماده است؟ فعال ماندن کلید اصلی است. نگهداری منظم اجزا، بررسی کامل مشارکتها و رعایت الزامات صدور مجوز باید مد نظر قرار گیرد. standard سازمانهایی که از نرمافزارهای متنباز بهرهمند میشوند، باید در ابزارها و زیرساختهای مناسب سرمایهگذاری کنند. این ابزارها به ردیابی نسخهها، شناسایی آسیبپذیریهای شناختهشده و اطمینان از انطباق با شرایط مجوز کمک میکنند. هنگامی که این شیوهها در جای خود قرار دارند، نرمافزارهای متنباز میتوانند بدون به خطر انداختن امنیت یا انطباق با قوانین، به تقویت نوآوری ادامه دهند.
استراتژیهای مؤثر برای امنیت نرمافزارهای متنباز
بیایید برخی از استراتژیهای مؤثر برای ایمنسازی نرمافزارهای متنباز (OSS) را بررسی کنیم و بررسی کنیم که چگونه ابزارهای امنیتی نرمافزار متنباز Xygeni میتوانند وضعیت امنیتی شما را تقویت کنند.
توسعه سیاست
پایه و اساس هر استراتژی امنیتی قوی برای نرمافزارهای متنباز با یک سیاست روشن آغاز میشود. این سیاست باید دقیقاً مشخص کند که استفاده از چه اجزایی ایمن است و قوانین مربوط به مشارکتها، انطباق با مجوزها و مدیریت آسیبپذیری را تشریح کند. همچنین تضمین میکند که همه افراد درگیر در پروژه، نقشها و مسئولیتهای خود را در حفظ امنیت نرمافزار درک میکنند.
نظارت مستمر
امنیت یک کار یکباره نیست؛ بلکه نیاز به نظارت مداوم دارد. سازمانها باید مرتباً پایگاههای کد خود را برای یافتن آسیبپذیریهای شناختهشده اسکن کنند، از بهروز بودن اجزای OSS خود اطمینان حاصل کنند و از توصیههای امنیتی جدید مطلع باشند. این رویکرد پیشگیرانه به تیمها اجازه میدهد تا تهدیدات را زودهنگام شناسایی و برطرف کنند و از تشدید مشکلات امنیتی جلوگیری کنند.
ادغام ابزارهای امنیتی
خودکارسازی فرآیندهای امنیتی در توسعه نرمافزار شما pipeline بسیار مهم است. با استفاده از ابزارهای امنیتی نرمافزار متنباز مانند Xygeni، میتوانید اسکن آسیبپذیری، ردیابی وابستگیها و بررسیهای انطباق با مجوز را مستقیماً در نرمافزار خود تعبیه کنید. CI/CD pipelineاین ابزارها نه تنها تلاشهای دستی را کاهش میدهند، بلکه به تیمها کمک میکنند تا امنیت را با سرعت بالای توسعه و نوآوری متعادل کنند.
ابزار جامع امنیت نرمافزار متنباز Xygeni
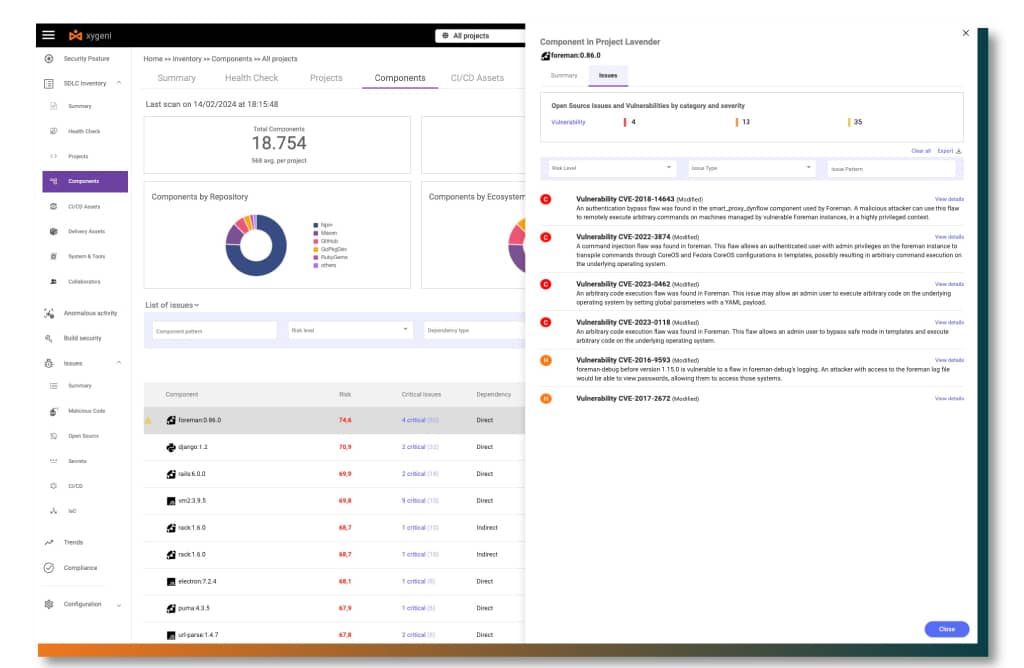
Xygeni یک رویکرد جامع و خودکار برای مدیریت چالشهای امنیتی OSS ارائه میدهد:
- اسکن خودکار آسیب پذیری هابا ادغام با پایگاه داده ملی آسیبپذیری (NVD)، Xygeni اسکن آسیبپذیری را به صورت بلادرنگ انجام میدهد. مدیریت خودکار وضعیت امنیتی آن (ASPM) سیستم، آسیبپذیریها را بر اساس میزان ریسک آنها ارزیابی میکند و به سازمانها کمک میکند تا رفع آنها را به طور مؤثرتری اولویتبندی کنند.
- نظارت بر اجزای منسوخ شدهXygeni به طور مداوم نسخههای کامپوننتها را ردیابی میکند و در صورت وجود عناصر قدیمی که میتوانند امنیت و عملکرد پروژههای تیمها را تهدید کنند، به آنها هشدار میدهد و آنها را به بهروزرسانیها یا جایگزینیهای به موقع ترغیب میکند.
- انطباق با مجوزپیمایش مجوزهای متنباز میتواند پیچیده باشد، اما Xygeni این فرآیند را ساده میکند. این نرمافزار مجوزهای هر مؤلفه را اسکن و شناسایی میکند و به تیم شما کمک میکند تا از مشکلات قانونی جلوگیری کند و در عین حال از رعایت سیاستهای سازمانی اطمینان حاصل کند.
- SBOM نسل: Xygeni یک لیست دقیق از مواد نرمافزاری (Software Bill of Materials) تولید میکند.SBOM) برای افزایش شفافیت، رعایت الزامات نظارتی و نگهداری فهرست کاملی از تمام نرمافزارهای متنباز مورد استفاده در پروژه شما.
- خدمات هشدار اولیهسرویس هشدار زودهنگام Xygeni رویکرد امنیتی شما را از واکنشی به پیشگیرانه تغییر میدهد. این سرویس بستههای متنباز جدید را به محض انتشار تجزیه و تحلیل میکند و آسیبپذیریها یا بدافزارها را قبل از اینکه بتوانند به سیستم شما نفوذ کنند، شناسایی میکند.
با سرمایهگذاری در ابزارهای امنیتی نرمافزار متنباز Xygeni، سازمانها میتوانند به طور مؤثر از نرمافزار خود محافظت کنند و ضمن ایمن نگه داشتن داراییهای دیجیتال، نوآوری را نیز ممکن سازند.
آینده امنیت نرمافزارهای متنباز
با نگاهی به آینده، نرمافزار متنباز همچنان سنگ بنای توسعه فناوری خواهد بود. اما همانطور که گزارش امنیتی ASF 2023 نشان میدهد که با گسترش روزافزون نرمافزارهای متنباز، آسیبپذیریها تنها افزایش خواهند یافت. ایجاد تعادل مناسب بین نوآوری و امنیت بسیار مهم است. راهکارهایی مانند Xygeni برای پیمایش این چشمانداز پیچیده ضروری خواهند بود و تضمین میکنند که سازمانها میتوانند ضمن حفظ امنیت قوی، از قدرت نرمافزارهای متنباز بهره ببرند.
با خودکارسازی مدیریت آسیبپذیری، اعمال انطباق با مجوزها و ارائه تشخیص زودهنگام تهدید، Xygeni در تأمین امنیت آینده نرمافزارهای متنباز پیشرو است.
کنترل ادرار خود را به دست بگیریدامنیت نرمافزار pen-Source امروز
آمادهاید ببینید Xygeni چگونه میتواند به حفاظت از پروژههای شما کمک کند؟ نسخه نمایشی ویدیویی ما را تماشا کنید or Xygeni را به صورت رایگان امتحان کنید!