






میدونستی که تموم شد ۵۶۰،۰۰۰ تهدید بدافزاری جدید هر روز ظهور میکنند؟ با پیچیدهتر شدن حملات سایبری، درک کد مخرب و نحوه نفوذ آن به سیستمها بسیار مهم است، زیرا این تهدیدات میتوانند از آسیبپذیریهای نرمافزاری سوءاستفاده کرده و منجر به نقض دادهها، خسارات مالی و اختلالات عمده شوند. انواع مختلف کدهای مخرب، مانند طرحهای فیشینگ، تروجانها و سوءاستفادههای زنجیره تأمین، پتانسیل آسیبرسان خود را نشان دادهاند.
به عنوان مثال، 2023 حمله به لجر ابزار اتصال نرمافزاری این شرکت را به خطر انداخت و به مهاجمان اجازه داد تا با هدف قرار دادن کیف پولهای سختافزاری، بیش از ۶۰۰۰۰۰ دلار سرقت کنند.
کد مخرب چیست و چرا اهمیت دارد؟
کد مخرب چیست؟
کد مخرب، نرمافزار یا اسکریپتهایی است که برای آسیب رساندن به سیستمها یا سرقت دادهها طراحی شدهاند. برخلاف نرمافزارهای قانونی، این کدها اغلب در برنامههای قابل اعتماد پنهان میشوند و تشخیص آنها را دشوار میکنند. از جمله این موارد میتوان به ویروسها، باجافزارها و جاسوسافزارها اشاره کرد. ابزارهای پیشرفته تشخیص برای شناسایی و جلوگیری از آنها ضروری هستند.
حملات کدهای مخرب میتوانند از نرمافزارهای اختصاصی و متنباز سوءاستفاده کنند و اطلاعات حساس را در معرض خطر قرار دهند. انواع رایج کدهای مخرب شامل ویروسها، کرمها، باجافزارها، تروجانها و جاسوسافزارها هستند. این تهدیدات اغلب از طریق ایمیلهای فیشینگ، بهروزرسانیهای جعلی نرمافزار یا کدهای دستکاریشده از حملات زنجیره تأمین وارد سیستمها میشوند.
ابزارهای شناسایی، مانند ابزار تشخیص بدافزار هشدار زودهنگام Xygeni، در شناسایی و مسدود کردن این تهدیدات قبل از اینکه سیستمها را به خطر بیندازند، نقش اساسی دارند.
انواع کدهای مخربی که میتوانند سیستمهای شما را به خطر بیندازند
حالا که کد مخرب را تعریف کردیم، بیایید انواع مختلفی را که هر روز سیستمهای شما را تهدید میکنند، بررسی کنیم.
انواع کد مخرب
- درب پشتی: به مهاجمان اجازه میدهد تا برای دسترسی به سیستمها، سرقت دادهها یا به دست گرفتن کنترل، احراز هویت را نادیده بگیرند.
- اسب تروا: نرمافزاری که به نظر امن میرسد اما کدهای مخربی را برای حمله به سیستم شما پنهان میکند.
- Ransomware: فایلهای شما را قفل میکند و برای بازگشایی آنها درخواست پول میکند و عملیات را مختل میکند.
- نرم افزارهای جاسوسی: مخفیانه فعالیتهای شما را زیر نظر میگیرد و اطلاعات خصوصی مانند رمزهای عبور را میدزدد.
- حملات فیشینگ: ایمیلهای جعلی شما را فریب میدهند تا اطلاعات شخصی خود را به اشتراک بگذارید یا فایلهای مضر را دانلود کنید.
- کی لاگرها: آنچه را که تایپ میکنید برای سرقت رمزهای عبور و اطلاعات حساس ثبت میکند.
- دزد: دادههای ذخیره شده، از جمله رمزهای عبور و فایلهای مهم را سرقت میکند.
- کرم: در سراسر شبکهها پخش میشود، سیستمها را کند میکند و منابع را مصرف میکند.
- معدنچی: از قدرت رایانه شما برای استخراج ارز دیجیتال استفاده میکند و باعث عملکرد ضعیف میشود.
چگونه در برابر کدهای مخرب دفاع کنیم
نرمافزار متنباز (OSS) همکاری و نوآوری را تشویق میکند، اما همچنین فرصتهایی را برای مهاجمان ایجاد میکند تا کد مخرب را تزریق کنند. پس از ورود، این کد میتواند از طریق حملات زنجیره تأمین، سرقت دادهها، کنترل سیستمها یا به خطر انداختن کل شبکهها پخش شود.
برای مثال، مهاجمان ممکن است بدافزار را به یک کتابخانه متنباز محبوب اضافه کنند. یک مورد قابل توجه، حمله Polyfill.io، جایی که یک عامل مخرب کنترل سرویس Polyfill را به دست گرفت و بدافزار را به پایگاه کد آن تزریق کرد. این امر بیش از ۱۰۰۰۰۰ وبسایت را در سطح جهان به خطر انداخت و کاربران تلفن همراه را به وبسایتهای کلاهبرداری هدایت کرد. هنگامی که توسعهدهندگان ناآگاهانه کتابخانه آسیبدیده را ادغام کردند، برنامهها و کاربران خود را در معرض خطرات جدی قرار دادند.
برای مقابله با این تهدیدات، سازمانها باید نظارت مداوم را اجرا کنند، ممیزیهای کد انجام دهند و از ابزارهای پیشرفته تشخیص بدافزار استفاده کنند. توسعهدهندگان و کاربران باید هوشیار باشند تا سیستمهای خود را از تهدیدات پنهان محافظت کنند.
استراتژیهای اثباتشده برای دفاع در برابر کدهای مخرب
حملات کدهای مخرب نه تنها سیستمها را به خطر میاندازند، بلکه میتوانند منجر به خسارات مالی قابل توجهی نیز شوند. حملات سایبری به طور متوسط برای کسب و کارها هزینه دارند. 4.45 میلیون دلار برای هر تخلفطبق گزارش هزینه نقض دادهها در سال ۲۰۲۳ شرکت IBM، این موضوع اهمیت دفاع پیشگیرانه را برای جلوگیری از هزینههای بالای عدم اقدام برجسته میکند. برای محافظت مؤثر از سیستمهای خود، سازمانها باید این استراتژیها را اتخاذ کنند:
- شیوههای کدنویسی امن: استفاده کنید ابزارهای تحلیل استاتیک برای شناسایی آسیبپذیریها در طول توسعه.
- ارزیابی آسیب پذیری: برای کشف نقاط ضعف، آزمایشهای نفوذ منظم انجام دهید.
- مدیریت پچ: بهروزرسانیها را خودکار کنید تا از اعمال به موقع وصلههای نرمافزاری اطمینان حاصل شود.
- لیست سفید برنامه ها: محدود کردن اجرا به برنامههای از پیش تأیید شده و مسدود کردن برنامههای غیرمجاز.
- یکپارچهسازی امنیت در SDLC: اقدامات امنیتی را در طول چرخه عمر توسعه نرمافزار تعبیه کنید.
- بررسی کد و تحلیل دودویی: مرتباً کد و فایلهای باینری را بررسی کنید تا رفتارهای مشکوک یا اسکریپتهای مخرب را تشخیص دهید.
یک قدم جلوتر باشید: تشخیص زودهنگام بدافزار با هشدار Xygeni
کدهای مخرب، به ویژه در اکوسیستمهای متنباز، یک تهدید رو به رشد هستند. ابزار تشخیص بدافزار هشدار زودهنگام Xygeni یک راهکار پیشرفته برای مقابله با این خطرات ارائه میدهد. این ابزار نه تنها بستههای متنباز را برای تهدیدات اسکن میکند، بلکه اقدامات پیشگیرانهای را نیز ارائه میدهد تا اطمینان حاصل شود که اسکریپتهای مخرب هرگز چرخه توسعه نرمافزار شما را به خطر نمیاندازند.
چگونه ابزار تشخیص بدافزار هشدار اولیه از سازمان شما محافظت میکند
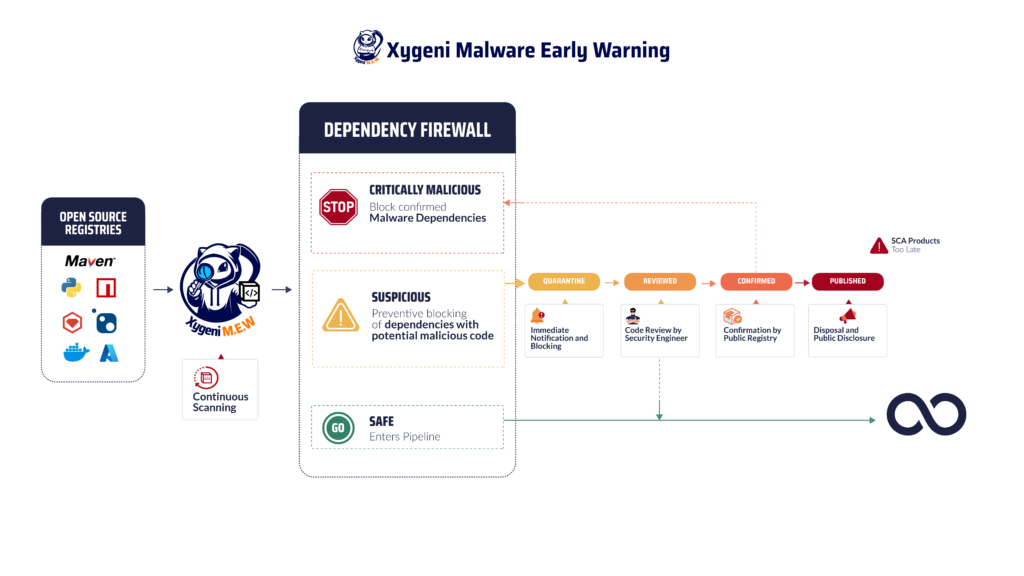
- تشخیص تهدید در زمان واقعیXygeni به طور مداوم رجیستریهای عمومی را برای یافتن هرگونه نشانهای از بدافزار رصد میکند. این شامل اسکن الگوهای مشکوک یا رفتارهای مخرب در بستههای متنباز جدید و موجود میشود. Xygeni با اقدام در لحظه، تهدیدها را قبل از نفوذ به سیستم شما شناسایی و ایزوله میکند. CI/CD pipeline.
- قرنطینه خودکاروقتی کد مخرب شناسایی میشود، Xygeni به طور خودکار تهدید را قرنطینه میکند و اطمینان حاصل میکند که نمیتواند سیستمهای شما را تحت تأثیر قرار دهد یا از طریق زنجیره تأمین منتشر شود. این فرآیند شامل یکپارچهسازی امنیت است. guardrails برای مسدود کردن بستههای پرخطر، و کاهش کارهای اصلاحی بعدی.
- مدیریت جامع آسیبپذیریفراتر از آسیبپذیریهای شناختهشده، ابزار Xygeni به تهدیدات روز صفر، بدافزارهای چندریختی پیچیده و آسیبپذیریهای ثبتنشده میپردازد. این موضع پیشگیرانه در برخورد با تاکتیکهای در حال تحول مهاجمان حیاتی است.
- اعلانهای دقیق: هنگامی که یک تهدید شناسایی میشود، این ابزار بلافاصله از طریق ایمیل، پلتفرمهای پیامرسان یا وب به تیم شما اطلاع میدهد.hooksاین امر تضمین کننده پاسخ سریع و حداقل زمان از کارافتادگی برای پروژههای شما است.
- رعایت مقررات و گزارش: شیگنی با [نام شرکت] همسو است standardدوست دارم NIS2 و DORA، تضمین میکند که شیوههای توسعه نرمافزار شما مطابق با استانداردها باقی بماند. ویژگیهایی مانند لایحه مواد نرمافزار (SBOM) نسلی که شفافیت را فراهم میکند و از انعطافپذیری عملیاتی پشتیبانی میکند.
محافظت در برابر انواع کدهای مخرب
ابزار Xygeni برای دفاع در برابر ... طراحی شده است. انواع مختلف بدافزارها، از جمله:
- درهای پشتی و تروجانها: نقاط دسترسی غیرمجاز و تهدیدهای پنهان که سیستمها را به خطر میاندازند، شناسایی میکند.
- باجافزار: کدی را که فایلهای شما را رمزگذاری میکند یا درخواست باج میکند، مسدود میکند.
- جاسوسافزارها و کیلاگرها: از جمعآوری دادههای حساس کاربر یا کلیدهای فشردهشده توسط سیستم جلوگیری میکند.
- ماینرهای ارز دیجیتال: کد تخلیه منابع مورد استفاده برای استخراج غیرمجاز ارز دیجیتال را شناسایی و متوقف میکند.
با ادغام این قابلیتها، ابزار تشخیص بدافزار هشدار زودهنگام تضمین میکند که نرمافزار شما در برابر تهدیدات نوظهور مقاوم باقی بماند.
میخوای عمیقتر بریم؟
اگر هنوز در مورد چیستی آن فکر میکنید یا میخواهید انواع کدهای مخربی که رایانه شما را تهدید میکنند را بهتر بشناسید، CI/CD pipeline و نحوه جلوگیری از آنها، به ما مراجعه کنید پست وبلاگ در مورد حفاظت و یاد بگیرید که چگونه خطرات پنهان را زود تشخیص دهید.
تهدیدات سایبری روزانه در حال تکامل هستند، آیا نباید دفاع شما نیز تکامل یابد؟ درک کد مخرب و تشخیص انواع مختلف کد مخرب که زیرساخت شما را هدف قرار میدهند، تنها نقطه شروع است. امنیت واقعی از دفاع پیشگیرانه حاصل میشود. با تجهیز سازمان خود به ابزارهای پیشرفته تشخیص بدافزار، میتوانید تهدیدات پنهان را قبل از نفوذ به سیستمهای خود شناسایی و مسدود کنید. امنیت واکنشی کافی نیست، یک قدم جلوتر بودن تنها استراتژی واقعی است.
منتظر حمله نباشید: همین حالا از سیستمهای خود محافظت کنید!
افزایش حملات کدهای مخرب، تهدیدی جدی برای سازمانها در سراسر جهان است. از حملات فیشینگ گرفته تا سوءاستفاده از زنجیره تأمین، مجرمان سایبری از روشهای پیچیدهتری برای سرقت اطلاعات حساس استفاده میکنند. دانستن اینکه کد مخرب چیست و درک انواع کدهای مخرب، کلید دفاع از زیرساختهای شماست.
هر ثانیه در مبارزه با آن اهمیت دارد. همین حالا با ابزار پیشرفته تشخیص بدافزار Xygeni از سیستمهای خود محافظت کنید. امروز با ما تماس بگیرید یا دریافت کنید نسخه ی نمایشی رایگان و از تهدیدات سایبری در امان باشید!

