

Níor sáraíodh aon rud. Rinne an gníomhaire a chuid oibre, bhain sé le spleáchas, cumraíocht, nó seirbhís nár iarr aon duine air teagmháil a dhéanamh léi, agus d'fhan sé laistigh dá cheadanna an t-am ar fad. Sa seisiún seo, feicfidh tú cén fáth go bhfuil an cás sin níos deacra ná aon ionsaí: conas a chríochnaíonn teorainn a tharraingítear roimh ré níos leithne ná an tasc atá ag teastáil, cén fáth gur decisian a rinneadh uair amháin agus an forghníomhú ar siúl, conas a rinne rochtain sheasta seoda corónach de ríomhaire glúine an fhorbróra, agus cén chuma atá ar aisghabháil nuair nach féidir leis an aisteoir a réasúnaíocht féin a mhíniú. Cláraigh anois chun a fheiceáil cá bhfuil an nóiméad infhorfheidhmithe deireanach, agus cad ina bhfuil ga an phléasctha.

Ón nóiméad a shuiteálann gníomhaire AI spleáchas nó a mhodhnaíonn sé Dockerfile, do SBOM agus tá toimhdí maidir le bunús á dtástáil cheana féin, agus níl aon bhealach ag formhór na bhfoirne a fhíorú cad a tharla i ndáiríre. Sa seisiún seo, feicfidh tú an fíorathrú beo: conas a athraíonn an nóiméad suiteála nuair nach bhféachann aon fhorbróir ar ainm an phacáiste ar dtús, cibé acu SBOMTá bunús agus foinse fós bailí nuair a rinne gníomhaire an decisian, agus an méid atá fágtha den athbhreithniú cóid agus an aistriú ar chlé nuair a bhíonn gníomhairí commit, agus uaireanta cumasc, leo féin. Cláraigh anois chun a fheiceáil cad is gníomhaireacht slán i ndáiríre ann pipeline éilíonn sé i gcleachtas, ní hamháin sa teoiric.

Féach ar ár seimineár gréasáin atá le teacht! Tá cúntóirí códaithe AI ag samhlú ainmneacha pacáistí, agus tá ionsaitheoirí ag clárú na n-ainmneacha bréige sin le malware cheana féin. Sa seisiún seo, feicfidh tú conas d’éiceachóras AI iomlán a mhapáil beo, agus Fardail AI agus BOM AI ag teacht chun cinn gach samhail, gníomhaire, agus spleáchas a tugadh isteach le AI i do bhogearraí. Faigh amach conas Xygeni Shield blocálann sé pacáistí mailíseacha sula mbíonn síniú ann fiú, ag dúnadh an bhearna a fhágann scanóirí bunaithe ar shínithe oscailte. Féach anois le feiceáil conas do bhogearraí a dhaingniú sula ndéanann slopsquatting an chéad mholadh eile ar AI ina phointe iontrála.

Féach anois ar ár SafeDev Talk: Foinse Oscailte, Intleacht Shaorga & An Dromchla Ionsaithe Nua: Cód Armáilte, Cosaintí Níos Cliste. De réir mar a athshainmhíníonn Intleacht Shaorga agus foinse oscailte bogearraí nua-aimseartha, tá an dromchla ionsaithe ag leathnú níos tapúla ná riamh. Ó rioscaí spleáchais agus insíothlú slabhra soláthair go giniúint ionsaithe atá á dtiomáint ag Intleacht Shaorga, tá ionsaitheoirí ag athrú, agus mar sin caithfidh cosantóirí. Bí linn le saineolaithe ó Red Hat, TikTok, agus Xygeni chun iniúchadh a dhéanamh ar an gcaoi a bhfuil Intleacht Shaorga agus uathoibriú ag athrú slándála foinse oscailte. Féach anois chun foghlaim conas athléimneacht, trédhearcacht agus muinín a thógáil ar fud an tslabhra soláthair bogearraí nua-aimseartha!

Bí linn inár gcéad SafeDev Talk eile: Tá AI istigh i do cheann féin cheana féin SDLC. Cad Anois? Níl an Intleacht Shaorga ag bualadh ar dhoras do shlabhra soláthair bogearraí; tá sí istigh ann cheana féin. Tá comhphíolótaí, gníomhairí, freastalaithe MCP, agus spleáchais a ghintear ag Intleacht Shaorga ag athmhúnlú an chaoi a dtógtar, a ndéantar athbhreithniú agus a sheoltar cód. Sa SafeDev Talk seo, déanfaidh ceannairí OWASP agus saineolaithe AppSec miondealú ar a bhfuil i gceist leis sin i ndáiríre do do sheasamh slándála, cá bhfuil samhlacha rialachais ag briseadh síos, agus cad iad na rialuithe praiticiúla a oibríonn i ndáiríre gan foirne innealtóireachta a mhoilliú. Bí ag súil le ceachtanna coincréiteacha, inghníomhaithe (ní hamháin teoiric) maidir le conas rialuithe praiticiúla a chur i bhfeidhm a chosnaíonn forbairt le cúnamh Intleachta Saorga gan a bheith ina bac do d'innealtóirí. Cláraigh Anois!

Is ciseal forghníomhaithe lárnach í an AI anois i seachadadh bogearraí nua-aimseartha, ag athmhúnlú an chaoi a ndéantar dearadh agus scálaiú ar ionsaithe ar shlabhra soláthair bogearraí agus ar shlándáil feidhmchlár. De réir mar a ullmhaíonn eagraíochtaí do 2026, tá sé ríthábhachtach tuiscint a fháil ar an gcaoi a mbaintear leas as uathoibriú, muinín, agus sreafaí oibre atá á dtiomáint ag AI. Soláthraíonn an tuarascáil seo anailís fhianaise-bhunaithe ar mhúnla bagairt AppSec, rud a chabhraíonn le foirne slándála agus DevSecOps rioscaí atá ag teacht chun cinn agus na hathruithe cosanta is gá chun fanacht chun tosaigh a thuiscint. Féach air anois!

Féach anois ar ár gCaint SafeDev ar Shlabhraí Soláthair Bogearraí faoi Bhrú: Cad a Mhúin 2025 Dúinn faoi Bhogearraí Mailíseacha & Intleacht Shaorga, agus Cad a Tharlaíonn Ina Dhiaidh Sin. D'athraigh 2025. software supply chain securityNocht meicnic ionsaithe nua (bogearraí mailíseacha le cúnamh AI, féin-iomadú, agus mí-úsáid iontaoibhe ar scála mór) teorainneacha na gcosaintí atá ann cheana féin. Bígí páirteach sa seisiún seo faoi stiúir saineolaithe chun tuiscint a fháil ar a bhfuil athraithe i ndáiríre in 2025 agus ar na rudaí a chaithfidh foirne forbartha agus slándála a oiriúnú do 2026. Féach ar an eipeasóid anois!

Ón 11 Meán Fómhair 2026, tugann an CRA 24 uair an chloig duit chun leochaileacht atá á saothrú go gníomhach chuig ENISA a thuairisciú, fiú i gcás táirgí atá ar an margadh cheana féin, agus níl aon sreabhadh oibre ag formhór na bhfoirne chuige sin go fóill. Sa seisiún seo, feicfidh tú an fíorphróiseas beo: giniúint SBOM chun a fháil amach cé na leaganacha táirgí atá buailte, torthaí a thriail le hanailís inrochtaineachta agus inúsáidteachta chun riosca fíor a dheighilt ó thorann, agus fógraí a chur ar bun ionas go gcuirfear an duine ceart ar an eolas a luaithe a théann fionnachtain i dtreo eachtra intuairiscithe. Cláraigh anois chun a fheiceáil conas clog fógraí an CRA a thiontú ó spriocdháta dlíthiúil go sreabhadh oibre is féidir le do fhoireann a rith faoi bhrú i ndáiríre.
Tá Vibe Coding ag luasghéarú seachadta bogearraí, ach tá sé ag luasghéarú riosca freisin. De réir mar a athmhúnlaíonn cód a ghintear le hintleacht shaorga agus gníomhairí uathrialacha forbairt, ní leor rialuithe traidisiúnta AppSec a thuilleadh chun ionramháil phras, cód siabhránach, agus nochtadh uathoibrithe slabhra soláthair a bhrath. Gan rialachas cuí, is féidir le patrúin neamhshábháilte scaipeadh go dtí an táirgeadh ag luas meaisín. Foghlaim conas Vibe Coding a dhaingniú sula n-éiríonn sé mar an riosca is mó i leith hintleachta shaorga i d'eagraíocht.

Féach anois ar ár seimineár gréasáin Vibe Coding Without Regret. Tá an tsaineolas hintleachta ag athrú an chaoi a dtógtar bogearraí, agus tá sciar méadaitheach den chód táirgeachta á ghiniúint ag Copilots agus ag gníomhairí sainmhínithe intleachta. Sa seisiún seo, feicfidh tú conas cód a ghintear le hintleachta intleachta a dhaingniú go díreach san IDE, le braiteadh leochaileachta fíor-ama, guardrails le haghaidh Copilot, agus tosaíocht a thabhairt ar inrochtaineacht. Faigh amach conas a chuidíonn leigheas le cúnamh AI le forbróirí fadhbanna a réiteach go héifeachtúil agus bogearraí slána, atá á dtiomáint ag AI a thógáil gan smacht a chailleadh. Féach air anois chun foghlaim conas bogearraí slána, atá á dtiomáint ag AI a thógáil ón tús.

Féach anois ar ár n-eipeasóid SafeDev Talk atá le teacht: Leochaileachtaí Gan Deireadh. Cosaintí Níos Cliste! Tá bainistíocht leochaileachtaí ag athrú, agus ní leor uirlisí traidisiúnta a thuilleadh. Bí linn chun iniúchadh a dhéanamh ar an gcaoi a n-éilíonn bagairtí nua-aimseartha samhlacha riosca níos cliste, tosaíocht a thabhairt i bhfíor-am, agus cur chuige nua chun an slabhra soláthair bogearraí a dhaingniú. Ná caill an seisiún seo atá lán le léargais shaineolacha chun do straitéis AppSec a neartú agus fanacht chun tosaigh ar thimpeallacht riosca dinimiciúil an lae inniu!

Féach anois ar ár SafeDev Talk Ó Chód go dtí Am Rith. Infheistíonn go leor foirne go mór in anailís statach, ach fós féin éiríonn leochaileachtaí i dtáirgeadh. Ní easpa uirlisí an dúshlán; is easpa comhthéacs é chun riosca fíor a thuiscint. Sa seisiún seo faoi stiúir saineolaithe, déanaimid iniúchadh ar an gcúis nach féidir le AppSec nua-aimseartha brath ar pheirspictíocht amháin agus conas a chabhraíonn léargais ar leibhéal an chóid agus ar am rith le foirne leochaileachtaí a bhrath, a thosaíochtú agus a leigheas ar bhealach níos éifeachtaí ar fud an timthrialla saoil. Féach anois chun tuiscint a fháil ar na háiteanna ina bhfuil na cur chuige reatha easnamhach agus conas straitéis slándála níos iomláine, atá feasach ar chomhthéacs, a thógáil.

Féach anois ar ár SafeDev Talk deireanach den bhliain agus ardaigh do leibhéal. Software Supply Chain SecurityBígí linn le saineolaithe tionscail den scoth agus iad ag athbhreithniú ceachtanna ríthábhachtacha 2024, ag nochtadh na treochtaí is déanaí, agus ag roinnt léargais inghníomhaithe chun ullmhú do dhúshláin 2025. Tá an seimineár gréasáin seo deartha do ghairmithe slándála agus d’fhoirne forbartha atá fonnmhar nuálaíocht a dhéanamh agus fanacht chun tosaigh sa dinimic. software supply chain security domhan. Féach air anois!
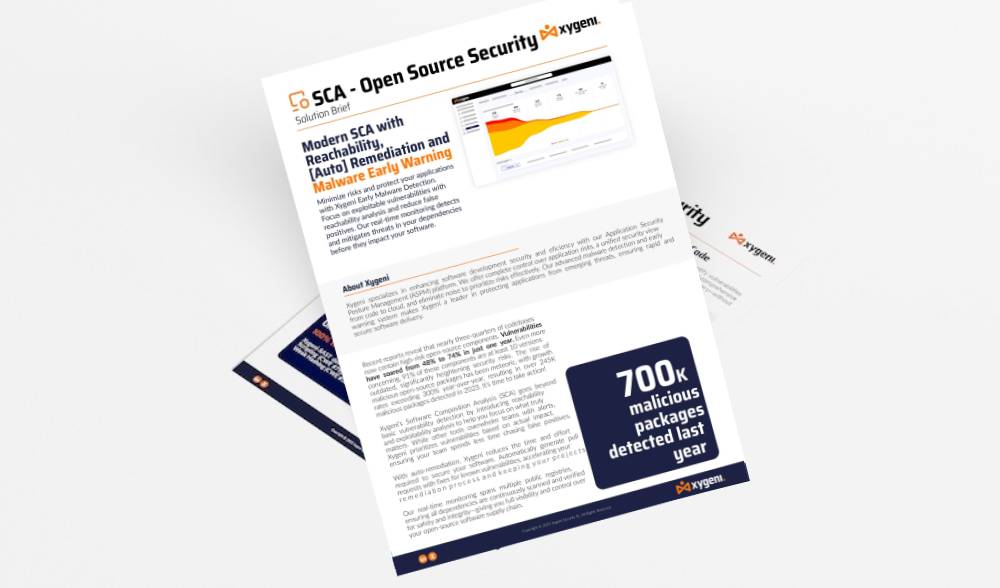
Xygeni's SCA Open Source Security Tá an réiteach riachtanach. Déanann sé scanadh agus blocáil ar phacáistí díobhálacha nuair a fhoilsítear iad, rud a laghdaíonn go mór an riosca go dtiocfaidh malware agus leochaileachtaí isteach i do chórais. Clúdaíonn ár monatóireacht chuimsitheach ilchláir phoiblí, ag cinntiú go ndéantar grinnscrúdú ar gach spleáchas le haghaidh sábháilteachta agus sláine. Feabhsaíonn Xygeni cumas do fhoirne freisin...

Féach anois ar ár SafeDev Talk: DevSecOps faoi thiomáint AI – Slándáil a Cheolfhoireannú ar Scála Néil. Ní féidir le slándáil a bheith ina hiarsmaoineamh i bhforbairt nua-aimseartha, agus tá AI ag athmhúnlú an chaoi a dtógfaimid, a dhaingnímid agus a scálóimid bogearraí. Sa chlár seo, déanann na saineolaithe iniúchadh ar conas dul níos faide ná paisteáil agus scanadh chun fíor-cheolfhoireannú cliste a bhaint amach ar fud an... SDLCÓ bhainistíocht leochaileachta atá á tiomáint ag hintleacht shaorga go bainistíocht ionsuite guardrails in CI/CD agus am rith, déanann an chaint seo iniúchadh ar an gcuma atá ar AppSec inscálaithe, dúchasach don scamall i ndáiríre. Féach air Anois!

Féach agus déan iniúchadh domhain ar: an gá práinneach atá le feidhmchláir shlána i bhfianaise líon méadaitheach na sáruithe sonraí agus na leochaileachtaí; na dúshláin reatha a bhaineann le bogearraí slána, inscálaithe a thógáil, lena n-áirítear sruthanna oibre scartha, bearnaí cumarsáide idir foirne iargúlta, agus na rioscaí a bhaineann le bogearraí foinse oscailte (OSS) a chomhtháthú; agus i bhfad níos mó. Foghlaim conas an torann a ghearradh agus díriú ar na bagairtí is criticiúla. Ná caill amach!
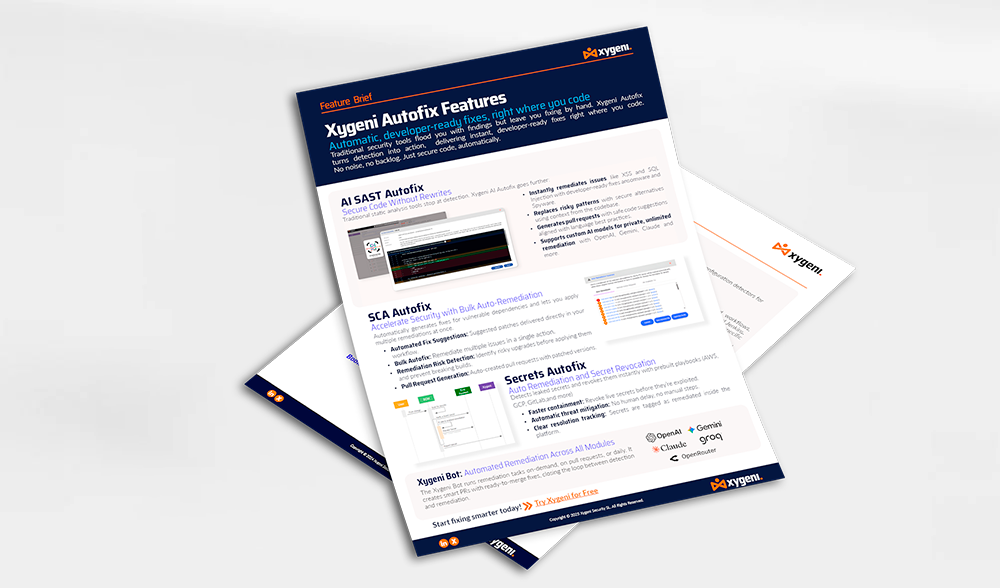
Ceartúcháin uathoibríocha, réidh le forbróirí, díreach san áit a ndéanann tú códáil. Cuireann uirlisí slándála traidisiúnta tuilte ort le torthaí ach fágann siad tú féin ag déanamh ceartúcháin de láimh. Déanann Xygeni Autofix gníomh ar bhrath, ag seachadadh ceartúcháin láithreacha, réidh le forbróirí díreach san áit a ndéanann tú códáil. Gan torann, gan aon riaráiste. Slándáil an cód go huathoibríoch.

Féach anois ar ár SafeDev Talk: Conas an tIniúchadh a Rith? Ag Tógáil Fíor-AppSec Ailínithe le ISO, NIST & CRA. Sa lá atá inniu ann, ní leor cód slán; ní mór duit é a chruthú. Le creatlacha cosúil le ISO 27001, NIST CSF, CRA, DORA, agus NIS-2 i lár an aonaigh, ní mór d'eagraíochtaí cláir AppSec atá réidh le haghaidh iniúchta a thógáil a sheasann suas le grinnscrúdú i ndáiríre. Sa chlár seo, beidh na saineolaithe ag iniúchadh conas bogadh ó bheartas go cleachtas, comhlíonadh a leabú i... CI/CD, agus foirne innealtóireachta, slándála, agus GRC a ailíniú timpeall ar a bhfuil ceadaithe i ndáiríre. Féach air anois!

Féach anois lenár gcéad Chaint SafeDev eile agus Réabhlóidigh do Straitéis DevSecOps! Fiosraigh conas is féidir le bainistíocht riosca réamhghníomhach do straitéis DevSecOps a chlaochlú agus do shlabhra soláthair bogearraí a neartú i gcoinne bagairtí atá ag teacht chun cinn. Tá an seisiún seo saincheaptha do cheannairí cibearshlándála agus foirne forbartha atá tiomanta do bheith chun tosaigh i dtírdhreach castacht na leochaileachtaí. Féach ar an eipeasóid anois!

Féach ar ár gCaint SafeDev: Intleacht Shaorga Scaoilte: Nascleanúint a dhéanamh ar Bhagairtí agus Cosaintí atá ag Teacht Chun Cinn i Slándáil Feidhmchlár. De réir mar a athraíonn Intleacht Shaorga cibearshlándáil, tá a tionchar ar Shlándáil Feidhmchlár cumhachtach agus casta araon. Ó bhogearraí mailíseacha ilchineálacha go cur isteach ar mhúnlaí agus instealladh pras, tá ionsaitheoirí ag baint úsáide as Intleacht Shaorga chun ionsaithe níos cliste a cheapadh, agus tá cosantóirí ag baint úsáide as Intleacht Shaorga chun iad a bhrath agus a mhaolú níos tapúla. Féach air chun an dá thaobh den chothromóid a thuiscint agus foghlaim conas do chlár AppSec a dhéanamh réidh le haghaidh Intleachta Saorga.
Féach ar an gcéad SafeDev Talk de 2025 agus ardaigh do Open Source Security straitéisí! Éist le saineolaithe barrleibhéil agus iad ag fiosrú príomhcheachtanna ó 2024, sásraí cosanta ceannródaíocha, agus todhchaí shlándáil OSS. Seo do dheis fanacht chun tosaigh ar an tírdhreach bagartha atá ag athrú i gcónaí agus straitéisí réamhghníomhacha a fhoghlaim chun do shlabhra soláthair bogearraí a dhaingniú!

Leagann an tuarascáil seo béim ar an méadú atá á dhéanamh ar spriocdhíriú slabhraí soláthair bogearraí trí chibearionsaithe, trí leas a bhaint as leochaileachtaí i spleáchais foinse oscailte agus CI/CD pipelines. Le rialacháin ar nós DORA agus NIS2 ag déanamh níos déine maidir le ceanglais chomhlíonta, tá gá le bearta slándála láidre. Feabhsaigh d'eagraíochta software supply chain security, ag cinntiú athléimneachta i gcoinne bagairtí cibearshlándála atá ag teacht chun cinn in 2025 lenár dtreoir chuimsitheach!

Is minic a bhíonn foirne slándála ag brath ar SCA agus SAST ar leithligh, rud a d’fhéadfadh tuirse foláirimh, léargais ilroinnte agus rioscaí caillte a bheith mar thoradh air. In ionad rogha a dhéanamh eatarthu, is é an fíordhúshlán ná conas iad a chur ag obair le chéile le haghaidh seasamh slándála níos láidre. Féach ar ár SafeDev Talk agus déan iniúchadh ar an gcúis SCA ní leor leis féin, conas a laghdaíonn anailís inrochtaineachta dearfacha bréagacha, cén fáth SAST líonann sé bearnaí criticiúla i gclúdach AppSec, agus i bhfad níos mó. Féach air anois!
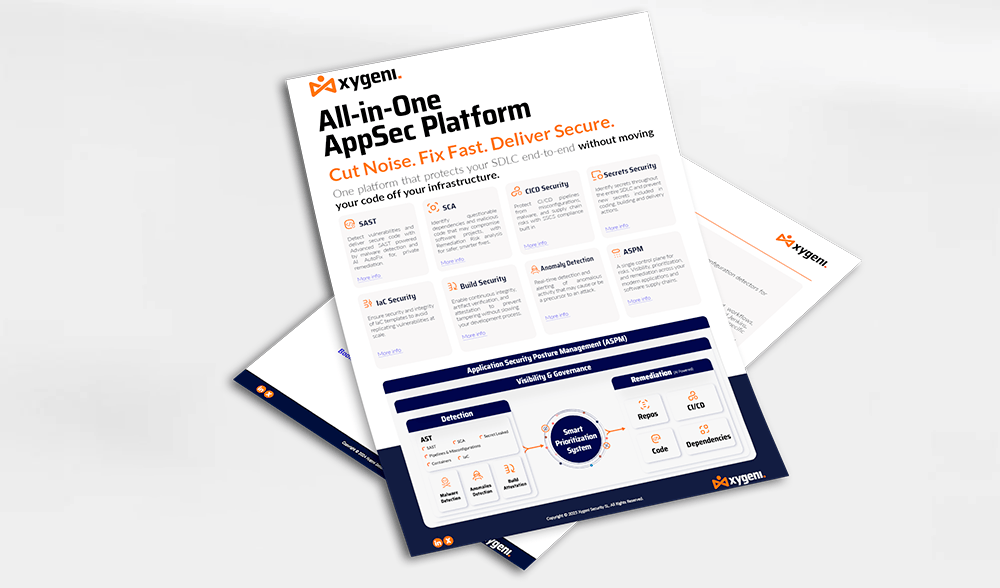
Cuireann cumais uathúla Xygeni infheictheacht iomlán ar fáil sa slabhra soláthair bogearraí, rud a chuireann ar chumas próiseas córasach chun na rioscaí a bhaineann lena slabhra soláthair bogearraí a mheas, na comhpháirteanna is criticiúla a aithint agus tosaíocht a thabhairt dóibh, agus a staidiúir slándála domhanda agus mhionsonraithe a mheas agus a fheabhsú ar bhealach éifeachtach agus éifeachtúil ...

Application Security Posture Management (ASPM) ag dul i méid lá i ndiaidh lae. Mar sin féin, b'fhéidir nach bhfuil a fheidhmeanna sonracha soiléir go hiomlán do gach duine. Faigh d'áit anois! Glac páirt inár SafeDev Talk “An bhfuil gá agat le… ASPM i do shaol?” le saineolaithe cibearshlándála James Berthoty, William Palm agus Luis Garcia chun acmhainneacht ASPM mar réiteach iomlánaíoch slándála feidhmchlár agus lean ort ag cumhachtú d’eagraíochta!
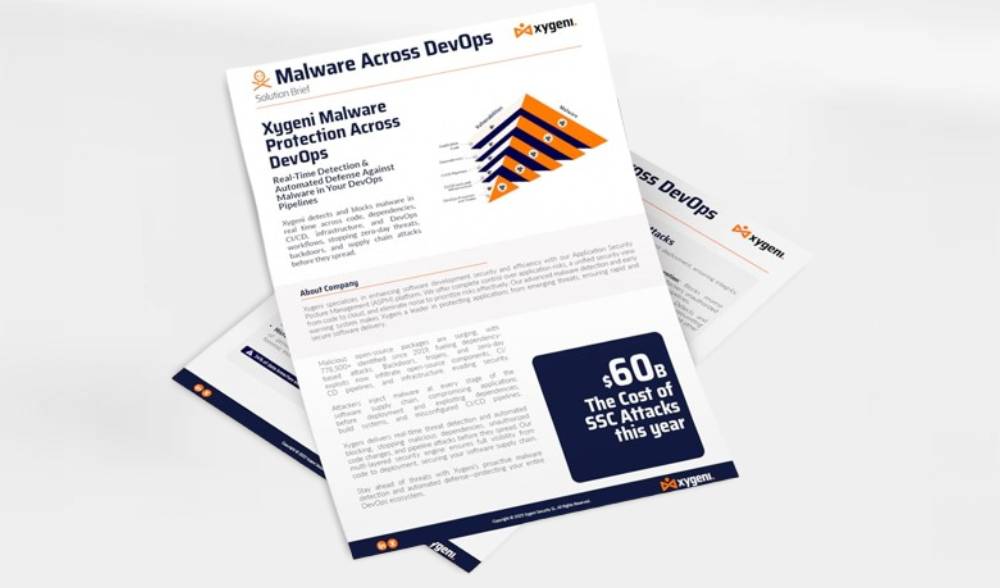
Soláthraíonn réiteach Braiteadh Malware do DevOps Xygeni cosaint fíor-ama i gcoinne cód mailíseach a instealladh ar fud do shlabhra soláthair bogearraí. Déanann sé scanadh leanúnach ar do SCM agus CI/CD timpeallachtaí chun malware, doirse cúil, agus déantáin amhrasacha a bhrath sula sroicheann siad táirgeadh. Trí chomhtháthú go luath sa phróiseas forbartha, cuidíonn Xygeni le foirne bagairtí a bhac ag an bhfoinse. Tacaíonn an réiteach go tapa...

Féach ar ár gCaint faoi SafeDev agus athraigh do Straitéis AppSec! Faigh amach cén fáth ASPM (Application Security Posture Management) an eochair chun tuirse foláirimh a shárú, léargais slándála a aontú, agus tosaíocht a thabhairt do rioscaí fíor. Déanfaidh saineolaithe cibearshlándála den scoth iniúchadh ar thodhchaí AppSec agus DevSecOps, ag roinnt straitéisí inghníomhaithe chun cabhrú leat fanacht chun tosaigh. Ná caill an deis seo chun foghlaim conas sreafaí oibre slándála a shruthlíniú agus straitéis DevSecOps gan uaim a thógáil. Féach air anois!

Féach anois ar ár SafeDev Talk: Slán de réir réamhshocraithe: Conas atá an t-uath-leigheas ag athmhúnlú AppSec? Ní rogha a thuilleadh é “Slán de réir réamhshocraithe”; is é an bunlíne nua é. Le cód a ghintear le hintleacht shaorga, comhpháirteanna hintleachta shaorga leabaithe, agus timthriallta forbartha thar a bheith gasta, tá geataí slándála traidisiúnta ag teip. An freagra? Cosaintí réamhghníomhacha agus uath-leigheas praiticiúil a oibríonn san áit a bhfuil cónaí ar fhorbróirí. Féach anois agus glac an chéad chéim eile in AppSec nua-aimseartha!

Féach ar ár n-eagrán Deireadh Fómhair de SafeDevTalk chun a fháil amach conas Anailís Chomhdhéanamh Bogearraí a chlaochlú (SCA) agus do shlabhra soláthair bogearraí a chosaint i gcoinne bagairtí atá ag teacht chun cinn.
Tá an seisiún seo deartha do cheannairí cibearshlándála agus d’fhoirne forbartha atá ag iarraidh fanacht chun tosaigh i dtírdhreach casta na leochaileachtaí foinse oscailte atá ann inniu.

Faigh amach straitéisí chun do chosaint CI/CD pipelinei gcoinne bagairtí atá ag teacht chun cinn amhail Trealamh Cosanta Pearsanta Díreach agus Indíreach, instealltaí malware, agus nimhiú déantán i measc nithe eile.
seo eBook, scríofa ag Ceann Réamh-Dhíolacháin Xygeni, Luis Garcia, chun cabhrú leat fanacht chun tosaigh ar ionsaitheoirí lenár dtreoir shaineolach maidir le rioscaí slándála a aithint, a chosc agus freagairt dóibh i CI/CD pipelines!

Féach ar ár seimineár gréasáin "Brath Malware Fíor-Ama i bhFoinse Oscailte" chun iniúchadh a dhéanamh ar na bagairtí malware is déanaí a mbíonn tionchar acu ar Bhogearraí Foinse Oscailte (OSS). De réir mar a fhásann glacadh OSS, méadaíonn méid agus castacht na mbagairtí freisin, rud a chuireann dúshláin nua i láthair d'fhorbróirí agus d'eagraíochtaí araon. Nochtfaidh an seisiún léargasach seo na treochtaí is déanaí, na bagairtí atá ag teacht chun cinn, agus na straitéisí chun cinn chun do spleáchais OSS a chosaint ó ionsaithe mailíseacha. Féach air anois!

Níor éirigh leat freastal ar Chomhdháil RSA 2024 i San Francisco.cisco? Gan fadhb! Féach ar ár seimineár gréasáin eisiach agus faigh amach cad iad na treochtaí is tábhachtaí sa chibearshlándáil, ó athruithe i CISRóil O chun forbairtí úrscothacha cibearchosanta a threorú—ag do dheasc féin. Sa seimineár gréasáin seo, déanfaidh tú iniúchadh domhain ar na léargais agus na straitéisí is déanaí atá le tairiscint ag an domhan cibearshlándála!

Tá ionsaithe ar shlabhra soláthair bogearraí ag éirí níos coitianta agus níos tubaistí, agus Gartner ag tuar go mbeidh sárú slándála ag 45% de na gnólachtaí faoi 2025. Leagann Cybersecurity Ventures béim bhreise ar thromchúis na bagairte seo, ag tuar go mbeidh $138 billiún i ndamáistí bliantúla de dheasca ionsaithe ar shlabhra soláthair bogearraí faoi 2031. Leagann na réamhaisnéisí scanrúla seo béim ar an ngá práinneach atá ag eagraíochtaí tosaíocht a thabhairt dá gcuid... SSCSFoghlaim conas!
I saol forbartha bogearraí atá ag athrú go mear, tá sé ríthábhachtach anois go mbeidh an slabhra soláthair bogearraí slán. eBook soláthraíonn sé treoir chuimsitheach chun na bagairtí ar an slabhra soláthair bogearraí a thuiscint agus a mhaolú, le fócas ar leith ar Chomhtháthú Leanúnach/Imscaradh Leanúnach (CI/CD) córais...
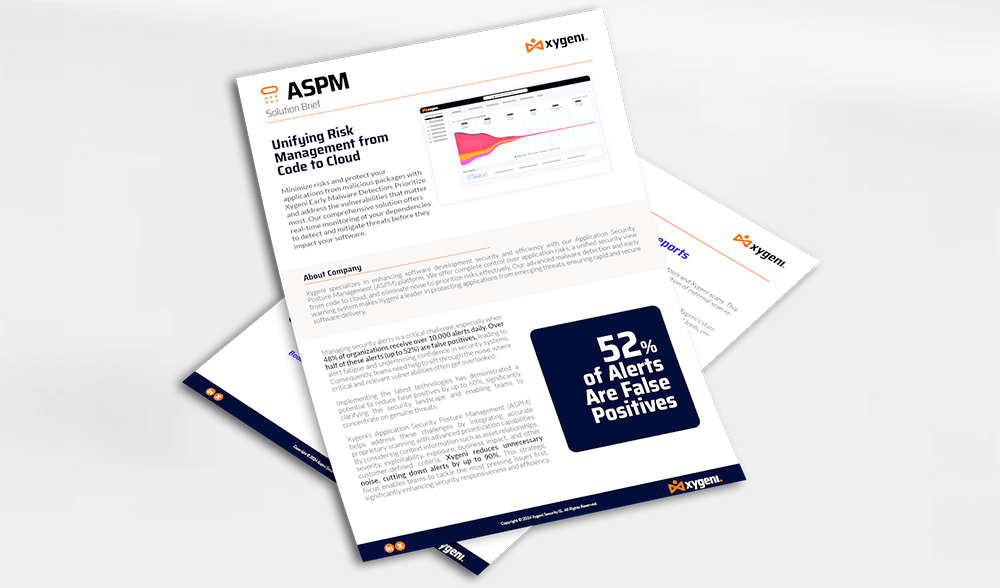
Xygeni's Application Security Posture Management (ASPM) cabhraíonn sé le dul i ngleic leis na dúshláin seo trí scanadh dílseánaigh chruinn a chomhtháthú le cumais tosaíochta chun cinn. Trí fhaisnéis chomhthéacs amhail caidrimh sócmhainní, déine, inúsáidteacht, nochtadh, tionchar gnó, agus critéir eile atá sainithe ag an gcustaiméir a chur san áireamh, laghdaíonn Xygeni torann neamhriachtanach...
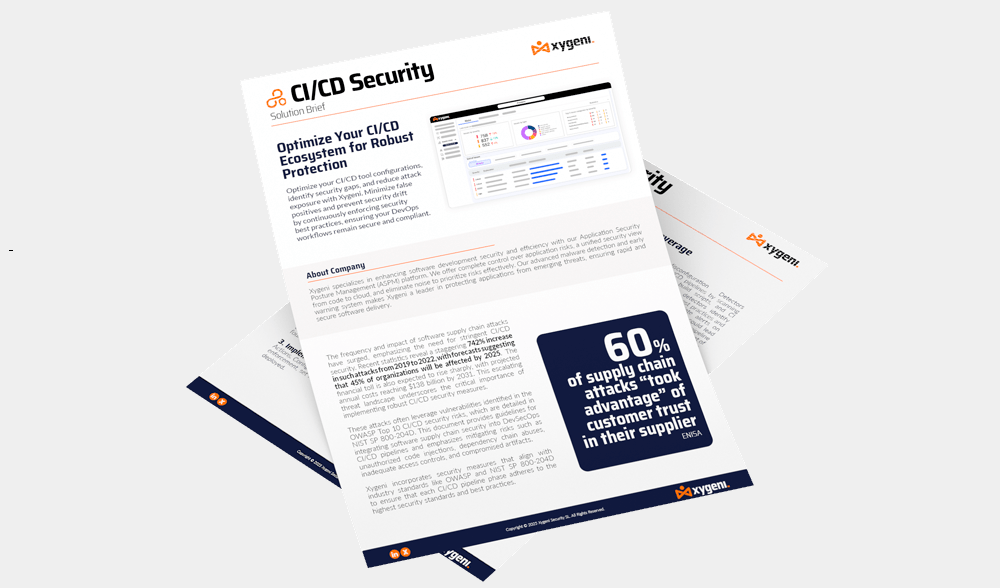
Optamaigh do CI/CD cumraíochtaí uirlisí, bearnaí slándála a aithint, agus nochtadh ionsaithe a laghdú le Xygeni. Íoslaghdaigh dearfacha bréagacha agus cosc a chur ar imeacht slándála trí na dea-chleachtais slándála a fhorfheidhmiú go leanúnach, ag cinntiú go bhfanann do shreafaí oibre DevOps slán agus comhlíontach.

Féach ar chlár SafeDev Talk den Séasúr Oscailte ar DORA anois chun máistreacht a fháil air agus fanacht chun tosaigh i dtírdhreach na rialála airgeadais atá ag athrú i gcónaí. Tá an seimineár gréasáin seo deartha go sonrach d'institiúidí airgeadais agus cabhróidh sé leat tionchar DORA ar shlándáil oibríochtúil agus ar chomhlíonadh a threorú. Gheobhaidh tú straitéisí inghníomhaithe agus léargais shaineolacha, rud a fhágfaidh tú níos ullmhaithe don todhchaí!
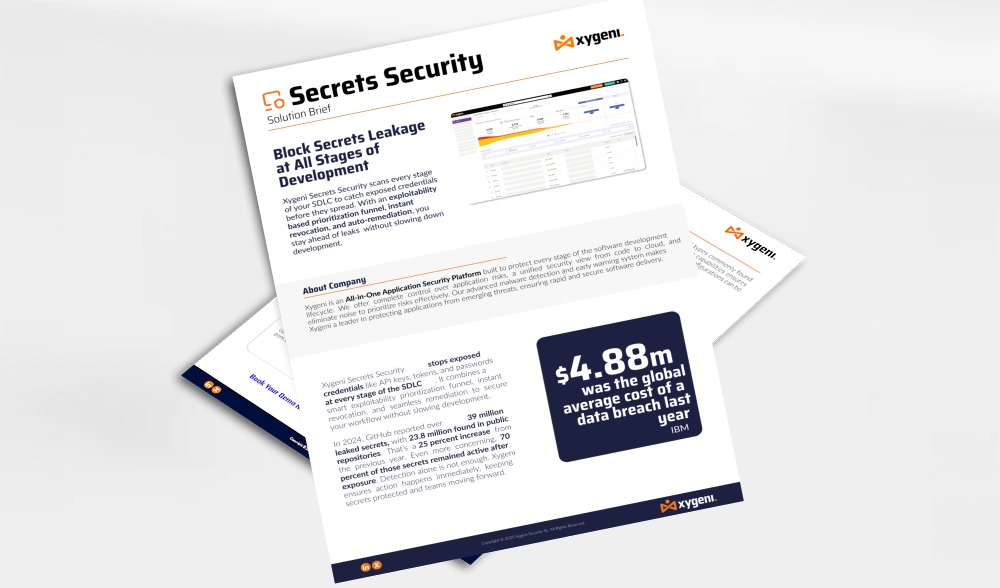
Xygeni Secrets Security feidhmíonn sé mar do chosantóir iontaofa, atá deartha chun sceitheadh rúin ríthábhachtacha cosúil le pasfhocail, eochracha API, agus comharthaí a chosc. De réir mar a bhíonn bagairtí cibearshlándála ag athrú i gcónaí, tá sé ríthábhachtach réiteach a bheith agat a bhraiteann sceitheadh nach amháin ach a chuireann cosc go gníomhach orthu sula mbíonn sárú mar thoradh orthu. Cuireann Xygeni ar chumas do fhoirne oibriú le muinín, ag cinntiú go gcoimeádtar do rúin forbartha slán...

Féach anois ar ár n-eipeasóid SafeDev Talk ar Shlándáil Gan Silos agus foghlaim faoi fhíorluach úsáid Ardáin Uile-i-n-Aon AppSec. Leanann silos de bheith ina mbac mór ar bhainistíocht riosca éifeachtach. Sa seisiún seo, déantar iniúchadh ar an gcaoi a bhféadfadh glacadh le hardán uile-i-n-aon do straitéis AppSec a shruthlíniú, comhoibriú idir foirne slándála agus forbartha a fheabhsú, cabhrú leat fanacht chun tosaigh ar bhagairtí atá ag teacht chun cinn, agus i bhfad níos mó! Féach air anois agus faigh straitéisí chun do shlabhra soláthair feidhmchlár agus bogearraí a dhaingniú!
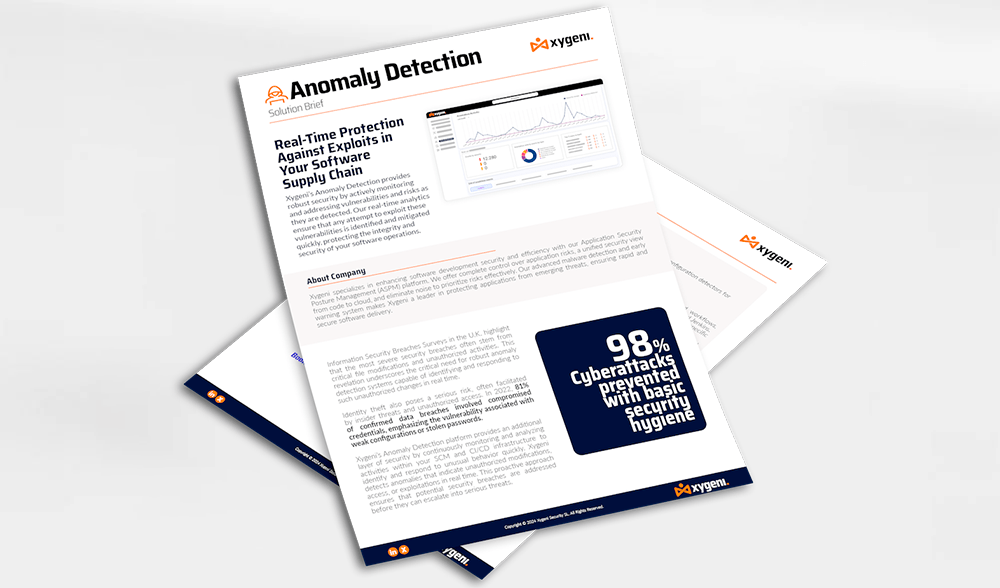
Soláthraíonn ardán Braite Neamhrialtachtaí Xygeni ciseal breise slándála trí ghníomhaíochtaí laistigh de do chóras a mhonatóiriú agus a anailísiú go leanúnach. SCM agus CI/CD bonneagar chun iompar neamhghnách a aithint agus freagairt dó go tapa. Braitheann Xygeni neamhghnáchaíochtaí a léiríonn modhnuithe, rochtain nó saothrú neamhúdaraithe i bhfíor-am. Cinntíonn an cur chuige réamhghníomhach seo ...
In ainneoin ról ríthábhachtach OSS, tá a chomhtháthú lán le dúshláin slándála. Leagann tuarascálacha le déanaí béim ar bhorradh i líon na n-ionsaithe malware atá dírithe ar OSS, agus líon na n-eachtraí ag ardú 633% in 2022 agus ag leanúint de bheith ag fás 245% in 2023. Tá bearta slándála traidisiúnta, a bhraitheann go mór ar leochaileachtaí aitheanta a aithint trí Leochaileachtaí agus Nochtuithe Coitianta (CVEanna), ag cruthú nach leor iad. Is minic a bhíonn moilleanna i dtuairisciú leochaileachtaí, clúdach teoranta, agus neamhábaltacht bagairtí sofaisticiúla agus nialas-lae a bhrath i gceist leis na bearta seo...
Pléann ár bpáipéar bán cuimsitheach castacht NIST SP 800-204D le haghaidh Cuimsitheach SSCS Cleachtais agus a dtábhacht i dtimpeallacht forbartha bogearraí an lae inniu. Tríd an treoir léargasach seo, gheobhaidh tú eolas luachmhar ar conas treoirlínte NIST a úsáid chun: Neartú Software Supply Chain Security, ...

Sa cheathrú heagrán de SafeDevTalks, beidh saineolaithe cibearshlándála ceannródaíocha Derek Fisher, Abhilasha Sinha, agus Luis Rodriguez i láthair. Sa chlár seo, pléifear an topaic ríthábhachtach maidir le brath ar chomhpháirteanna tríú páirtí agus foinse oscailte i bhforbairt bogearraí, agus nochtfar na leochaileachtaí ceilte agus na bagairtí atá ag teacht chun cinn. Bí linn chun tuilleadh a fhoghlaim faoi leochaileachtaí ceilte, bagairtí atá ag leathnú, sáruithe fíorshaoil agus i bhfad níos mó!

Bígí linn le Luis Rodríguez, CTO Xygeni, agus Luis Manuel García, Bainisteoir Tacaíochta Díolacháin, sa Seimineár Gréasáin seo faoi Shlándáil. CI/CDFoghlaim ónár saineolaithe conas dea-chleachtais OWASP a ghlacadh chun slándáil do shuíomh a neartú. CI/CD agus do shlabhra soláthair bogearraí a chosaint. Cosain do CI/CD agus slabhra soláthair bogearraí le OWASP. Labhróidh siad faoi Fhardal agus Anailís, CI/CD Rioscaí, Brath agus Cosc i measc go leor rudaí eile!
Féach ar an eipeasóid den Secure Cyber Connect Podcast ina bhfuil ár bPríomhoifigeach Teicneolaíochta Luis Rodriguez. Le breis is 15 bliana de thaithí, roinneann Luis léargais shaineolacha ar chód mailíseach a bhrath, comhpháirteanna tríú páirtí a dhaingniú, agus straitéisí AppSec a dhéanamh réidh don todhchaí. Ó iarmhairtí SolarWinds go dtí an eachtra cúldoras SSH is déanaí, clúdaíonn an eipeasóid seo bagairtí fíorshaoil agus tactics chosanta praiticiúla. Foghlaim conas do neartú. SDLC, riosca an tslabhra soláthair a laghdú, agus fanacht chun tosaigh ar bhagairtí cibearshlándála atá ag teacht chun cinn.

Bígí linn sa dara heachtra seo den CI/CD seimineáir ghréasáin ina mbeidh Luis Rodríguez, CTO, agus comhbhunaitheoir Xygeni, agus Luis Manuel García, Bainisteoir Tacaíochta Díolacháin. Sa seisiún seo, déanfaimid iniúchadh ar pheirspictíocht na "foireann gorm" de CI/CD slándáil, ag dul i ngleic go domhain le céimeanna inghníomhaithe is féidir le heagraíochtaí a ghlacadh chun a seasamh slándála a fheabhsú ...
Xygeni's Build Security neartaíonn an t-ardán do CI/CD pipeline trí shláine déantán a fhíorú trí dheimhnithe uathoibrithe, sínithe cripteagrafacha, agus rianú bunús. Cinntíonn sé go bhfuil gach tógáil barántúil, frith-tampála, agus inrianaithe go dtí a foinse. Cuireann an cur chuige réamhghníomhach seo bac ar chód neamhfhíoraithe nó mailíseach ó dhul isteach sa táirgeadh...

Bí linn le haghaidh "Dí-mhistéiriú SBOM Slándáil," áit a nochtfaidh saineolaithe cibearshlándála Jennifer Cox, Santosh Kamane agus Jesus Cuadrado an tábhacht a bhaineann le SBOM chun feabhas a chur ar cháilíocht agus ar shlándáil bogearraí, agus chun comhlíonadh a chinntiú. Tá an seimineár gréasáin seo riachtanach chun eolas a fháil ar conas do shlabhra soláthair bogearraí a dhaingniú go héifeachtach. Foghlaim cé chomh héasca is féidir leat do Sheasamh Slándála Bogearraí a chumhachtú!
Faigh amach conas a sháraíonn Xygeni a iomaitheoirí le hobair iomlán SDLC infheictheacht, ardteicneolaíochta CI/CD cosaint, agus uathoibriú atá á thiomáint ag AI. Tugann an treoir seo sonraí faoi na príomhdhifrithe a fhágann gur ardán AppSec uile-i-gceann ceannródaíoch é Xygeni, a thairgeann clúdach níos doimhne, cruinneas níos airde, agus níos láidre software supply chain security ná uirlisí traidisiúnta.

Éist le heachtra Neuco de chuid The Cyber Security Matters Podcast ar "An dúshlán nua i slándáil bogearraí: conas devops a choinneáil ag rith gan a bheith faoi ionsaithe slabhra soláthair" le Luis Rodriguez, CTO ag Xygeni, agus déan iniúchadh ar na dúshláin athraitheacha a bhaineann le slabhra soláthair na mbogearraí a dhaingniú.
Bígí linn le James Berthoty ar thuras léargasach isteach i gcroílár Bainistíochta Cosanta Bogearraí Ardleibhéil cheannródaíoch Xygeni. Sa fhíseán is déanaí uaidh, aistríonn James ó bhrath malware suas an sruth go dtí ár straitéisí ceannródaíocha a nochtadh. Leis an taithí fhairsing atá aige i dtástáil peann, cuireann sé dearcadh uathúil ar fáil maidir le sláinte stórtha a chothabháil agus bagairtí slabhra soláthair an tsaoil réadaigh a nascleanúint. Ná caill amach ar a léargais shaineolacha - do threoir chun castachtaí a thuiscint. ASPM mar nach raibh riamh roimhe.
Faigh amach conas AppSec a shimpliú agus tuirse foláirimh a dhíchur le hardáin aontaithe. Bíonn foirne forbartha nua-aimseartha faoi léigear ag uirlisí slándála ilroinnte, foláirimh thróracha, agus scartha óna chéile. dashboards. Seo ebook nochtar cén fáth a bhfuil eagraíochtaí ceannródaíocha ag aistriú ó leathadh uirlisí go hardáin slándála feidhmchlár aontaithe—agus conas atá an t-aistriú seo ag athrú torthaí slándála, taithí forbróirí agus solúbthacht ghnó.

An ndearna tú dearmad orainn ag Black Hat? Féach ar athsheinm eisiach ár seisiún 20 nóiméad ar chibearshlándáil AI, uathoibriú slándála feidhmchlár, agus AutoFix. Féach conas torann foláirimh a laghdú, leochaileachtaí a shocrú go huathoibríoch le PRanna slána, agus uathoibriú AppSec a thabhairt díreach isteach i do... pipeline (i measc go leor rudaí suimiúla eile). Féach ar an seisiún ar éileamh!
Faigh amach conas do shlabhra soláthair bogearraí a dhaingniú le straitéisí chun cinn chun rioscaí i gcomhpháirteanna foinse oscailte a bhrath, a bhainistiú agus a mhaolú. eBook soláthraíonn treoir shaineolach maidir le cur i bhfeidhm éifeachtach Anailís Chomhdhéanamh Bogearraí (SCA) chun dul i ngleic le leochaileachtaí, comhlíonadh a chinntiú, agus cosaint a dhéanamh i gcoinne bagairtí atá ag teacht chun cinn i do spleáchais foinse oscailte!

Leagann Acht um Athléimneacht Oibríochtúil Dhigiteach DORA síos go docht standardchun athléimneacht oibríochtúil na hearnála airgeadais a fheabhsú ar fud an Aontais Eorpaigh. De réir mar a bhíonn d'eagraíocht ag ullmhú do chomhlíonadh DORA faoi Eanáir 2025, tá sé ríthábhachtach a riachtanais a thuiscint agus na réitigh chearta a chur i bhfeidhm agus is féidir le Xygeni cabhrú leat. Cuireann Xygeni sraith réiteach ceannródaíoch ar fáil atá saincheaptha chun comhlíonadh cuimsitheach le creat DORA a chinntiú. Feabhsóidh ár n-ardán cumais d'institiúide i mbainistíocht riosca ...
Féach ar an gcaibidil seo de The Elephant in AopSec chun léargas a fháil ar Software Supply Chain Security agus dea-chleachtais chun rioscaí a bhainistiú i bhforbairt táirgí. Gheobhaidh tú ceachtanna ón eachtra CrowdStrike le déanaí maidir le tástáil, bainistíocht nuashonruithe, agus spleáchais tríú páirtí, chomh maith le conas a chuireann Xygeni braiteadh luath malware, seachadadh forásach, agus pleananna téarnaimh láidre i bhfeidhm chun teagmhais a chosc sula dtarlaíonn siad, agus i bhfad níos mó!
Do Bhonneagair a Shlánú mar Chód (IaC) riachtanach i bhforbairt bogearraí mar is féidir le míchumraíochtaí agus leochaileachtaí dochar tromchúiseach a dhéanamh do do chórais agus deiseanna a thabhairt do hackers ionsaí a dhéanamh. Xygeni's IaC security Cuidíonn uirlisí leis na fadhbanna seo a chosc sula n-éiríonn siad ina bhfadhbanna, rud a laghdaíonn an baol go nochtfar sonraí agus a laghdaíonn costas na socruithe costasacha...

Féach Anois dár Seimineár Gréasáin Eile: Uathoibriú Slándála Feidhmchlár AI! Tá foirne AppSec faoi léigear le foláirimh; anois tá sé in am uathoibriú. Sa seisiún praiticiúil seo, faigh amach conas triage láimhe a dhíchur agus bogadh ó fholáireamh go socrú i soicindí ag baint úsáide as uath-leigheas atá cairdiúil don fhorbróir. Foghlaim conas dearfacha bréagacha a ghearradh, tosaíocht a thabhairt do rioscaí fíor, agus beartais slándála a fhorfheidhmiú agus Féach conas uath-leigheas a chomhtháthú i... CI/CD pipelines le cliste guardrails (i measc go leor rudaí eile). Féach air inniu!

Sa seimineár gréasáin seo, déantar iniúchadh ar an gcaoi a bhfuiltear ag díriú níos mó ar shlabhraí soláthair bogearraí nua-aimseartha trí sceitheanna rúnda, pacáistí nimhithe, agus mailíseacha. pull requestsMíníonn sé cén fáth nach mbíonn na cineálacha cur chuige traidisiúnta AppSec in ann déileáil go minic le heasnaimh atá ag teacht chun cinn go mear. CI/CD bagairtí. Déantar anailís ar chosáin ionsaithe sa saol réadúil le cosaintí inghníomhaithe, lena n-áirítear brath rúnda, bailíochtú caidreamh poiblí, agus grinnscrúdú OSS. Leagann an seisiún béim ar uathoibriú agus ar chleachtais slána de réir réamhshocraithe chun do chuid a dhéanamh níos daingne. pipeline ar scála mór. slabhra soláthair athléimneach, feasach ar bhagairtí a thógáil. Féach air anois!

Roinnfidh saineolaithe Thoughtworks, Codurance, agus Xygeni a gcuid léargais ar Software Supply Chain SecurityArdaigh do sheasamh slándála agus cosain clú agus leanúnachas do ghnó. An bhfuil tú réidh le foghlaim faoi éabhlóid na Software Supply Chain Security?

Féach ar ár seisiún Black Hat Europe: An Réaltacht Nua AppSec: Forbairt atá Tiomáinte ag Intleacht Shaorga, Mailíseacha, agus Riosca Bogearraí Nua-Aimseartha. De réir mar a luasghéaraíonn Intleacht Shaorga seachadadh bogearraí, athmhúnlaíonn sí an dromchla ionsaithe freisin. Ó mailíseacha foinse oscailte agus comhréiteach slabhra soláthair go lochtanna cód a ghintear ag Intleacht Shaorga, déanann an chaint seo iniúchadh ar an gcaoi a dtagann rioscaí AppSec nua-aimseartha chun cinn, agus cad is gá d’fhoirne slándála a dhéanamh chun fanacht chun tosaigh i ndomhan atá tiomáinte ag Intleacht Shaorga.

Díghlasáil léargais thábhachtacha ar an tírdhreach atá ag athrú i gcónaí Software Supply Chain Security. Léim isteach sna dúshláin, sna bagairtí agus sna treochtaí a bhfuiltear ag súil leo in 2024 – do threoir chun nascleanúint a dhéanamh ar ghréasán casta na cibearshlándála. Fíricí Gan Smál in Uimhreacha: Faigh amach tírdhreach uimhriúil software supply chain security – fíricí a léiríonn cé chomh tromchúiseach is atá an scéal. Éabhlóid na nDrochghníomhaithe...

Sa tírdhreach digiteach seo atá ag athrú go mear, tá slándáil do shlabhra soláthair bogearraí níos tábhachtaí ná riamh. De réir mar a thagann tactics ionsaithe nua chun cinn, tá sé ríthábhachtach fanacht chun tosaigh agus tú féin a armáil leis na straitéisí cosanta is déanaí. Sa seimineár gréasáin seo, treoróidh Luis Rodriguez tú ...

Bígí linn, an t-óstach Robert Blumen agus Luis Rodríguez, CTO Xygeni.io, le haghaidh plé ar an iarracht a cuireadh bac uirthi le déanaí chun doras cúil a chur isteach sa daemon SSH (Secure Shell). Is cur i bhfeidhm coitianta é OpenSSH den phrótacal a úsáidtear i ndáiltí móra Linux le haghaidh fíordheimhnithe thar líonra. Scrúdaíonn an comhrá meicníocht an ionsaithe trí thábla feidhme a mhodhnú san am rite; conas a cuireadh an t-ionsaí isteach le linn an tógála agus i bhfad níos mó!
Tá Acht Cibear-Athléimneachta an AE ag bogadh ó rialáil go réaltacht, agus níl a fhios ag go leor foirne fós conas ceanglais CRA a aistriú ina gcleachtais slándála iarbhír. Sa seisiún seo, déanaimid miondealú ar a bhfuil ag teastáil ón CRA i ndáiríre, cé na táirgí agus na heagraíochtaí atá thíos leis, agus conas is féidir le OWASP SAMM feidhmiú mar chreat praiticiúil chun S atá réidh le haghaidh iniúchta a thógáil.SDLCÓ amlínte agus pionóis go himpleachtaí foinse oscailte agus céimeanna cur chun feidhme, gheobhaidh tú treochlár coincréiteach le haghaidh ullmhachta CRA. Féach anois chun tuiscint a fháil ar conas oibleagáidí CRA a thiontú ina straitéis AppSec inghníomhaithe.
Ní thosaíonn ionsaithe nua-aimseartha i d'aip a thuilleadh; tosaíonn siad i do pipelines, spleáchais, agus sreafaí oibre atá á dtiomáint ag AI. Mura bhfuil ach scanadh cóid mar dhíriú ag d’AppSec fós, níl a fhios agat cá dtarlaíonn ionsaithe slabhra soláthair an lae inniu i ndáiríre. Féach ar an seisiún seo chun a fheiceáil conas atá AI ag athmhúnlú riosca slabhra soláthair bogearraí, cén fáth a dteipeann ar rialuithe traidisiúnta, agus cén chuma atá ar DevSecOps sa saol réadúil i gcleachtas. Féach air anois!
Faigh amach an treoir riachtanach chun an Uirlis Slándála Foinse Oscailte cheart a roghnú do d'eagraíocht. Pléann ár dtreoir chuimsitheach na treochtaí is déanaí, na cleachtais is fearr agus na príomhbhreithnithe chun cabhrú leat cinneadh eolasach a dhéanamh.cisianna. Cuir an t-eolas ar fáil do d’fhoireann chun na rioscaí a bhaineann le comhpháirteanna foinse oscailte a bhainistiú agus a mhaolú go héifeachtach. Ná caill an acmhainn luachmhar seo agus feabhsaigh do straitéis slándála bogearraí!

Bígí linn i SoftwarePlaza le haghaidh comhrá le Luis Rodriguez, Comhbhunaitheoir & Príomhoifigeach Taighde Slándála ag Xygeni, agus é ag fiosrú an chaoi a bhfuil gníomhairí AI ag athrú leigheas leochaileachtaí agus slándáil feidhmchlár nua-aimseartha. Clúdaíonn an plé ionsaithe slabhra soláthair faoi thiomáint AI, tuirse foláirimh, dúshláin uath-leighis, agus cén fáth nach féidir le cur chuige traidisiúnta AppSec coinneáil suas le tírdhreach bagairtí an lae inniu a thuilleadh. Faigh amach conas a chomhcheanglaíonn Xygeni uirlisí cinntitheacha le huathoibriú faoi thiomáint AI chun leochaileachtaí a leigheas sula n-éiríonn siad ina sáruithe.
Xygeni's Code Security Déanann an t-ardán do chuid feidhmchlár a shlánú ón gcéad líne cóid trí leochaileachtaí agus patrúin mailíseacha a bhrath trí anailís statach chun cinn. Comhtháthaítear go gan uaim isteach CI/CD pipelines, Xiginí-SAST sainaithníonn sé bagairtí cosúil le lochtanna insteallta, doirse cúil, agus míchumraíochtaí go luath sa fhorbairt. Cinntíonn an cur chuige seo go ndéantar leochaileachtaí a leigheas...

Bígí linn, Jay agus Warren, óstálaithe SECURE | CYBER CONNECT, le haghaidh comhrá le Dolores Ruzafa, Comhairleoir Slándála Idirnáisiúnta ag Xygeni, a taifeadadh beo le linn an National Cibearshlándála Show 2026 i mBirmingham. Pléann an plé taobh daonna na cibearshlándála, ó chultúr slándála agus ídiú go cuimsiú digiteach, athléimneacht, agus cén fáth go bhfuil nasc daonna fós ríthábhachtach i gcibearchosaint nua-aimseartha. Léim isteach!

Tá brú ar fhoirne AppSec. Tá líon na bhfoláirimh ag pléascadh, tá luas na forbartha ag méadú i gcónaí, agus ní féidir le triage láimhe coinneáil suas a thuilleadh. Tá teorainneacha le cur chuige slándála traidisiúnta. Sa seisiún praiticiúil seo faoi stiúir saineolaithe, feicfidh tú conas a chuidíonn uathoibriú AppSec atá á thiomáint ag AI le foirne bogadh thar thuirse foláirimh agus torthaí slándála a thiontú ina réitigh iontaofa, uathoibrithe. Foghlaim cad is gá a athrú in AppSec nua-aimseartha agus conas is féidir le foirne forbartha agus slándála gach duine a chosaint. commit agus pull request gan moill a chur ar an seachadadh. Féach ar an seimineár gréasáin ar éileamh agus féach conas atá uathoibriú faoi thiomáint AI ag athmhúnlú AppSec i gcleachtas.