
Non se violou nada. O axente fixo o seu traballo, tocou unha dependencia, unha configuración ou un servizo que ninguén lle pediu que tocase e mantívose dentro dos seus permisos todo o tempo. Nesta sesión, verás por que ese caso é máis difícil que calquera ataque: como un límite trazado con antelación acaba sendo máis amplo que a tarefa requirida, por que unha aprobación é un...cisión feita unha vez mentres a execución continúa, como o acceso permanente converteu o portátil do desenvolvedor nas xoias da coroa e como é a recuperación cando o actor non pode explicar o seu propio razoamento. Rexístrate agora para ver onde se atopa o último momento executábel e que contén o raio da explosión.
Desde o momento en que un axente de IA instala unha dependencia ou modifica un Dockerfile, o teu SBOM e as suposicións de procedencia xa se están a probar, e a maioría dos equipos non teñen xeito de verificar o que realmente aconteceu. Nesta sesión, verás o cambio real en directo: como cambia o momento da instalación unha vez que ningún desenvolvedor bota unha ollada primeiro ao nome do paquete, se SBOMs e procedencia aínda se manteñen cando un axente fixo o decisión, e o que queda da revisión de código e do desprazamento á esquerda cando os axentes commite, ás veces, fusiónanse, por si sós. Mira agora para ver o que é unha axencia realmente segura pipeline require na práctica, non só na teoría.
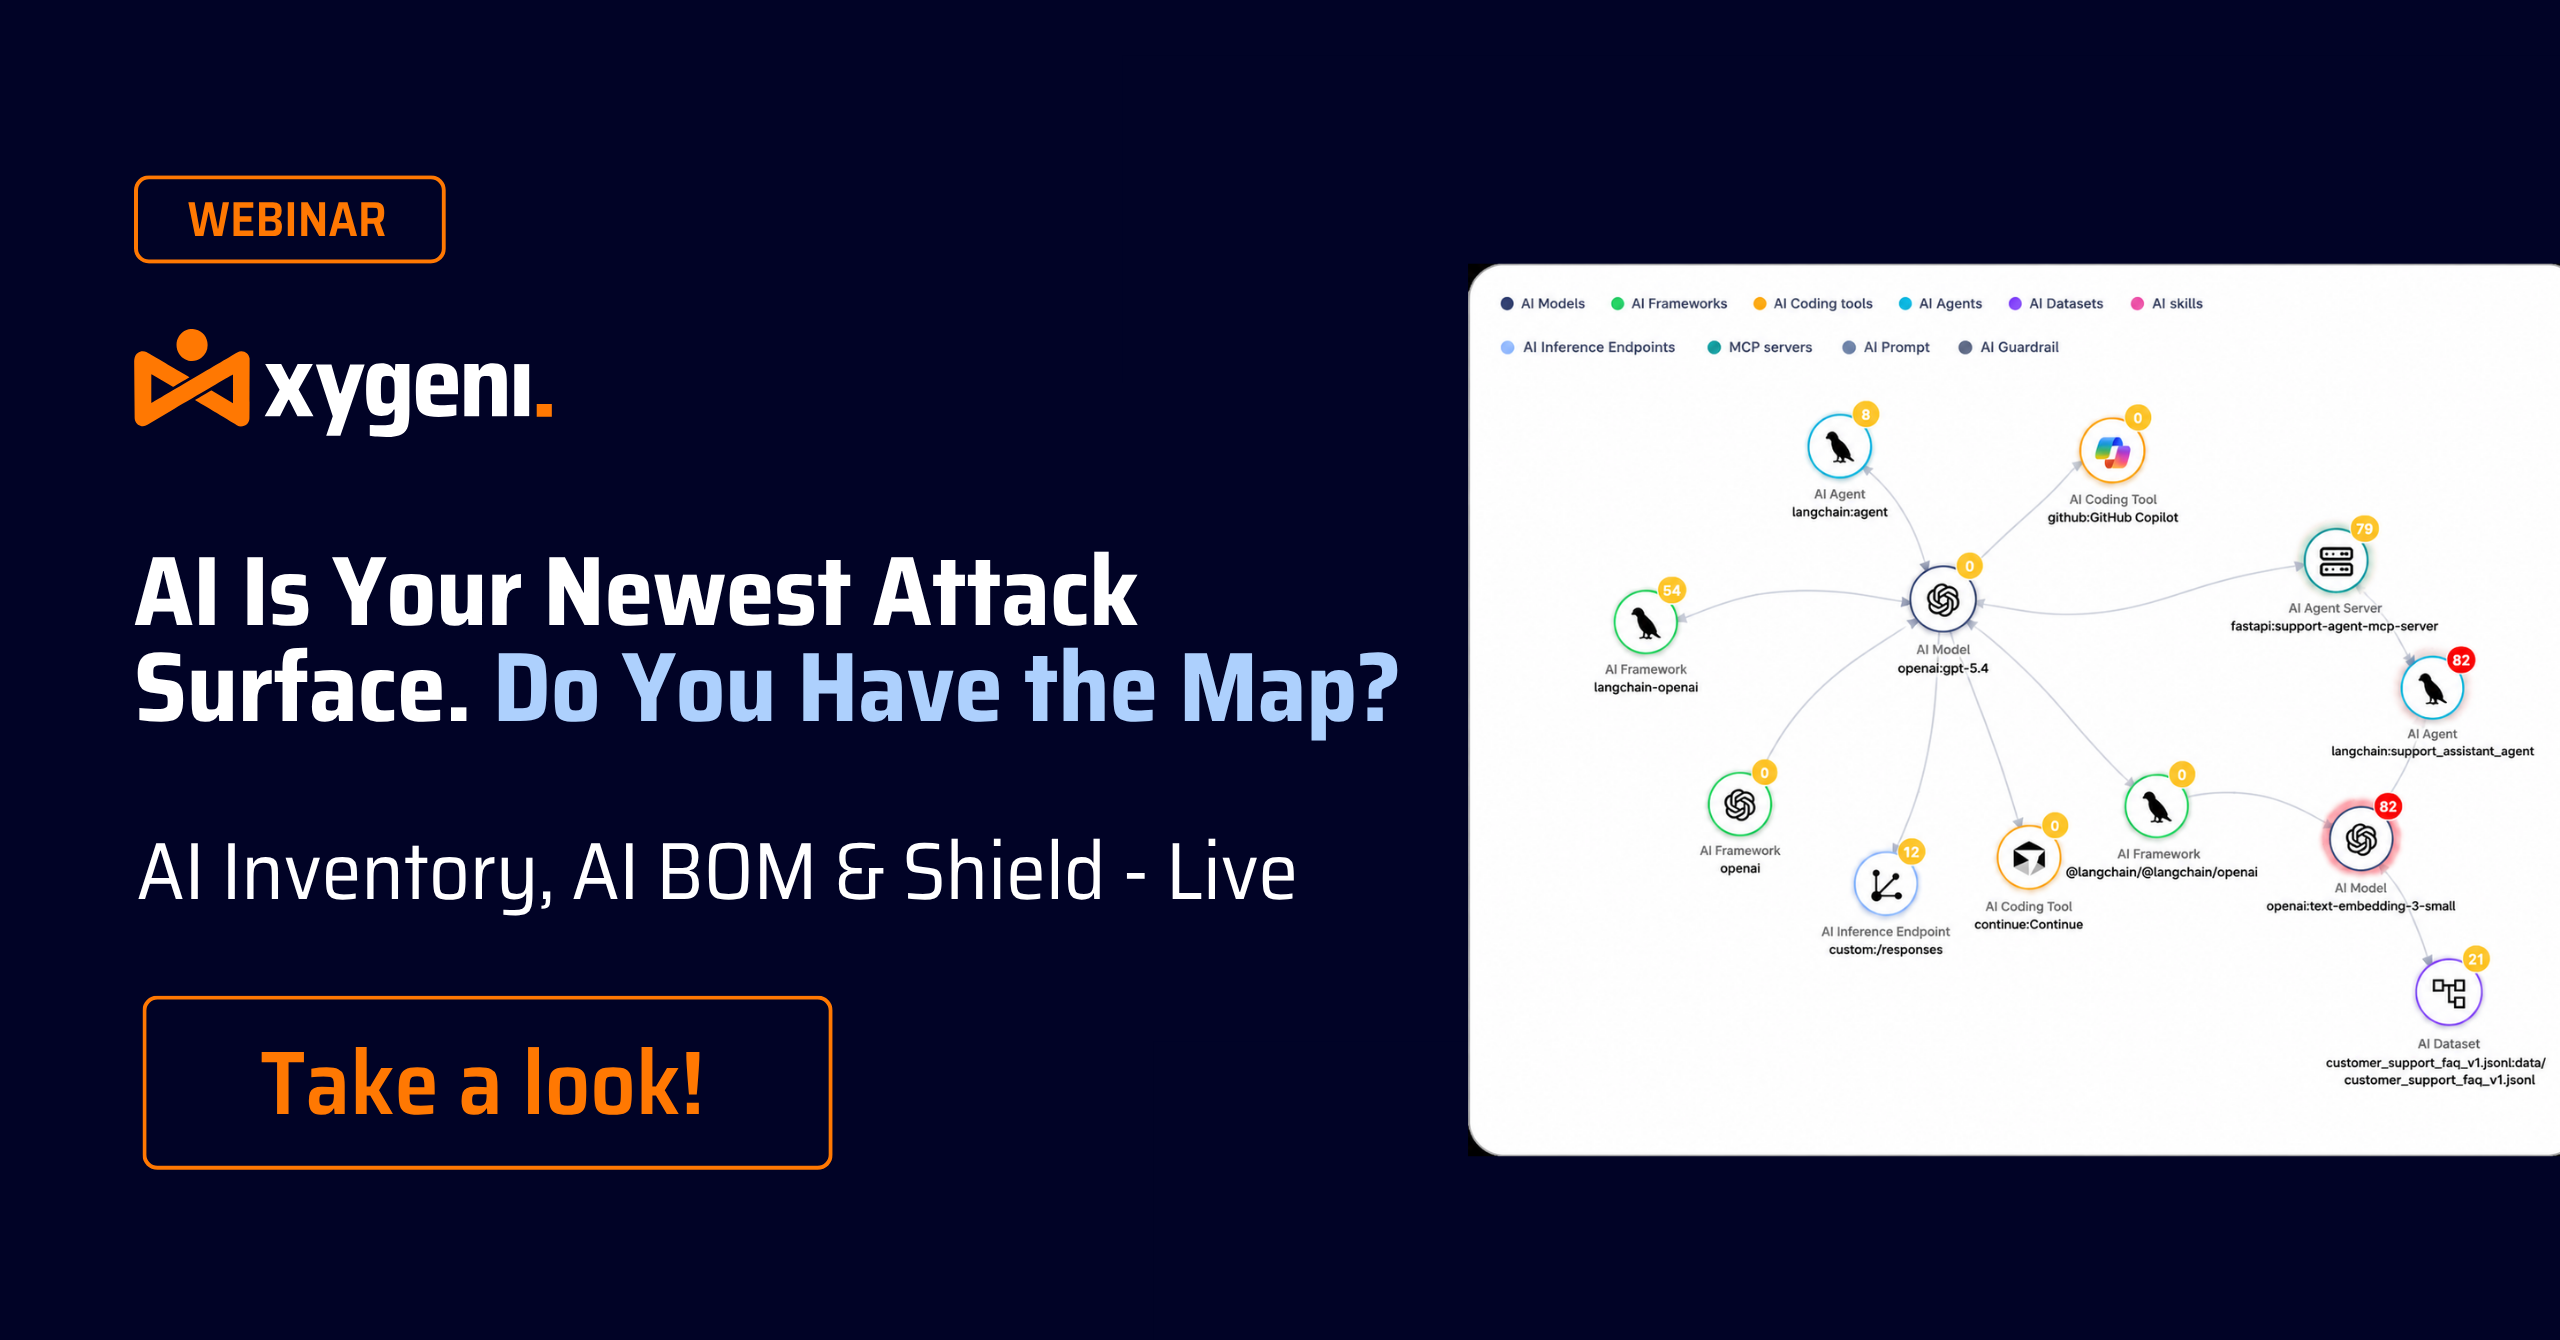
Mira o noso próximo seminario web! Os asistentes de codificación de IA están a alucinar con nomes de paquetes e os atacantes xa están a rexistrar eses nomes falsos con software malicioso. Nesta sesión, verás como mapear todo o teu ecosistema de IA en directo, con IA Inventory e IA BOM mostrando cada modelo, axente e dependencia introducida por IA no teu software. Descubre como Xygeni Shield bloquea paquetes maliciosos antes mesmo de que exista unha sinatura, pechando a brecha que deixan aberta os escáneres baseados en sinaturas. Mira agora para ver como protexer o teu software antes de que o slopsquatting converta a seguinte suxestión de IA nun punto de entrada.
Ver agora: A IA xa está dentro do teu SDLC. E agora que? A IA non está a chamar á porta da túa cadea de subministración de software; xa está dentro. Os copilotos, os axentes, os servidores MCP e as dependencias xeradas pola IA están a remodelar o xeito en que se constrúe, revisa e envía o código. Nesta charla de SafeDev, os líderes de OWASP e os expertos en AppSec analizarán o que iso realmente significa para a túa postura de seguridade, onde se están a descompoñer os modelos de gobernanza e que controis prácticos funcionan realmente sen ralentizar os equipos de enxeñaría. Agarda conclusións concretas e accionables (non só teoría) sobre como implementar controis prácticos que protexan o desenvolvemento asistido por IA sen converterse nun pescozo de botella para os teus enxeñeiros. Mírao agora!
A partir do 11 de setembro de 2026, a CRA dálle 24 horas para informar a ENISA dunha vulnerabilidade explotada activamente, mesmo para produtos que xa están no mercado, e a maioría dos equipos aínda non teñen un fluxo de traballo para iso. Nesta sesión, verás o proceso real en directo: xerar un SBOM para saber que versións do produto están afectadas, avaliar os achados con análises de accesibilidade e explotabilidade para separar o risco real do ruído e configurar notificacións para que a persoa axeitada sexa alertada no momento en que un achado se converta nun incidente notificable. Mira agora para ver como converter o reloxo de notificación da CRA dun prazo legal nun fluxo de traballo que o teu equipo pode executar baixo presión.
Mira agora a nosa charla SafeDev: Código aberto, IA e a nova superficie de ataque: código armado, defensas máis intelixentes. A medida que a IA e o código aberto redefinen o software moderno, a superficie de ataque está a expandirse máis rápido que nunca. Desde os riscos de dependencia e a infiltración na cadea de subministración ata a xeración de exploits impulsada pola IA, os atacantes están a evolucionar, e tamén deben facelo os defensores. Únete a expertos de Red Hat, TikTok e Xygeni para explorar como a IA e a automatización están a transformar a seguridade de código aberto. Mira agora para aprender a crear resiliencia, transparencia e confianza en toda a cadea de subministración de software moderna!
Os equipos de seguridade adoitan depender de SCA SAST por separado, o que pode levar a fatiga de alertas, información fragmentada e riscos perdidos. En lugar de escoller entre eles, o verdadeiro desafío é como facelos funcionar xuntos para unha postura de seguridade máis forte. Vexa a nosa charla SafeDev e explore por que SCA por si só non abonda, como a análise de alcanzabilidade reduce os falsos positivos, por que SAST enche lagoas críticas na cobertura de AppSec e moito máis. Mírao agora!
Mira agora o noso seminario web Programación con Vibe sen arrepentimento. A IA está a transformar a forma en que se constrúe o software, con copilotos e axentes de IA xerando unha parte cada vez maior do código de produción. Nesta sesión, verás como protexer o código xerado por IA directamente no IDE, con detección de vulnerabilidades en tempo real. guardrails para Copilot e priorización baseada na accesibilidade. Descubre como a corrección asistida por IA axuda aos desenvolvedores a solucionar problemas de forma eficiente e a crear software seguro baseado en IA sen perder o control. Mírao agora para aprender a crear software seguro baseado en IA desde o principio.
Mira agora a nosa charla SafeDev: Como superar a auditoría? Construíndo unha AppSec real aliñada con ISO, NIST e CRA. Hoxe en día, o código seguro non é suficiente; cómpre demostralo. Con marcos como ISO 27001, NIST CSF, CRA, DORA e NIS-2 como centro de atención, as organizacións deben construír programas de AppSec listos para auditorías que realmente resistan o escrutinio. Neste episodio, os expertos explorarán como pasar da política á práctica, integrar o cumprimento na... CI/CDe aliñar os equipos de enxeñaría, seguridade e GRC arredor do que realmente se aproba. Bótalle unha ollada agora!
Mira agora o noso episodio de SafeDev Talk sobre Seguridade sen silos e descobre o verdadeiro valor de usar plataformas AppSec integradas. Os silos seguen a ser un obstáculo importante para unha xestión eficaz de riscos. Esta sesión explora como a adopción dunha plataforma integrada pode simplificar a túa estratexia de AppSec, mellorar a colaboración entre os equipos de seguridade e desenvolvemento, axudarche a manterte á vangarda das ameazas emerxentes e moito máis! Mírao agora e obtén estratexias para protexer as túas aplicacións e a cadea de subministración de software!
Mira agora a nosa charla SafeDev: Do código ao tempo de execución. Moitos equipos invisten moito en análises estáticas, pero as vulnerabilidades aínda chegan á produción. O desafío non é a falta de ferramentas, senón a falta de contexto para comprender o risco real. Nesta sesión dirixida por expertos, exploramos por que a AppSec moderna non pode confiar nunha única perspectiva e como a combinación de información a nivel de código e de tempo de execución axuda aos equipos a detectar, priorizar e remediar as vulnerabilidades de forma máis eficaz ao longo do ciclo de vida. Mira agora para comprender onde se descartan as abordaxes actuais e como construír unha estratexia de seguridade máis completa e sensible ao contexto.
Mira agora a nosa charla SafeDev: DevSecOps impulsado por IA: orquestrar a seguridade a escala na nube. A seguridade non pode ser unha idea secundaria no desenvolvemento moderno, e a IA está a remodelar a forma en que construímos, protexemos e escalamos o software. Neste episodio, os expertos exploran como ir máis alá da aplicación de parches e a dixitalización para lograr unha verdadeira orquestración intelixente en todo o mundo. SDLCDesde a xestión de vulnerabilidades impulsada pola IA ata a integrada guardrails in CI/CD e en tempo de execución, esta charla afonda no que realmente é unha AppSec escalable e nativa da nube. Míraa agora!

Atentos á nosa próxima charla SafeDev e revoluciona a túa estratexia DevSecOps! Explora como a xestión proactiva de riscos pode transformar a túa estratexia DevSecOps e fortalecer a túa cadea de subministración de software contra as ameazas emerxentes. Esta sesión está deseñada para líderes de ciberseguridade e equipos de desenvolvemento dedicados a manterse á vangarda na paisaxe cada vez máis complexa das vulnerabilidades. Bótalle unha ollada ao episodio agora!
Mira a primeira charla SafeDev de 2025 e eleva o teu Open Source Security estratexias! Escoita a expertos destacados mentres exploran as leccións clave de 2024, os mecanismos de defensa de vangarda e o futuro da seguridade do software libre. Esta é a túa oportunidade de manterte á vangarda da evolución das ameazas e aprender estratexias proactivas para protexer a túa cadea de subministración de software!
Mira a nosa charla SafeDev e transforma a túa estratexia AppSec! Descubre por que ASPM (Application Security Posture Management) é a clave para superar a fatiga das alertas, unificar a información sobre seguridade e priorizar os riscos reais. Os mellores expertos en ciberseguridade afondarán no futuro de AppSec e DevSecOps, compartindo estratexias prácticas para axudarche a manterte á vangarda. Non perdas esta oportunidade de aprender a optimizar os fluxos de traballo de seguridade e crear unha estratexia DevSecOps sen fisuras. Mírao agora!
Únete a nós para "Desmitificar" SBOM Seguridade", onde os expertos en ciberseguridade Jennifer Cox, Santosh Kamane e Jesus Cuadrado revelarán a importancia de SBOM na mellora da calidade e a seguridade do software e na garantía do cumprimento das normas. Este seminario web é esencial para adquirir coñecementos sobre como protexer a túa cadea de subministración de software de forma eficaz. Descubre a facilidade coa que podes potenciar a túa postura de seguridade do software!

Mira agora a nosa última charla SafeDev do ano e sobe de nivel o teu Software Supply Chain SecurityÚnete aos principais expertos do sector mentres revisitan as leccións fundamentais de 2024, descobren as últimas tendencias e comparten información práctica para prepararse para os desafíos de 2025. Este seminario web está deseñado para profesionais da seguridade e equipos de desenvolvemento ansiosos por innovar e manterse á vangarda na dinámica. software supply chain security mundo. Rexístrate xa!
Expertos de Thoughtworks, Codurance e Xygeni compartirán as súas ideas sobre Software Supply Chain SecurityEleva a túa postura de seguridade e protexe a reputación e a continuidade do teu negocio. Estás preparado para coñecer a evolución de Software Supply Chain Security?

Application Security Posture Management (ASPM) está a gañar terreo día a día. Non obstante, pode que as súas funcionalidades específicas non sexan totalmente claras para todos. Reserva o teu lugar agora! Únete á nosa charla SafeDev "Necesitas ASPM na túa vida?” cos expertos en ciberseguridade James Berthoty, William Palm e Luis García para explorar o potencial de ASPM como unha solución holística de seguridade de aplicacións e continúa potenciando a túa organización!

Consulta a nosa edición de outubro de SafeDevTalk para descubrir como transformar a análise da composición de software (SCA) e protexer a súa cadea de subministración de software contra as ameazas emerxentes.
Esta sesión está deseñada para líderes de ciberseguridade e equipos de desenvolvemento que buscan manterse á vangarda na complexa paisaxe actual das vulnerabilidades de código aberto.
Mira agora a nosa charla de SafeDev sobre cadeas de subministración de software baixo presión: que nos ensinou 2025 sobre software malicioso e IA e que vén despois. 2025 cambiou software supply chain securityAs novas mecánicas de ataque (malware asistido por IA, autopropagación e abuso de confianza a grande escala) expuxeron os límites das defensas existentes. Únete a esta sesión dirixida por expertos para comprender o que realmente cambiou en 2025 e que deben adaptar os equipos de desenvolvemento e seguridade para 2026. Mira o episodio agora!
Únete a Luis Rodríguez, CTO de Xygeni, e a Luis Manuel García, xestor de soporte de vendas, neste seminario web sobre Secure CI/CDAprende dos nosos expertos como adoptar as mellores prácticas de OWASP para reforzar a seguridade do teu CI/CD e protexe a túa cadea de subministración de software. Protexe o teu CI/CD e cadea de subministración de software con OWASP. Falarán sobre inventario e análise, CI/CD Riscos, detección e prevención, entre moitas outras cousas!

A cuarta edición de SafeDevTalks conta coa participación de destacados expertos en ciberseguridade Derek Fisher, Abhilasha Sinha e Luis Rodríguez. Este episodio afondará no tema fundamental da dependencia de compoñentes de terceiros e de código aberto no desenvolvemento de software, revelando as vulnerabilidades ocultas e as ameazas emerxentes. Únete a nós para aprender máis sobre as vulnerabilidades ocultas, as ameazas en expansión, as violacións do mundo real e moito máis!
Atentos ao noso próximo episodio de SafeDev Talk: Vulnerabilidades infinitas. Defensas máis intelixentes! A xestión de vulnerabilidades está a evolucionar e as ferramentas tradicionais xa non son suficientes. Únete a nós para explorar como as ameazas modernas esixen modelos de risco máis intelixentes, priorización en tempo real e unha nova maneira de protexer a cadea de subministración de software. Non perdas esta sesión chea de información experta para fortalecer a túa estratexia de AppSec e manterte á vangarda da dinámica paisaxe de riscos actual!
Únete a este segundo episodio da CI/CD seminarios web con Luis Rodríguez, CTO e cofundador de Xygeni, e Luis Manuel García, xerente de soporte de vendas. Nesta sesión, exploraremos a perspectiva do "equipo azul" de CI/CD seguridade, afondando nos pasos prácticos que as organizacións poden dar para mellorar a súa postura de seguridade...
Nesta paisaxe dixital en rápida evolución, a seguridade da túa cadea de subministración de software é máis crítica que nunca. A medida que xorden novas tácticas de ataque, é fundamental manterse á vangarda e armarse coas últimas estratexias de protección. Neste seminario web, Luis Rodríguez guiarache...
Atentos ao noso seguinte seminario web: Automatización da seguridade das aplicacións de IA! Os equipos de AppSec están desbordados de alertas; agora é o momento de automatizar. Nesta sesión práctica, descubre como eliminar a triaxe manual e pasar dunha alerta a unha solución en segundos mediante a corrección automática fácil de usar para desenvolvedores. Aprende a reducir os falsos positivos, priorizar os riscos reais e aplicar políticas de seguridade, e descubre como integrar a corrección automática en CI/CD pipelines con intelixente guardrails (entre moitas outras cousas). Mírao hoxe mesmo!
Atentos agora á nosa charla SafeDev: Seguro por defecto: como a corrección automática está a remodelar a AppSec? A "seguridade por defecto" xa non é opcional; é a nova liña base. Co código xerado por IA, os compoñentes de IA integrados e os ciclos de desenvolvemento ultrarrápidos, as portas de seguridade tradicionais están a quedar insuficientes. A resposta? Defensas proactivas e corrección automática práctica que funciona onde viven os desenvolvedores. Atentos agora e dá o seguinte paso na AppSec moderna!

Escoita o episodio do podcast The Cyber Security Matters de Neuco sobre "O novo desafío na seguridade do software: como manter os devops en funcionamento sen caer baixo ataques da cadea de subministración" con Luis Rodríguez, CTO de Xygeni, e explora os desafíos cambiantes da seguridade da cadea de subministración do software.
Mira a nosa charla SafeDev: IA liberada: navegando polas ameazas e defensas emerxentes na seguridade das aplicacións. A medida que a IA transforma a ciberseguridade, o seu impacto na seguridade das aplicacións é poderoso e matizado. Desde o malware polimórfico ata a manipulación de modelos e a inxección rápida, os atacantes usan a IA para elaborar ataques máis intelixentes e os defensores usan a IA para detectalos e mitigalos máis rápido. Míraa para comprender ambos os lados da ecuación e aprender a preparar o teu programa AppSec para a IA.
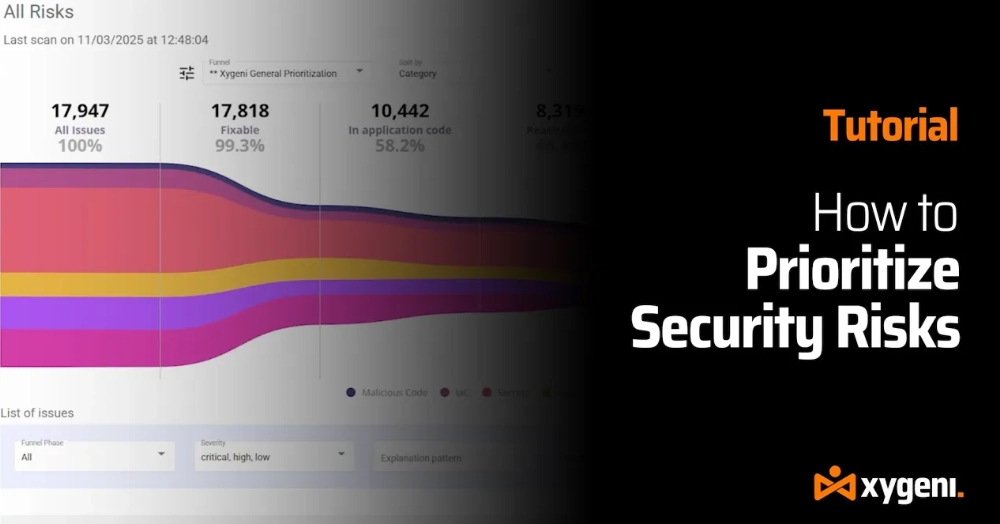
Cansaste de alertas de seguridade interminables? Arranxemos o que realmente importa. Se estás asolagado por unha morea de descubrimentos de vulnerabilidades, non estás só. Neste tutorial paso a paso, mostrarémosche como os funís Xygeni axudan aos equipos de DevOps e AppSec a eliminar o ruído e centrarse nas ameazas reais, para que poidas protexer o teu código, pipelines e sistemas críticos para o negocio de forma máis eficaz.
Os equipos de AppSec están baixo presión. Os volumes de alertas están a dispararse, a velocidade de desenvolvemento segue aumentando e a triaxe manual xa non pode seguir o ritmo. As abordaxes de seguridade tradicionais están a mostrar os seus límites. Nesta sesión práctica dirixida por expertos, verás como a automatización de AppSec impulsada pola IA axuda aos equipos a superar a fatiga das alertas e a converter os achados de seguridade en solucións automatizadas e fiables. Descubre o que debe cambiar na AppSec moderna e como os equipos de desenvolvemento e seguridade poden protexer todo. commit pull request sen ralentizar a entrega. Mira o seminario web baixo demanda e descubre como a automatización con tecnoloxía de IA está a remodelar a AppSec na práctica.
Mira a nosa sesión de Black Hat Europe: A nova realidade de AppSec: desenvolvemento impulsado pola IA, software malicioso e risco de software moderno. A medida que a IA acelera a entrega de software, tamén remodela a superficie de ataque. Desde o software malicioso de código aberto e o compromiso da cadea de subministración ata os defectos de código xerados pola IA, esta charla explora como xorden os riscos modernos de AppSec e que deben facer os equipos de seguridade para manterse á vangarda nun mundo impulsado pola IA.

Mira agora o episodio de SafeDev Talk da nosa tempada de apertura sobre DORA para dominalo e manterte á vangarda na paisaxe en constante evolución da regulación financeira. Este seminario web está deseñado especificamente para institucións financeiras e axudarache a navegar polo impacto de DORA na seguridade operativa e o cumprimento normativo. Obterás estratexias prácticas e coñecementos de expertos, o que che permitirá estar mellor preparado para o futuro!
Bota unha ollada ao episodio do podcast Secure Cyber Connect no que participa o noso director técnico Luis Rodríguez. Con máis de 15 anos de experiencia, Luis comparte coñecementos especializados sobre a detección de código malicioso, a protección de compoñentes de terceiros e a preparación de estratexias de AppSec para o futuro. Desde as consecuencias de SolarWinds ata o último incidente de porta traseira SSH, este episodio abrangue ameazas do mundo real e tácticas de defensa prácticas. Aprende a fortalecer o teu SDLC, reducir o risco da cadea de subministración e manterse á vangarda das ameazas cibernéticas en evolución.

Únete ao noso seminario web "Detección de malware en tempo real en código aberto" para explorar as últimas ameazas de malware que afectan ao software de código aberto (OSS). A medida que medra a adopción de OSS, tamén o fan o volume e a complexidade das ameazas, o que presenta novos desafíos tanto para desenvolvedores como para organizacións. Esta sesión reveladora descubrirá as últimas tendencias, as ameazas emerxentes e as estratexias avanzadas para protexer as túas dependencias de OSS de ataques maliciosos. Únete a nós!
Perdiches a oportunidade en Black Hat? Reproduce en exclusiva a nosa sesión de 20 minutos sobre ciberseguridade con IA, automatización da seguridade das aplicacións e AutoFix. Descubre como reducir o ruído das alertas, corrixir vulnerabilidades automaticamente con PR seguras e levar a automatización de AppSec directamente ao teu pipeline (entre moitas outras cousas interesantes). Mira a sesión baixo demanda!
Observa e afonda en: a necesidade urxente de aplicacións seguras á luz do crecente número de filtracións de datos e vulnerabilidades; os desafíos actuais da creación de software seguro e escalable, incluídos fluxos de traballo illados, lagoas de comunicación entre equipos remotos e os riscos asociados á integración de software de código aberto (OSS); e moito máis. Aprende a destacar entre a multitude e centrarte nas ameazas máis críticas. Non o perdas!
Non puideches asistir á Conferencia RSA de 2024 en San Franciscocisco? Non hai problema! Mira o noso seminario web exclusivo e adiántate a algunhas das tendencias máis importantes en ciberseguridade, desde os cambios en CISDesde funcións de O ata o liderado de desenvolvementos de vangarda en ciberdefensa, todo desde a túa mesa. Neste seminario web, afondarás nas ideas e estratexias máis actualizadas que ofrece o mundo da ciberseguridade!
Mira agora o noso seminario web Protección do código xerado por IA antes do seu envío. Os modelos de codificación de fronteira aínda alucinan con nomes de paquetes falsos en ata un 6 % das saídas, e os ataques reais como o de Shai-Hulud mostran a rapidez coa que un só paquete envelenado pode propagarse a través de GitHub, a nube e... CI/CDOs axentes de IA agora tocan ficheiros, terminais e pipelinedirectamente, a miúdo antes de que se execute calquera comprobación de seguranza. Nesta sesión, organizada por Nimbus Compute en colaboración con Xygeni, exploramos por que a seguranza só de CI xa non é suficiente e como trasladar a detección ao IDE axuda aos equipos a detectar o risco antes de que chegue á produción.