






Idan kana kula da raunin da ke tattare da tsarin aikin DevOps ɗinka, fahimtar bambanci tsakanin CWE da CVE ba wai kawai a ka'ida ba ne (tushen ingantaccen fifiko ne. An bayyana sama da CVE 23,000 a rabin farko na 2025 kaɗai) karuwar kashi 16% a kowace shekara- kuma gibin da ke tsakanin raunin da aka lissafa da raunin da aka yi amfani da shi sosai yana rufewa da sauri fiye da kowane lokaci. Wannan jagorar ta bayyana yadda CWE da CVE ke da alaƙa, yadda tsarin maki kamar CVSS da EPSS ke taimaka maka wajen fifita, da kuma yadda za a yi amfani da duka biyun a cikin tsarin aikinka. pipeline don gyara abin da ke da mahimmanci a zahiri.
Muhimman Abubuwa: Menene CWE da CVE?
Menene CWE?
CWE (Kididdigar Rauni na Jama'a) wani tsari ne na raunin software—yi la'akari da shi a matsayin kundin tsarin kurakurai na lamba da ƙira. MITRACWE tana taimakawa wajen gano alamu waɗanda, idan ba a magance su ba, za su iya haifar da raunin tsaro.
- Nufa: Hana raunin shigar da lambar yayin haɓakawa.
- Example: CWE-89 yana nufin SQL Injection—wani lahani na ƙira wanda ke buɗe ƙofa ga amfani da bayanai.
- masu saurare: Mafi yawan masu haɓaka, masu tsara gine-ginen tsaro, da masu horarwa.
Menene CVE?
A wannan bangaren, CVE (Ulwaƙwalwar gama gari da Bayyananniyar) gano takamaiman raunin da ke cikin software da aka riga aka fara amfani da shi. Kowane raunin da aka samu an ba shi lambar CVE ta musamman don sauƙin bin diddigi da gyarawa.
- Nufa: Sarrafa da kuma gyara matsalolin tsaro da ake da su.
- Example: CVE-2023-12345 na iya kwatanta ambaliya mai yawa a cikin ɗakin karatu da ake amfani da shi sosai.
- masu saurare: Injiniyoyin DevOps, ƙungiyoyin SOC, da masu sharhi kan tsaro.
CVE da CWE: Fahimtar Bambancin
Muhawarar da ake yi game da CVE da CWE sau da yawa tana tasowa ne saboda suna da alaƙa da juna amma suna da manufofi daban-daban. Yayin da CWE (Common Weakness Enumeration) ke tattara kurakurai masu yuwuwar a cikin ƙirar lambar, CVE tana mai da hankali kan takamaiman raunin da aka gano a cikin software na gaske. Fahimtar Ƙididdige Rashin Lafiya na Common da Rashin Lafiya na Common yana taimakawa wajen cike gibin da ke tsakanin ci gaba da ayyuka, yana tabbatar da cewa an sanya matakan tsaro masu aiki da masu amsawa.
| CWE | CVE | |
|---|---|---|
| Abin da yake | Nau'in raunin software | Misali na musamman na raunin da ya faru |
| Kulawa da | MITRA | Hukumomin Lambobi na MITRE / CVE |
| Nufa | Hana kurakurai yayin ci gaba | Bin diddigin kuma gyara raunin da aka sani |
| Example | CWE-89: Allurar SQL (nau'in rauni) | CVE-2021-44228: Log4Shell (wani amfani na musamman) |
| masu saurare | Masu haɓakawa, masu gine-gine, masu horarwa | DevOps, ƙungiyoyin SOC, masu sharhi kan tsaro |
| Relationship | Ɗaya daga cikin CWE na iya zama tushen dubban CVEs | Kowace CVE tana nuna CWE ta farko zuwa babban CWE guda ɗaya |
| Yaushe don amfani | Canja wurin hagu, sake dubawa na lamba, SAST | Gudanar da faci, SCA, martanin abin da ya faru |
Matsayin Saka Maki: Fifikon Abin da Yake da Muhimmanci
Da zarar ka gano rauni (CWE) ko raunin aiki (CVE), fifikon aiki zai zama ƙalubale na gaba. Injiniyoyi galibi suna haɗa tsarin maki da yawa—kamar CVSS da EPSS—ba tare da bayyananniyar taswirar hanya ba. Saboda haka, fahimtar yadda waɗannan maki ke aiki yana da mahimmanci.
Maki na CVSS
Tsarin Maki na Rauni na gama gari (CVSS) yana kimanta raunin da ya faru bisa ga tsananinsu, ta amfani da ma'auni kamar amfani da tasiri. Sakamakon haka, maki suna tsakanin 0 (ƙarancin haɗari) zuwa 10 (mahimmanci).
- Karfin: An san shi sosai kuma an yi cikakken bayani.
- Rashin rauni: Rashin yanayin da ake ciki a ainihin lokaci, wanda ke haifar da fifita fifiko fiye da kima.
Maki na EPSS
Tsarin Maki na Hasashen Amfani (EPS) yana annabta yiwuwar cin zarafi a zahiri, yana taimaka muku mai da hankali kan raunin da masu kai hari za su iya amfani da shi.
- Karfin: Mai sanin mahallin kuma mai ƙarfi.
- Rashin rauni: Yana ƙara CVSS amma ba maye gurbinsa kaɗai ba.
A shekarar 2026, manyan dandamali suna haɗa CVSS da EPSS tare da nazarin isa ga bayanai, suna tace sakamakon ba wai kawai ta hanyar tsanani ko yuwuwar ba, har ma ta hanyar ko an ambaci lambar mai rauni a cikin aikace-aikacen ku. Wannan hanyar mai matakai uku yanzu ita ce masana'antar. standard don rage hayaniyar rauni a manyan hanyoyin lambobi.
Taswirar CWE zuwa CVE
Ƙididdige Rashin Rauni Na Gama-gari Sau da yawa ana haɗa shigarwar zuwa CVEs, wanda ke cike gibin da ke tsakanin raunin da zai iya yiwuwa da kuma bayyanarsu ta zahiri. Misali:
- CWE-79 (XSS) → CVE-2023-56789 (XSS exploit a cikin aikace-aikacen yanar gizo).
Saboda haka, fahimtar CVE da CWE yana bawa injiniyoyi damar gano raunin da ke tattare da su zuwa ga tushen abubuwan da ke haifar da su da kuma aiwatar da ingantattun kariyar ƙira.
Nemo Kayan Aiki Masu Dacewa don Gudanar da CWE da CVE
1. Bincika Katalogi da Kayan Aiki na CWE
Kasidar CWE jerin raunin software ne da aka tsara. Bugu da ƙari, yana da matuƙar amfani wajen hana raunin software tun farkon haɓakawa.
- Ziyarci Shafin CWE: Bincika raunin CWE ta hanyar rukuni ko kuma dacewa da tarin ku.
- Taswirar CWE zuwa CVE: Yi amfani da kayan aikin MITRE don haɗa raunin da aka saba da shi da takamaiman CVEs, don cike gibin ƙira da raunin da za a iya amfani da shi.
Pro Tip: Yi amfani da CWE a matsayin ma'auni don sake duba lambar ko haɗa shi da CI/CD kayan aiki kamar Xygeni don ganowa da kuma hana kurakuran lambar sirri ta atomatik.
2. Bincika kuma Bibiyar CVEs a Lokaci-lokaci
Bayanan bayanai na CVE suna lissafa raunin da ke akwai a cikin software, wanda ke ba da damar gyarawa cikin sauri. Bugu da ƙari, yin amfani da wannan tsari ta atomatik zai iya adana lokaci mai yawa.
- Bincika CVEs ta Samfura ko Mai Sayarwa: Yi amfani da NVD CVE Database don gano raunin da aka sani.
- Faɗakarwa ta atomatik: Kayan aiki kamar Xygeni suna haɗa bin diddigin CVE cikin na'urarka CI/CD pipelines, tabbatar da faɗakarwa nan take game da mawuyacin rauni.
Yadda Ma'ajiyar Fifiko ta Xygeni ke Aiki
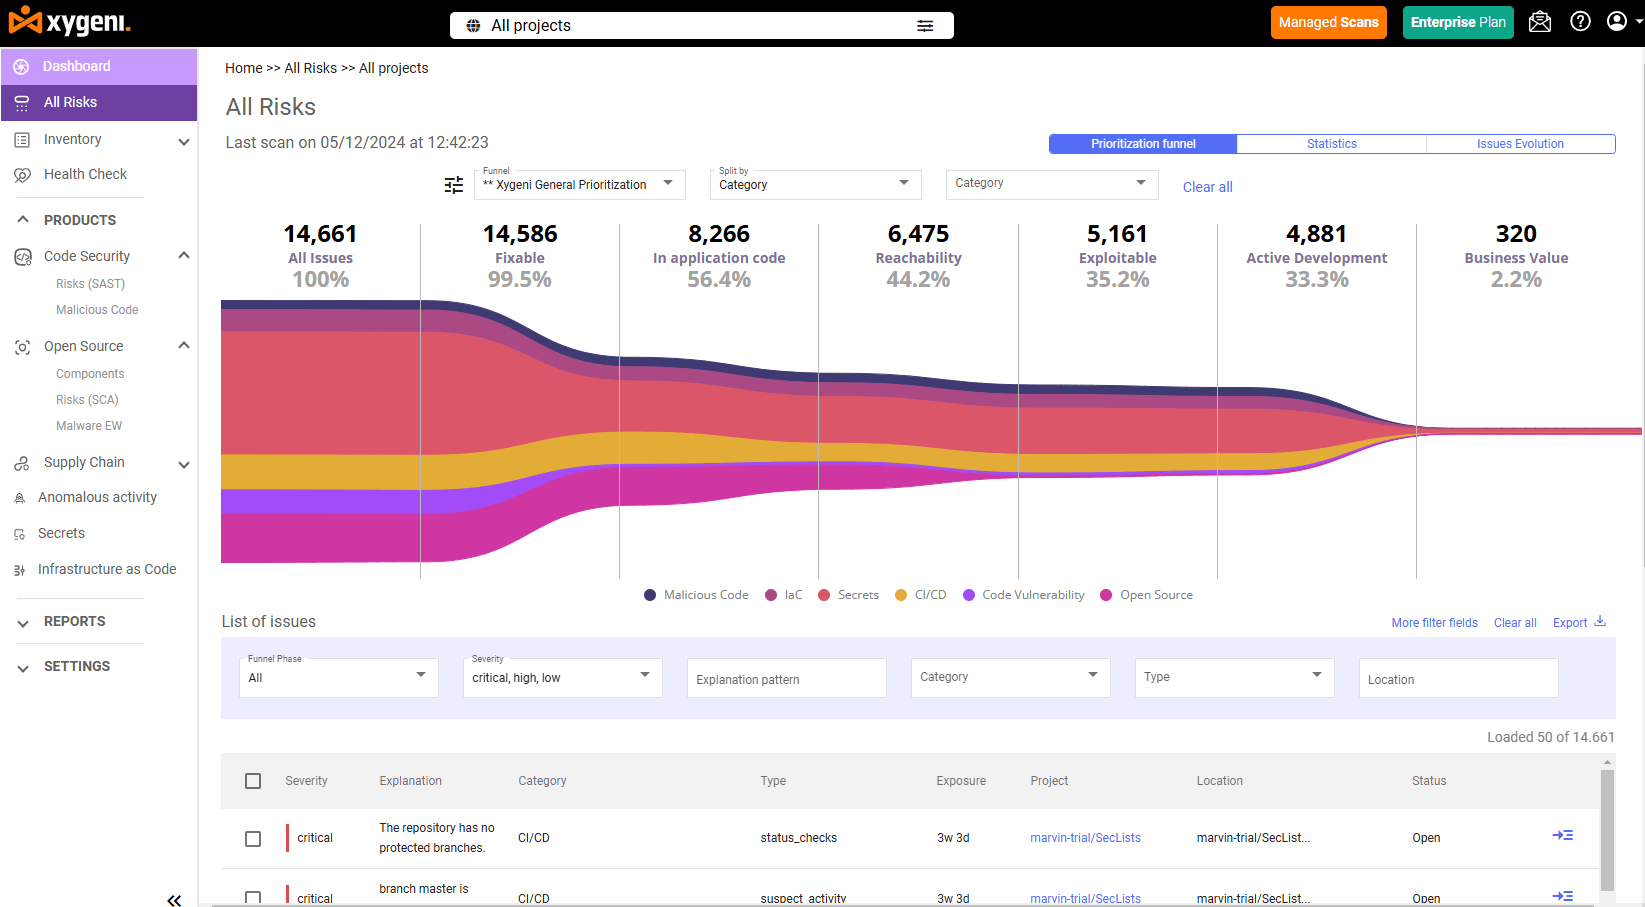
Xygeni yana sauƙaƙa gudanar da CVE da CWE ta hanyar bayar da Funnels na Fifiko waɗanda ke mai da hankali kan ƙoƙarinku kan haɗarin da za a iya ɗauka. Ta hanyar nazarin shigarwar Lissafin Rauni na gama gari tare da raunin CVE, Xygeni yana tabbatar da cewa ƙungiyar ku ta mai da hankali kan gyara abin da ya fi muhimmanci.
Key Features:
- Mazurari Masu Waje
Xygeni yana samar da hanyoyin da aka riga aka tsara, kamar "Prioritization Xygeni" da "Xygeni Reachability."- Misali: Tace matsalolin da ba su da fifiko sosai, rage raunin da ya kai 28,000 ga wasu kaɗan da za a iya aiwatarwa ta hanyar haɗa EPSS, sauƙin isa gare su, tasirin kasuwanci, da kuma fallasa intanet. Xygeni's ASPM dandamali yana daidaita sakamakon CWE da CVE daga SAST, SCANa'urorin daukar hoto na DAST, da na'urorin daukar hoto na wasu kamfanoni zuwa cikin wani tsari guda daya da aka fi mayar da hankali a kai, don haka kungiyar ku tana gyara raunin da ke da mahimmanci, ba wai kawai wadanda ke da mafi girman maki na CVSS ba.
- Mazurari na Musamman don Sarrafa Granular
Gina hanyoyin sadarwa na musamman da aka tsara don ƙungiyar ku. Misali:- Isarwa: Shin da gaske an kira lambar mai rauni a cikin aikace-aikacen ku?
- Amfani: Menene yuwuwar amfani da raunin da ake da shi?
- Haɗaɗɗen mahallin CWE da CVE
- Taswirar CWE tana taimakawa wajen gano tushen abubuwan da ke haifar da su, kamar raunin lambar (misali, CWE-89: Injection SQL).
- Fahimtar CVE, wadda aka ƙara wa maki EPSS da CVSS, tana ba da fifiko ga raunin da ya shafi haɗari na gaske.
Me Yasa Wannan Yake Da Muhimmanci Ga DevOps da Ƙungiyoyin Tsaro
Gudanar da CVE da CWE ba wai kawai gyara raunin ba ne - yana nufin gyara raunin da ya dace. Saboda haka, kayan aikin Xygeni suna ba ku damar:
- Mayar da hankali kan raunin da za a iya cimmawa daga Ƙididdige Rashin Rauni Na Gama-gari jerin.
- Ba da fifiko ga CVEs ta hanyar tasirin gaske.
- Daidaita gyare-gyare tare da fifikon kasuwanci.
Sauƙaƙa Gudanar da CVE da CWE a Yau
Gudanar da CVE da CWE a sikelin yana nufin fiye da bin diddigin abubuwan ganowa, yana nufin daidaita rauni, ƙididdige damar amfani da gaske, da kuma gyara abin da ke da mahimmanci a cikin yanayin ku. Dandalin AppSec Mai Duk-A-Ɗaya a hade SAST, SCA, ASPM, da kuma fifikon da ke amfani da fasahar AI don rage hayaniyar rauni, don haka ƙungiyar ku ba ta ɓatar da lokaci mai yawa wajen tantancewa da kuma aika lambar tsaro mai tsaro.

FAQ
Menene bambanci tsakanin CWE da CVE?
CWE (Common Weakness Listing) yana bayyana wani nau'in raunin software, wato tushen sanadin raunin da ke tattare da raunin. CVE (Common Vulnerabilities and Exposures) yana gano wani takamaiman yanayin rauni a cikin wani takamaiman samfuri. CWE ɗaya na iya zama tushen sanadin dubban CVEs.
Menene misali na CWE da CVE?
CWE-89 ya bayyana SQL Injection a matsayin nau'in rauni. CVE-2021-44228 (Log4Shell) wani rauni ne da za a iya amfani da shi a cikin Apache Log4j. Log4Shell yana nuna tushen dalilin CWE, amma CVE ne daban, wanda za a iya bibiya tare da nasa faci da maki mai tsanani.
Wanne ya fi muhimmanci: CWE ko CVE?
Dukansu suna aiki da manufofi daban-daban kuma suna aiki tare mafi kyau. CWEs suna taimakawa wajen hana rauni yayin haɓakawa. CVEs suna taimakawa wajen gyara raunin da aka sani a cikin samarwa. Shirye-shiryen tsaro masu girma suna amfani da CWE yayin bitar lambar da SAST duba hoto, da kuma bin diddigin CVE yayin daukar hoto, SCA da kuma sarrafa faci.
Menene CVSS kuma ta yaya yake da alaƙa da CVE?
CVSS (Tsarin Maki Mai Rauni na gama gari) shine tsarin maki mai tsanani da ake amfani da shi don kimanta CVEs akan sikelin 0-10. Yana taimakawa wajen fifita waɗanne CVEs ne za a gyara da farko - amma ba shi da mahallin amfani da lokaci-lokaci, shi ya sa yawancin ƙungiyoyi yanzu ke haɗa shi da maki EPSS.
Menene EPSS kuma me yasa yake da mahimmanci?
EPSS (Tsarin Maki na Hasashe Mai Amfani) yana annabta yiwuwar a yi amfani da CVE a zahiri a cikin kwanaki 30 masu zuwa. Idan aka haɗa shi da tsananin CVSS da nazarin isa ga abin da za a iya cimmawa, EPSS yanzu ita ce hanya mafi inganci don rage hayaniyar rauni da kuma mai da hankali kan abin da maharan ke kai hari a zahiri.
Ta yaya Xygeni ke taimakawa wajen sarrafa CWE da CVE?
Tsarin Priority Funnel na Xygeni ya haɗa CVSS, EPSS, sauƙin isa gare shi, fallasa intanet, da tasirin kasuwanci don rage dubban binciken CVE marasa inganci zuwa wasu ƙananan haɗari da za a iya ɗauka. Taswirar CWE tana gano tushen abubuwan da ke haifar da rauni ta yadda ƙungiyoyi za su iya gyara raunin da ke ƙasa - ba kawai gyara misalai daban-daban ba.
