
Babu wani abu da aka karya. Wakilin ya yi aikinsa, ya taɓa dogaro, tsari, ko sabis wanda babu wanda ya nemi ya taɓa, kuma ya ci gaba da kasancewa cikin izininsa duk tsawon lokacin. A cikin wannan zaman, za ku ga dalilin da yasa wannan shari'ar ta fi wahala fiye da kowane hari: yadda iyaka da aka sanya a gaba ta ƙare fiye da aikin da ake buƙata, dalilin da yasa amincewa ta zama decisAn yi shi sau ɗaya yayin da aiwatarwa ke ci gaba, yadda damar tsayawa ta mayar da kwamfutar tafi-da-gidanka ta mai haɓaka ta zama kayan ado na kambi, da kuma yadda murmurewa take kama lokacin da ɗan wasan bai iya bayyana dalilinsa ba. Yi rijista yanzu don ganin inda lokacin aiwatarwa na ƙarshe yake, da kuma abin da ke ɗauke da radius na fashewar.
Xygeni CEO Jesús Cuadrado sits down with Cyber Defense Magazine’s CyberDefense TV for a Hot Seat interview. He talks about securing software at the point where it is created, when AI agents write code and malicious packages reach public registries before any signature exists. Watch the interview to see how Xygeni approaches application and supply chain security for teams building with AI. Watch the short interview now!
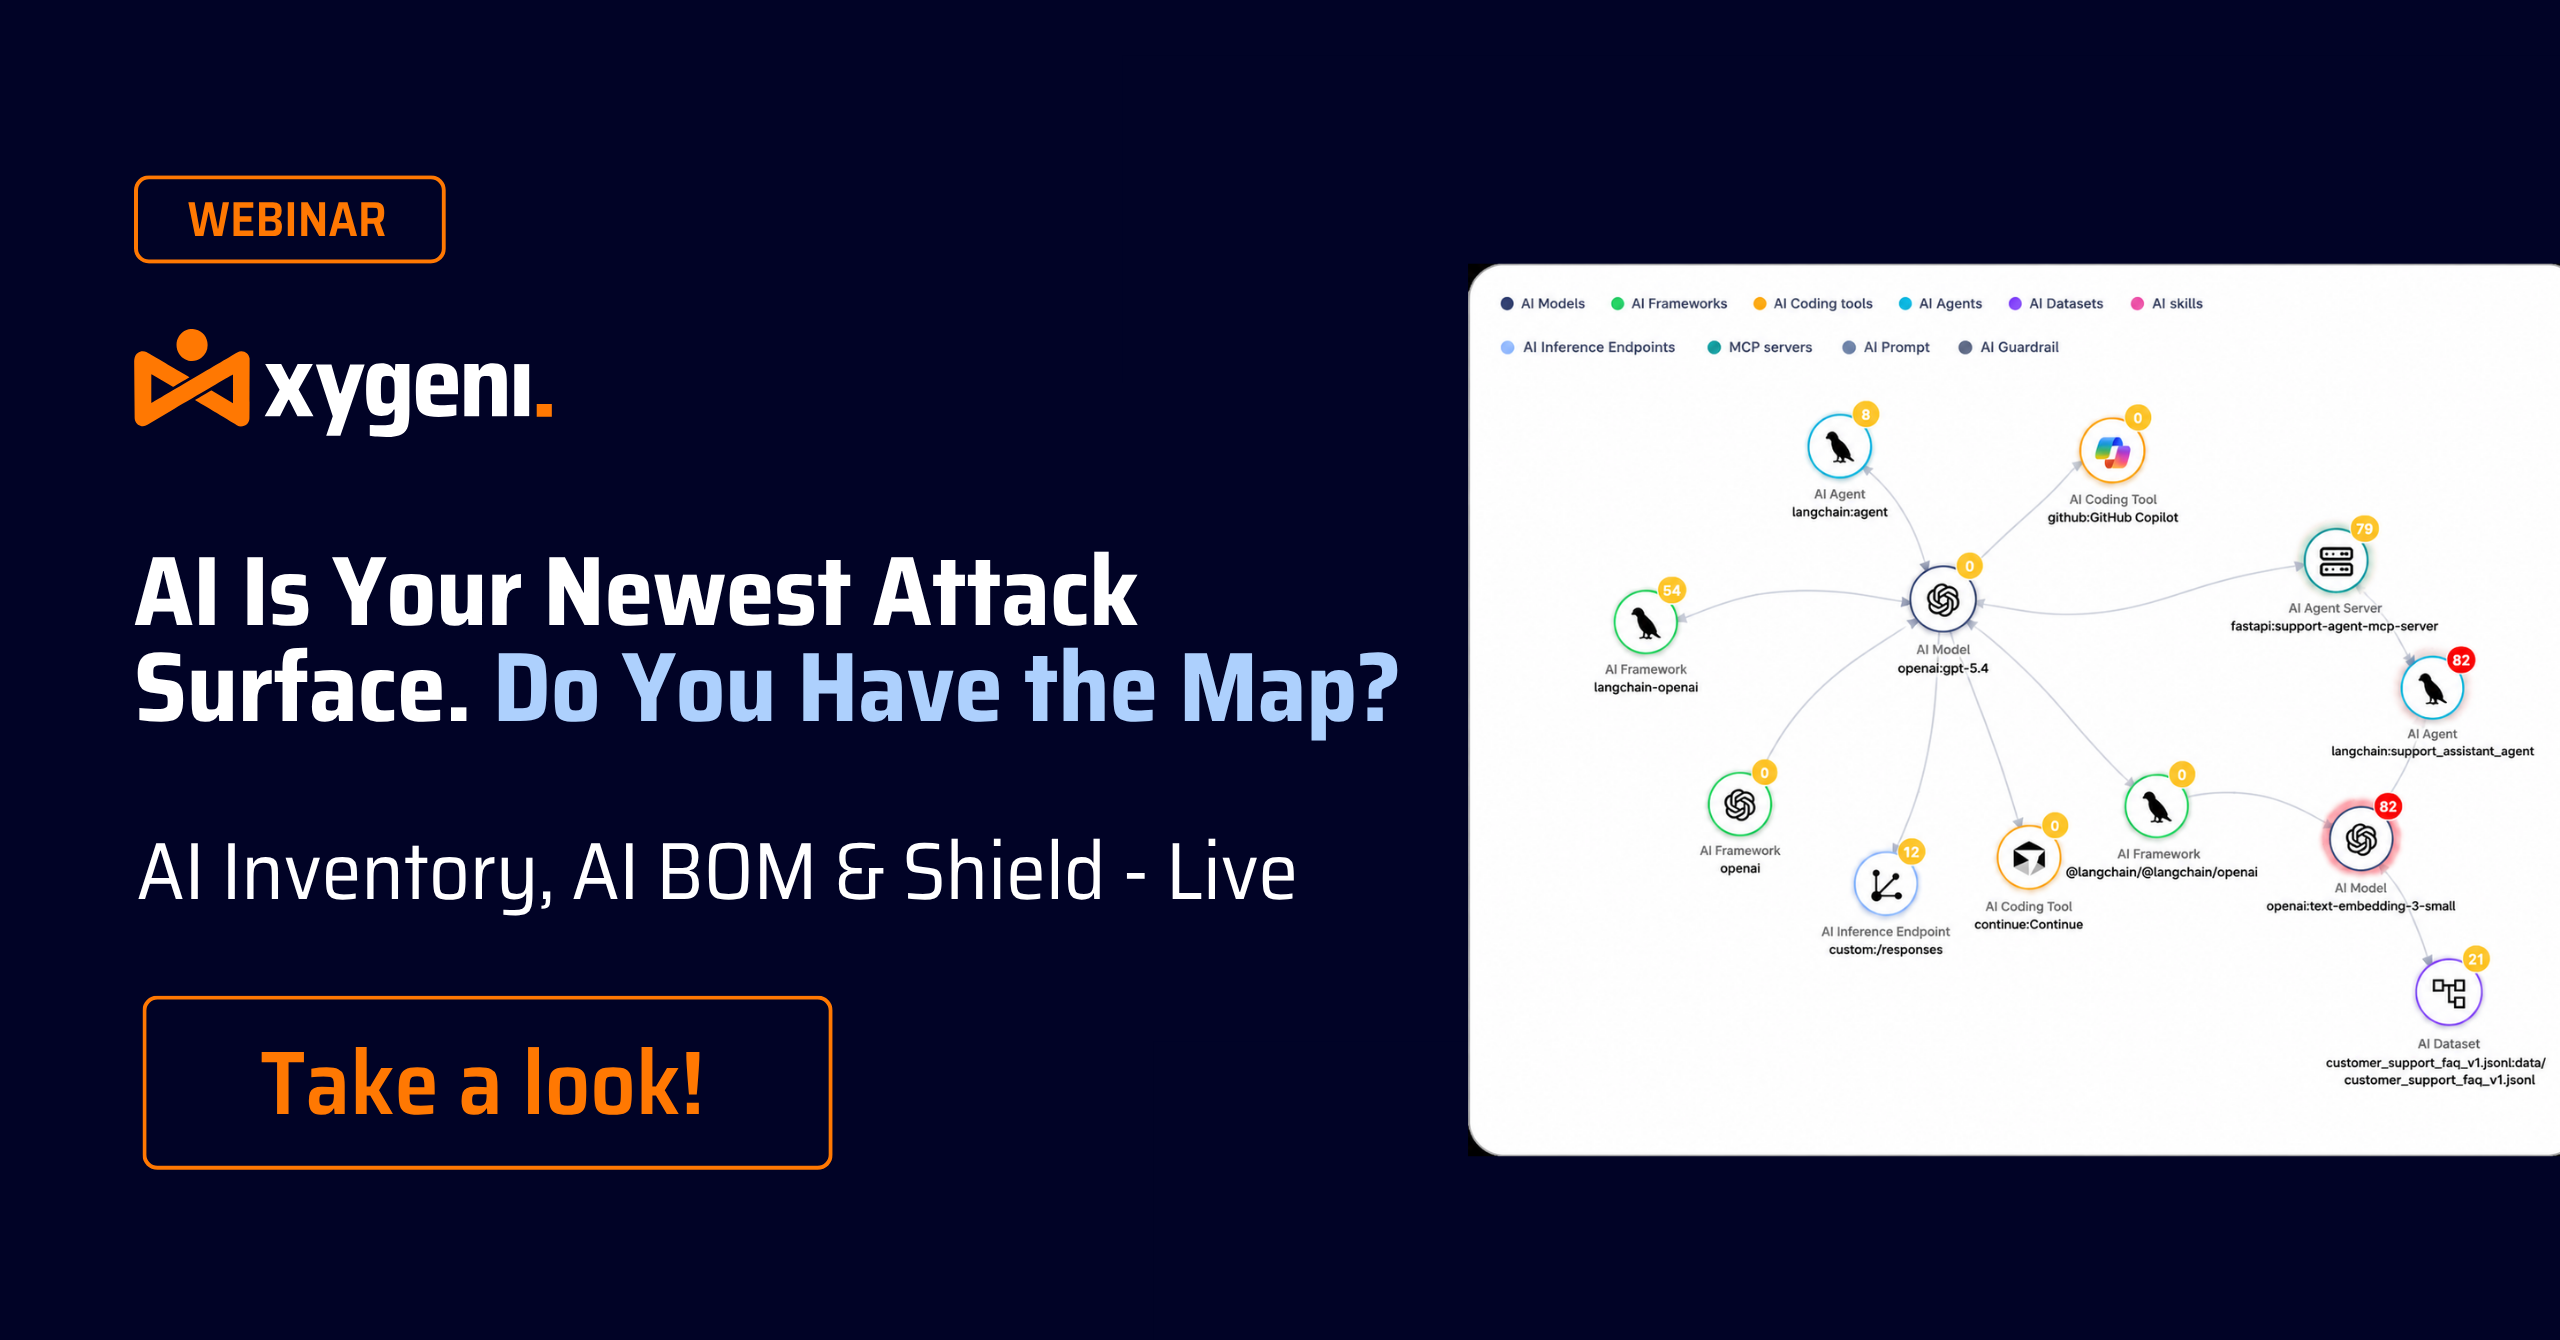
Kalli taron yanar gizon mu mai zuwa! Masu taimakawa wajen rubuta lambar AI suna yin mamakin sunayen fakiti, kuma masu kai hari sun riga sun yi rijistar waɗannan sunayen na bogi da malware. A cikin wannan zaman, za ku ga yadda za ku tsara dukkan tsarin AI ɗinku kai tsaye, tare da AI Inventory da AI BOM suna nuna kowane samfuri, wakili, da dogaro da AI da aka gabatar a cikin software ɗinku. Gano yadda Xygeni Shield yana toshe fakitin cutarwa kafin ma ya kasance sa hannu, yana rufe gibin da na'urorin daukar hoto na sa hannu ke barin a buɗe. Kalli yanzu don ganin yadda ake kare software ɗinku kafin slopsquatting ya mayar da shawarar AI ta gaba zuwa wurin shiga.
Daga lokacin da wakilin AI ya shigar da dogaro ko ya canza fayil ɗin Docker, naku SBOM da kuma hasashen asalin an riga an gwada su, kuma yawancin ƙungiyoyi ba su da hanyar tabbatar da abin da ya faru a zahiri. A cikin wannan zaman, za ku ga ainihin canjin kai tsaye: yadda lokacin shigarwa ke canzawa da zarar babu mai haɓakawa ya kalli sunan kunshin da farko, ko SBOMasalin da kuma asalin har yanzu suna nan a tsaye lokacin da wani wakili ya yicision, da kuma abin da ya rage na sake duba lambar da kuma canza-hagu lokacin da wakilai commit, kuma wani lokacin suna haɗuwa, da kansu. Kalli yanzu don ganin irin wannan wakili mai aminci na gaske pipeline yana buƙata a aikace, ba kawai a ka'ida ba.
Daga ranar 11 ga Satumba, 2026, CRA tana ba ku awanni 24 don bayar da rahoton raunin da ENISA ke da shi, har ma da samfuran da suka riga suka kasance a kasuwa, kuma yawancin ƙungiyoyi ba su da tsarin aiki don hakan tukuna. A cikin wannan zaman, za ku ga ainihin tsarin kai tsaye: samar da SBOM don sanin waɗanne nau'ikan samfura ne abin ya shafa, tantance sakamakon binciken tare da nazarin iya isa ga abin da za a iya amfani da shi don raba haɗarin gaske daga hayaniya, da kuma saita sanarwa don a sanar da mutumin da ya dace da zarar an gano wani abu da zai iya ba da rahoto. Kalli yanzu don ganin yadda za a mayar da agogon sanarwar CRA daga wa'adin doka zuwa aikin da ƙungiyar ku za ta iya yi a ƙarƙashin matsin lamba.
Kalli yanzu Tattaunawarmu ta SafeDev: Buɗaɗɗen Tushe, AI & Sabuwar Fuskar Hari: Lambar Makamai, Kare Mai Wayo. Kamar yadda AI da tushen buɗewa suka sake fasalta manhajojin zamani, yanayin harin yana faɗaɗa da sauri fiye da kowane lokaci. Daga haɗarin dogaro da sarkar wadata zuwa ƙirƙirar amfani da AI, maharan suna tasowa, haka nan masu kare dole ne su kasance. Haɗa kai da ƙwararru daga Red Hat, TikTok, da Xygeni don bincika yadda AI da sarrafa kansa ke canza tsaron tushen buɗewa. Kalli yanzu don koyon yadda ake gina juriya, bayyana gaskiya, da aminci a cikin sarkar samar da software ta zamani!
Kungiyoyin tsaro galibi suna dogara ne akan SCA da kuma SAST daban, wanda zai iya haifar da gajiya a faɗake, rashin fahimta, da kuma haɗarin da aka rasa. Maimakon zaɓar tsakanin su, babban ƙalubalen shine yadda za a sa su yi aiki tare don samun ingantaccen tsaro. Kalli Tattaunawar SafeDev ɗinmu kuma ku bincika dalilin SCA kadai bai isa ba, yadda nazarin isa ga abubuwa ke rage tasirin ƙarya, me yasa SAST yana cike gibin da ke cikin ɗaukar hoto na AppSec, da ƙari mai yawa. Kalli shi yanzu!
Kalli yanzu: AI ya riga ya shiga cikin na'urarka SDLC. To me? AI ba ta buga ƙofar sarkar samar da software ɗinka ba; tana ciki. Matukin jirgi, wakilai, sabar MCP, da dogaro da AI ke samarwa suna sake fasalin yadda ake gina lambar, sake dubawa, da jigilar ta. A cikin wannan Tattaunawar SafeDev, shugabannin OWASP da ƙwararrun AppSec za su bayyana abin da hakan ke nufi ga yanayin tsaron ku, inda samfuran shugabanci ke rushewa, da kuma waɗanne iko masu amfani suke aiki ba tare da rage ƙarfin ƙungiyoyin injiniya ba. Yi tsammanin abubuwan da za a iya ɗauka da kyau (ba kawai ka'ida ba) kan yadda za a aiwatar da iko masu amfani waɗanda ke kare ci gaban AI ba tare da zama cikas ga injiniyoyin ku ba. Kalli Yanzu!
Kalli tattaunawarmu ta SafeDev: Yadda Ake Ci Gaba da Binciken Kuɗi? Gina Gaskiya AppSec Daidaita da ISO, NIST & CRA. A yau, lambar tsaro ba ta isa ba; kuna buƙatar tabbatar da hakan. Tare da tsarin kamar ISO 27001, NIST CSF, CRA, DORA, da NIS-2 suna ɗaukar matsayi na tsakiya, ƙungiyoyi dole ne su gina shirye-shiryen AppSec waɗanda suka shirya yin bincike waɗanda a zahiri suke tsayawa a kan bincike. A cikin wannan shirin, ƙwararru za su binciki yadda za a motsa daga manufofi zuwa aiki, a saka bin ƙa'idodi cikin CI/CD, da kuma daidaita ƙungiyoyin injiniya, tsaro, da GRC a kan abin da aka amince da shi. Duba shi yanzu!
Kalli shirinmu na SafeDev Talk akan Tsaro Ba tare da Silos ba kuma ku koyi game da ainihin ƙimar amfani da Tsarin All-In-One AppSec. Silos yana ci gaba da zama babban cikas ga ingantaccen tsarin sarrafa haɗari. Wannan zaman yana bincika yadda ɗaukar dandamali na duka-cikin-ɗaya zai iya sauƙaƙe dabarun AppSec ɗinku, haɓaka haɗin gwiwa tsakanin ƙungiyoyin tsaro da haɓakawa, taimaka muku ci gaba da fuskantar barazanar da ke tasowa, da ƙari mai yawa! Ku kalli yanzu kuma ku sami dabarun kare aikace-aikacenku da tsarin samar da software!
Kalli yanzu Tattaunawar SafeDev Daga Code Zuwa Runtime ɗinmu. Ƙungiyoyi da yawa suna saka hannun jari sosai a cikin nazarin da ba ya canzawa, duk da haka raunin da ke tattare da shi har yanzu yana haifar da samarwa. Kalubalen ba shine rashin kayan aiki ba; rashin mahallin fahimtar haɗari ne na gaske. A cikin wannan zaman da ƙwararru ke jagoranta, mun bincika dalilin da yasa AppSec na zamani ba zai iya dogara da hangen nesa ɗaya ba da kuma yadda haɗa fahimtar matakin lambar da lokacin gudu ke taimaka wa ƙungiyoyi su gano, fifita, da kuma gyara raunin da ya fi dacewa a duk tsawon lokacin rayuwa. Kalli yanzu don fahimtar inda hanyoyin da ake bi a yanzu ba su da kyau da kuma yadda ake gina dabarun tsaro mai cikakken bayani game da mahallin.
Kalli yanzu Tattaunawarmu ta SafeDev: Tsarin DevSecOps Mai Ikon AI - Tsarin Tsaro a Tsarin Cloud Scale. Tsaro ba zai zama abin da za a yi tunani a kai ba a cikin ci gaban zamani, kuma AI tana sake fasalin yadda muke ginawa, tsaro, da kuma haɓaka software. A cikin wannan shirin, ƙwararru suna bincika yadda za a wuce faci da duba don cimma ainihin tsarin aiki mai hankali a duk faɗin duniya. SDLCDaga tsarin kula da rauni wanda ke da alaƙa da AI zuwa tsarin da aka gina a ciki guardrails in CI/CD da kuma lokacin aiki, wannan tattaunawar ta yi bayani kan yadda AppSec mai girma, wanda aka samo asali daga girgije yake kama da gaske. Kalli Yanzu!
Kalli yanzu don tattaunawa ta SafeDev ta gaba da kuma juyin juya halin dabarun DevSecOps ɗinku! Bincika yadda tsarin kula da haɗari mai zurfi zai iya canza dabarun DevSecOps ɗinku da kuma ƙarfafa sarkar samar da software ɗinku daga barazanar da ke tasowa. An tsara wannan zaman ne don shugabannin tsaro na yanar gizo da ƙungiyoyin ci gaba waɗanda suka sadaukar da kansu don ci gaba a cikin yanayin da ke ƙara rikitarwa na raunin da ke tattare da shi. Kalli shirin yanzu!
Kalli tattaunawar SafeDev ta farko ta 2025 kuma ku ƙara ɗaukaka matsayinku Open Source Security dabarun! Ji daga manyan ƙwararru yayin da suke bincika muhimman darussa daga 2024, hanyoyin kariya na zamani, da kuma makomar tsaron OSS. Wannan dama ce ta ku ta ci gaba da fuskantar barazanar da ke tasowa da kuma koyon dabarun aiki don tabbatar da tsarin samar da software ɗinku!
Kalli Tattaunawar SafeDev ɗinmu kuma ku canza Dabarun AppSec ɗinku! Gano dalili ASPM (Application Security Posture Management) shine mabuɗin shawo kan gajiyar faɗakarwa, haɗa fahimtar tsaro, da fifita hatsarori na gaske. Manyan ƙwararrun masana tsaro na yanar gizo za su zurfafa cikin makomar AppSec da DevSecOps, suna raba dabarun da za su taimaka muku ci gaba. Kada ku rasa wannan damar don koyon yadda ake sauƙaƙe ayyukan tsaro da gina dabarun DevSecOps marasa matsala. Ku kalla yanzu!
Ku biyo mu don "Demystifying" SBOM Tsaro," inda kwararru kan harkokin tsaro na yanar gizo Jennifer Cox, Santosh Kamane da Jesus Cuadrado za su bayyana muhimmancin SBOM wajen inganta ingancin software, da tsaro, da kuma tabbatar da bin ƙa'ida. Wannan webinar yana da mahimmanci don samun ilimi kan yadda ake tabbatar da tsarin samar da software ɗinku yadda ya kamata. Koyi yadda za ku iya ƙarfafa Tsarin Tsaron Software ɗinku cikin sauƙi!
Kalli tattaunawarmu ta ƙarshe ta SafeDev ta shekara yanzu kuma ku ƙara inganta matsayinku Software Supply Chain Security! Ku shiga manyan kwararru a fannin masana'antu yayin da suke sake duba muhimman darussa na shekarar 2024, gano sabbin abubuwan da suka faru, da kuma raba bayanai masu amfani don shiryawa don kalubalen shekarar 2025. An tsara wannan taron yanar gizo ne ga kwararrun tsaro da kungiyoyin ci gaba da ke sha'awar kirkire-kirkire da kuma ci gaba a cikin wannan yanayi. software supply chain security duniya. Yi rijista yanzu!
Masana Thoughtworks, Codurance, da Xygeni za su raba ra'ayoyinsu kan Software Supply Chain Security. Ƙara matsayin tsaron ku da kuma kare martabar kasuwancin ku da ci gaba. Shin kuna shirye don koyo game da juyin halittar Software Supply Chain Security?
Application Security Posture Management (ASPM) yana samun karɓuwa kowace rana. Duk da haka, takamaiman ayyukansa bazai bayyana ga kowa ba. Tabbatar da wurinka yanzu! Shiga cikin tattaunawar SafeDev ɗinmu "Shin kuna buƙatar ASPM a rayuwarka?" tare da kwararru kan harkar tsaro ta yanar gizo James Berthoty, William Palm da Luis Garcia don binciko yuwuwar ASPM a matsayin mafita ta tsaro ta aikace-aikace gabaɗaya kuma ci gaba da ƙarfafa ƙungiyar ku!
Kalli bugunmu na SafeDevTalk na watan Oktoba don gano yadda ake canza Nazarin Tsarin Manhaja (SCA) kuma ka tsare tsarin samar da manhajojinka daga barazanar da ke tasowa.
An tsara wannan zaman ne don shugabannin tsaron yanar gizo da ƙungiyoyin ci gaba da ke neman ci gaba a cikin mawuyacin halin da ake ciki a yau game da raunin tushen yanar gizo.
Kalli tattaunawarmu ta SafeDev akan Sarkokin Samar da Manhaja a ƙarƙashin Matsi: Abin da 2025 ta Koya Mana Game da Malware & AI, da Abin da ke Tafe. 2025 ya canza software supply chain securitySabbin hanyoyin kai hari (maganin malware da AI ke taimakawa, yaɗa kai, da cin zarafin amana a sikelin) sun fallasa iyakokin kariyar da ake da ita. Shiga wannan zaman da kwararru suka jagoranta don fahimtar abin da ya canza a shekarar 2025 da kuma waɗanne ƙungiyoyin ci gaba da tsaro dole ne su daidaita don 2026. Kalli shirin yanzu!
Ku shiga Luis Rodríguez, CTO na Xygeni, da Luis Manuel García, Manajan Tallafin Tallace-tallace, a cikin wannan Webinar game da Secure CI/CDKoyi daga ƙwararrunmu yadda ake amfani da mafi kyawun hanyoyin OWASP don ƙarfafa tsaron yankinku CI/CD kuma ka kare tsarin samar da software ɗinka. Kare na'urarka CI/CD da kuma tsarin samar da manhajoji tare da OWASP. Za su yi magana game da Kayayyaki da Bincike, CI/CD Haɗari, Ganowa da Rigakafi da sauran abubuwa da yawa!
Bugu na huɗu na SafeDevTalks ya ƙunshi manyan ƙwararrun masana tsaro ta yanar gizo Derek Fisher, Abhilasha Sinha, da Luis Rodriguez. Wannan shirin zai yi nazari kan mahimmin batu na dogaro da ɓangarorin ɓangare na uku da kuma waɗanda ba su da tushe a cikin haɓaka software, yana bayyana raunin da ke ɓoye da barazanar da ke tasowa. Ku kasance tare da mu don ƙarin koyo game da raunin da ke ɓoye, faɗaɗa barazanar, keta haƙƙin mallaka na gaske da ƙari mai yawa!
Kalli shirinmu na SafeDev Talk mai zuwa yanzu: Rauni Mai Ƙarewa. Kariya Mai Wayo! Gudanar da Rauni yana ci gaba, kuma kayan aikin gargajiya ba su isa ba. Ku biyo mu don bincika yadda barazanar zamani ke buƙatar samfuran haɗari masu wayo, fifita su a ainihin lokaci, da kuma sabuwar hanyar tabbatar da sarkar samar da software. Kada ku rasa wannan zaman cike da ƙwarewar ƙwararru don ƙarfafa dabarun AppSec ɗinku kuma ku ci gaba da kasancewa a gaba a yanayin haɗarin da ke ci gaba a yau!
Ku shiga wannan kashi na biyu na shirin CI/CD shirye-shiryen yanar gizo da suka ƙunshi Luis Rodríguez, CTO, kuma wanda ya kafa Xygeni, da Luis Manuel García, Manajan Tallafin Tallace-tallace. A cikin wannan zaman, za mu bincika hangen nesa na "ƙungiyar shuɗi" na CI/CD tsaro, zurfafa bincike kan matakan da ƙungiyoyi za su iya ɗauka don inganta yanayin tsaronsu ...
A cikin wannan yanayin dijital mai saurin canzawa, tsaron tsarin samar da software ɗinku yana da matuƙar muhimmanci fiye da kowane lokaci. Yayin da sabbin dabarun kai hari ke bayyana, yana da mahimmanci ku kasance a gaba da lanƙwasa kuma ku samar da sabbin dabarun kariya. A cikin wannan webinar, Luis Rodriguez zai shiryar da ku ...
Kalli Yanzu Don Jerin Shirye-shiryenmu Na Gaba: Tsarin Tsaron Aikace-aikacen AI! Ƙungiyoyin AppSec sun cika da faɗakarwa; yanzu lokaci ya yi da za a sarrafa kansa. A cikin wannan zaman aiki na hannu, gano yadda ake kawar da rarrabuwar hannu da kuma matsawa daga faɗakarwa zuwa gyara cikin daƙiƙa ta amfani da gyaran kai-tsaye mai dacewa da masu haɓakawa. Koyi yadda ake yanke kyawawan halaye na ƙarya, fifita haɗari na gaske, da aiwatar da manufofin tsaro kuma Duba yadda ake haɗa gyaran kai-tsaye cikin CI/CD pipelines tare da wayo guardrails (da sauran abubuwa da yawa). Kalli shi a yau!
Kalli yanzu don SafeDev Talk: Secure by default: Ta yaya gyaran kai-tsaye yake sake fasalin AppSec? "Secure-by-default" ba zaɓi bane; sabon tushe ne. Tare da lambar da aka samar da AI, abubuwan da aka haɗa da AI, da zagayowar haɓakawa mai sauri, ƙofofin tsaro na gargajiya suna raguwa. Amsar? Kariya mai aiki da gyara kai-tsaye mai amfani wanda ke aiki a inda masu haɓakawa ke zaune. Kalli yanzu kuma ɗauki mataki na gaba a cikin AppSec na zamani!
Saurari shirin Neuco na The Cyber Security Matters Podcast kan "Sabon ƙalubale a fannin tsaron software: yadda za a ci gaba da aiki da masu amfani da kwamfuta ba tare da faɗawa ƙarƙashin hare-haren sarkar samar da kayayyaki ba" tare da Luis Rodriguez, CTO a Xygeni, kuma ku binciki ƙalubalen da ke tattare da tabbatar da sarkar samar da software.
Kalli Tattaunawarmu ta SafeDev: AI da aka saki: Kewaya Barazana da Kariya Masu tasowa a Tsaron Aikace-aikace. Yayin da AI ke canza tsaron yanar gizo, tasirinsa akan Tsaron Aikace-aikace yana da ƙarfi kuma yana da zurfi. Daga malware mai siffar polymorphic zuwa ɓarna samfuri da allurar gaggawa, masu kai hari suna amfani da AI don ƙirƙirar hare-hare masu wayo, kuma masu kare suna amfani da AI don gano su da rage su da sauri. Kalli shi don fahimtar ɓangarorin biyu na lissafi kuma ku koyi yadda za ku sa shirin AppSec ɗinku ya kasance a shirye.
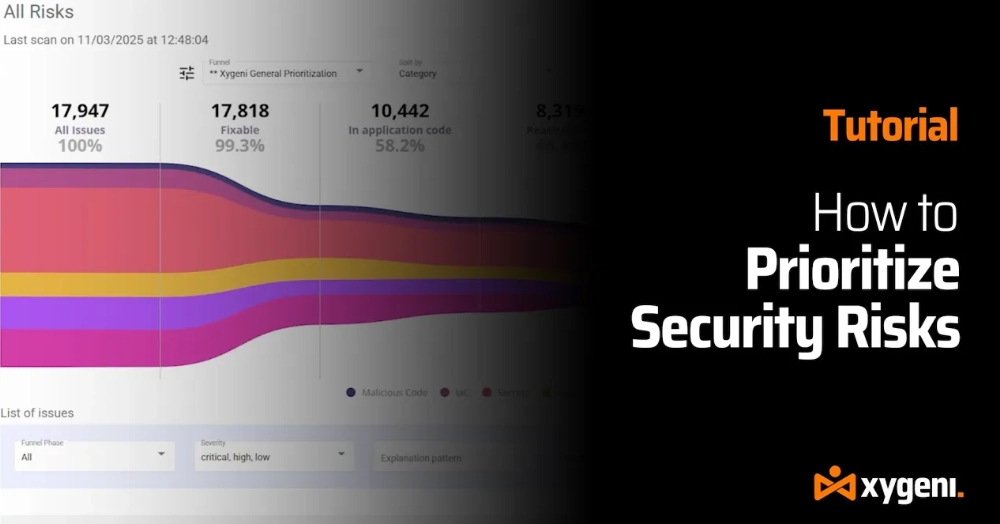
Shin kun gaji da faɗakarwar tsaro marasa iyaka? Bari mu gyara abin da ke da mahimmanci. Idan kun binne kanku a cikin ambaliyar binciken raunin da aka samu, ba ku kaɗai ba ne. A cikin wannan koyaswar mataki-mataki, za mu nuna muku yadda Xygeni Funnels ke taimaka wa ƙungiyoyin DevOps da AppSec su rage hayaniya da kuma rashin fahimtar ainihin barazanar - don haka za ku iya kare lambar ku, pipelines, da kuma tsarin da ke da mahimmanci ga kasuwanci ya fi inganci.
Ƙungiyoyin AppSec suna fuskantar matsin lamba. Yawan faɗakarwa yana ƙaruwa, saurin haɓakawa yana ƙaruwa, kuma ba za a iya ci gaba da tantancewa da hannu ba. Hanyoyin tsaro na gargajiya suna nuna iyakokinsu. A cikin wannan zaman da ƙwararru ke jagoranta, na aiki da kai, za ku ga yadda sarrafa kansa na AppSec da AI ke jagoranta ke taimaka wa ƙungiyoyi su wuce gajiyar faɗakarwa da kuma mayar da binciken tsaro zuwa ingantattun gyare-gyare na atomatik. Koyi abin da ke buƙatar canzawa a cikin AppSec na zamani da kuma yadda ƙungiyoyin haɓakawa da tsaro za su iya kare kowane commit da kuma pull request ba tare da rage jinkirin isarwa ba. Kalli taron yanar gizo akan buƙata kuma ga yadda atomatik mai amfani da AI ke sake fasalin AppSec a aikace.
Kalli zamanmu na Black Hat Europe: Sabuwar Gaskiyar AppSec: Ci gaban AI, Malware, da Hadarin Software na Zamani. Yayin da AI ke hanzarta isar da software, yana kuma sake fasalin yanayin harin. Daga malware mai buɗaɗɗen tushe da sulhu tsakanin kayayyaki zuwa kurakuran lambar da AI ta samar, wannan tattaunawar ta binciki yadda haɗarin AppSec na zamani ke bayyana, da kuma abin da ƙungiyoyin tsaro dole ne su yi don ci gaba a cikin duniyar da AI ke jagoranta.
Kalli shirinmu na SafeDev Talk na Lokacin Buɗewa akan DORA yanzu don ku ƙware shi kuma ku ci gaba a cikin yanayin da ke ci gaba da bunƙasa na ƙa'idojin kuɗi. An tsara wannan taron yanar gizo musamman don cibiyoyin kuɗi kuma zai taimaka muku gano tasirin DORA akan tsaron aiki da bin ƙa'idodi. Za ku sami dabarun da za a iya aiwatarwa da kuma fahimtar ƙwararru, wanda zai bar ku cikin shiri mafi kyau don nan gaba!
Kalli shirin Secure Cyber Connect Podcast wanda ke nuna CTO Luis Rodriguez. Tare da shekaru 15+ na gwaninta, Luis ya raba basirar ƙwararru kan gano lambobin ɓarna, kare kayan ɓangare na uku, da dabarun AppSec masu kariya nan gaba. Daga abin da ya faru bayan SolarWinds zuwa sabon abin da ya faru a bayan gida na SSH, wannan shirin ya ƙunshi barazanar gaske da dabarun tsaro masu amfani. Koyi yadda ake ƙarfafa ku SDLC, rage haɗarin sarkar samar da kayayyaki, da kuma ci gaba da fuskantar barazanar yanar gizo masu tasowa.
Shiga cikin webinar ɗinmu "Gano Malware na Ainihin Lokaci a Buɗewa" don bincika sabbin barazanar malware da ke shafar Software na Buɗewa (OSS). Yayin da ɗaukar OSS ke ƙaruwa, haka nan yawan barazanar ke ƙaruwa, wanda ke gabatar da sabbin ƙalubale ga masu haɓakawa da ƙungiyoyi. Wannan zaman mai zurfi zai gano sabbin halaye, barazanar da ke tasowa, da dabarun ci gaba don kare dogaro da OSS daga hare-haren mugunta. Ku shiga cikin mu!
Shin kun rasa mu a Black Hat? Kalli sake kunnawa na musamman na zamanmu na minti 20 akan tsaron yanar gizo na AI, sarrafa kansa na tsaro na aikace-aikace, da AutoFix. Duba yadda ake rage hayaniyar faɗakarwa, gyara raunin da ya faru ta atomatik tare da tsaro na PRs, da kuma kawo sarrafa kai na AppSec kai tsaye cikin na'urarku. pipeline (daga cikin sauran abubuwa masu ban sha'awa). Kalli zaman da ake buƙata!
Ku kalli kuma ku zurfafa cikin: buƙatar gaggawa ta aikace-aikace masu tsaro dangane da ƙaruwar yawan keta bayanai da raunin da ke tattare da su; ƙalubalen da ake fuskanta a yanzu na gina software mai tsaro, mai iya daidaitawa, gami da hanyoyin aiki masu nisa, gibin sadarwa tsakanin ƙungiyoyi masu nisa, da haɗarin da ke tattare da haɗa software mai buɗe tushen bayanai (OSS); da ƙari mai yawa. Koyi yadda ake rage hayaniya da kuma mai da hankali kan manyan barazanar. Kada ku rasa!
Ba ku sami damar zuwa taron RSA na 2024 a San Fran bacisco? Babu matsala! Kalli taron yanar gizon mu na musamman kuma ku ci gaba da wasu daga cikin mahimman abubuwan da ke faruwa a fannin tsaron yanar gizo, daga canje-canje a cikin CISA matsayinka na jagoran ci gaban zamani na tsaron yanar gizo - duk a teburinka. A cikin wannan taron yanar gizo, za ka zurfafa cikin zurfafa cikin sabbin bayanai da dabarun da duniyar tsaron yanar gizo ke bayarwa!
Kalli yanzu webinar ɗinmu na Tsaron Lambar da AI ta Samar Kafin A Fitar da Ita. Tsarin lambar tsaro na gaba har yanzu suna yin mafarkin sunayen fakiti na bogi a cikin har zuwa 6% na fitarwa, kuma hare-hare na gaske kamar Shai-Hulud suna nuna yadda fakitin guba guda ɗaya zai iya yaɗuwa ta GitHub, girgije, da CI/CDWakilan AI yanzu suna taɓa fayiloli, tashoshi, da pipelines kai tsaye, sau da yawa kafin a gudanar da wani bincike na tsaro. A cikin wannan zaman, wanda Nimbus Compute ya shirya tare da haɗin gwiwar Xygeni, mun bincika dalilin da yasa tsaron CI kawai bai isa ba da kuma yadda motsa ganowa zuwa IDE ke taimaka wa ƙungiyoyi su kama haɗari kafin ya kai ga samarwa.
Kalli yanzu webinar ɗinmu Vibe Coding Ba tare da Nadama ba. AI na canza yadda ake gina software, tare da wakilan Copilots da AI suna samar da ƙarin kaso na lambar samarwa. A cikin wannan zaman, za ku ga yadda ake tabbatar da lambar da aka samar da AI kai tsaye a cikin IDE, tare da gano rauni a ainihin lokaci, guardrails don Copilot, da fifikon da ya dogara da isa ga mai amfani. Gano yadda gyaran da aka taimaka wa AI ke taimaka wa masu haɓakawa su gyara matsaloli yadda ya kamata da kuma gina software mai aminci, mai amfani da AI ba tare da rasa iko ba. Kalli shi yanzu don koyon yadda ake gina software mai aminci, mai amfani da AI tun daga farko.