

Babu wani abu da aka karya. Wakilin ya yi aikinsa, ya taɓa dogaro, tsari, ko sabis wanda babu wanda ya nemi ya taɓa, kuma ya ci gaba da kasancewa cikin izininsa duk tsawon lokacin. A cikin wannan zaman, za ku ga dalilin da yasa wannan shari'ar ta fi wahala fiye da kowane hari: yadda iyaka da aka sanya a gaba ta ƙare fiye da aikin da ake buƙata, dalilin da yasa amincewa ta zama decisAn yi shi sau ɗaya yayin da aiwatarwa ke ci gaba, yadda damar tsayawa ta mayar da kwamfutar tafi-da-gidanka ta mai haɓaka ta zama kayan ado na kambi, da kuma yadda murmurewa take kama lokacin da ɗan wasan bai iya bayyana dalilinsa ba. Yi rijista yanzu don ganin inda lokacin aiwatarwa na ƙarshe yake, da kuma abin da ke ɗauke da radius na fashewar.

Daga lokacin da wakilin AI ya shigar da dogaro ko ya canza fayil ɗin Docker, naku SBOM da kuma hasashen asalin an riga an gwada su, kuma yawancin ƙungiyoyi ba su da hanyar tabbatar da abin da ya faru a zahiri. A cikin wannan zaman, za ku ga ainihin canjin kai tsaye: yadda lokacin shigarwa ke canzawa da zarar babu mai haɓakawa ya kalli sunan kunshin da farko, ko SBOMasalin da kuma asalin har yanzu suna nan a tsaye lokacin da wani wakili ya yicision, da kuma abin da ya rage na sake duba lambar da kuma canza-hagu lokacin da wakilai commit, kuma wani lokacin suna haɗuwa, da kansu. Yi rijista yanzu don ganin menene wakili mai aminci na gaske pipeline yana buƙata a aikace, ba kawai a ka'ida ba.

Kalli taron yanar gizon mu mai zuwa! Masu taimakawa wajen rubuta lambar AI suna yin mamakin sunayen fakiti, kuma masu kai hari sun riga sun yi rijistar waɗannan sunayen na bogi da malware. A cikin wannan zaman, za ku ga yadda za ku tsara dukkan tsarin AI ɗinku kai tsaye, tare da AI Inventory da AI BOM suna nuna kowane samfuri, wakili, da dogaro da AI da aka gabatar a cikin software ɗinku. Gano yadda Xygeni Shield yana toshe fakitin cutarwa kafin ma ya kasance sa hannu, yana rufe gibin da na'urorin daukar hoto na sa hannu ke barin a buɗe. Kalli yanzu don ganin yadda ake kare software ɗinku kafin slopsquatting ya mayar da shawarar AI ta gaba zuwa wurin shiga.

Kalli yanzu Tattaunawarmu ta SafeDev: Buɗaɗɗen Tushe, AI & Sabuwar Fuskar Hari: Lambar Makamai, Kare Mai Wayo. Kamar yadda AI da tushen buɗewa suka sake fasalta manhajojin zamani, yanayin harin yana faɗaɗa da sauri fiye da kowane lokaci. Daga haɗarin dogaro da sarkar wadata zuwa ƙirƙirar amfani da AI, maharan suna tasowa, haka nan masu kare dole ne su kasance. Haɗa kai da ƙwararru daga Red Hat, TikTok, da Xygeni don bincika yadda AI da sarrafa kansa ke canza tsaron tushen buɗewa. Kalli yanzu don koyon yadda ake gina juriya, bayyana gaskiya, da aminci a cikin sarkar samar da software ta zamani!

Shiga tattaunawar SafeDev ta gaba: AI ta riga ta shiga cikin shirin ku SDLC. To me? AI ba ta buga ƙofar sarkar samar da software ɗinka ba; tana nan a ciki. Matukin jirgi, wakilai, sabar MCP, da dogaro da AI ke samarwa suna sake fasalin yadda ake gina lambar, sake dubawa, da jigilar ta. A cikin wannan Tattaunawar SafeDev, shugabannin OWASP da ƙwararrun AppSec za su bayyana abin da hakan ke nufi ga yanayin tsaron ku, inda samfuran shugabanci ke rushewa, da kuma waɗanne iko masu amfani suke aiki ba tare da rage ƙarfin ƙungiyoyin injiniya ba. Yi tsammanin abubuwan da za a iya ɗauka da kyau (ba kawai ka'ida ba) kan yadda za a aiwatar da iko masu amfani waɗanda ke kare ci gaban AI ba tare da zama cikas ga injiniyoyin ku ba. Yi rijista Yanzu!

AI yanzu babban matakin aiwatarwa ne a cikin isar da software na zamani, yana sake fasalin yadda ake tsara da kuma faɗaɗa hare-haren tsaron aikace-aikace da samar da software. Yayin da ƙungiyoyi ke shirin 2026, fahimtar yadda maharan ke amfani da tsarin aiki ta atomatik, aminci, da ayyukan aiki da AI ke jagoranta yana da matuƙar muhimmanci. Wannan rahoton yana ba da nazarin da ya dogara da shaida game da samfurin barazanar AppSec, yana taimaka wa ƙungiyoyin tsaro da DevSecOps su fahimci haɗarin da ke tasowa da kuma sauye-sauyen tsaro da ake buƙata don ci gaba da kasancewa a gaba. Duba shi yanzu!

Kalli tattaunawarmu ta SafeDev akan Sarkokin Samar da Manhaja a ƙarƙashin Matsi: Abin da 2025 ta Koya Mana Game da Malware & AI, da Abin da ke Tafe. 2025 ya canza software supply chain securitySabbin hanyoyin kai hari (maganin malware da AI ke taimakawa, yaɗa kai, da cin zarafin amana a sikelin) sun fallasa iyakokin kariyar da ake da ita. Shiga wannan zaman da kwararru suka jagoranta don fahimtar abin da ya canza a shekarar 2025 da kuma waɗanne ƙungiyoyin ci gaba da tsaro dole ne su daidaita don 2026. Kalli shirin yanzu!

Daga ranar 11 ga Satumba, 2026, CRA tana ba ku awanni 24 don bayar da rahoton raunin da ENISA ke da shi, har ma da samfuran da suka riga suka kasance a kasuwa, kuma yawancin ƙungiyoyi ba su da tsarin aiki don hakan tukuna. A cikin wannan zaman, za ku ga ainihin tsarin kai tsaye: samar da SBOM don sanin waɗanne nau'ikan samfura ne abin ya shafa, tantance sakamakon binciken tare da nazarin iya isa ga abin da za a iya amfani da shi don raba haɗarin gaske daga hayaniya, da kuma saita sanarwa don a sanar da mutumin da ya dace da zarar an gano wani abu da zai iya ba da rahoto. Yi rijista yanzu don ganin yadda za a mayar da agogon sanarwar CRA daga wa'adin doka zuwa aikin da ƙungiyar ku za ta iya yi a ƙarƙashin matsin lamba.
Vibe Coding yana hanzarta isar da software, amma kuma yana ƙara haɗarin. Yayin da lambar da aka samar da AI da wakilai masu cin gashin kansu ke sake fasalin ci gaba, sarrafa AppSec na gargajiya ba su isa ba don gano magudi cikin sauri, lambar da aka yi mafarki, da kuma fallasa sarkar samar da kayayyaki ta atomatik. Ba tare da ingantaccen shugabanci ba, tsare-tsare marasa tsaro na iya yaduwa zuwa samarwa a saurin injin. Koyi yadda ake tabbatar da Vibe Coding kafin ya zama babban haɗarin AI na ƙungiyar ku.

Kalli yanzu webinar ɗinmu Vibe Coding Ba tare da Nadama ba. AI na canza yadda ake gina software, tare da wakilan Copilots da AI suna samar da ƙarin kaso na lambar samarwa. A cikin wannan zaman, za ku ga yadda ake tabbatar da lambar da aka samar da AI kai tsaye a cikin IDE, tare da gano rauni a ainihin lokaci, guardrails don Copilot, da fifikon da ya dogara da isa ga mai amfani. Gano yadda gyaran da aka taimaka wa AI ke taimaka wa masu haɓakawa su gyara matsaloli yadda ya kamata da kuma gina software mai aminci, mai amfani da AI ba tare da rasa iko ba. Kalli shi yanzu don koyon yadda ake gina software mai aminci, mai amfani da AI tun daga farko.

Kalli shirinmu na SafeDev Talk mai zuwa yanzu: Rauni Mai Ƙarewa. Kariya Mai Wayo! Gudanar da Rauni yana ci gaba, kuma kayan aikin gargajiya ba su isa ba. Ku biyo mu don bincika yadda barazanar zamani ke buƙatar samfuran haɗari masu wayo, fifita su a ainihin lokaci, da kuma sabuwar hanyar tabbatar da sarkar samar da software. Kada ku rasa wannan zaman cike da ƙwarewar ƙwararru don ƙarfafa dabarun AppSec ɗinku kuma ku ci gaba da kasancewa a gaba a yanayin haɗarin da ke ci gaba a yau!

Kalli yanzu Tattaunawar SafeDev Daga Code Zuwa Runtime ɗinmu. Ƙungiyoyi da yawa suna saka hannun jari sosai a cikin nazarin da ba ya canzawa, duk da haka raunin da ke tattare da shi har yanzu yana haifar da samarwa. Kalubalen ba shine rashin kayan aiki ba; rashin mahallin fahimtar haɗari ne na gaske. A cikin wannan zaman da ƙwararru ke jagoranta, mun bincika dalilin da yasa AppSec na zamani ba zai iya dogara da hangen nesa ɗaya ba da kuma yadda haɗa fahimtar matakin lambar da lokacin gudu ke taimaka wa ƙungiyoyi su gano, fifita, da kuma gyara raunin da ya fi dacewa a duk tsawon lokacin rayuwa. Kalli yanzu don fahimtar inda hanyoyin da ake bi a yanzu ba su da kyau da kuma yadda ake gina dabarun tsaro mai cikakken bayani game da mahallin.

Kalli tattaunawarmu ta ƙarshe ta SafeDev ta shekara yanzu kuma ku ƙara inganta matsayinku Software Supply Chain Security! Ku shiga manyan kwararru a fannin masana'antu yayin da suke sake duba muhimman darussa na shekarar 2024, gano sabbin abubuwan da suka faru, da kuma raba bayanai masu amfani don shiryawa don kalubalen shekarar 2025. An tsara wannan taron yanar gizo ne ga kwararrun tsaro da kungiyoyin ci gaba da ke sha'awar kirkire-kirkire da kuma ci gaba a cikin wannan yanayi. software supply chain security duniya. Kalli shi Yanzu!
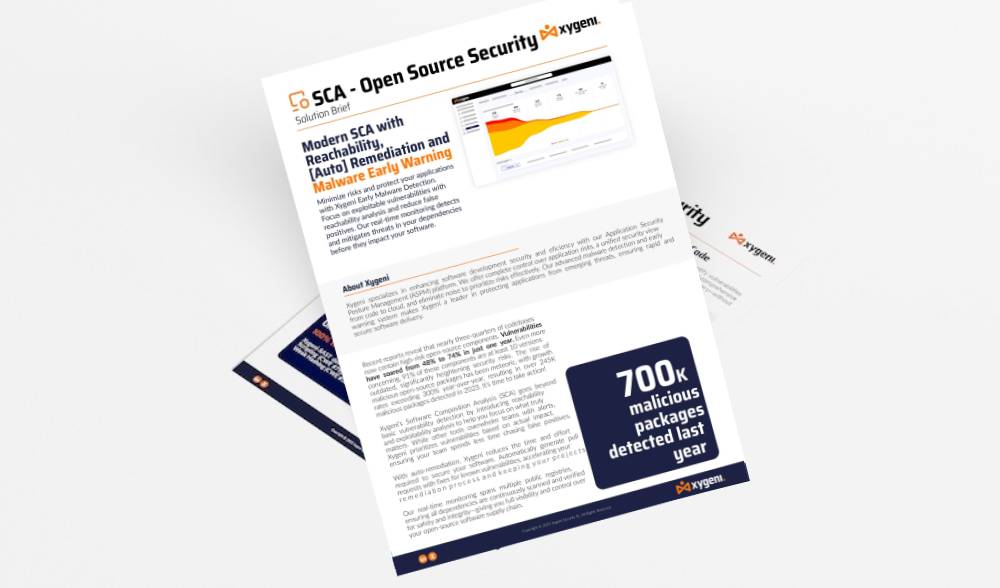
Xygeni's SCA Open Source Security Mafita tana da matuƙar muhimmanci. Tana bincika kuma tana toshe fakiti masu cutarwa bayan an buga ta, wanda hakan ke rage haɗarin kamuwa da ƙwayoyin cuta da rauni da ke shiga tsarin ku sosai. Cikakken sa ido namu ya ƙunshi rajistar jama'a da yawa, yana tabbatar da cewa an bincika duk abubuwan da suka dogara da su don aminci da aminci. Xygeni kuma yana haɓaka ƙwarewar ƙungiyar ku...

Kalli yanzu Tattaunawarmu ta SafeDev: Tsarin DevSecOps Mai Ikon AI - Tsarin Tsaro a Tsarin Cloud Scale. Tsaro ba zai zama abin da za a yi tunani a kai ba a cikin ci gaban zamani, kuma AI tana sake fasalin yadda muke ginawa, tsaro, da kuma haɓaka software. A cikin wannan shirin, ƙwararru suna bincika yadda za a wuce faci da duba don cimma ainihin tsarin aiki mai hankali a duk faɗin duniya. SDLCDaga tsarin kula da rauni wanda ke da alaƙa da AI zuwa tsarin da aka gina a ciki guardrails in CI/CD da kuma lokacin aiki, wannan tattaunawar ta yi bayani kan yadda AppSec mai girma, wanda aka samo asali daga girgije yake kama da gaske. Kalli Yanzu!

Ku kalli kuma ku zurfafa cikin: buƙatar gaggawa ta aikace-aikace masu tsaro dangane da ƙaruwar yawan keta bayanai da raunin da ke tattare da su; ƙalubalen da ake fuskanta a yanzu na gina software mai tsaro, mai iya daidaitawa, gami da hanyoyin aiki masu nisa, gibin sadarwa tsakanin ƙungiyoyi masu nisa, da haɗarin da ke tattare da haɗa software mai buɗe tushen bayanai (OSS); da ƙari mai yawa. Koyi yadda ake rage hayaniya da kuma mai da hankali kan manyan barazanar. Kada ku rasa!
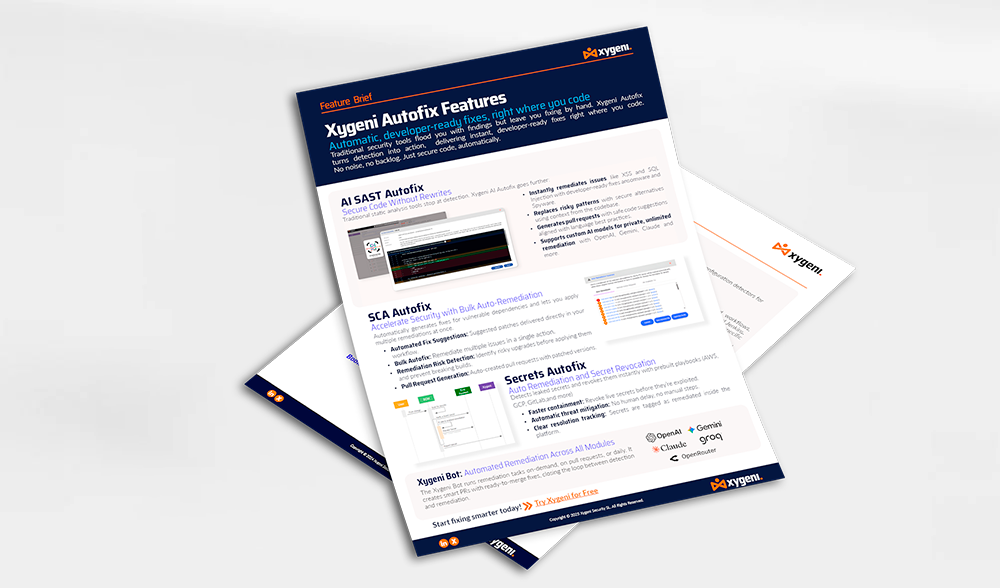
Gyaran atomatik, shirye-shiryen masu haɓakawa, inda kake rubuta lambar Kayan aikin tsaro na gargajiya suna cike ka da abubuwan da aka gano amma suna barin ka gyara da hannu. Xygeni Autofix yana mayar da ganowa zuwa aiki, yana isar da gyare-gyare nan take, waɗanda masu haɓakawa suka shirya a daidai inda ka rubuta lambar. Babu hayaniya, babu bayanan baya. Kawai lambar tsaro, ta atomatik.

Kalli tattaunawarmu ta SafeDev: Yadda Ake Ci Gaba da Binciken Kuɗi? Gina Gaskiya AppSec Daidaita da ISO, NIST & CRA. A yau, lambar tsaro ba ta isa ba; kuna buƙatar tabbatar da hakan. Tare da tsarin kamar ISO 27001, NIST CSF, CRA, DORA, da NIS-2 suna ɗaukar matsayi na tsakiya, ƙungiyoyi dole ne su gina shirye-shiryen AppSec waɗanda suka shirya yin bincike waɗanda a zahiri suke tsayawa a kan bincike. A cikin wannan shirin, ƙwararru za su binciki yadda za a motsa daga manufofi zuwa aiki, a saka bin ƙa'idodi cikin CI/CD, da kuma daidaita ƙungiyoyin injiniya, tsaro, da GRC a kan abin da aka amince da shi. Duba shi yanzu!

Kalli yanzu don tattaunawa ta SafeDev ta gaba da kuma juyin juya halin dabarun DevSecOps ɗinku! Bincika yadda tsarin kula da haɗari mai zurfi zai iya canza dabarun DevSecOps ɗinku da kuma ƙarfafa sarkar samar da software ɗinku daga barazanar da ke tasowa. An tsara wannan zaman ne don shugabannin tsaro na yanar gizo da ƙungiyoyin ci gaba waɗanda suka sadaukar da kansu don ci gaba a cikin yanayin da ke ƙara rikitarwa na raunin da ke tattare da shi. Kalli shirin yanzu!

Kalli Tattaunawarmu ta SafeDev: AI da aka saki: Kewaya Barazana da Kariya Masu tasowa a Tsaron Aikace-aikace. Yayin da AI ke canza tsaron yanar gizo, tasirinsa akan Tsaron Aikace-aikace yana da ƙarfi kuma yana da zurfi. Daga malware mai siffar polymorphic zuwa ɓarna samfuri da allurar gaggawa, masu kai hari suna amfani da AI don ƙirƙirar hare-hare masu wayo, kuma masu kare suna amfani da AI don gano su da rage su da sauri. Kalli shi don fahimtar ɓangarorin biyu na lissafi kuma ku koyi yadda za ku sa shirin AppSec ɗinku ya kasance a shirye.
Kalli tattaunawar SafeDev ta farko ta 2025 kuma ku ƙara ɗaukaka matsayinku Open Source Security dabarun! Ji daga manyan ƙwararru yayin da suke bincika muhimman darussa daga 2024, hanyoyin kariya na zamani, da kuma makomar tsaron OSS. Wannan dama ce ta ku ta ci gaba da fuskantar barazanar da ke tasowa da kuma koyon dabarun aiki don tabbatar da tsarin samar da software ɗinku!

Wannan rahoto ya nuna karuwar hare-haren cyber da ake kaiwa kan hanyoyin samar da software, da kuma amfani da rauni a cikin dogaro da tushen budewa da kuma CI/CD pipelines. Tare da ƙa'idodi kamar DORA da NIS2 suna ƙara ƙa'idojin bin ƙa'idodi, buƙatar matakan tsaro masu ƙarfi. Inganta ƙungiyar ku software supply chain security, tabbatar da juriya daga barazanar yanar gizo da ke tasowa a shekarar 2025 tare da cikakken jagorarmu!

Kungiyoyin tsaro galibi suna dogara ne akan SCA da kuma SAST daban, wanda zai iya haifar da gajiya a faɗake, rashin fahimta, da kuma haɗarin da aka rasa. Maimakon zaɓar tsakanin su, babban ƙalubalen shine yadda za a sa su yi aiki tare don samun ingantaccen tsaro. Kalli Tattaunawar SafeDev ɗinmu kuma ku bincika dalilin SCA kadai bai isa ba, yadda nazarin isa ga abubuwa ke rage tasirin ƙarya, me yasa SAST yana cike gibin da ke cikin ɗaukar hoto na AppSec, da ƙari mai yawa. Kalli shi yanzu!
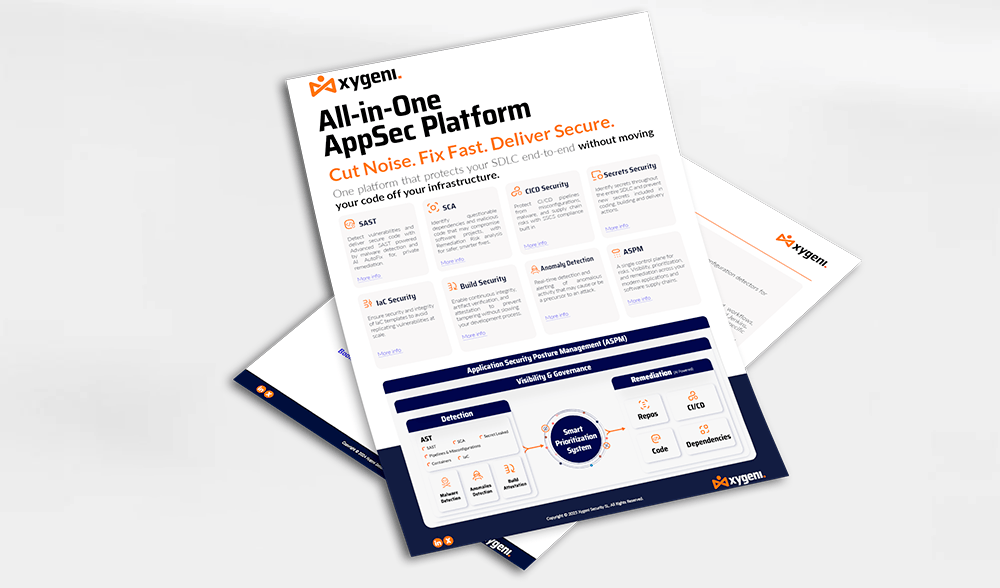
Ƙarfin Xygeni na musamman yana ba da cikakken gani a cikin sarkar samar da software, yana ba da damar tsari mai tsari don tantance haɗarin da ke tattare da sarkar samar da software ɗin su, gano da fifita mahimman abubuwan da suka fi muhimmanci, da kuma kimantawa da inganta yanayin tsaro na duniya da cikakken bayani a cikin ƙoƙari mai inganci da inganci ...

Application Security Posture Management (ASPM) yana samun karɓuwa kowace rana. Duk da haka, takamaiman ayyukansa bazai bayyana ga kowa ba. Tabbatar da wurinka yanzu! Shiga cikin tattaunawar SafeDev ɗinmu "Shin kuna buƙatar ASPM a rayuwarka?" tare da kwararru kan harkar tsaro ta yanar gizo James Berthoty, William Palm da Luis Garcia don binciko yuwuwar ASPM a matsayin mafita ta tsaro ta aikace-aikace gabaɗaya kuma ci gaba da ƙarfafa ƙungiyar ku!
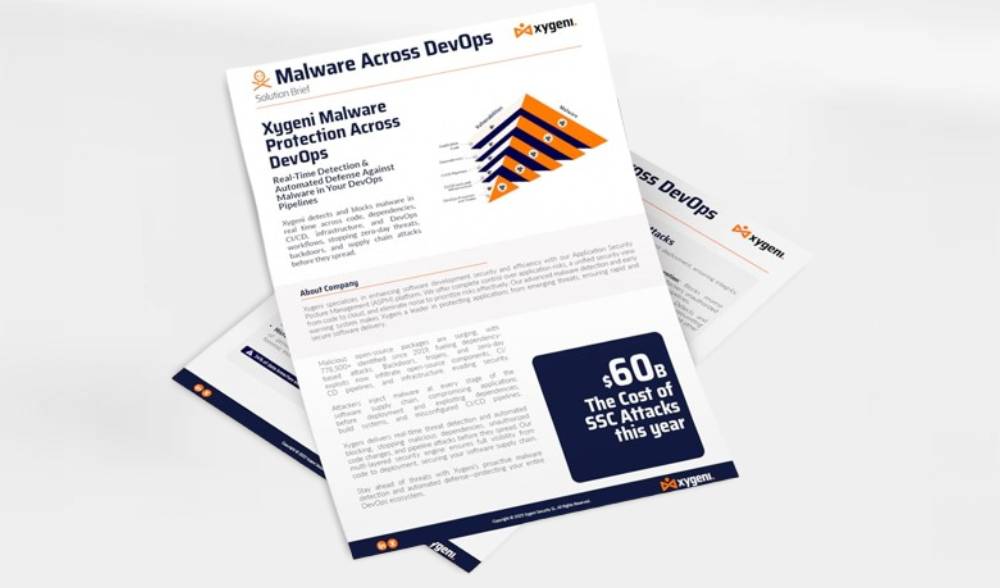
Maganin Gano Malware na Xygeni don DevOps yana ba da kariya ta ainihin lokaci daga lambar ɓarna da aka saka a cikin sarkar samar da software ɗinku. Yana ci gaba da bincika na'urarka. SCM da kuma CI/CD muhalli don gano malware, ƙofofin baya, da kayan tarihi da ake zargi kafin su kai ga samarwa. Ta hanyar haɗa kai da wuri a cikin tsarin haɓakawa, Xygeni yana taimaka wa ƙungiyoyi su toshe barazanar da ke fitowa daga tushen. Maganin yana tallafawa saurin...

Kalli Tattaunawar SafeDev ɗinmu kuma ku canza Dabarun AppSec ɗinku! Gano dalili ASPM (Application Security Posture Management) shine mabuɗin shawo kan gajiyar faɗakarwa, haɗa fahimtar tsaro, da fifita hatsarori na gaske. Manyan ƙwararrun masana tsaro na yanar gizo za su zurfafa cikin makomar AppSec da DevSecOps, suna raba dabarun da za su taimaka muku ci gaba. Kada ku rasa wannan damar don koyon yadda ake sauƙaƙe ayyukan tsaro da gina dabarun DevSecOps marasa matsala. Ku kalla yanzu!

Kalli yanzu Tattaunawarmu ta SafeDev: Tsaro ta tsohuwa: Ta yaya gyaran kai-tsaye yake sake fasalin AppSec? "Tsaro-ta tsohuwa" ba zaɓi bane; sabon tushe ne. Tare da lambar da aka samar da AI, abubuwan da aka haɗa da AI, da zagayowar haɓakawa mai sauri, ƙofofin tsaro na gargajiya suna raguwa. Amsar? Kariya mai aiki da gyara kai-tsaye mai amfani wanda ke aiki a inda masu haɓakawa ke zaune. Kalli yanzu kuma ɗauki mataki na gaba a cikin AppSec na zamani!

Kalli bugunmu na SafeDevTalk na watan Oktoba don gano yadda ake canza Nazarin Tsarin Manhaja (SCA) kuma ka tsare tsarin samar da manhajojinka daga barazanar da ke tasowa.
An tsara wannan zaman ne don shugabannin tsaron yanar gizo da ƙungiyoyin ci gaba da ke neman ci gaba a cikin mawuyacin halin da ake ciki a yau game da raunin tushen yanar gizo.

Gano dabarun kare ka CI/CD pipelinea kan barazanar da ke tasowa kamar PPE kai tsaye da kuma kai tsaye, allurar malware, da kuma gubar kayan tarihi da sauransu.
wannan eBook, wanda Shugaban Kamfanin Kafin Siyarwa na Xygeni Luis Garcia ya rubuta, zai taimaka muku ci gaba da kasancewa a gaban masu kai hari tare da jagorar kwararru kan gano, hanawa, da kuma mayar da martani ga haɗarin tsaro a cikin CI/CD pipelines!

Kalli taron yanar gizon mu na "Gano Malware na Ainihin Lokaci a Buɗaɗɗen Tushe" don bincika sabbin barazanar malware da ke shafar Software na Buɗaɗɗen Tushe (OSS). Yayin da ɗaukar OSS ke ƙaruwa, haka nan yawan barazanar ke ƙaruwa, wanda ke gabatar da sabbin ƙalubale ga masu haɓakawa da ƙungiyoyi. Wannan zaman mai zurfi zai gano sabbin abubuwan da ke faruwa, barazanar da ke tasowa, da dabarun ci gaba don kare dogaro da OSS daga hare-haren mugunta. Kalli shi yanzu!

Ba ku sami damar zuwa taron RSA na 2024 a San Fran bacisco? Babu matsala! Kalli taron yanar gizon mu na musamman kuma ku ci gaba da wasu daga cikin mahimman abubuwan da ke faruwa a fannin tsaron yanar gizo, daga canje-canje a cikin CISA matsayinka na jagoran ci gaban zamani na tsaron yanar gizo - duk a teburinka. A cikin wannan taron yanar gizo, za ka zurfafa cikin zurfafa cikin sabbin bayanai da dabarun da duniyar tsaron yanar gizo ke bayarwa!

Hare-haren sarkar samar da manhajoji na ƙara zama ruwan dare da kuma ɓarna, inda Gartner ya yi hasashen cewa kashi 45% na dukkan kasuwanci za su fuskanci keta doka nan da shekarar 2025. Cybersecurity Ventures ya ƙara jaddada girman wannan barazanar, yana mai hasashen asarar da za ta kai dala biliyan 138 a kowace shekara sakamakon hare-haren sarkar samar da manhajoji nan da shekarar 2031. Waɗannan hasashen masu tayar da hankali sun nuna buƙatar gaggawa ga ƙungiyoyi su fifita ayyukansu. SSCS. Koyi yadda!
A cikin duniyar haɓaka software da ke ci gaba cikin sauri, tabbatar da tsarin samar da software ya zama babban abin damuwa. eBook yana ba da cikakken jagora don fahimtar da rage barazanar da ke tattare da sarkar samar da software, tare da mai da hankali kan Ci gaba da Haɗawa/Ci gaba da Aiki (CI/CD) tsarin...
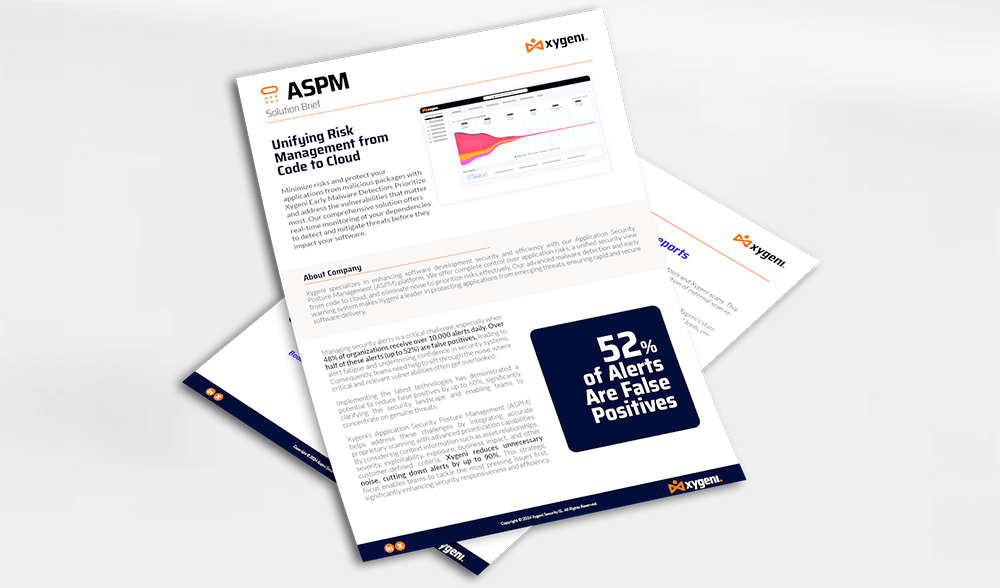
Xygeni's Application Security Posture Management (ASPM) yana taimakawa wajen magance waɗannan ƙalubalen ta hanyar haɗa ingantaccen na'urar daukar hoto ta mallaka tare da ƙwarewar fifiko mai zurfi. Ta hanyar la'akari da bayanan mahallin kamar alaƙar kadarori, tsananin, amfani da su, fallasa su, tasirin kasuwanci, da sauran sharuɗɗan da abokin ciniki ya ƙayyade, Xygeni yana rage hayaniya mara amfani...
Inganta naka CI/CD Tsarin kayan aiki, gano gibin tsaro, da kuma rage fallasa kai hari ta amfani da Xygeni. Rage tasirin ƙarya kuma hana tarkacen tsaro ta hanyar ci gaba da aiwatar da mafi kyawun hanyoyin tsaro, tabbatar da cewa ayyukan DevOps ɗinku sun kasance masu aminci da bin ƙa'idodi.

Kalli shirinmu na SafeDev Talk na Lokacin Buɗewa akan DORA yanzu don ku ƙware shi kuma ku ci gaba a cikin yanayin da ke ci gaba da bunƙasa na ƙa'idojin kuɗi. An tsara wannan taron yanar gizo musamman don cibiyoyin kuɗi kuma zai taimaka muku gano tasirin DORA akan tsaron aiki da bin ƙa'idodi. Za ku sami dabarun da za a iya aiwatarwa da kuma fahimtar ƙwararru, wanda zai bar ku cikin shiri mafi kyau don nan gaba!
Xygeni Secrets Security yana aiki a matsayin amintaccen kariya, wanda aka tsara don hana ɓullar sirri masu mahimmanci kamar kalmomin shiga, maɓallan API, da alamun. Yayin da barazanar yanar gizo ke ci gaba da tasowa, yana da mahimmanci a sami mafita wanda ba wai kawai yana ganowa ba amma yana hana ɓullar bayanai kafin su kai ga keta doka. Xygeni yana bawa ƙungiyoyinku damar yin aiki da kwarin gwiwa, yana tabbatar da cewa an kiyaye sirrin ci gaban ku...

Kalli shirinmu na SafeDev Talk akan Tsaro Ba tare da Silos ba kuma ku koyi game da ainihin ƙimar amfani da Tsarin All-In-One AppSec. Silos yana ci gaba da zama babban cikas ga ingantaccen tsarin sarrafa haɗari. Wannan zaman yana bincika yadda ɗaukar dandamali na duka-cikin-ɗaya zai iya sauƙaƙe dabarun AppSec ɗinku, haɓaka haɗin gwiwa tsakanin ƙungiyoyin tsaro da haɓakawa, taimaka muku ci gaba da fuskantar barazanar da ke tasowa, da ƙari mai yawa! Ku kalli yanzu kuma ku sami dabarun kare aikace-aikacenku da tsarin samar da software!
Tsarin Gano Anomaly na Xygeni yana ba da ƙarin tsaro ta hanyar ci gaba da sa ido da nazarin ayyukan da ke cikin ku SCM da kuma CI/CD kayayyakin more rayuwa don gano da kuma mayar da martani ga halaye marasa kyau da sauri. Xygeni yana gano abubuwan da ba su dace ba waɗanda ke nuna gyare-gyare marasa izini, samun dama, ko cin zarafi a ainihin lokaci. Wannan hanyar aiki mai kyau tana tabbatar da ...
Duk da muhimmiyar rawar da OSS ke takawa, haɗakar ta cike take da ƙalubalen tsaro. Rahotanni na baya-bayan nan sun nuna ƙaruwar hare-haren malware da ke kai hari ga OSS, inda abubuwan da suka faru suka ƙaru da kashi 633% a shekarar 2022 kuma suna ci gaba da ƙaruwa da kashi 245% a shekarar 2023. Matakan tsaro na gargajiya, waɗanda suka dogara sosai kan gano raunin da aka sani ta hanyar Rashin Lafiya da Bayyanawa na gama gari (CVEs), ba su isa ba. Waɗannan matakan galibi sun haɗa da jinkiri a cikin rahoton raunin, iyakancewar ɗaukar hoto, da rashin iya gano barazanar zamani da ba ta daɗe ba...
Cikakken takardarmu ta fara bayani game da sarkakiyar NIST SP 800-204D don Comprehensive SSCS Ayyuka da mahimmancin su a cikin yanayin haɓaka software na yau. Ta hanyar wannan jagorar mai fahimta, za ku sami ilimi mai mahimmanci kan yadda za ku yi amfani da jagororin NIST don: Ƙarfafawa Software Supply Chain Security...

Bugu na huɗu na SafeDevTalks ya ƙunshi manyan ƙwararrun masana tsaro ta yanar gizo Derek Fisher, Abhilasha Sinha, da Luis Rodriguez. Wannan shirin zai yi nazari kan mahimmin batu na dogaro da ɓangarorin ɓangare na uku da kuma waɗanda ba su da tushe a cikin haɓaka software, yana bayyana raunin da ke ɓoye da barazanar da ke tasowa. Ku kasance tare da mu don ƙarin koyo game da raunin da ke ɓoye, faɗaɗa barazanar, keta haƙƙin mallaka na gaske da ƙari mai yawa!

Ku shiga Luis Rodríguez, CTO na Xygeni, da Luis Manuel García, Manajan Tallafin Tallace-tallace, a cikin wannan Webinar game da Secure CI/CDKoyi daga ƙwararrunmu yadda ake amfani da mafi kyawun hanyoyin OWASP don ƙarfafa tsaron yankinku CI/CD kuma ka kare tsarin samar da software ɗinka. Kare na'urarka CI/CD da kuma tsarin samar da manhajoji tare da OWASP. Za su yi magana game da Kayayyaki da Bincike, CI/CD Haɗari, Ganowa da Rigakafi da sauran abubuwa da yawa!
Kalli shirin Secure Cyber Connect Podcast wanda ke nuna CTO Luis Rodriguez. Tare da shekaru 15+ na gwaninta, Luis ya raba basirar ƙwararru kan gano lambobin ɓarna, kare kayan ɓangare na uku, da dabarun AppSec masu kariya nan gaba. Daga abin da ya faru bayan SolarWinds zuwa sabon abin da ya faru a bayan gida na SSH, wannan shirin ya ƙunshi barazanar gaske da dabarun tsaro masu amfani. Koyi yadda ake ƙarfafa ku SDLC, rage haɗarin sarkar samar da kayayyaki, da kuma ci gaba da fuskantar barazanar yanar gizo masu tasowa.

Ku shiga wannan kashi na biyu na shirin CI/CD shirye-shiryen yanar gizo da suka ƙunshi Luis Rodríguez, CTO, kuma wanda ya kafa Xygeni, da Luis Manuel García, Manajan Tallafin Tallace-tallace. A cikin wannan zaman, za mu bincika hangen nesa na "ƙungiyar shuɗi" na CI/CD tsaro, zurfafa bincike kan matakan da ƙungiyoyi za su iya ɗauka don inganta yanayin tsaronsu ...
Xygeni's Build Security dandamali yana ƙarfafa ku CI/CD pipeline ta hanyar tabbatar da sahihancin kayan tarihi ta hanyar tabbatar da takardu ta atomatik, sa hannun sirri, da bin diddigin asalinsu. Yana tabbatar da cewa kowane gini na gaske ne, ba shi da wata matsala, kuma ana iya gano tushensa. Wannan hanyar aiki tana toshe lambar da ba a tabbatar ba ko kuma mai cutarwa daga shiga samarwa...

Ku biyo mu don "Demystifying" SBOM Tsaro," inda kwararru kan harkokin tsaro na yanar gizo Jennifer Cox, Santosh Kamane da Jesus Cuadrado za su bayyana muhimmancin SBOM wajen inganta ingancin software, da tsaro, da kuma tabbatar da bin ƙa'ida. Wannan webinar yana da mahimmanci don samun ilimi kan yadda ake tabbatar da tsarin samar da software ɗinku yadda ya kamata. Koyi yadda za ku iya ƙarfafa Tsarin Tsaron Software ɗinku cikin sauƙi!
Gano yadda Xygeni ya fi ƙarfin masu fafatawa da cikakken bayani SDLC ganuwa, ci gaba CI/CD kariya, da kuma sarrafa kansa ta hanyar AI. Wannan jagorar ta yi cikakken bayani game da manyan bambance-bambancen da suka sanya Xygeni ya zama babban dandamali na AppSec gaba ɗaya, yana ba da cikakken ɗaukar hoto, daidaito mafi girma, da ƙarfi software supply chain security fiye da kayan aikin gargajiya.

Saurari shirin Neuco na The Cyber Security Matters Podcast kan "Sabon ƙalubale a fannin tsaron software: yadda za a ci gaba da aiki da masu amfani da kwamfuta ba tare da faɗawa ƙarƙashin hare-haren sarkar samar da kayayyaki ba" tare da Luis Rodriguez, CTO a Xygeni, kuma ku binciki ƙalubalen da ke tattare da tabbatar da sarkar samar da software.
Ku shiga tare da James Berthoty don yin tafiya mai zurfi zuwa cikin zuciyar Babban Tsarin Kare Manhajoji na Xygeni. A cikin sabon bidiyonsa, James ya sauya daga binciken gano malware zuwa bayyana dabarunmu na zamani. Tare da ƙwarewarsa mai yawa a gwajin alkalami, yana ba da hangen nesa na musamman kan kiyaye lafiyar ma'ajiyar bayanai da kuma kewaya barazanar sarkar samar da kayayyaki ta gaske. Kada ku rasa fahimtarsa ta ƙwararru - jagorar ku don fahimtar sarkakiyar ASPM kamar ba a taɓa yin irinsa ba.
Gano yadda ake sauƙaƙa AppSec da kuma kawar da gajiyar faɗakarwa ta amfani da dandamali masu haɗin kai. Ƙungiyoyin ci gaba na zamani sun cika da kayan aikin tsaro da aka raba, faɗakarwa masu hayaniya, da kuma siloted dashboards. Wannan ebook ya bayyana dalilin da yasa manyan ƙungiyoyi ke canzawa daga faɗaɗa kayan aiki zuwa dandamalin tsaro na aikace-aikace iri ɗaya—da kuma yadda wannan sauyi ke canza sakamakon tsaro, ƙwarewar masu haɓakawa, da kuma ƙarfin kasuwanci.

Shin kun rasa mu a Black Hat? Kalli sake kunnawa na musamman na zamanmu na minti 20 akan tsaron yanar gizo na AI, sarrafa kansa na tsaro na aikace-aikace, da AutoFix. Duba yadda ake rage hayaniyar faɗakarwa, gyara raunin da ya faru ta atomatik tare da tsaro na PRs, da kuma kawo sarrafa kai na AppSec kai tsaye cikin na'urarku. pipeline (daga cikin sauran abubuwa masu ban sha'awa). Kalli zaman da ake buƙata!
Gano yadda za ka kare tsarin samar da software ɗinka ta hanyar amfani da dabarun ci gaba don gano, sarrafawa, da rage haɗari a cikin abubuwan da ke cikin tushen buɗewa. eBook yana ba da jagora na ƙwararru kan aiwatar da ingantaccen Nazarin Tsarin Software (SCA) don magance raunin da ke tattare da shi, tabbatar da bin ƙa'idodi, da kuma kare kai daga barazanar da ke tasowa a cikin dogaro da tushen ku na budewa!

Dokar Juriyar Ayyuka ta Dijital ta DORA ta kafa tsauraran matakai standards don inganta juriyar aiki na ɓangaren kuɗi a faɗin Tarayyar Turai. Yayin da ƙungiyar ku ke shirin bin ƙa'idodin DORA nan da Janairu 2025, fahimtar buƙatunta da aiwatar da mafita masu dacewa yana da matuƙar muhimmanci kuma Xygeni zai iya taimaka muku. Xygeni yana ba da jerin mafita na zamani waɗanda aka tsara don tabbatar da cikakken bin ƙa'idodin DORA. Dandalinmu zai haɓaka ƙwarewar cibiyar ku a fannin sarrafa haɗari ...
Kalli wannan babi na Giwa a AopSec don samun bayanai game da Software Supply Chain Security da kuma mafi kyawun hanyoyin sarrafa haɗari a cikin haɓaka samfura. Za ku sami darussa daga abin da ya faru kwanan nan na CrowdStrike kan gwaji, sarrafa sabuntawa, da dogaro ga wasu kamfanoni, da kuma yadda Xygeni ke aiwatar da gano malware da wuri, isar da saƙo mai ci gaba, da kuma tsare-tsaren murmurewa masu ƙarfi don hana faruwar abubuwan da suka faru kafin su faru, da ƙari mai yawa!
Kare Kayayyakin more rayuwa naka a matsayin Lambar (IaC) yana da mahimmanci a cikin haɓaka software saboda rashin daidaito da rauni na iya cutar da tsarin ku sosai kuma yana ba masu kutse damar kai hari. Xygeni's IaC security kayan aiki suna taimakawa wajen hana waɗannan matsalolin kafin su zama matsaloli, rage haɗarin fallasa bayanai da rage tsadar gyara...

Kalli Yanzu Don Jerin Shirye-shiryenmu Na Gaba: Tsarin Tsaron Aikace-aikacen AI! Ƙungiyoyin AppSec sun cika da faɗakarwa; yanzu lokaci ya yi da za a sarrafa kansa. A cikin wannan zaman aiki na hannu, gano yadda ake kawar da rarrabuwar hannu da kuma matsawa daga faɗakarwa zuwa gyara cikin daƙiƙa ta amfani da gyaran kai-tsaye mai dacewa da masu haɓakawa. Koyi yadda ake yanke kyawawan halaye na ƙarya, fifita haɗari na gaske, da aiwatar da manufofin tsaro kuma Duba yadda ake haɗa gyaran kai-tsaye cikin CI/CD pipelines tare da wayo guardrails (da sauran abubuwa da yawa). Kalli shi a yau!

Wannan gidan yanar gizon yana bincika yadda ake ƙara kai hari ga hanyoyin samar da software na zamani ta hanyar ɓoye sirri, fakitin guba, da kuma ɓarna. pull requestsYana bayyana dalilin da yasa hanyoyin AppSec na gargajiya galibi ba sa yin kasa a gwiwa da ci gaba cikin sauri CI/CD barazanar. Ana nazarin hanyoyin kai hari na gaske ta hanyar amfani da kariya mai aiki, gami da gano sirri, tabbatar da hulɗa da jama'a, da kuma tantance OSS. Zaman yana jaddada sarrafa kansa da kuma ayyukan tsaro-by-default don ƙarfafa ku pipeline a sikelin. gina sarkar samar da kayayyaki mai jurewa, mai sane da barazana. Ku kalla yanzu!

Masana Thoughtworks, Codurance, da Xygeni za su raba ra'ayoyinsu kan Software Supply Chain Security. Ƙara matsayin tsaron ku da kuma kare martabar kasuwancin ku da ci gaba. Shin kuna shirye don koyo game da juyin halittar Software Supply Chain Security?

Kalli zamanmu na Black Hat Europe: Sabuwar Gaskiyar AppSec: Ci gaban AI, Malware, da Hadarin Software na Zamani. Yayin da AI ke hanzarta isar da software, yana kuma sake fasalin yanayin harin. Daga malware mai buɗaɗɗen tushe da sulhu tsakanin kayayyaki zuwa kurakuran lambar da AI ta samar, wannan tattaunawar ta binciki yadda haɗarin AppSec na zamani ke bayyana, da kuma abin da ƙungiyoyin tsaro dole ne su yi don ci gaba a cikin duniyar da AI ke jagoranta.

Buɗe mahimman bayanai game da yanayin da ke canzawa na Software Supply Chain Security. Ku nutse cikin ƙalubale, barazana, da kuma yanayin da ake tsammani na 2024 - jagorar ku don kewaya yanar gizo mai rikitarwa na yanar gizo na tsaro ta yanar gizo. Bayani Mai Kyau a Lambobi: Gano yanayin lambobi na software supply chain security – hujjojin da ke nuna girman lamarin. Juyin Halittar Mugayen 'Yan Wasa...

A cikin wannan yanayin dijital mai saurin canzawa, tsaron tsarin samar da software ɗinku yana da matuƙar muhimmanci fiye da kowane lokaci. Yayin da sabbin dabarun kai hari ke bayyana, yana da mahimmanci ku kasance a gaba da lanƙwasa kuma ku samar da sabbin dabarun kariya. A cikin wannan webinar, Luis Rodriguez zai shiryar da ku ...

Ku shiga mai masaukin baki Robert Blumen da Luis Rodríguez, CTO na Xygeni.io don tattaunawa kan yunƙurin da aka yi na saka ƙofar baya a cikin daemon SSH (Secure Shell). OpenSSH sanannen aiwatar da yarjejeniyar da ake amfani da ita a cikin manyan rarraba Linux don tantancewa ta hanyar hanyar sadarwa. Tattaunawar ta bincika tsarin harin ta hanyar gyara teburin aiki a lokacin aiki; yadda aka saka harin yayin ginawa da ƙari mai yawa!
Dokar Juriyar Yanar Gizo ta Tarayyar Turai tana canzawa daga ƙa'ida zuwa gaskiya, kuma ƙungiyoyi da yawa har yanzu ba su san yadda za su fassara buƙatun CRA zuwa ayyukan tsaro na gaske ba. A cikin wannan zaman, mun bayyana abin da CRA ke buƙata a zahiri, waɗanne samfura da ƙungiyoyi ne abin ya shafa, da kuma yadda OWASP SAMM za ta iya zama tsarin aiki don gina S mai shirye don tantancewa.SDLCDaga jadawalin lokaci da hukunci zuwa ga abubuwan da suka shafi tushen budewa da matakan aiwatarwa, za ku sami taswirar hanya ta musamman don shirye-shiryen CRA. Kalli yanzu don fahimtar yadda ake mayar da wajibai na CRA zuwa dabarun AppSec mai aiki.
Hare-haren zamani ba sa farawa a cikin manhajarku; suna farawa ne a cikin manhajarku pipelines, abubuwan dogaro, da ayyukan aiki da AI ke jagoranta. Idan AppSec ɗinku har yanzu yana mai da hankali ne kawai kan duba lambar, ba ku san inda hare-haren sarkar samar da kayayyaki na yau ke faruwa ba. Kalli wannan zaman don ganin yadda AI ke sake fasalin haɗarin sarkar samar da kayayyaki na software, dalilin da yasa sarrafawa na gargajiya ke gazawa, da kuma yadda DevSecOps na gaske yake a aikace. Ku kalla yanzu!
Gano jagorar da ta dace don zaɓar Kayan Aikin Tsaro na Buɗaɗɗen Tushe don ƙungiyar ku. Cikakken jagorarmu yana magana game da sabbin halaye, mafi kyawun ayyuka, da mahimman abubuwan da za a yi la'akari da su don taimaka muku yin aiki da kyau.cisions. Ba wa ƙungiyar ku ilimi don sarrafa da rage haɗarin da ke tattare da abubuwan da ke cikin buɗaɗɗen tushe yadda ya kamata. Kada ku rasa wannan muhimmin albarkatu kuma ku haɓaka dabarun tsaron software ɗinku!

Shiga SoftwarePlaza don tattaunawa da Luis Rodriguez, wanda ya kafa kuma babban jami'in bincike kan tsaro a Xygeni, yayin da yake binciko yadda wakilan AI ke canza yanayin rauni da tsaron aikace-aikacen zamani. Tattaunawar ta shafi hare-haren sarkar samar da kayayyaki da ke amfani da AI, gajiyar faɗakarwa, ƙalubalen gyara kai tsaye, da kuma dalilin da ya sa hanyoyin AppSec na gargajiya ba za su iya ci gaba da tafiya daidai da yanayin barazanar yau ba. Gano yadda Xygeni ke haɗa kayan aiki masu ƙayyadewa tare da sarrafa kansa da AI ke amfani da shi don gyara rauni kafin su zama keta doka.
Xygeni's Code Security dandamali yana kare aikace-aikacenku daga layin lambar farko ta hanyar gano rauni da kuma mummunan halaye ta hanyar ci gaba da bincike mai tsauri. An haɗa shi cikin tsari ba tare da wata matsala ba. CI/CD pipelines, Xygeni-SAST yana gano barazanar kamar kurakuran allura, ƙofofin baya, da kuma kurakurai a cikin tsari tun da wuri. Wannan hanyar tana tabbatar da cewa an gyara raunin...

Shiga SECURE | CYBER CONNECT tana karɓar bakuncin Jay da Warren don tattaunawa da Dolores Ruzafa, Mai Ba da Shawara kan Tsaron Ƙasa da Ƙasa a Xygeni, wanda aka yi rikodin kai tsaye a lokacin Nunin Tsaron Intanet na Ƙasa na 2026 a Birmingham. Tattaunawar ta yi nazari kan ɓangaren ɗan adam na tsaron yanar gizo, daga al'adun tsaro da gajiyarwa zuwa haɗakar dijital, juriya, da kuma dalilin da ya sa haɗin ɗan adam ya kasance mai mahimmanci a cikin tsaron yanar gizo na zamani. Ku nutse!

Ƙungiyoyin AppSec suna fuskantar matsin lamba. Yawan faɗakarwa yana ƙaruwa, saurin haɓakawa yana ƙaruwa, kuma ba za a iya ci gaba da tantancewa da hannu ba. Hanyoyin tsaro na gargajiya suna nuna iyakokinsu. A cikin wannan zaman da ƙwararru ke jagoranta, na aiki da kai, za ku ga yadda sarrafa kansa na AppSec da AI ke jagoranta ke taimaka wa ƙungiyoyi su wuce gajiyar faɗakarwa da kuma mayar da binciken tsaro zuwa ingantattun gyare-gyare na atomatik. Koyi abin da ke buƙatar canzawa a cikin AppSec na zamani da kuma yadda ƙungiyoyin haɓakawa da tsaro za su iya kare kowane commit da kuma pull request ba tare da rage jinkirin isarwa ba. Kalli taron yanar gizo akan buƙata kuma ga yadda atomatik mai amfani da AI ke sake fasalin AppSec a aikace.