






Hardcoding, talaka gudanar da sirri, da kuma rashin kayan aiki kamar XaashiCorp Vault ci gaba da fallasa manhajoji ga babban haɗari. Duk lokacin da mai haɓaka manhaja ya tura maɓallin API ko kalmar sirri zuwa GitHub, suna fuskantar haɗarin haifar da keta doka. A zahiri, masu kai hari suna bincika ma'ajiyar bayanai ta jama'a da ta sirri don gano sirrin da aka fallasa, ko suna cikin lambar, fayilolin daidaitawa, ko hotunan Docker.
Sakamakon zahiri ya nuna abin da ke cikin haɗari. A shekarar 2022, maharan sun gano maɓallan Uber na AWS da aka rubuta a cikin ma'ajiyar GitHub kuma suka yi amfani da su don keta tsarin mahimmanci. Toyota ta fallasa kayayyakin more rayuwa na masu zaman kansu bayan da masu haɓaka suka tura sirrin zuwa wani ma'ajiyar GitHub na jama'a. A duka lokuta biyu, ƙungiyoyi sun bar sirri a cikin lambar sirri, kuma maharan sun yi amfani da cikakkiyar dama. Duk an iya hana su.
A cikin wannan jagorar, za ku koyi yadda ake kare app ɗinku ta amfani da XaashiCorp Vault don gudanar da sirrin tsakiya, tare da Ganowa da gyara ta atomatik na Xygeni fasali. Tare, waɗannan kayan aikin suna taimaka muku:
- Cire sirrin da aka ɓoye daga tushen lambar ku
- Hana sirrin shiga tarihin Git
- Gano da gyara ɗigon ruwa ta atomatik kafin a iya amfani da su
Bari mu yi bayani dalla-dalla kan yadda ake saita shi, mataki-mataki.
2. Abin da Yake da Muhimmanci a Matsayin Sirri (da Kuma Yadda Suke Zubewa)
Da farko dai, a m ba kalmar sirri ba ce kawai. Ya haɗa da alamun API, takardun shaidar OAuth, igiyoyin haɗin bayanai, maɓallan SSH, maɓallan ɓoyewa, har ma da JWTs. Duk wani abu da ke ba da damar shiga tsarin, albarkatu, ko asali ya cancanci a matsayin sirri.
saboda hardcoding Waɗannan takardun shaida a cikin lambar tushe har yanzu sun zama ruwan dare, ƙungiyoyi da yawa ba tare da sani ba suna gabatar da rauni ba tare da sani ba. A lokacin ci gaban gida, yana da sauƙi a sauke maɓallin API cikin sauri .env fayil—ko mafi muni, kai tsaye cikin lambar. Bayan haka, guda ɗaya git commit zai iya fallasa wannan sirrin har abada.
Ko da lokacin da aka cire sirri daga baya commits, sau da yawa suna zama a cikin Tarihin Git, Matakan Docker, ko kayan tarihi da aka tattara. Misali, ɗigon ruwa da yawa ba a lura da su ba har sai wani ya gudu git log ko kuma yana cire bayanai daga hoton akwati.
Wannan shi ne dalilin da ya sa gudanar da sirri dole ne ya kasance mai aiki tukuru, mai ci gaba, kuma mai sarrafa kansa. Na'urorin daukar hoto na gargajiya na iya rasa sirrin da aka binne a cikin rassan, hotuna, ko fayiloli da aka matse. A nan ne kayan aiki kamar XaashiCorp Vault da kuma Xygeni Shigo.
Bugu da ƙari, ku tuna cewa sirrin ba wai kawai yana fitowa daga masu haɓaka ba ne. CI/CD pipelines, rubutun gwaji, har ma da fayilolin tsari a cikin yanayin samarwa duk na iya zama tushen fallasa.
Saboda haka, tsaron sirri ba wai kawai game da kayan aiki ba ne, yana da alaƙa da halaye, ganuwa, da kuma sarrafa kansa.
Kana son zurfafa bincike kan sirrin da ke ɓoyewa?
Idan kana son fahimtar dalilin da yasa sirri ke tonowa tun farko, da kuma yadda maharan ke amfani da su, kada ka manta da wannan cikakken bayani:
3. Dalilin da yasa Sirrin Hardcoding Hadari ne, Ko da a cikin Ma'ajiyar Sirri
Sirrin rubuta lambobi kamar maɓallan API, takardun shaida, da tokens na iya zama da sauƙi yayin haɓakawa. Duk da haka, wannan aikin yana haifar da haɗari masu tsanani, musamman lokacin da sirri ya shiga commitAn saita shi zuwa tsarin sarrafawa.
Misali, a cikin kutsen Uber na shekarar 2022, maharan sun sami damar shiga ta hanyar Maɓallan AWS masu lamba mai lamba An same shi a cikin wani ma'ajiyar bayanai ta GitHub ta jama'a. Hakazalika, Toyota ta fallasa muhimman takardu a cikin wani aikin GitHub, wanda ya shafi bayanan abokan cinikin su.
Domin kuwa sirrin da aka rubuta a cikin sirri galibi suna rayuwa a ciki .env fayiloli, rubutun, ko sharhin lambar tushe, suna da sauƙin yin watsi da su. Ko da a cikin wuraren ajiya na sirri, bots da masu shiga ciki za su iya samun damar su. Mafi muni, tarihin Git yana kiyaye kowane ɓoyewa, koda bayan kun "share" shi.
Bugu da ƙari, masu kai hari na zamani suna ci gaba da bincika rajistar GitHub da kwantenan don gano alamun da suka ɓullo. Turawa ɗaya tare da sirri mai tauri na iya buɗe ƙofa ga:
- Yarjejeniyar samar da ababen more rayuwa (shigar da girgije)
- Kutsewar lambar tushe (hare-haren sarkar samar da kayayyaki)
- Amfani da sirri a cikin tsarin (ƙara gata)
Saboda haka, maye gurbin hardcode da kyau gudanar da sirri ba zaɓi ba ne, tushe ne don tabbatar da ci gaba.
4. Yadda HashiCorp Vault Ke Tsare Sirri (da Kuma Dalilin Da Ya Sa Ya Fi Hardcoding Kyau)
Sirrin tattara bayanai kamar maɓallan API ko bayanan bayanai kai tsaye cikin lambar tushe yana haifar da manyan haɗarin tsaro. HashiCorp Vault yana kawar da wannan haɗarin ta hanyar bayar da ajiyar sirri mai tsakiya, ɓoyewa, da kuma sarrafa damar shiga.
Maimakon saka sirri a cikin masu canjin yanayi ko fayilolin .env, aikace-aikace na iya dawo da su cikin aminci bisa buƙata ta hanyar Vault's API. Wannan hanyar ta maye gurbin sarrafa sirrin da ba ya canzawa tare da damar shiga mai ƙarfi, bisa ga manufofi.
Gudanar da sirri tare da HashiCorp Vault yana ba da fa'idodi da yawa masu mahimmanci akan hardcoding:
- Sirrin sirri yana ɓoyewa duka a lokacin hutu da kuma a lokacin sufuri.
- An tilasta shiga sosai ta amfani da manufofi masu tushen asali.
- Vault yana samar da sirri ta atomatik, yana sa su ƙare ta atomatik.
- Ana yin rajistar kowace buƙata, yana ba da cikakken damar bin diddigi da kuma iya tantancewa.
Vault kuma yana haɗuwa cikin sauƙi cikin sauƙi CI/CD pipelines, muhallin da aka haɗa da kwantena, kayayyakin more rayuwa na girgije, da ragar sabis, wanda hakan ya sa ya zama mafita mai araha kuma mai araha ga ƙungiyoyin DevSecOps na zamani.
Misali na Gaskiya:
A 2022, a Ma'ajiyar bayanai ta Toyota GitHub Bayanan sirri da aka fallasa ba da gangan ba a bainar jama'a, suna fallasa ayyukan cikin gida. Kayan aiki kamar Vault, tare da tsauraran matakai commit manufofi, da sun iya hana hakan.
A yanzu, ya kamata a bayyana: ƙaura daga hardcoding da kuma ɗaukar tsaro gudanar da sirri kayan aiki kamar XaashiCorp Vault ba wai kawai mafi kyawun aiki ba ne, yana da mahimmanci.
5. Yadda Ake Haɗa Git, HashiCorp Vault, da Xygeni don Gudanar da Sirri Mai Tsaro
Don kaucewa gaba ɗaya hardcoding sirri, masu haɓaka dole ne su ɗauki matakai masu mahimmanci yayin ci gaban gida da kuma a cikin CI/CD. Labari mai dadi shine XaashiCorp Vault da kuma Xygeni yi aiki tare don tabbatar da tsaro gudanar da sirri workflows.
Mataki na 1: Yi amfani da Vault don dawo da sirrin da aka ɓoye
Da farko, saita app ɗinka don loda sirri daga XaashiCorp Vault a lokacin aiki. Misali, a cikin Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
Wannan yana tabbatar da cewa ba a taɓa adana sirrin a cikin fayilolin lamba ko saitunan ba.
Mataki na 2: Hana Hardcoding tare da Git Hook da Xygeni
Don toshe ɓullar da ba a yi ba, za ka iya ƙara pre-commit ƙugiya ta amfani da Xygeni's CLI:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Wannan ƙugiya tana duba fayilolin da aka gyara kawai don commitIdan ya same shi an rubuta lambar sirri sirri kamar alamun ko kalmomin shiga, yana toshe su commit, kafin komai ya isa wurin ajiyar kaya.
Mataki na 3: Haɗa Vault da Xygeni a cikin CI/CD
A cikin CI pipelines, za ka iya:
- Nemo sirrin lokacin gudu daga vault
- Run
xygeni scan --run="secrets"don tabbatar da babu wani sirri da aka gabatar - Gyara ta atomatik tare da Xygeni idan wani abu ya zube
Masu haɓakawa suna aiwatar da sirri a kowane mataki, daga na gida commits don tura, godiya ga wannan madaidaicin madauri na amsawa.
6. Daga Hardcoding zuwa Tsaron Sirri na Gudanarwa tare da Vault + Xygeni
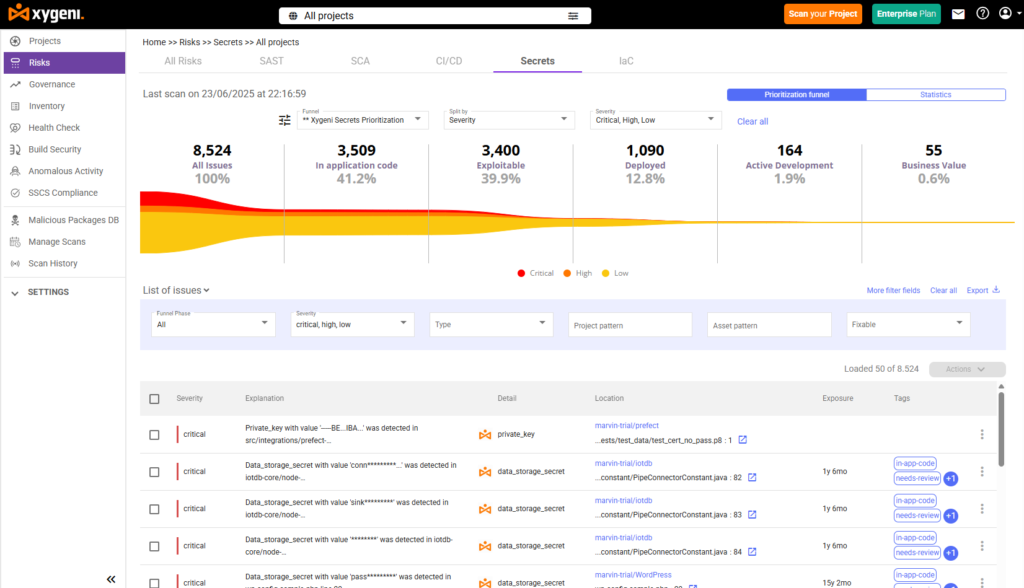
Sirrin rubuta hardcoding har yanzu yana ɗaya daga cikin hanyoyin da masu haɓaka ke bayyana takaddun shaida masu mahimmanci ba da gangan ba. Shi ya sa haɗawa XaashiCorp Vault tare da duba lokaci-lokaci daga Xygeni yana ƙirƙirar cikakken gudanar da sirri tsarin gini: ganowa, rigakafi, da gyara ta atomatik, wanda aka gina kai tsaye a cikin aikin ku.
| Mataki | Yadda Gudanar da Sirri ke Aiki tare da HashiCorp Vault da Xygeni |
|---|---|
| Mataki na 1: Bayyana Sirrin da ke cikin Vault | Ajiye sirri kamar maɓallan API, takardun shaida, ko alamun tsaro a cikin HashiCorp Vault ƙarƙashin tsauraran matakan shiga da ɓoyewa a lokacin hutu. |
| Mataki na 2: Sanya Sirri ta hanyar CI/CD | Yi amfani da masu canjin yanayi ko allurar motsi don samar da sirri ga ginin ku pipelines ko apps, guje wa hardcoding a cikin lambar tushe. |
| Mataki na 3: Duba Sirrin da aka Yi Amfani da shi | Xygeni yana duba kowane lokaci pull request, Hoton Docker, da tarihin git don gano da kuma tabbatar da asirin da aka fallasa a ainihin lokaci. |
| Mataki na 4: Tabbatar da Sirrin | Xygeni yana duba ko sirrin yana aiki kuma ana iya amfani da shi. An yi wa bayanan sirrin da aka tabbatar alama don ɗaukar mataki nan take ta amfani da injin tantancewa. |
| Mataki na 5: Fara Gyaran Kai-tsaye | Idan aka gano wani sirri da aka tabbatar, Xygeni zai iya soke shi ko juya shi, aika zuwa PR/MR tare da mahallin, kuma ya jagoranci ayyukan gyara. |
7. Dakatar da Sirrin Hardcoding Har abada tare da Gyaran Kai da Gudanar da Sirri
Ko da yake an ajiye HashiCorp Vault, kurakurai na faruwa har yanzu. Masu haɓakawa na iya rubuta lambar alama yayin gwajin gida ko kuma su manta da saita ta. .gitignore yadda ya kamata. Shi ya sa haɗa tsarin kula da sirri tare da ci gaba da dubawa da kuma gyara ta atomatik yana da mahimmanci.
tare da Gudanar da sirrin Xygeni, ba wai kawai ka gano takardun shaidar da aka yi wa lamba mai ƙarfi ba, za ka gyara su ta atomatik, kafin su zama abubuwan da suka faru.
Ga yadda Xygeni AutoFix ke aiki don sirri:
- Xygeni yana duba kowane lokaci pull request Da zarar an buɗe shi, duba bayanan sirri a cikin lambar, saitunan, tarihin Git, da kuma matakan Docker.
- Yana tabbatar da duk wani sirri da aka samu a kan hidimar da aka yi niyya kuma yana ɓoye ƙimar da ke cikin rajistan ayyukan.
- Xygeni ya nuna sirrin kai tsaye a cikin PR, ƙara sharhin mahallin da ke da tsauri da nau'i.
- AutoFix yana samar da faci mai tsaro, wanda zai iya:
- Yi sharhi kan sirrin da aka fallasa
- Maye gurbinsa da Vault ko kuma na'urar auna yanayin muhalli (environmental variable reference)
- Bayar da umarnin gyara mataki-mataki
- Idan Guardrail yana aiki, Xygeni yana toshe PR ta atomatik har sai an warware matsalar.
Bugu da kari, Xygeni yana tallafawa aiwatarwa ta hanyar GitHub Actions, GitLab, Jenkins, da Bitbucket. Saboda haka, sirri ba ya zuwa samarwa, koda kuwa kun rasa su yayin bita.
Wannan ba wai kawai gano sirri ba ne, kariyar sirri ce ke ƙaruwa.

