






Kamar yadda muka tattauna a cikin abubuwan da muka gabata a kan software supply chain security, mun bincika manufar hare-haren sarkar samar da kayayyaki da kuma tasirinsu ga ƙungiyoyi. Waɗannan hare-haren galibi suna amfani da rauni a duk tsawon lokacin haɓaka software (SDLC), suna haifar da manyan haɗari a kowane mataki. A yau, za mu nutse cikin mafi yawan software supply chain security barazanar da ke tasowa a lokacin matakin tushe.
Da farko dai, yana da matuƙar muhimmanci a fayyace harin sarkar samar da kayayyaki da kuma takamaiman Software Supply Chain Security Barazana da ke tasowa a lokacin matakin tushe.
Ma'anar Harin Sarkar Samar da Manhaja ta Software
Cibiyar Nazarin Ƙasa ta Amurka StandardFasaha da Fasaha (NIST) ya bayyana harin sarkar samar da software "Lokacin da hari ya faru lokacin da wani mai barazanar yanar gizo ya kutsa kai cikin hanyar sadarwar mai sayar da software kuma ya yi amfani da lambar mugunta don lalata software ɗin kafin mai siyarwa ya aika shi ga abokan cinikinsa. Sannan software ɗin da aka lalata yana lalata bayanai ko tsarin abokin ciniki. Sabbin software da aka saya na iya lalacewa tun daga farko, ko kuma sulhu na iya faruwa ta wasu hanyoyi kamar faci ko hotfix. A cikin waɗannan lokuta, sulhun har yanzu yana faruwa kafin faci ko hotfix su shiga hanyar sadarwar abokin ciniki. Waɗannan nau'ikan hare-haren suna shafar duk masu amfani da software ɗin da aka lalata kuma suna iya haifar da sakamako mai yawa ga gwamnati, muhimman kayayyakin more rayuwa, da abokan cinikin software na kamfanoni masu zaman kansu."
Matakin Tushe Software Supply Chain Security Barazana
Matakin tushen tsarin samar da software ya ƙunshi matakan farko na haɓaka software, tun daga tunani zuwa ƙirƙirar lambar tushe. Wannan matakin ya ƙunshi zaɓar kayan aiki, ɗakunan karatu, da abubuwan da aka haɗa, da kuma haɓakawa da aiwatar da manyan ayyukan software.
Software supply chain security barazanar da ke cikin Matakin Tushe tana nufin raunin tsaro da za a iya amfani da shi don gabatar da canje-canje marasa izini ko na mugunta ga lambar tushe. Wannan ya haɗa da barazanar mutanen da ba su da izini da kuma mutanen da aka ba su izini su gabatar da canje-canje marasa izini.
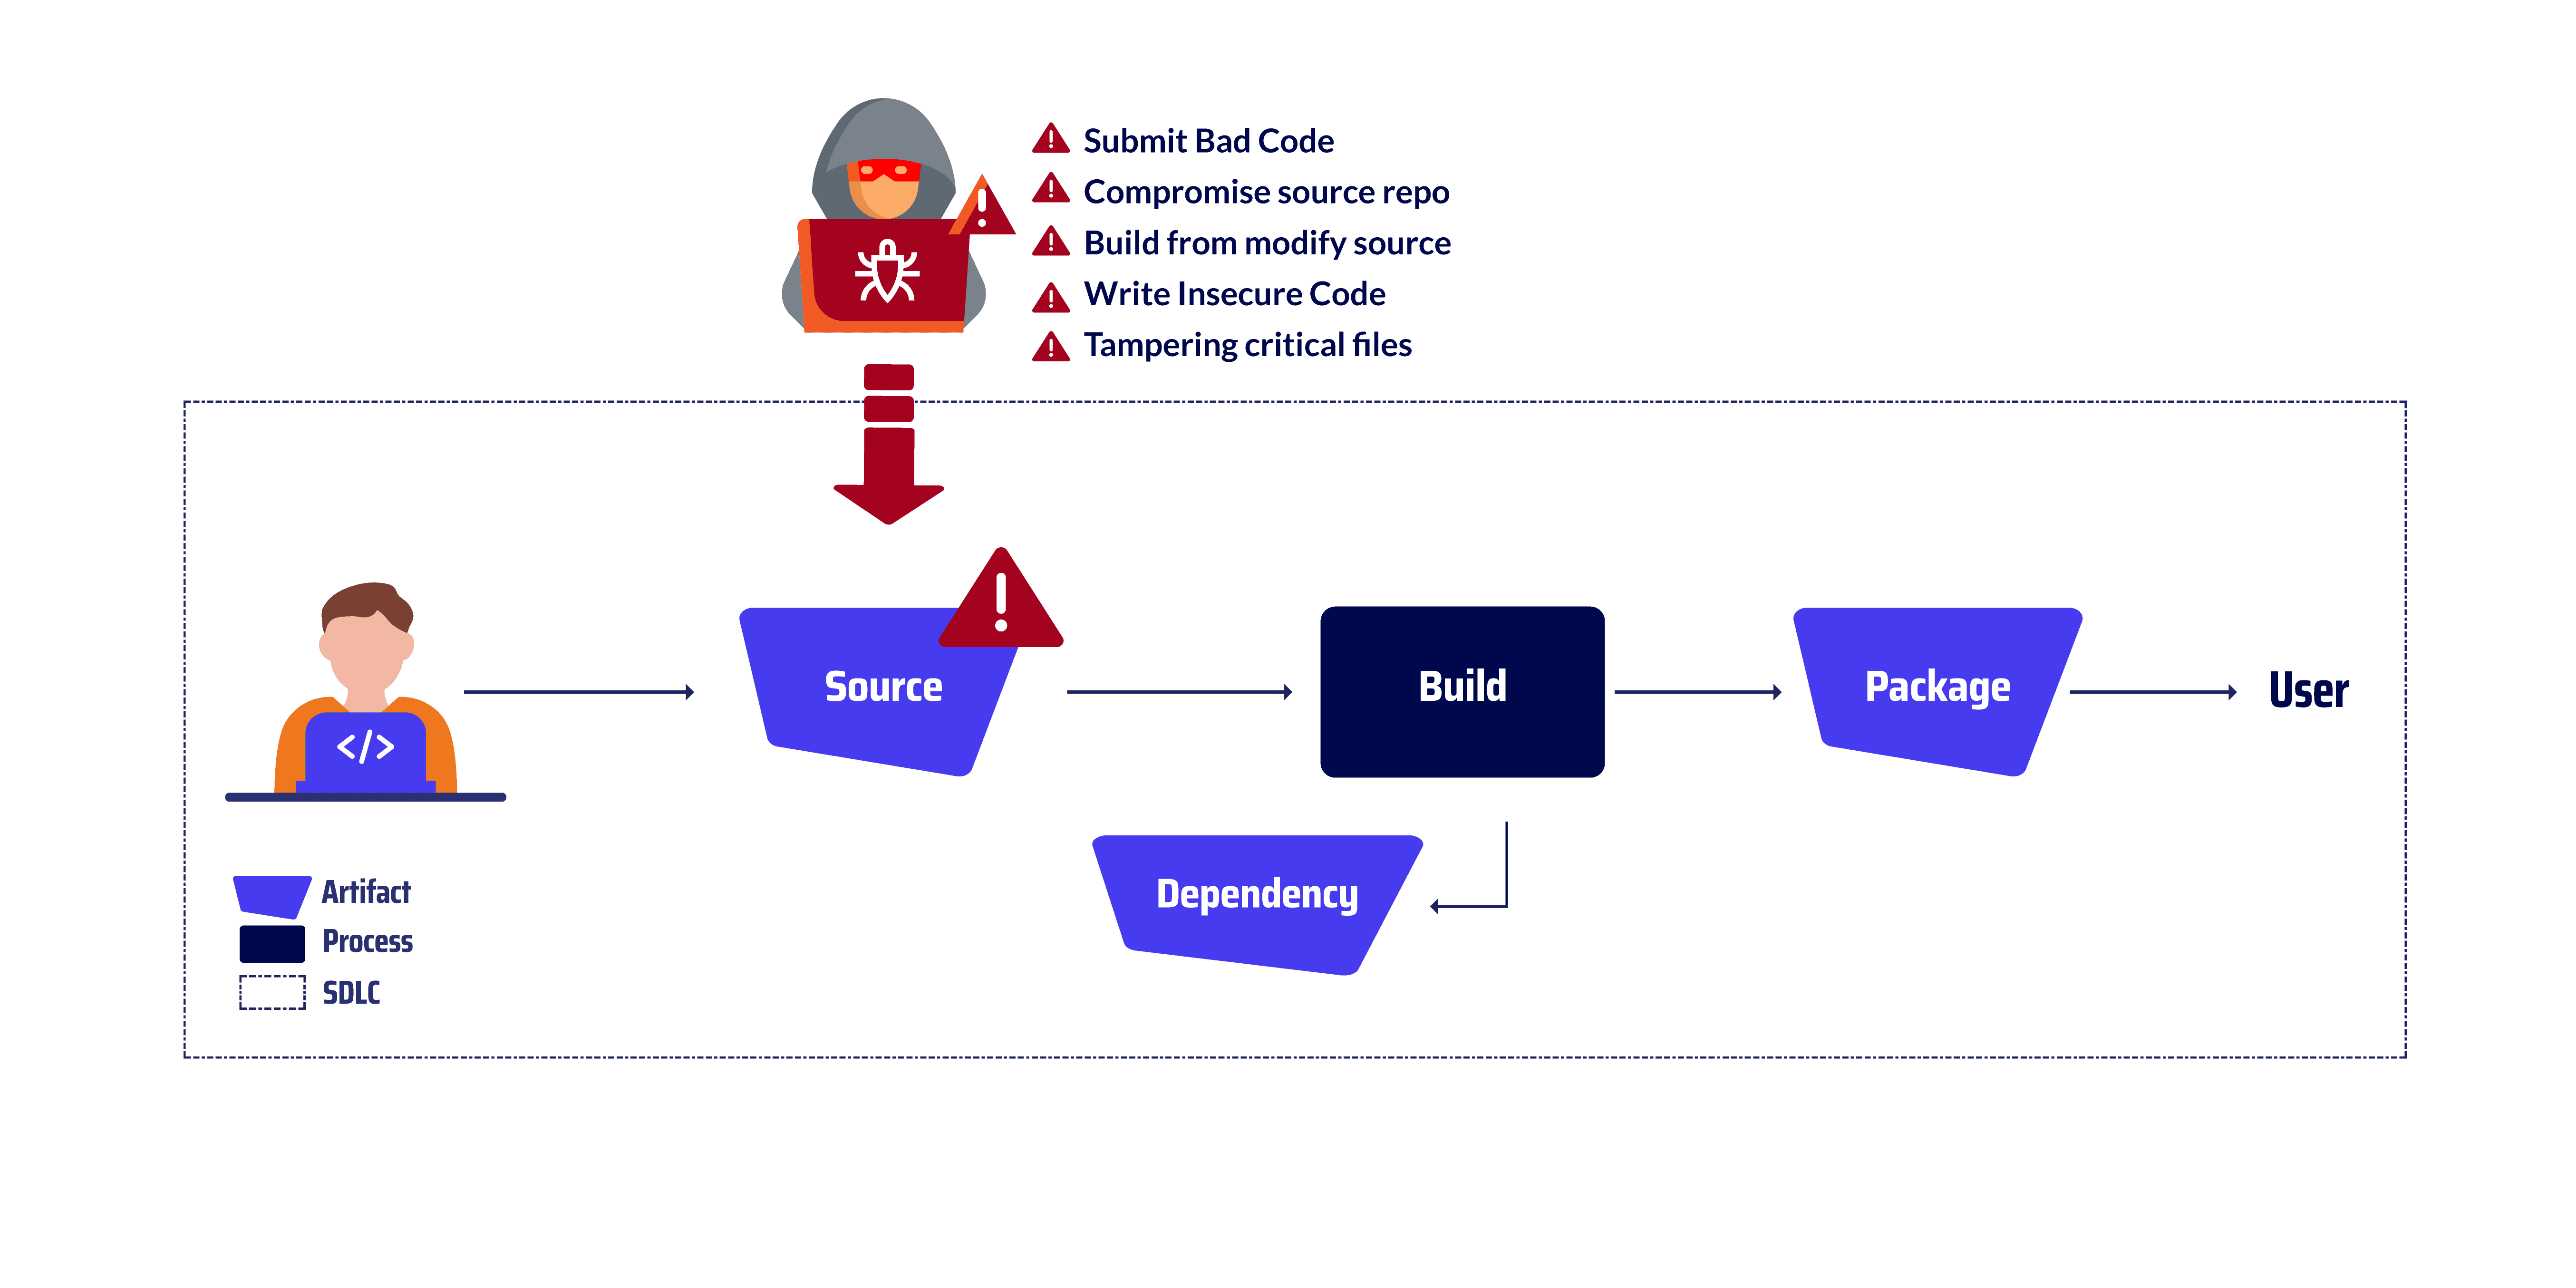
Misalan Barazana Daga Tushe
Aika lambar mara kyau
Aika mummunan lambar yana nufin aikin commitlambar ting zuwa ma'ajiyar tushe wanda ke ɗauke da lahani, kurakurai, ko raunin da ya faru. Wannan na iya kasancewa daga lambar mugunta da aka gabatar da gangan don lalata amincin ko tsaron software, zuwa lambar da ba ta da niyya wacce ke haifar da kurakurai ko raunin da ya faru saboda rashin kyawun hanyoyin coding ko rashin gwaji. Misalin wannan harin vector shine NPM harin. A shekarar 2022, wani ɗan kutse ya kutsa cikin ma'ajiyar lambar tushe ta wani sanannen ɗakin karatu na software mai buɗewa mai suna npm. Ɗan kutsen ya saka lambar ɓarna a cikin lambar ɗakin karatu wanda ya ba su damar samun damar shiga tsarin ƙungiyoyin da suka shigar da ɗakin karatu ba tare da izini ba. Lambar ɓarnar ta ba wa ɗan kutsen damar satar bayanai daga tsarin da abin ya shafa, shigar da malware, da kuma kawo cikas ga ayyukan. Harin ya shafi ƙungiyoyi daban-daban, ciki har da hukumomin gwamnati, kasuwanci, da daidaikun mutane.
Ma'ajiyar tushen sulhu
Abokin hamayya yana samun damar shiga wurin ajiyar lambar tushe ba tare da izini ba (SCM) kuma yana gabatar da canje-canje masu cutarwa ko kuma cire lambar da ta dace. Ana iya cimma wannan ta hanyoyi daban-daban, kamar amfani da rauni a cikin SCM, yin amfani da damar shiga wurin ajiyar kaya, ko kuma samun damar shiga kayayyakin more rayuwa da ke ƙarƙashin tsarin da ke ɗauke da kayan aikin SCMMisalin wannan harin vector shine Harin PHP. Wani mahari ya lalata sabar Git ta PHP mai zaman kanta, wacce take da tsari mai tsaro don adanawa da sarrafa lambar tushe don yaren shirye-shiryen PHP. Maharin ya sami damar allurar miyagun ƙwayoyi guda biyu. commits cikin babban tushen lambar PHP. Waɗannan commits ya ƙara ƙofofin baya waɗanda suka ba wa maharin damar samun damar shiga shigarwar PHP ba tare da izini ba. Ƙofofin baya sun ba wa maharin damar aiwatar da lambar sirri akan kowace shigarwar PHP, wanda za a iya amfani da shi don satar bayanai, shigar da malware, ko kuma kawo cikas ga ayyukan. Harin ya kuma haifar da mummunan lahani ga PHP, yayin da ya haifar da damuwa game da tsaron harshen shirye-shirye.
Gina daga tushen da aka gyara
Abokin gaba yana samun kwafin lambar tushe daga wani tushe daban da ma'ajiyar lambar tushe ta hukuma kuma yana amfani da ita don ginawa da tura software ɗin. Wannan lambar tushe da aka gyara na iya ƙunsar lambar mugunta, ƙofofin baya, ko wasu canje-canje masu cutarwa waɗanda zasu iya lalata mutunci, aiki, ko tsaron software ɗin. Misalin wannan harin vector shine Yanar gizo Attack. Wani mahari ya sami damar shiga tsarin gina Webmin ba tare da izini ba, wanda ke da alhakin tattarawa da tattara software na Webmin. Maharin ya gyara tsarin ginawa don amfani da fayilolin tushe waɗanda ba su cikin ma'ajiyar tushen Webmin na hukuma ba.
Rubuta lambar da ba ta da tsaro
Ayyukan tsare-tsare marasa tsaro, ko da gangan ko ba da gangan ba, na iya haifar da rauni a cikin software. Masu kai hari za su iya amfani da waɗannan raunin don samun damar shiga ba tare da izini ba, gyara ko satar bayanai, ko kuma katse ayyukan. Misalin wannan harin vector shine Harin Tsarin ApacheA shekara ta 2003, wani ɗan kutse ya kutsa cikin ma'ajiyar lambar tushe ta ɗakin karatu na software mai buɗe tushen da ake kira Apache Struts. Ɗan kutsen ya shigar da wata matsala a cikin ɗakin karatu wanda ya ba su damar samun damar shiga tsarin ƙungiyoyin da suka shigar da ɗakin karatu ba tare da izini ba. Rashin lafiyar ya ba wa ɗan kutse damar aiwatar da lambar sirri a kan tsarin da abin ya shafa, wanda za a iya amfani da shi don satar bayanai, shigar da malware, da kuma kawo cikas ga ayyukan. Harin ya shafi ƙungiyoyi daban-daban, ciki har da hukumomin gwamnati, 'yan kasuwa, da daidaikun mutane.
Rage girman fayiloli masu mahimmanci
Sauya ko gyara muhimman fayiloli a cikin zagayowar rayuwar haɓaka software na iya haifar da mummunan sakamako, gami da gabatar da lambar mugunta, lalata bayanai masu mahimmanci, da kuma katse ayyukan software. Misalin wannan harin vector mai ɓatarwa shine Harin Maven. A shekarar 2020, masu kutse sun kutsa cikin ma'ajiyar lambar tushe ta wani sanannen ɗakin karatu na software mai buɗewa mai suna Maven. Masu kutse sun saka lambar ɓarna a cikin fayil ɗin pom.xml na ɗakin karatu, wanda ake amfani da shi don saita tsarin ginawa. Lambar ɓarna ta ba wa masu kutse damar shigar da abubuwan da suka dogara da su cikin tsarin ginawa, wanda daga baya aka haɗa shi cikin software ɗin da aka haɗa. Waɗannan abubuwan dogaro sun ƙunshi ƙofofi na baya waɗanda suka ba masu kutse damar samun damar shiga ba tare da izini ba ga tsarin ƙungiyoyin da suka shigar da software.
Share Hanyar: Sauƙaƙa Ayyuka tare da Ra'ayi Mai Kyau
Ka wuce fagen tsaro, za ka ga cewa tunanin tsarin samar da kayayyaki naka yana yin fiye da kariya - kamar kunna haske ne a cikin ɗaki mai duhu, yana bayyana hanyoyi mafi sauri da inganci ta hanyar ayyukanka. Yana ba ƙungiyoyi damar kallon yanayin ci gaba a idon tsuntsu, yana ba su damar gano kadarorin da ba a kula da su ba da kuma abubuwan da ba a kula da su ba. Wannan haske yana da amfani musamman a manyan ayyuka inda na'urori da kayan aiki da yawa ke haɗuwa.
Alamar karshe
Ta hanyar fahimtar nau'ikan matakan tushe daban-daban software supply chain security barazana da aiwatar da matakan tsaro masu dacewa, ƙungiyoyi za su iya taimakawa wajen kare kansu daga waɗannan munanan hare-hare.
- Hare-haren sarkar samar da software na iya shigar da lambar mugunta cikin software a kowane mataki na zagayowar ci gaba, gami da matakin tushe.
- Barazanar matakin tushe sun haɗa da ƙaddamar da mummunan lambar, lalata ma'ajiyar tushe, ginawa daga majiyoyin da aka gyara, rubuta lambar da ba ta da tsaro, da kuma lalata manyan fayiloli.
- Ƙungiyoyi suna buƙatar aiwatar da cikakkun matakan tsaro a duk tsawon lokacin haɓaka software don rage haɗarin hare-haren sarkar samar da kayayyaki.
Ina son ci gaba da kasancewa a gaban lanƙwasa a cikin software supply chain security?
Ku kasance da mu jerin shafukan yanar gizo masu zuwa, inda za mu yi nazari kan hare-haren da suka fi yawa da ke faruwa a tsawon rayuwar haɓaka software. Daga matakin gini domin a tura su da kuma bayan haka, za mu ba ku ilimi da dabarun kare ƙungiyar ku daga waɗannan barazanar da ba ta dace ba.
Kada ku rasa! Yi rijista zuwa shafin yanar gizon mu a yau kuma ku kasance farkon wanda zai san game da sabbin bayananmu game da software supply chain security.
Tare, za mu iya gina tsarin software mai jurewa da aminci ga kowa.
Kalli Bidiyon Nunin Mu
