






Rashin lafiyar allurar SQL har yanzu yana ɗaya daga cikin kurakurai mafi yawa da haɗari a cikin aikace-aikacen yanar gizo, har ma bayan shekaru da yawa da aka fara rubuta shi. Masu kai hari suna saka SQL mai cutarwa a cikin tambaya kuma bayanan suna aiwatar da shi kamar dai mai haɓaka software ne ya rubuta shi. Ba tare da haƙƙin ba. SAST kayan aiki don gano raunin allurar SQL a wurin, wannan lahani na iya zama a cikin tushen lambar sirri na tsawon shekaru kafin kowa ya same shi, yawanci saboda maharin ya fara gano shi.
Wannan jagorar ta ƙunshi yadda raunin allurar SQL ke faruwa, dalilin da yasa rigakafin raunin allurar SQL har yanzu yana buƙatar kayan aiki na atomatik da kuma tsarin lambar tsaro, da kuma yadda SAST kayan aiki ya dace da wannan hoton daga layin farko na lambar.
Menene Rauni a Injection na SQL?
Rashin lafiyar allurar SQL yana faruwa ne lokacin da aka saka shigarwar mai amfani kai tsaye cikin tambayar bayanai maimakon a sarrafa shi azaman bayanai. login fom ɗin da ke gina tambayarsa ta hanyar haɗa sunan mai amfani da kalmar sirri kai tsaye cikin layin SQL. admin' OR '1'='1 yayin da sunan mai amfani ke canza ma'anar tambayar da kanta, kuma bayanan bayanai suna dawo da daidaito ba tare da la'akari da ainihin kalmar sirri ba. Wannan shigarwar guda ɗaya da ba a tsere ba tana wuce tantancewa gaba ɗaya.
Wannan shine ainihin ajin kwari a SAST An gina kayan aiki don gano raunin SQL allura don kamawa: shigarwar da ba a tsaftace ba tana gudana cikin tambaya, wanda ake iya gani a cikin lambar tushe kafin ta isa ga bayanai.
Me yasa Amfani da a SAST Kayan aiki don Gano Rashin Lafiyar SQL A Allura?
A Gwajin Tsaron Aikace-aikace Mai Tsayi (SAST) Kayan aiki yana duba lambar tushe don nemo alamu marasa tsaro, gami da shigarwar da ba a tsaftace ba wacce ke haifar da allurar SQL, kafin wannan lambar ta kai ga samarwa. Wannan lokacin shine abin da ke raba rigakafin raunin allurar SQL daga amsawar faruwar allurar SQL.
Fa'idodin Amfani da a SAST Kayan aiki don Rigakafin Rauni a Allurar SQL
- Gano farkon: binciken ya bayyana yayin da ake gina aikace-aikacen, ba bayan an jigilar shi ba.
- Cikakken gyara: jagora mai aiki don gyara kamar tambayoyin da aka tsara, maimakon kawai lambar layi mai alama.
- CI/CD hadewa: raunin da ya faru yana kamawa commit ko ginawa, a cikin masu haɓaka aikin aiki waɗanda suka riga suka yi amfani da su.
- Ƙarancin ƙimar ƙarya mai kyau: kayan aiki da ke binne ainihin sakamakon allurar SQL a cikin hayaniya ana yin watsi da shi.cision shine abin da ke riƙe da SAST kayan aiki don gano raunin SQL allura a zahiri yana da amfani kowace rana.
Misalan Hare-haren SQL na Gaskiya
Injection na SQL ya haifar da wasu daga cikin manyan keta bayanai da aka yi rikodin su, kuma har yanzu yana lalata su a yau. Ga misalai masu kyau, daga na baya-bayan nan zuwa na da:
- Metabases (2026): maharan sun yi amfani da wata matsala ta allurar SQL a cikin dandamalin nazarin Metabase ta ƙarshen sake saita kalmar sirri, suna samun cikakken damar mai gudanarwa tare da buƙatar guda ɗaya ba tare da izini ba. Kutsen ya kai ga aƙalla kamfanoni biyar da ke ƙasa ta hanyar bayanan bayanan da aka fallasa waɗanda aka haɗa da dandamalin.
- BeyondTrust da Baitulmalin Amurka (2025): an yi amfani da wata matsala ta allurar SQL a PostgreSQL, wacce aka bi diddiginta a matsayin CVE-2025-1094, don karya dandamalin Tallafin Nesa na BeyondTrust. Silinda ta kutse ta isa Ma'aikatar Baitulmalin Amurka, tana nuna yadda shigarwar da ba a tsaftace ba a cikin hanyar sadarwa ta bayanai da ake amfani da ita sosai za ta iya haifar da wani lamari na gwamnati.
- TalkTalk (2015): wani harin allurar SQL ya fallasa bayanan sirri na kusan abokan ciniki 157,000, gami da bayanan kuɗi, wanda ya haifar da tara mai yawa da kuma lalacewar suna mai ɗorewa.
- Yahoo (2014): maharan sun yi amfani da allurar SQL don satar bayanan masu amfani sama da miliyan 500, ɗaya daga cikin manyan kutse a tarihi a lokacin.
- Muryoyin Yahoo! (2012): wani harin allurar SQL daban ya fallasa kusan adiresoshin imel da kalmomin shiga 500,000, wanda ya fallasa gibin da ke cikin kariyar bayanai.
- Sony Pictures / PlayStation Network (2011): An yi amfani da allurar SQL wajen bai wa maharan damar shiga asusun PlayStation Network kusan miliyan 77, tare da asarar da aka kiyasta ta kai dala miliyan 170.
- Tsarin Biyan Kuɗi na Heartland (2008): An fallasa kimanin lambobin katin bashi da na zare kudi miliyan 130 a cikin ɗaya daga cikin manyan kurakuran da aka yi a lokacin.
Tsarin da aka ɗauka tsawon kusan shekaru ashirin iri ɗaya ne: shigarwa ɗaya da ba a tsaftace ba, tambaya ɗaya, da kuma dukkan bayanan da ke bayansa za a iya isa gare su. Shi ya sa ya kamata a gina rigakafin raunin allurar SQL cikin haɓakawa, ba a rufe shi bayan an tura shi ba. Allurar SQL tana tare da juna. Rubutun giciye-site a matsayin ɗaya daga cikin raunin da ke tattare da allurar rigakafi wanda SAST kayan aiki yana buƙatar kamawa ta hanyar tsoho, ba kamar yadda aka zata ba.

Rigakafin Rauni a Allurar SQL: Mafi Kyawun Ayyuka
Hana allurar SQL yana buƙatar haɗakar hanyoyin lambar tsaro da kayan aiki na atomatik. Waɗannan ayyuka guda biyar sune ginshiƙin kowace dabarar rigakafin raunin allurar SQL:
- Yi amfani da tambayoyi masu fasali. Sauya SQL mai canzawa da tambayoyin da aka daidaita don haka shigarwar mai amfani koyaushe ana ɗaukarta azaman bayanai, ba a matsayin lambar aiwatarwa ba. Tambayar da ta dogara da wurin riƙewa (
WHERE username = ? AND password = ?) ba za a iya sake fassara shi ta hanyar shigar da mai hari kamar yadda igiya mai haɗe zai iya yi ba. - Tabbatar da shigarwar. A ƙi shigar da bayanai waɗanda ba su dace da tsarin da ake tsammani ba, kuma a kula da haruffan da aka saba amfani da su a yunƙurin allura, kamar ambato ɗaya ko semicolons da ba a tsere ba.
- Guji haruffa na musamman. Idan tambayoyin da aka ƙayyade ba zaɓi ba ne, tserewa yana kawar da haruffan da maharan ke dogara da su. A yi la'akari da wannan a matsayin koma baya, ba babban kariya ba.
- Iyaka izinin bayanai. Yi amfani da mafi ƙarancin gata don asusun da aikace-aikacenku ke amfani da shi ya isa ga bayanai da ayyukan da yake buƙata kawai. Tambayar da aka yi wa rauni ba ta da illa sosai ga asusun da aka takaita.
- Yi amfani da SAST kayan aiki. Gano raunin SQL ta atomatik tare da SAST kayan aiki wanda ke duba lambar tushe akai-akai kuma yana nuna tambayoyin da ba a tsaftace su ba kafin su isa ga pull request, balle a ce samarwa.
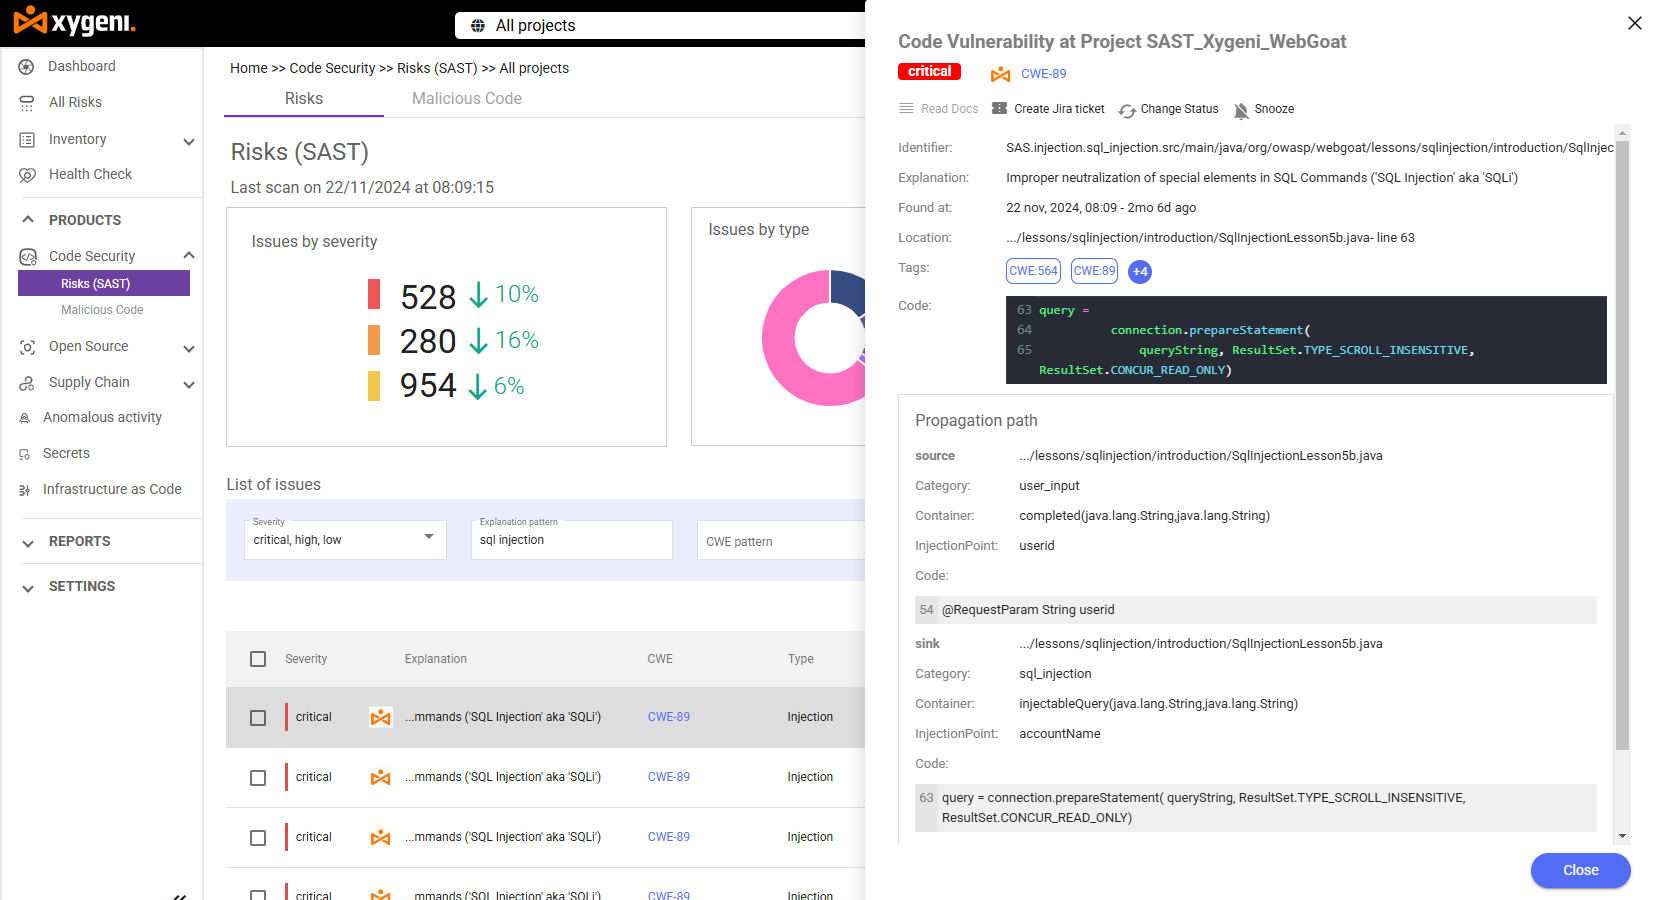
Yadda Xygeni-SAST Yana hana raunin allurar SQL
Xygeni-SAST yana haɗa zurfin bincike mai tsauri tare da ƙarancin ƙimar ƙarya mai kyau, don haka rigakafin raunin allurar SQL ba ya zuwa da tsada gajiya mai faɗakarwa.
- Binciken tambaya mai zurfi: yana gano tsarin tambayoyin SQL marasa aminci, gami da igiyoyi masu haɗe tare da shigarwar da ba a tsaftace ba, kuma yana nuna rashin kariya kamar tambayoyin da aka daidaita ko tabbatar da shigarwa.
- Tabbatar da ingancin ganowa: a cikin OWASP Benchmark, masana'antar standard don kimanta kayan aikin Gwajin Tsaron Aikace-aikace, Xygeni-SAST ya cimma ƙimar Gaskiya Mai Kyau 100% don allurar SQL (CWE-89), ma'ana ya rasa babu wasu shari'o'in gwajin allurar SQL da aka sani a cikin ma'aunin.
- Gyaran AI ta atomatik: nan take yana gyara matsaloli kamar allurar SQL da rubutun yanar gizo tare da gyare-gyaren da masu haɓakawa suka shirya, yana samarwa pull requests tare da shawarwarin lambobin tsaro waɗanda suka dace da mafi kyawun hanyoyin harshe.
- Ba kome ba CI/CD hadewa: yana aiki a ainihin lokacin a cikin ci gaban ku pipeline, yana kama raunin allurar SQL kafin a fara amfani da ita maimakon bayan an gama amfani da ita.
- Haɗin IDE: duba cikakkun bayanai game da matsala, tsananin, da jagorar gyara kai tsaye a cikin editan ku yayin da kuke rubuta tambayar, ba bayan ku ba commit shi.

FAQ
Menene hanya mafi kyau don hana allurar SQL?
Mafi ƙarfi wajen hana raunin allurar SQL ya haɗa tambayoyin da aka ƙayyade a cikin lambar ku tare da SAST kayan aiki wanda ke ci gaba da bincika don ganin tsarin shigarwa mara tsafta. Bitar lambar hannu kaɗai ta ɓace da yawa a saurin zamani pipelinelambar jirgin ruwa.
Za a iya SAST kayan aiki sun maye gurbin ayyukan lambar tsaro gaba ɗaya?
A'a A SAST Kayan aiki don gano raunin allurar SQL yana kama abin da ke cikin lambar, amma tambayoyin da aka tsara, tabbatar da shigarwa, da izinin bayanai marasa gata suna rage yawan lokacin da ake rubuta tsare-tsare marasa aminci tun farko. Dukansu suna aiki tare.
Me yasa keta dokokin allurar SQL har yanzu ke faruwa idan an san gyaran sosai?
Tambayoyin da aka ƙayyade sune standard gyara shekaru da yawa, amma tushen lambobin da ke akwai suna tara tambayoyi na gado waɗanda ba za a sake duba su ba har sai an karya doka ta tilasta matsalar. SAST Ana dubawa yana rufe wannan gibin ta hanyar nuna tambayoyi marasa tsafta akan kowane commit, ba wai kawai a lokacin binciken lokaci-lokaci ba.
Shin ƙarancin ƙimar ƙarya mai kyau yana da mahimmanci musamman ga gano allurar SQL?
Eh. Binciken allurar SQL da aka rasa a cikin dogon jerin tabbataccen ƙarya sune waɗanda suka kai ga samarwa. SAST kayan aiki tare da ƙarancin ƙimar ƙarya mai kyau yana sa rigakafin raunin SQL ya zama mai tasiri maimakon mamaye shi.
Kare Manhajojinka da Xygeni-SAST
Ana iya hana raunin allurar SQL tare da haƙƙin mallaka SAST kayan aiki da kuma hanyoyin da suka dace. Fara gwaji kyauta na Xygeni-SAST a yau, ko bincika yadda ya dace tare da SCA da kuma open source security a cikin cikakken dandalin Xygeni. Rubuta demo or yi rangadin samfurin don ganin ta a lambar ka.
