






Jan nou te diskite nan kontni anvan nou an sou software supply chain security, nou te eksplore konsèp atak chèn ekipman yo ak enpak potansyèl yo sou òganizasyon yo. Atak sa yo souvan eksplwate vilnerabilite pandan tout sik lavi devlopman lojisyèl la (SDLC), ki poze risk enpòtan nan chak etap. Jodi a, nou pral plonje nan sa ki pi répandu yo software supply chain security menas ki rive pandan etap sous la.
Premye e pi enpòtan, li enpòtan pou defini yon atak nan chèn ekipman pou ak espesifik la. Software Supply Chain Security Menas ki rive pandan etap sous la.
Definisyon Atak Chèn Apwovizyonman Lojisyèl
Enstiti Nasyonal Etazini pou Standardak Teknoloji (NIST) defini yon atak chèn ekipman lojisyèl "lè yon atak rive lè yon aktè menas sibernetik enfiltre rezo yon vandè lojisyèl epi li itilize kòd move pou konpwomèt lojisyèl la anvan vandè a voye l bay kliyan li yo. Lojisyèl konpwomèt la konpwomèt done oswa sistèm kliyan an. Lojisyèl ki fèk akeri a ka konpwomèt depi nan kòmansman, oswa yon konpwomi ka rive atravè lòt mwayen tankou yon patch oswa yon koreksyon rapid. Nan ka sa yo, konpwomi an toujou rive anvan patch la oswa koreksyon rapid la antre nan rezo kliyan an. Kalite atak sa yo afekte tout itilizatè lojisyèl konpwomèt la epi yo ka gen konsekans laj pou gouvènman an, enfrastrikti kritik yo, ak kliyan lojisyèl sektè prive a.""
Etap Sous Software Supply Chain Security Menas
Etap sous sik lavi chèn ekipman lojisyèl la anglobe faz inisyal devlopman lojisyèl, depi ideyasyon rive nan kreyasyon kòd sous la. Etap sa a enplike seleksyon zouti, bibliyotèk ak konpozan, ansanm ak devlopman ak aplikasyon fonksyonalite prensipal lojisyèl la.
Software supply chain security Menas nan Etap Sous la refere a vilnerabilite sekirite ki ka eksplwate pou entwodui chanjman san otorizasyon oswa move san nan kòd sous la. Sa gen ladan menas moun san otorizasyon ak moun otorize ki entwodui chanjman san otorizasyon.
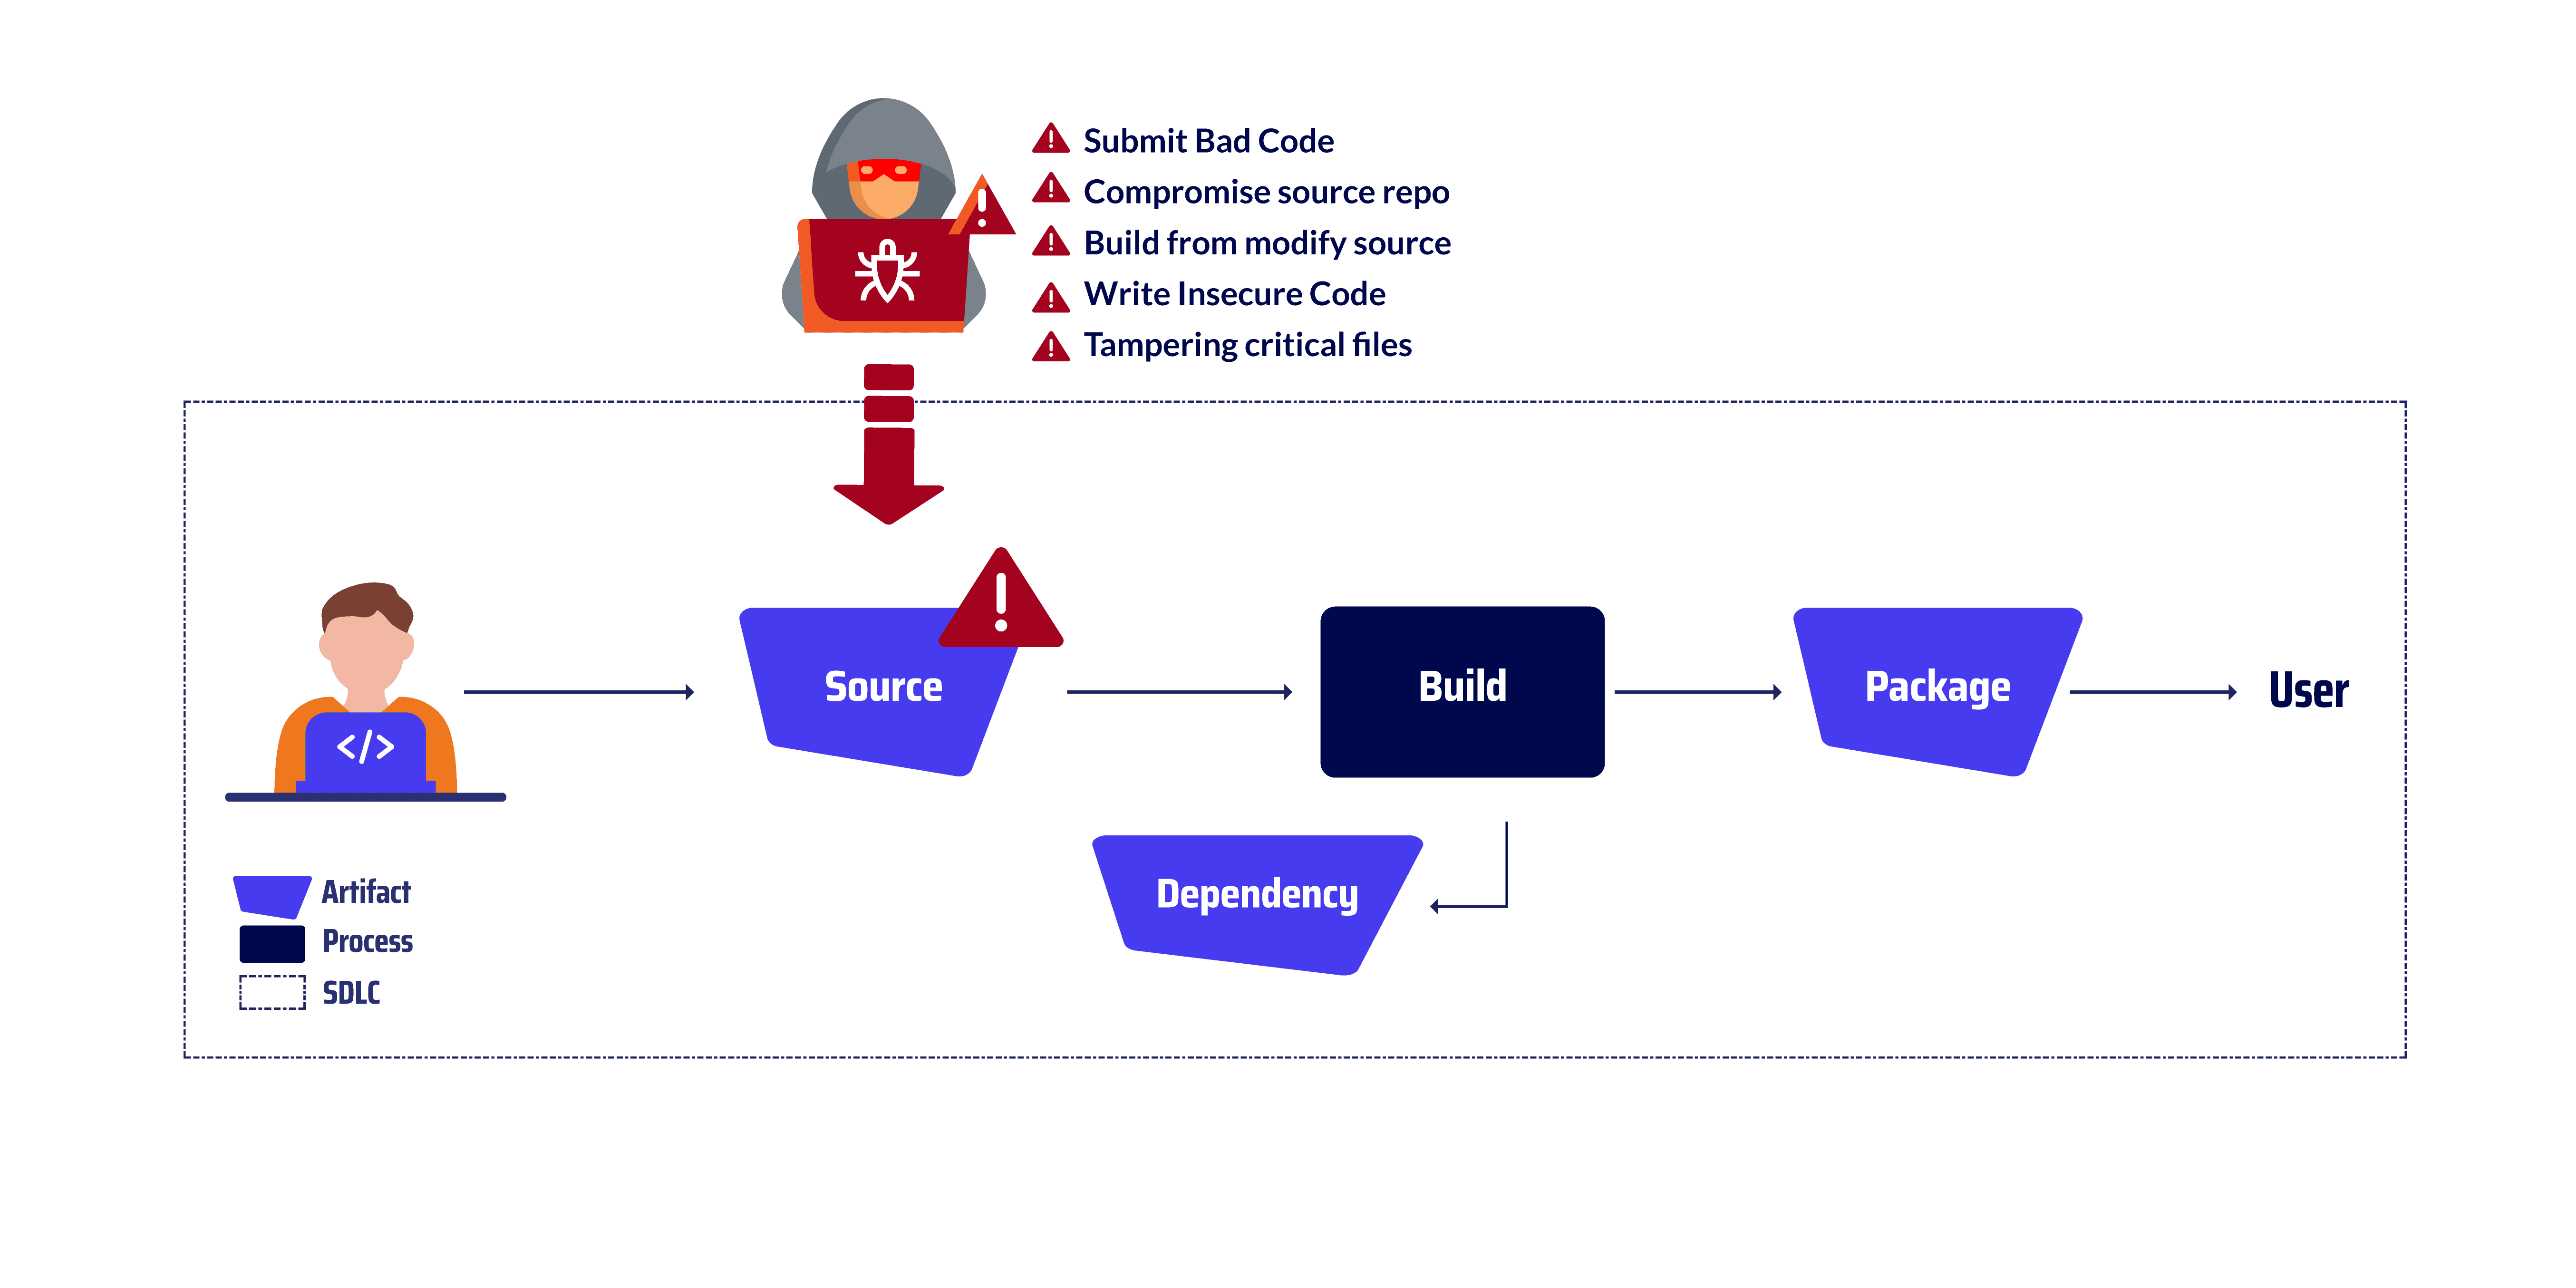
Egzanp Menas Sous
Soumèt move kòd
Soumèt move kòd refere a pratik la commitvoye kòd nan yon depo sous ki gen domaj, erè, oswa vilnerabilite. Sa ka varye ant kòd move ki entwodui espre pou konpwomèt entegrite oswa sekirite lojisyèl la, rive nan kòd envolontè ki entwodui pinèz oswa vilnerabilite akòz move pratik kodaj oswa mank tès. Yon egzanp atak vektè sa a se te Atak NPM. An 2022, yon pirat enfòmatik te enfiltre depo kòd sous yon bibliyotèk lojisyèl sous ouvè popilè yo rele npm. Pirat enfòmatik la te mete kòd move nan kòd bibliyotèk la ki te pèmèt yo jwenn aksè san otorizasyon nan sistèm òganizasyon ki te enstale bibliyotèk la. Kòd move a te pèmèt pirat enfòmatik la vòlè done nan sistèm ki afekte yo, enstale malveyan, epi deranje operasyon yo. Atak la te afekte yon pakèt òganizasyon, tankou ajans gouvènman, biznis, ak moun.
Repo sous konpwomèt
Yon advèsè jwenn aksè san otorizasyon nan yon depo kòd sous (SCM) epi li entwodui chanjman move oswa retire kòd lejitim. Sa ka reyalize atravè plizyè metòd, tankou eksplwate vilnerabilite nan la SCM, konpwomèt kalifikasyon yon devlopè ki gen aksè nan depo a, oubyen jwenn aksè nan enfrastrikti ki òganize a SCMYon egzanp atak vektè sa a se te Atak PHP. Yon atakè te konpwomèt sèvè Git PHP a ki òganize tèt li, ki se yon depo an sekirite pou estoke ak jere kòd sous langaj pwogramasyon PHP a. Atakè a te rive enjekte de move... commits nan baz kòd prensipal PHP a. Sa yo commits te ajoute pòt dèyè ki te pèmèt atakè a jwenn aksè san otorizasyon nan enstalasyon PHP yo. Pòt dèyè yo te pèmèt atakè a egzekite kòd abitrè sou nenpòt enstalasyon PHP, ki te ka itilize pou vòlè done, enstale malveyan, oswa deranje operasyon yo. Atak la te lakòz tou anpil domaj nan repitasyon PHP, paske li te soulve enkyetid sou sekirite langaj pwogramasyon an.
Konstwi apati yon sous modifye
Yon advèsè jwenn yon kopi kòd sous la nan yon sous ki pa depo kòd sous ofisyèl la epi li itilize li pou konstwi epi deplwaye lojisyèl la. Kòd sous modifye sa a ka gen kòd move, pòt dèyè, oswa lòt modifikasyon danjere ki ka konpwomèt entegrite, fonksyonalite, oswa sekirite lojisyèl la. Yon egzanp atak vektè sa a se te Webmin Atake. Yon atakè te jwenn aksè san otorizasyon nan enfrastrikti konstriksyon Webmin nan, ki responsab pou konpile ak pake lojisyèl Webmin nan. Atakè a te modifye enfrastrikti konstriksyon an pou itilize fichye sous ki pa t prezan nan depo sous ofisyèl Webmin nan.
Ekri kòd ki pa an sekirite
Pratik kodaj ki pa an sekirite, kit se entansyonèl kit se pa entansyonèl, ka entwodui vilnerabilite nan lojisyèl. Atakan yo ka eksplwate vilnerabilite sa yo pou jwenn aksè san otorizasyon, modifye oswa vòlè done, oswa deranje operasyon yo. Yon egzanp atak vektè sa a se te Atak Apache StrutsAn 2003, yon pirata enfòmatik te enfiltre depo kòd sous bibliyotèk lojisyèl sous ouvè a ki rele Apache Struts. Pirata enfòmatik la te entwodui yon vilnerabilite nan bibliyotèk la ki te pèmèt yo jwenn aksè san otorizasyon nan sistèm òganizasyon ki te enstale bibliyotèk la. Vilnerabilite a te pèmèt pirat enfòmatik la egzekite kòd abitrè sou sistèm ki afekte yo, ki te ka itilize pou vòlè done, enstale malveyan, epi deranje operasyon yo. Atak la te afekte yon pakèt òganizasyon, tankou ajans gouvènman, biznis, ak moun.
Manipilasyon dosye kritik yo
Chanje oswa modifye dosye kritik nan sik lavi devlopman lojisyèl la ka gen konsekans grav, tankou entwodiksyon kòd move, konpwomèt done sansib, ak entèripsyon operasyon lojisyèl. Yon egzanp atak vektè manipilasyon sa a se te Atak Maven. An 2020, entru yo te antre nan depo kòd sous yon bibliyotèk lojisyèl sous ouvè popilè yo rele Maven. Entru yo te mete kòd move nan fichye pom.xml bibliyotèk la, ki itilize pou konfigire pwosesis konstriksyon an. Kòd move a te pèmèt entru yo enjekte depandans yo nan pwosesis konstriksyon an, ki te Lè sa a, enkli nan lojisyèl konpile a. Depandans sa yo te genyen pòt dèyè ki te pèmèt entru yo jwenn aksè san otorizasyon nan sistèm òganizasyon ki te enstale lojisyèl la.
Netwaye Chemen an: Senplifye Operasyon yo ak yon Vizyon Klè
Si ou depase limit sekirite a, ou ap wè ke lè ou vizyalize chèn ekipman ou an, sa fè plis pase pwoteje li – se tankou limen yon limyè nan yon chanm nwa, sa revele chemen ki pi rapid ak pi efikas nan operasyon ou yo. Li bay ekip yo yon vizyon jeneral sou ekosistèm devlopman an, sa ki pèmèt yo idantifye byen ki pa nesesè ak eleman ki pa bezwen antretyen. Klarte sa a patikilyèman benefik nan pwojè gwo echèl kote plizyè inite ak konpozan mele.
Remak Final
Lè w konprann diferan kalite etap sous yo software supply chain security menas yo epi mete an aplikasyon mezi sekirite apwopriye yo, òganizasyon yo ka ede pwoteje tèt yo kont atak devastatè sa yo.
- Atak nan chèn ekipman lojisyèl ka entwodui kòd move nan lojisyèl nan nenpòt etap nan sik lavi devlopman an, ki gen ladan etap sous la.
- Menas etap sous yo enkli soumèt move kòd, konpwomèt depo sous, bati apati de sous modifye, ekri kòd ki pa an sekirite, ak manipilasyon fichye kritik.
- Òganizasyon yo bezwen aplike mezi sekirite konplè pandan tout sik lavi devlopman lojisyèl pou diminye risk atak nan chèn ekipman pou.
Vle rete devan tout moun nan software supply chain security?
Rete branche pou nou seri blog kap vini an, kote nou pral fouye nan atak ki pi komen ki rive pandan tout sik lavi devlopman lojisyèl la. Apati de etap konstriksyon an rive nan deplwaman ak pi lwen, n ap ba ou konesans ak estrateji pou pwoteje òganizasyon w lan kont menas danjere sa yo.
Pa manke! Abòne ak blog nou an jodi a epi se pou ou premye moun ki konnen dènye enfòmasyon nou yo sou software supply chain security.
Ansanm, nou ka bati yon ekosistèm lojisyèl ki pi rezistan e ki pi an sekirite pou tout moun.
Gade Demo Videyo nou an
