






Atak sou chèn ekipman lojisyèl yo ap vin pi komen e pi devastatè. Pa egzanp, Gartner predi ke 45% nan tout biznis yo pral fè eksperyans yon vyolasyon sekirite an 2025. Anplis de sa, Cybersecurity Ventures souliye gravite menas sa a, li prevwa yon domaj anyèl ki pral rive $138 milya dola jiska 2031. Ansanm, previzyon sa yo mete aksan sou bezwen ijan pou òganizasyon yo bay priyorite. software supply chain security epi aplike mezi solid pou pwoteje done sansib, operasyon, ak repitasyon.
Paske modèn pipelineYo depann anpil de konpozan ekstèn, ogmantasyon bibliyotèk twazyèm pati yo, sik devlopman lojisyèl ki pi rapid, chenn ekipman konplèks, mank vizibilite, nouvo teknik atak, adopsyon SaaS, ak resous limite, tout sa k ap lakòz ogmantasyon nan... atak chèn ekipman lojisyèlSe poutèt sa, òganizasyon yo dwe adopte yon apwòch konplè ak aktif pou adrese defi sa yo epi pwoteje chenn ekipman lojisyèl yo.
Ki sa ki yon atak nan chèn ekipman lojisyèl?
ENISA defini yon Atak sou Chèn Apwovizyonman Lojisyèl as "yon konpwomi nan yon byen patikilye, pa egzanp enfrastrikti yon founisè lojisyèl ak lojisyèl komèsyal, pou domaje endirèkteman yon sèten sib oswa sib, pa egzanp kliyan founisè lojisyèl la." Nan lòt mo, yon Atak sou Chèn Apwovizyonman Lojisyèl se yon aktivite move ki vize chèn apwovizyonman lojisyèl la, pou konpwomèt epi mete vilnerabilite oswa malveyan nan pwosesis devlopman ak distribisyon an. Kòm rezilta, kalite atak sa a eksplwate rezo pwosesis, zouti ak antite ki konekte youn ak lòt e souvan konplike ki enplike nan bati ak delivre lojisyèl.
Konpozan kle ak konsèp ki gen rapò ak yon atak nan chèn ekipman lojisyèl
Entèlijans sou menas sibernetik ak dokiman sou sekirite enfòmasyon yo souvan kraze. atak chèn ekipman lojisyèl an kategori distenk pou pi bon analiz ak defans. Kidonk, seksyon sa a prezante senk konsèp kle yo defini pa Katalòg Modèl Atak MITREKatalòg sa a estriktire modèl atak chèn ekipman pou fasilite analiz lè l sèvi avèk divès sous, tankou menas advèsè ke NIST te rasanble.
Lwa Atak: Kisa
Aksyon atak la se aksyon espesifik ki delivre yon chay oswa yon entansyon move sou yon sistèm. Kòm rezilta, li pwodui yon domaj dirèk.
- Egzanp 1: Yo mete yon lojisyèl malveyan nan lojisyèl sistèm nan pandan pwosesis konstriksyon an.
- Egzanp 2: Kondisyon sistèm oswa dokiman konsepsyon yo te modifye avèk move entansyon.
Vektè Atak: Kijan
Vektè atak la se metòd advèsè yo itilize pou eksplwate vilnerabilite oswa feblès pwosesis yo. Kidonk, li montre kijan atakè yo jwenn aksè epi abize sifas atak la.
- Egzanp 1: Yon atakè modifye kòd sous nan yon depo konpwomèt.
- Egzanp 2: Yon atakè jwenn aksè san otorizasyon nan dokiman teknik entèn.
Eksplore plis nan nou an Glosè Vektè Atak pou plis enfòmasyon.
Orijin atak la: The Who
Orijin nan idantifye sous atak la. Kidonk, li klarifye wòl, estati oswa relasyon atakè a ak sistèm nan.
- Egzanp 1: Yon moun anndan ki gen aksè privilejye pou konstwi sèvè yo modifye yon script.
- Egzanp 2: Yon aktè menas ekstèn telechaje yon pake Trojan nan yon rejis piblik.
Objektif Atak: Poukisa
Objektif la eksplike rezon ki dèyè atak la. Anplis de sa, li mete aksan sou sa advèsè yo vle reyalize.
- Entèripsyon: kanpe sèvis oswa konstriksyon.
- Koripsyon: diminye konfyans lè w chanje atifak oswa kòd sous.
- Divilgasyon: divilgasyon sekrè sansib oswa pwopriyete entelektyèl.
Enpak Atak: Konsekans yo
Finalman, enpak la dekri rezilta yon atak, li montre konsekans yo pou founisè lojisyèl ak kliyan yo.
- Egzanp 1: Nenpòt pwojè ki itilize yon move pwogram ap vin pèvèti pita.
- Egzanp 2: Moun enstale move lojisyèl nan sistèm travay yo san yo pa konnen.
Atak ki pi komen nan chèn ekipman lojisyèl yo
Plizyè kalite atak chèn ekipman lojisyèl egziste, epi òganizasyon yo dwe okouran de divès vektè menas yo nan chak etap sik lavi a. Baze sou kad SLSA a, Enstiti Nasyonal Etazini pou Standardak Teknoloji (NIST), epi Ajans Sekirite Sibernetik ak Enfrastrikti a (CISA), menas sa yo ka gwoupe an kat kategori: risk sous, konstriksyon, pakè ak depandans.
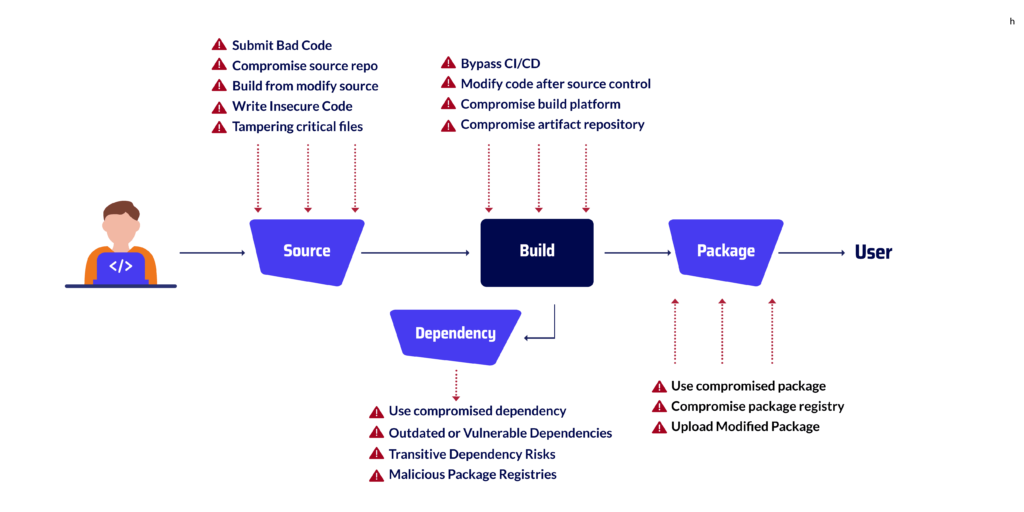
Atak sou chèn ekipman lojisyèl nan etap sous la
- Soumèt move kòd → gade kijan Demann pou flakon. Jwenn move itilizasyon or defo deseryalizasyon ki pa an sekirite kreye sifas atak dirèk.
- Repo sous konpwomèt
- Konstwi apati yon sous modifye
- Ekri kòd ki pa an sekirite
- Manipilasyon dosye kritik → jan yo eksplike nan analiz pòt dèyè chmod 777.
Atak sou chèn ekipman lojisyèl nan etap konstriksyon an
Nan la Etap Konstriksyon, devlopè yo konpile epi entegre kòd nan yon vèsyon k ap fonksyone. Paske faz sa a tèlman kritik, risk yo enkli sote verifikasyon sekirite nan la CI/CD pipeline, chanje kòd apre kontwòl vèsyon, oubyen konpwomèt pwosesis konstriksyon an. Kontinwe, kòd move ka fofile nan atifak san yo pa remake li.
- Deplase CI/CD → lye avèk Malveyan prekonstriksyon GitHub.
- Modifye kòd apre kontwòl sous la
- Pwosesis konstriksyon konpwomèt → atenye ak Deteksyon avètisman bonè nan DevSecOps.
- Repozitwa atifak konpwomèt
Atak sou chèn ekipman lojisyèl nan etap pake a
The Etap pake a Se lè nou mete tout kòd yo ansanm pou nou fè yon pwodwi final. Pati sa a riske paske yon moun ka itilize move pakè oswa chanje kote nou jwenn yo sou entènèt. Moun ki atake yo ka menm telechaje vèsyon danjere pakè popilè yo sou sit entènèt sa yo.
- Sèvi ak pakè konpwomèt → kouvri nan evalyasyon eskanè malveyan.
- Rejis pake konpwomèt
- Telechaje pake modifye a → analize nan Malveyan fo dèlko Namso-gen.
Atak sou chèn ekipman lojisyèl nan etap depandans lan
Nan la Etap Depandans, nou ajoute bibliyotèk ak pakè twazyèm pati nan lojisyèl nou an. Etap sa a riske paske nenpòt pwoblèm nan pati sa yo ka fasilman e san bri pou gaye nan rès pwojè a.
- Sèvi ak Depandans Konpwomèt → eksplike avèk Risk DoS nan depandans ki kache.
- Depandans ki demode oswa vilnerab
- Risk Depandans Tranzitif
- Rejis Pakè Move → atenye ak Zouti sekirite DevOps yo ta dwe apwouve bèso tibebe w la epi jesyon risk twazyèm pati.

Risk komen nan chèn ekipman pou nan chak etap SDLC
| Etap | Menas tipik yo | Egzanp |
|---|---|---|
| sous | • Soumèt kòd move oswa ki pa an sekirite • Manipilasyon dosye enpòtan yo • Konpwomèt depo sous la | XcodeGhost (2015): kòd move yo te enjekte nan konpilatè Xcode Apple la, k ap gaye nan tout aplikasyon iOS yo. |
| Bati | • Kontoune CI/CD chèk sekirite • Modifye kòd apre kontwòl sous la • Depo atifak ki konpwomèt | SolarWinds Orion (2020): atakè yo te enfiltre bilding lan pipeline, mete yon pòt dèyè nan mizajou lojisyèl ki siyen yo. |
| Pake | • Telechaje pakè modifye yo • Rejis pake anpwazònman • Distribye objè konpwomèt | EventStream NPM (2018): Yon atakè te mete yon pòt dèyè nan yon pake NPM popilè ki te telechaje plizyè milye fwa. |
| Depandans | • Itilizasyon depandans ki demode oswa vilnerab • Eksplwate depandans tranzitif yo • Pibliye pakè ki sanble ak move bagay | Pòt dèyè XZ Utils (2024): Yon bibliyotèk konpresyon trojanize prèske te rive nan distribisyon Linux yo an aval. |
Teknik atak komen nan chèn ekipman lojisyèl
Dapre la CISDapre yon rapò ak NIST, atak sou chèn ekipman lojisyèl yo souvan tonbe nan twa kategori prensipal.
Sepandan, ensidan ki sot pase yo montre lòt vektè ke devlopè yo dwe konprann.
Anba a, nou pral pale plis sou teknik ki pi enpòtan yo avèk egzanp pratik.
Mizajou sou Detounman
Atakè yo konpwomèt mekanis aktyalizasyon lejitim pou distribye malveyan.
Pa egzanp, atak NotPetya an 2017 la te abize sèvè mizajou lojisyèl taks MEDoc ikrenyen an, li te delivre
malveyan destriktif pou efase done ki degize an yon patch. Pou defann kont risk sa a, ekip yo ta dwe aplike deteksyon menas ak repons pou DevOps pratik ki siyalize konpòtman anomal nan koule aktyalizasyon.
Afebli Siyati Kòd
Teknik sa a enplike abize oswa vòlè sètifika siyati ki valab pou fè kòd move a parèt lejitim.
Yon ka remakab se konpwomi CCleaner an 2017 la, kote atakè yo te distribye lojisyèl trojanize ki te siyen ak sètifika valab.
Kidonk, òganizasyon yo bezwen kontwòl entegrite inifye tankou sa yo ki dekri nan estrateji platfòm sibersekirite
Konpwomèt Kòd Sous Louvri
Advèsè yo mete pòt dèyè nan pakè sous ouvè popilè yo, epi pita yo enkli nan plizyè milye pwojè.
Ensidan EventStream NPM lan ak pòt dèyè XZ Utils la (2024) montre kijan vektè sa a vin enpòtan.
Devlopè yo ta dwe revize resous tankou Kesyon yo poze souvan sou sekirite NPM ta dwe apwouve bèso tibebe w la epi ensidan pakè typosquatted pou aprann kijan pou evite depandans anpwazonnen.
Konfizyon Depandans
Atak sa a, ki te dekri l pou premye fwa pa Alex Birsan an 2021, eksplwate kolizyon nonmen ant rejis pakè entèn ak piblik yo, pou twonpe sistèm konstriksyon yo pou yo rale vèsyon move olye de pakè entèn ou fè konfyans.
Typosquatting ak pakè move
Moun k ap atake yo pibliye pakè move ki gen non menm jan ak bibliyotèk popilè yo (pa egzanp, "reqeusts" olye de "requests").
Devlopè yo enstale sa yo aksidantèlman, sa ki entwodui malveyan nan pwojè yo.
Yo analize yon egzanp reyèl nan Malveyan jenerasyon Namso ak nan lis nou an eskanè malveyan sous ouvè.
Bati Pipeline Manje
Jan nou wè nan konpwomi SolarWinds Orion an, atakè yo ka enfiltre sèvè konstriksyon yo pou enjekte kòd move pandan konpilasyon an.
Sa fè tout chèn atifak ki siyen an pa merite konfyans. Teknik pou prevansyon yo enkli siveyans. CI/CD entegrite avèk deteksyon avètisman bonè ak analize
Kanpay malveyan prekonstwi GitHub.
Kijan yon atak sou chèn ekipman lojisyèl sanble: Ka SolarWinds la
Anplis de sa, atak SolarWinds Orion an se egzanp ki pi byen koni nan yon vyolasyon chèn ekipman lojisyèl. Li montre kijan atakè yo ka avanse etap pa etap nan pwosesis konstriksyon an epi, kòm rezilta, gaye kòd danjere bay plizyè milye itilizatè.
Premyèman, atakè yo te antre nan sèvè konstriksyon SolarWinds yo.
Apre sa, yo te ajoute kòd move an silans nan mizajou Orion yo.
Paske mizajou sa yo te siyen epi voye kòm lojisyèl ou fè konfyans, anpil konpayi te enstale yo san yo pa konnen risk la.
Antou, plis pase 18,000 òganizasyon te afekte, epi atakè yo te jwenn aksè a sistèm trè sansib.
Nan pèspektiv yon devlopè, atak sa a bay twa leson senp:
- Defans perimèt yo pa aseatakè yo te chanje konstriksyon an pipeline tèt li.
- Verifikasyon kontinyèl yo enpòtan anpilan sekirite build attestations, verifikasyon entegrite, ak deteksyon anomali ede bloke manipilasyon.
- Yon sèl konstriksyon anpwazonnen ka vin mondyalyon sèl pipeline konpwomi ka kreye yon kriz sekirite mondyal.
Xygeni: Platfòm AppSec tout-an-yon ultim lan
Paske atak chèn ekipman lojisyèl ka frape nan chak etap nan SDLC,
platfòm AppSec tout-an-yon an, Xygeni, pwoteje etap sous, konstriksyon, pake, ak depandans yo. Li bay devlopè yo ak ekip sekirite yo yon sèl kote pou anpeche, detekte, epi ranje risk yo yon fason senp. Kòm rezilta, ou pa bezwen jere plizyè zouti ankò, Xygeni kouvri tout sik lavi a.
Pwoteksyon Etap Sous
Nan etap sous la, risk yo enkli bagay ki pa an sekirite commits, depo anpwazonnen, oswa fichye modifye. Xygeni eskane kòd an tan reyèl ak fon SAST ak deteksyon sekrè.
Li bloke tou danjere commits nan CI/CD guardrails.
Nan fason sa a, pwoblèm yo sispann anvan menm yo kite depo a.
Pwoteksyon Sèn Bati
Pandan etap konstriksyon an, atakè yo ka eseye kontoune pipelines oswa modifye atifak.
Xygeni sekirize pwosesis konstriksyon an avèk verifikasyon konfòm SLSA, validasyon entegrite, ak siyati san kle. Li siveye tou konpòtman dwòl anndan CI/CD travay yo. Kòm rezilta, yo make vèsyon ki te modifye yo touswit epi yo bloke yo anvan yo lage yo.
Pwoteksyon Etap Pake
Nan etap pake a, rejis ki konpwomèt oswa bibliyotèk modifye souvan entwodui malveyan. Deteksyon malveyan ak eskanè lisans Xygeni a revize chak atifak, pandan y ap AutoFix sijere chemen amelyorasyon ki an sekirite avèk analiz Risk Remedasyon li an. Se sèlman pakè verifye ak konfòm ki avanse nan pipeline.
Pwoteksyon Etap Depandans
Kòd twazyèm pati a se pi gwo sifas atak la. Analiz Konpozisyon Lojisyèl Xygeni a (SCA) Li fè plis pase lis CVE yo, li verifye si kòd ki riske ka vrèman eksplwate. Li siyalize tou malveyan kache ak depandans tranzitif ki riske. Anplis de sa, sa asire ke devlopè yo sèlman lage depandans ki an sekirite.
Sekrè ak Sekirite Enfrastrikti
Anplis kòd ak pakè, atak yo souvan eksplwate sekrè ki koule oswa enfrastrikti fèb. Xygeni eskane pou kle, jeton, ak kalifikasyon ki ekspoze. nan kòd, konfigirasyon, ak kouch Docker yo. Li kapab tou valide epi otomatikman revoke sekrè ki koule yo avèk Remedyasyon AutoFix. An menm tan, IaC optik anpeche move konfigirasyon ke atakè yo ta ka abize pita.
Deteksyon ak Koreksyon ki Pi Entelijan
Pifò zouti yo rete nan alèt yo. Xygeni ale pi lwen. Motè AutoFix li a kreye patch an sekirite, pull requests, oubyen gidans etap pa etap selon pwoblèm nan. View Risk Remedasyon li a montre tou ki vèsyon patch ki pi an sekirite, pou ekip yo ka ranje pwoblèm san yo pa ajoute nouvo.
Yon platfòm inifye
Paske Xygeni konbine SAST, SCA, deteksyon malveyan, jesyon sekrè, IaC eskanè, deteksyon anomali, ak kontwòl konstriksyon an sekirite nan yon sèl platfòm AppSec,
li bay yon pwoteksyon konplè atravè SDLCTou de devlopè yo ak ekip sekirite yo jwenn yon sèl sous verite ak yon vizibilite klè, solisyon pratik, ak yon pwoteksyon solid kont atak chèn ekipman pou.
Tout bagay konsidere, Xygeni, platfòm AppSec tout-an-yon ultim lan, ede ekip yo bati rapidman epi rete an sekirite. Lè li pwoteje etap sous, konstriksyon, pake, ak depandans yo, epi lè li ajoute koreksyon otomatik nan chak etap, li asire ke atak chèn ekipman lojisyèl yo sispann anvan yo rive nan pwodiksyon.

