






Եթե դուք կառավարում եք խոցելիություններ ձեր DevOps աշխատանքային հոսքերում, CWE-ի և CVE-ի միջև տարբերությունը հասկանալը միայն տեսական չէ (դա արդյունավետ առաջնահերթության հիմքն է։ Միայն 2025 թվականի առաջին կեսին բացահայտվել է ավելի քան 23,000 CVE), ինչը տարեկան 16% աճ է, և կատալոգացված թուլության և ակտիվորեն շահագործվող խոցելիության միջև եղած բացը կրճատվում է ավելի արագ, քան երբևէ։ Այս ուղեցույցը բացատրում է, թե ինչպես են CWE-ն և CVE-ն կապված, ինչպես են գնահատման համակարգերը, ինչպիսիք են CVSS-ը և EPSS-ը, օգնում ձեզ առաջնահերթություն տալ, և ինչպես օգտագործել երկուսն էլ ձեր… pipeline շտկելու այն, ինչը իրականում կարևոր է։
Հիմունքներ. Ի՞նչ են CWE-ն և CVE-ն։
Ի՞նչ է CWE-ն։
CWE (Common Weakness Enumeration) ծրագրային թերությունների կառուցվածքային ցանկ է՝ պատկերացրեք այն որպես կոդավորման և դիզայնի թերությունների կատալոգ։ Կառավարվում է ՄԻՏԵՐ, CWE-ն օգնում է բացահայտել այնպիսի օրինաչափություններ, որոնք չլուծելու դեպքում կարող են հանգեցնել անվտանգության խոցելիությունների։
- Նպատակ Կանխել թույլ կողմերի մուտքը կոդ մշակման ընթացքում։
- Example: CWE-89-ը վերաբերում է SQL ներարկմանը՝ դիզայնի մի թերություն, որը բացում է դուռը տվյալների բազայի շահագործման համար։
- Հանդիսատես Հիմնականում մշակողներ, անվտանգության ճարտարապետներ և մարզիչներ։
Ի՞նչ է CVE-ն։
Մյուս կողմից, CVE (Հաճախակի խոցելիություններ և ռիսկեր) բացահայտում է արդեն օգտագործվող ծրագրային ապահովման որոշակի խոցելիություններ: Յուրաքանչյուր խոցելիության տրվում է եզակի CVE ID՝ հեշտ հետևելու և շտկելու համար:
- Նպատակ Կառավարել և շտկել առկա անվտանգության խնդիրները։
- Example: CVE-2023-12345-ը կարող է նկարագրել բուֆերի արտահոսք լայնորեն օգտագործվող գրադարանում։
- Հանդիսատես DevOps ինժեներներ, SOC թիմեր և անվտանգության վերլուծաբաններ։
CVE vs CWE. Տարբերության հասկացում
CVE-ի և CWE-ի միջև բանավեճը հաճախ առաջանում է, քանի որ երկուսն էլ սերտորեն կապված են, բայց ծառայում են տարբեր նպատակների: Մինչդեռ CWE-ն (Ընդհանուր թուլությունների թվարկում) ցուցակագրում է կոդի նախագծման հնարավոր թերությունները, CVE-ն կենտրոնանում է իրական աշխարհի ծրագրային ապահովման մեջ հայտնաբերված կոնկրետ խոցելիությունների վրա: Ընդհանուր թուլությունների թվարկման և ընդհանուր խոցելիությունների ու բացահայտումների ըմբռնումը օգնում է կամուրջ կազմել մշակման և գործունեության միջև՝ ապահովելով ինչպես կանխարգելիչ, այնպես էլ ռեակտիվ անվտանգության միջոցառումների առկայությունը:
| CWE | CVE | |
|---|---|---|
| Ինչ է դա | Ծրագրային թուլության մի տեսակ | Հատուկ խոցելիության օրինակ |
| Պահպանվում է | ՄԻՏԵՐ | MITRE / CVE համարակալման մարմիններ |
| Նպատակ | Կանխել թերությունները մշակման ընթացքում | Հետևեք և շտկեք հայտնի խոցելիությունները |
| Օրինակ | CWE-89: SQL ներարկում (թուլության տեսակ) | CVE-2021-44228: Log4Shell (կոնկրետ շահագործում) |
| Հանդիսատես | Մշակողներ, ճարտարապետներ, մարզիչներ | DevOps, SOC թիմեր, անվտանգության վերլուծաբաններ |
| Relationship | Մեկ CWE-ն կարող է լինել հազարավոր CVE-ների արմատական պատճառը։ | Յուրաքանչյուր CVE համապատասխանում է մեկ հիմնական CWE-ի |
| Երբ օգտագործել | Shift-ձախ, կոդի վերանայումներ, SAST | Փաթեթների կառավարում, SCA, միջադեպի արձագանք |
Գնահատման դերը. կարևորագույնի առաջնահերթությունը տալը
Երբ դուք բացահայտեք թույլ կողմերը (CWE) կամ խոցելի կողմերը (CVE), առաջնահերթությունների սահմանումը դառնում է հաջորդ մարտահրավերը: Ինժեներները հաճախ համատեղում են բազմաթիվ գնահատման համակարգեր, ինչպիսիք են CVSS-ը և EPSS-ը՝ առանց հստակ ճանապարհային քարտեզի: Հետևաբար, կարևոր է հասկանալ, թե ինչպես են այդ գնահատականները գործում:
CVSS գնահատականը
Ընդհանուր խոցելիության գնահատման համակարգ (CVSS) գնահատում է խոցելիությունները՝ հիմնվելով դրանց ծանրության վրա՝ օգտագործելով այնպիսի չափանիշներ, ինչպիսիք են շահագործելիությունը և ազդեցությունը: Արդյունքում, գնահատականները տատանվում են 0-ից (ցածր ռիսկ) մինչև 10 (կրիտիկական):
- Ուժ: Համընդհանուր ճանաչված և մանրամասն։
- Թուլություն. Բացակայում է իրական ժամանակի համատեքստը, ինչը հանգեցնում է գերառաջնահերթության։
EPSS գնահատականը
Շահագործման կանխատեսման գնահատման համակարգը (EPSS) կանխատեսում է իրական աշխարհում շահագործման հավանականությունը՝ օգնելով ձեզ կենտրոնանալ հարձակվողների կողմից առավել հավանականորեն օգտագործվող խոցելիությունների վրա։
- Ուժ: Համատեքստին գիտակցող և դինամիկ։
- Թուլություն. Լրացնում է CVSS-ը, բայց ինքնուրույն փոխարինող չէ։
2026 թվականին առաջատար հարթակները համատեղում են CVSS-ը և EPSS-ը հասանելիության վերլուծության հետ՝ զտելով արդյունքները ոչ միայն ծանրության կամ հավանականության, այլև խոցելի կոդի ձեր ծրագրում իրականում կանչվելու հանգամանքով։ Այս եռաշերտ մոտեցումն այժմ ոլորտի առաջատարն է։ standard մեծ կոդային բազաներում խոցելիության աղմուկը կրճատելու համար։
CWE-ի և CVE-ի համապատասխանեցում
Ընդհանուր թուլությունների թվարկում Գրառումները հաճախ կապված են CVE-ների հետ՝ կամուրջ կազմելով հնարավոր թույլ կողմերի և դրանց իրական դրսևորումների միջև։ Օրինակ՝
- CWE-79 (XSS) → CVE-2023-56789 (XSS շահագործում վեբ հավելվածում):
Այսպիսով, CVE-ի և CWE-ի միջև եղած տարբերությունը հասկանալը թույլ է տալիս ինժեներներին հետևել խոցելիություններին մինչև դրանց արմատական պատճառները և ներդնել ավելի լավ նախագծային պաշտպանիչ միջոցներ։
Գտեք CWE-ի և CVE-ի կառավարման համար ճիշտ գործիքները
1. Ուսումնասիրեք CWE կատալոգներն ու գործիքները
CWE կատալոգը ծրագրային թերությունների կառուցվածքային ցանկ է։ Բացի այդ, այն անգնահատելի է մշակման վաղ փուլում խոցելիությունները կանխելու համար։
- Այցելեք CWE կայքը՝ Ուսումնասիրեք CWE-ի թույլ կողմերը ըստ կատեգորիայի կամ ձեր ստեքին համապատասխանության։
- CWE-ի համապատասխանեցումը CVE-ին. Օգտագործեք MITRE-ի գործիքները՝ ընդհանուր թույլ կողմերը որոշակի CVE-ների հետ կապելու համար, կամուրջ կազմելով դիզայնի թերությունները շահագործելի խոցելիությունների հետ։
Pro Tip: Օգտագործեք CWE-ն որպես կոդի վերանայման չափանիշ կամ զուգակցեք այն CI/CD գործիքներ, ինչպիսին է Xygeni-ն, կոդավորման թերությունների ավտոմատ հայտնաբերման և կանխարգելման համար։
2. Որոնել և հետևել CVE-ներին իրական ժամանակում
CVE տվյալների բազաները թվարկում են ծրագրային ապահովման մեջ արդեն իսկ առկա խոցելիությունները, ինչը հնարավորություն է տալիս ավելի արագ վերացնել դրանք: Ավելին, այս գործընթացի ավտոմատացումը կարող է զգալիորեն ժամանակ խնայել:
- Որոնել CVE-ներ ըստ ապրանքի կամ մատակարարի՝ Օգտագործում NVD CVE տվյալների բազա հայտնի խոցելիությունները հայտնաբերելու համար։
- Ավտոմատացնել ծանուցումները՝ Xygeni-ի նման գործիքները ինտեգրում են CVE հետևումը ձեր CI/CD pipelines, ապահովելով անհապաղ ահազանգեր կրիտիկական խոցելիությունների վերաբերյալ։
Ինչպես են աշխատում Xygeni-ի առաջնահերթությունների որոշման ձագարաձև համակարգերը
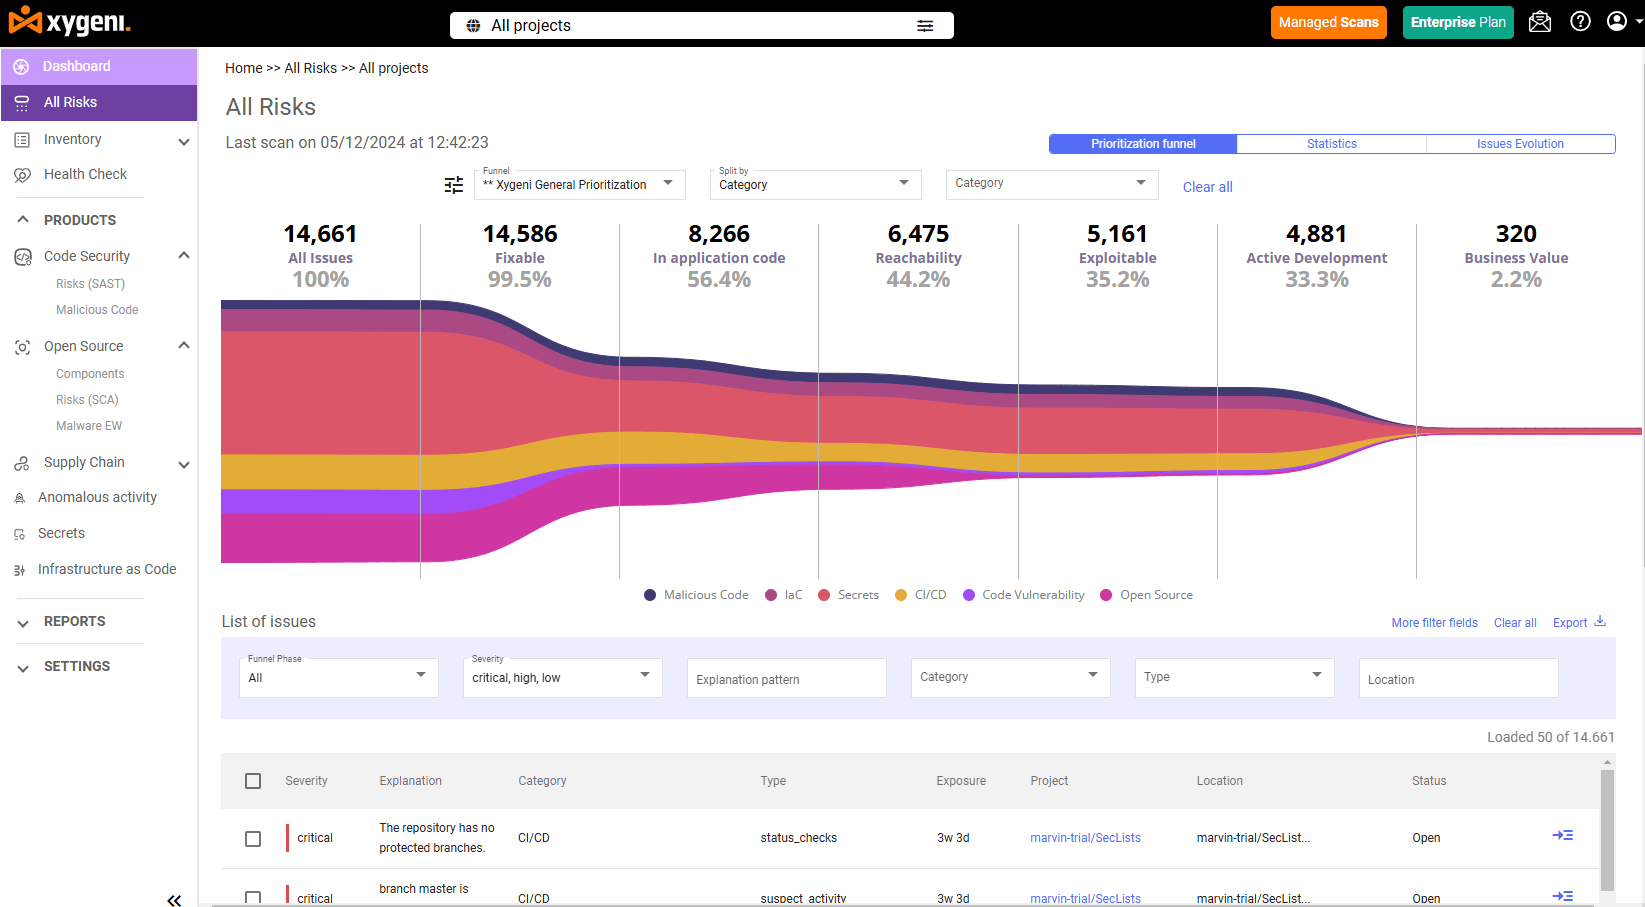
Xygeni-ն պարզեցնում է CVE-ի և CWE-ի կառավարումը՝ առաջարկելով առաջնահերթությունների սահմանման ձագարներ, որոնք կենտրոնացնում են ձեր ջանքերը գործողության ենթակա ռիսկերի վրա: CVE խոցելիությունների հետ մեկտեղ վերլուծելով ընդհանուր թուլությունների թվարկման գրառումները՝ Xygeni-ն ապահովում է, որ ձեր թիմը կենտրոնանա ամենակարևորը շտկելու վրա:
Առանցքային Նկարագրություն:
- Պատրաստի ձագարներ
Xygeni-ն ապահովում է նախապես սահմանված ձագարաձև ուղիներ, ինչպիսիք են «Xygeni-ի առաջնահերթությունը» և «Xygeni-ի հասանելիությունը»։- Օրինակ՝ զտեք ցածր առաջնահերթության խնդիրները՝ 28,000 խոցելիությունները կրճատելով մինչև մի քանի կիրառելի խնդիրներ՝ համատեղելով EPSS-ը, հասանելիությունը, բիզնեսի վրա ազդեցությունը և ինտերնետային ազդեցությունը։ Xygeni-ի ASPM հարթակ կապում է CWE-ի և CVE-ի արդյունքները SAST, SCA, DAST և երրորդ կողմի սկաներները միավորեք մեկ առաջնահերթ ռիսկերի դիտարկման մեջ, որպեսզի ձեր թիմը շտկի կարևոր խոցելիությունները, այլ ոչ թե միայն CVSS-ի ամենաբարձր միավորն ունեցողները։
- Հատուկ ձագարաձև կառուցվածքներ հատիկավոր կառավարման համար
Ստեղծեք ձեր կազմակերպությանը հարմարեցված անհատական ձագարաձև համակարգեր: Օրինակ՝- Հասանելիություն՝ Ձեր ծրագրում խոցելի կոդն իրո՞ք կանչված է։
- Շահագործելիություն. Որքա՞ն է խոցելիության շահագործման հավանականությունը։
- Ինտեգրված CWE և CVE համատեքստ
- CWE մապինգները օգնում են բացահայտել արմատային պատճառները, ինչպիսիք են կոդավորման թույլ կողմերը (օրինակ՝ CWE-89: SQL ներարկում):
- CVE վերլուծությունները, հարստացված EPSS և CVSS գնահատականներով, առաջնահերթություն են տալիս խոցելիություններին` հիմնվելով իրական աշխարհի ռիսկի վրա։
Ինչու է սա կարևոր DevOps-ի և անվտանգության թիմերի համար
CVE-ի և CWE-ի համեմատությունը կառավարելը միայն խոցելիությունները շտկելը չէ, այլ ճիշտ խոցելիությունները շտկելը։ Հետևաբար, Xygeni-ի գործիքները թույլ են տալիս ձեզ՝
- Կենտրոնացեք հասանելի թույլ կողմերի վրա Ընդհանուր թուլությունների թվարկում ցուցակը:
- Առաջնահերթություն տվեք CVE-ներին՝ իրական աշխարհի ազդեցության հիման վրա։
- Համապատասխանեցրեք շտկումները բիզնեսի առաջնահերթություններին։
Հզորացրեք CVE-ի և CWE-ի կառավարումն այսօր
CVE-ի և CWE-ի մասշտաբային կառավարումը նշանակում է ավելին, քան պարզապես նույնականացուցիչների հետևում, այն նշանակում է թույլ կողմերի համեմատություն, իրական աշխարհի շահագործելիության գնահատում և ձեր միջավայրում իրականում կարևորը շտկելու հնարավորություն։ Xygeni-ի Բոլորը մեկում AppSec հարթակ համատեղում SAST, SCA, ASPMև արհեստական բանականության վրա հիմնված առաջնահերթությունների սահմանում՝ խոցելիությունների աղմուկը նվազեցնելու համար, որպեսզի ձեր թիմը ավելի քիչ ժամանակ ծախսի տեսակավորման և ավելի շատ ժամանակ՝ անվտանգ կոդի առաքման վրա։

ՀՏՀ
Ո՞րն է տարբերությունը CWE-ի և CVE-ի միջև:
CWE-ն (Ընդհանուր թուլությունների ցանկ) նկարագրում է ծրագրային թուլության մի տեսակ՝ խոցելիությունների արմատական պատճառի կատեգորիան: CVE-ն (Ընդհանուր խոցելիություններ և էքսպոզիցիաներ) նույնականացնում է որոշակի խոցելիության դեպք որոշակի արտադրանքի մեջ: Մեկ CWE-ն կարող է լինել հազարավոր CVE-ների արմատական պատճառը:
Ո՞րն է CWE-ի և CVE-ի համեմատության օրինակը։
CWE-89-ը SQL ներարկումը նկարագրում է որպես թուլության տեսակ: CVE-2021-44228 (Log4Shell)-ը Apache Log4j-ի հատուկ շահագործելի խոցելիություն է: Log4Shell-ը կապվում է CWE-ի արմատային պատճառի հետ, բայց այն առանձին, հետևելի CVE է՝ իր սեփական թարմացվող տարբերակով և ծանրության աստիճանով:
Ո՞րն է ավելի կարևոր՝ CWE-ն, թե՞ CVE-ն։
Երկուսն էլ ծառայում են տարբեր նպատակների և լավագույնս աշխատում են միասին: CWE-ները օգնում են կանխել թույլ կողմերը մշակման ընթացքում: CVE-ները օգնում են շտկել արտադրության մեջ հայտնի խոցելիությունները: Հզոր անվտանգության ծրագրերը CWE-ն օգտագործում են կոդի վերանայման և SAST սկանավորում և CVE հետևում ընթացքում SCA և թարմացումների կառավարում։
Ի՞նչ է CVSS-ը և ինչպե՞ս է այն կապված CVE-ի հետ։
CVSS-ը (Ընդհանուր խոցելիության գնահատման համակարգ) ծանրության գնահատման շրջանակ է, որն օգտագործվում է CVE-ները 0-10 սանդղակով գնահատելու համար: Այն օգնում է առաջնահերթություն տալ, թե որ CVE-ները պետք է առաջինը շտկել, բայց այն չունի իրական ժամանակի շահագործման համատեքստ, այդ իսկ պատճառով թիմերի մեծ մասն այժմ այն համատեղում է EPSS միավորների հետ:
Ի՞նչ է EPSS-ը և ինչո՞ւ է այն կարևոր։
EPSS-ը (Exploit Prediction Scoring System) կանխատեսում է CVE-ի շահագործման հավանականությունը իրական աշխարհում առաջիկա 30 օրվա ընթացքում: CVSS-ի ծանրության և հասանելիության վերլուծության հետ համատեղ, EPSS-ը այժմ ամենաարդյունավետ միջոցն է խոցելիության աղմուկը նվազեցնելու և վերացումը հարձակվողների իրական թիրախի վրա կենտրոնացնելու համար:
Ինչպե՞ս է Xygeni-ն օգնում կառավարել CWE-ն և CVE-ն։
Xygeni-ի առաջնահերթությունների սահմանման ձագարը համատեղում է CVSS-ը, EPSS-ը, հասանելիությունը, ինտերնետային ազդեցությունը և բիզնեսի վրա ազդեցությունը՝ հազարավոր CVE հում արդյունքները կրճատելով մինչև մի քանի իսկապես կիրառելի ռիսկերի: CWE քարտեզագրումները բացահայտում են արմատական պատճառները, որպեսզի թիմերը կարողանան շտկել հիմքում ընկած թուլությունը՝ ոչ թե պարզապես շտկել առանձին դեպքերը:
