Սեփական շարժիչներ, ամբողջական հարթակ on-premise և վնասակար ծրագրերի հայտնաբերում, որը սկսվում է ստորագրության գոյությունից առաջ։
Տեսեք, թե ինչպես է Xygeni-ն համեմատվում Այկիդոյի հետ ձեր սեփական պահոցներում։

Հինգ տարբերություն, որոնք կարևոր են
Լրիվ հարթակ on-premise (մեկ վարձակալ): DAST-ը գործում է ձեր ենթակառուցվածքի ներսում՝ առանց ինտերնետ կապի:
Վարքային չարամիտ ծրագիր գրանցամատյանի հրապարակման մեջ, որը տարածվում է ամբողջ տարածքում pipelines, կոնտեյներներ, սկզբնական կոդ commits.
Ընդունեք Snyk-ից, Veracode-ից, Checkmarx-ից ստացված տվյալները: Կիրառեք արհեստական ինտելեկտի տեսակավորումը, բացատրությունը և շտկումը բոլորի վրա:
Սեփականատիրական բնիկ սկանավորման շարժիչներ (ոչ թե OSS օրկեստրացիա): Մեկ SLA, մեկ ճանապարհային քարտեզ, գումարած SLSA + in-toto + CBOM:
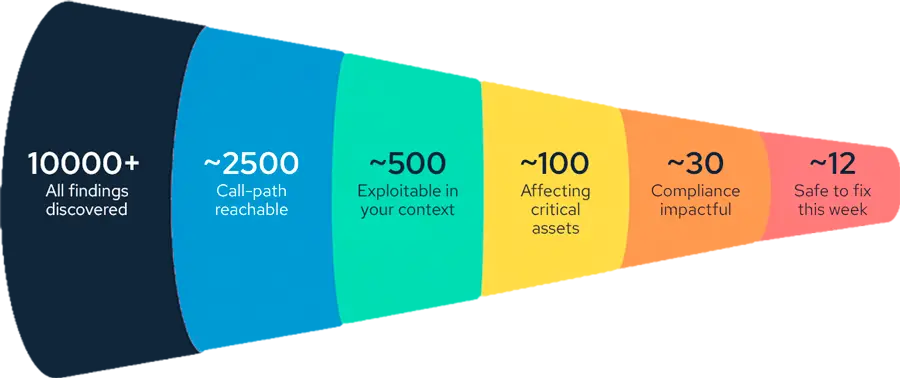
Բիզնեսի համար նախատեսված ձագարաձև խողովակ, որը հազարավոր արդյունքներ է նեղացնում մինչև այն քչերը, որոնք հասանելի են և շահագործելի։

Ի՞նչն է ամենաշատը փոխում ձեր աշխատանքային հոսքը
Քսիգենին որոշում է, թե ինչն է նախ շտկել և նվազեցնել աղմուկը։
Ձագարից հետո Վերականգնման ռիսկի մեթոդի մակարդակ կիրառվում է. Xygeni-ն վերլուծում է զանգերի գրաֆիկը և ցույց է տալիս, թե որ ուղղումները կխափանեն զանգահարողներին՝ նախքան դրանք կիրառելը։
Կողք կողքի
| Ընդունակություն | | Այկիդո |
|---|---|---|
| Սկանավորող շարժիչներ | ✅ Սեփականատիրոջ բնիկ շարժիչներ | ⚠️ OSS-ի վրա հիմնված (Opengrep, Trivy, ZAP) |
| Նախնական ստորագրման չարամիտ ծրագրերի հայտնաբերում անվճար պլանում | ✅ MEW-ն ներառված է անվճար մշակողի պլանում | ❌ Անվճար պլանը հիմնված է հայտնի ստորագրությունների վրա |
| Մշակողի վերջնակետի պաշտպանություն | ✅ Փաթեթներ, IDE ընդլայնումներ և մոդուլներ, գումարած ցանցային երթևեկություն՝ մեկ կազմակերպության քաղաքականության ներքո։ | ⚠️ Միայն փաթեթների տեղադրումներ |
| Լրիվ հարթակ on-premise / միայնակ վարձակալ | ✅ Լիարժեք հարթակ տեղում | ⚠️ Տեղական սկաներ + ամպային dashboard |
| DAST կատարման մոդել | ✅ Տեղական, անսահմանափակ զուգահեռ աշխատանքի հնարավորություն | ⚠️ Միայն ամպային (IP սպիտակ ցուցակ + ինտերնետային կապ) |
| Բերեք ձեր սեփական արհեստական ինտելեկտի մոդելը | ✅ Ցանկացած իրավունքի լիցենզիա, այդ թվում՝ ինքնասպասարկման ծրագրերով | ⚠️ Միայն Այկիդոյի սեփական իրավունքի լիցենզիան |
| Նախնական ստորագրման վնասակար փաթեթների հայտնաբերում (MEW) | ✅ Վարքային վարքագիծ գրանցամատյանի հրապարակման ժամանակ | ⚠️ Այկիդո Ինտել (ուղիղ հեռարձակում) |
| Վնասակար ծրագրերի հայտնաբերում ամբողջ տարածքում SDLC | ✅ Pipelines + կոնտեյներներ + commits | ⚠️ Փաթեթների վրա կենտրոնացած |
| CI/CD pipeline security (ամբողջականություն + ծագում) | ✅ Pipeline ամբողջականություն, անոմալիա, SLSA + in-toto | ⚠️ Սկանավորում է pipeline, չի ապահովում այն |
| Արհեստական բանականության տեսակավորում + ռիսկերի առաջնահերթություն | ✅ Սեփական + երրորդ կողմի արդյունքների հիման վրա տեսակավորում + ձագարաձև վերլուծություն + մեթոդի մակարդակ | ⚠️ Միայն սեփական սկաներներ, առանց երրորդ կողմի գտածոների |
| Գաղտնիքների ավտոմատ չեղարկում + միաձուլման արգելափակում | ✅ Ավտոմատ չեղարկում + միաձուլման բլոկ | ⚠️ Միայն հայտնաբերել և ստուգել |
| CBOM — Գաղտնագրման նյութերի ցանկ | ✅ Ստեղծվել է յուրաքանչյուր թողարկման համար | ❌ Անհասանելի |
Մրցակցի մասին տեղեկատվությունը հիմնված է հրապարակայնորեն մատչելի փաստաթղթերի վրա, որոնք վերանայվել են 2026 թվականի սեպտեմբերին: Նկատե՞լ եք ինչ-որ հնացած բան: Իմաց տուր մեզ.
Դիֆերենցիալ
| Բաղադրիչ | | Այկիդո |
|---|---|---|
| Dashboard / Սերվեր | ✅ Հաճախորդի միջավայր* | ⚠️ Այկիդո ամպ |
| Գտածոների պահեստ | ✅ Հաճախորդների միջավայր | ⚠️ Այկիդո ամպ |
| DAST կատարում | ✅ Հաճախորդների ենթակառուցվածք (առանց ինտերնետի) | ⚠️ Aikido ամպ (IP սպիտակ ցուցակ + դոմեյնի ստուգում) |
| Արհեստական բանականություն / Իրավունքի մագիստրոսական գիտությունների եզրակացություն | ✅ Հաճախորդի ընտրություն, ներառյալ ինքնուրույն հյուրընկալումը | ⚠️ Այկիդոյի ենթակառուցվածք |
| Ավտոմատ շտկումը հասանելի է անցանց ռեժիմում | ✅ Այո | ❌ Ոչ (Տեղական սկաների հաշիվները կորցնում են AutoFix UI-ը) |
Դիֆերենցիալ
Երկշերտ արհեստական բանականության վերլուծություն փաթեթների գրանցամատյանի հրապարակման ժամանակ։ Բռնում է չարամիտ վարքագիծը նախքան ստորագրության գոյությունը՝ տպագրական սխալներ, խեղաթյուրում, արտահոսքի օրինաչափություններ, կախվածության խառնաշփոթ։
Հայտնաբերումը տարածվում է մինչև pipelines, կոնտեյներների պատկերներ և սկզբնական կոդ commitս. Բռնում է հակառակ պարկուճները pipelines, կառուցման սկրիպտներում առկա չարամիտ հրամաններ և կեղծված արտեֆակտներ, ոչ միայն վատ փաթեթներ։
Բնիկ SLSA և ընդհանուր հավաստագրեր յուրաքանչյուր կառուցվածքի համար, գումարած նյութերի գաղտնագրման ցանկ (CBOM) յուրաքանչյուր թողարկման համար, որպեսզի դուք իմանաք, թե որ գաղտնագրությունը պետք է տեղափոխեք։
Փաթեթները, IDE ընդլայնումները և պլագինները մնում են արգելափակված մինչև ձեր քաղաքականության կողմից սահմանված նվազագույն տարիքի հասնելը։
Վնասակար IP-ների և դոմեյնների երթևեկությունը արգելափակվում է վերջնակետում, և վարակված մեքենան մեկուսացվում է։
Անվտանգության թիմը սահմանում է թույլատրված և մերժված բաղադրիչները, ինչպես նաև լիազորված գրանցամատյանները։
Decisիոնները օգտագործում են Xygeni-ի ստորագրության նախնական վնասակար ծրագրերի հետախուզությունը, այլ ոչ թե միայն հայտնի-վատ տվյալների փոխանցման աղբյուրները։
Այո, հատկապես, եթե ձեզ անհրաժեշտ է ամբողջական հարթակը on-premise, ձեր սեփական LLM-ը կամ վնասակար ծրագրերի հայտնաբերումը փաթեթներից այն կողմ: Xygeni-ն օգտագործում է սեփական սկանավորման շարժիչներ և գործարկում է dashboard, արդյունքներ, DAST և արհեստական բանականության եզրակացություն ձեր սեփական միջավայրում։
Այո։ Վրա Enterprise պլան, ամբողջ հարթակը գործում է on-premise, օդային բացվածքով կամ հիբրիդային, ներառյալ DAST և արհեստական բանականության հնարավորություններ՝ ինքնուրույն տեղակայված մոդելով։
Ցանկացած LLM՝ առևտրային մատակարար, ինքնուրույն հոսթինգով մոդել կամ Xygeni-ի սեփական։ Տվյալները մնում են ձեր միջավայրում, իսկ օգտագործումը՝ ձեր պայմանագրով։
MEW-ն վերլուծում է յուրաքանչյուր նոր փաթեթի վարքագծային վերլուծությունը գրանցամատյանի հրապարակման ժամանակ, նախքան ստորագրության առկայությունը։ Հայտնաբերումը նաև ներառում է pipelines, կոնտեյներների պատկերներ և սկզբնական կոդ commits.
Այո։ Անվճար մշակողի պլանը ներառում է MEW նախնական ստորագրության վնասակար ծրագրերի հայտնաբերում։
Բերեք ձեր Այկիդոյի գնահատման բաց թողնված հարցերը։ Մենք կքննարկենք դրանք ձեր փաթեթում։