

Ոչինչ չի խախտվել։ Գործակալը կատարել է իր աշխատանքը, դիպչել է կախվածության, կարգավորման կամ ծառայության, որին ոչ ոք չի խնդրել դիպչել, և ամբողջ ընթացքում մնացել է իր թույլտվությունների սահմաններում։ Այս նիստում դուք կտեսնեք, թե ինչու է այդ դեպքն ավելի դժվար, քան ցանկացած հարձակում. ինչպես է նախապես գծված սահմանը ավելի լայն դառնում, քան պահանջվող առաջադրանքը, ինչու է հաստատումը...cisՄի անգամ արված գործողությունը, մինչ գործողությունը շարունակվում է, ինչպես մշտական մուտքը մշակողի նոութբուքը վերածեց թագի զարդի, և ինչպիսին է վերականգնումը, երբ գործողը չի կարողանում բացատրել իր սեփական դատողությունները: Գրանցվեք հիմա՝ տեսնելու համար, թե որտեղ է գտնվում վերջին կիրառելի պահը և ինչն է պարունակում պայթյունի շառավիղը:

Այն պահից, երբ արհեստական բանականության գործակալը տեղադրում է կախվածություն կամ փոփոխում է Dockerfile-ը, ձեր SBOM և ծագման ենթադրությունները արդեն փորձարկվում են, և թիմերի մեծ մասը ոչ մի կերպ չի կարողանում ստուգել, թե իրականում ինչ է տեղի ունեցել։ Այս նիստում դուք կտեսնեք իրական փոփոխությունը ուղիղ եթերում. ինչպես է փոխվում տեղադրման պահը, երբ ոչ մի մշակող նախ չի նայում փաթեթի անվանը, թե արդյոք SBOMները և ծագումը դեռևս ուժի մեջ են, երբ գործակալը կատարել է դեcisիոն, և այն, ինչ մնացել է կոդի վերանայումից և ձախից տեղաշարժից, երբ գործակալները commit, և երբեմն միավորվում են առանձին։ Գրանցվեք հիմա՝ տեսնելու համար, թե ինչպիսին է իսկապես անվտանգ գործակալը pipeline պահանջվում է գործնականում, ոչ միայն տեսականորեն։

Դիտեք մեր առաջիկա վեբինարը։ Արհեստական բանականության կոդավորման օգնականները հալյուցինացիաներ են անում փաթեթների անուններով, և հարձակվողներն արդեն իսկ գրանցում են այդ կեղծ անունները վնասակար ծրագրով։ Այս սեսիայի ընթացքում դուք կտեսնեք, թե ինչպես կարելի է քարտեզագրել ձեր ամբողջ արհեստական բանականության էկոհամակարգը՝ արհեստական բանականության գույքագրման և արհեստական բանականության BOM-ի միջոցով, որոնք կներկայացնեն ձեր ծրագրաշարի յուրաքանչյուր մոդել, գործակալ և արհեստական բանականության կողմից ներդրված կախվածություն։ Բացահայտեք, թե ինչպես է Xygeni-ն աշխատում։ Shield արգելափակում է վնասակար փաթեթները նախքան ստորագրության գոյությունը, փակելով այն բացը, որը ստորագրության վրա հիմնված սկաներները թողնում են բաց։ Դիտեք հիմա՝ տեսնելու համար, թե ինչպես պաշտպանել ձեր ծրագիրը, նախքան անփույթ աշխատանքը հաջորդ արհեստական ինտելեկտի առաջարկը կվերածի մուտքի կետի։

Դիտեք հիմա մեր SafeDev զրույցը. Բաց կոդ, արհեստական բանականություն և հարձակման նոր մակերես. զենքացված կոդ, ավելի խելացի պաշտպանություն: Քանի որ արհեստական բանականությունը և բաց կոդը վերաիմաստավորում են ժամանակակից ծրագրային ապահովումը, հարձակման մակերեսը ընդլայնվում է ավելի արագ, քան երբևէ: Կախվածության ռիսկերից և մատակարարման շղթայի ներթափանցումից մինչև արհեստական բանականության կողմից առաջացած շահագործումների ստեղծում, հարձակվողները զարգանում են, և այդպես պետք է զարգանան նաև պաշտպանները: Միացեք Red Hat-ի, TikTok-ի և Xygeni-ի մասնագետներին՝ ուսումնասիրելու, թե ինչպես են արհեստական բանականությունը և ավտոմատացումը վերափոխում բաց կոդով անվտանգությունը: Դիտեք հիմա՝ իմանալու համար, թե ինչպես կառուցել դիմացկունություն, թափանցիկություն և վստահություն ժամանակակից ծրագրային ապահովման մատակարարման շղթայում:

Միացե՛ք մեր հաջորդ SafeDev զրույցին. Արհեստական բանականությունն արդեն ձեր ներսում է SDLC. Հիմա ի՞նչ։ Արհեստական բանականությունը չի թակում ձեր ծրագրային ապահովման մատակարարման շղթայի դուռը, այն արդեն ներսում է։ Երկրորդ օդաչուները, գործակալները, MCP սերվերները և արհեստական բանականության կողմից ստեղծված կախվածությունները վերաձևավորում են կոդի կառուցման, վերանայման և առաքման եղանակը։ Այս SafeDev Talk-ում OWASP ղեկավարները և AppSec փորձագետները կբացատրեն, թե դա իրականում ինչ է նշանակում ձեր անվտանգության դիրքորոշման համար, որտեղ են կառավարման մոդելները խափանվում, և ինչ գործնական վերահսկողություններ են իրականում աշխատում՝ առանց դանդաղեցնելու ինժեներական թիմերը։ Ակնկալեք կոնկրետ, գործնական եզրակացություններ (ոչ միայն տեսություն) այն մասին, թե ինչպես ներդնել գործնական վերահսկողություններ, որոնք պաշտպանում են արհեստական բանականության կողմից օժանդակվող մշակումը՝ առանց ձեր ինժեներների համար խոչընդոտ դառնալու։ Գրանցվեք հիմա։

Արհեստական բանականությունն այժմ ժամանակակից ծրագրային ապահովման մատակարարման հիմնական կատարողական շերտն է, որը վերաձևավորում է կիրառական անվտանգության և ծրագրային ապահովման մատակարարման շղթայի հարձակումների նախագծման և մասշտաբավորման եղանակը: Քանի որ կազմակերպությունները պատրաստվում են 2026 թվականին, կարևոր է հասկանալ, թե ինչպես են հարձակվողները շահագործում ավտոմատացումը, վստահությունը և արհեստական բանականության վրա հիմնված աշխատանքային հոսքերը: Այս զեկույցը ներկայացնում է AppSec սպառնալիքի մոդելի ապացույցների վրա հիմնված վերլուծություն՝ օգնելով անվտանգության և DevSecOps թիմերին հասկանալ ի հայտ եկող ռիսկերը և պաշտպանական փոփոխությունները, որոնք անհրաժեշտ են առաջատար մնալու համար: Դիտեք այն հիմա:

Դիտեք հիմա մեր SafeDev զրույցը՝ «Ծրագրային ապահովման մատակարարման շղթաները ճնշման տակ. ինչ սովորեցրեց մեզ 2025 թվականը վնասակար ծրագրերի և արհեստական բանականության մասին, և ինչ է սպասվում հաջորդիվ» թեմայով։ 2025 թվականը փոխվեց։ software supply chain securityՆոր հարձակման մեխանիզմները (արհեստական բանականության կողմից աջակցվող վնասակար ծրագրեր, ինքնատարածում և վստահության չարաշահում մեծ մասշտաբով) բացահայտեցին առկա պաշտպանության սահմանները: Միացեք այս փորձագետների կողմից վարվող սեմինարին՝ հասկանալու համար, թե իրականում ինչ է փոխվել 2025 թվականին և ինչի պետք է հարմարվեն մշակման և անվտանգության թիմերը 2026 թվականի համար: Դիտեք դրվագը հիմա:

2026 թվականի սեպտեմբերի 11-ից սկսած՝ CRA-ն ձեզ 24 ժամ է տալիս ENISA-ին հաղորդելու ակտիվորեն շահագործվող խոցելիության մասին, նույնիսկ շուկայում արդեն իսկ առկա ապրանքների համար, և թիմերի մեծ մասը դեռևս աշխատանքային հոսք չունի դրա համար։ Այս նիստում դուք կտեսնեք իրական գործընթացը՝ ստեղծելով... SBOM իմանալ, թե որ ապրանքի տարբերակներն են ազդվել, տեսակավորել արդյունքները հասանելիության և շահագործելիության վերլուծության միջոցով՝ իրական ռիսկը աղմուկից առանձնացնելու համար, և կարգավորել ծանուցումները, որպեսզի ճիշտ անձը տեղեկացվի այն պահին, երբ հայտնաբերումը վերածվի հաղորդելի միջադեպի: Գրանցվեք հիմա՝ տեսնելու, թե ինչպես կարելի է CRA-ի ծանուցումների ժամացույցը իրավական վերջնաժամկետից վերածել աշխատանքային հոսքի, որը ձեր թիմը կարող է իրականում իրականացնել ճնշման տակ:
Vibe կոդավորումը արագացնում է ծրագրային ապահովման մատակարարումը, բայց նաև արագացնում է ռիսկերը: Քանի որ արհեստական բանականության կողմից ստեղծված կոդը և ինքնավար գործակալները վերաձևավորում են մշակումը, ավանդական AppSec վերահսկողությունները այլևս բավարար չեն արագ մանիպուլյացիաները, հալյուցինացված կոդը և ավտոմատացված մատակարարման շղթայի ազդեցությունը հայտնաբերելու համար: Առանց պատշաճ կառավարման, անապահով օրինաչափությունները կարող են տարածվել արտադրության մեջ մեքենայի արագությամբ: Իմացեք, թե ինչպես պաշտպանել Vibe կոդավորումը, նախքան այն դառնա ձեր կազմակերպության ամենամեծ արհեստական բանականության ռիսկը:

Դիտեք հիմա մեր վեբինարը՝ «Vibe կոդավորում առանց զղջման»։ Արհեստական բանականությունը փոխակերպում է ծրագրային ապահովման կառուցման եղանակը՝ համատեղ օդաչուների և արհեստական բանականության գործակալների կողմից արտադրական կոդի աճող մասնաբաժին ստեղծելով։ Այս սեսիայի ընթացքում դուք կտեսնեք, թե ինչպես պաշտպանել արհեստական բանականության կողմից ստեղծված կոդը անմիջապես IDE-ում՝ իրական ժամանակում խոցելիությունների հայտնաբերմամբ։ guardrails Copilot-ի և հասանելիության վրա հիմնված առաջնահերթության համար: Բացահայտեք, թե ինչպես է արհեստական բանականության օգնությամբ շտկումը օգնում մշակողներին արդյունավետորեն լուծել խնդիրները և ստեղծել անվտանգ, արհեստական բանականության վրա հիմնված ծրագրային ապահովում՝ առանց վերահսկողությունը կորցնելու: Դիտեք հիմա՝ իմանալու համար, թե ինչպես ստեղծել անվտանգ, արհեստական բանականության վրա հիմնված ծրագրային ապահովում սկզբից:

Դիտեք հիմա մեր առաջիկա SafeDev Talk թողարկումը՝ «Անվերջ խոցելիություններ։ Ավելի խելացի պաշտպանություններ»։ Խոցելիության կառավարումը զարգանում է, և ավանդական գործիքները այլևս բավարար չեն։ Միացեք մեզ՝ ուսումնասիրելու, թե ինչպես են ժամանակակից սպառնալիքները պահանջում ավելի խելացի ռիսկի մոդելներ, իրական ժամանակի առաջնահերթություն և ծրագրային ապահովման մատակարարման շղթայի անվտանգության նոր մոտեցում։ Մի բաց թողեք այս սեմինարը, որը լի է փորձագիտական մտածողություններով՝ ձեր AppSec ռազմավարությունը ամրապնդելու և այսօրվա դինամիկ ռիսկերի լանդշաֆտից առաջ մնալու համար։

Դիտեք հիմա մեր SafeDev զրույցը՝ «Կոդից մինչև գործարկման ժամանակ»։ Շատ թիմեր մեծ ներդրումներ են կատարում ստատիկ վերլուծության մեջ, սակայն խոցելիությունները դեռևս հասնում են արտադրության։ Խնդիրը գործիքների պակասը չէ, այլ իրական ռիսկը հասկանալու համար համատեքստի պակասը։ Այս փորձագետների կողմից ղեկավարվող նիստում մենք կուսումնասիրենք, թե ինչու ժամանակակից AppSec-ը չի կարող հույսը դնել մեկ տեսանկյունի վրա, և թե ինչպես է կոդի մակարդակի և գործարկման ժամանակի վերլուծությունների համադրությունը օգնում թիմերին ավելի արդյունավետորեն հայտնաբերել, առաջնահերթություն տալ և շտկել խոցելիությունները ողջ կյանքի ցիկլի ընթացքում։ Դիտեք հիմա՝ հասկանալու համար, թե որտեղ են թերի ներկայիս մոտեցումները և ինչպես կառուցել ավելի ամբողջական, համատեքստին տեղյակ անվտանգության ռազմավարություն։

Դիտեք մեր տարվա վերջին SafeDev զրույցը և բարձրացրեք ձեր մակարդակը Software Supply Chain SecurityՄիացե՛ք ոլորտի առաջատար մասնագետներին, որոնք վերանայում են 2024 թվականի կարևորագույն դասերը, բացահայտում վերջին միտումները և կիսվում գործնականում կիրառելի մտքերով՝ 2025 թվականի մարտահրավերներին պատրաստվելու համար: Այս վեբինարը նախատեսված է անվտանգության մասնագետների և մշակողների թիմերի համար, ովքեր ցանկանում են նորարարություններ անել և առաջատար մնալ դինամիկայում: software supply chain security աշխարհ։ Դիտեք հիմա։
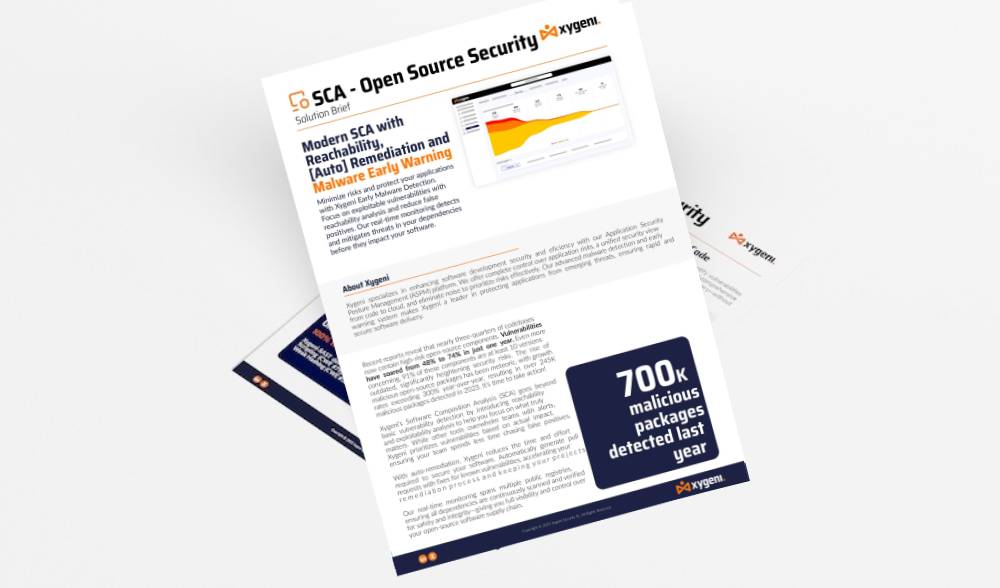
Քսիգենիի SCA Open Source Security Լուծումը կարևոր է։ Այն սկանավորում և արգելափակում է վնասակար փաթեթները հրապարակումից հետո՝ զգալիորեն նվազեցնելով ձեր համակարգերը ներթափանցող վնասակար ծրագրերի և խոցելիությունների ռիսկը։ Մեր համապարփակ մոնիթորինգը ընդգրկում է բազմաթիվ հանրային գրանցամատյաններ՝ ապահովելով, որ բոլոր կախվածությունները մանրակրկիտ ստուգվեն անվտանգության և ամբողջականության համար։ Xygeni-ն նաև բարելավում է ձեր թիմի կարողությունները...

Դիտեք մեր SafeDev զրույցը. Արհեստական բանականությամբ աշխատող DevSecOps – Անվտանգության կազմակերպում ամպային մասշտաբով: Անվտանգությունը չի կարող երկրորդական լինել ժամանակակից մշակման մեջ, և արհեստական բանականությունը վերաձևավորում է այն, թե ինչպես ենք մենք ստեղծում, պաշտպանում և մասշտաբավորում ծրագրային ապահովումը: Այս դրվագում փորձագետները կուսումնասիրեն, թե ինչպես անցնել թարմացումից և սկանավորումից այն կողմ՝ իրական ինտելեկտուալ կազմակերպման հասնելու համար ամբողջ աշխարհում: SDLCԱրհեստական բանականության վրա հիմնված խոցելիությունների կառավարումից մինչև ներկառուցված guardrails in CI/CD և աշխատանքային ժամանակի առումով, այս զեկույցը խորանում է նրանում, թե ինչպիսին է իրականում մասշտաբային, ամպային-բնիկ AppSec-ը: Դիտեք այն հիմա:

Դիտեք և խորացեք՝ անվտանգ հավելվածների հրատապ անհրաժեշտության մեջ՝ տվյալների արտահոսքի և խոցելիությունների աճող թվի լույսի ներքո, անվտանգ, մասշտաբային ծրագրային ապահովում ստեղծելու ներկայիս մարտահրավերները, ներառյալ մեկուսացված աշխատանքային հոսքերը, հեռակա թիմերի միջև հաղորդակցման բացերը և բաց կոդով ծրագրային ապահովման (OSS) ինտեգրման հետ կապված ռիսկերը, և շատ ավելին։ Սովորեք, թե ինչպես հաղթահարել աղմուկը և կենտրոնանալ ամենակարևոր սպառնալիքների վրա։ Մի բաց թողեք հնարավորությունը։
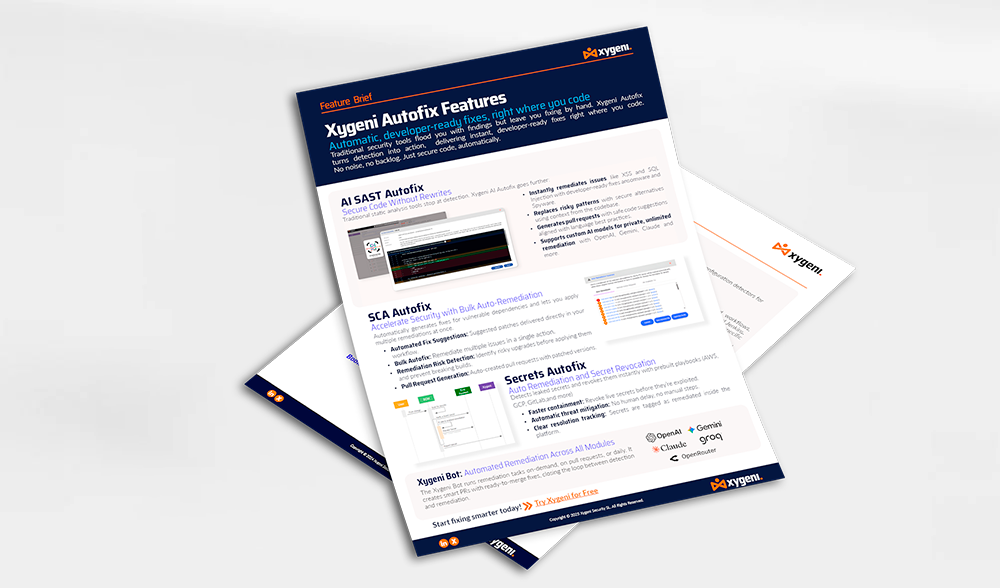
Ավտոմատ, մշակողի համար պատրաստի շտկումներ՝ հենց այնտեղ, որտեղ դուք կոդավորում եք։ Ավանդական անվտանգության գործիքները ձեզ լցնում են գտածոներով, բայց ձեզ թողնում են ձեռքով շտկելու համար։ Xygeni Autofix-ը հայտնաբերումը վերածում է գործողության՝ ապահովելով ակնթարթային, մշակողի համար պատրաստի շտկումներ հենց այնտեղ, որտեղ դուք կոդավորում եք։ Առանց աղմուկի, առանց կուտակումների։ Պարզապես ապահովեք կոդը՝ ավտոմատ կերպով։

Դիտեք մեր SafeDev զրույցը. Ինչպե՞ս անցնել աուդիտը։ Ստեղծելով իրական AppSec՝ համապատասխան ISO-ի, NIST-ի և CRA-ի չափանիշներին։ Այսօր անվտանգ կոդը բավարար չէ. դուք պետք է այն ապացուցեք։ ISO 27001, NIST CSF, CRA, DORA և NIS-2 նման շրջանակների կենտրոնական դերակատարմամբ կազմակերպությունները պետք է ստեղծեն աուդիտի համար պատրաստ AppSec ծրագրեր, որոնք իրականում կդիմանան մանրակրկիտ ուսումնասիրությանը։ Այս դրվագում փորձագետները կուսումնասիրեն, թե ինչպես անցնել քաղաքականությունից պրակտիկայի, ներդնել համապատասխանությունը... CI/CDև համակարգեք ինժեներական, անվտանգության և GRC թիմերը այն բանի շուրջ, ինչը իրականում հաստատվում է: Նայեք դրան հիմա:

Դիտեք մեր հաջորդ SafeDev զրույցը և հեղափոխեք ձեր DevSecOps ռազմավարությունը։ Ուսումնասիրեք, թե ինչպես կարող է նախաձեռնողական ռիսկերի կառավարումը վերափոխել ձեր DevSecOps ռազմավարությունը և ամրապնդել ձեր ծրագրային ապահովման մատակարարման շղթան ի հայտ եկող սպառնալիքներից։ Այս նիստը նախատեսված է կիբերանվտանգության առաջնորդների և մշակողների թիմերի համար, որոնք նվիրված են առաջատար մնալուն խոցելիությունների ավելի ու ավելի բարդ միջավայրում։ Դիտեք դրվագը հիմա։

Դիտեք մեր SafeDev զրույցը. Արհեստական բանականության բացահայտում. Նավարկություն ի հայտ եկող սպառնալիքների և պաշտպանության ուղիների վերաբերյալ հավելվածների անվտանգության մեջ: Քանի որ արհեստական բանականությունը վերափոխում է կիբերանվտանգությունը, դրա ազդեցությունը հավելվածների անվտանգության վրա և՛ հզոր է, և՛ նրբերանգային: Պոլիմորֆ վնասակար ծրագրերից մինչև մոդելային կեղծում և արագ ներարկում, հարձակվողները օգտագործում են արհեստական բանականություն՝ ավելի խելացի հարձակումներ իրականացնելու համար, իսկ պաշտպանները՝ արհեստական բանականություն՝ դրանք ավելի արագ հայտնաբերելու և մեղմելու համար: Դիտեք այն՝ հասկանալու համար հավասարման երկու կողմերն էլ և իմանալու, թե ինչպես ձեր AppSec ծրագիրը արհեստական բանականության համար պատրաստ դարձնել:
Դիտեք 2025 թվականի առաջին SafeDev Talk-ը և բարձրացրեք ձեր Open Source Security ռազմավարություններ։ Լսեք առաջատար մասնագետներին, որոնք կուսումնասիրեն 2024 թվականի հիմնական դասերը, առաջադեմ պաշտպանական մեխանիզմները և OSS անվտանգության ապագան։ Սա ձեր հնարավորությունն է մնալու զարգացող սպառնալիքների լանդշաֆտից առաջ և սովորելու ձեր ծրագրային ապահովման մատակարարման շղթան պաշտպանելու կանխարգելիչ ռազմավարություններ։

Այս զեկույցը ընդգծում է ծրագրային ապահովման մատակարարման շղթաների թիրախավորման աճող միտումը կիբեռհարձակումների միջոցով, որոնք շահագործում են բաց կոդով կախվածությունների խոցելիությունները և CI/CD pipelineDORA-ի և NIS2-ի նման կանոնակարգերի կողմից համապատասխանության պահանջները խստացնելու հետ մեկտեղ, անհրաժեշտություն է առաջանում կիրառել ուժեղ անվտանգության միջոցառումներ: Բարելավեք ձեր կազմակերպության software supply chain security, ապահովելով դիմադրողականություն զարգացող կիբեռսպառնալիքների նկատմամբ 2025 թվականին մեր համապարփակ ուղեցույցի միջոցով։

Անվտանգության թիմերը հաճախ ապավինում են SCA և SAST առանձին, ինչը կարող է հանգեցնել զգոնության հոգնածության, մասնատված պատկերացումների և բաց թողնված ռիսկերի: Դրանց միջև ընտրություն կատարելու փոխարեն, իրական մարտահրավերն այն է, թե ինչպես ստիպել նրանց միասին աշխատել՝ ավելի ուժեղ անվտանգության դիրքորոշման համար: Դիտեք մեր SafeDev Talk-ը և պարզեք, թե ինչու: SCA Միայնակ բավարար չէ, ինչպես է հասանելիության վերլուծությունը նվազեցնում կեղծ դրականները, ինչու՞ SAST լրացնում է AppSec ծածկույթի կարևոր բացերը և շատ ավելին։ Դիտեք այն հիմա։
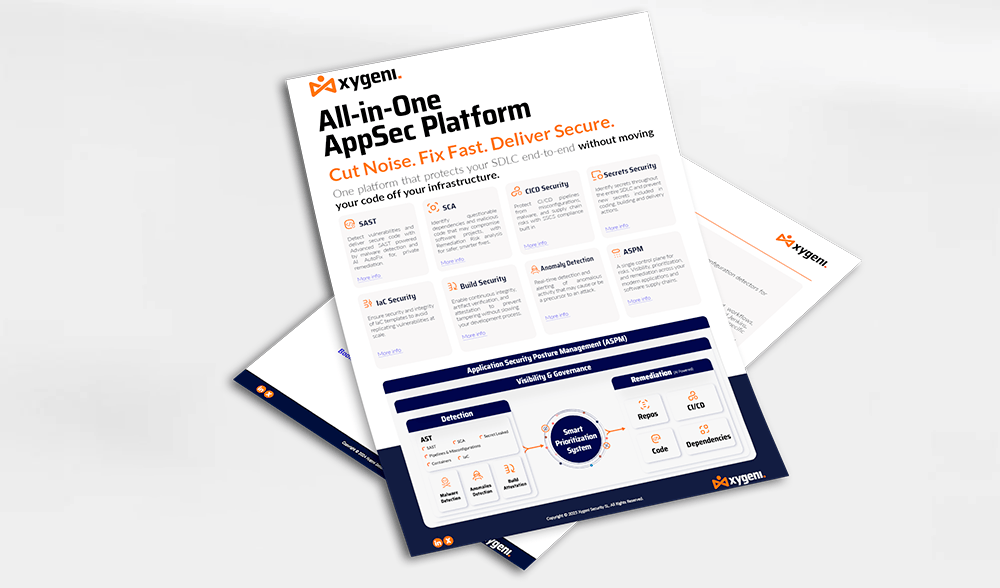
Xygeni-ի եզակի հնարավորությունները ապահովում են ծրագրային ապահովման մատակարարման շղթայի ամբողջական տեսանելիություն՝ հնարավորություն տալով համակարգված գործընթաց իրականացնել իրենց ծրագրային ապահովման մատակարարման շղթայի հետ կապված ռիսկերի գնահատման, ամենակարևոր բաղադրիչների բացահայտման և առաջնահերթության սահմանման, ինչպես նաև իրենց գլոբալ և մանրամասն անվտանգության դիրքի արդյունավետ և արդյունավետ գնահատման և բարելավման համար...

Application Security Posture Management (ASPM) օրեցօր ավելի մեծ ժողովրդականություն է վայելում։ Այնուամենայնիվ, դրա կոնկրետ գործառույթները կարող են լիովին պարզ չլինել բոլորի համար։ Ապահովեք ձեր տեղը հիմա։ Միացեք մեր SafeDev զրույցին «Ձեզ պե՞տք է ASPM ձեր կյանքում՞» կիբերանվտանգության փորձագետներ Ջեյմս Բերտոտիի, Ուիլյամ Պալմի և Լուիս Գարսիայի հետ՝ ուսումնասիրելու ներուժը ASPM որպես ամբողջական կիրառական անվտանգության լուծում և շարունակեք հզորացնել ձեր կազմակերպությունը։
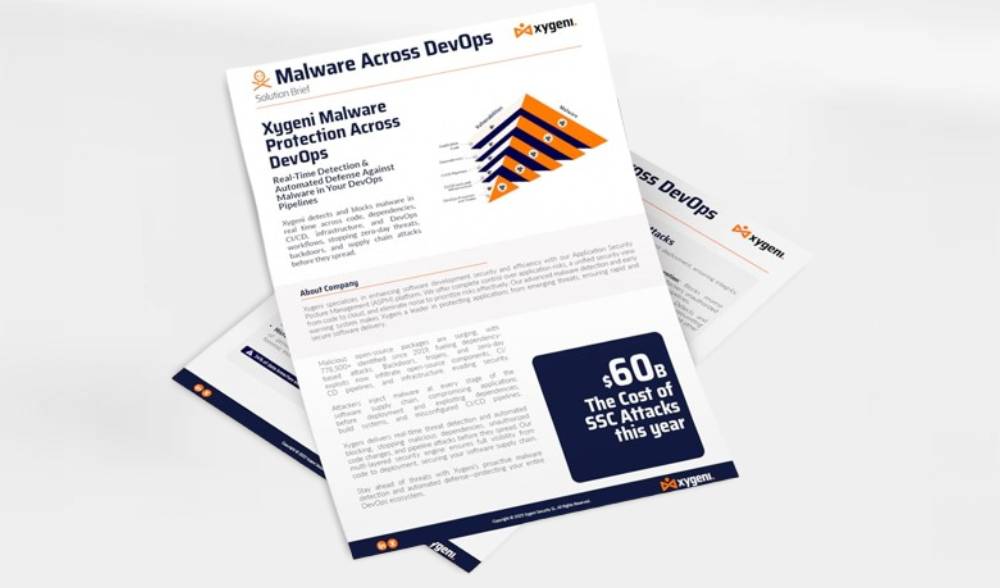
Xygeni-ի DevOps-ի համար վնասակար ծրագրերի հայտնաբերման լուծումը ապահովում է իրական ժամանակի պաշտպանություն ձեր ծրագրային ապահովման մատակարարման շղթայում ներարկված վնասակար կոդից: Այն անընդհատ սկանավորում է ձեր... SCM և CI/CD միջավայրեր՝ վնասակար ծրագրերը, հետին դռները և կասկածելի արտեֆակտները հայտնաբերելու համար, նախքան դրանք արտադրության մեջ մտնելը: Մշակման գործընթացի վաղ փուլում ինտեգրվելով՝ Xygeni-ն օգնում է թիմերին կանխել սպառնալիքները աղբյուրից: Լուծումը աջակցում է արագ...

Դիտեք մեր SafeDev Talk-ը և փոխակերպեք ձեր AppSec ռազմավարությունը։ Բացահայտեք, թե ինչու։ ASPM (Application Security Posture Management) բանալին է զգոնության հոգնածությունը հաղթահարելու, անվտանգության վերաբերյալ պատկերացումները միավորելու և իրական ռիսկերը առաջնահերթ դարձնելու համար: Առաջատար կիբերանվտանգության մասնագետները կխորանան AppSec-ի և DevSecOps-ի ապագայի մեջ՝ կիսվելով գործնական ռազմավարություններով, որոնք կօգնեն ձեզ առաջատար մնալ: Մի բաց թողեք այս հնարավորությունը սովորելու, թե ինչպես կարելի է արդյունավետ դարձնել անվտանգության աշխատանքային հոսքերը և կառուցել DevSecOps անխափան ռազմավարություն: Դիտեք այն հիմա:

Դիտեք հիմա մեր SafeDev զրույցը. Անվտանգություն ըստ լռելյայնի. Ինչպե՞ս է ավտոմատ վերականգնումը վերաձևավորում AppSec-ը: «Անվտանգություն ըստ լռելյայնի» տարբերակը այլևս ընտրովի չէ. այն նոր հիմքն է: Արհեստական բանականության կողմից ստեղծված կոդի, ներդրված արհեստական բանականության բաղադրիչների և կայծակնային արագությամբ մշակման ցիկլերի շնորհիվ ավանդական անվտանգության դարպասները թերի են: Լուծումը՞: Նախաձեռնողական պաշտպանություն և գործնական ավտոմատ վերականգնում, որը գործում է այնտեղ, որտեղ ապրում են մշակողները: Դիտեք հիմա և կատարեք հաջորդ քայլը ժամանակակից AppSec-ում:

Դիտեք մեր SafeDevTalk-ի հոկտեմբերյան թողարկումը՝ պարզելու համար, թե ինչպես կարելի է վերափոխել ծրագրային ապահովման կազմի վերլուծությունը (SCA) և պաշտպանեք ձեր ծրագրային ապահովման մատակարարման շղթան ի հայտ եկող սպառնալիքներից։
Այս սեմինարը նախատեսված է կիբերանվտանգության ոլորտի առաջատարների և մշակողների թիմերի համար, որոնք ձգտում են առաջատար մնալ բաց կոդով խոցելիությունների այսօրվա բարդ միջավայրում։

Բացահայտեք ձեր պաշտպանության ռազմավարությունները CI/CD pipelineի հայտ եկող սպառնալիքների դեմ, ինչպիսիք են ուղղակի և անուղղակի անհատական պաշտպանության միջոցները, վնասակար ծրագրերի ներարկումները և արտեֆակտների թունավորումը, և այլն։
այս eBook, որը գրվել է Xygeni-ի նախնական վաճառքի ղեկավար Լուիս Գարսիայի կողմից, կօգնի ձեզ մնալ հարձակվողներից առաջ՝ օգտագործելով մեր փորձագիտական ուղեցույցը՝ անվտանգության ռիսկերը բացահայտելու, կանխելու և դրանց արձագանքելու վերաբերյալ։ CI/CD pipelines!

Դիտեք մեր «Իրական ժամանակում վնասակար ծրագրերի հայտնաբերում բաց կոդով ծրագրաշարում» վեբինարը՝ բաց կոդով ծրագրաշարի (OSS) վրա ազդող վերջին վնասակար սպառնալիքները ուսումնասիրելու համար: OSS-ի ներդրման աճին զուգընթաց աճում են նաև սպառնալիքների ծավալն ու բարդությունը՝ ստեղծելով նոր մարտահրավերներ ինչպես մշակողների, այնպես էլ կազմակերպությունների համար: Այս խորաթափանց նիստը կբացահայտի վերջին միտումները, ի հայտ եկող սպառնալիքները և առաջադեմ ռազմավարությունները՝ ձեր OSS կախվածությունները վնասակար հարձակումներից պաշտպանելու համար: Դիտեք հիմա:

Դուք չկարողացաք մասնակցել Սան Ֆրանցիսկոյում կայանալիք RSA 2024 համաժողովին։cisկո՞։ Ոչ մի խնդիր։ Դիտեք մեր բացառիկ վեբինարը և ծանոթացեք կիբերանվտանգության ամենակարևոր միտումներից մի քանիսին՝ սկսած փոփոխություններից CISՕ դերեր՝ կիբերպաշտպանության ոլորտի ժամանակակից զարգացումները ղեկավարելու համար՝ այս ամենը ձեր սեղանի շուրջ։ Այս վեբինարի ընթացքում դուք կխորանաք կիբերանվտանգության աշխարհի առաջարկած ամենաթարմ պատկերացումների և ռազմավարությունների մեջ։

Ծրագրային ապահովման մատակարարման շղթայի հարձակումները դառնում են ավելի ու ավելի տարածված և ավերիչ, Gartner-ը կանխատեսում է, որ բոլոր բիզնեսների 45%-ը մինչև 2025 թվականը կենթարկվի խախտումների: Cybersecurity Ventures-ը ևս մեկ անգամ ընդգծում է այս սպառնալիքի լրջությունը՝ կանխատեսելով ապշեցուցիչ 138 միլիարդ դոլարի տարեկան վնաս, որը կարող է առաջանալ ծրագրային ապահովման մատակարարման շղթայի հարձակումներից մինչև 2031 թվականը: Այս մտահոգիչ կանխատեսումները ընդգծում են կազմակերպությունների համար իրենց առաջնահերթությունները սահմանելու հրատապ անհրաժեշտությունը: SSCSՍովորեք, թե ինչպես։
Ծրագրային ապահովման մշակման արագ զարգացող աշխարհում ծրագրային ապահովման մատակարարման շղթայի անվտանգությունը դարձել է կարևորագույն խնդիր։ Սա eBook տրամադրում է համապարփակ ուղեցույց՝ ծրագրային ապահովման մատակարարման շղթային սպառնացող վտանգները հասկանալու և մեղմելու համար՝ հատուկ ուշադրություն դարձնելով շարունակական ինտեգրմանը/շարունակական տեղակայմանը (CI/CDհամակարգեր...)
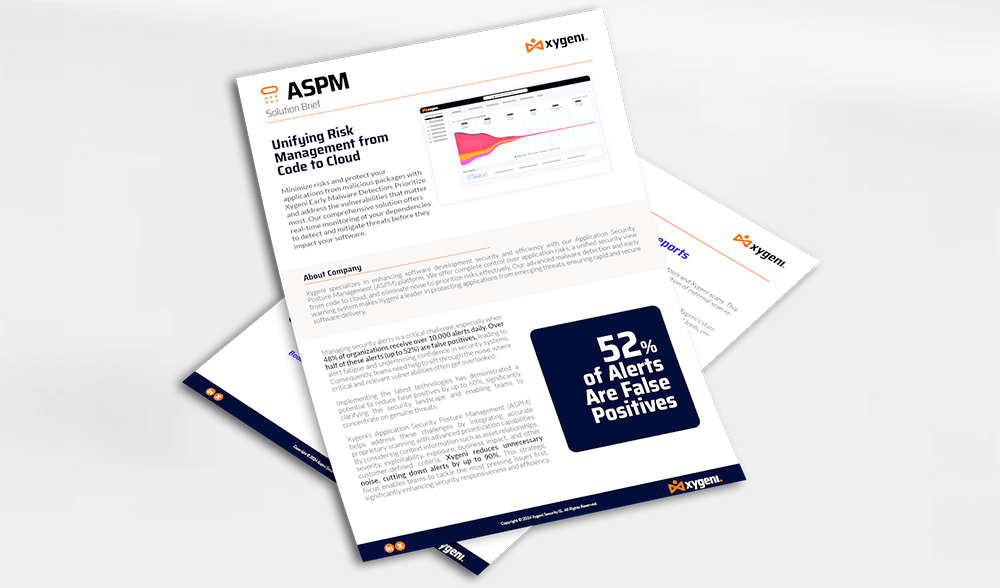
Քսիգենիի Application Security Posture Management (ASPM) օգնում է լուծել այս մարտահրավերները՝ ինտեգրելով ճշգրիտ սեփականատիրական սկանավորումը առաջադեմ առաջնահերթության հնարավորությունների հետ: Հաշվի առնելով համատեքստային տեղեկատվությունը, ինչպիսիք են ակտիվների հարաբերությունները, ծանրությունը, շահագործելիությունը, ազդեցությունը բիզնեսի վրա և հաճախորդի կողմից սահմանված այլ չափանիշներ, Xygeni-ն նվազեցնում է ավելորդ աղմուկը...
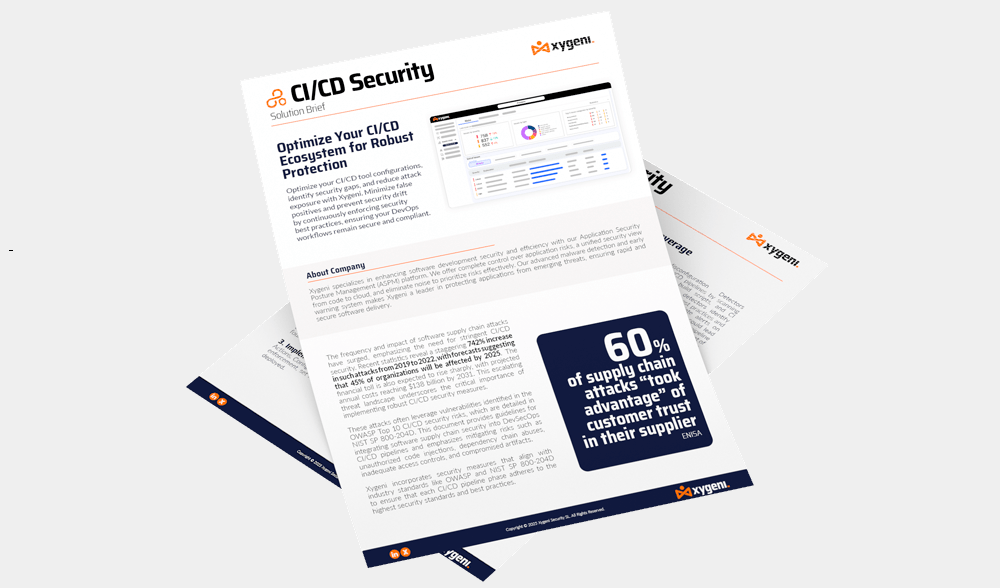
Օպտիմալացնել ձեր CI/CD գործիքների կարգավորումներ, անվտանգության բացերի նույնականացում և Xygeni-ի միջոցով հարձակումների նվազեցում: Նվազագույնի հասցրեք կեղծ դրականները և կանխեք անվտանգության շեղումը՝ անընդհատ կիրառելով անվտանգության լավագույն փորձը, ապահովելով, որ ձեր DevOps աշխատանքային հոսքերը մնան անվտանգ և համապատասխան:

Դիտեք մեր բացման եթերաշրջանի SafeDev Talk թողարկումը DORA-ի մասին հիմա՝ այն տիրապետելու և ֆինանսական կարգավորման անընդհատ փոփոխվող ոլորտում առաջատար մնալու համար: Այս վեբինարը հատուկ մշակված է ֆինանսական հաստատությունների համար և կօգնի ձեզ կողմնորոշվել DORA-ի ազդեցության վրա գործառնական անվտանգության և համապատասխանության վրա: Դուք կստանաք գործնական ռազմավարություններ և փորձագիտական գիտելիքներ, որոնք ձեզ ավելի լավ կպատրաստեն ապագային:
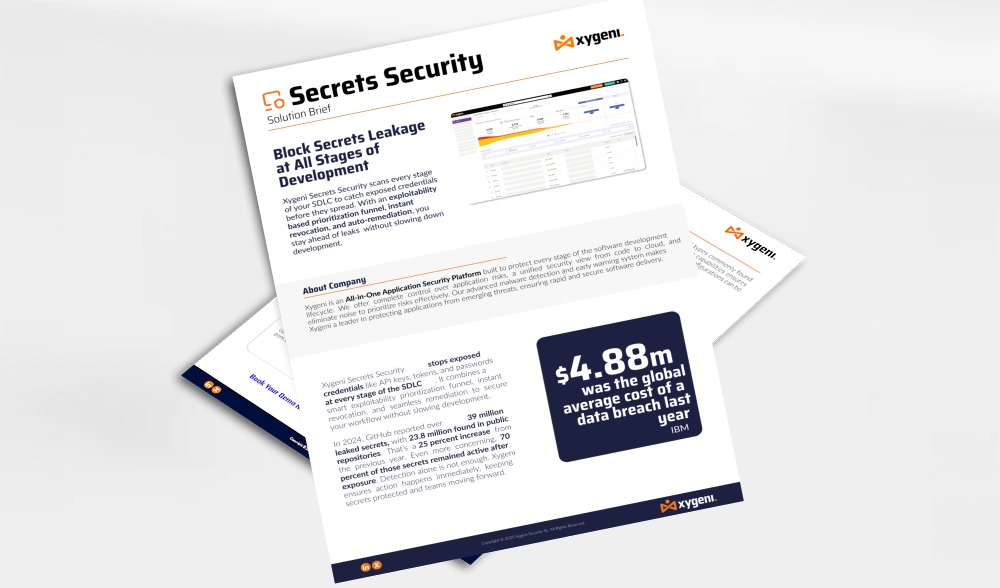
Xygeni Secrets Security հանդես է գալիս որպես ձեր հուսալի պաշտպան, որը նախատեսված է կարևորագույն գաղտնիքների, ինչպիսիք են գաղտնաբառերը, API բանալիները և տոկենները, արտահոսքը կանխելու համար: Քանի որ կիբերսպառնալիքները անընդհատ զարգանում են, կարևոր է ունենալ լուծում, որը ոչ միայն կհայտնաբերի, այլև ակտիվորեն կկանխի արտահոսքերը, նախքան դրանք կհանգեցնեն խախտման: Xygeni-ն թույլ է տալիս ձեր թիմերին աշխատել վստահությամբ՝ ապահովելով, որ ձեր մշակման գաղտնիքները պահվեն անվտանգ...

Դիտեք հիմա մեր SafeDev Talk-ի թողարկումը՝ «Անվտանգություն առանց սիլոների» թեմայով, և իմացեք «Բոլորը մեկում» AppSec հարթակների օգտագործման իրական արժեքի մասին: Սիլոները շարունակում են մնալ արդյունավետ ռիսկերի կառավարման հիմնական խոչընդոտը: Այս նիստը ուսումնասիրում է, թե ինչպես կարող է «բոլորը մեկում» հարթակի ներդրումը հեշտացնել ձեր AppSec ռազմավարությունը, բարելավել անվտանգության և մշակման թիմերի միջև համագործակցությունը, օգնել ձեզ առաջ անցնել ի հայտ եկող սպառնալիքներից և շատ ավելին: Դիտեք հիմա և ստացեք ռազմավարություններ՝ ձեր հավելվածներն ու ծրագրային ապահովման մատակարարման շղթան պաշտպանելու համար:
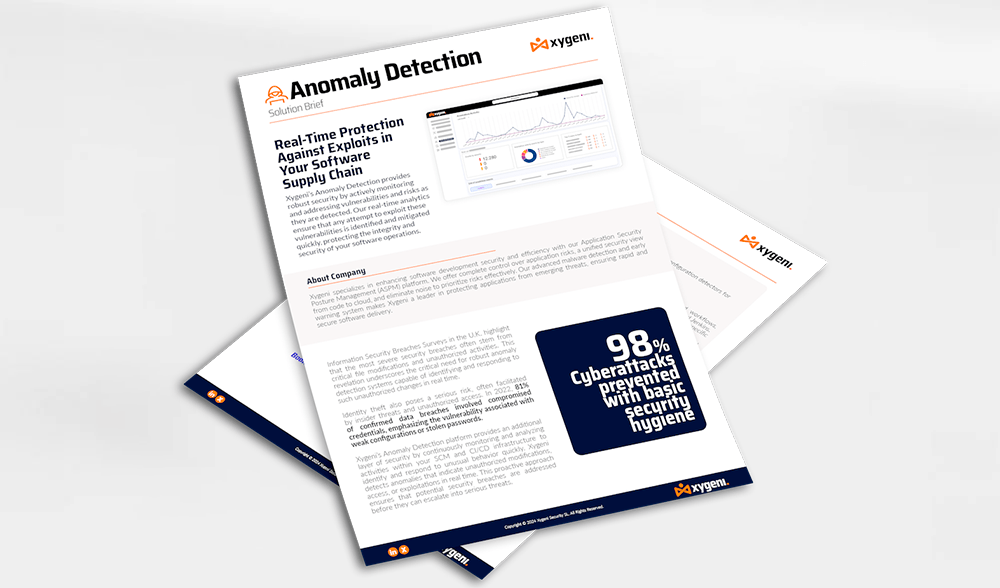
Xygeni-ի անոմալիաների հայտնաբերման հարթակը ապահովում է անվտանգության լրացուցիչ շերտ՝ անընդհատ վերահսկելով և վերլուծելով ձեր ներսում գործունեությունը։ SCM և CI/CD ենթակառուցվածք՝ անսովոր վարքագիծը արագորեն հայտնաբերելու և դրան արձագանքելու համար: Xygeni-ն իրական ժամանակում հայտնաբերում է անոմալիաներ, որոնք վկայում են չարտոնված փոփոխությունների, մուտքի կամ շահագործման մասին: Այս նախաձեռնողական մոտեցումը ապահովում է ...
Չնայած OSS-ի կարևոր դերին, դրա ինտեգրումը լի է անվտանգության մարտահրավերներով: Վերջին զեկույցները ընդգծում են OSS-ի դեմ ուղղված վնասակար ծրագրերի հարձակումների աճը, որոնց դեպքերը 2022 թվականին աճել են 633%-ով և շարունակել են աճել 245%-ով 2023 թվականին: Ավանդական անվտանգության միջոցառումները, որոնք մեծապես կախված են հայտնի խոցելիությունների նույնականացումից՝ ընդհանուր խոցելիությունների և էքսպոզիցիաների (CVE) միջոցով, անբավարար են ապացուցվում: Այս միջոցառումները հաճախ ներառում են խոցելիությունների մասին հաղորդումների ուշացումներ, սահմանափակ ծածկույթ և բարդ և զրոյական օրվա սպառնալիքները հայտնաբերելու անկարողություն...
Մեր համապարփակ սպիտակ թուղթը խորանում է NIST SP 800-204D-ի բարդությունների մեջ՝ համապարփակ... SSCS Գործելակերպերը և դրանց նշանակությունը այսօրվա ծրագրային ապահովման մշակման միջավայրում: Այս խորաթափանց ուղեցույցի միջոցով դուք կստանաք արժեքավոր գիտելիքներ այն մասին, թե ինչպես օգտագործել NIST ուղեցույցները՝ ամրապնդելու համար Software Supply Chain Security...

SafeDevTalks-ի չորրորդ թողարկման մեջ ներկայացված են կիբերանվտանգության առաջատար փորձագետներ Դերեկ Ֆիշերը, Աբհիլաշա Սինհան և Լուիս Ռոդրիգեսը: Այս թողարկումը կանդրադառնա ծրագրային ապահովման մշակման մեջ երրորդ կողմի և բաց կոդով բաղադրիչներից կախվածության կարևոր թեմային, կբացահայտի թաքնված խոցելիությունները և ի հայտ եկող սպառնալիքները: Միացեք մեզ՝ ավելին իմանալու թաքնված խոցելիությունների, ընդլայնվող սպառնալիքների, իրական աշխարհի խախտումների և շատ ավելինի մասին:

Միացե՛ք Xygeni-ի տեխնիկական տնօրեն Լուիս Ռոդրիգեսին և վաճառքի աջակցության մենեջեր Լուիս Մանուել Գարսիային այս վեբինարում՝ նվիրված անվտանգությանը։ CI/CDԻմացեք մեր մասնագետներից, թե ինչպես կիրառել OWASP-ի լավագույն փորձը՝ ձեր անվտանգությունն ամրապնդելու համար CI/CD և պաշտպանեք ձեր ծրագրային ապահովման մատակարարման շղթան։ Պաշտպանեք ձեր CI/CD և ծրագրային ապահովման մատակարարման շղթան OWASP-ի հետ։ Նրանք կխոսեն գույքագրման և վերլուծության մասին, CI/CD Ռիսկերը, հայտնաբերումը և կանխարգելումը, ի թիվս շատ այլ բաների։
Դիտեք Secure Cyber Connect Podcast-ի թողարկումը՝ մեր տեխնիկական տնօրեն Լուիս Ռոդրիգեսի մասնակցությամբ: 15+ տարվա փորձով Լուիսը կիսվում է վնասակար կոդի հայտնաբերման, երրորդ կողմի բաղադրիչների անվտանգության և AppSec ռազմավարությունների ապագայի համար նախատեսված լուծումների վերաբերյալ փորձագիտական գիտելիքներով: SolarWinds-ի հետևանքներից մինչև SSH-ի վերջին հետին դռան միջադեպը, այս թողարկումը լուսաբանում է իրական աշխարհի սպառնալիքները և գործնական պաշտպանության մարտավարությունը: Իմացեք, թե ինչպես ամրապնդել ձեր... SDLC, նվազեցնել մատակարարման շղթայի ռիսկը և մնալ զարգացող կիբեռսպառնալիքներից առաջ։

Միացե՛ք այս երկրորդ դրվագին՝ CI/CD վեբինարներ՝ Xygeni-ի տեխնիկական տնօրեն և համահիմնադիր Լուիս Ռոդրիգեսի և վաճառքի աջակցության մենեջեր Լուիս Մանուել Գարսիայի մասնակցությամբ։ Այս նիստում մենք կուսումնասիրենք «կապույտ թիմի» տեսանկյունը։ CI/CD անվտանգություն՝ խորանալով այն գործնական քայլերի մեջ, որոնք կազմակերպությունները կարող են ձեռնարկել իրենց անվտանգության դիրքերը բարելավելու համար ...
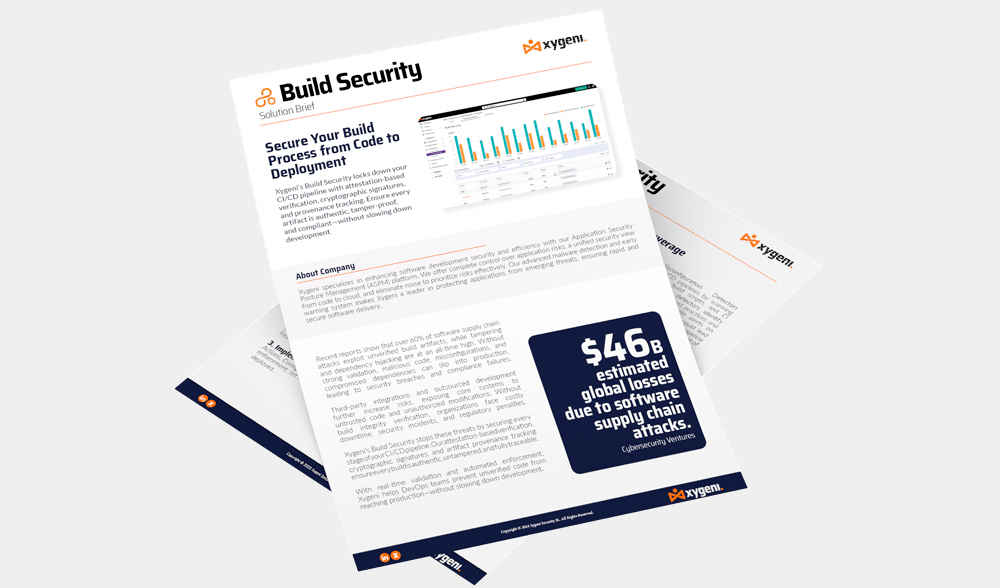
Քսիգենիի Build Security հարթակը ամրապնդում է ձեր CI/CD pipeline արտեֆակտների ամբողջականությունը ստուգելով՝ ավտոմատացված հավաստագրերի, կրիպտոգրաֆիկ ստորագրությունների և ծագման հետևման միջոցով: Այն ապահովում է, որ յուրաքանչյուր կառուցվածք իսկական է, անխափան և կարելի է հետևել իր աղբյուրին: Այս նախաձեռնողական մոտեցումը կանխում է չստուգված կամ վնասակար կոդի մուտքը արտադրության մեջ...

Միացե՛ք մեզ «Դեմիստիֆիկացիայի» համար SBOM «Անվտանգություն» թեմայով, որտեղ կիբերանվտանգության փորձագետներ Ջենիֆեր Քոքսը, Սանտոշ Կամանեն և Խեսուս Կուադրադոն կբացահայտեն SBOM ծրագրային ապահովման որակի և անվտանգության բարելավման, ինչպես նաև համապատասխանության ապահովման գործում: Այս վեբինարը կարևոր է ձեր ծրագրային ապահովման մատակարարման շղթան արդյունավետորեն պաշտպանելու վերաբերյալ գիտելիքներ ձեռք բերելու համար: Իմացեք, թե ինչպես կարող եք հեշտությամբ հզորացնել ձեր ծրագրային ապահովման անվտանգության դիրքը:
Բացահայտեք, թե ինչպես է Xygeni-ն գերազանցում մրցակիցներին՝ ապահովելով ամբողջական արդյունքներ SDLC տեսանելիություն, առաջադեմ CI/CD պաշտպանություն և արհեստական բանականության վրա հիմնված ավտոմատացում: Այս ուղեցույցը մանրամասն նկարագրում է հիմնական տարբերակիչները, որոնք Xygeni-ն դարձնում են առաջատար բազմաֆունկցիոնալ AppSec հարթակ, որն առաջարկում է ավելի խորը ծածկույթ, ավելի բարձր ճշգրտություն և ավելի ուժեղ software supply chain security քան ավանդական գործիքները։

Լսեք Neuco-ի The Cyber Security Matters Podcast-ի «Ծրագրային ապահովման անվտանգության նոր մարտահրավերը. ինչպես պահպանել devops-երի աշխատանքը՝ չընկնելով մատակարարման շղթայի հարձակումների տակ» դրվագը՝ Xygeni-ի տեխնիկական տնօրեն Լուիս Ռոդրիգեսի հետ, և ուսումնասիրեք ծրագրային ապահովման մատակարարման շղթայի անվտանգության փոփոխվող մարտահրավերները։
Միացե՛ք Ջեյմս Բերտոտիին Xygeni-ի առաջատար առաջադեմ ծրագրային ապահովման պաշտպանության կառավարման սրտի խորը խորաթափանց ճանապարհորդության մեջ։ Իր վերջին տեսանյութում Ջեյմսը անցում է կատարում վերևից եկող վնասակար ծրագրերի հայտնաբերման ուսումնասիրությունից դեպի մեր առաջատար ռազմավարությունների բացահայտումը։ Գրիչի թեստավորման ոլորտում իր լայնածավալ փորձով նա առաջարկում է եզակի տեսանկյուն՝ պահեստի առողջության պահպանման և իրական աշխարհի մատակարարման շղթայի սպառնալիքների կառավարման վերաբերյալ։ Մի բաց թողեք նրա փորձագիտական մտածողությունները՝ ձեր ուղեցույցը՝ հասկանալու բարդությունները։ ASPM ինչպես երբեք:
Բացահայտեք, թե ինչպես պարզեցնել AppSec-ը և վերացնել ահազանգերի հոգնածությունը միասնական հարթակների միջոցով: Ժամանակակից մշակողների թիմերը ծանրաբեռնված են մասնատված անվտանգության գործիքներով, աղմկոտ ահազանգերով և մեկուսացված համակարգով: dashboardս. Սա ebook բացահայտում է, թե ինչու են առաջատար կազմակերպությունները գործիքակազմի տարածումից անցնում միասնական կիրառական անվտանգության հարթակների, և թե ինչպես է այս փոփոխությունը փոխակերպում անվտանգության արդյունքները, մշակողների փորձը և բիզնեսի ճկունությունը։

Կարոտե՞լ եք մեզ Black Hat-ում: Դիտեք մեր 20 րոպեանոց սեսիայի բացառիկ կրկնությունը՝ նվիրված արհեստական բանականության կիբերանվտանգությանը, հավելվածների անվտանգության ավտոմատացմանը և AutoFix-ին: Տեսեք, թե ինչպես կրճատել ահազանգերի աղմուկը, ավտոմատ կերպով շտկել խոցելիությունները՝ օգտագործելով անվտանգ PR-ներ և անմիջապես ձեր համակարգիչ բերել AppSec ավտոմատացումը: pipeline (շատ այլ հետաքրքիր բաների շարքում): Դիտեք նիստը պահանջարկի դեպքում:
Բացահայտեք, թե ինչպես պաշտպանել ձեր ծրագրային ապահովման մատակարարման շղթան՝ օգտագործելով առաջադեմ ռազմավարություններ՝ բաց կոդով բաղադրիչներում ռիսկերը հայտնաբերելու, կառավարելու և մեղմելու համար: Սա eBook տրամադրում է փորձագիտական ուղղորդում արդյունավետ ծրագրային կազմի վերլուծության իրականացման վերաբերյալ (SCA)՝ ձեր բաց կոդով կախվածություններում խոցելիությունները հաղթահարելու, համապատասխանությունն ապահովելու և ի հայտ եկող սպառնալիքներից պաշտպանվելու համար։

DORA թվային գործառնական դիմադրողականության մասին օրենքը սահմանում է խիստ standards՝ Եվրոպական Միության ֆինանսական հատվածի գործառնական դիմադրողականությունը բարելավելու համար: Քանի որ ձեր կազմակերպությունը պատրաստվում է DORA-ի համապատասխանությանը մինչև 2025 թվականի հունվարը, դրա պահանջները հասկանալը և ճիշտ լուծումների ներդրումը կարևորագույն նշանակություն ունի, և Xygeni-ն կարող է օգնել ձեզ: Xygeni-ն առաջարկում է առաջատար լուծումների մի շարք, որոնք հարմարեցված են DORA շրջանակի հետ համապարփակ համապատասխանությունն ապահովելու համար: Մեր հարթակը կբարելավի ձեր հաստատության կարողությունները ռիսկերի կառավարման ոլորտում ...
Դիտեք «Փիղը AopSec-ում» գրքի այս գլուխը՝ այս մասին տեղեկություններ ստանալու համար։ Software Supply Chain Security և արտադրանքի մշակման մեջ ռիսկերի կառավարման լավագույն փորձը: Դուք կգտնեք CrowdStrike-ի վերջին միջադեպից դասեր՝ փորձարկման, թարմացումների կառավարման և երրորդ կողմի կախվածությունների վերաբերյալ, ինչպես նաև այն մասին, թե ինչպես է Xygeni-ն իրականացնում վնասակար ծրագրերի վաղ հայտնաբերում, աստիճանական մատակարարում և հուսալի վերականգնման ծրագրեր՝ միջադեպերը կանխելու համար, նախքան դրանք տեղի կունենան, և շատ ավելին:
Ձեր ենթակառուցվածքի պաշտպանությունը որպես կոդ (IaC) կարևոր է ծրագրային ապահովման մշակման մեջ, քանի որ սխալ կարգավորումները և խոցելիությունները կարող են լուրջ վնաս հասցնել ձեր համակարգերին և հաքերներին հնարավորություն տալ հարձակվելու։ Xygeni-ի IaC security գործիքները օգնում են կանխել այս խնդիրները, նախքան դրանք խնդիրներ դառնան, նվազեցնելով տվյալների արտահոսքի ռիսկը և կրճատելով թանկարժեք լուծումները...

Հետևեք մեր հաջորդ վեբինարին՝ արհեստական բանականության կիրառման անվտանգության ավտոմատացում: AppSec թիմերը ծանրաբեռնված են ահազանգերով. հիմա ժամանակն է ավտոմատացնել դրանք: Այս գործնական սեմինարի ընթացքում կբացահայտեք, թե ինչպես վերացնել ձեռքով տեսակավորումը և վայրկյանների ընթացքում անցնել ահազանգից շտկման՝ օգտագործելով մշակողների համար հարմար ավտոմատ շտկում: Սովորեք, թե ինչպես կրճատել կեղծ դրականները, առաջնահերթություն տալ իրական ռիսկերին և կիրառել անվտանգության քաղաքականությունները, ինչպես նաև տեսեք, թե ինչպես ինտեգրել ավտոմատ շտկումը... CI/CD pipelineխելացի guardrails (շատ այլ բաների հետ մեկտեղ): Դիտեք այն այսօր:

Այս վեբինարը ուսումնասիրում է, թե ինչպես են ժամանակակից ծրագրային ապահովման մատակարարման շղթաները ավելի ու ավելի հաճախ թիրախավորվում գաղտնի արտահոսքերի, թունավորված փաթեթների և չարամիտ ծրագրերի միջոցով։ pull requestsՍա բացատրում է, թե ինչու են ավանդական AppSec մոտեցումները հաճախ թերանում արագ զարգացող CI/CD սպառնալիքներ: Իրական աշխարհի հարձակման ուղիները վերլուծվում են գործուն պաշտպանության միջոցներով, ներառյալ գաղտնի հայտնաբերումը, PR վավերացումը և OSS ստուգումը: Սեանսը շեշտը դնում է ավտոմատացման և լռելյայն անվտանգության պրակտիկայի վրա՝ ձեր pipeline մասշտաբով։ Կառուցեք դիմացկուն, սպառնալիքներին գիտակցող մատակարարման շղթա։ Դիտեք հիմա։

Thoughtworks-ի, Codurance-ի և Xygeni-ի մասնագետները կկիսվեն իրենց մտքերով Software Supply Chain SecurityԲարձրացրեք ձեր անվտանգության դիրքը և պաշտպանեք ձեր բիզնեսի հեղինակությունն ու շարունակականությունը: Պատրա՞ստ եք իմանալ էվոլյուցիայի մասին: Software Supply Chain Security?

Դիտեք մեր «Սև գլխարկ Եվրոպա» նիստը. Նոր AppSec իրականությունը. արհեստական բանականության վրա հիմնված մշակում, վնասակար ծրագրեր և ժամանակակից ծրագրային ապահովման ռիսկեր: Քանի որ արհեստական բանականությունը արագացնում է ծրագրային ապահովման մատակարարումը, այն նաև վերաձևավորում է հարձակման մակերեսը: Բաց կոդով վնասակար ծրագրերից և մատակարարման շղթայի խափանումից մինչև արհեստական բանականության կողմից ստեղծված կոդի թերություններ, այս զեկույցը ուսումնասիրում է, թե ինչպես են ի հայտ գալիս ժամանակակից AppSec ռիսկերը և ինչ պետք է անեն անվտանգության թիմերը՝ արհեստական բանականության վրա հիմնված աշխարհում առաջատար մնալու համար:

Բացահայտեք զարգացող լանդշաֆտի վերաբերյալ հիմնական պատկերացումները Software Supply Chain Security. Խորասուզվեք 2024 թվականի մարտահրավերների, սպառնալիքների և սպասվող միտումների մեջ՝ ձեր ուղեցույցը կիբերանվտանգության բարդ ցանցում նավարկելու համար: Թվերի մեջ ակնառու փաստեր. Բացահայտեք թվային լանդշաֆտը software supply chain security – փաստեր, որոնք ցույց են տալիս իրավիճակի լրջությունը։ Վատ գործողների էվոլյուցիան...

Այս արագ զարգացող թվային միջավայրում ձեր ծրագրային ապահովման մատակարարման շղթայի անվտանգությունն ավելի կարևոր է, քան երբևէ: Քանի որ ի հայտ են գալիս նոր հարձակման մարտավարություններ, կարևոր է մնալ առաջընթացի ուղուց առաջ և զինվել պաշտպանության ամենաժամանակակից ռազմավարություններով: Այս վեբինարում Լուիս Ռոդրիգեսը ձեզ կուղեկցի ...

Միացեք հաղորդավար Ռոբերտ Բլյումենին և Xygeni.io-ի տեխնիկական տնօրեն Լուիս Ռոդրիգեսին՝ քննարկելու SSH (Secure Shell) դեմոնում հետևի դուռ տեղադրելու վերջերս խափանված փորձը: OpenSSH-ը Linux-ի հիմնական բաշխումներում ցանցում նույնականացման համար օգտագործվող արձանագրության տարածված իրականացում է: Զրույցը ուսումնասիրում է հարձակման մեխանիզմը՝ գործարկման ժամանակ ֆունկցիայի աղյուսակը փոփոխելու միջոցով, թե ինչպես է հարձակումը տեղադրվել կառուցման ընթացքում և շատ ավելին:
ԵՄ կիբերդիմադրողականության մասին օրենքը կարգավորումից վերածվում է իրականության, և շատ թիմեր դեռևս չգիտեն, թե ինչպես CRA պահանջները վերածել իրական անվտանգության պրակտիկայի: Այս նիստում մենք կբացատրենք, թե իրականում ինչ է պահանջում CRA-ն, որ ապրանքներն ու կազմակերպությունները տուժում են, և ինչպես կարող է OWASP SAMM-ը ծառայել որպես գործնական շրջանակ աուդիտի համար պատրաստ S կառուցելու համար:SDLCԺամանակացույցերից և պատժամիջոցներից մինչև բաց կոդով ծրագրերի հետևանքներն ու իրականացման քայլերը, դուք կստանաք CRA-ի պատրաստվածության կոնկրետ ճանապարհային քարտեզ: Դիտեք հիմա՝ հասկանալու համար, թե ինչպես CRA պարտավորությունները վերածել գործնական AppSec ռազմավարության:
Ժամանակակից հարձակումները այլևս չեն սկսվում ձեր հավելվածում, դրանք սկսվում են ձեր... pipelineներ, կախվածություններ և արհեստական բանականության կողմից կառավարվող աշխատանքային հոսքեր: Եթե ձեր AppSec-ը դեռևս կենտրոնանում է միայն կոդի սկանավորման վրա, ապա դուք բաց եք թողնում, թե որտեղ են իրականում տեղի ունենում այսօրվա մատակարարման շղթայի հարձակումները: Դիտեք այս սեսիան՝ տեսնելու համար, թե ինչպես է արհեստական բանականությունը վերաձևավորում ծրագրային ապահովման մատակարարման շղթայի ռիսկը, ինչու են ավանդական կառավարման համակարգերը ձախողվում և ինչ տեսք ունեն իրական DevSecOps-ները գործնականում: Դիտեք հիմա:
Բացահայտեք ձեր կազմակերպության համար ճիշտ բաց կոդով անվտանգության գործիք ընտրելու կարևոր ուղեցույցը: Մեր համապարփակ ուղեցույցը խոսում է վերջին միտումների, լավագույն փորձի և հիմնական նկատառումների մասին, որոնք կօգնեն ձեզ տեղեկացված որոշումներ կայացնել:cisիոններ: Հագեցրեք ձեր թիմին բաց կոդով բաղադրիչների հետ կապված ռիսկերը արդյունավետ կառավարելու և մեղմելու գիտելիքներով: Մի բաց թողեք այս արժեքավոր ռեսուրսը և բարելավեք ձեր ծրագրային անվտանգության ռազմավարությունը:

Միացե՛ք SoftwarePlaza-ին՝ Xygeni-ի համահիմնադիր և գլխավոր անվտանգության հետազոտությունների տնօրեն Լուիս Ռոդրիգեսի հետ զրույցի համար, որը կուսումնասիրի, թե ինչպես են արհեստական բանականության գործակալները վերափոխում խոցելիությունների վերացումը և ժամանակակից կիրառական անվտանգությունը: Քննարկումը կանդրադառնա արհեստական բանականության կողմից հզորացված մատակարարման շղթայի հարձակումներին, ահազանգերի հոգնածությանը, ավտոմատ վերացման մարտահրավերներին և այն հարցին, թե ինչու ավանդական AppSec մոտեցումները այլևս չեն կարող համընթաց քայլել այսօրվա սպառնալիքների լանդշաֆտի հետ: Բացահայտեք, թե ինչպես է Xygeni-ն համատեղում դետերմինիստական գործիքակազմը արհեստական բանականության կողմից հզորացված ավտոմատացման հետ՝ խոցելիությունները վերացնելու համար, նախքան դրանք կդառնան խախտումներ:
Քսիգենիի Code Security հարթակը պաշտպանում է ձեր հավելվածները կոդի առաջին տողից՝ առաջադեմ ստատիկ վերլուծության միջոցով հայտնաբերելով խոցելիություններ և վնասակար օրինաչափություններ: Անխափան ինտեգրվում է CI/CD pipelines, Քսիգենի-SAST մշակման վաղ փուլում նույնականացնում է այնպիսի սպառնալիքներ, ինչպիսիք են ներարկման թերությունները, հետին դռները և սխալ կոնֆիգուրացիաները: Այս մոտեցումը ապահովում է, որ խոցելիությունները վերացվեն...

Միացե՛ք SECURE | CYBER CONNECT-ին։ Ջեյը և Ուորենը զրուցում են Xygeni-ի միջազգային անվտանգության խորհրդատու Դոլորես Ռուզաֆայի հետ, որը ձայնագրվել է ուղիղ եթերում Բիրմինգհեմում կայացած Ազգային կիբերանվտանգության ցուցահանդես 2026-ի ժամանակ։ Քննարկումը ուսումնասիրում է կիբերանվտանգության մարդկային կողմը՝ անվտանգության մշակույթից և գերհոգնածությունից մինչև թվային ներառում, դիմադրողականություն և այն, թե ինչու են մարդկային կապը շարունակում կարևոր մնալ ժամանակակից կիբերպաշտպանության մեջ։ Միացե՛ք։

AppSec թիմերը ճնշման տակ են։ Ահազանգերի քանակը կտրուկ աճում է, մշակման արագությունը շարունակում է աճել, իսկ ձեռքով տեսակավորումը այլևս չի կարող համընթաց քայլել։ Ավանդական անվտանգության մոտեցումները ցույց են տալիս իրենց սահմանները։ Այս փորձագետների կողմից ղեկավարվող, գործնական նիստում դուք կտեսնեք, թե ինչպես է արհեստական բանականության վրա հիմնված AppSec ավտոմատացումը օգնում թիմերին հաղթահարել տագնապի հոգնածությունը և անվտանգության արդյունքները վերածել հուսալի, ավտոմատացված լուծումների։ Իմացեք, թե ինչ պետք է փոխվի ժամանակակից AppSec-ում և ինչպես կարող են մշակման և անվտանգության թիմերը պաշտպանել յուրաքանչյուր... commit և pull request առանց դանդաղեցնելու առաքումը: Դիտեք պահանջարկի վրա հիմնված վեբինարը և տեսեք, թե ինչպես է արհեստական բանականության վրա հիմնված ավտոմատացումը գործնականում վերաձևավորում AppSec-ը: