






Շահագործելի խոցելիությունների աճող ռիսկը
Կիբեռսպառնալիքները փոխվում են ավելի արագ, քան երբևէ, իսկ զրոյական օրվա անվտանգության շահագործումները դառնում են կազմակերպությունների համար գլխավոր մտահոգություն։ Հասկանալը Ի՞նչ է շահագործումը անվտանգության մեջ կարևոր է, քանի որ հարձակվողները ավելի ու ավելի հաճախ են օգտագործում շահագործման չափանիշներ՝ բարձր ռիսկի խոցելիությունները թիրախավորելու համար, նախքան դրանք թարմացնելը։
Վերջին իրական դեպքերը ցույց են տալիս, թե որքան վտանգավոր կարող են լինել այս հարձակումները։ Օրինակ, VMware-ի զրոյական օրվա սխալները Dark Reading-ի հաղորդած տվյալները ցույց են տալիս, թե ինչպես կարող են հարձակվողները շահագործել անհայտ թույլ կողմերը՝ համակարգերը խախտելու համար։
Անվտանգության թիմերը գերծանրաբեռնված են ահազանգերով։ Սակայն, առանց դրանց ճիշտ առաջնահերթությունների ռազմավարություն, նրանք ռիսկի են դիմում բացահայտելու կարևոր թույլ կողմերը։
Խնդիրը՞։ Ոչ բոլոր խոցելիություններն են շահագործվում, ուստի ինչպե՞ս կարող են կազմակերպությունները կենտրոնանալ իսկապես կարևորների վրա։
Ի՞նչ է շահագործումը անվտանգության ոլորտում։
Ի՞նչ է շահագործումը անվտանգության մեջ: Պարզ ասած, շահագործումը հարձակում է, որն օգտագործում է ծրագրային ապահովման, սարքավորումների կամ սարքավորումների թույլ կողմը: ենթակառուցվածքներիՓաստորեն, երբ հարձակվողները գտնում են ներխուժման միջոց, նրանք կարող են գողանալ տվյալներ, գործարկել վնասակար կոդ կամ վերահսկողություն ստանձնել համակարգերի նկատմամբ։
Հաճախակի շահագործման տեսակները
- Զրոյական օրվա անվտանգության շահագործումներ – Հարձակվողները հայտնաբերում և օգտագործում են խոցելիությունները, նախքան մատակարարները կթողարկեն որևէ լուծում։ Այդ պատճառով այս շահագործումները մեծ արժեք ունեն մութ ցանցում և լայնորեն օգտագործվում են կիբերլրտեսության մեջ։
- Կոդի հեռավոր կատարում (ՌԿԵ) – Թույլ է տալիս հարձակվողներին հեռակա կերպով գործարկել կոդը, ինչը հաճախ հանգեցնում է համակարգի լիակատար զավթման։
- Արտոնությունների բարձրացում – Օգտագործում է թույլ մուտքի վերահսկողությունը՝ ադմինիստրատորի կամ root մակարդակի թույլտվություններ ստանալու համար։
- Հիշողության կոռումպացիա – Բուֆերային արտահոսքի նման տեխնիկաները թույլ են տալիս հարձակվողներին ներարկել և գործարկել վնասակար կոդ։
Հաշվի առնելով այս կետերը, ավտոմատացված շահագործման հավաքածուները և ազգային-պետական հարձակումները շարունակում են աճել: Հետևաբար, թիմերը պետք է դադարեն ապավինել ռեակտիվ թարմացումներին: Դրա փոխարեն նրանց անհրաժեշտ է ակտիվ շահագործման կառավարում:
Շահագործելիության չափանիշներ. Ինչպես առաջնահերթություն տալ կարևոր սպառնալիքներին
Ոչ բոլոր խոցելիությունները հանգեցնում են հարձակումների: Որոշները մնում են անգործուն, մինչդեռ մյուսները դառնում են հիմնական թիրախներ: Ահա թե ինչու անվտանգության թիմերին անհրաժեշտ են շահագործելիության չափանիշներ՝ իրական սպառնալիքները գնահատելու համար: Հասկանալը Ի՞նչ է շահագործումը անվտանգության մեջ օգնում է թիմերին որոշել, թե որ խոցելիություններն են ավելի հավանականորեն օգտագործվելու հարձակումների ժամանակ։
EPSS (Շահագործման կանխատեսման գնահատման համակարգ). Ռիսկերը դասակարգելու ավելի խելացի միջոց
EPSS միավորը կանխատեսում է, թե որքան հավանական է խոցելիությունը կշահագործվի 30 օրվա ընթացքում: Ի տարբերություն CVSS-ի, որը չափում է միայն ծանրությունը, EPSS-ը կենտրոնանում է իրական աշխարհի հարձակման ռիսկերի վրա:
Ինչու է EPSS-ը օգնում անվտանգության թիմերին ավելի արագ շարժվել
- Տվյալների վրա հիմնված առաջնահերթություն – Կենտրոնանում է ակտիվ շահագործման ակտիվությամբ խոցելիությունների վրա, այլ ոչ թե միայն տեսական ռիսկերի վրա։
- Նվազեցնում է զգոնության հոգնածությունը – Օգնում է թիմերին դադարեցնել կեղծ տագնապների հետևից ընկնելը և կենտրոնանալ իրական սպառնալիքների վրա։
- Բարելավում է թարմացումների կառավարումը – Առաջնահերթություն է տալիս իրական շահագործելիության վրա հիմնված շտկումներին, ինչը շատ ավելի արագ է նվազեցնում հարձակման մակերեսը։
Օրինակ ՝ ան EPSS 0.9 միավորը նշանակում է շահագործման 90% հավանականություն. սա պահանջում է անհապաղ գործողություններ: Միևնույն ժամանակ, 0.01 միավորը վկայում է ցածր ռիսկի մասին և կարող է սպասել:
Իմացեք ավելին EPSS-ի և խոցելիության կառավարման մասին
EPSS գնահատականները օգնում են անվտանգության թիմերին նախ հաղթահարել բարձր ռիսկի խոցելիությունները: Սովորեք, թե ինչպես խուսափել չարաշահումներից:
Ինչպես մեղմել շահագործելի խոցելիությունները
Նախաձեռնող սպառնալիքների հետախուզություն և վաղ նախազգուշացման համակարգեր
- Կարգավորեք իրական ժամանակի սպառնալիքների հոսքեր՝ զրոյական օրվա անվտանգության շահագործումները հայտնաբերելու համար, նախքան դրանց տարածումը։
- Օգտագործեք վաղ նախազգուշացման համակարգեր՝ չարամիտ բաց կոդով կախվածությունները կանխելու համար, նախքան հարձակվողները դրանք կօգտագործեն։
Ավտոմատացված անվտանգության սկանավորում և SCA
- Վազում Ծրագրային ապահովման կազմի վերլուծություն (SCA) բաց կոդով բաղադրիչների խոցելիությունները անընդհատ հետևելու համար։
- Կիրառեք հասանելիության վերլուծություն՝ ստուգելու համար, թե արդյոք թերությունը իրականում շահագործելի է ձեր միջավայրում։
CI/CD Pipeline Security & Գործողության ժամանակի պաշտպանություն
- Ապահովել CI/CD pipelines՝ ռիսկային կոդի արտադրություն մտնելը կանխելու համար։
- օգտագործում Application Security Posture Management (ASPM)՝ ձեր մշակման ողջ կյանքի ցիկլի ընթացքում ռիսկերը վերահսկելու համար։
Շահագործելիության վրա հիմնված առաջնահերթություն և թարմացումների ավտոմատացում
- Միավորեք EPSS գնահատականները բիզնեսի ազդեցության տվյալների հետ՝ նախ բարձր ռիսկի խոցելիությունները շտկելու համար։
- Օգտագործեք ավտոմատացված շտկում՝ թարմացումներն ավելի արագ տեղակայելու համար՝ առանց մշակման դանդաղեցման։
Ինչպես է Xygeni-ն մեղմացնում զրոյական օրվա անվտանգության շահագործումները
Քանի որ զրոյական օրվա անվտանգության չարաշահումները հայտնվում են առանց նախազգուշացման, կազմակերպություններին անհրաժեշտ է իրական ժամանակի պաշտպանություն։ Այդ պատճառով, Քսիգենիի Անվտանգության լուծումները ապահովում են ինտեգրված մոտեցում՝ շահագործումները հայտնաբերելու, առաջնահերթություն տալու և կանխելու համար, նախքան դրանք վնաս կպատճառեն։
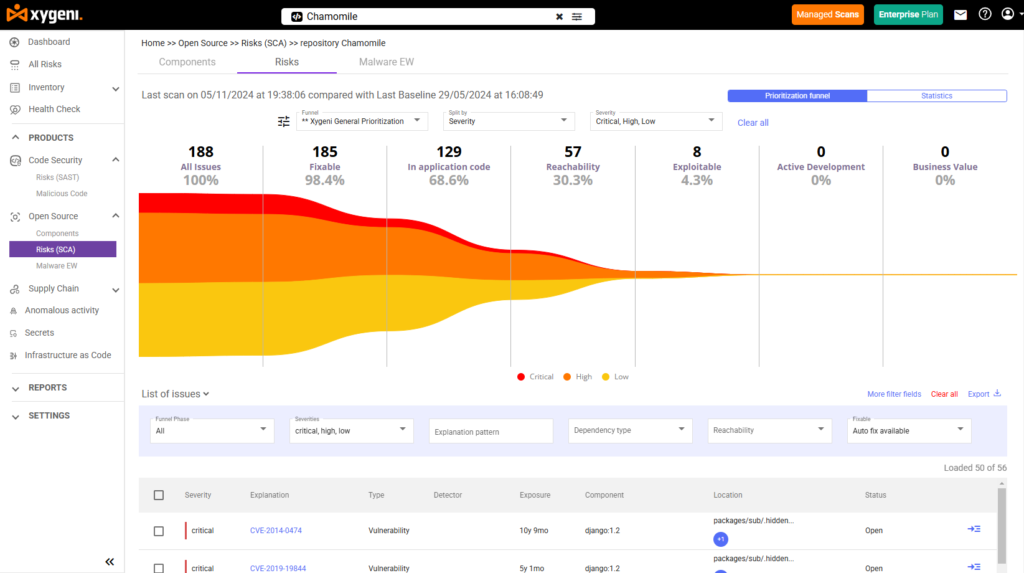
1. Շահագործելիության վրա հիմնված առաջնահերթությունների սահմանում՝ դինամիկ ձագարաձև համակարգերի միջոցով
Անվտանգության թիմերը բախվում են անվերջ ահազանգերի, բայց ոչ բոլոր խոցելիությունները հավասարապես վտանգավոր են։ Ահա թե ինչու Xygeni-ի առաջնահերթությունների որոշման ձագարները գերազանցում են հիմնական ծանրության գնահատականները (CVSS) հաշվի առնելով՝
- Շահագործելիություն (EPSS գնահատական) – Առաջնահերթություն է տալիս խոցելիություններին` հիմնվելով իրական աշխարհում շահագործման հավանականության վրա առաջիկա 30 օրվա ընթացքում։
- Հասանելիության վերլուծություն – Որոշում է, թե արդյոք ձեր ծրագրաշարի հասանելի հարձակման ուղու ներսում գոյություն ունի խոցելիություն։
- Գործարար համատեքստ – Զտում է խոցելիությունները՝ հիմնվելով կարևորագույն ծրագրերի վրա դրանց հնարավոր ազդեցության վրա։
2. Իրական ժամանակի սպառնալիքների հետախուզության և վաղ նախազգուշացման համակարգ
Ավանդական անվտանգության լուծումները կախված են հայտնի խոցելիություններից, մինչդեռ Xygeni-ն ապահովում է իրական ժամանակի մոնիթորինգ։
- Սկանավորում է հանրային պահոցները նոր վնասակար ծրագրերով վարակված փաթեթների համար, նախքան հարձակվողները դրանք կօգտագործեն։
- Կանխում է վնասակար կախվածությունները, նախքան դրանք ներթափանցեն ձեր ծրագրային ապահովման մատակարարման շղթա։
- Տրամադրում է իրական ժամանակի ծանուցումներ ի հայտ եկող շահագործումների և հարձակողական արշավների մասին։
Օրինակ, եթե բաց կոդով գրադարանում գտնվող զրոյական օրվա խոցելիությունը վերածվում է զենքի, Xygeni-ն անմիջապես տեղեկացնում է ձեր թիմին և առաջարկում է մեղմացման քայլեր՝ առանց CVE թարմացման սպասելու։
3. Ծրագրային ապահովման կոմպոզիցիայի առաջադեմ վերլուծություն (SCA) մատակարարման շղթայի պաշտպանության համար
Զրոյական օրվա շահագործումները հաճախ թիրախավորում են չթարմացված բաց կոդով բաղադրիչները։ Քսիգենիի SCA լուծում:
- Սկանավորում է ձեր ծրագիրը խոցելի կախվածությունների համար։
- Հայտնաբերում է խախտված բաց կոդով փաթեթները, նախքան դրանք արտադրության մեջ մտնելը։
- Նույնականացնում է հնացած կախվածությունները, որոնք կարիք ունեն կանխարգելիչ թարմացման։
4. CI/CD Pipeline SecurityՇահագործումների դադարեցում տեղակայումից առաջ
Քսիգենի:
- Scans- ը CI/CD pipelines՝ անվտանգության սխալ կարգավորումների համար։
- Կիրառում է անվտանգության քաղաքականություններ՝ վնասակար փոփոխությունները կամ ռիսկային կոդը կանխելու համար։
- Կանխում է բարձր ռիսկի խոցելիությունների արտադրություն հասնելը՝ DevOps աշխատանքային հոսքերի հետ ինտեգրվելու միջոցով։
5. Ավտոմատացված վերականգնում. Շահագործումների շտկում նախքան դրանց տարածումը
Xygeni-ի ավտոմատացված վերականգնման համակարգը՝
- Առաջարկում է ամենաապահով թարմացումը կամ այլընտրանքային փաթեթի տարբերակը։
- Ստեղծում է ավտոմատացված pull requests տուժած կոդի շտկումների համար։
- Ինտեգրվում է տոմսերի համակարգերի հետ (Jira, GitHub խնդիրներ)՝ կառուցվածքային խոցելիությունների կառավարման համար։
Շահագործելիության կառավարման ապագան
Քանի որ կիբեռսպառնալիքներն աճում են, անվտանգության թիմերը պետք է անցնեն ավանդական խոցելիությունների կառավարման սահմաններից այն կողմ։ Հարձակվողները չեն սպասում թարմացումների, նրանք առաջինն են հարվածում։ Այդ պատճառով կազմակերպություններին անհրաժեշտ է ավելի խելացի և արագ մոտեցում՝ շահագործումները կանխելու համար, նախքան դրանք վնաս կպատճառեն։
Ի՞նչ է փոխվում շահագործելիության կառավարման մեջ։
Անվտանգությունը փոխվում է կանխատեսմանը արձագանքԲոլոր խոցելիություններին նույն կերպ վերաբերվելու փոխարեն, թիմերը պետք է կենտրոնանալ իրական աշխարհի ռիսկերի վրաՄիևնույն ժամանակ, ձեռքով անվտանգությունը չի կարող համընթաց լինել ավտոմատացված հարձակումներ, Կազմելով արագ, կենդանի պաշտպանություն էական
Շահագործելիության կառավարման ապագան որոշող հիմնական միտումները
Ռիսկերի վրա հիմնված առաջնահերթությունը դառնում է նորմա – Թիմերը անցնում են CVSS գնահատականներից այն կողմ և կենտրոնանում են EPSS-ի (շահագործման կանխատեսման գնահատման համակարգ) և հասանելիության վերլուծության վրա՝ շտկելու համար այն խոցելիությունները, որոնք, ամենայն հավանականությամբ, կշահագործվեն։
Ուղիղ սպառնալիքների հետախուզություն – CVE թարմացումներին շաբաթներ կամ ամիսներ սպասելն այլևս տարբերակ չէ։ Կազմակերպություններին անհրաժեշտ է անընդհատ սկանավորում՝ զրոյական օրվա անվտանգության չարաշահումները հայտնաբերելու համար, հենց որ դրանք ի հայտ գան։
Patch-ի ավտոմատ կառավարում – Եթե անվտանգությունը դանդաղեցնի զարգացումը, այն չի ներդվի։ Ընկերությունները ներդրումներ են կատարում ավտոմատացված վերականգնման մեջ՝ բարձր ռիսկի խոցելիությունները առանց ուշացումների շտկելու համար։
Ուժեղ CI/CD Pipeline Security – Հարձակվողները թիրախավորում են ծրագրային ապահովման մատակարարման շղթան։ DevOps թիմերը պետք է անվտանգությունը անմիջապես ինտեգրեն CI/CD pipelines՝ խոցելիությունները հայտնաբերելու համար՝ նախքան ծրագրաշարի տեղակայումը։
Ավելի խելացի ծրագրային կազմի վերլուծություն (SCA) – Բաց կոդով ծրագրային ապահովումը խթանում է ժամանակակից զարգացումը, բայց նաև իր հետ բերում է ռիսկեր։ Օգտագործելով SCA Հասանելիության վերլուծության միջոցով թիմերը կարող են կենտրոնանալ միայն այն խոցելիությունների վրա, որոնք իսկապես կարևոր են։
Անվտանգության ապագան նախաձեռնողական է, ավտոմատացված և ռիսկերի վրա կենտրոնացած։ Այժմ հարմարվող թիմերը կմնան հարձակվողներից առաջ և կկանխեն չարաշահումները նախքան դրանց տեղի ունենալը։
Եզրակացություն. Վերահսկեք շահագործելիությունը, նախքան հարձակվողները դա անեն
Անվտանգությունն այլևս միայն խոցելիությունները գտնելը չէ, այլ՝ իմանալը, թե որոնք են իրականում կարևոր։ Ամեն օր անվտանգության թիմերը բախվում են հազարավոր ահազանգերի, բայց դրանցից ոչ բոլորն են իրական սպառնալիք ներկայացնում։ Ահա թե ինչու է կարևոր կենտրոնանալ շահագործելիության վրա։
Ի՞նչ կարող են անել թիմերը՝ առաջատար մնալու համար։
Հասկացեք, թե իրականում ինչ է նշանակում անվտանգության մեջ շահագործումը - Ի՞նչ է շահագործումը անվտանգության մեջ։ Սա ոչ միայն ծրագրային սխալ է. սա հաքերների համար համակարգեր ներխուժելու միջոց է։ Թիմերը պետք է ուշադրություն դարձնեն լրջությանը և կենտրոնանան այն բանի վրա, թե որքանով է հավանական, որ խոցելիությունը կշահագործվի։
Կանգնեցրեք զրոյական օրվա անվտանգության չարաշահումները, նախքան դրանք տեղի կունենան – Օգտագործելով վաղ նախազգուշացման համակարգեր, իրական սպառնալիքների հետախուզություն և հասանելիության վերլուծություն, թիմերը կարող են կանխել հարձակումները նախքան դրանց սկսվելը։
Հեշտացրեք անվտանգության յուրացումը – Եթե անվտանգությունը դանդաղեցնում է DevOps-ը, թիմերը չեն օգտագործի այն։ Ավտոմատացված շտկումներ, CI/CD անվտանգությունը և պարզ թարմացումները արագացնում են զարգացումը՝ միաժամանակ պաշտպանելով համակարգերը։
Առաջնահերթություն տալ շահագործելիության հիման վրա – Անվտանգության թիմերը պարտավոր չեն շտկել բոլոր խոցելիությունները, միայն այն խոցելիությունները, որոնք հարձակվողները իրականում օգտագործում են։
Ինչո՞ւ Քսիգենի։
Xygeni-ում մենք անվտանգությունը դասում ենք ոչ միայն հիմնական խոցելիությունների սկանավորմանը։ Մեր հարթակը՝
- Վերլուծում է իրական աշխարհի շահագործելիությունը, այլ ոչ թե միայն տեսական ռիսկերը։
- Ավտոմատացնում է շտկումները՝ ծրագրային ապահովման մշակումն անվտանգ և արդյունավետ պահելու համար։
- Կանգնեցնում է հարձակվողներին, նախքան նրանք կհասնեն արտադրական միջավայրեր։
Կիբերսպառնալիքները չեն դանդաղի, բայց ճիշտ մոտեցման դեպքում դուք կարող եք առաջատար մնալ։
Ուզո՞ւմ եք տեսնել, թե ինչպես է Xygeni-ն օգնում ձեզ կանխել շահագործումները, նախքան դրանք տեղի կունենան։
Փորձեք անվճար այսօր!

