





Ենթակառուցվածքը որպես Code security փոխել է կազմակերպությունների ենթակառուցվածքների ստեղծման և կառավարման եղանակը՝ հեշտացնելով ավտոմատացումը և ապահովելով հուսալիությունը: Սակայն, առանց «Ենթակառուցվածքը որպես կոդ» լավագույն փորձի, IaC կարող է ստեղծել անվտանգության ռիսկեր, ինչպիսիք են սխալ կարգավորումները, համապատասխանության խնդիրները և կիբեռսպառնալիքների ենթարկվելը: Այս ռիսկերը նվազեցնելու համար կազմակերպությունները պետք է հետևեն IaC security լավագույն փորձը, որը պաշտպանում է ամպային միջավայրերը սկզբից։ Բարելավում IaC security & IaC Կիբերանվտանգությունը օգնում է ենթակառուցվածքներին մնալ ամուր, նվազեցնում է հարձակման ռիսկերը և կիրառում է անվտանգության քաղաքականություն լայնածավալ։
Ինչ է IaC Security?
IaC security փոխել է կազմակերպությունների կողմից ենթակառուցվածքների ստեղծման և կառավարման եղանակը՝ ավտոմատացումը և հետևողականությունը դարձնելով ամենակարևորը standardՍակայն, առանց ենթակառուցվածքի որպես կոդի լավագույն փորձի, IaC կարող է լուրջ անվտանգության ռիսկեր ստեղծել, ինչպիսիք են սխալ կարգավորումները, համապատասխանության խնդիրները և կիբեռսպառնալիքների ենթարկվելը: Դրա պատճառով, հետևյալը IaC security Լավագույն փորձը կարևոր է ամպային միջավայրերը խոցելիություններից պաշտպանելու համար։
Լավ ծրագրված IaC security մոտեցումը ոչ միայն ավտոմատացնում է տեղակայումները: Այն բարելավում է տեսանելիությունը, կիրառում է անվտանգության կանոններ և կանխում է չհաստատված փոփոխությունները, որոնք կարող են վտանգի ենթարկել ամպային միջավայրերը: Ավելին, ավելացնելով IaC security & IaC DevOps աշխատանքային հոսքերի մեջ կիբերանվտանգության ներդրումը թույլ է տալիս թիմերին ակտիվորեն գտնել խոցելիություններ, պաշտպանել զգայուն տվյալները և նվազեցնել սխալ կարգավորված ենթակառուցվածքների պատճառով առաջացած հարձակումների ռիսկը։
Ազգային ինստիտուտը Standardև տեխնոլոգիա (NIST) ենթակառուցվածքը սահմանում է որպես Code security որպես ՏՏ ենթակառուցվածքի կառավարման և կարգավորման պրակտիկա կոդի վրա հիմնված ավտոմատացման միջոցով՝ ապահովելով, որ կոնֆիգուրացիաները մնան հետևողական և հեշտ վերարտադրվող: Հետևաբար, «Ենթակառուցվածք որպես կոդ» լավագույն փորձին հետևելը օգնում է ընկերություններին նվազեցնել անվտանգության բացերը, բավարարել համապատասխանությունը: standards, և պահպանեք ուժեղ անվտանգության քաղաքականություն ամբողջ կարգավորման գործընթացի ընթացքում։
IaC Security Լավագույն փորձեր
2024 թվականի ենթակառուցվածքների վիճակը որպես օրենսգիրք (IaC) Հաշվետվություն Անվտանգությունը սահմանում է որպես ամպային ենթակառուցվածքների կառավարման ժամանակ կազմակերպությունների առջև ծառացած հիմնական մարտահրավերներից մեկը։ Դրա պատճառով ընկերությունները պետք է ընդունեն «Ենթակառուցվածքը որպես կոդ» լավագույն փորձը՝ սխալ կարգավորումներից, համապատասխանության խախտումներից և անվտանգության խոցելիություններից առաջացող ռիսկերը նվազեցնելու համար։ Նմանապես, OWASP-ը տրամադրում է էական ուղեցույցներ անվտանգության լավագույն փորձը ծրագրային ապահովման մշակման կյանքի ցիկլում ինտեգրելու համար (SDLC), որը օգնում է կազմակերպություններին մեղմել անապահով կոնֆիգուրացիաներից և թերի տեղակայումներից բխող ռիսկերը։
Անվտանգության ստուգումների ներդրում ամբողջ ընթացքում IaC Գործընթացը
Ամրապնդելու համար IaC securityանվտանգության վերահսկողությունը պետք է ներդրվի զարգացման յուրաքանչյուր փուլում, pipelineՏեղակայումից հետո աուդիտներին սպասելու փոխարեն, թիմերը պետք է սկանավորեն IaC խոցելիությունների ձևանմուշներ տեղակայումից առաջ՝ անվտանգության թերությունները վաղ հայտնաբերելու համար: Այս կանխարգելիչ մոտեցումը կիրառելով՝ կազմակերպությունները կարող են զգալիորեն բարելավել IaC կիբերանվտանգություն և կանխարգելում սխալ կարգավորումներ երբևէ արտադրության հասնելուց։
Ապահովել ենթակառուցվածքների անփոփոխելիությունը
Ամենաարդյունավետներից մեկը IaC security Լավագույն գործելակերպը ենթակառուցվածքի անփոփոխ մնալն է տեղակայումից հետո։ Այլ կերպ ասած, ռեսուրսը տրամադրվելուց հետո այն չպետք է փոփոխվի։ Անփոփոխությունը պահպանելով՝ կազմակերպությունները կարող են.
- Նվազեցրեք կոնֆիգուրացիայի շեղման ռիսկը, որը հաճախ հանգեցնում է անվտանգության խոցելիությունների։
- Կանխել չարտոնված փոփոխությունները, համոզվելով ենթակառուցվածքը մնում է կայուն։
- Հզորացնել ենթակառուցվածքները որպես Code security սահմանափակելով հարձակման մակերեսները։
Տարբերակների վերահսկում և աուդիտի հետք
Տարբերակի վերահսկողությունը կարևոր դեր է խաղում IaC security & IaC կիբերանվտանգություն: Այն ոչ միայն հետևում է ենթակառուցվածքի յուրաքանչյուր փոփոխությանը, այլև ապահովում է, որ բոլոր փոփոխությունները վերանայվեն, գրանցվեն և հաստատվեն: Բացի այդ՝
- Աուդիտի հետքի պահպանումը թույլ է տալիս թիմերին արագ վերադառնալ անվտանգ կարգավորումների, եթե անվտանգության խնդիրներ առաջանան։
- Տարբերակների կառավարումը օգնում է կանխել չարտոնված փոփոխությունները, նվազեցնելով սխալ կարգավորումների ռիսկը։
- Git-ի և ենթակառուցվածքի տարբերակման գործիքների օգտագործումը ապահովում է կոդի և քաղաքականության բոլոր փոփոխությունների հետագծելիությունը։
Կիրառել նվազագույն արտոնության սկզբունքը (PoLP)
Մուտքի իրավունքների սահմանափակումը կարևորագույն ենթակառուցվածք է որպես կոդի լավագույն պրակտիկա, որը բարելավում է IaC security լավագույն փորձը։ Պահպանելով նվազագույն արտոնությունների սկզբունքը (PoLP), կազմակերպությունները կարող են.
- Անվտանգության ռիսկերը նվազագույնի հասցնելով՝ համոզվելով միայն լիազորված օգտատերերը կարող են փոփոխել ենթակառուցվածքը։
- Սահմանափակեք չափազանց շատ թույլտվությունները՝ նվազեցնելով պատահական կամ չարամիտ փոփոխությունների ռիսկը։
- Ընդհանուր առմամբ ամրապնդել IaC security կիրառելով դերերի վրա հիմնված խիստ մուտքի վերահսկողություն։
Կիրառել շարունակական մոնիթորինգ և ստատիկ վերլուծություն
Պահպանել IaC security Լավագույն փորձի համաձայն՝ կազմակերպությունները պետք է ինտեգրեն ստատիկ վերլուծության գործիքներ և շարունակական մոնիթորինգ՝ տեղակայումից առաջ խոցելիությունները բացահայտելու համար։
- Ստատիկ վերլուծության սկանավորումներ IaC անվտանգության թերությունների, համապատասխանության խախտումների և սխալ կարգավորումների սկրիպտներ։
- Իրական ժամանակի մոնիթորինգը հայտնաբերում է չարտոնված ենթակառուցվածքային փոփոխությունները, համոզվելով անվտանգության քաղաքականությունը շարունակում է ուժի մեջ մնալ։
- Ավտոմատացված գործիքներ, ինչպիսիք են Snyk-ը, Checkov-ը կամ Terrascan-ը, օգնում են անվտանգ դարձնել IaC ձևանմուշները, նախքան դրանք արտադրության մեջ մտնելը։
Կոնտեյների պատկերի սկանավորում
«Կոդի ենթակառուցվածքի» լավագույն փորձը տարածվում է կոնֆիգուրացիաներից այն կողմ՝ մինչև կոնտեյներային միջավայրեր, որտեղ անապահով պատկերները անվտանգության ռիսկեր են առաջացնում: Կոնտեյներային պատկերի սկանավորման ինտեգրումը IaC security Լավագույն փորձը օգնում է.
- Կոնտեյներների պատկերներում հնացած կամ խոցելի ծրագրաշարի նույնականացում։
- Պատկերների տեղակայումից առաջ կոշտ կոդավորված գաղտնիքների և պոտենցիալ վնասակար ծրագրերի հայտնաբերում։
- Համոզվելով անվտանգ կարգավորումներ՝ սկանավորելով պատկերները Dagda, Clair, Trivy և Anchore գործիքներով:
Ինտեգրվելով կոնտեյներների անվտանգություն մեջ IaC աշխատանքային հոսքերի շնորհիվ թիմերը կարող են կանխել սխալ կարգավորումները, որոնք ամպային միջավայրերը ենթարկում են հարձակումների։
CI/CD Pipeline Security և համախմբված հաշվետվություն
Անվտանգության ներդրումը CI/CD pipelines-ը կարևոր է IaC security լավագույն փորձը։ Այս մոտեցումը ապահովում է.
- Ավտոմատացրեք անվտանգության ստուգումները յուրաքանչյուր կոդի փոփոխության համար։
- Ապահովել համապատասխանության անընդհատ կիրառումը՝ առանց ձեռքով աուդիտների վրա հույսը դնելու։
- Պահպանեք համապատասխանության պատմություն՝ անվտանգության խնդիրները ավելի արագ հետևելու և շտկելու համար։
Գործիքներ, ինչպիսիք են Jenkins-ը, GitHub Actions-ը և GitLab-ը CI/CD ինտեգրել անվտանգության ստուգումները անմիջապես մշակման մեջ pipelineԲացի այդ, DefectDojo-ի և OWASP Glue-ի նման հարթակները անվտանգության վերաբերյալ պատկերացումները համախմբում են մեկ միավորի մեջ։ dashboard, ինչը հեշտացնում է ենթակառուցվածքների տեղակայման տարբեր ոլորտներում խոցելիությունների հետևումը և դրանց հաղթահարումը։
Արտեֆակտների ստորագրում՝ ամբողջականության և ծագման համար
Ամբողջականությունն ապահովելու համար IaC կոնֆիգուրացիաներում կազմակերպությունները պետք է ներդնեն արտեֆակտների ստորագրումը՝ որպես իրենց «Ինֆրակառուցվածք որպես կոդ» լավագույն փորձի մաս: Այս մոտեցումը՝
- Կանխել կառուցման և գործարկման միջև եղած խափանումները։
- Տեղակայումից առաջ ստուգեք ենթակառուցվածքային բաղադրիչների իսկությունը։
- Անվտանգ ստորագրման մեխանիզմներ ներդնելու համար օգտագործեք բաց կոդով գործիքներ, ինչպիսին է TUF-ը (The Update Framework):
Արտեֆակտների ստորագրումը ապահովում է, որ օգտագործվում են միայն վստահելի, վավերացված ենթակառուցվածքային կոնֆիգուրացիաներ, նվազեցնելով մատակարարման շղթայի վրա հարձակումների ռիսկը։ IaC տեղակայումները.
Ինչու սրանք IaC Security Լավագույն գործելակերպը կարևոր է
Հետևելով այս ենթակառուցվածքներին որպես կոդի լավագույն փորձի՝ կազմակերպությունները կարող են.
- Կանխել անվտանգության սխալ կարգավորումները, որոնք ամպային միջավայրերը ենթարկում են հարձակումների.
- Բարելավել IaC security & IaC կիբերանվտանգություն՝ կանխարգելիչ ռիսկերի մեղմացման միջոցով.
- Ավտոմատացրեք անվտանգության կիրառումը ստատիկ վերլուծության միջոցով և CI/CD անվտանգության ինտեգրում.
- Ապահովել ամպային ենթակառուցվածքի համապատասխանությունը, կայունությունը և կեղծումից պաշտպանվածությունը.
Անվտանգության ներդրումը IaC սկզբից միակ ճանապարհն է պահպանել վերահսկողությունը, կանխել խախտումները և ապահովել, որ ենթակառուցվածքը մնա անվտանգ իր ողջ կյանքի ցիկլի ընթացքում.
Քսիգենիի IaC Security«Բոլորը մեկում» հարթակ ենթակառուցվածքների համար՝ որպես կոդի լավագույն փորձ
Քանի որ կազմակերպությունները ավելի ու ավելի են ընդունում ենթակառուցվածքը որպես կոդ (IaC) ամպային ենթակառուցվածքների ավտոմատացման համար անվտանգության ռիսկերը շարունակում են աճել։ Առանց IaC security լավագույն փորձը, սխալ կարգավորումները, բացահայտված գաղտնիքները և խոցելի կախվածությունները լուրջ անվտանգության բացեր են ստեղծում: Հետևաբար, ընկերությունները պետք է ինտեգրվեն IaC Կիբերանվտանգության միջոցառումներ՝ ամպային միջավայրերը սկզբից պաշտպանելու համար: Հաշվի առնելով սա՝ Xygeni-ն ապահովում է բազմաֆունկցիոնալ հարթակ, որը ապահովում է, որ ենթակառուցվածքը մնա կայուն, համապատասխան և անվտանգ՝ կոդից մինչև ամպ:
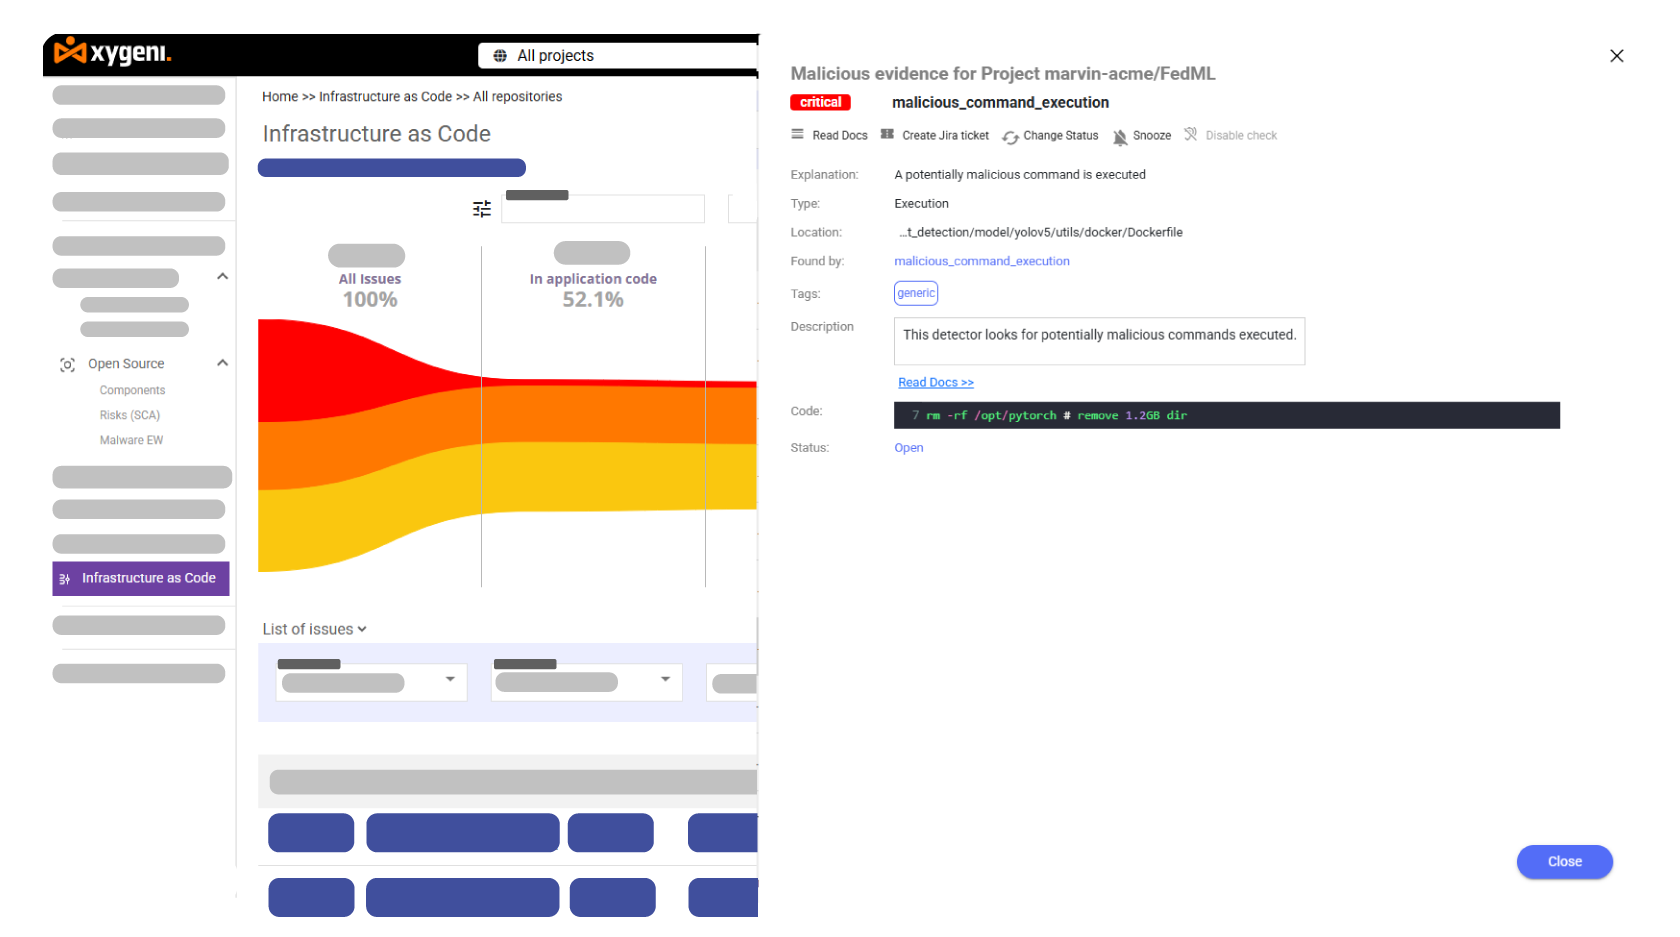
Ամպային սխալ կարգավորումների հայտնաբերում և կանխարգելում IaC Security
Անկասկած, սխալ կարգավորումները մնում են ամպային անվտանգության միջադեպերի հիմնական պատճառներից մեկը։ Դրա պատճառով անվտանգության թիմերին անհրաժեշտ են գործիքներ, որոնք կբացահայտեն և կմեղմացնեն ռիսկերը տեղակայումից առաջ։ Ահա թե ինչու Xygeni-ն անընդհատ սկանավորում է։ Terraform, Ամպային ձևավորում, Կուբերնետես, բիցեպսի և ձեռքի մկանի ձևանմուշներ, համոզվելով ամպային միջավայրերը հետևում են ենթակառուցվածքներին որպես կոդի լավագույն փորձին: Անվտանգության կիրառման ավտոմատացման միջոցով՝ Քսիգենի կազմակերպություններին հնարավորություն է տալիս.
- Կանխեք սխալ կարգավորված պահեստը, IAM-ի չափազանց շատ թույլտվությունները և բաց անվտանգության խմբերը։
- Ապահովեք համապատասխանությունը՝ արգելափակելով ռիսկային ենթակառուցվածքային կոնֆիգուրացիաները։
- Նվազեցրեք ձեռքով անվտանգության ստուգումները՝ բարելավելով արդյունավետությունը՝ միաժամանակ պահպանելով IaC security լավագույն փորձը:
Գաղտնիքներ անվտանգության համար. զգայուն տվյալների պաշտպանություն IaC
Կոշտ կոդավորված մուտքի տվյալներ IaC սկրիպտները ամպային միջավայրերը ենթարկում են չարտոնված մուտքի։ Արդյունքում, կազմակերպությունները պետք է լրացուցիչ նախազգուշական միջոցներ ձեռնարկեն իրենց ենթակառուցվածքը պաշտպանելու համար։ Այս խնդիրը լուծելու համար Xygeni-ն գաղտնի անվտանգության լուծում ապահովում է, որ զգայուն տվյալները պաշտպանված մնան հետևյալի միջոցով.
- Տեղադրումից առաջ պահոցների սկանավորում կոշտ կոդավորված գաղտնիքների համար։
- Անապահով արգելափակում commitս CI/CD pipelines՝ հավատարմագրերի արտահոսքը կանխելու համար։
- Անվտանգության թիմերին իրական ժամանակում տեղեկացնելը՝ սպառնալիքները մեղմելու համար, նախքան դրանց սրվելը։
Ինտեգրվելով IaC security լավագույն փորձ, կազմակերպությունները վերացնում են կարևորագույն անվտանգության ռիսկը, որը հարձակվողները հաճախ շահագործում են։
Համապարփակ IaC Բարելավված անվտանգության համար շրջանակի աջակցություն
Բազմաամպային և հիբրիդային միջավայրերում անվտանգությունը բարելավելու համար Xygeni-ն առաջարկում է լայն շրջանակային համատեղելիություն: Համապատասխանաբար, Xygeni-ն աջակցում է.
- Terraform – Ապահովում է մատակարարման ապահովում AWS-ում, Azure-ում և GCP-ում։
- Կուբեռնետես և Դոկեր – Հայտնաբերում է խոցելիություններ Kubernetes կոնֆիգուրացիաներում և կոնտեյներացված միջավայրերում։
- Բիցեպսի և ձեռքի մկանների ձևանմուշներ – Հայտնաբերում է Microsoft Azure-ի սխալ կարգավորումները։
- CloudFormation – Ավտոմատացնում է AWS ենթակառուցվածքի անվտանգության քաղաքականությունները։
Քանի որ Xygeni-ն ապահովում է բազմաթիվ շրջանակներ, կազմակերպությունները շահում են կայուն անվտանգություն բազմազան ամպային ենթակառուցվածքներում.
Ավտոմատացված անվտանգության քաղաքականության կիրառում IaC Աշխատանքային հոսքեր
Քանի որ ձեռքով անվտանգության ստուգումները շատ ժամանակ են պահանջում, ավելացնելը IaC security զարգացման լավագույն փորձը pipelines-ը կարևոր է։ Գործընթացը հեշտացնելու համար Xygeni-ն ավտոմատ կերպով կիրառում է քաղաքականության կիրառումը՝
- Տեղակայումից առաջ խոցելիությունների, սխալ կարգավորումների և համապատասխանության խախտումների հայտնաբերում։
- Անվտանգության ռիսկերի արգելափակում CI/CD pipelineներ, կանխելով անապահով ենթակառուցվածքների արտադրություն հասնելը։
- Մշակողներին անհապաղ հետադարձ կապ տրամադրելով՝ օգնելով նրանց վաղ փուլում շտկել սխալ կարգավորումները։
Այսպիսով, անվտանգության թիմերը կարող են կիրառել IaC կիբեր անվտանգությունը միջոցառումներ՝ առանց խաթարելու մշակման աշխատանքային հոսքերը։
Կոնտեյների պատկերի սկանավորում IaC Cyber Security
Որովհետև շատերը IaC Տեղակայումները հիմնված են կոնտեյներային միջավայրերի վրա, անապահով պատկերները հաճախ թաքնված ռիսկեր են առաջացնում: Հետևաբար, կոնտեյներային պատկերների սկանավորումը կարևոր դեր է խաղում ապահովելով IaC security լավագույն փորձը։ Xygeni-ն ինտեգրում է առաջադեմ սկանավորումը՝
- Վերլուծեք Docker-ի պատկերները հնացած ծրագրաշարի և խոցելիությունների առկայության համար։
- Հայտնաբերեք վնասակար ծրագրերը, սխալ կարգավորումները և անվտանգության թույլ կողմերը կոնտեյներային միջավայրերում։
- Կանխեք անապահով պատկերների տեղակայումը՝ համոզվելով, որ ենթակառուցվածքը Code security լավագույն փորձը կիրառվում է CI/CD pipelines.
Կոնտեյներների անվտանգությունը ինտեգրելով IaC աշխատանքային հոսքերի միջոցով թիմերը կանխում են սխալ կարգավորումները, որոնք ամպային միջավայրերը ենթարկում են հարձակումների։
Կանխարգելիչng չարամիտ հրամաններ և մատակարարման շղթայի հարձակումներ IaC
Ավանդական IaC security գործիքները հաճախ բաց են թողնվում չարամիտ հրամաններ և մատակարարման շղթայի սպառնալիքներ թաքնված են ենթակառուցվածքային սկրիպտների մեջ։ Այնուամենայնիվ, Xygeni-ն ամրապնդում է անվտանգությունը՝
- Հետին դռներ ներմուծող ոչ լիազորված հրամանների հայտնաբերում։
- Կախվածության խառնաշփոթի և չարամիտ փաթեթների ներարկման արգելափակում։
- Կանխել ենթակառուցվածքի կարգավորումների կեղծումը ստուգելու միջոցով արտեֆակտի ամբողջականություն.
Արդյունքում, կազմակերպությունները վերացնում են թաքնված հարձակման վեկտորները, նախքան դրանք կազդեն ենթակառուցվածքների անվտանգության վրա։
Անընդհատ մոնիթորինգ և իրական ժամանակում սպառնալիքներից պաշտպանություն
Այն կողմ անցնելու համար standard Խոցելիության հայտնաբերման միջոցով Xygeni-ն իրական ժամանակում տրամադրում է անվտանգության վերաբերյալ պատկերացումներ: Մասնավորապես, Xygeni-ն թույլ է տալիս անվտանգության թիմերին՝
- Ճանաչել բարձր ռիսկի խոցելիություններ միջոցով հասանելիության վերլուծություն.
- Հետևեք ենթակառուցվածքների փոփոխություններին՝ չարտոնված փոփոխությունները հայտնաբերելու համար։
- օգտագործում սպառնալիքների հետախուզություն կանխելու հարձակումները, նախքան դրանք կսրվեն։
Ավելացնելով IaC security լավագույն փորձի կիրառմամբ, թիմերը կարող են շարունակել բարելավել անվտանգությունը և նվազեցնել ռիսկերը տեղակայումից առաջ։
Ինչու է Xygeni-ն լավագույն ընտրությունը IaC Security
Ի տարբերություն ավանդականի IaC security գործիքներ, Xygeni-ն տրամադրում է.
- Ավտոմատացված կիրառում Ենթակառուցվածքը որպես կոդի լավագույն փորձ սխալ կարգավորումները կանխելու համար։
- Առաջադեմ գաղտնի անվտանգություն բացահայտված լիազորագրերի ռիսկերը վերացնելու համար։
- Կոնտեյների պատկերի սկանավորում ամպային հավելվածները պաշտպանելու համար։
- Ամբողջական աջակցություն Terraform, Kubernetes, Docker, Bicep և CloudFormation.
- Անընդհատ մոնիթորինգ՝ իրական ժամանակի անվտանգության պատկերացումներ ամպային միջավայրերի համար։
Ապահովեք ձեր ենթակառուցվածքը Xygeni-ի միջոցով IaC Security Լավագույն փորձեր
Քանի որ անվտանգության ռիսկերը անընդհատ զարգանում են, կազմակերպությունները պետք է իրենց մշակման գործընթացներում ինտեգրեն ենթակառուցվածքը որպես կոդ լավագույն փորձը: Այդ պատճառով Xygeni-ն առաջարկում է ամեն ինչ մեկում հարթակ՝ IaC security & IaC կիբերանվտանգություն՝ ապահովելով, որ ամպային միջավայրերը պաշտպանված լինեն մշակումից մինչև տեղակայում։
Ավտոմատացված անվտանգության քաղաքականությունների, շարունակական մոնիթորինգի և վնասակար ծրագրերի հայտնաբերման միջոցով Xygeni-ն օգնում է կազմակերպություններին կիրառել IaC security լավագույն փորձը՝ անվտանգության ռիսկերը վերացնելու համար, նախքան դրանք կազդեն արտադրության վրա։
Պաշտպանեք ձեր ամպային ենթակառուցվածքն այսօր։ Կապվեք մեզ հետ՝ իմանալու համար, թե ինչպես է Xygeni-ն ապահովում ենթակառուցվածքը որպես կոդ՝ մշակումից մինչև տեղակայում, լավագույն փորձի կիրառման համար։