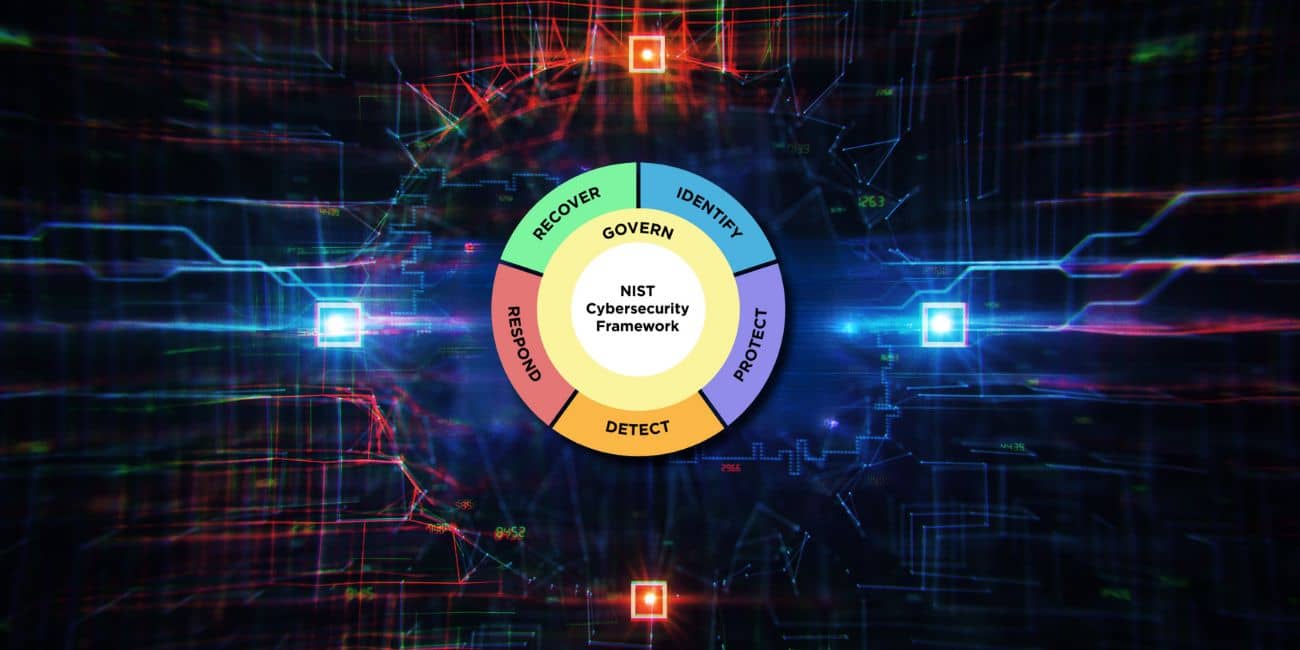






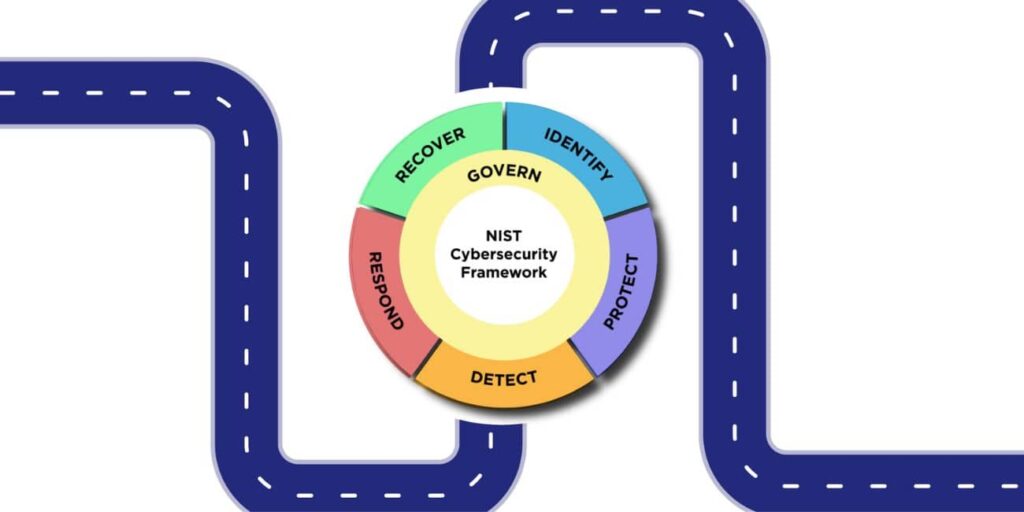
Ազգային ինստիտուտը Standardև տեխնոլոգիաների բաժինը (NIST) թողարկել է իր լայնորեն ճանաչված կիբերանվտանգության շրջանակի (CSF) կարևոր թարմացում։, գործիք, որը նախատեսված է կազմակերպություններին օգնելու ավելի լավ կառավարել կիբերանվտանգության ռիսկերը։ NIST CSF տարբերակ 2.0 բարելավվել է՝ կազմակերպությունների կողմից լայնորեն ընդունված ծաղկող շրջանակի վրա հիմնվելու նպատակով, և դրան ավելացվել է մեծ շրջանակ և շատ ավելի համապարփակ ռեսուրսների հավաքածու՝ բոլոր կազմակերպություններին, անկախ նրանց չափից կամ ոլորտից, շրջանակի ներդրման գործում օգնելու համար։
Յուրաքանչյուր կազմակերպության համար նախատեսված շրջանակ
Սկզբնապես մշակված լինելով կարևորագույն ենթակառուցվածքների ոլորտներում կիբերանվտանգության դիրքերը բարելավելու համար, CSF-ը զարգացել է: Վերջին տարբերակը՝ CSF 2.0-ը, ընդունում է կիբերսպառնալիքների դինամիկ բնույթը, որոնք այժմ ազդում են բոլոր չափերի և ոլորտների կազմակերպությունների վրա: Այն մանրակրկիտ մշակված է մասշտաբայնորեն և հարմարվողական լինելու համար՝ ապահովելով դրա օգտակարությունը տարբեր կազմակերպչական համատեքստերում:
Կառավարման և մատակարարման շղթայի անվտանգության նոր չափումներ
Կիբերանվտանգության փոփոխվող լանդշաֆտին ի պատասխան՝ CSF 2.0-ը ներկայացնում է կառավարման և մատակարարման շղթայի անվտանգության վրա շեշտադրում: Ճանաչելով այս ասպեկտները որպես կայուն կիբերանվտանգության ռազմավարության կարևորագույն գործոններ, թարմացումը առաջարկում է նոր պատկերացումներ և ուղեցույցներ կիբերանվտանգության կառավարման համապարփակ ծրագրի մշակման և ինտեգրման վերաբերյալ: software supply chain security (SSCS) միջոցառումներ ճկուն ծրագրային ապահովման մշակման պրակտիկայում: Այս նախաձեռնողական դիրքորոշումն ավելի է ամրապնդվում ներառմամբ NIST SP 800-204D, որը արտացոլում է շրջանակը commitժամանակակից կիբերանվտանգության մարտահրավերներին ուղղակիորեն անդրադառնալու նպատակին։
Հարուստ ռեսուրսներով իրականացումը հզորացնելը
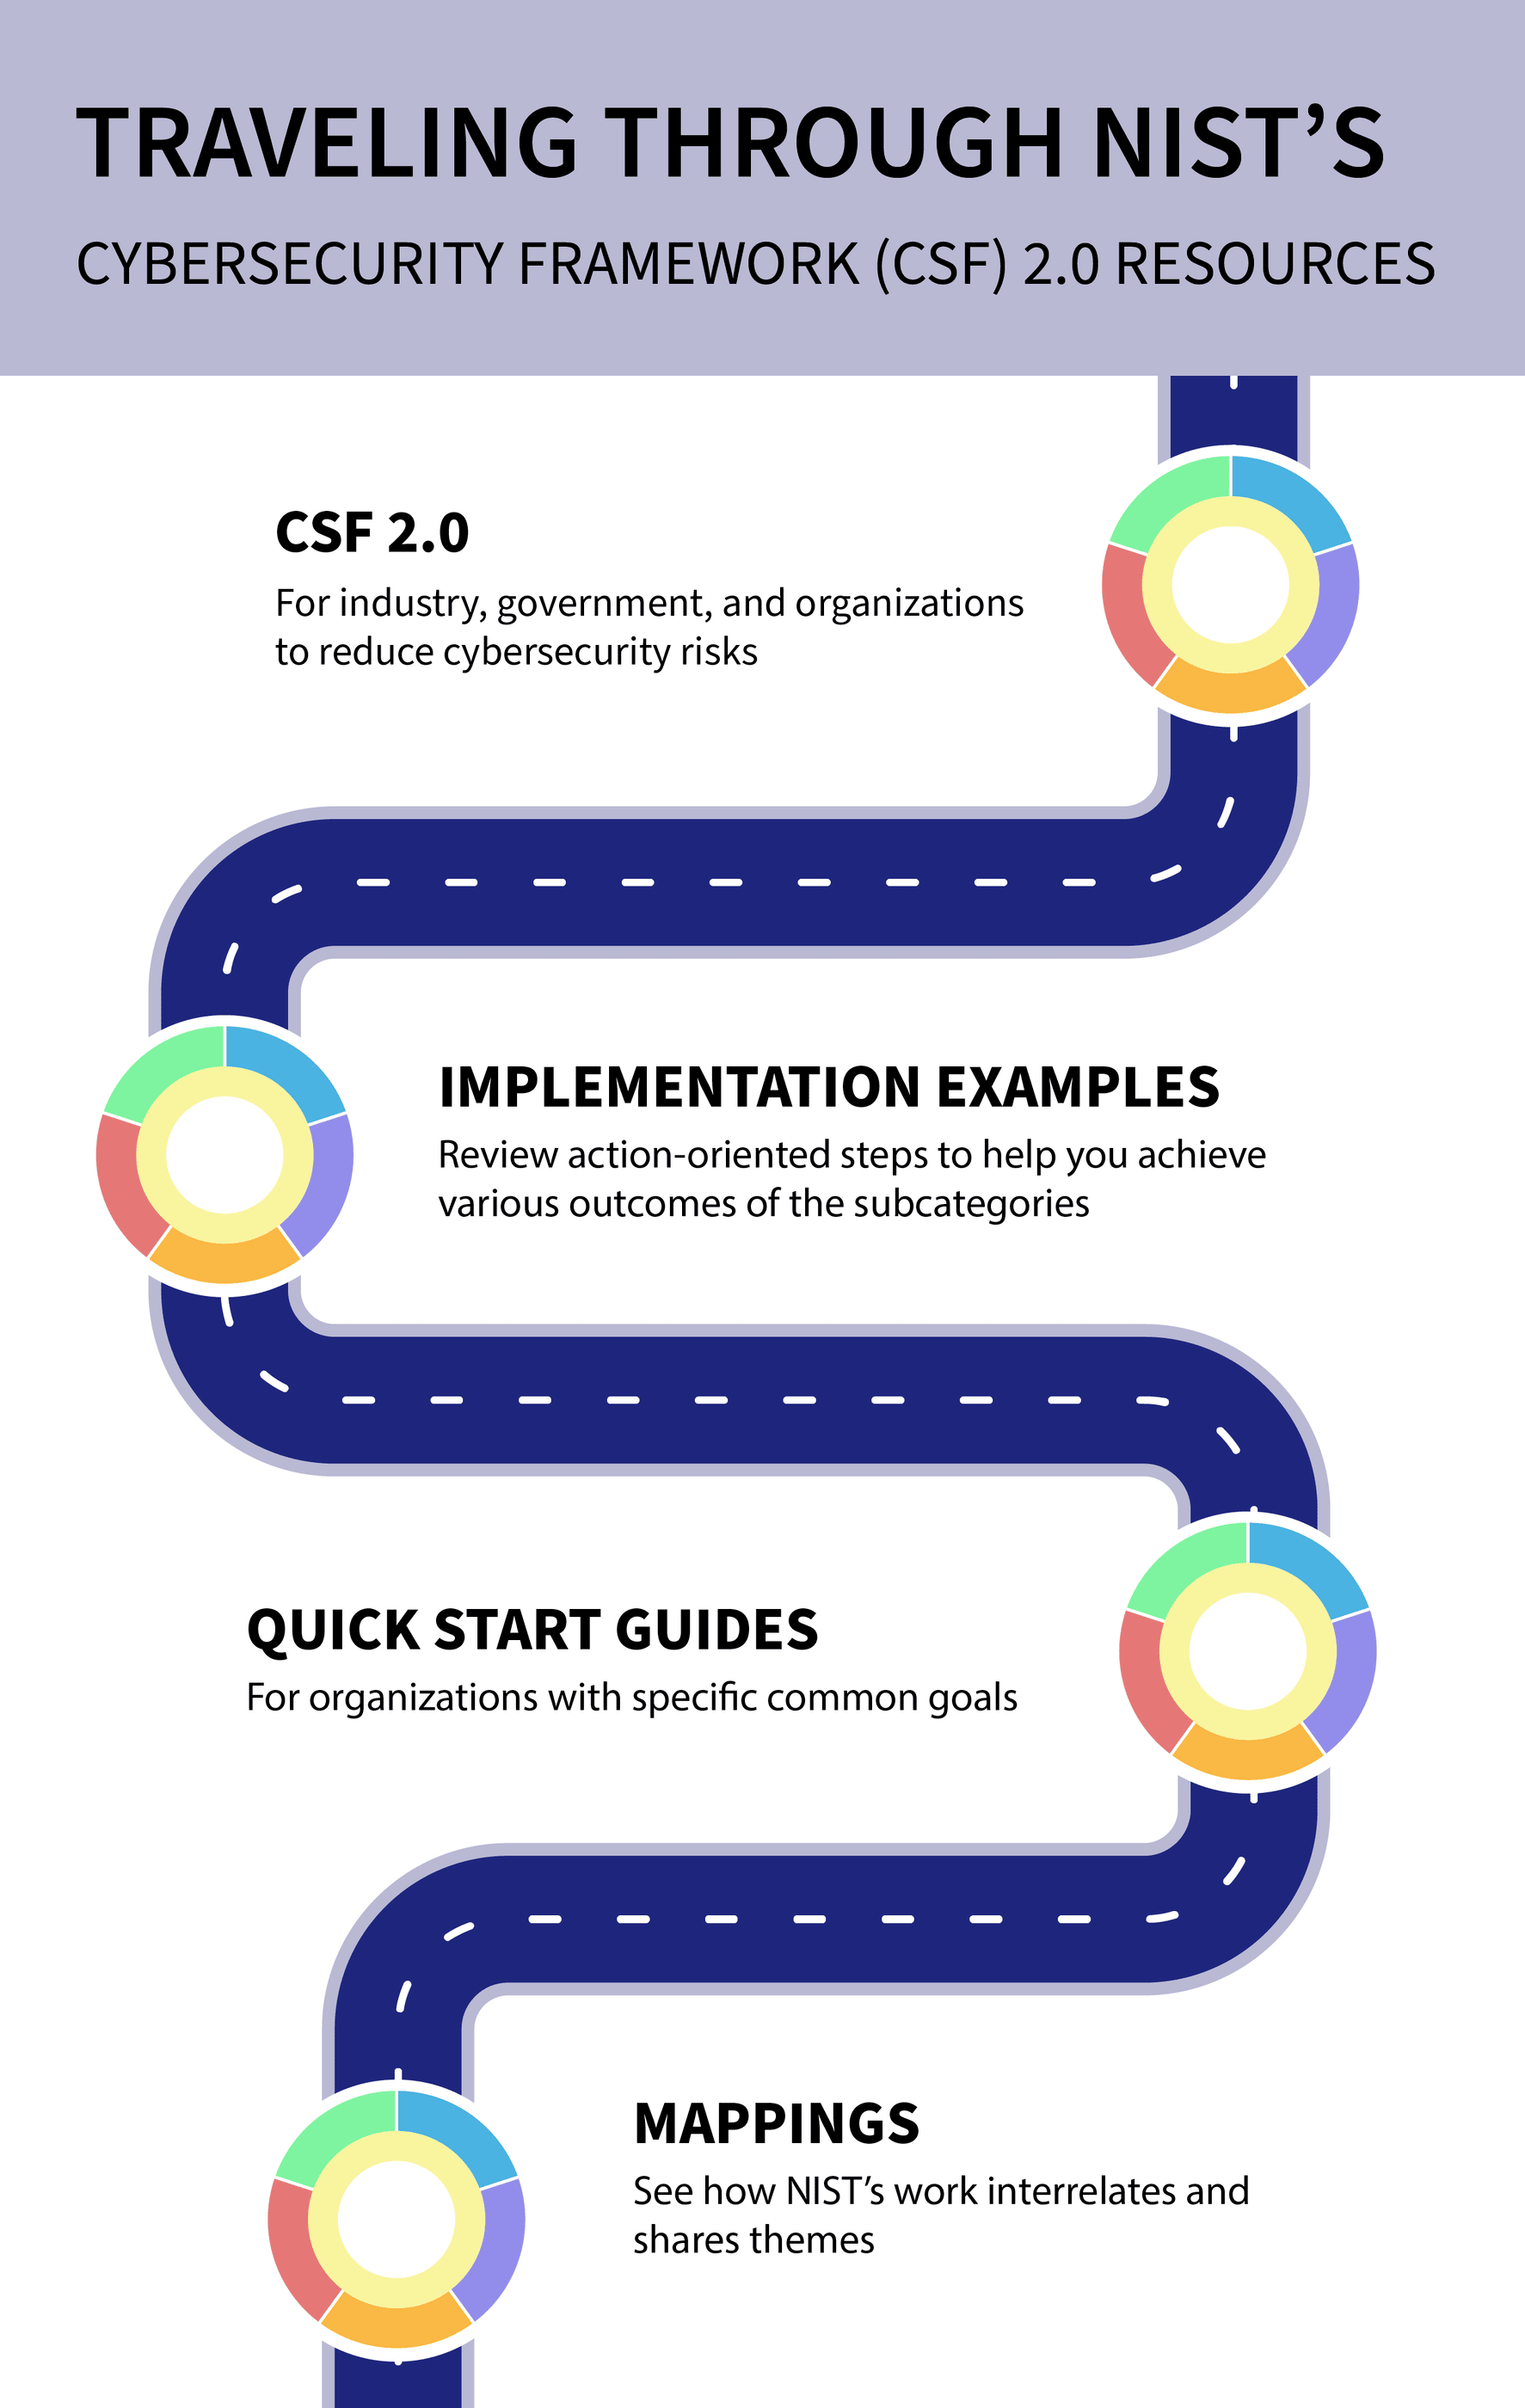
Հասկանալով կազմակերպությունների առջև ծառացած իրականացման խոչընդոտները՝ NIST-ը հարստացնում է CSF 2.0-ը մի շարք օժանդակ ռեսուրսներով։ Դրանք ներառում են՝
- Արագ մեկնարկի ուղեցույցներ, որոնք հարմարեցված են որոշակի լսարանի համար ինչպես փոքր բիզնեսները և enterprise ռիսկերի կառավարիչներ՝ նպատակ ունենալով պարզեցնել շրջանակի ընդունումը։
- Իրականացման օրինակներ ցուցադրելով շրջանակի գործնական կիրառությունները տարբեր կազմակերպչական համատեքստերում։
- Զննարկելի և տեղեկատվական հղումների որոնելի կատալոգ նպաստելով CSF ուղեցույցի համապատասխանեցմանը կիբերանվտանգության ավելի քան 50 այլ փաստաթղթերի հետ։
- NIST CSF 2.0 հղման գործիքը, բարձրացնելով մատչելիությունը՝ հնարավոր դարձնելով բոլոր զննարկիչներում շրջանակի միջուկից համապատասխան տվյալների ընթերցումը, որոնումը և արտածումը։