






Ութ ամսվա ընթացքում երեք անգամ նույն npm որդերի դեմ պայքարի ձեռնարկը աշխատեց։ Տարբեր հարձակվողներ, տարբեր փաթեթներ, նույն մեխանիզմը և հրապարակման ու հայտնաբերման միջև ընկած նույն ժամանակահատվածը, որը հնարավոր դարձրեց դրանցից յուրաքանչյուրը։ Եթե հարցնում եք, թե իրականում ինչ է npm որդը և ինչու է այն կրկնվում՝ շտկելու փոխարեն, սա է անկեղծ պատասխանը՝ միջադեպեր, մեխանիզմներ և միակ բացը, որը նույնիսկ ամուր պաշտպանական համակարգը դեռևս բաց է թողնում։
Ի՞նչ է npm որդը։
Npm որդը npm գրանցամատյանում հրապարակված վնասակար կոդի մի կտոր է, որը գործարկվելուց հետո ավտոմատ կերպով տարածվում է այլ փաթեթների վրա, սովորաբար գողանալով պահպանողի հրապարակման տվյալները և օգտագործելով դրանք նույն օգտակար բեռը ներմուծելով պահպանողի կողմից վերահսկվող յուրաքանչյուր փաթեթի մեջ: Այն «որդ» է դասական իմաստով. այն չի սպասում, որ ինչ-որ մեկը դիտավորյալ տեղադրի այն, այն տարածվում է ինքնուրույն՝ փաթեթից փաթեթ, հաշվից հաշիվ, մեքենայի արագությամբ:
Այդ ինքնատարածումն է, որը տարբերակում է npm որդը սովորական վնասակար փաթեթից։ Մեկ վնասված փաթեթը ասեղ է խոտի դեզի մեջ։ npm որդը յուրաքանչյուր վարակված պահպանողին վերածում է նոր բաշխման կետի, և խոտի դեզը սկսում է ստեղծել իր սեփական ասեղները։
Մինչ օրս npm որդերի ամենամեծ դեպքերը
Անցյալ տարի npm որդերի պատկերը փորձարկվեց երեք իրական աշխարհում, որոնցից յուրաքանչյուրն ավելի արդյունավետ էր, քան նախորդը.
- Շայ-Հուլուդ (սեպտեմբեր 2025): Առաջին փաստաթղթավորված ինքնատարածվող npm որդը։ Այն վտանգի ենթարկեց սպասարկողի մուտքի տվյալները, այնուհետև օգտագործեց դրանք՝ այդ սպասարկողի վերահսկողության տակ գտնվող յուրաքանչյուր փաթեթի վնասակար տարբերակներ հրապարակելու համար, մշակողներին վերածելով որդերի հաջորդ փուլի մատակարարման մեխանիզմի։
- axios (մարտ 2026): Պետական վնասակար ծրագիր, որը թաքնված է փաթեթի մեջ, շաբաթական մոտ 100 միլիոն անգամ ներգրավվում է։ Սա որդ չէ տարածման խիստ իմաստով, բայց ապացույց է այն բանի, որ նույն npm էկոհամակարգի վստահության մոդելը, որը շահագործվել է Շայ-Հուլուդի կողմից, կարող է կրել իսկապես մեծածավալ ծանրաբեռնվածություն։
- SAP npm (ապրիլ 2026): Այդ ժամանակ նկարագրվում էր որպես մինի Շայ-Հուլուդ. նույն որդերի պատկերը, որը կրկնվում էր մեծ մասշտաբով, սկզբնական միջադեպից մեկ տարուց էլ քիչ ժամանակ անց: Մեխանիզմը չէր փոխվել: Պաշտպանական միջոցները նույնպես մեծ մասամբ չէին փոխվել:
Երեք npm որդերի միջադեպեր, մեկ կրկնվող օրինաչափությունվտանգել վստահելի հրատարակչին, օգտագործել նրա մուտքի տվյալները ավտոմատ կերպով տարածելու համար և մնացածը անել՝ հույսը դնելով հրապարակման և համայնքի հայտնաբերման միջև եղած բացվածքի վրա։
Կրկնվող օրինաչափություն
Հանեք մանրամասները, և յուրաքանչյուր npm որդերի դեպք կհետևի նույն չորս քայլերին.
- Հաշվի խափանում։ Պահպանողի հրապարակման տոկեն, npm login, կամ CI հավատարմագրերը գողանում են, սովորաբար ֆիշինգի, գաղտնի տեղեկատվության արտահոսքի կամ իրենց սեփական շղթայի ավելի բարձր մակարդակում խախտված կախվածության միջոցով։
- Հանգիստ ներարկում։ Հարձակվողը տեղադրում է օրինական, վստահելի փաթեթի նոր տարբերակ՝ ավելացված վնասակար կոդով, հաճախ հետինստալյացիայի կամ այլ կենսական ցիկլի սկրիպտի ներսում, որը ավտոմատ կերպով գործարկվում է այն տեղադրելու պահին։
- Ավտոմատ տարածում։ Եթե վարակված պահպանողը վերահսկում է այլ փաթեթներ, կամ եթե վնասակար սկրիպտն ինքն է հավաքում լրացուցիչ տվյալներ, որդը տարածվում է հաջորդ փաթեթի և հաջորդ պահպանողի վրա՝ առանց հարձակվողի կողմից հետագա գործողությունների։
- Հայտնաբերման ուշացումը։ Փաթեթը գտնվում է գրանցամատյանում, տեղադրելի ցանկացած անձի կողմից, մինչև ինչ-որ մեկը նկատի, հաղորդի դրա մասին, և այն հեռացվի։ Այդ ուշացումը՝ որոշ միջադեպերի դեպքում ժամեր, մյուսների դեպքում օրեր, ամբողջ պատուհանն է, որը անհրաժեշտ է որդին։
Չորրորդ հարվածի ճանաչումն է, որ իրականում կարևոր է պաշտպանության համար։ NPM որդերի միջադեպի մեղմացման յուրաքանչյուր ռազմավարություն, իր էությամբ, փորձ է կրճատել կամ շրջանցել այդ հայտնաբերման ուշացումը։
Մեջբերման արժանի շրջանակ. SIP-ի պատասխանը սառեցման խնդրին
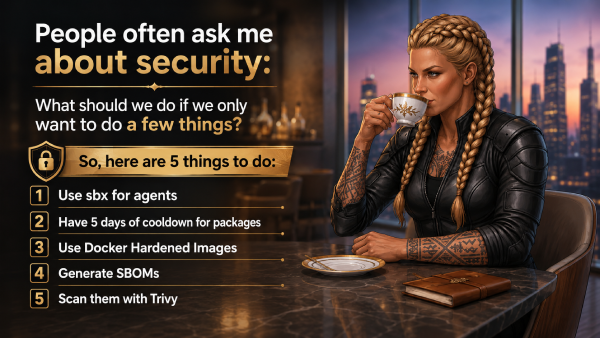
Այս օրինաչափությանը վերաբերող բոլոր պատասխանները չէ, որ գալիս են վաճառողից։ Ամենահստակներից մեկն այն է, որ SIP, Մոհամմադ-Ալի Արաբիի անվտանգության անհապաղ պլանը, ծրագրային ապահովման մատակարարման շղթայի ռիսկերի համար նախատեսված հինգ վերահսկիչով արտակարգ իրավիճակների շրջանակ, որը ծագել է SafeDev-ի նիստի վերջում տրված շատ գործնական հարցից. «Եթե մենք կարող ենք անել միայն մի քանի բան, ապա ի՞նչ պետք է անենք առաջինը»։
SIP-ի երկրորդ կառավարման մեխանիզմը ուղղակիորեն ուղղված է npm որդերի խնդրին. սառեցնել չստուգված կախվածությունները հինգօրյա սառեցման ժամանակահատվածով և անջատել կյանքի ցիկլի սկրիպտները, որպեսզի վնասակար հետինստալյացիան չկարողանա ավտոմատ կերպով կատարվել տեղադրման ընթացքում: Գործնականում դա է min-release-age=5 և ignore-scripts=true նախագծի մեջ .npmrc, որը պարտադրված է CI-ում, որպեսզի կողպված ֆայլը չկարողանա աննկատ լուծել երեկ հրապարակված փաթեթը: Սա իսկապես հուսալի, քիչ ջանքեր պահանջող կառավարում է և ուղղակիորեն թիրախավորում է նույն հայտնաբերման ուշացումը, որից կախված է յուրաքանչյուր npm որդերի միջադեպ: Խորասուզվեք.
Որտեղ սառեցման պատուհանը դեռ բաց է թողնում
Սպասման ժամանակահատվածը խաղադրույք է. համայնքը կնկատի և կհաղորդի վնասակար փաթեթի մասին սպասման ժամանակահատվածի ավարտից առաջ: Շատ դեպքերում այդ խաղադրույքը արդարանում է: Կոտրված փաթեթների զգալի մասը նշվում է հրապարակումից հետո առաջին մի քանի օրվա ընթացքում, այդ իսկ պատճառով հնգօրյա պատուհանը ողջամիտ լռելյայն տարբերակ է:
Սակայն npm որդը չի իրեն պահում ինչպես սովորական վնասակար փաթեթը, և դա փոխում է, թե ինչ կարող է և չի կարող անել ֆիքսված սառեցման ժամանակը ձեզ համար։
Նախապես լինելcisարագության մասին՝ Արագ տարածվող որդը իրականում չի հաղթահարում սառեցման ժամանակը։ Եթե դուք պարտադրում եք խիստ նվազագույն թողարկման տարիք, այդ սկզբնական ալիքի ընթացքում հրապարակված փաթեթները դեռևս չափազանց նոր են կառուցվածք մտնելու համար, անկախ նրանից, թե քանի փաթեթ է որդը վնասում այդ ընթացքում։ Արագությունը կարևոր է, բայց այն կարևոր է բոլոր նրանց համար, ովքեր չեն օգտագործում սառեցման ժամանակ, այլ ոչ թե արդեն պարտադրված սառեցման ժամանակը հաղթահարելու համար։
Իրական սահմանափակումը համբերությունն է։ Ավելի զգույշ բեռը կարող է անգործուն մնալ սառեցման ժամանակահատվածից հետո՝ ակտիվանալով միայն այն ժամանակ, երբ օրերը լրանան և փաթեթը հասնի «վստահելի» գոտու, նախքան…cisպարզապես, քանի որ այն գիտի, որ սառեցման ժամանակը հետևում է։ Սա այն դեպքն է, երբ միայն ֆիքսված սառեցման ժամանակը բավարար չէ, և հենց այն դեպքն է, երբ MEW-ի ապացույցների վրա հիմնված հայտնաբերման նման մի բան պետք է լինի դրա կողքին, այլ ոչ թե դրա փոխարեն։
SIP-ի մտածողության մեջ ձախողման ոչ մի ռեժիմ թերություն չէ։ Սառեցման ժամանակը համայնքի հայտնաբերման խաղադրույք է, և համայնքի հայտնաբերումն ունի նվազագույն սահման. այն չի կարող բռնել այն, ինչ դեռ ոչ ոք չի հաղորդել։ Սա SIP-ին բնորոշ բացթողում չէ, այլ ցանկացած պաշտպանության կառուցվածքային սահմանափակում, որը սպասում է ստորագրության, խորհրդատվության կամ հանրային զեկույցի գոյությանը նախքան գործելը։
Ինչպես է MEW-ն փակում սառեցման պատուհանի բացը
Սա նախօրոք էcisԷլի բացը Xygeni-ի վնասակար ծրագրերի վաղ նախազգուշացում (MEW) կառուցված է փակվելու համար: Համայնքի զեկույցներին կամ հրապարակված ստորագրությանը սպասելու փոխարեն, MEW-ն անընդհատ սկանավորում է NPM-ը, PyPI-ն և Maven-ը՝ նոր փաթեթների և տարբերակների հրապարակմանը զուգընթաց, վերլուծելով վարքագիծը, այլ ոչ թե համեմատելով այն հայտնի սպառնալիքների հետ: Երբ ինչ-որ բան վնասակար է թվում, այն կարանտինացվում է, և արդյունքը հաստատվում է անվտանգության հետազոտողների կողմից՝ հրապարակային հրապարակումից առաջ, այլ ոչ թե դրանից հետո:
Այս տարբերությունը կարևոր է վերը նշված npm որդերի ձախողման երկու ռեժիմների համար։ Արագ տարածվող որդերի դեմ նախնական ստորագրության հայտնաբերումը չի պահանջում այն հինգ օրվա սառեցման ժամանակը, որը ենթադրում է, որ ունի։ Հիվանդ, անգործուն բեռի դեմ MEW-ի վարքային վերլուծությունը չի փնտրում տարիքը կամ հեղինակությունը, այն փնտրում է, թե ինչ է իրականում անում կոդը, ուստի սառեցման ժամանակահատվածը սպասելը հարձակվողին ոչինչ չի տալիս։
MEW-ի կախվածության firewall-ը սա ընդլայնում է մինչև տեղադրման կետը՝ իրական ժամանակում արգելափակելով վնասակար փաթեթը, նույնիսկ եթե այն անտեսել է նախորդ ստուգումները, և նույն հայտնաբերման շերտը ներառում է նաև CI/CD npm որդերի միջադեպի կողմը. բացման-ճյուղավորման, ներարկման, վերաբացման սխեման, որը թույլ է տալիս հարձակվողին ուղարկել վնասակար ծրագիր։ commit և աննկատ թաքցնեն իրենց հետքերը՝ տրամադրելով լիարժեք աուդիտի հետք, եթե դա այնուամենայնիվ տեղի ունենա։
SIP-ը և MEW-ը պատասխանում են նույն հարցին՝ տարբեր մակարդակներում
Այս ամենը SIP-ի սառեցման ժամանակի կառավարումը սխալ չի դարձնում, և արժե հստակ ասել. հինգօրյա սառեցման ժամանակը կյանքի ցիկլի սկրիպտներն անջատած վիճակում դեռևս ամենաարագ և ամենաէժան պաշտպանություններից մեկն է, որը թիմը կարող է կիրառել սովորական npm որդերի դեմ, և այն պետք է ներառվի ցանկացած լուրջ մատակարարման շղթայի ամրապնդման ծրագրում: Այն, ինչ այն չի կարող անել, ըստ նախագծի, բռնել այն, ինչ համայնքը դեռ չի գտել: Դա անընդհատ, վարքագծի վրա հիմնված հայտնաբերման աշխատանք է, որը գործում է սառեցման ժամանակի տակ, այլ ոչ թե դրա փոխարեն:
Շերտավոր կերպով միասին, երկու մոտեցումները լուծում են նույն խնդրի երկու կողմերը. SIP-ը ամրացնում է կառուցվածքը։ pipeline, կախվածության սառեցումը և կոնտեյների պատկերը հայտնի, բացահայտված սպառնալիքների լանդշաֆտի շուրջ, մինչդեռ MEW-ի նախնական ստորագրության հայտնաբերումը ներառում է npm որդերի այն միջադեպերը, որոնք դեռևս չեն բացահայտվել, այն դեպքերը, երբ սառեցման պատուհանը, իր սեփական տրամաբանությամբ, չի կարող կանխատեսել։

ՀՏՀ
Ի՞նչ է npm որդը մեկ նախադասությամբ։
npm-ում հրապարակված վնասակար կոդ, որն ավտոմատ կերպով տարածվում է այլ փաթեթների վրա, սովորաբար գողանալով պահպանողի մուտքային տվյալները և օգտագործելով դրանք նույն բեռը այլուր ներարկելու համար՝ առանց հարձակվողի կողմից հետագա գործողությունների։
Յուրաքանչյուր վնասակար npm փաթեթ npm որդ է՞։
Ոչ։ Ինքնուրույն չտարածվող վնասակար փաթեթը մատակարարման շղթայի հարձակում է, բայց ոչ թե որդ։ npm որդերի միջադեպը հատկապես սահմանվում է ինքնատարածման քայլով. մեկ վարակի տարածումը ավտոմատ կերպով հանգեցնում է հաջորդին։
Կախվածության սառեցման ժամանակահատվածը կանխո՞ւմ է npm որդը։
Այն զգալիորեն նվազեցնում է ռիսկը, քանի որ վնասակար փաթեթների մեծ մասի մասին հաղորդումները հայտնվում են հրապարակումից հետո առաջին մի քանի օրվա ընթացքում։ Սակայն սառեցման ժամանակը խաղադրույք է համայնքի հայտնաբերման արագության վրա, և արագ տարածվող կամ դիտավորյալ քնած npm որդը կարող է ստեղծվել հատուկ այդ ժամանակահատվածը հաղթահարելու համար։
Ի՞նչն է իրականում բռնում npm որդը սառեցման ժամանակահատվածից առաջ։
Անընդհատ, վարքագծի վրա հիմնված սկանավորում, որը կախված չէ դեռևս գոյություն ունեցող ստորագրությունից կամ հանրային հաշվետվությունից: Ահա թե ինչ բացը լրացնելու համար են նախատեսված Xygeni-ի MEW-ի նման նախնական ստորագրության հայտնաբերման գործիքները:
