






DevOps թիմերի համար՝ ռիսկի վերացում ավելի դժվար է, քան թվում է։ Ավանդական SCA գործիքները պնդում են, որ օգնում են վերականգնման ռիսկերի կառավարում, բայց նրանք հաճախ պարզապես առաջարկում են արդիականացում՝ առանց ցույց տալու ազդեցությունը։ Մշակողները փորձում են վերացնել ռիսկերը արագ, բայց նրանք շատ ուշ են հայտնաբերում, որ թարմացումները ներկայացնում են անսպասելի խախտում փոփոխություններ կառուցվածքներում և գործարկման ժամանակում։
հետ Քսիգենի SCA և վերականգնման ռիսկ, Դուք կարող եք վերացնել ռիսկերը վստահորեն՝ միաժամանակ խուսափելով զարգացումը դանդաղեցնող բեկումնային փոփոխություններից։
Ռիսկերի վերացման մարտահրավերը DevOps-ում
կամուրջ SCA գործիքները խորհուրդ են տալիս ամենացածր թարմացված տարբերակը խոցելի կախվածության։ Թղթի վրա դա լուծում է CVE-ի խնդիրը։ Սակայն իրականությունը շատ տարբեր է.
- Կառուցումները հաճախ ձախողվում են, քանի որ հեռացված մեթոդները դեռևս հղումներ ունեն։
- Ծրագրերը վթարի են ենթարկվում կատարման ժամանակ՝ տիպի անհամապատասխանության պատճառով։
- Մշակողները ժամեր են ծախսում փոփոխությունների գրանցամատյանները ձեռքով վերանայելու վրա։
Օրինակներ, որոնք յուրաքանչյուր մշակող տեսել է.
- Java: արդիականացումը հեռացնում է
foo(), ակնթարթորեն կոտրելով տասնյակ զանգերի կայքեր։ - C#: Ավելի խիստ տիպի կիրառումը դեսերիալացման ժամանակ ակտիվացնում է կատարման ժամանակի բացառությունները։
- Node.js: ասինխրոն գրադարանները անցնում են Promises-ի, և pipelines փլուզումը փորձարկման ձախողումների պատճառով։
Սա է պատճառը, ռիսկի վերացում Ավանդական գործիքներով այն թվում է կռահում։ Պարզության փոխարեն մշակողները ժառանգում են աղմուկ, վերամշակում և անկայունություն։ pipelines.
Իրական աշխարհում կտրուկ փոփոխություններ
Այսպիսով, ինչ են կոնկրետ խախտում փոփոխություններՍրանք գրեթե յուրաքանչյուր թարմացման մեջ թաքնված ռիսկերն են.
- Հեռացված մեթոդներ կամ API-ներ որից ձեր կոդը դեռևս կախված է։
- Պայմանագրի տեսակի կամ տեսակի փոփոխություններ որոնք առաջացնում են կատարման ժամանակի անհամապատասխանություններ։
- API-ի վերակառուցում որը ստիպում է վերաշարադրումներ կատարել կախյալ ծառայություններում։
Օրինակ `
					// Before (library v1.2.5)
MyService service = new MyService();
service.foo();

// After upgrade to v2.0.0
// ERROR: foo() no longer exists
In CI/CD pipelineԱյս խափանող փոփոխությունները պարզապես նյարդայնացնող չեն։ Դրանք հետաձգում են սպրինտները, արգելափակում թողարկումները և ստիպում են արտադրության մեջ կատարել արագ շտկումներ։ Հետևաբար, մշակողները պետք է տեղյակ լինեն այս ռիսկերի մասին։ մինչեւ նրանք կպցնում են կպչուն պիտակ։
Քսիգենի վերականգնման ռիսկ. Ինչպես է այն գործում
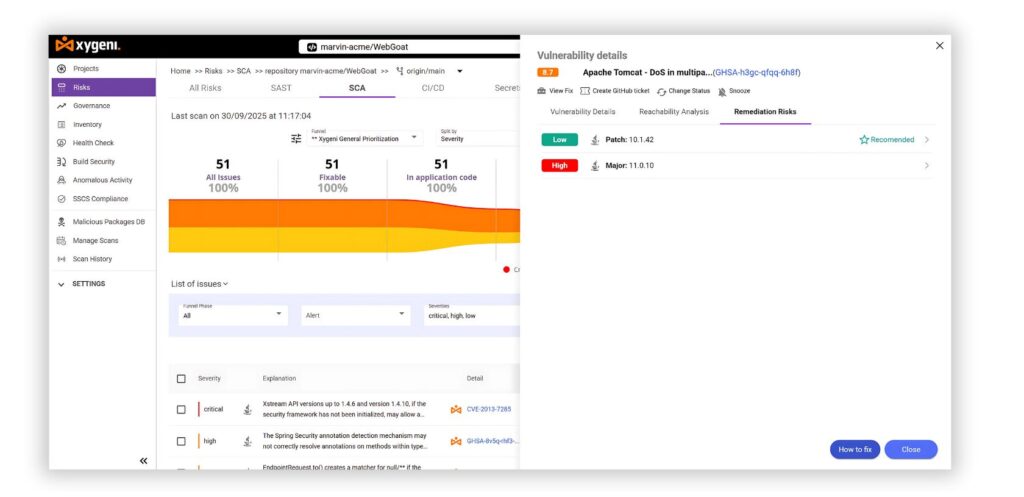
Xygeni-ի վերականգնման ռիսկը, մի մասը մեր Ծրագրային ապահովման կազմի վերլուծություն (SCA), ընդլայնում է ավանդական սկանավորումը առաջադեմ, մշակողների համար հարմար վերլուծությամբ։
- Արհեստական բանականությամբ աշխատող փոփոխությունների գրանցամատյան և տարբերությունների վերլուծություն. Ավելին, այն ավտոմատ կերպով հայտնաբերում է հեռացված մեթոդները, API-ի անհամատեղելիությունները և տիպերի անհամապատասխանությունները։
- Կոդի ազդեցության քարտեզագրում. Իրականում, այն ճշգրիտ նշում է ձեր պահոցում այն զանգերի կայքերը, որոնք կխափանվեն թարմացումից հետո։
- Լեզվի ծածկույթ՝ Բացի այդ, այն աշխատում է Java-ի, C#-ի և այլ լեզուների համար enterprise էկոհամակարգերը:
- CI/CD և հասարակայնության հետ կապերի ինտեգրում. Հետևաբար, արդյունքները անմիջապես հայտնվում են pull requests և pipeline ստուգումներ՝ դրանք դարձնելով կիրառելի իրական ժամանակում։
Ի տարբերություն հին սկաներների, Քսիգենի SCA պարզապես չի ասում «Թարմացնել մինչև 2.0»: Փոխարենը, այն հստակ ցույց է տալիս, թե ինչ կփչանա, ինչ կշտկվի և ամենաապահով վերականգնման ուղին՝ այս ամենը ձեր մշակման աշխատանքային հոսքի ներսում։
Pro Tip: Դուք կարող եք նույնիսկ տեսնել այս պատկերացումները անմիջապես GitHub PR-ներում և CI/CD գրանցամատյաններ։ Արդյունքում, համատեքստի փոփոխման անհրաժեշտություն չկա։
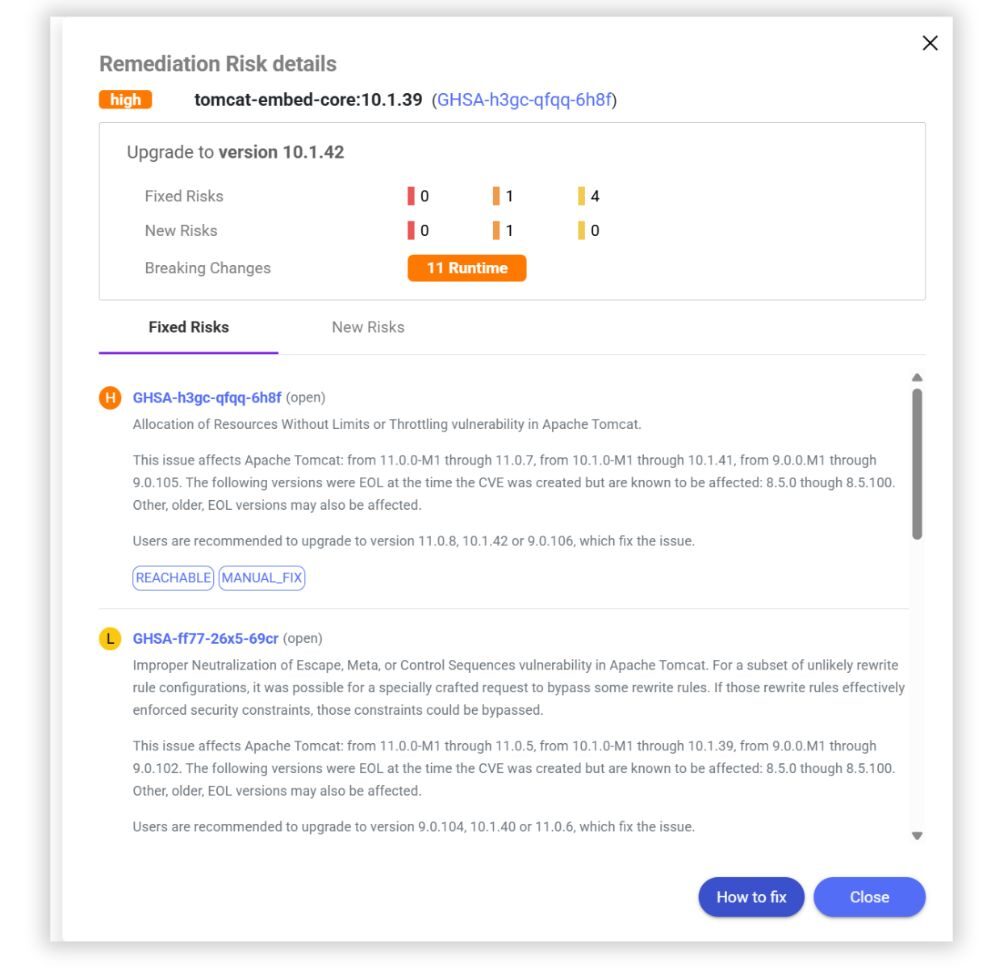
Ընտրանք 1. Թարմացնել մինչև 10.1.42
- Կայուն ռիսկեր՝ 1
- Ներկայացված նոր ռիսկեր. 1
- Բացասական փոփոխություններ. 11 աշխատանքային ժամանակի խնդիրներ
Ընտրանք 2. Թարմացնել մինչև 11.0.10
- Կայուն ռիսկեր՝ 2-4
- Ներկայացված նոր ռիսկեր. 0
- Բացասական փոփոխություններ. ~200 աշխատանքային ժամանակի խնդիրներ
Կուրորեն թարմացումներ անելու փոխարեն, մշակողները կարող են տեսնել ինչպես անվտանգության առավելությունները, այնպես էլ հնարավոր խափանումները։ Հետևաբար, նրանք կարող են ընտրել ամենաապահով ուղին, օրինակ՝ մնալ համակարգում։ 10.1.42 կայունության համար:
Սա վերականգնման ռիսկերի կառավարումը գործողության մեջարագ լուծումներ, առանց անակնկալների և pipelineորոնք մնում են կանաչ։
Կցանկանայի՞ք ուսումնասիրել նմանատիպ օրինակներ։ Մասնակցեք ապրանքի ինտերակտիվ շրջագայությանը և տեսեք, թե ինչպես է Xygeni-ն ընդգծում վերականգնման ռիսկերը, նախքան դուք միավորեք։
Ավանդական SCA ընդդեմ Xygeni-ի SCA
| առանձնահատկություն | Ավանդական SCA | Քսիգենի SCA |
|---|---|---|
| Խոցելիության հայտնաբերում | Նշում է միայն CVE-ները | Հայտնաբերում է CVE-ներ և ռիսկային կախվածություններ (տպագրական սխալներ, կախվածությունների խառնաշփոթ, վնասակար սկրիպտներ): |
| Առաջնահերթություն | Լրջության աստիճան (CVSS) | Լուրջություն + շահագործելիություն (EPSS) + հասանելիություն |
| Հասանելիության վերլուծություն | Անհասանելի | Հայտնաբերում է, թե արդյոք խոցելիությունները իրականում շահագործելի են, նվազեցնելով կեղծ դրականները մինչև 70%-ով |
| Վերականգնման ռիսկ | Ոչ մեկը | Արհեստական բանականության հզորությամբ գործող խախտման հայտնաբերում և զանգերի տեղամասի քարտեզագրում |
| Շտկում | Ձեռքով ջանք | Ավտոմատ շտկում և զանգվածային ավտոմատ շտկում՝ անվտանգ PR-ներով |
| Վնասակար ծրագրերի պաշտպանություն | Ընդգրկված չէ | Վաղ նախազգուշացում. արգելափակում է վնասակար փաթեթները NPM, PyPI, Maven և այլն համակարգերում։ |
| Լիցենզիայի համապատասխանություն | Սահմանափակ տեսանելիություն | Լիցենզիաների ավտոմատացված սկանավորում և համապատասխանության մասին հաշվետվություն |
| SBOM & VDR աջակցություն | Արտաքին կամ ձեռքով | Մայրենի SBOM (SPDX, CycloneDX) և խոցելիության բացահայտման հաշվետվություններ |
| CI/CD Ինտեգրում | Մասնակի, ad-hoc սկանավորումներ | Անընդհատ մոնիթորինգ և guardrails ներկառուցված pipelines |
Ռիսկերի վերացման առավելությունները DevSecOps թիմերի համար
Քսիգենիի հետ SCA և վերականգնման ռիսկի դեպքում ձեր թիմը կարող է.
- Վստահորեն թարմացրեք կախվածությունները։
- Կանխեք կատարման ժամանակի սխալները, նախքան դրանք արտադրության մեջ մտնելը։
- Խնայեք ժամեր՝ ձեռքով փոփոխությունների գրանցամատյանի վերանայման համար յուրաքանչյուր սպրինտի համար։
- Հավասարակշռեք արագությունն ու կայունությունը յուրաքանչյուր թողարկման մեջ։
- Արագորեն վերացրեք ռիսկերը՝ առանց առաքման դանդաղեցման։
Ներքեւի գիծ: Ռիսկերի վերացումը այլևս չի նշանակում խափանված կառուցվածք։ Այն նշանակում է պարզություն, կայունություն և արագություն։
Եզրակացություն. շտկեք ռիսկերը՝ առանց փոփոխությունները խափանելու
Ժամանակակից DevOps-ում, ռիսկի վերացում չի կարող կույր լինել։ Խոցելիության թարմացումները չպետք է նշանակեն խափանված տարբերակներ կամ ձախողված թողարկումներ։
հետ Քսիգենի SCA, վերականգնման ռիսկերի կառավարում դառնում է կանխատեսելի։ Մշակողները տեսնում են՝
- Ինչ խոցելիություններ են շտկվել։
- Ի՞նչ նոր ռիսկեր կարող են առաջանալ։
- Ինչպիսի՞ ցնցող փոփոխություններ կարող են խաթարել դրանց pipelines.
Արդյունքում, թիմերը կարող են անվտանգ կերպով վերացնել ռիսկերը և վստահորեն ապահովել անվտանգ ծրագրային ապահովում։
Xygeni-ի դեպքում վերականգնումը ռիսկի դիմելը չէ։ Այն հստակ, ավտոմատացված և DevOps-ի համար պատրաստ.
Գիրք ցուցադրում այսօր և զգացեք, թե ինչպես է Xygeni-ն օգնում ձեզ անվտանգ կերպով վերացնել ռիսկերը, խուսափել փոփոխություններից և պահպանել ձեր pipelineկայուն է։

