






CVE գնահատումը և CVE անվտանգությունը կարևոր են ժամանակակից ծրագրային ապահովումները ի հայտ եկող կիբեռսպառնալիքներից պաշտպանելու համար: Խոցելիությունների արդյունավետ բացահայտումը և առաջնահերթությունը տալը թույլ է տալիս կազմակերպություններին նախևառաջ լուծել ամենակարևոր ռիսկերը: CVE գնահատումը ապահովում է... standardխոցելիությունները ծանրության աստիճանով դասակարգելու մի տեսակ միջոց, մինչդեռ CVE անվտանգության պրակտիկան ապահովում է, որ այդ ռիսկերը պատշաճ կերպով կառավարվեն և մեղմվեն։
Ի 2025, Հրապարակվել է 48,185 CVE, 2024 թվականի 39,962-ի համեմատ 20.6%-ով ավելի է, իսկ 38%-ը գնահատվել է որպես բարձր կամ կրիտիկական ծանրության։ Ծավալի այսքան արագ աճի պայմաններում, ուժեղ CVE գնահատման և անվտանգության ռազմավարություն ունենալը այլևս ընտրովի չէ, այլ անհրաժեշտություն։
Ավելի մեծ խնդիրը միայն ծավալը չէ, այլ այն, որ ավանդական վերլուծությունը չի կարողանում համընթաց քայլել դրա հետ։ NIST-ի NVD-ն 2025 թվականին հարստացրել է մոտ 42,000 CVE, ինչը 45%-ով ավելի է, քան նախորդ տարվա ցանկացած այլ տարի, բայց դա դեռևս բավարար չէր աճող դիմումների հետ համընթաց քայլելու համար։ Արդյունքում, 2025 թվականին նոր բացահայտված CVE-ների միայն 28%-ն է ստացել NVD-ի լրիվ հարստացում (CVSS գնահատական, CWE դասակարգում, CPE տվյալներ), ինչը կտրուկ նվազում է 2024 թվականի 46.2%-ի համեմատ։ Այս թվերը ընդգծում են կազմակերպությունների համար աճող հրատապությունը՝ ունենալ սեփական CVE անվտանգության միջոցառումներ, այլ ոչ թե հույսը դնել միայն ժամանակին ժամանող NVD տվյալների վրա։
Ի՞նչ է CVE գնահատականը և ինչո՞ւ է այն կարևոր CVE անվտանգության համար։
CVE-ն նշանակում է «Ընդհանուր խոցելիություններ և բացահայտումներ», որը հրապարակայնորեն բացահայտված կիբերանվտանգության խոցելիությունների և բացահայտումների ցանկ է: CVE ցանկի յուրաքանչյուր գրառում ստանում է եզակի նույնականացուցիչ, որը կոչվում է CVE ID, որը հատուկ հղում է կատարում խոցելիությանը: MITRE Corporation-ը կառավարում է այս համակարգը, standardվերլուծելով, թե ինչպես են խոցելիությունները նույնականացվում և դասակարգվում։ Սա ապահովում է, որ կիբերանվտանգության ոլորտի բոլոր աշխատակիցները օգտագործեն նույն հղումը կոնկրետ սպառնալիքների քննարկման ժամանակ։
CVE գնահատման մեջ ներառված է յուրաքանչյուր CVE գրառման գնահատումը և դրա ծանրության աստիճանի հիման վրա թվային միավորի շնորհումը: Այս միավորը օգնում է կազմակերպություններին որոշել խոցելիությունը լուծելու առաջնահերթության մակարդակը:
Այն թույլ է տալիս նրանց արդյունավետորեն բաշխել ռեսուրսները և մեղմել հնարավոր ռիսկերը: CVE գնահատման համակարգը գնահատում է այնպիսի գործոններ, ինչպիսիք են շահագործման հեշտությունը: Այն նաև հաշվի է առնում գաղտնիության, ամբողջականության և մատչելիության վրա ազդեցությունը (հաճախ անվանում են «CIA եռյակ»): Բացի այդ, այն գնահատում է վերականգնման ներուժը:
Ինչպես են NVD-ն, MITRE CVE ցուցակը և CVE գնահատման համակարգը համատեղ աշխատում
Ազգային խոցելիության տվյալների բազայի (NVD) և MITRE ցանկ, և CVE անվտանգությունը կարևոր է կիբերանվտանգության էկոհամակարգում խոցելիությունների կառավարման եղանակը հասկանալու համար։
MITRE CVE ցանկը սկսվում է խոցելիությունները նույնականացնելով և դրանց CVE ID տալով։ Սակայն այս ցանկը տրամադրում է միայն յուրաքանչյուր խոցելիության մասին հիմնական տեղեկատվությունը։ NVD-ն, որը գործարկվում է... Ազգային ինստիտուտի Standardև տեխնոլոգիա (NIST), հարստացնում է այս տվյալները՝ տրամադրելով մանրամասն նկարագրություններ, հղումներ և, ամենակարևորը, CVE գնահատման միջոցով Ընդհանուր խոցելիության գնահատման համակարգ (CVSS).
NVD-ն հիմնական ռեսուրս է, քանի որ այն ծառայում է որպես պահոց standards-ի վրա հիմնված խոցելիության տվյալներ, որոնք օգնում են կազմակերպություններին ավելի համապարփակ հասկանալ խոցելիության ազդեցությունը: NVD-ն ներառում է ոչ միայն CVSS գնահատականներ, այլև խորը տեղեկատվություն, ինչպիսիք են՝
- Մանրամասն նկարագրություններ յուրաքանչյուր խոցելիության մասին, ներառյալ տեխնիկական մանրամասները և այն համատեքստը, որում կարող է շահագործվել խոցելիությունը։
- Ազդեցության չափանիշներ որոնք ցույց են տալիս, թե ինչպես կարող է խոցելիությունը ազդել կազմակերպության համակարգի տարբեր մասերի վրա։
- Վերականգնման տեղեկատվություն ինչպիսիք են հղումները թարմացումներին, նախազգուշացումներին և մեղմացնող միջոցառումներին։
Իր համապարփակ բնույթի շնորհիվ, NVD-ն կազմակերպությունների համար հիմնական աղբյուրն է, երբ նրանք պետք է գնահատեն խոցելիության իրական ազդեցությունը և հասկանան, թե ինչպես այն արդյունավետորեն լուծել։
CVSS՝ Կիբերանվտանգության մեջ CVE գնահատման ամենատարածված համակարգը
CVE գնահատման ամենատարածված մեթոդը Ընդհանուր խոցելիության գնահատման համակարգ (CVSS), որը պահպանվում և մշակվում է Միջադեպերի արձագանքման և անվտանգության թիմերի ֆորումի (FIRST) կողմից: CVSS-ը տրամադրում է standardխոցելիությունների լրջությունը չափելու անհատականացված միջոց, որը կազմակերպությունների համար ավելի հեշտացնում է առաջնահերթություն տալ, թե որոնք պետք է առաջինը լուծվեն։
Մասնավորապես, CVSS-ը խոցելիությունները գնահատում է 0-ից 10 սանդղակով: Այստեղ 0-ն ներկայացնում է ռիսկի բացակայություն, իսկ 10-ը՝ լրջության ամենաբարձր մակարդակը: Ավելին, գնահատականը հիմնված է չորս հիմնական չափորոշիչ խմբերի վրա.
Հիմնական միավոր:
Սա արտացոլում է խոցելիության ներքին բնութագրերը, որոնք հաստատուն են ժամանակի ընթացքում և օգտատիրոջ միջավայրերում: Հիմնական գնահատականը հաշվի է առնում այնպիսի գործոններ, ինչպիսին է շահագործելիությունը: Սա վերաբերում է նրան, թե որքան հեշտ է շահագործել խոցելիությունը: Այն նաև գնահատում է ազդեցությունը գաղտնիության, ամբողջականության և մատչելիության վրա:
Ժամանակավոր միավոր:
Սա ճշգրտում է բազային գնահատականը՝ հիմնվելով ժամանակի ընթացքում փոփոխվող գործոնների վրա, օրինակ՝ արդյոք լուծումը հասանելի է, թե արդյոք շահագործումը ակտիվորեն օգտագործվում է: Ժամանակավոր չափանիշները ներառում են շահագործման կոդի հասունությունը, շտկման մակարդակը և հաշվետվության վստահելիությունը:
Բնապահպանական գնահատական:
Սա թույլ է տալիս կազմակերպություններին հարմարեցնել CVSS գնահատականը՝ արտացոլելու խոցելիության ազդեցությունը իրենց կոնկրետ միջավայրում: Այն հաշվի է առնում այնպիսի գործոններ, ինչպիսիք են տուժած համակարգի կարևորությունը և հնարավոր կողմնակի վնասը:
Լրացուցիչ մետրիկ խումբ:
Այն ներկայացված է CVSS v4.0-ում և տրամադրում է լրացուցիչ համատեքստ, որը կարող է ազդել ընդհանուր ռիսկի գնահատման վրա: Սա ներառում է այնպիսի նկատառումներ, ինչպիսիք են անվտանգության պահանջները, ավտոմատացվող չափանիշները (որոնք չափում են, թե ինչպես է ավտոմատացումը ազդում շահագործման վրա) և եզակի բնութագրերը, որոնք կարող են չհամապատասխանել մյուս չափանիշների խմբերին: Չնայած CVSS-ի ընդհանուր գնահատականը չի ներառում այս չափանիշները, դրանք արժեքավոր պատկերացումներ են տալիս: Արդյունքում, դրանք օգնում են կազմակերպություններին ավելի տեղեկացված որոշումներ կայացնել:cisիոններ խոցելիությունների կառավարման վերաբերյալ։
Վերջին տարբերակը, CVSS v4.0, ներկայացնում է այս բարելավումները՝ խոցելիության գնահատման ճշգրտությունն ու օգտագործելիությունը բարելավելու համար: Չափանիշները կատարելագործելով՝ CVSS v4.0-ն ավելի արդյունավետորեն է արտացոլում խոցելիությունների բարդությունն ու համատեքստը: Սա ապահովում է, որ գնահատականները ապահովեն ավելի նախնական պատկերացում:cisիրական ռիսկի արտացոլումը։
Իրական աշխարհի օրինակ՝ CVE-2021-44228 (Log4Shell)
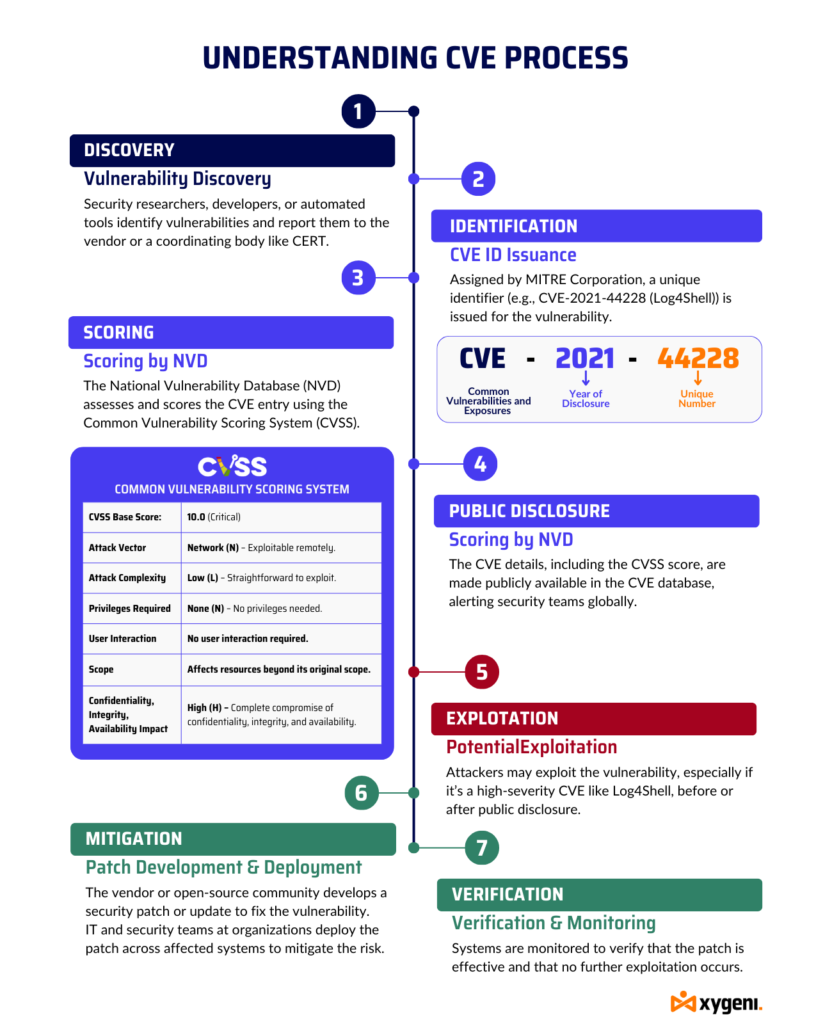
Որպեսզի պատկերացնենք, թե ինչպես է CVE գնահատման համակարգը գործում գործնականում, եկեք նայենք CVE-2021-44228-ին, որը հայտնի է որպես Log4Shell: Սա Apache Log4j 2 գրադարանի խոցելիություն թույլ է տալիս հեռակա կոդի կատարում (RCE): Արդյունքում, հարձակվողը կարող է վերահսկողություն ստանձնել տուժած համակարգի նկատմամբ:
- CVE ID: CVE-2021-44228- ը
- CVSS բազային միավոր՝ 10.0 (կրիտիկական)
- Հարձակման վեկտոր. Ցանց (N) – Հեռակա կերպով շահագործելի։
- Հարձակման բարդությունը. Ցածր (L) – Հեշտ է օգտագործել։
- Պահանջվող արտոնություններ՝ Ոչ մեկը (N) – Արտոնություններ անհրաժեշտ չեն։
- Օգտագործողի փոխազդեցություն. Ոչ մի (N) – օգտատիրոջ միջամտություն չի պահանջվում։
- Շրջանակը: Փոփոխված (C) – Ազդում է իր սկզբնական շրջանակից դուրս գտնվող ռեսուրսների վրա։
- Գաղտնիության, ամբողջականության, մատչելիության ազդեցությունը. Բարձր (H) – Գաղտնիության, ամբողջականության և մատչելիության լիակատար խախտում։
NVD-ն CVSS-ի 10.0 միավոր է ստացել, ինչը վկայում է խոցելիության ամենաբարձր աստիճանի մասին: Այս խոցելիության լայն տարածումը, զուգորդված շահագործման հեշտության հետ, այն դարձրել է ամբողջ աշխարհում վերացման համար գերակա խնդիր:
CVE գնահատման մարտահրավերները և դրանց ազդեցությունը CVE անվտանգության վրա
Իսկ Հաճախակի խոցելիություններ և ռիսկեր (CVE) համակարգը առաջարկում է standardՉնայած խոցելիությունները բացահայտելու և հետևելու գործող միջոց է, մի շարք սահմանափակումներ ազդում են դրա արդյունավետության վրա ռիսկերի կառավարման գործում։
CVE-2021-44228 (Log4Shell) ցույց է տալիս այս մարտահրավերները՝
- Սահմանափակ մանրամասներ շահագործման վերաբերյալ. CVE-2021-44228- ը տրամադրում է եզակի նույնականացուցիչ, սակայն բացակայում են համապարփակ մանրամասներ այն մասին, թե ինչպես կարող են հարձակվողները շահագործել այն։ Չնայած մասնագետները այն համարում են կարևոր, CVE գրառումը լիովին չի բացատրում հարձակվողների կողմից օգտագործվող ճշգրիտ մեթոդները կամ խոցելիությունը մեծացնող կոնկրետ կոնֆիգուրացիաները։ Այս բացը կազմակերպություններին անորոշության մեջ է գցում իրական աշխարհի ռիսկի վերաբերյալ։
- Հաշվետվության փոփոխականությունը. CVE գրառումները մեծապես տարբերվում են բովանդակությամբ և որակով։ Որոշները, ինչպես օրինակ՝ CVE-2021-44228- ը, առաջարկում են մանրամասն նկարագրություններ և տեխնիկական տեղեկատվություն, մինչդեռ մյուսները մնում են կարճ կամ թերի։ Այս անհամապատասխանությունը մարտահրավեր է հանդիսանում կազմակերպությունների համար, երբ նրանք փորձում են գնահատել խոցելիության ռիսկը՝ հիմնվելով միայն դրա CVE մուտքագրման վրա։
- Համատեքստային համապատասխանության բացակայություն. CVE գրառումները օգտագործում են a standardձևաչափ, որը կարող է չարտացոլել տարբեր միջավայրերի կոնկրետ համատեքստը։ Օրինակ՝ CVE-2021-44228- ը տարբեր կերպ է ազդում համակարգերի վրա՝ կախված ընկերության ենթակառուցվածքից: Այս անհամապատասխանությունը հանգեցնում է ռիսկերի անճշտ գնահատականների, եթե CVE մանրամասները չեն համապատասխանում կոնկրետ միջավայրին:
- Բացահայտման ուշացում. Խոցելիության հայտնաբերման և CVE տվյալների բազայում դրա ավելացման միջև հաճախ կա մի փոքր ժամանակ։ Այս ընթացքում հարձակվողները կարող են շահագործել այնպիսի խոցելիություններ, ինչպիսիք են՝ CVE-2021-44228- ը մինչև դրանք հրապարակային դառնան, մեծացնելով ռիսկը՝ իրազեկման և վերացման միջոցառումների ուշացման պատճառով։
- Կենտրոնացեք հայտնի խոցելիությունների վրա. CVE գրառումները վերաբերում են միայն հրապարակայնորեն բացահայտված խոցելիություններին, ինչը զրոյական օրվա խոցելիությունները և չբացահայտված սպառնալիքները թողնում է աննկատ։ Հիմնվելով միայն CVE կազմակերպությունները ենթարկում է ի հայտ եկող ռիսկերի, որոնք տվյալների բազան դեռևս չի դասակարգել։
- Մուտքագրումների անհամապատասխան որակը. Որակի CVE գրառումները տարբերվում են՝ կախված աղբյուրից։ Որոշները, օրինակ՝ CVE-2021-44228- ը, ստանում են կանոնավոր թարմացումներ նոր մանրամասներով, մինչդեռ մյուսները մնում են ստատիկ, ինչը հանգեցնում է անհամապատասխանությունների և տվյալների հնարավոր բացերի։
- NVD հարստացման աշխատանքների կուտակված մասը՝ Նույնիսկ CVE-ի հրապարակումից հետո, չկա որևէ երաշխիք, որ այն անհապաղ կգնահատվի: 2024-2025 թվականների 54,914 CVE մնում է NVD հերթում՝ սպասելով լիարժեք վերլուծության: 2026 թվականի ապրիլին NIST-ը հայտարարեց, որ այժմ առաջնահերթություն կտա միայն CVE-ների անհապաղ հարստացմանը: CISA-ի հայտնի շահագործվող խոցելիությունների (KEV) կատալոգը, դաշնային կառավարությունում օգտագործվող ծրագրակազմը և 14028 գործադիր հրամանագրով սահմանված կարևորագույն ծրագրակազմը: Մնացած ամեն ինչ հարստացվում է լավագույն ջանքերի հիման վրա, ինչը նշանակում է, որ կազմակերպությունների մեծ մասը այլևս չի կարող ենթադրել, որ CVSS գնահատականը հասանելի կլինի, երբ դրա կարիքը ամենաշատն ունենան:
EPSS. CVE անվտանգության բարելավում՝ խոցելիությունների համապարփակ կառավարման համար
CVE-2021-44228- ը նաև ընդգծում է, թե որտեղ Ընդհանուր խոցելիության գնահատման համակարգ (CVSS), չնայած ամուր է, թերի է։ Այս թերությունը ընդգծում է կարևորությունը Շահագործման կանխատեսման գնահատման համակարգ (EPSS).
Ի՞նչ է EPSS-ը։
EPSS օգտագործում է տվյալների վրա հիմնված շրջանակ՝ խոցելիությունների շահագործման հավանականությունը կանխատեսելու համար, ինչպիսիք են՝ CVE-2021-44228- ը հաջորդ 30 օրվա ընթացքում։ Ի տարբերություն CVSS, որը չափում է հնարավոր ազդեցությունը, EPSS գնահատում է շահագործման հավանականությունը՝ հիմնվելով պատմական տվյալների և միտումների վրա։
Ինչո՞ւ է EPSS-ը կարևոր։
- Բարելավված առաջնահերթություն. EPSS հնարավորություն է տալիս կազմակերպություններին առաջնահերթություն տալ խոցելիություններին ոչ միայն ծանրության, այլև շահագործման հավանականության հիման վրա։ Օրինակ, երբ անվտանգության թիմերը գիտեն, որ CVE-2021-44228- ը շահագործման բարձր հավանականություն ունի, նրանք վերականգնման ջանքերը կենտրոնացնում են այնտեղ, որտեղ դրանց կարիքն ամենաշատն ունեն։
- Նախաձեռնող պաշտպանություն. EPSS թույլ է տալիս անվտանգության թիմերին կանխարգելիչ գործողություններ ձեռնարկել շահագործման ենթակա հավանական խոցելիությունների դեմ՝ նվազեցնելով հաջող հարձակումների ռիսկը։
- Համատեքստային դեcisիոնների առաջացում. EPSS տրամադրում է լրացուցիչ համատեքստ, որը CVSS միայնակ կարող է բաց թողնել, օրինակ՝ հարձակվողների կողմից ակտիվորեն թիրախավորված խոցելիությունների բացահայտումը: Սա հանգեցնում է ավելի տեղեկացված և ռազմավարական որոշումներիcisիոնների առաջացում։
- Ռեսուրսների օպտիմիզացում. Սահմանափակ ռեսուրսներ ունեցող կազմակերպությունների համար, EPSS օգնում է արդյունավետորեն բաշխել ջանքերը ամենամեծ սպառնալիք ներկայացնող խոցելիություններին, ապահովելով ավելի արդյունավետ պաշտպանական ռազմավարություն։
EPSS-ի սահմանափակումները
Չնայած իր առավելություններին՝ EPSS ունի սահմանափակումներ։ Այն հիմնված է պատմական տվյալների վրա, որոնք միշտ չէ, որ կարող են արտացոլել սպառնալիքների ներկայիս պատկերը։ 30 օրվա ընթացքում շահագործման կանխատեսման վրա կարճաժամկետ կենտրոնացումը կարող է անտեսել երկարաժամկետ սպառնալիքները։
EPSS տրամադրում է ընդհանուր պատկերացումներ՝ առանց հաշվի առնելու առանձին միջավայրերի կոնկրետ համատեքստը: Վերջապես, դա կախված է անցյալի շահագործման օրինաչափություններից, որոնք կարող են չարտացոլել հարձակման տեխնիկայի արագ փոփոխությունները կամ նոր հայտնաբերված խոցելիությունները:
CVE-ի և EPSS-ի հավասարակշռում՝ խոցելիության օպտիմալ կառավարման համար
Խոցելիությունները արդյունավետ կառավարելու համար կազմակերպությունները պետք է հասկանան և լուծեն երկուսի սահմանափակումները՝ CVSS և EPSSԱյս գործիքների ինտեգրումը խոցելիության ավելի համապարփակ պատկերացում է տալիս։ Այս մոտեցումը հավասարակշռում է լրջությունը շահագործման հավանականության հետ, ինչը հանգեցնում է ավելի լավ առաջնահերթության, տեղեկացված մշակման։cisիոնների արտադրություն և կիբերանվտանգության արդյունքների բարելավում։
Հաղթահարում է կրիտիկական խոցելիությունները առաջնահերթ դարձնելու մարտահրավերը
Այս բլոգի ընթացքում մենք ուսումնասիրել ենք CVE գնահատման բարդությունները, Ազգային խոցելիության տվյալների բազայի (NVD) կարևոր դերը և այն, թե ինչպես են շահագործումների կանխատեսման գնահատման համակարգը (EPSS) նման գործիքները խորություն հաղորդում խոցելիության կառավարմանը՝ կանխատեսելով շահագործման հավանականությունը: Այնուամենայնիվ, խոցելիությունների արդյունավետ կառավարումը պահանջում է ոչ միայն այս հասկացությունների ըմբռնումը. այն պահանջում է համապարփակ մոտեցում, որը հարմարվում է ձեր կազմակերպության անվտանգության կոնկրետ կարիքներին:
Մոտավորապես 176,000 հայտնի խոցելիություններ19,000-ից ավելի մարդիկ ունեն CVSS 9.0–10.0 միավոր, ինչը նշանակում է կրիտիկական ռիսկեր: Այնուամենայնիվ, մեծամասնությունը՝ մոտ 77.5%-ը, ընկնում է 4.0-ից 8.0 միջին միավորի սահմաններում: Այս լայն բաշխումը ընդգծում է մարտահրավերը՝ առաջնահերթություն տալ, թե որ խոցելիություններին պետք է առաջինը անդրադառնալ և ինչպես դա անել սահմանափակ ռեսուրսներով՝ միաժամանակ պահպանելով ամուր պաշտպանություն:
Xygeni-ի ծրագրային կազմի վերլուծություն (SCA) Լուծումը լուծում է այս խնդիրը՝ ինտեգրելով CVE գնահատման համակարգը EPSS-ի և այլ համատեքստային գործիքների հետ, ինչը ձեզ կտա ձեր խոցելիության ամբողջական պատկերը: Մեր լուծումը մանրակրկիտ սկանավորում է ձեր կոդային բազան բազմաթիվ աղբյուրներից, ներառյալ NPM-ը, GitHub-ը և OWD-ն, ապահովելով, որ դուք բաց չթողնեք որևէ պոտենցիալ անվտանգության սպառնալիք:

Ինչպես է Xygeni-ն SCA Լուծումը CVE գնահատմանը վերածում է գործողության
2025 թվականին հրապարակված 48,185 CVE-ներից 38%-ը գնահատվել է որպես բարձր կամ կրիտիկական ծանրության, իսկ տարվա CVSS միջին գնահատականը կազմել է 6.60: Սա նշանակում է, որ նույն սահմանափակ վերականգնման ռեսուրսների համար մրցում են բազմաթիվ «կրիտիկական» և «բարձր» պիտակներ, և դա՝ առանց հաշվի առնելու այն փաստը, որ 2025 թվականի CVE-ների միայն 28%-ն է ստացել NVD լիարժեք հարստացում:
Xygeni-ի ծրագրային կազմի վերլուծություն (SCA) Լուծումը լուծում է այս խնդիրը՝ ինտեգրելով CVE գնահատականը EPSS-ի և լրացուցիչ համատեքստային ազդանշանների հետ, ինչը ձեզ տալիս է ձեր խոցելիության ամբողջական պատկերը՝ անկախ նրանից, թե արդյոք NVD-ն արդեն հասել է տվյալ CVE-ի հարստացմանը։ Այն սկանավորում է ձեր կոդային բազան npm-ում, GitHub-ում և այլ բաց կոդով գրանցամատյաններում, այնպես որ ոչինչ աննկատ չի մնում։
Ահա, թե ինչպես է այն լրացնում ձեր խոցելիության կառավարման ռազմավարությունը.
- CVE գնահատական + EPSS ինտեգրացիա։ Ծանրության աստիճանը (CVSS) շահագործման հավանականության հետ (EPSS) համադրելը նշանակում է, որ ձեր թիմը նախևառաջ շտկում է այն, ինչը իրականում շահագործվում է վայրի բնության մեջ, այլ ոչ թե միայն այն, ինչը թղթի վրա ամենաբարձր գնահատականն ունի։
- Հասանելիության վերլուծություն։ Xygeni-ն չի սահմանափակվում «այս CVE-ն գոյություն ունի ձեր կախվածության ծառում» արտահայտությամբ։ Այն որոշում է, թե արդյոք խոցելի կոդի ուղին իրականում հասանելի է ձեր ծրագրում՝ զգալիորեն կրճատելով աղմուկը և կենտրոնանալով շահագործելի ռիսկի վրա։
- Համատեքստային իրազեկություն։ Միաժամանակ մի քանի խորհրդատվական աղբյուրներից և գնահատման համակարգերից օգտվելով՝ Xygeni-ն հարմարվում է ձեր կազմակերպության կոնկրետ միջավայրին, այլ ոչ թե կիրառում է բոլորի համար մեկ չափսերի ծանրության գնահատական։
- Անընդհատ մոնիթորինգ և իրական ժամանակի ահազանգեր։ Մշտապես հրապարակվում են նոր CVE-ներ և նոր EPSS միավորներ։ Xygeni-ն անընդհատ մոնիթորինգ է իրականացնում, ուստի երեկ ցածր առաջնահերթություն ունեցող և այսօր ակտիվորեն շահագործվող խոցելիությունը աննկատ չի մնում։
Արդյունքը: Քանի որ նոր CVE-ների մեկ երրորդից ավելին արդեն նշվել է որպես բարձր կամ կրիտիկական, իսկ NVD հարստացումը տարեցտարի ավելի է հետ մնում, յուրաքանչյուր արդյունքի ձեռքով տեսակավորումը իրատեսական չէ: Xygeni-ն օգնում է ձեր թիմին կենտրոնանալ այն փոքր մասի վրա, որը և՛ լուրջ է, և՛ իսկապես շահագործելի ձեր միջավայրում:
Պահանջելու Դեմո or սկսել անվճար տեսնելու, թե ինչպես է Xygeni-ն CVE գնահատականը վերածում առաջնահերթ, գործնականում կիրառելի խոցելիությունների կառավարման ռազմավարության։

Հաճ. տրվող հարցեր
Ի՞նչ տարբերություն կա CVE-ի, CVSS-ի և NVD-ի միջև։
CVE-ն որոշակի խոցելիության եզակի նույնականացուցիչ է: CVSS-ը (Ընդհանուր խոցելիության գնահատման համակարգ) գնահատման շրջանակն է, որն օգտագործվում է այդ խոցելիության ծանրությունը 0-ից 10 գնահատելու համար: NVD-ն (Ազգային խոցելիության տվյալների բազա) NIST-ի կողմից պահպանվող պահոցն է, որը հարստացնում է յուրաքանչյուր CVE-ն իր CVSS գնահատականով, նկարագրություններով և վերականգնման հղումներով:
Ի՞նչ է EPSS-ը և ինչո՞վ է այն տարբերվում CVSS-ից։
EPSS-ը (Exploit Prediction Scoring System) գնահատում է խոցելիության շահագործման հավանականությունը հաջորդ 30 օրվա ընթացքում՝ հիմնվելով իրական աշխարհի շահագործման տվյալների վրա: CVSS-ը չափում է խոցելիության ներուժը: խստություն եթե շահագործվի, EPSS-ը չափում է հավանականությունը շահագործման։ Երկուսի միասին օգտագործումը շատ ավելի ճշգրիտ առաջնահերթության ազդանշան է տալիս, քան դրանցից յուրաքանչյուրի առանձին օգտագործումը։
Ինչո՞ւ էյֆորիա չկա CVSS միավորը բավարար է խոցելիությունը առաջնահերթ համարելու համար՞
CVSS գնահատականը արտացոլում է տեսական լրջությունը, այլ ոչ թե իրական աշխարհի ռիսկը: «Կրիտիկական» 9.8 գնահատականով խոցելիությունը, որը անհասանելի է ձեր կոդային բազայում կամ չունի հայտնի ակտիվ շահագործում, կարող է ավելի ցածր առաջնահերթություն ունենալ, քան «միջին» խոցելիությունը, որը հարձակվողները ակտիվորեն շահագործում են հենց հիմա: Ահա թե ինչու է կարևոր CVSS-ի համադրումը EPSS-ի և հասանելիության վերլուծության հետ:
Քանի՞ CVE է հրապարակվում ամեն տարի։
CVE-ի ծավալը տարեցտարի կայուն աճել է, տարեկան բացահայտվում են տասնյակ հազարավոր նոր խոցելիություններ։ Հաշվի առնելով այս մասշտաբը, ձեռքով տեսակավորումը իրատեսական չէ կազմակերպությունների մեծ մասի համար, այդ իսկ պատճառով ավտոմատացված, համատեքստից կախված առաջնահերթությունների սահմանումը (CVSS + EPSS + հասանելիություն) դարձել է կարևոր։
Ի՞նչ է CVE-2021-44228-ը (Log4Shell), և ինչո՞ւ է այն օգտագործվում որպես օրինակ։
Log4Shell-ը Apache Log4j 2-ում հեռակա կոդի կատարման կարևորագույն խոցելիություն է, որը CVSS-ում գնահատվել է 10.0 (առավելագույնը): Այն լայնորեն օգտագործվում է որպես ուսուցողական օրինակ, քանի որ այն համատեղում է ցանցային շահագործման հնարավորությունը, արտոնությունների պահանջի բացակայությունը և օգտատիրոջ հետ փոխազդեցության բացակայությունը՝ ճշգրիտ պատկերելով, թե ինչ տեսք ունի «կրիտիկականը» CVSS շրջանակում:
