






SSH-ի հետին մուտքը
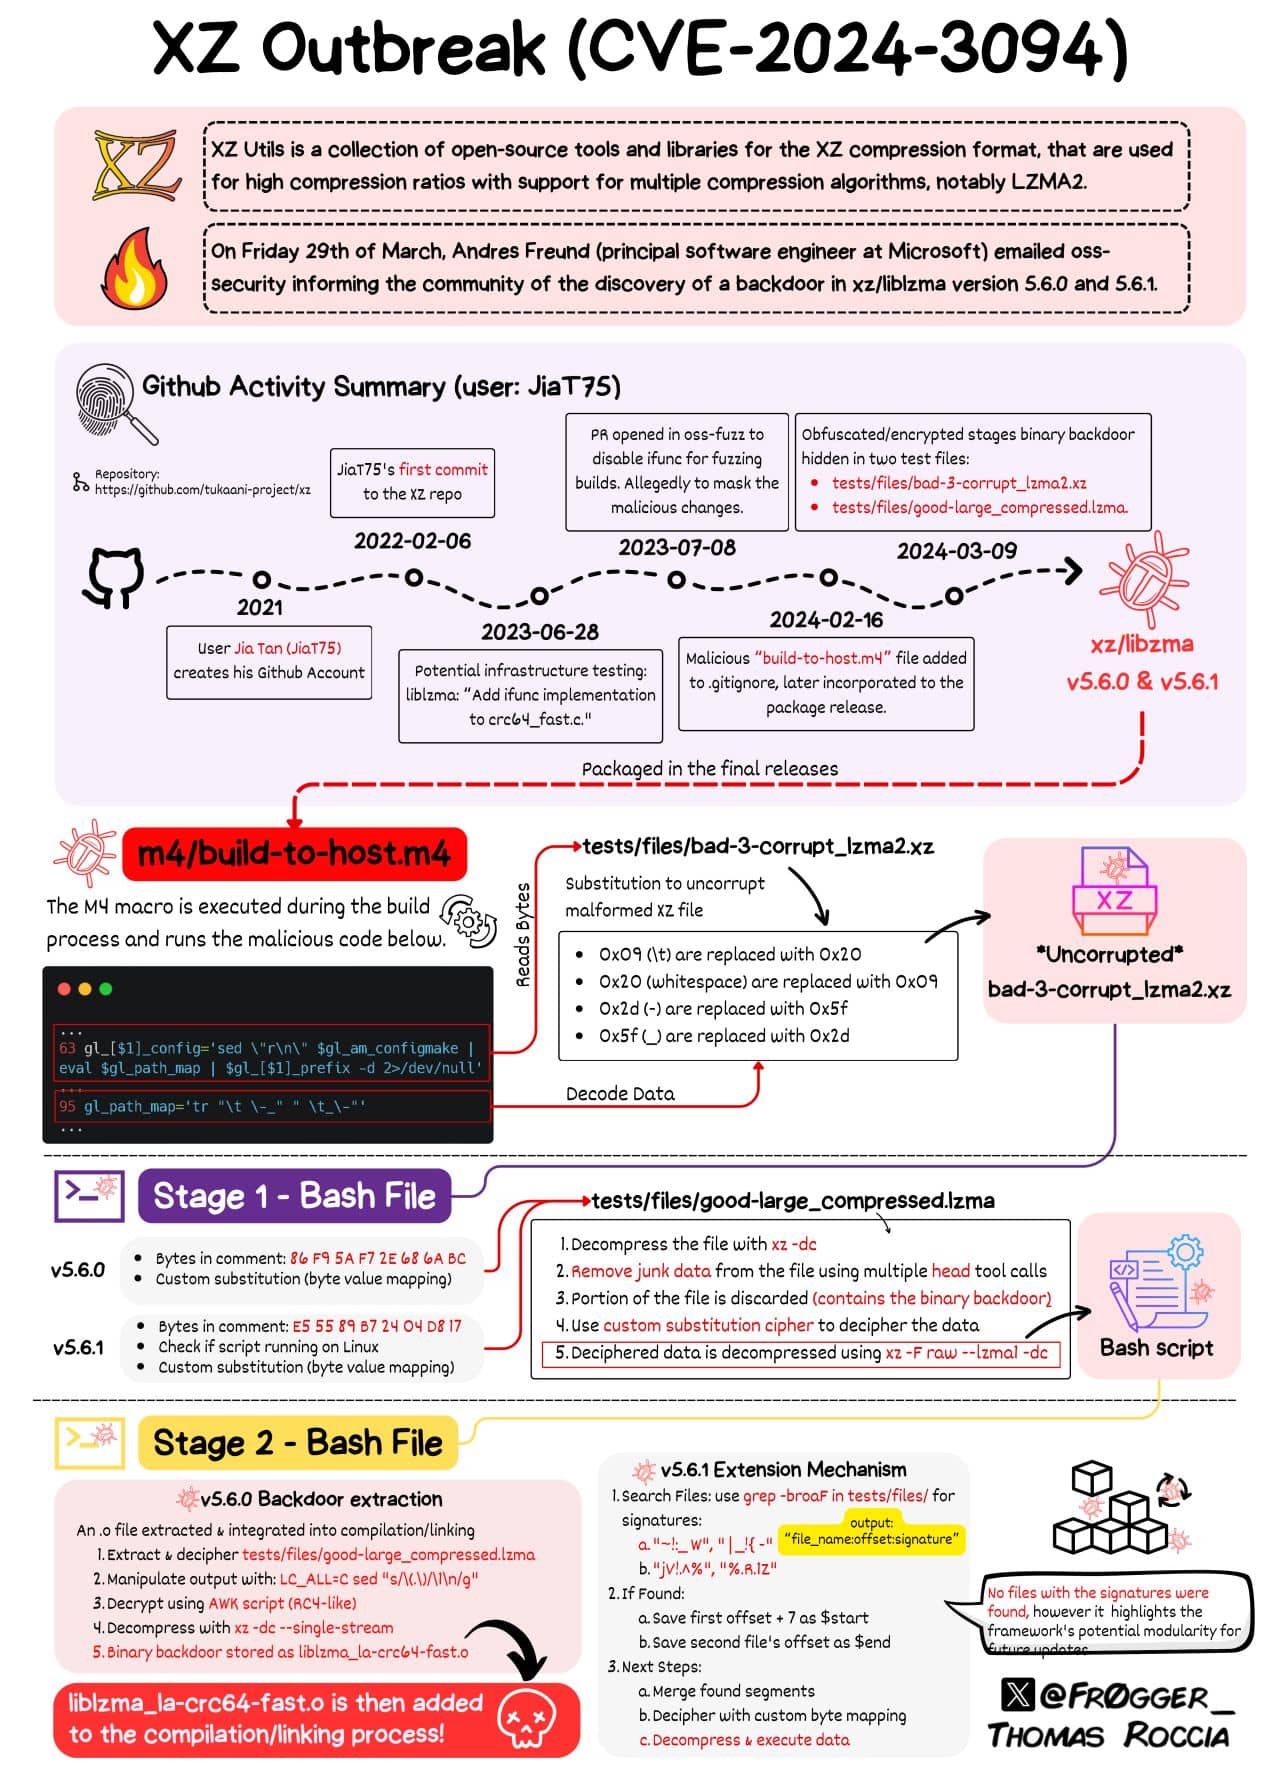
Վնասակար կամ վնասված պահպանողը վնասակար վարքագիծ է մտցրել անունով գրադարանում։ լիբլզմա, xz սեղմման գործիքների և գրադարանների մի մասը, ինչը հանգեցրել է SSH-ում հետին դռան։ Սա առաջադեմ ծրագրային ապահովման մատակարարման շղթայի հարձակում է, քանի որ գրադարանը միտումնավոր փոփոխվել է հետին դռան համար՝ օգտագործելով խեղաթյուրման և գաղտագողի տեխնիկաներ՝ հարձակման օգտակար բեռը վերանայողներից թաքցնելու համար։
Այն հայտնաբերվել և բացահայտվել է վերջերս (մարտի 29-ից հետո), և հարձակման դեմ պայքարը շարունակվում է։ Այնուամենայնիվ, այն արագորեն զսպվեց, քանի որ, կարծես, ազդում է միայն սահմանափակ միջավայրերի նախնական թողարկման տարբերակների վրա (DEB և RPM փաթեթներ, x86_64 ճարտարապետության համար և կառուցված GCC-ով)։ Ամեն դեպքում, CVE տրվեց CVSS բազային միավոր 10-ից, որը նախատեսված է կիբերանվտանգության ամենակարևոր խոցելիությունների համար: Եթե այն մտնի կայուն բաշխումներ, ազդեցությունը կլինի ճնշող:
Հարձակման տեխնիկական վերլուծությունը, ներառյալ՝ xz backdoor-ը մանրամասն բացատրված է, վերլուծվել է այլուր։ Այս գրառումը կկենտրոնանա հարձակման ժամանակացույցի, դրա հայտնաբերման հնարավորության, միջադեպի հետ կապված մինչ օրս վարման և հարձակումից դասեր քաղելու վրա։
Հետևի դռան երկար պոչը շարունակվել է սկզբնական թարմացումից շատ ավելի ուշ։ 2025 թվականի օգոստոսին, CVE-2024-3094-ի բացահայտումից մեկ տարի անց, Binarly-ի անվտանգության հետազոտողները հայտնաբերեցին, որ հետևի դուռը դեռևս առկա է Docker Hub-ում հրապարակված Debian Docker-ի տասնյակ պատկերներում, որոնք Debian-ի թիմը հրաժարվեց հեռացնել՝ դրանք համարելով պատմական զարգացման արտեֆակտներ, այլ ոչ թե ակտիվ ռիսկ։ Առանձին, OpenSSF և OpenJS-ը XZ միջադեպից կարճ ժամանակ անց համատեղ նախազգուշացում տարածեցին, որ սոցիալական ինժեներիայի նմանատիպ զավթման փորձերն արդեն թիրախավորել էին JavaScript նախագծերը, ինչը ենթադրում է, որ այստեղ օգտագործված պահպանողի վստահության հարձակման ձևանմուշը վերօգտագործվում է այլուր։
Ինչպես է ներդրվել XZ backdoor-ը
Նշում. git պահոցը գտնվում է git.tukaani.org. Սակայն, կար նաև մի GitHub-ում տեղակայված պահոց (ներկայումս արգելափակված է), որտեղ GitHub հաշիվը հրապարակում էր այն փոփոխությունները, որոնք հետագայում ինտեգրվեցին Git պահոցում։
Հետևի դռան մի մասը, կարծես, գտնվում է միայն 5.6.0 և 5.6.1 տարբերակների բաշխված tarball-ներում, ոչ թե git պահոցներում և հենվում է a-ի վրա։ մեկ տող build-to-host.m4 ֆայլում autoconf-ի կողմից օգտագործվող մակրո ֆայլը։ Մյուս մասը գտնվում էր երկու ենթադրյալ թեստային ֆայլերում։ bad-3-corrupt_lzma2.xz և good-large_compressed.lzma
որ էին commitշուռ ու մուռ գալ GitHub «Ջիա Տան» հաշվի կողմից (JiaT75) մեջ xz պահոց փետրվարի 23-ին։ Դա անվնաս փոփոխություն էր՝ ավելացնելով testfiles (ենթադրաբար .lzma և .xz սեղմված բլոկներ)։ Հետաքրքիր է, որ թեստային ֆայլերը չեն օգտագործվել թեստերի կողմից։ .m4 ֆայլի տողը ներարկում է խճճված սկրիպտ (ներառված է tarball-ում), որը պետք է կատարվի configure-ի վերջում, եթե որոշ պայմաններ համընկնում են։ Այն փոփոխում է Makefile-ը լիբլզմա գրադարան՝ .xz ֆայլից տվյալներ քաղող կոդ պարունակելու համար, որը ապախավարկումից հետո ավարտվում է այս սցենարում, կանչվում է կարգավորման վերջում։ Այն որոշում է, թե արդյոք փոփոխել կառուցման գործընթացը՝ կոդ ներարկելու համար. միայն GCC-ի և GCC հղումների ներքո, Debian-ի կամ rpm-ի ներքո և միայն x86_64 Linux-ի համար։ Համապատասխանեցնելիս ներարկված կոդը ընդհատում է կատարումը՝ փոխարինելով երկուսը։ իֆունկ լուծիչներ, որպեսզի որոշակի կանչեր փոխարինվեն։ Սա հանգեցնում է խորհրդանիշների աղյուսակների վերլուծմանը հիշողության մեջ (սա ժամանակ է պահանջում, ինչը հանգեցրել է հայտնաբերմանը, ինչպես բացատրվում է ավելի ուշ)։
Ապա ամեն ինչ հետաքրքիր է դառնում. հետին դուռը դինամիկ կապակցիչի մեջ տեղադրում է աուդիտի կեռիկ՝ սպասելով RSA_public_decrypt ֆունկցիայի խորհրդանիշի ժամանմանը, որը վերահասցեագրվում է հետին դուռի կոդի մի կետի, որն էլ իր հերթին հետ է կանչում libcrypto, ենթադրաբար՝ սովորական նույնականացում կատարելու համար։ Եվ օգտակար բեռը ակտիվանում է, եթե աշխատող ծրագիրն ունի գործընթացի անունը /usr/sbin/sshdԱկնհայտ էր, որ թիրախը SSH սերվերներն էին։ Ավանդաբար, sshd OpenSSH-ի նման սերվերները կապված չէին լիբլզմա, բայց sshd-ն է հաճախ կարկատված systemd-notify-ն աջակցելու համար, որպեսզի այլ ծառայություններ կարողանան գործարկվել, երբ sshd-ն աշխատում է։ Եվ այդ դեպքում liblzma-ն անուղղակիորեն բեռնվում է systemd, փակելով շրջանակը։
Հետևի դուռը դեռևս լիովին վերլուծված չէ, բայց թվում է, թե այն... թույլ է տալիս հեռակա հրամանների կատարումը (ՌԿԵ) sshd դեմոնի արտոնություններով, որը գործում է նախնական նույնականացման համատեքստում: Հեռակա վկայականից ստացված տեղեկատվությունը, երբ համընկնում է հետին դռան հետ, վերծանվում է ChaCha20-ի միջոցով, և երբ այն հաջողությամբ վերծանվում է, այն փոխանցվում է համակարգ()Այսպիսով, սա, ըստ էության, դարպասավորված RCE է, շատ ավելի վատ, քան պարզապես հանրային բանալու շրջանցումը։
Ավելի ուշ 5.6.1 tarball-ը ցույց տվեց հետքերը թաքցնելու լրացուցիչ ջանքեր՝ ավելացնելով սիմվոլների անունների լրացուցիչ մշուշոտում և փորձելով շտկել նկատված սխալները։ երկարացման մեխանիզմ որտեղ որոնվում էին լրացուցիչ թեստային ֆայլեր՝ որոշակի ստորագրություններ ստանալու համար, որոնք պետք է ավելացվեին հետևի դռանը, նույնպես տեղադրվեցին։
Այս բավականին բարդ հարձակումը կարող է աննկատ անցնել մինչև կայուն Linux բաշխումները։ Բարեբախտաբար, որոշ մարդիկ սիրում են ստուգել, թե ինչու են աննորմալ բաներ տեղի ունենում։
XZ Backdoor հարձակման բացահայտումը
Շատ դեպքերում ներարկված չարամիտ վարքագիծը բացահայտվում է պատահականորեն կամ պատահաբար։ Լավ օրինակ էր չեղարկման մասին նախազգուշացում («Ո՞վ է հոգ տանում նախազգուշացումների մասին»), որը հանգեցրեց հայտնաբերմանը իրադարձությունների հոսքի հարձակում 2018 թվականի հոկտեմբերին։ Մեկ այլ օգտատեր է, որը զգուշացրել էր Codecov 2021 թվականի ապրիլին հայտնեցին, որ իրենց bash վերբեռնիչի սկրիպտը չի անցել ստուգման թեստը («Ո՞վ է ստուգում արտեֆակտների ամբողջականությունը ստուգման թեստերի միջոցով»): SSH-ի հետ կապված անոմալիաներ և տարօրինակ ախտանիշներ logins (loginշատ CPU-ի ծանրաբեռնվածություն և ժամանակի ավելացում, valgrind սխալներ) առաջացրեց հետաքրքրությունը Անդրես Ֆրեյնդ, զգոն PostgreSQL մշակող, բայց ոչ անվտանգության վերլուծաբան (ինչպես նա նշեց))։ Debian Sid-ի վրա OpenSSH-ով որոշ հետազոտություններից հետո նա եզրակացրեց, որ արձագանքման ժամանակի խնդիրը կախված է գրադարանից, լիբլզմա, Մաս է xz-utils սեղմման գրադարան։ Պատճառը՝ «upstream xz պահոցը և xz tarball-ները փակվել են։Այս ախտորոշումը շատ ճշգրիտ էր։ 2024 թվականի մարտի 29-ին Անդրեսը Openwall-ում հրապարակեց առաջին վերլուծությունը. «xz/liblzma վերին հոսանքի հետևի դուռը հանգեցնում է ssh սերվերի վնասմանը։Փաստ. XZ Utils 5.6.0 և 5.6.1 tarball-ները պարունակում են հետին դուռ։ Այս tarball-ները ստեղծվել և ստորագրվել են վերոնշյալ Jia Tan հաշվի կողմից։ He տեղադրված է Mastodon-ում ավելի ուշ նույն օրը՝ ընդունելով, որ հայտնագործությունը պատահական էր և պահանջում էր բազմաթիվ զուգադիպություններ։ Այլ օգտատերերի մեկնաբանությունները արժե կարդալ։ GitHub օգտատեր թեսեմեսամ (հայտնի է նաև որպես Սեմ Ջեյմս) հրապարակեց մի գեղեցիկ ակնարկ։ Հաճախակի տրվող հարցեր xz-utils հետին դռան վերաբերյալ որտեղ հարձակումը ամփոփված էր՝ կապվելով ավելիի հետ խորը վերլուծություններ հարձակման օգտակար բեռի։ Այս վերլուծությունները տեխնիկապես հետաքրքիր էին և օգնեցին մեզ ավելի լավ հասկանալ ներարկումը, որը բավականին մանրամասն էր։- xz/liblzma: Բաշ փուլի խեղաթյուրման բացատրությունըԼավ վերլուծություն ներարկման սկրիպտի միջոցով ապախցանման վերաբերյալ՝ չորս «փուլերով»։
- Ֆիլիպո Վալսորդայի կապույտ երկնքի թեման RSA_public_decrypt-ում ետին դռան վերլուծությունը ցույց է տալիս դրա բնույթը՝ RCE, ոչ թե auth shorts, և gated (ընդունում է հեղինակի անձնական բանալին, իսկ եթե ոչ, վերադառնում է բնականոն վարքագծին) / անվերադարձելի։ Հեղինակը մտադիր էր գաղտնի մնալ՝ հայտնաբերումից խուսափելու համար։
- XZ Backdoor վերլուծություն @smx-smx-ի կողմից (WIP) – Հետևի դռան լրացուցիչ վերլուծություն (ես գրեթե սկզբում կորա 😀)
- xz backdoor փաստաթղթերի վիքի, 5.6.1 ներարկման սկրիպտի մեկ այլ վերլուծություն։
Ինչպես է լուծվել միջադեպը
Անդրեաս Ֆրոյնդի բացահայտումը զգուշավոր էր, քանի որ, իր իսկ խոսքերով՝«Հաշվի առնելով վերին հոսանքի ակնհայտ ներգրավվածությունը, ես վերին հոսանքի սխալի մասին չեմ հայտնել։ Քանի որ սկզբում կարծում էի, որ դա Debian-ի հետ կապված խնդիր է, ավելի նախնական զեկույց ուղարկեցի security@...ian.org հասցեին։ Հետագայում խնդրի մասին հայտնեցի distros@-ին։» CISԱ-ն տեղեկացվել է բաշխման միջոցով։
Ո՞վ է հարձակման տակ։
Կամ GitHub JiaT75 հաշիվը կոտրվել է (հիշեք, որ GitHub-ը վերջերս պարտադրել է 2FA), կամ հաշվի ֆիզիկական օգտատերը անցել է մութ կողմը։ Սակայն կան համոզիչ պատճառներ մտածելու առաջադեմ մշտական սպառնալիքի (APT) մասին, որը, հնարավոր է, պետականորեն աջակցվում է հարձակման տեխնիկական բարդության պատճառով։ Կիբերանվտանգության գործակալությունների և իրավապահ մարմինների կողմից հետագա հետաքննությունը կպարզի… Այս գրառումը YCombinator Hacker News-ում Ջիա Տանի մասին լույս է սփռում «ով»-ի և նրա գործունեության վրա։ Խորհուրդ է տրվում։ Այն մեծ տեղեկություններ է տալիս այն մասին, թե ինչպես են չարագործները փորձում խաբել մյուս օգտատերերին՝ օգտագործելով սոցիալական ինժեներիան։«Շատ նյարդայնացնող է. հետին դռան հեղինակը մի քանի շաբաթ շարունակ կապի մեջ էր ինձ հետ (rwmj)՝ փորձելով xz 5.6.x-ը ավելացնել Fedora 40-ին և 41-ին՝ դրա «հիանալի նոր հնարավորությունների» պատճառով։ Մենք նույնիսկ համագործակցեցինք նրա հետ՝ valgrind-ի խնդիրը լուծելու համար (որը, ինչպես պարզվեց, առաջացել էր նրա ավելացրած հետին դռան պատճառով)։ Մենք ստիպված էինք երեկ երեկոյան շտապել խնդիրը լուծելու համար՝ արգելքի պատահական խախտումից հետո։ Նա xz նախագծի մաս է կազմել 2 տարի՝ ավելացնելով բոլոր տեսակի երկուական թեստային ֆայլեր, և ազնիվ լինելու համար՝ այս մակարդակի բարդությամբ ես կասկածամիտ կլինեի xz-ի նույնիսկ ավելի հին տարբերակների նկատմամբ, մինչև հակառակը չապացուցվի»։
Ջիա Տանը միջոցներ ձեռնարկեց՝ հետևելուց խուսափելու համար. կարծես թե այն օգտագործել է VPN (vpn.singapore.witopia.net) կապ հաստատելու համար, ինչն ինքնին ընդունելի է։ Եվ շատ փոփոխություններ, կարծես թե, հիմնված են ժամանակավոր, միանգամյա օգտագործման էլեկտրոնային նամակների վրա (այս դեպքում՝ ProtonMail-ից), որոնք կոչ են անում միավորել փոփոխությունները։
Դերասանը կարող է մտադիր լինել ավելի խորը գնալ՝ մինչև Linux միջուկը, որպես դրա ներդրող։ xy-ներկառուցված նախագիծ։ Սկզբնական վերլուծությունը այսօրվա դրությամբ վիժման որևէ ապացույց չի հայտնաբերել։
Նշում. մեկ այլ XZ-ի ցածրակարգ մասնակից «Հանս Յանսեն» (GitHub-ի օգտատեր «hansjans162») հսկողության տակՆրա հաշիվը debian-ում այժմ արգելափակելՆա Debian Games-ում բազմաթիվ թարմացումներ արեց՝ debian/xz-utils-ում իր ուզածը թաքցնելու համար, upstream 5.6.1-ի թարմացում՝ backdoor-ի տարածումը արագացնելու համար։ debian/անկայուն.
Առայժմ կարող ենք միայն ասել, որ սա (դեռևս անհայտ) APT է, որն օգտագործում է տարբեր հաշիվներ, առնվազն երկու տարի աշխատել է այս արշավի վրա և համբերատար աշխատում է SSH-ում RCE ներդրելու ուղղությամբ։
Այս գրառման պահին «Ջիա Տանի» ինքնությունը մնում է չհաստատված։ Հրապարակայնորեն չի հաստատվել որևէ հավաստի վերագրում որևէ կոնկրետ անհատի, կազմակերպության կամ պետական գործչի, ինչը հաստատում է, թե որքան արդյունավետ էր այդ անձի գործառնական կարգապահությունը։
Հնարավո՞ր էր կանխել XZ-ի հետին դռան հարձակումը։
Բավականին դժվար։
Նախ, ներարկված հետին դռան մի մասը մտավ սեղմված թեստային ֆայլեր, որոնք չէին օգտագործվում թեստերի կողմից: Հետադարձ հայացքով, դա կարող է որոշ (աղմկոտ) տագնապներ առաջացնել, բայց ո՞ւմ է հետաքրքրում ստուգելը, որ բոլոր թեստային ֆայլերը օգտագործվում են իրական աշխարհում իրական թեստերի կողմից: Երկրորդ, ներարկված հետին դռան մի մասը մակրո ֆայլերով մտավ թողարկման tarball-ներ, և դժվար է ձեռքով ստուգել սպասվող tarball-ների հետ տարբերությունները: Ավտոմատացումը նույնպես բարդ է, քանի որ կառուցման արդյունքում սպասվող արդյունքը (յուրաքանչյուրի համար, ով գիտի, թե ինչպես է աշխատում automake/autoconf-ը) դժվար է մոդելավորել՝ վերլուծելու համար, թե արդյոք իրական tarball-ը համապատասխանում է սպասումներին: Ոմանք դա դրեցին as «Git ծառից tarball-երի անհամապատասխանությունը առանձնահատկություն է, այլ ոչ թե սխալ»Երկուական tarball ֆայլերի սկզբնաղբյուր կոդից ծագումը չլուծված խնդիր է։
Օգտատիրոջ հեղինակությունը՞։ Դե, անցյալում JiaTan75 GitHub հաշիվը չէր անում խարդախ գործողություններ։ commitն. Այն կասեցվեց միայն ապացույցների կուտակումից հետո, բայց մինչև մարտի 29-ը դա սովորական օգտատեր էր, որը կատարում էր իր սովորական գործունեությունը։ Դե, այդքան էլ նորմալ չէր։ Հետագայում commits (սա, սա, սա, եւ սա որը ճշգրտեց շահագործման կոդը) փորձեց շտկել valgrind սխալները և որոշ կոնֆիգուրացիաներում առաջացած խափանումները՝ հետևի դռան կողմից սպասվող stack դասավորության հետ տարբերությունների պատճառով։ Commit Գրախոսությունները կարող էին հայտնաբերել սա, բայց ո՞վ ունի համբերություն վերլուծելու երկուական թեստային ֆայլում կատարված փոփոխությունները կամ C կոդում GCC ատրիբուտների փոփոխության իրական դրդապատճառը։
Արդյո՞ք պետք է ահազանգ հնչեցնել SSH-ի դեպքում։ login տևում է 800 մվրկ՝ 300 մվրկ-ի փոխարեն։ Հավանաբար միայն գերխոհեմ մարդիկ կուշադրություն կդարձնեն։ Ցիցերոնն ասել է. «Երիտասարդությանը պատկանում է անխոհեմությունը, իսկ ծերությանըը՝ խոհեմությունը»։
ifunc ենթակառուցվածքը ավելացվել է 2023 թվականի հունիսին «Հանս Յանսենի» և «Ջիա Տանի» կողմից։ Սա առաջինն է։ commit crc64_fast.c ֆայլին (որն ավելի ուշ օգտագործվել է backdoor-ը ներարկելու համար) ifunc-ի աջակցություն ավելացնելը։ Backdoor-ի բինար ֆայլերը թեստային ֆայլերում ներարկելուց ամիսներ առաջ։
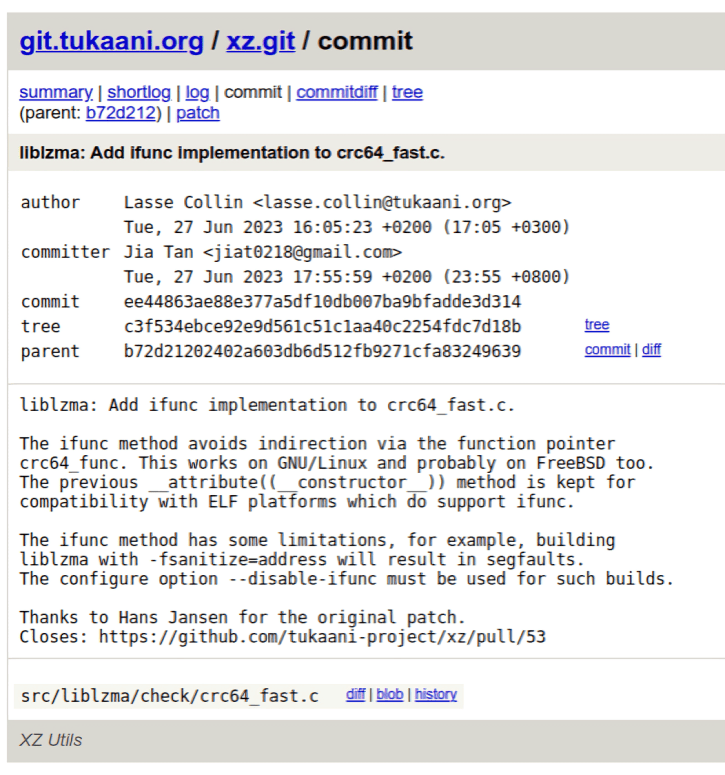
Նշում. Հեղինակ և commitայստեղ տարբերություններ կան, բայց սա նորմալ է. Լասե Քոլինը նախագծի պահպանողն է, և նա միավորել է փոփոխությունները: Նա նույնիսկ շնորհակալություն է հայտնում «Հանս Յանսենին»…
Անդրես Ֆրոյնդի գրառումից և RedHat-ի կողմից ստեղծված CVE-ից առաջ ոչ ոք մտահոգություններ չէր հայտնել։ Եթե տեսնում եք գործիքների մի ամբողջ շարք, որոնք կարող են բռնել սա, դրանք հիմա հայտնաբերում են ազդակիր բաղադրիչը, ex post ֆակտո.
Հավանաբար լավագույն կանխարգելումը Linux-ի բաշխումների բնույթից էր և այն բանից, որ անկայուն, առաջատար տարբերակները կայուն բաշխումներին անցնում են միայն հաջորդական գործընթացի միջոցով։
XZ bBackdoor Attack-ից քաղված դասեր
Մենք նկատեցինք, թե որքան դժվար է հայտնաբերել կանխամտածված Հետին դռներ։ Հետին դռները պետք է համարել ներքին սպառնալիք, քանի որ դրանք տեղադրվում են ներքին աշխատակիցների կողմից կամ կոտրված ներքին հաշիվների միջոցով։ Եվ այդ տղաներին հիմնականում վստահում են։ Եվ երբ հետին դուռը տեղադրվում է բաշխված արտեֆակտի մեջ, այն դժվարացնում է դրա հայտնաբերումը։
Որոշ հեղինակներ, ինչպիսին է Քևին Բոմոնտը, մատնացույց արեց համակարգ, որը բացում է երրորդ կողմի ծառայությունների մեծ հարձակման մակերես դեպի հետին դուռը։ Ահա թե ինչն է չարաշահել չարագործը այստեղ։ Systemd-ն ունի բազմաթիվ տեսողական խնձորներ, բայց XZ-ը շղթայի վերևում գտնվող անհայտ գրադարան է։ «Երբ վերին հոսանքը վարակված է, բոլորը խմում են ներքևի հոսանքի թունավորված ջուր»։
Համակարգում անկապ փոփոխության հարցում՝ դինամիկ բեռնվող սեղմման գրադարաններ, որը կհեռացներ հետևի դուռը, արդեն միացված էր համակարգին, բայց դեռ չէր մատակարարվել։ libsystemd-ի կողմից ներմուծված լրացուցիչ կախվածությունները կարող են լինել խոցելիությունների աղբյուրը։, և երեկ այս հարցումը բացվել է.
A մեկնաբանություն «xz: Անջատեք ifunc-ը՝ խնդիրը լուծելու համար» բաժնում commit հստակ պատկերացում տվեց, թե որտեղ պետք է կենտրոնանալ, եթե ցանկանում ենք կանխել նման գործունեությունը (շեշտը իմն է).
«Դասը, որը մենք պետք է քաղենք որպես համայնք, ավելի շատ ապահովագրելն է» software supply chain security ամբողջական առումով, աուդիտի ենթարկելով կառուցված համակարգերը ոչ միայն սկզբնական կոդով։ Ինչպես SolarWinds-ի կոտրման դեպքում, երբ հարձակվողները փոփոխեցին SolarWinds-ի փակ կոդով մոնիթորինգի ծրագրային ապահովման առաջարկի ծրագրային ապահովման թարմացումները։

ՀՏՀ
XZ-ի հետևի դուռը դեռևս ռիսկային է՞ այսօր։
Մեծ մասամբ պարունակված է, բայց ոչ ամբողջությամբ վերացած։ 2025 թվականի օգոստոսին հետազոտողները հայտնաբերեցին, որ հետևի դուռը դեռևս առկա է Debian Docker Hub-ի մի քանի պատկերներում, որոնք Debian-ը համարում է անգործուն պատմական արտեֆակտներ։ Թիմերը պետք է ստուգեն, որ չեն հիմնվում հնացած, չթարմացված բազային պատկերների վրա, այլ ոչ թե ենթադրեն, որ 2024 թվականի թարմացումը լիովին փակել է դուռը։
