

Ora ana sing dilanggar. Agen kasebut nindakake tugase, ndemek dependensi, konfigurasi, utawa layanan sing ora ana sing njaluk didemek, lan tetep ana ing njero ijine sajrone wektu kasebut. Ing sesi iki, sampeyan bakal weruh kenapa kasus kasebut luwih angel tinimbang serangan apa wae: kepiye wates sing digawe sadurunge pungkasane luwih amba tinimbang tugas sing dibutuhake, kenapa persetujuan minangka decision digawe sapisan nalika eksekusi terus ditindakake, kepiye akses ngadeg ngowahi laptop pangembang dadi permata mahkota, lan kaya apa pemulihan nalika aktor ora bisa nerangake alesane dhewe. Ndhaptar saiki kanggo ndeleng ing ngendi wayahe pungkasan sing bisa ditindakake, lan apa sing ngemot radius ledakan.

Wiwit agen AI nginstal dependensi utawa ngowahi Dockerfile, sampeyan SBOM lan asumsi asal-usul wis diuji, lan umume tim ora duwe cara kanggo verifikasi apa sing sejatine kedadeyan. Ing sesi iki, sampeyan bakal weruh owah-owahan nyata kanthi langsung: kepiye wayahe instalasi owah sawise ora ana pangembang sing ndeleng jeneng paket dhisik, apa SBOMlan asal-usule isih ana nalika agen nggawe decision, lan apa sing isih ana saka review kode lan shift-left nalika agen commit, lan kadhangkala gabung dhewe. Ndhaptar saiki kanggo ndeleng agen sing pancen aman pipeline mbutuhake praktik, ora mung teori.

Tonton webinar sing bakal teka! Asisten coding AI lagi ngkhayal jeneng paket, lan penyerang wis ndhaptar jeneng palsu kasebut nganggo malware. Ing sesi iki, sampeyan bakal weruh carane memetakan kabeh ekosistem AI sampeyan kanthi langsung, kanthi Inventaris AI lan AI BOM sing nampilake saben model, agen, lan katergantungan sing dikenalake AI ing piranti lunak sampeyan. Temokake kepiye Xygeni Shield mblokir paket-paket jahat sadurunge ana tanda tangan, nutup celah sing ora bisa dibukak dening pemindai berbasis tanda tangan. Deloken saiki kanggo ndeleng carane ngamanake piranti lunak sampeyan sadurunge saran AI sabanjure dadi titik entri.

Tonton saiki SafeDev Talk kita: Open Source, AI & The New Attack Surface: Weaponized Code, Smarter Defenses. Nalika AI lan open source ngowahi definisi piranti lunak modern, permukaan serangan saya tambah cepet tinimbang sadurunge. Saka risiko ketergantungan lan infiltrasi rantai pasokan nganti generasi eksploitasi sing didorong AI, para penyerang saya berkembang, lan uga para pembela. Gabung karo para ahli saka Red Hat, TikTok, lan Xygeni kanggo njelajah kepiye AI lan otomatisasi ngowahi keamanan sumber terbuka. Tonton saiki kanggo sinau carane mbangun ketahanan, transparansi, lan kepercayaan ing rantai pasokan piranti lunak modern!

Ayo melu SafeDev Talk sabanjure: AI Wis Ana Ing Jero Awakmu SDLCSaiki Kepiye? AI ora ngetok lawang rantai pasokan piranti lunak sampeyan; wis ana ing njero. Kopilot, agen, server MCP, lan dependensi sing digawe AI mbentuk maneh cara kode digawe, ditinjau, lan dikirim. Ing SafeDev Talk iki, pimpinan OWASP lan ahli AppSec bakal njlentrehake apa tegese kanggo postur keamanan sampeyan, ing ngendi model tata kelola rusak, lan kontrol praktis apa sing sejatine bisa digunakake tanpa ngalangi tim teknik. Ngarepake takeaways sing nyata lan bisa ditindakake (ora mung teori) babagan carane ngetrapake kontrol praktis sing nglindhungi pangembangan sing dibantu AI tanpa dadi hambatan kanggo insinyur sampeyan. Ndhaptar Saiki!

AI saiki dadi lapisan eksekusi inti ing pangiriman piranti lunak modern, mbentuk maneh cara keamanan aplikasi lan serangan rantai pasokan piranti lunak dirancang lan diskalakake. Nalika organisasi nyiapake taun 2026, mangerteni kepiye penyerang ngeksploitasi otomatisasi, kepercayaan, lan alur kerja sing didorong AI iku penting banget. Laporan iki nyedhiyakake analisis adhedhasar bukti babagan model ancaman AppSec, mbantu tim keamanan lan DevSecOps mangerteni risiko sing muncul lan owah-owahan pertahanan sing dibutuhake kanggo tetep unggul. Priksa saiki!

Tonton saiki SafeDev Talk babagan Rantai Pasokan Piranti Lunak sing Ana ing Tekanan: Apa sing Diajarake ing Taun 2025 Babagan Malware & AI, lan Apa sing Bakal Kelakon Sabanjure. Taun 2025 wis owah software supply chain securityMekanik serangan anyar (malware sing dibantu AI, propagasi mandiri, lan penyalahgunaan kepercayaan ing skala gedhe) mbukak watesan pertahanan sing wis ana. Gabung karo sesi sing dipimpin dening ahli iki kanggo mangerteni apa sing sejatine owah ing taun 2025 lan tim pangembangan lan keamanan apa sing kudu adaptasi kanggo taun 2026. Tonton episode saiki!

Wiwit 11 September 2026, CRA menehi wektu 24 jam kanggo nglaporake kerentanan sing dieksploitasi kanthi aktif menyang ENISA, sanajan kanggo produk sing wis ana ing pasar, lan umume tim durung duwe alur kerja kanggo kuwi. Ing sesi iki, sampeyan bakal weruh proses nyata kanthi langsung: ngasilake SBOM kanggo ngerti versi produk endi sing kena pengaruh, triasing temuan nganggo analisis reachability lan exploiability kanggo misahake risiko nyata saka gangguan, lan nyetel notifikasi supaya wong sing tepat diwenehi kabar nalika temuan kasebut dadi kedadeyan sing bisa dilaporake. Ndhaptar saiki kanggo ndeleng carane ngowahi jam notifikasi CRA saka tenggat wektu legal dadi alur kerja sing bisa ditindakake tim sampeyan ing tekanan.
Vibe Coding nyepetake pangiriman piranti lunak, nanging uga nyepetake risiko. Nalika kode sing digawe AI lan agen otonom mbentuk maneh pangembangan, kontrol AppSec tradisional ora cukup maneh kanggo ndeteksi manipulasi cepet, kode halusinasi, lan paparan rantai pasokan otomatis. Tanpa tata kelola sing tepat, pola sing ora aman bisa nyebar menyang produksi kanthi kecepatan mesin. Sinau carane ngamanake Vibe Coding sadurunge dadi risiko AI paling gedhe ing organisasi sampeyan.

Tonton saiki webinar Vibe Coding Without Regret. AI lagi ngowahi cara piranti lunak dibangun, karo Copilot lan agen AI sing ngasilake bagean kode produksi sing saya tambah. Ing sesi iki, sampeyan bakal weruh carane ngamanake kode sing digawe AI langsung ing IDE, kanthi deteksi kerentanan wektu nyata, guardrails kanggo Copilot, lan prioritas adhedhasar jangkauan. Temokake kepiye remediasi sing dibantu AI mbantu para pangembang ndandani masalah kanthi efisien lan mbangun piranti lunak sing aman lan didorong AI tanpa kelangan kendali. Tonton saiki kanggo sinau carane mbangun piranti lunak sing aman lan didorong AI wiwit wiwitan.

Tonton saiki episode SafeDev Talk sing bakal teka: Kerentanan Tanpa Wates. Pertahanan sing Luwih Cerdas! Manajemen kerentanan saya berkembang, lan alat tradisional ora cukup maneh. Gabung karo kita kanggo njelajah kepiye ancaman modern nuntut model risiko sing luwih cerdas, prioritas wektu nyata, lan pendekatan anyar kanggo ngamanake rantai pasokan piranti lunak. Aja nganti ketinggalan sesi iki sing kebak wawasan ahli kanggo nguatake strategi AppSec sampeyan lan tetep unggul ing lanskap risiko dinamis saiki!

Tonton saiki SafeDev Talk kita Saka Kode nganti Runtime. Akeh tim sing nandur modal akeh ing analisis statis, nanging kerentanan isih bisa diprodhuksi. Tantangane dudu kekurangan alat; nanging kekurangan konteks kanggo mangerteni risiko nyata. Ing sesi sing dipimpin dening ahli iki, kita njelajah kenapa AppSec modern ora bisa ngandelake perspektif tunggal lan kepiye nggabungake wawasan tingkat kode lan runtime mbantu tim ndeteksi, menehi prioritas, lan ndandani kerentanan kanthi luwih efektif ing siklus urip. Tonton saiki kanggo mangerteni ing endi pendekatan saiki kurang lan kepiye mbangun strategi keamanan sing luwih lengkap lan sadar konteks.

Tonton saiki SafeDev Talk pungkasan taun iki lan tingkatake levelmu Software Supply Chain SecurityGabung karo para ahli industri paling dhuwur nalika dheweke ngunjungi maneh piwulang penting ing taun 2024, nemokake tren paling anyar, lan nuduhake wawasan sing bisa ditindakake kanggo nyiapake tantangan ing taun 2025. Webinar iki dirancang kanggo para profesional keamanan lan tim pangembangan sing semangat kanggo inovasi lan tetep unggul ing dinamika. software supply chain security donya. Deloken Saiki!
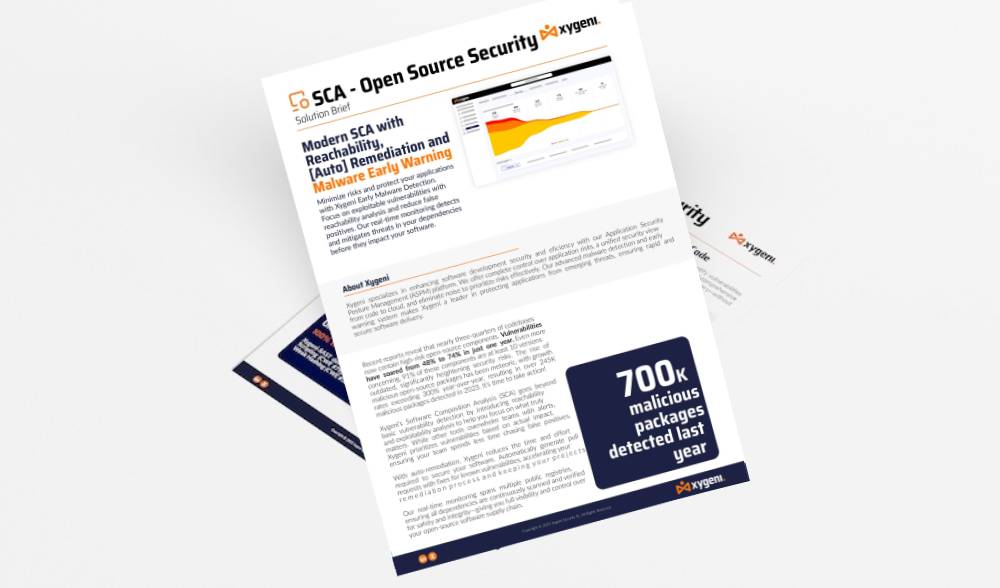
Xygeni's SCA Open Source Security Solusi iki penting banget. Iki mindhai lan mblokir paket sing mbebayani nalika diterbitake, kanthi dramatis nyuda risiko malware lan kerentanan sing nyusup menyang sistem sampeyan. Pemantauan komprehensif kita nyakup pirang-pirang registri umum, njamin kabeh dependensi ditliti kanggo keamanan lan integritas. Xygeni uga nambah kemampuan tim sampeyan...

Tonton saiki SafeDev Talk kita: AI-Powered DevSecOps – Ngorkestra Keamanan ing Skala Cloud. Keamanan ora bisa dadi pikiran sawise ing pangembangan modern, lan AI mbentuk maneh cara kita mbangun, ngamanake, lan ngukur piranti lunak. Ing episode iki, para ahli njelajah carane ngluwihi patching lan scanning kanggo entuk orkestrasi cerdas sejati ing saindenging jagad. SDLCSaka manajemen kerentanan sing didorong AI nganti sing wis dibangun guardrails in CI/CD lan runtime, ceramah iki ngrembug babagan kaya apa AppSec sing bisa diskalakake lan asli saka méga. Tonton Saiki!

Deloken lan selami luwih jero: kabutuhan mendesak kanggo aplikasi sing aman amarga tambah akeh pelanggaran lan kerentanan data; tantangan saiki kanggo mbangun piranti lunak sing aman lan bisa diskalakake, kalebu aliran kerja sing silo, kesenjangan komunikasi antarane tim jarak jauh, lan risiko sing ana gandhengane karo integrasi piranti lunak sumber terbuka (OSS); lan liya-liyane. Sinau carane ngatasi gangguan lan fokus ing ancaman sing paling kritis. Aja nganti ketinggalan!
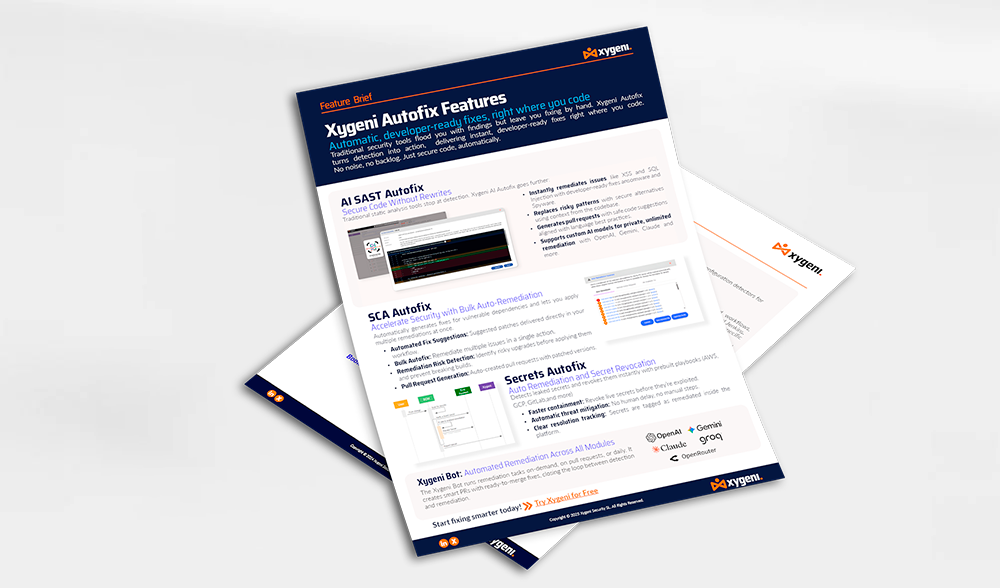
Perbaikan otomatis sing siap kanggo pangembang, pas ing ngendi sampeyan ngode. Piranti keamanan tradisional mbanjiri sampeyan kanthi temuan nanging sampeyan bisa ndandani kanthi manual. Xygeni Autofix ngowahi deteksi dadi tumindak, menehi perbaikan cepet sing siap kanggo pangembang pas ing ngendi sampeyan ngode. Ora ana gangguan, ora ana tumpukan. Mung kode sing aman, kanthi otomatis.

Tonton saiki SafeDev Talk kita: Kepiye Carane Lulus Audit? Mbangun AppSec Nyata sing Selaras karo ISO, NIST & CRA. Saiki, kode aman ora cukup; sampeyan kudu mbuktekake. Kanthi kerangka kerja kaya ISO 27001, NIST CSF, CRA, DORA, lan NIS-2 sing dadi pusat perhatian, organisasi kudu mbangun program AppSec sing siap audit sing tahan uji coba. Ing episode iki, para ahli bakal njelajah kepiye carane pindhah saka kabijakan menyang praktik, nyemat kepatuhan menyang CI/CD, lan nyelarasake tim teknik, keamanan, lan GRC babagan apa sing pancen disetujoni. Deloken saiki!

Tonton saiki SafeDev Talk sabanjure lan Revolusioner Strategi DevSecOps Sampeyan! Jelajahi kepiye manajemen risiko proaktif bisa ngowahi strategi DevSecOps sampeyan lan nguatake rantai pasokan piranti lunak sampeyan nglawan ancaman sing muncul. Sesi iki dirancang kanggo para pimpinan keamanan siber lan tim pangembangan sing darmabakti kanggo tetep unggul ing lanskap kerentanan sing saya kompleks. Deloken episode saiki!

Tonton SafeDev Talk kita: AI Unleashed: Navigasi Ancaman lan Pertahanan sing Muncul ing Keamanan Aplikasi. Nalika AI ngowahi keamanan siber, dampaknya marang Keamanan Aplikasi kuat lan bernuansa. Saka malware polimorfik nganti gangguan model lan injeksi cepet, penyerang nggunakake AI kanggo nggawe serangan sing luwih cerdas, lan pembela nggunakake AI kanggo ndeteksi lan nyuda luwih cepet. Tonton kanggo mangerteni loro-lorone persamaan lan sinau carane nggawe program AppSec sampeyan siap AI.
Tonton SafeDev Talk pisanan ing taun 2025 lan tingkatake kemampuanmu Open Source Security strategi! Rungokna saka para ahli paling dhuwur nalika dheweke njelajah piwulang penting saka taun 2024, mekanisme pertahanan paling anyar, lan masa depan keamanan OSS. Iki minangka kesempatan sampeyan kanggo tetep unggul ing lanskap ancaman sing terus berkembang lan sinau strategi proaktif kanggo ngamanake rantai pasokan piranti lunak sampeyan!

Laporan iki nyoroti tambah akehe penargetan rantai pasokan piranti lunak dening serangan siber, ngeksploitasi kerentanan ing dependensi sumber terbuka lan CI/CD pipelines. Kanthi peraturan kaya DORA lan NIS2 sing ngintensifake syarat kepatuhan, ana kebutuhan kanggo langkah-langkah keamanan sing kuat. Ningkatake organisasi sampeyan software supply chain security, njamin ketangguhan nglawan ancaman siber sing saya berkembang ing taun 2025 nganggo pandhuan lengkap kita!

Tim keamanan asring gumantung marang SCA lan SAST kanthi kapisah, sing bisa nyebabake rasa kesel nalika waspada, wawasan sing ora karuan, lan risiko sing ora kejawab. Tinimbang milih ing antarane, tantangan sing sejatine yaiku kepiye carane nggawe loro-lorone bisa digunakake bebarengan kanggo postur keamanan sing luwih kuwat. Tonton SafeDev Talk kita lan jlentrehake kenapa SCA piyambakan wae ora cukup, kepiye analisis reachability nyuda positif palsu, kenapa SAST ngisi kekosongan kritis ing jangkoan AppSec, lan liya-liyane. Tonton saiki!
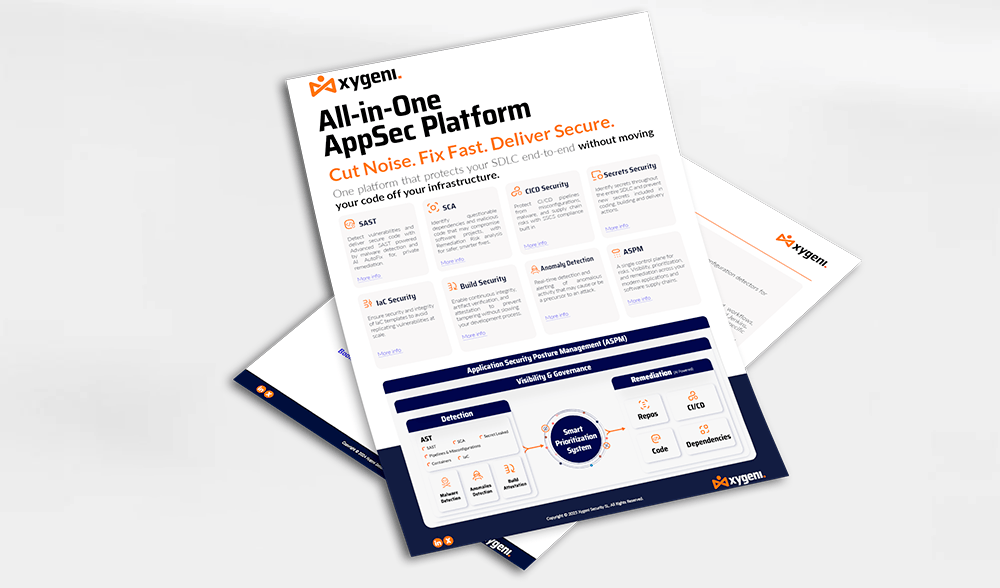
Kapabilitas unik Xygeni nyedhiyakake visibilitas lengkap ing rantai pasokan piranti lunak, sing ngaktifake proses sistematis kanggo netepake risiko sing ana gandhengane karo rantai pasokan piranti lunak, ngenali lan menehi prioritas komponen sing paling penting, lan ngevaluasi lan ningkatake postur keamanan global lan rinci kanthi upaya sing efektif lan efisien ...

Application Security Posture Management (ASPM) saya tambah populer saben dina. Nanging, fungsi spesifiké bisa uga ora jelas kanggo kabeh wong. Amanake papan sampeyan saiki! Gabung karo SafeDev Talk kita "Apa sampeyan butuh ASPM ing uripmu?” karo para ahli keamanan siber James Berthoty, William Palm lan Luis Garcia kanggo njelajah potensi ASPM minangka solusi keamanan aplikasi holistik lan terus mberdayakake organisasi sampeyan!
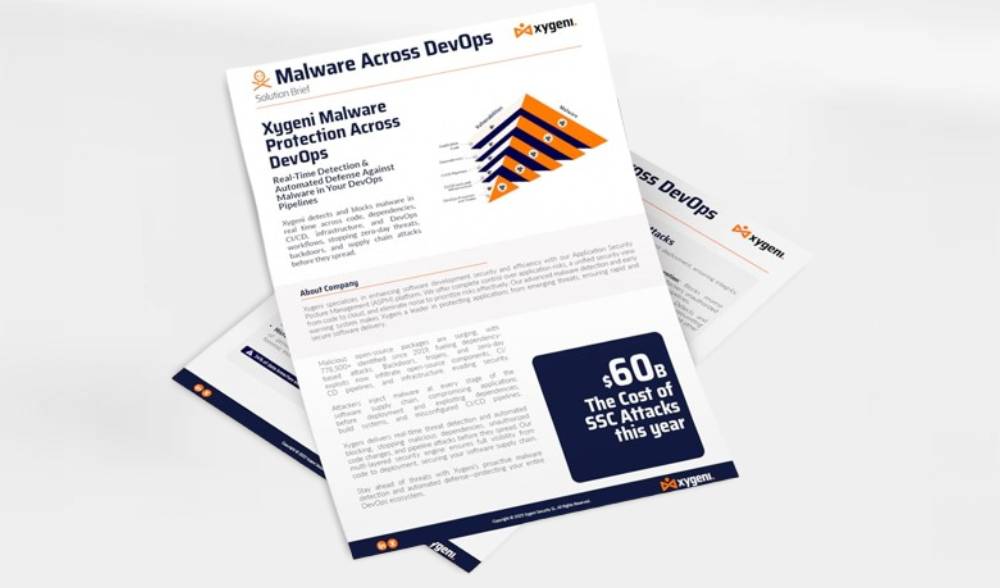
Solusi Deteksi Malware kanggo DevOps saka Xygeni nyedhiyakake pangayoman wektu nyata saka kode jahat sing diinjeksi ing rantai pasokan piranti lunak sampeyan. Solusi iki terus mindhai SCM lan CI/CD lingkungan kanggo ndeteksi malware, backdoor, lan artefak sing mencurigakan sadurunge tekan produksi. Kanthi integrasi awal ing proses pangembangan, Xygeni mbantu tim mblokir ancaman ing sumber. Solusi kasebut ndhukung kanthi cepet...

Tonton SafeDev Talk kita lan ubah Strategi AppSec sampeyan! Temokake alesane ASPM (Application Security Posture Management) minangka kunci kanggo ngatasi rasa kesel nalika waspada, nyawijikake wawasan keamanan, lan ngutamakake risiko nyata. Para ahli keamanan siber paling apik bakal nyilem menyang masa depan AppSec lan DevSecOps, nuduhake strategi sing bisa ditindakake kanggo mbantu sampeyan tetep unggul. Aja nganti kantun kesempatan iki kanggo sinau carane nyederhanakake alur kerja keamanan lan mbangun strategi DevSecOps sing lancar. Tonton saiki!

Tonton saiki SafeDev Talk kita: Aman kanthi gawan: Kepiye remediasi otomatis mbentuk maneh AppSec? "Aman-kanthi-gawan" ora opsional maneh; iki minangka garis dasar anyar. Kanthi kode sing digawe AI, komponen AI sing disematkan, lan siklus pangembangan sing cepet banget, gerbang keamanan tradisional saya kurang. Jawabane? Pertahanan proaktif lan remediasi otomatis praktis sing bisa digunakake ing papan pangembang manggon. Tonton saiki lan tindakake langkah sabanjure ing AppSec modern!

Tonton SafeDevTalk edisi Oktober kanggo nemokake cara ngowahi Analisis Komposisi Piranti Lunak (SCA) lan ngamanake rantai pasokan piranti lunak sampeyan saka ancaman sing muncul.
Sesi iki dirancang kanggo para pemimpin keamanan siber lan tim pangembangan sing pengin tetep unggul ing lanskap kerentanan sumber terbuka sing rumit saiki.

Temokake strategi kanggo mbela awakmu CI/CD pipelinenglawan ancaman sing muncul kaya APD Langsung lan Ora Langsung, injeksi malware, lan keracunan artefak, lan liya-liyane.
iki eBook, ditulis dening Kepala Pra-Penjualan Xygeni Luis Garcia, bakal mbantu sampeyan tetep unggul saka para penyerang nganggo pandhuan ahli babagan ngenali, nyegah, lan nanggapi risiko keamanan ing CI/CD pipelines!

Tonton webinar "Deteksi Malware Wektu Nyata ing Sumber Terbuka" kanggo njelajah ancaman malware paling anyar sing mengaruhi Piranti Lunak Sumber Terbuka (OSS). Nalika adopsi OSS saya tambah, volume lan kerumitan ancaman uga saya tambah, menehi tantangan anyar kanggo para pangembang lan organisasi. Sesi sing insightful iki bakal mbukak tren paling anyar, ancaman sing muncul, lan strategi canggih kanggo nglindhungi dependensi OSS sampeyan saka serangan jahat. Tonton saiki!

Sampeyan ora bisa rawuh ing Konferensi RSA 2024 ing San Francisco? Ora masalah! Tonton webinar eksklusif kita lan ndhisiki sawetara tren paling penting ing keamanan siber, saka owah-owahan ing CISO peran kanggo mimpin pangembangan canggih pertahanan siber—kabeh ana ing meja sampeyan. Ing webinar iki, sampeyan bakal nyilem jero menyang wawasan lan strategi paling anyar sing ditawakake jagad keamanan siber!

Serangan rantai pasokan piranti lunak saya tambah umum lan ngrusak, kanthi Gartner ngira yen 45% saka kabeh bisnis bakal ngalami pelanggaran ing taun 2025. Cybersecurity Ventures luwih negesake keruwetan ancaman iki, kanthi ngramalake kerugian tahunan $138 milyar sing disebabake dening serangan rantai pasokan piranti lunak ing taun 2031. Prakiraan sing nguwatirake iki nyoroti kabutuhan mendesak kanggo organisasi kanggo menehi prioritas. SSCSSinau carane!
Ing jagad pangembangan piranti lunak sing saya cepet berkembang, ngamanake rantai pasokan piranti lunak wis dadi perhatian sing penting. Iki eBook nyedhiyakake pandhuan lengkap kanggo mangerteni lan nyuda ancaman marang rantai pasokan piranti lunak, kanthi fokus khusus ing Integrasi Terus-terusan/Penyebaran Terus-terusan (CI/CD) sistem...
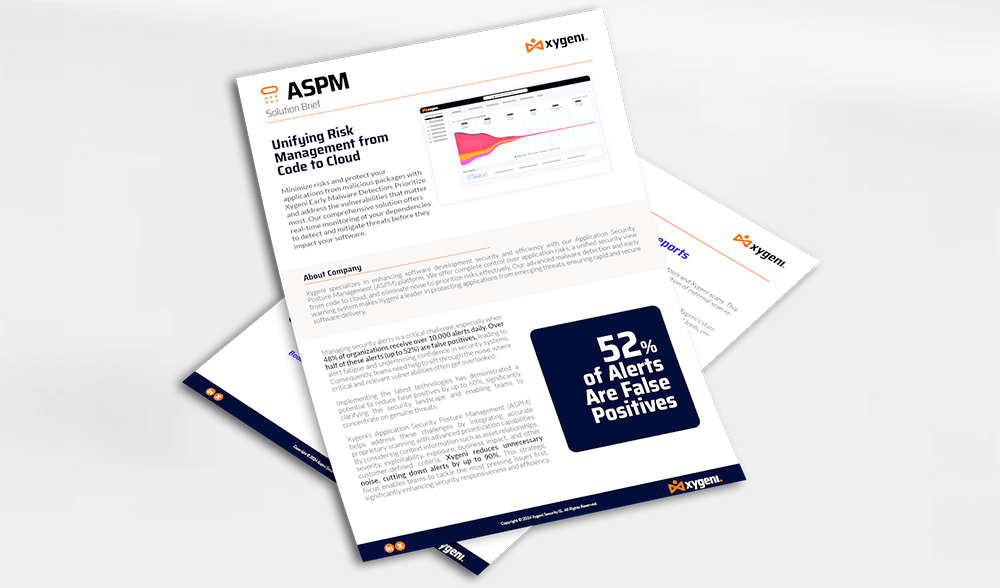
Xygeni's Application Security Posture Management (ASPM) mbantu ngatasi tantangan kasebut kanthi nggabungake pemindaian kepemilikan sing akurat karo kemampuan prioritas sing luwih maju. Kanthi nimbang informasi konteks kayata hubungan aset, keruwetan, eksploitasi, paparan, dampak bisnis, lan kriteria liyane sing ditetepake pelanggan, Xygeni nyuda gangguan sing ora perlu...
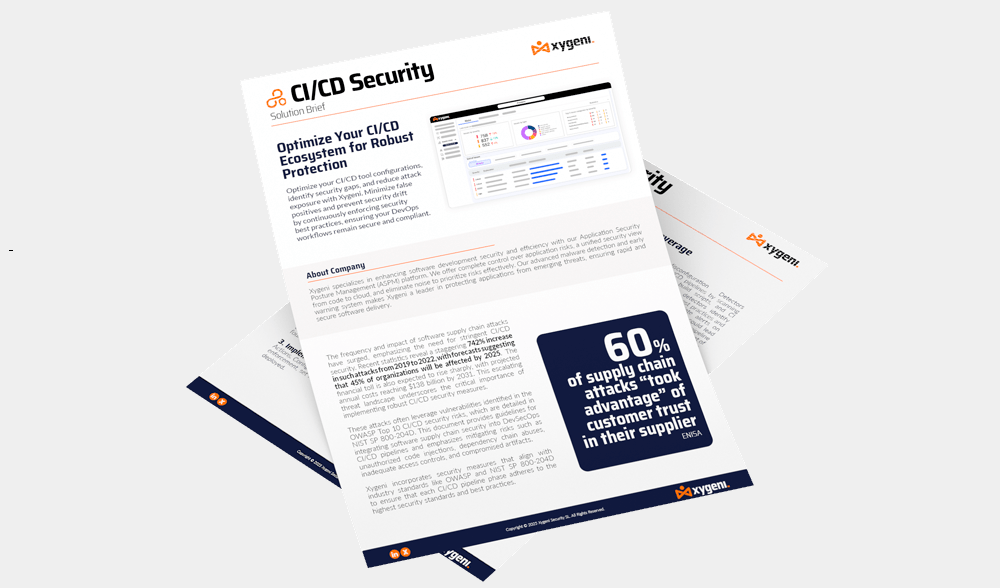
Ngoptimalake CI/CD konfigurasi piranti, ngenali kesenjangan keamanan, lan nyuda paparan serangan nganggo Xygeni. Minimalake positif palsu lan nyegah penyimpangan keamanan kanthi terus-terusan ngetrapake praktik paling apik keamanan, mesthekake alur kerja DevOps sampeyan tetep aman lan tundhuk karo aturan.

Tonton episode SafeDev Talk Musim Pembuka ing DORA saiki kanggo nguwasani lan tetep dadi sing paling unggul ing lanskap regulasi keuangan sing terus berkembang. Webinar iki digawe khusus kanggo lembaga keuangan lan bakal mbantu sampeyan navigasi dampak DORA babagan keamanan operasional lan kepatuhan. Sampeyan bakal entuk strategi sing bisa ditindakake lan wawasan ahli, supaya sampeyan luwih siap kanggo masa depan!
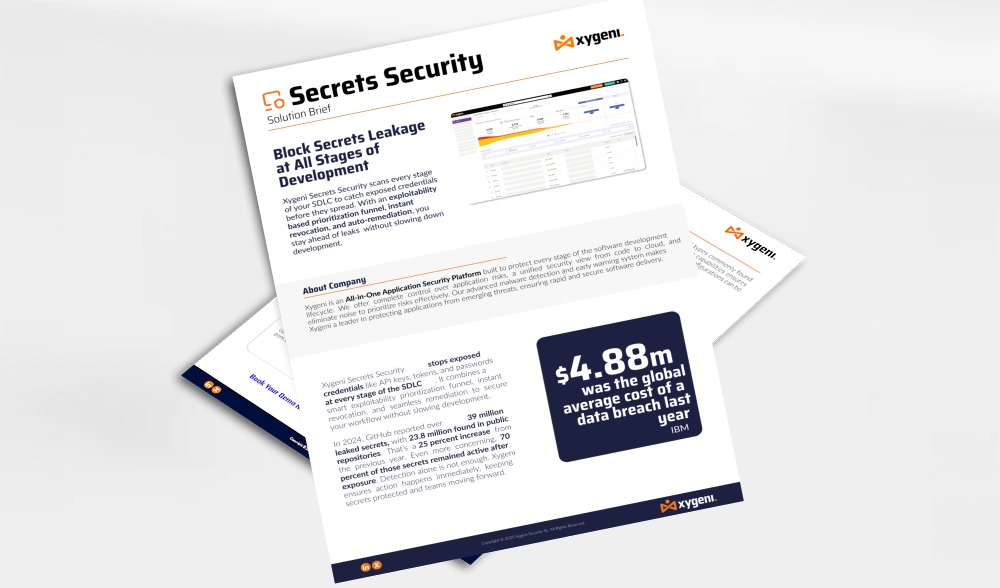
Xygeni Secrets Security tumindak minangka pelindung sing bisa dipercaya, dirancang kanggo nyegah bocor rahasia penting kaya sandhi, kunci API, lan token. Amarga ancaman siber terus berkembang, penting banget kanggo duwe solusi sing ora mung ndeteksi nanging uga aktif nyegah bocor sadurunge nyebabake pelanggaran. Xygeni ngidini tim sampeyan kerja kanthi percaya diri, njamin manawa rahasia pangembangan sampeyan tetep aman...

Tonton saiki episode SafeDev Talk babagan Keamanan Tanpa Silo lan sinau babagan nilai sejati nggunakake Platform AppSec All-In-One. Silo terus dadi alangan utama kanggo manajemen risiko sing efektif. Sesi iki njelajah kepiye nggunakake platform all-in-one bisa nggampangake strategi AppSec sampeyan, ningkatake kolaborasi antarane tim keamanan lan pangembangan, mbantu sampeyan tetep unggul saka ancaman sing muncul, lan liya-liyane! Tonton saiki lan entuk strategi kanggo ngamanake aplikasi lan rantai pasokan piranti lunak sampeyan!
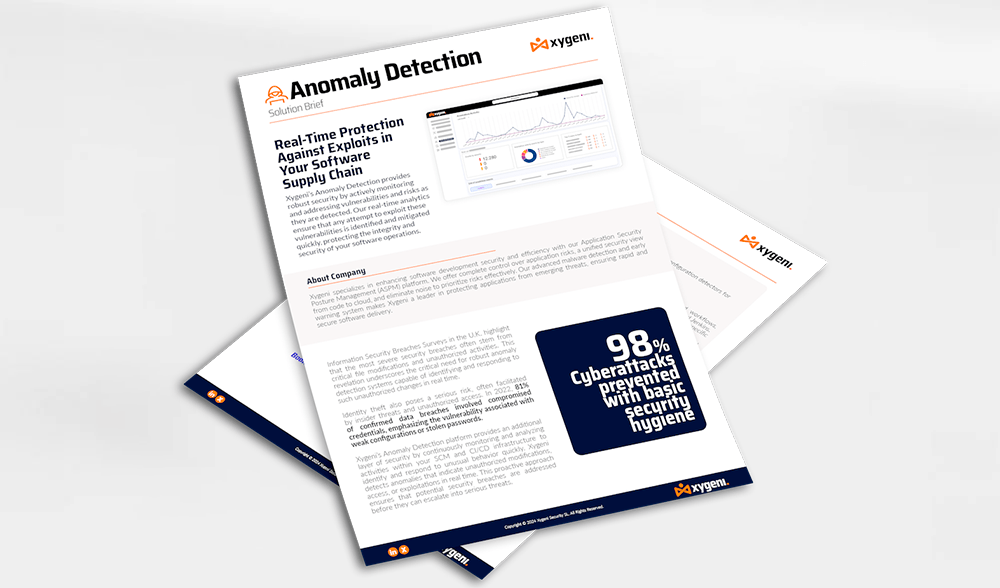
Platform Deteksi Anomali Xygeni nyedhiyakake lapisan keamanan tambahan kanthi terus-terusan ngawasi lan nganalisis aktivitas ing njero sistem sampeyan. SCM lan CI/CD infrastruktur kanggo ngenali lan nanggapi prilaku sing ora biasa kanthi cepet. Xygeni ndeteksi anomali sing nuduhake modifikasi, akses, utawa eksploitasi sing ora sah kanthi wektu nyata. Pendekatan proaktif iki njamin ...
Senajan OSS nduweni peran penting, integrasine kebak tantangan keamanan. Laporan anyar nyoroti lonjakan serangan malware sing nargetake OSS, kanthi insiden mundhak 633% ing taun 2022 lan terus tuwuh 245% ing taun 2023. Langkah-langkah keamanan tradisional, sing gumantung banget marang identifikasi kerentanan sing dikenal liwat Kerentanan lan Paparan Umum (CVE), durung cukup. Langkah-langkah kasebut asring nglibatake wektu tundha ing pelaporan kerentanan, jangkoan winates, lan ketidakmampuan kanggo ndeteksi ancaman sing canggih lan zero-day...
Buku putih komprehensif kita nyinaoni seluk-beluk NIST SP 800-204D kanggo Komprehensif SSCS Praktik lan pentinge ing lingkungan pangembangan piranti lunak saiki. Liwat pandhuan sing wicaksana iki, sampeyan bakal entuk kawruh sing migunani babagan carane nggunakake pandhuan NIST kanggo: Nguatake Software Supply Chain Security...

Edisi kaping papat SafeDevTalks nampilake para ahli keamanan siber terkemuka Derek Fisher, Abhilasha Sinha, lan Luis Rodriguez. Episode iki bakal ngrembug topik penting babagan ketergantungan marang komponen pihak katelu lan sumber terbuka ing pangembangan piranti lunak, sing mbukak kerentanan sing didhelikake lan ancaman sing muncul. Gabung karo kita kanggo sinau luwih lengkap babagan kerentanan sing didhelikake, ancaman sing saya tambah, pelanggaran ing jagad nyata lan liya-liyane!

Gabung karo Luis Rodríguez, CTO Xygeni, lan Luis Manuel García, Manajer Dhukungan Penjualan, ing Webinar babagan Keamanan iki CI/CDSinau saka para ahli babagan carane ngetrapake praktik paling apik OWASP kanggo nguatake keamanan sampeyan CI/CD lan nglindhungi rantai pasokan piranti lunak sampeyan. Lindungi CI/CD lan rantai pasokan piranti lunak nganggo OWASP. Dheweke bakal ngrembug babagan Inventaris lan Analisis, CI/CD Risiko, Deteksi lan Pencegahan ing antarane akeh perkara liyane!
Deloken episode Podcast Secure Cyber Connect sing nampilake CTO kita Luis Rodriguez. Kanthi pengalaman luwih saka 15 taun, Luis nuduhake wawasan ahli babagan ndeteksi kode jahat, ngamanake komponen pihak katelu, lan strategi AppSec sing tahan ing mangsa ngarep. Saka akibat SolarWinds nganti kedadeyan backdoor SSH paling anyar, episode iki nyakup ancaman ing jagad nyata lan taktik pertahanan praktis. Sinau carane nguatake sampeyan SDLC, ngurangi risiko rantai pasokan, lan tetep unggul saka ancaman siber sing terus berkembang.

Ayo melu episode kapindho iki CI/CD webinar sing nampilake Luis Rodríguez, CTO, lan salah sawijining pendiri Xygeni, lan Luis Manuel García, Manajer Dhukungan Penjualan. Ing sesi iki, kita bakal njelajah perspektif "tim biru" saka CI/CD keamanan, nyilem jero menyang langkah-langkah sing bisa ditindakake organisasi kanggo ningkatake postur keamanan ...
Xygeni's Build Security platform nguatake sampeyan CI/CD pipeline kanthi verifikasi integritas artefak liwat pengesahan otomatis, tanda tangan kriptografi, lan pelacakan asal-usul. Iki njamin manawa saben bangunan asli, tahan gangguan, lan bisa dilacak nganti tekan sumberé. Pendekatan proaktif iki mblokir kode sing durung diverifikasi utawa mbebayani supaya ora mlebu produksi...

Ayo melu "Demystifikasi" SBOM Keamanan," ing ngendi para ahli keamanan siber Jennifer Cox, Santosh Kamane lan Jesus Cuadrado bakal mbukak pentinge SBOM kanggo ningkatake kualitas lan keamanan piranti lunak, sarta njamin kepatuhan. Webinar iki penting kanggo entuk kawruh babagan carane ngamanake rantai pasokan piranti lunak kanthi efektif. Sinau kepiye gampange sampeyan bisa nguatake Postur Keamanan Piranti Lunak Sampeyan!
Temokake kepiye Xygeni ngluwihi pesaing kanthi lengkap SDLC visibilitas, luwih maju CI/CD pangayoman, lan otomatisasi berbasis AI. Pandhuan iki njlentrehake babagan pembeda utama sing ndadekake Xygeni dadi platform AppSec kabeh-ing-siji sing unggul, nawakake jangkoan sing luwih jero, akurasi sing luwih dhuwur, lan luwih kuwat software supply chain security tinimbang piranti tradisional.

Rungokna episode Podcast The Cyber Security Matters saka Neuco babagan "Tantangan anyar ing keamanan piranti lunak: kepiye carane njaga devops supaya tetep mlaku nalika ora kena serangan rantai pasokan" karo Luis Rodriguez, CTO ing Xygeni, lan jelajahi tantangan sing terus owah kanggo ngamanake rantai pasokan piranti lunak.
Gabung karo James Berthoty ing perjalanan sing insightful menyang jantung Manajemen Perlindungan Piranti Lunak Lanjutan Xygeni sing rintisan. Ing video paling anyar, James pindhah saka njelajah deteksi malware hulu menyang mbukak strategi mutakhir kita. Kanthi pengalaman sing akeh ing pen-testing, dheweke nawakake perspektif unik babagan njaga kesehatan repositori lan navigasi ancaman rantai pasokan ing jagad nyata. Aja kantun wawasan ahli dheweke—pandhuan sampeyan kanggo mangerteni kerumitan ASPM kaya sadurunge.
Temokake carane nyederhanakake AppSec lan ngilangi rasa kesel nalika waspada nganggo platform terpadu. Tim pangembangan modern kewalahan karo piranti keamanan sing terfragmentasi, waspada sing rame, lan siloed dashboards. Iki ebook mbukak kenapa organisasi-organisasi terkemuka ganti saka panyebaran alat menyang platform keamanan aplikasi terpadu—lan kepiye owah-owahan iki ngowahi asil keamanan, pengalaman pangembang, lan kelincahan bisnis.

Kangen karo Black Hat? Tonton tayangan ulang eksklusif sesi 20 menit babagan keamanan siber AI, otomatisasi keamanan aplikasi, lan AutoFix. Deloken carane ngurangi gangguan peringatan, ndandani kerentanan kanthi otomatis nganggo PR sing aman, lan gawa otomatisasi AppSec langsung menyang piranti sampeyan. pipeline (antarane akeh perkara menarik liyane). Tonton sesi kasebut nalika dikarepake!
Temokake carane ngamanake rantai pasokan piranti lunak sampeyan nganggo strategi canggih kanggo ndeteksi, ngatur, lan nyuda risiko ing komponen sumber terbuka. Iki eBook menehi pandhuan ahli babagan ngetrapake Analisis Komposisi Piranti Lunak sing efektif (SCA) kanggo ngatasi kerentanan, njamin kepatuhan, lan nglindhungi saka ancaman sing muncul ing dependensi sumber terbuka sampeyan!

Undhang-undhang Ketahanan Operasional Digital DORA netepake aturan sing ketat standardkanggo ningkatake ketahanan operasional sektor keuangan ing saindenging Uni Eropa. Nalika organisasi sampeyan nyiapake kepatuhan DORA ing Januari 2025, mangerteni syarat-syarate lan ngetrapake solusi sing tepat iku penting banget lan Xygeni bisa mbantu sampeyan. Xygeni nawakake sakumpulan solusi canggih sing dirancang kanggo njamin kepatuhan sing komprehensif karo kerangka kerja DORA. Platform kita bakal ningkatake kemampuan institusi sampeyan ing manajemen risiko ...
Tonton bab iki saka The Elephant in AopSec kanggo nemokake wawasan babagan Software Supply Chain Security lan praktik paling apik kanggo ngatur risiko ing pangembangan produk. Sampeyan bakal nemokake piwulang saka kedadeyan CrowdStrike anyar babagan pangujian, manajemen nganyari, lan katergantungan pihak katelu, uga kepiye Xygeni ngetrapake deteksi malware awal, pangiriman progresif, lan rencana pemulihan sing kuat kanggo nyegah kedadeyan sadurunge kedadeyan, lan liya-liyane!
Ngamanake Infrastruktur sampeyan minangka Kode (IaC) iku penting banget ing pangembangan piranti lunak amarga salah konfigurasi lan kerentanan bisa ngrusak sistem sampeyan kanthi serius lan menehi kesempatan kanggo peretas kanggo nyerang. Xygeni's IaC security Piranti-piranti iki mbantu nyegah masalah kasebut sadurunge dadi masalah, nyuda risiko paparan data lan ngurangi perbaikan sing larang...

Tonton Saiki Webinar Sabanjure: Otomatisasi Keamanan Aplikasi AI! Tim AppSec kebanjiran tandha-tandha; saiki wayahe ngotomatisasi. Ing sesi langsung iki, temokake carane ngilangi triase manual lan pindhah saka tandha menyang ndandani sajrone sawetara detik nggunakake remediasi otomatis sing ramah pangembang. Sinau carane ngurangi positif palsu, menehi prioritas risiko nyata, lan ngetrapake kabijakan keamanan lan Deleng carane nggabungake remediasi otomatis menyang CI/CD pipelines karo pinter guardrails (antarane akeh liyane). Tonton dina iki!

Webinar iki njelajah kepiye rantai pasokan piranti lunak modern saya akeh dadi target liwat kebocoran rahasia, paket beracun, lan malware. pull requestsIki nerangake kenapa pendekatan AppSec tradisional asring gagal nglawan perkembangan sing cepet CI/CD ancaman. Jalur serangan ing jagad nyata dianalisis nganggo pertahanan sing bisa ditindakake, kalebu deteksi rahasia, validasi PR, lan vetting OSS. Sesi iki nandheske otomatisasi lan praktik aman-by-default kanggo nguatake pipeline kanthi skala gedhe. mbangun rantai pasokan sing tahan banting lan waspada marang ancaman. Deloken saiki!

Para ahli Thoughtworks, Codurance, lan Xygeni bakal nuduhake wawasane babagan Software Supply Chain SecurityNingkatake postur keamanan sampeyan lan njaga reputasi lan kelangsungan bisnis sampeyan. Apa sampeyan wis siyap sinau babagan evolusi Software Supply Chain Security?

Tonton sesi Black Hat Europe kita: Kasunyatan AppSec Anyar: Pengembangan Berbasis AI, Malware, lan Risiko Piranti Lunak Modern. Nalika AI nyepetake pangiriman piranti lunak, uga mbentuk maneh permukaan serangan. Saka malware sumber terbuka lan kompromi rantai pasokan nganti cacat kode sing digawe AI, ceramah iki njelajah kepiye risiko AppSec modern muncul, lan apa sing kudu ditindakake tim keamanan supaya tetep unggul ing jagad sing didorong AI.

Mbukak wawasan penting babagan lanskap sing saya berkembang Software Supply Chain SecurityNyilem menyang tantangan, ancaman, lan tren sing diantisipasi ing taun 2024 - pandhuan sampeyan kanggo navigasi web keamanan siber sing kompleks. Fakta Luar Biasa ing Angka: Temokake lanskap numerik saka software supply chain security – fakta sing nggambarake keruwetan kahanan kasebut. Evolusi Aktor Ala...

Ing lanskap digital sing saya cepet berkembang iki, keamanan rantai pasokan piranti lunak sampeyan luwih penting tinimbang sadurunge. Nalika taktik serangan anyar muncul, penting banget kanggo tetep unggul lan nyawisake awake dhewe karo strategi perlindungan paling anyar. Ing webinar iki, Luis Rodriguez bakal nuntun sampeyan ...

Gabung karo host Robert Blumen lan Luis Rodríguez, CTO saka Xygeni.io kanggo diskusi babagan upaya sing bubar gagal kanggo nglebokake backdoor ing daemon SSH (Secure Shell). OpenSSH minangka implementasi populer saka protokol sing digunakake ing distribusi Linux utama kanggo otentikasi liwat jaringan. Obrolan kasebut njelajah mekanisme serangan kanthi ngowahi tabel fungsi sajrone runtime; kepiye serangan kasebut dilebokake sajrone build lan liya-liyane!
Undhang-undhang Ketahanan Siber EU lagi owah saka peraturan dadi kasunyatan, lan akeh tim isih durung ngerti carane nerjemahake syarat CRA dadi praktik keamanan nyata. Ing sesi iki, kita bakal ngrembug apa sing sejatine dibutuhake CRA, produk lan organisasi endi sing kena pengaruh, lan kepiye OWASP SAMM bisa dadi kerangka kerja praktis kanggo mbangun S sing siap audit.SDLCSaka jadwal lan sanksi nganti implikasi sumber terbuka lan langkah implementasi, sampeyan bakal entuk peta dalan sing konkret kanggo kesiapan CRA. Tonton saiki kanggo mangerteni carane ngowahi kewajiban CRA dadi strategi AppSec sing bisa ditindakake.
Serangan modern ora diwiwiti ing aplikasi sampeyan maneh; serangan kasebut diwiwiti ing aplikasi sampeyan pipelines, dependensi, lan alur kerja sing didorong AI. Yen AppSec sampeyan isih fokus mung ing pemindaian kode, sampeyan ora ngerti ing ngendi serangan rantai pasokan saiki kedadeyan. Tonton sesi iki kanggo ndeleng kepiye AI mbentuk maneh risiko rantai pasokan piranti lunak, kenapa kontrol tradisional gagal, lan kaya apa DevSecOps ing jagad nyata. Tonton saiki!
Temokake pandhuan penting kanggo milih Piranti Keamanan Sumber Terbuka sing tepat kanggo organisasi sampeyan. Pandhuan lengkap kita ngrembug babagan tren paling anyar, praktik paling apik, lan pertimbangan utama kanggo mbantu sampeyan nggawe keputusan sing tepat.cision. Siapke tim sampeyan nganggo kawruh kanggo ngatur lan nyuda risiko sing ana gandhengane karo komponen sumber terbuka kanthi efektif. Aja nganti ketinggalan sumber daya sing terkenal iki lan tingkatake strategi keamanan piranti lunak sampeyan!

Gabung karo SoftwarePlaza kanggo ngobrol karo Luis Rodriguez, Salah Siji Pendiri & Kepala Riset Keamanan ing Xygeni, nalika dheweke njelajah kepiye agen AI ngowahi remediasi kerentanan lan keamanan aplikasi modern. Diskusi kasebut ngrembug serangan rantai pasokan sing didhukung AI, kelelahan waspada, tantangan remediasi otomatis, lan kenapa pendekatan AppSec tradisional ora bisa ngimbangi lanskap ancaman saiki. Temokake kepiye Xygeni nggabungake tooling deterministik karo otomatisasi sing didorong AI kanggo ndandani kerentanan sadurunge dadi pelanggaran.
Xygeni's Code Security platform iki ngamanake aplikasi sampeyan saka baris kode pisanan kanthi ndeteksi kerentanan lan pola jahat liwat analisis statis canggih. Terintegrasi kanthi lancar menyang CI/CD pipelines, Xygeni-SAST ngenali ancaman kaya cacat injeksi, backdoor, lan salah konfigurasi ing awal pangembangan. Pendekatan iki njamin kerentanan bisa didandani...

Gabung karo SECURE | CYBER CONNECT sing dadi host Jay lan Warren kanggo ngobrol karo Dolores Ruzafa, Penasihat Keamanan Internasional ing Xygeni, sing direkam langsung sajrone National Cyber Security Show 2026 ing Birmingham. Diskusi iki njelajah sisih manungsa saka keamanan siber, wiwit saka budaya keamanan lan kelelahan nganti inklusi digital, ketahanan, lan kenapa sambungan manungsa tetep penting ing pertahanan siber modern. Ayo melu!

Tim AppSec lagi ana ing tekanan. Volume tandha bebaya saya tambah akeh, kecepatan pangembangan terus saya tambah, lan triase manual ora bisa ngimbangi maneh. Pendekatan keamanan tradisional nuduhake watesane. Ing sesi langsung sing dipimpin dening ahli iki, sampeyan bakal weruh kepiye otomatisasi AppSec sing didorong AI mbantu tim ngluwihi rasa kesel tandha bebaya lan ngowahi temuan keamanan dadi perbaikan otomatis sing bisa dipercaya. Sinau apa sing kudu diganti ing AppSec modern lan kepiye tim pangembangan lan keamanan bisa nglindhungi saben wong. commit lan pull request tanpa ngalangi pangiriman. Tonton webinar on demand lan delengen kepiye otomatisasi sing didhukung AI mbentuk maneh AppSec ing praktik.