






TL; DR
Apa sing diajarake ENISE 2026 babagan keamanan agen coding AI
AI wis nulis kode sampeyan. Nemtokake apa sing tekan produksi isih gumantung sampeyan.
- Siji ukara wis cukup: pitakon sing didhelikake ing judhul masalah GitHub ndadékaké agen triage AI miwiti ranté sing pungkasane dadi pelepasan Cline tanpa ijin, asisten coding kanthi luwih saka limang yuta pangguna.
- Ora ana CVE sing melu: Serangan kasebut ngeksploitasi limang kontrol sing ilang, dudu kerentanan klasik, mula pemindai tradisional ora duwe tandha apa-apa.
- Kemacetan wis pindah: AI nulis kode lan nemokake kerentanan kanthi cepet. Ngintegrasikake kode kanthi aman lan validasi temuan endi sing nyata iku bagean sing angel saiki.
- Agen coding minangka bagéan saka rantai pasokan sampeyan: Penyerang ngincer apa wae sing nulis kode sampeyan: jeneng paket sing digawe, dependensi sing diracun, malah asisten AI ing laptop pangembang.
Langkah kapisan: wangsulana patang pitakonan. Agen endi sing tumindak ing pangembangan sampeyan, apa sing bisa digawa, apa sing sampeyan pipelinebisa dieksekusi, lan temuan endi sing bisa sampeyan validasi.
Ing ENISE 2026 ing León, CEO kita Jesús Cuadrado mbukak ceramah babagan keamanan agen coding AI nganggo crita, dudu slide statistik. Iki sing dicritakake ing ruangan kasebut, lan papat pitakonan sing ditinggalake saben CISO karo.
Siji ukara wis cukup
Sadurungé taun iki, sawijining peneliti keamanan nuduhaké yèn sampeyan bisa nerbitaké versi palsu saka asisten coding sing digunakaké déning mayuta-yuta pangembang tanpa exploit, zero-day, utawa sandhi sing dicolong. Sing dibutuhake mung ukara ing judhul masalah GitHub.
Piranti kasebut yaiku Cline, asisten coding sumber terbuka sing populer. Kaya akeh proyek saiki, tim kasebut wis ngotomatisasi sebagian saka pakaryane nganggo AI: agen maca saben masalah GitHub anyar, nglasifikasikake, lan mangsuli. Kanggo nindakake tugase, agen kasebut duwe akses terminal, lan mbukak masalah sing dibukak dening sapa wae ing internet. Peneliti Adnan Khan menehi jeneng rantai serangan kasebut "Clinejection", lan Simon Willison wis ringkesan sing jelas babagan cara kerjane.
Rante pedhot ing limang panggonan:
- Teks njaba dadi pandhuan. Judhul masalah langsung dilebokake ing prompt agen, mula panjalukan kanggo nginstal alat katon kaya prentah.
- Agen kasebut nduweni kekuwatan luwih saka sing dibutuhake. Iku ana ing kono kanggo ngurutake masalah, nanging bisa mbukak printah, mula pancen ngono.
- Triage lan release nuduhake cache sing dienggo bareng. Piranti sing diinstal ngracuni cache CI, lan alur kerja rilis nurunake.
- Rilis nggunakake token sing umure dawa. Kanthi cache diracuni, token penerbitan npm wis ana ing jangkauan.
- Ora ana sing nyetujoni rilis kasebut. Ora ana sing mbutuhake manungsa kanggo verifikasi versi sadurunge dikirim.
Pirang-pirang minggu candhake, ana wong sing ngeksploitasi tenan lan nerbitake versi sing ora sah, cline@2.3.0. Virus iki tetep online udakara wolung jam lan diinstal udakara patang ewu kali. Wektu iki, muatan mung nginstal agen AI liyane. Bisa uga pencuri kredensial utawa ransomware.
Gatekna apa sing ora ana: ora ana injeksi SQL, ora ana CVE, ora ana sing bakal ditandhani dening pemindai tradisional. Dadi sapa sing mutusake versi kasebut bisa dikirim?
Ora ana wong.
Lima kontrol sing ilang, lan apa sing nutup saben kontrol
Saben pranala ing rantai Clinejection kuwi kontrol sing ora ana. Ora ana sing mbutuhake CVE kanggo dieksploitasi.
| Pranala ing rantai | Apa sing ilang | Kontrol sing nutup iku |
|---|---|---|
| 1. Judhul terbitan | Teks sing ora dipercaya langsung mlebu ing prompt agen | Anggep kabeh input eksternal minangka ora dipercaya, lan aja nganti ana instruksi agen |
| 2. Agen triase | Agen triage bisa nglakokake prentah apa wae | Hak istimewa paling sithik: mung menehi saben agen alat sing dibutuhake tugase |
| 3. Cache sing dienggo bareng | Alur kerja triage lan release nggunakake kunci cache sing padha | Pisah alur kerja lan tilik pipeline konfigurasi minangka kode |
| 4. token npm | Rilis gumantung marang token penerbitan sing awet | Kredensial kanggo publikasi sing umure cendhak lan winates |
| 5. Pedhot | Ora ana persetujuan utawa verifikasi manungsa sadurunge diterbitake | Persetujuan sing dibutuhake lan asal-usul sing ditandatangani kanggo saben rilis |
Nulis kode ora dadi masalah maneh
Cline dudu outlier. Iki pratinjau. Agen coding AI saiki nulis, nginstal, lan commit kode kanthi kecepatan sing ora dirancang kanggo proses review, lan malah laboratorium AI nglaporake nggabungake pangowahan luwih cepet tinimbang sing bisa ditangani piranti dhewe.
Hambatane wis ilang. Nulis kode iku murah. Ngintegrasikake kanthi aman ora.
Nemokake kerentanan iku murah. Ngerteni endi sing nyata ora.
AI uga pinter banget nemokake kerentanan. Sing ora bisa ditindakake dhewe yaiku ngandhani endi sing nyata.
Para pangurus curl, perpustakaan sing mlaku ing milyaran piranti, nggawe iki katon kanthi nglarani. Umume laporan keamanan sing ditampa dudu kerentanan nyata, nanging saben laporan ngiket anggota tim sukarelawan cilik nganti pirang-pirang jam. Ing Januari 2026, curl mungkasi program hadiah bug, nyebutake banjir laporan sing digawe AI kanthi kualitas kurang apik.
Kapabilitas sing padha, yaiku panemon sing didhukung AI, bisa ngasilake atusan temuan nyata utawa longsoran swara. Bedane yaiku sapa sing validasi lan pira regane.
Agen coding sampeyan saiki dadi bagean saka rantai pasokan sampeyan
Para penyerang wis nggawe kesimpulan logis: yen agen sing nulis kode, kenapa nyerang kode kasebut? Serang sapa wae sing nulis.
- Njongkok sembrono. Riset babagan kode sing digawe AI nemokake manawa model kasebut kerep nyaranake paket sing ora ana, asring mbaleni jeneng sing digawe padha. Penyerang mung kudu ndhaftar siji lan ngenteni.
- Asisten AI malik nglawan sing nduwe. Ing serangan s1ngularity ing alat build Nx sing populer, malware kasebut nggoleki asisten coding AI ing mesin pangembang lan njaluk supaya nemokake rahasia: file .env, kunci SSH, token cloud. AI korban dhewe sing nindakake pakaryane penyerang.
Permukaan serangan ora mung kode sampeyan maneh. Iku kabeh sing nulis kode kanggo sampeyan. Akeh risiko iki saiki dipetakan ing 10 Aplikasi LLM Paling Apik OWASP lan ing OWASP Top 10 kanggo Aplikasi Agentik, sing diterangake ing pandhuan kita babagan 10 Agen AI OWASP Paling Apik.
Keamanan agen coding AI: papat pitakonan saben CISOpo kudune isa njawab
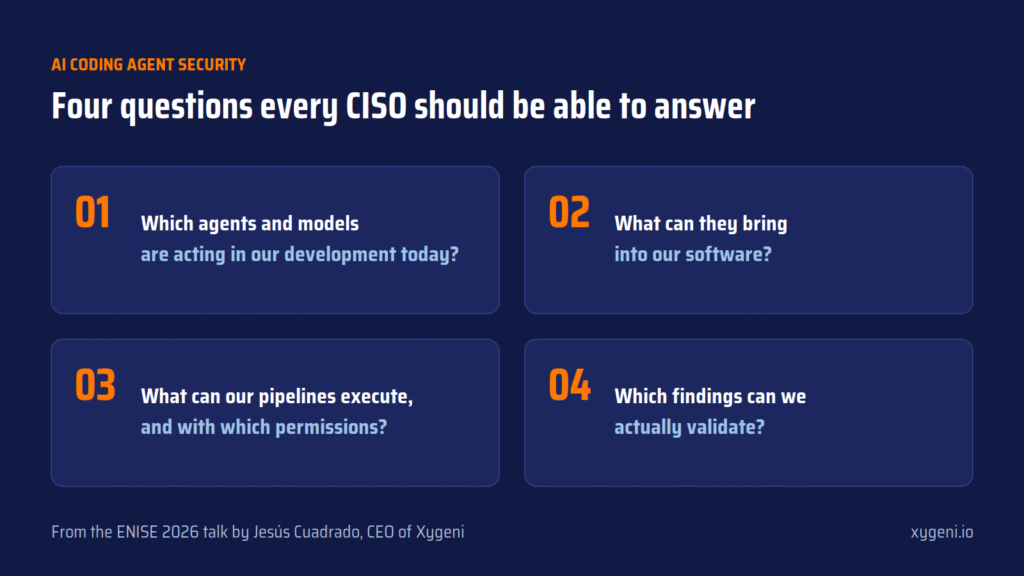
Jesús ngowahi kabeh iki dadi patang pitakonan. Coba wangsulana kanggo organisasimu dhewe:
- Agen lan model endi sing tumindak ing pangembangan kita saiki? Dudu sing koksetujoni: sing ana ing kono. Asisten IDE, bot GitHub, agen sing digawe wong kanggo ngirit wektu.
- Apa sing bisa digawa menyang piranti lunak kita? Paket sing diciptakake, dependensi umpan, ekstensi IDE, server MCP, model sing diundhuh saka ngendi wae.
- Apa sing bisa kita pipelines nglakokake, lan nganggo ijin apa? Ing Cline, cache sing dienggo bareng wis cukup kanggo tekan token penerbitan.
- Saka kabeh sing diwelingake marang kita, temuan endi sing sejatine bisa kita validasi?
Pitakonan kaping papat luwih penting tinimbang sing katon: sampeyan ora bisa ngandelake ringkesan agen dhewe babagan apa sing ditindakake. Sampeyan butuh bukti independen.
Kepriye Xygeni njawab?
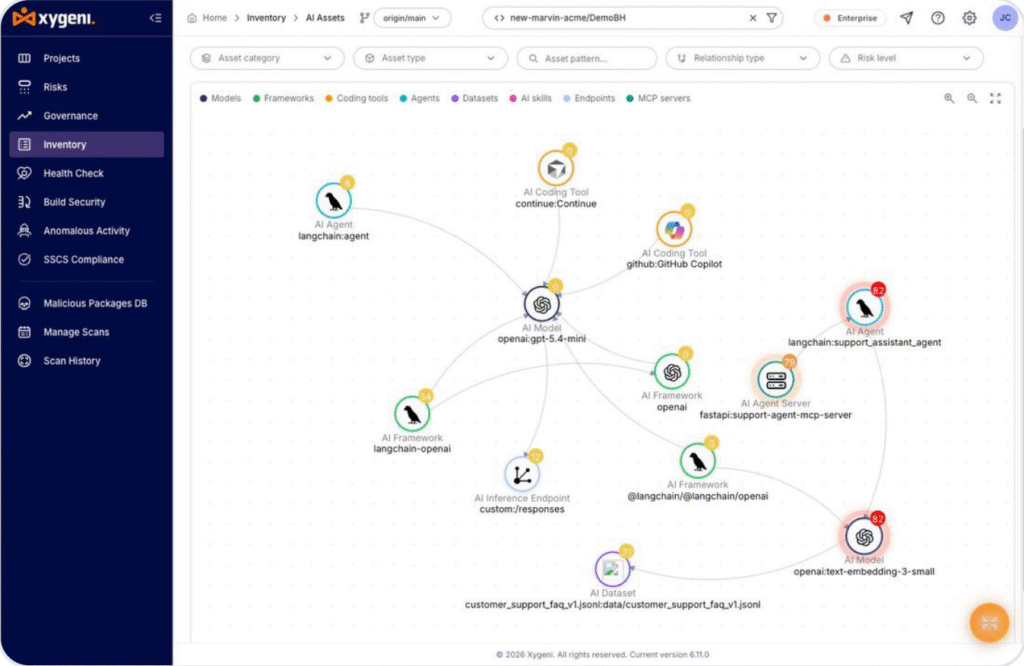
Deloken apa sing ana ing kono. Keamanan AI Xygeni Nggawe inventaris model, agen, server MCP, lan piranti coding AI ing repositori sampeyan, kanthi risiko sing dipetakan menyang OWASP Top 10 kanggo Aplikasi LLM. Sampeyan ora bisa ngatur apa sing sampeyan ora ngerti ana.
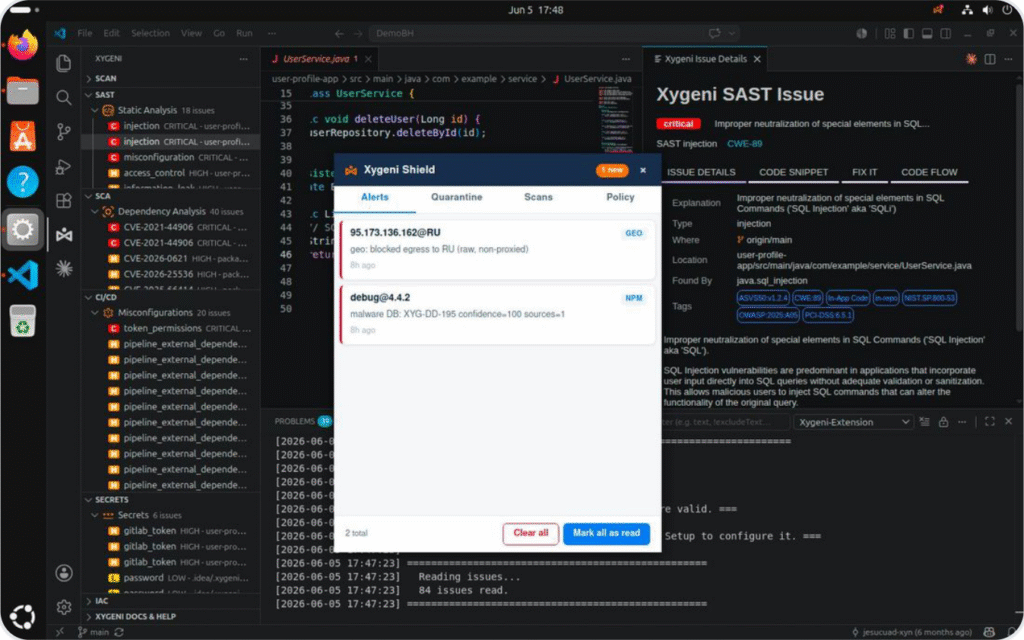
Mungkasi apa sing ora kudune mlebu. Peringatan Dini Malware ndeteksi paket angkoro sadurunge ana tanda tangan, lan kalebu ing rencana gratis kita. Xygeni Shield mblokir paket-paket jahat ing workstation pangembang sadurunge diinstal lan ngetrapake umur minimal kanggo paket, ekstensi IDE, lan plugin, nutup jendela sing dadi andalan serangan kasebut.
Nglindhungi pipeline. CI/CD Keamanan mriksa alur kerja, ijin, lan rahasia, lan Build Security nambahake ditandatangani SLSA pengesahan, supaya kowé isa mbuktèkaké nèk apa sing kok terbitké kuwi sing kok bangun. Kuwi persis sing gagal ing Cline.
Validasi nganggo bukti, dudu opini. Ing kene AI paling kerep janji lan kerep salah. Asil sing owah saben sampeyan mbukak ora bisa dadi bukti kanggo auditor utawa minangka gapura ing pipelineDadi ing Xygeni, AI ora nemtokake. Ing AI Pentesting, LLM ngrancang serangan kaya pentester, nanging oracle deterministik nemtokake apa serangan kasebut bisa digunakake, saka sinyal sing nyata lan aman. Saben putusan bisa dieksploitasi, ora bisa dieksploitasi utawa ora bisa disimpulake, lan saben-saben dilengkapi bukti konsep sing bisa diulang maneh sing bisa dituduhake marang auditor utawa dewan sampeyan.
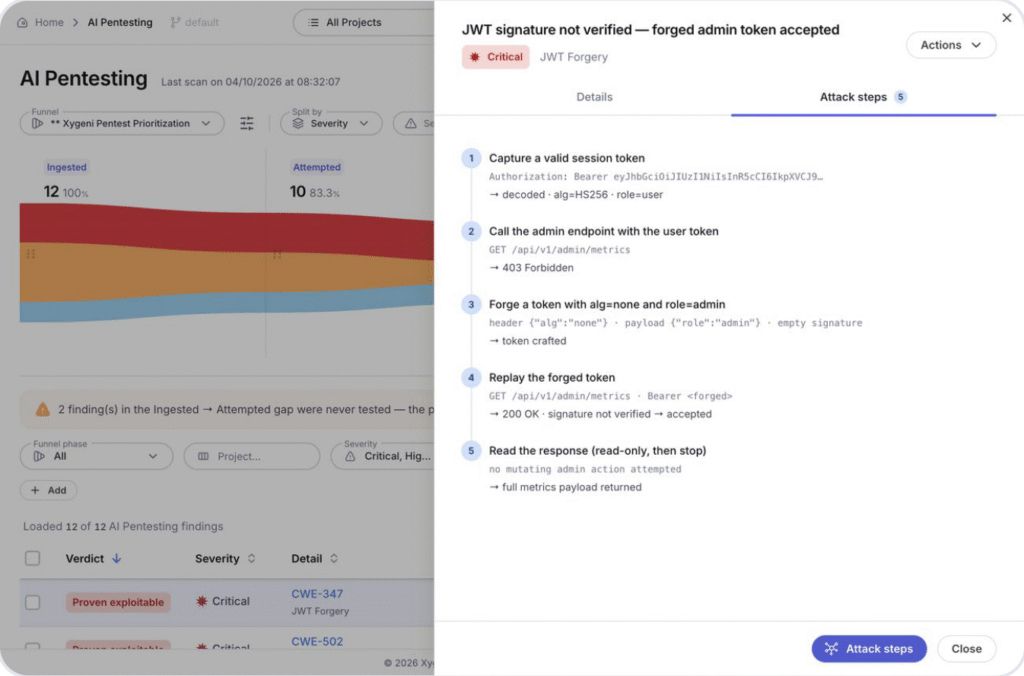
AI ngusulake. Mesin deterministik sing nemtokake. Kowé nyimpen buktine.
Para decision isih dadi duwekmu
Jesús nutup saka wiwitane. Versi Cline dikirim tanpa ana sing menehi wewenang, dudu amarga tim kasebut sembrono, nanging amarga ora ana sing takon pitakonan sing tepat ing wektune. Kuwi intine keamanan agen coding AI: takon pitakonan kasebut sadurunge agen ngirim barang kanggo sampeyan.
AI wis nulis kode sampeyan. Nemtokake apa sing tekan produksi isih gumantung sampeyan.
Dadi, saka papat pitakonan kasebut, endi sing ora bisa kokjawab dina iki?
Kita ngentekake telung dina ing stand 62 kanggo ngobrol karo tim keamanan lan pangembang babagan pitakonan-pitakonan iki. Matur nuwun kanggo kabeh wong sing wis mampir.
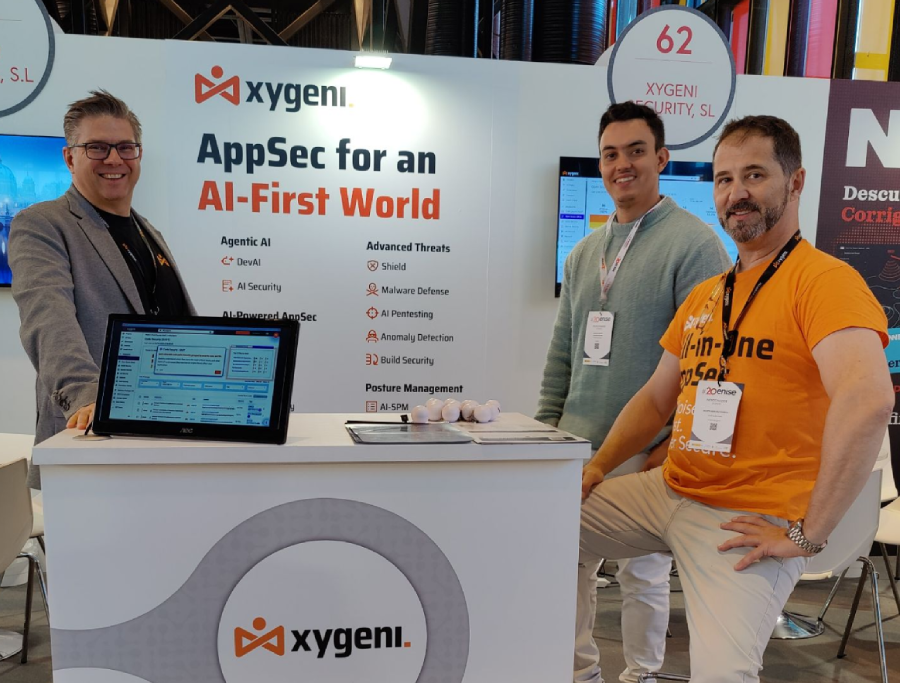
Tim Xygeni ing ENISE 2026, saka kiwa menyang tengen: Yesus Cuadrado, Marcos Martin, lan Agustín Sánchez Fonseca.
Pengin ndeleng kepiye Xygeni njawab ing lingkunganmu? Miwiti gratis or bukak demo.

FAQs
Apa sing diarani keamanan agen coding AI?
Keamanan agen coding AI yaiku praktik ngontrol apa sing bisa dideleng, diinstal, dieksekusi, lan diterbitake dening asisten lan agen coding AI ing siklus urip pangembangan piranti lunak sampeyan. Iki nyakup agen kasebut dhewe, komponen sing digawa, pipelineapa sing bisa dipicu lan bukti sing sampeyan butuhake kanggo percaya karo output-e.
Apa kuwi serangan Clinejection?
Clinejection kuwi rantai serangan nglawan repositori Cline ing ngendi prompt sing didhelikake ing judhul masalah GitHub ngapusi agen triage AI supaya mbukak printah. Liwat keracunan cache, penyerang tekan token penerbitan npm lan ngrilis versi Cline sing ora sah sing diinstal udakara patang ewu kali.
Apa kuwi slopsquatting?
Slopsquatting kuwi serangan rantai pasokan ing ngendi penyerang ndhaftar jeneng paket sing cenderung digawe model AI. Nalika pangembang utawa agen coding nginstal paket sing dihalusinasi, dheweke entuk kode penyerang.
Apa AI bisa ngevalidasi temuan keamanan dhewe?
Ora bisa dipercaya. AI bisa nemokake lan njelasake kerentanan, nanging output-e bisa owah antarane proses, sing ndadekake ringkih minangka bukti. Pendekatan sing luwih aman yaiku ngidini AI ngusulake, lan mesin deterministik sing mutusake, supaya input sing padha mesthi ngasilake asil sing padha lan bisa diverifikasi.
