







Berkas katrampilan. Berkas aturan. Konfigurasi server MCP. Telung baris teks biasa, commitdokumentasi kaya sing wis dideleng, dideleng kaya dokumentasi, lan ora ana sing katon kaya kode. Nanging saben wong bisa nulis ulang kanthi meneng apa sing diwulangake marang asisten AI lan apa sing diidini kanggo digayuh. Kuwi bebener sing ora nyenengake ing mburi keamanan AI. ing 2026Industri iki ngentekake rong taun kuwatir babagan isine kode sing digawe AI. Masalah sing luwih angel jebul yaiku rantai pasokan AI dhewe: model, agen, server MCP, lan file konfigurasi sing saiki ana ing jejere kode sumber lan dependensi sumber terbuka, sing umume ora diinventarisasi lan ora ditinjau. Iki persis sebabe keamanan rantai pasokan AI wis dadi disiplin dhewe, lan kenapa milih perusahaan keamanan AI sing tepat iku penting kaya milih pemindai sing tepat.
Permukaan serangan ora ana sing nganggarake anggaran
Piranti lunak biyèn nduwèni sawetara panggonan sing bisa didadèkaké penyerang: kode, dependensi, pipelineAI nambahake loro maneh, lan kalorone langsung mlebu ing rantai pasokan AI.
Model lan agen. Keracunan piranti, injeksi cepet, otonomi agen sing luwih saka sing dikarepake sapa wae. Instruksi sing didhelikake ing deskripsi server MCP bisa kanthi meneng-meneng ngarahake apa sing ditindakake kopilot, lan pangembang ora nate weruh kedadeyan kasebut.
Lingkungan pangembang dhewe. IDE, kopilot AI, server MCP, CLI agen. Ora katon dening pemindai AppSec lawas, sing ora ngerti apa iku model, lan ora katon dening EDR, sing ngawasi sistem operasi lan ora ngerti apa iku dependensi utawa panggilan MCP.
Kabeh iki ora ana sing teoretis. Sajrone wolulas sasi pungkasan:
- "Backdoor file aturan" Unicode sing didhelikake ngidini penyerang nyuntikake instruksi sing ora katon menyang file konfigurasi sing diwaca Copilot lan Cursor, kanthi meneng-meneng nge-backdoor kode sing digawe asisten kasebut. GitHub nambahake peringatan kanggo iku ing taun 2025.
- Cacat injeksi perintah ing jembatan MCP sing populer (CVSS 9.6) wis ngunggah luwih saka 400,000 unduhan sadurunge didandani, kasus pertama sing didokumentasikake babagan eksekusi kode jarak jauh lengkap sing dipicu mung kanthi nyambung menyang server MCP sing ora dipercaya.
- Cacing npm sing nyebar dhewe ngowahi para pangembang dadi mekanisme pangiriman, lan pola kasebut diulang kanthi skala gedhe ing sawetara wulan sabanjure ing ekosistem liyane, kegagalan keamanan rantai pasokan AI buku teks.
- Para peneliti nemokake yen sebagian besar paket sing disaranake dening LLM ora ana babar pisan, jeneng "slopsquatted" sing didaftarake penyerang sadurunge pangembang nyata njaluk model kasebut ngimpor.
Riset Google dhewe babagan ngamanake rantai pasokan piranti lunak AI tekan kesimpulan sing padha saka sudut pandang sing beda: model sing ditemokake ing taun 2023 lan 2024 katon sah nalika nggawa kode sing bisa ngekstrak data utawa nandur lawang mburi sawise diundhuh, lan ndandani dudu kategori alat anyar, nanging ngetrapake disiplin rantai pasokan, kaya asal-usul lan penandatanganan, kanggo artefak sing durung nate dilacak sadurunge. Kuwi masalah keamanan rantai pasokan AI ing siji ukara: artefak kasebut anyar, nanging disiplin sing dibutuhake ora anyar.
Apa sebabe piranti sing wis ana mandheg
SAST maca kode. SCA maca manifes dependensi. Ora ana sing ngerti apa iku model, apa sing diungkapake server MCP, utawa apa sing diwulangake file skill marang agen. Kesenjangan kasebut persis ing ngendi serangan era AI tiba, ing ruang antarane "kode sing dipindai" lan "AI sing diadopsi kanthi meneng-meneng."
Asilé yaiku kategori bayangan AI ora CISO saiki bisa njawab: model apa sing lagi digunakake, agen endi sing bisa tekan apa, lan server MCP endi sing disambungake wong Selasa kepungkur tanpa ngandhani sapa wae. Njawab pitakonan kasebut kanthi apik iku tugas keamanan rantai pasokan AI, lan iku alesan kenapa piranti AppSec umum terus kurang ing kene.
Apa sejatine tegese keamanan AI
Xygeni yaiku perusahaan keamanan AI sing nganggep iki minangka telung gerakan sing terhubung ing saindenging SDLC: nemokake, ndeteksi, lan ngetrapake.
Temokake: ngerteni AI apa sing sampeyan duwe
Panemuan otomatis sing terus-terusan ing repositori sampeyan nampilake saben aset AI: model, framework, set data, titik akhir inferensi, agen, server MCP, katrampilan, pitunjuk, guardrails, lan piranti coding AI sing digunakake para pangembang sampeyan. Ora ana survey. Ora ana laporan mandiri. Yen ninggalake jejak ing repositori, bakal katon ing inventaris, syarat pertama lan paling dhasar kanggo keamanan rantai pasokan AI nyata.
Grafik AI banjur memetakan kepiye aset kasebut nyambung: model endi sing diumpanake dening dataset, agen endi sing nggunakake alat endi, server MCP endi sing ana ing mburine asisten endi. Aset sing diisolasi ora akeh sing bisa dijelasake. Grafik kasebut nuduhake ing ngendi risiko kasebut konsentrasi.
Saka panemuan sing padha, Xygeni ngasilake AI-BOM: inventaris sing siap audit lan bisa diwaca mesin saka kabeh sing ana gandhengane karo AI ing piranti lunak sampeyan. Nalika regulator, auditor, utawa pelanggan takon AI apa sing sampeyan jalanake, wangsulane dadi unduhan tinimbang rebutan telung minggu.
Ndeteksi: risiko sing ora bisa dideleng dening scanner konvensional
Pemindai AI khusus nggoleki mode kegagalan sing khusus kanggo sistem AI: injeksi prompt, injeksi alat lan pemanggilan alat sing ora dipercaya, kebocoran data liwat pengambilan, bypass prompt sistem, agensi sing berlebihan. Saben temuan nuduhake 10 Aplikasi LLM Paling Apik OWASP lan nuduhake file lan baris sing persis nggawe eksposur, dudu tandha "tinjau panggunaan AI sampeyan" sing samar-samar.
Lapisan deteksi sing padha nganggep file skill, file aturan, lan konfigurasi MCP minangka artefak keamanan, dudu dokumentasi sing ora mbebayani. Lapisan iki nandhani skill sing mbebayani utawa diracun, mriksa konfigurasi server MCP kanggo keracunan alat, lan nampilake prompt sing sejatine ndorong beban kerja AI sampeyan.
Prioritas: corong sing ngurangi gangguan, dudu pojokan
Saben temuan disaring kanthi progresif: nganti tekan apa sing bisa digayuh ing kode aplikasi, banjur apa sing pancen bisa dieksploitasi, banjur apa sing ana ing kode sing lagi dikembangake tim sampeyan. Sing tekan antrian pangembang yaiku dhaptar cendhak sing sejatine ngancam produksi, kanthi referensi framework, jendela paparan, lan pandhuan mitigasi sing dilampirake.
Tegakake: mandhegake sadurunge mlaku
Shield nggawa penegakan kabijakan menyang titik pungkasan pangembang dhewe: mblokir instalasi sing ora sah lan mbebayani, model sing ora disetujoni, lan server MCP sing ora disetujoni sadurunge apa-apa dieksekusi. Ing ngisore ana Xygeni's Peringatan Dini Malware (MEW), sing nyekel paket angkoro sadurunge ana tanda tangan, alat adhedhasar reputasi lapisan isih dipercaya amarga durung ana sing nglaporake paket kasebut. Iki minangka separo penegakan keamanan rantai pasokan AI: panemuan lan deteksi ngandhani sampeyan apa sing salah, Shield iku sejatine sing ngalangi.
Paparan AI sampeyan ora mung ana ing kode AI sampeyan
Gambaran keamanan rantai pasokan AI sing lengkap mbutuhake luwih saka mung inventaris model, lan arang mung barang sing mencolok:
- Kredensial panyedhiya AI ditinggal ing file prompt, konfigurasi agen, utawa pipeline Log iku rahasia kaya liyane, lan deteksi rahasia Xygeni bisa nyekel sadurunge tekan registri umum.
- Ketergantungan AI lan ML sing rentan nggawa CVE biasa, sing diungkapake dening analisis komposisi piranti lunak sing padha sing wis nutupi tumpukan sampeyan liyane. Riset pihak katelu babagan adopsi AI wis nuduhake pira tumpukan AI modern sing asale saka paket eksternal lan komponen sing didhelikake, sing persis kaya analisis komposisi piranti lunak permukaan sing dibangun kanggo nutupi.
- Paket-paket jahat diterbitake luwih cepet tinimbang saran apa wae pipeline bisa ngatalogake yen kejiret pra-tandatangan, kemampuan MEW sing padha nglindhungi rantai pasokan sampeyan liyane.
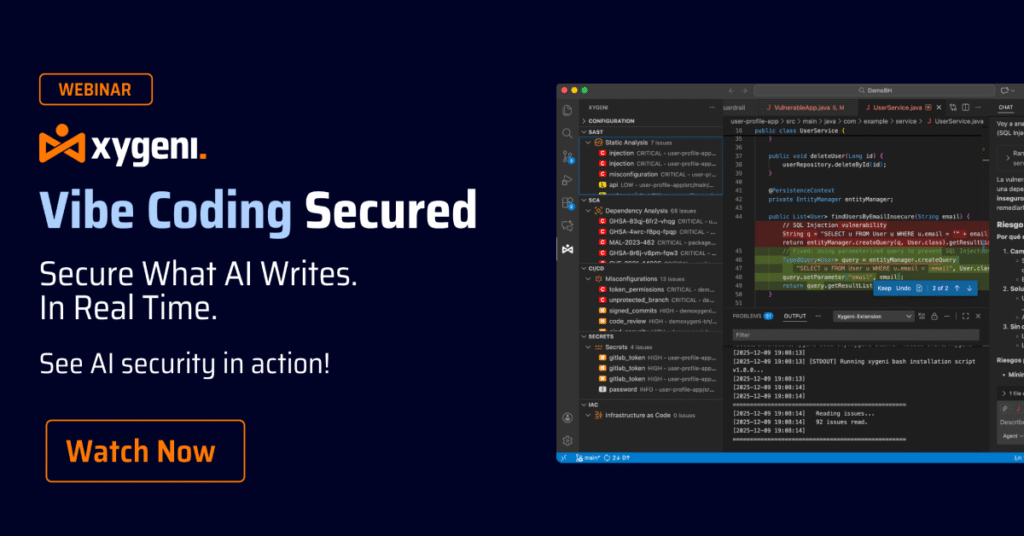
Lapisan agentik: DevAI lan CoreAI
Panemuan lan deteksi nyakup apa sing wis ana ing repositori sampeyan. DevAI Bisa digunakake ing ngendi risiko digawe: ing njero IDE, minangka lapisan proaktif sing terus-terusan sing mindhai kode sing digawe manungsa lan AI kaya sing ditulis, ora perlu pitunjuk. Iki nerangake jalur eksploitasi lengkap ing mburi temuan lan ngusulake perbaikan sing divalidasi MCP sing bisa ditrapake pangembang kanthi yakin, tanpa ngrusak build.
CoreAI dumunung ing ndhuwur saben scanner minangka lapisan intelijen: iki nggandhengake kode, katergantungan, pipeline, lan data postur dadi siji model risiko, njawab pitakonan nganggo basa alami, lan ngasilake laporan sing siap kanggo eksekutif sing dibutuhake pimpinan keamanan kanggo nuduhake yen tata kelola pancen kedadeyan, ora mung diklaim.
Tambah apik apa sing wis kokduweni ing Keamanan AI. Aja nganti ana sing dicopot.
Keberatan sing paling umum kanggo kategori keamanan anyar yaiku "kita wis duwe piranti sing cukup." Minangka perusahaan keamanan AI, Xygeni ora njaluk sampeyan ngganti apa-apa: triase, panjelasan, lan prioritas sing padha sing ditrapake kanggo temuan dhewe mlaku kanthi padha karo temuan saka sing wis ana. SAST, SCA, lan pemindai pihak katelu. Tumpukan sampeyan saiki dadi input, dudu korban, lan postur keamanan rantai pasokan AI sampeyan bakal saya apik tanpa proyek rip-and-replace sing ana gandhengane karo iku.
Kenapa iki penting saiki, ora mengko
Regulator padha nglumpukake pangarepan sing padha saka arah sing beda-beda: Undhang-undhang AI EU, NIS2, lan ENS Spanyol kabeh ndorong inventaris lan keterlacakan kanggo sistem AI, bukti sing padha sing digawe AI-BOM. Arah perjalanan jelas sanajan mekanika kepatuhan sing tepat isih mapan: sampeyan ora bisa menehi kesaksian babagan AI sing durung nate sampeyan inventaris, lan sampeyan ora bisa ngaku keamanan rantai pasokan AI yen rantai pasokan kasebut dhewe ora katon dening sampeyan.
Milih perusahaan keamanan AI
Ora saben perusahaan keamanan AI nggambar watese ing panggonan sing padha. Ana sing mandheg mung mindhai kode sing digawe AI dhewe. Liyane mandheg ing titik pungkasan. Pitakonan keamanan rantai pasokan AI luwih gedhe tinimbang loro-lorone: iki nyakup model, agen, server MCP, file katrampilan, lan katergantungan biasa sing ana ing sangisore kabeh. Tampilan siklus urip lengkap kasebut, saka panemuan nganti penegakan, ing siji konsol karo temuan AppSec liyane, yaiku apa sing kudu digoleki nalika sampeyan ngevaluasi perusahaan keamanan AI tinimbang alat siji titik.
Berkas-berkas sing ora ana sing ditinjau dadi dalan mlebu. Keamanan AI iku disiplin kanggo nliti berkas-berkas kasebut, lan keamanan rantai pasokan AI sing ndadekake disiplin kasebut tahan saka wiwitan nganti pungkasan, ing platform sing padha karo nalika sampeyan wis nliti kabeh liyane.
Deloken apa sing sejatine diidini ditindakake AI sampeyan. Miwiti gratis or gawe jadwal demo.

Pitakonan Umum
Apa kode Xygeni tau metu saka infrastrukturku?
Ora. Pindaian mlaku ing njero lingkungan sampeyan dhewe, lan kode sumber ora tau diunggah menyang server Xygeni. Inventaris AI lan AI-BOM digawe saka apa sing dideleng pemindai sacara lokal, dudu saka salinan sing dikirim menyang njaba.
Apa bedane Keamanan AI, DevAI, lan CoreAI?
Keamanan AI nemokake lan ndeteksi: mbangun inventaris AI, AI-BOM, lan nemokake risiko kaya injeksi cepet utawa file skill sing diracun. DevAI kerja ing njero IDE nalika para pangembang nulis kode, menehi saran perbaikan nalika lagi mlaku. CoreAI ana ing ndhuwur loro-lorone, nggandhengake temuan ing kabeh platform lan njawab pitakon babagan postur keamanan sampeyan nganggo basa alami.
Kerangka kerja keamanan AI endi sing cocog karo Xygeni?
Temuan kasebut kalebu ing OWASP Top 10 kanggo Aplikasi LLM, OWASP Top 10 kanggo MCP, lan OWASP Top 10 kanggo Ketrampilan Agen, bebarengan karo NIST SP 800-218A lan CISPandhuan A/G7 babagan tagihan materi AI. Pemetaan kasebut sing ndadekake AI-BOM bisa digunakake minangka bukti kepatuhan tinimbang mung inventaris.
Apa iki bakal nandhani saben perpustakaan utawa model AI minangka risiko?
Ora. Corong prioritas nyempitake temuan dadi apa sing bisa digayuh ing kode aplikasi, sing pancen bisa dieksploitasi, lan ing pangembangan aktif, mula dhaptar sing dideleng pangembang cendhak, dudu tumpukan saben aset AI sing dideteksi.
