






Apa Sebabe Kesenjangan Visibilitas ing Manajemen Keamanan Aplikasi Penting
Saben Manajer Keamanan Aplikasi ngadhepi tantangan sing saya tambah kanggo mesthekake aplikasi nglawan ancaman modern. Nalika organisasi saya tambah akeh, jumlah aplikasi, API, lan layanan mikro terus saya tambah. Akibate, tim keamanan kudu ngatasi permukaan serangan sing saya tambah, saengga luwih angel kanggo... ndeteksi kerentanan lan ngetrapake kontrol keamanan kanthi efektif. Tanpa aturan sing wis ditemtokake kanthi apik Application Security Posture Management strategi kasebut, tim-tim berjuang kanggo ngenali risiko keamanan, menehi prioritas ancaman, lan njaga kerangka kerja Manajemen Keamanan Aplikasi sing efektif. Akibate, kesenjangan keamanan isih ana, nambah risiko pelanggaran lan kegagalan kepatuhan.
Kanggo ngimbangi ancaman sing saya tambah, Application Security Posture Management (ASPM) nyedhiyakake visibilitas terus-terusan, prioritas risiko otomatis, lan remediasi wektu nyata. Kanthi tembung liya, ASPM mbantu tim keamanan fokus ing ancaman nyata tinimbang ngoyak positif palsu. Kajaba iku, kanthi nggabungake otomatisasi menyang alur kerja keamanan, ASPM ngurangi gaweyan manual lan njamin kerentanan ditangani sadurunge dadi eksploitasi.
Minangka diterangno ing Temokake Nilai saka ASPM Platform: Wawasan saka SafeDev Talks, tim keamanan butuh luwih saka mung tandha bebaya—dheweke butuh piranti sing mbantu dheweke ngerti risiko endi sing paling penting lan kepiye carane ndandani kanthi cepet. Kuwat ASPM Platform iki nyambungake tim keamanan lan tim pangembangan, saengga luwih gampang ngetrapake kabijakan keamanan lan nyegah masalah sadurunge dadi ancaman utama.
Pandhuan iki nylidiki carane ASPM ningkatake manajemen keamanan aplikasi, kepiye Xygeni's ASPM Platform iki kanthi efektif nutup kesenjangan keamanan, lan kenapa otomatisasi iku penting banget kanggo tim DevOps sing pengin nyepetake keamanan tanpa ngalangi pangembangan.
Glosarium Keamanan Xygeni
apa ASPM?
OSS fokus ing njaga proyèk piranti lunak lan katergantungané saka kerentanan, kode jahat, lan ancaman liyané. Kode sing bisa diakses publik, sing wis diadopsi sacara wiyar ing pangembangan, bisa dadi target risiko kaya malware. Tantangan kasebut asring muncul nalika komponen sing wis lawas utawa repositori sing ora dirawat kanthi apik digunakake.
Tantangan sing Diadhepi dening Manajer Keamanan Aplikasi
- Ngembangake Permukaan Serangan – Tambahing aplikasi, API, lan katergantungan pihak katelu ndadékaké luwih akèh titik mlebu kanggo para penyerang.
- Kurange Prioritas Risiko – Tanpa prioritas sing tepat, kakehan tandha bebaya bakal nggawe tim keamanan kewalahan, saengga angel fokus ing kerentanan kritis.
- Kesenjangan Kepatuhan lan Tata Kelola – Ngepenuhi kerangka kerja keamanan kaya ta ISO 27001, NIST, lan OWASP iku angel tanpa penegakan kebijakan wektu nyata.
- Remediasi Manual lan Alon – Ndandani kerentanan kanthi manual mbutuhake wektu suwe banget, saengga nambah wektu paparan.
Ringkesane, organisasi sing gagal ngetrapake Application Security Posture Management (ASPM) nduweni risiko respon sing telat, kegagalan kepatuhan, lan tumpukan utang keamanan.
carane Xygeni ASPM Nutup Celah Visibilitas ing Manajemen Keamanan Aplikasi
Tim keamanan ngadhepi tantangan sing terus-terusan amarga piranti sing ora terfragmentasi, peringatan sing berlebihan, lan titik buta ing aplikasi modern. Tanpa pendekatan terpusat, tim keamanan bakal kesulitan ndeteksi kerentanan, nglacak risiko, lan ngetrapake kabijakan keamanan kanthi efisien. Akibate, salah konfigurasi bisa kelewat, kesenjangan keamanan saya amba, lan utang keamanan saya tambah suwe.
Kanggo ngatasi tantangan kasebut, organisasi kudu njupuk pendekatan proaktif. Akibate, dheweke bisa ngatasi risiko keamanan kanthi efektif sadurunge saya parah. Kajaba iku, Xygeni's Application Security Posture Management (ASPM) ora mung nyedhiyakake visibilitas wektu nyata nanging uga nambah prioritas risiko otomatis lan njamin remediasi sing lancar.
Fitur Utama Xygeni ASPM kanggo Manajemen Keamanan Aplikasi
Panemuan Aset Otomatis – Postur Keamanan sing Luwih Jelas
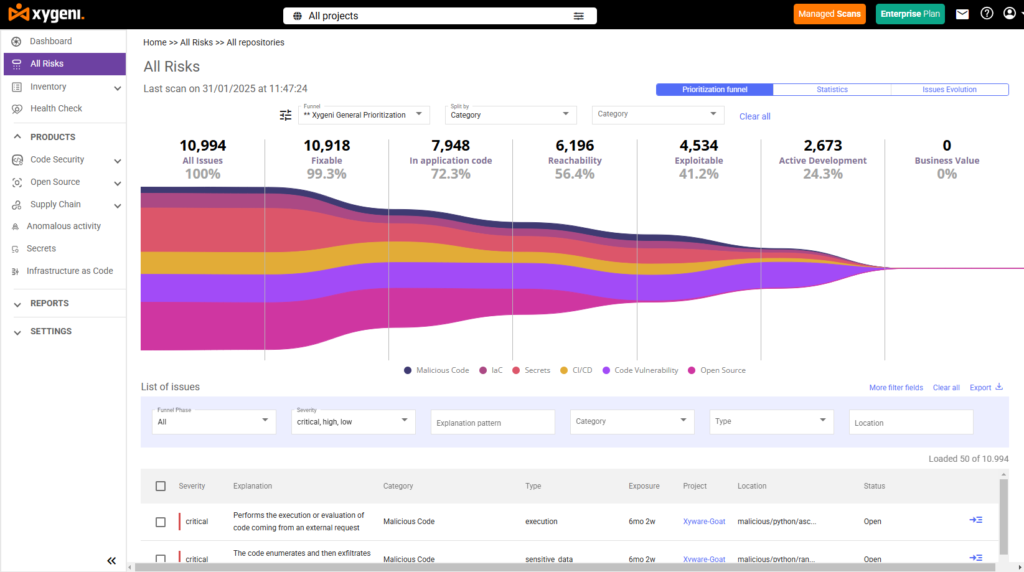
Tim keamanan ora bisa nglindhungi apa sing ora bisa dideleng. Mulane, entuk visibilitas lengkap babagan kabeh aplikasi, API, dependensi, lan komponen infrastruktur iku penting banget.
- Xygeni terus-terusan memetakan aset piranti lunak ing antarane repositori, CI/CD pipelines, lan lingkungan méga.
- Tim keamanan entuk wawasan wektu nyata babagan salah konfigurasi, katergantungan sing wis ketinggalan jaman, lan risiko sing muncul.
- Akibate, manajer keamanan bisa kanthi cepet netepke risiko lan njupuk tindakan sadurunge masalah dadi luwih parah.
CI/CD Pipeline Security lan Deteksi Gangguan Kode
Integritas pembangunan pipeline penting banget kanggo nyegah serangan. Nanging, tanpa pemantauan sing tepat, kode jahat utawa salah konfigurasi bisa mlebu ing produksi.
Xygeni nguwataké CI/CD keamanan dening:
- Ndeteksi owah-owahan kode sing ora sah sadurunge penyebaran.
- Ngenali rahasia sing di-hardcode lan kunci API sing bisa nyebabake kebocoran kredensial.
- Kilase pipeline konfigurasi sing salah sing ndadekake aplikasi kena serangan.
Amarga iki, tim keamanan bisa ngrilis piranti lunak kanthi aman tanpa nambah kerentanan.
Prioritas Adhedhasar Risiko – Fokus ing Kerentanan sing Tepat
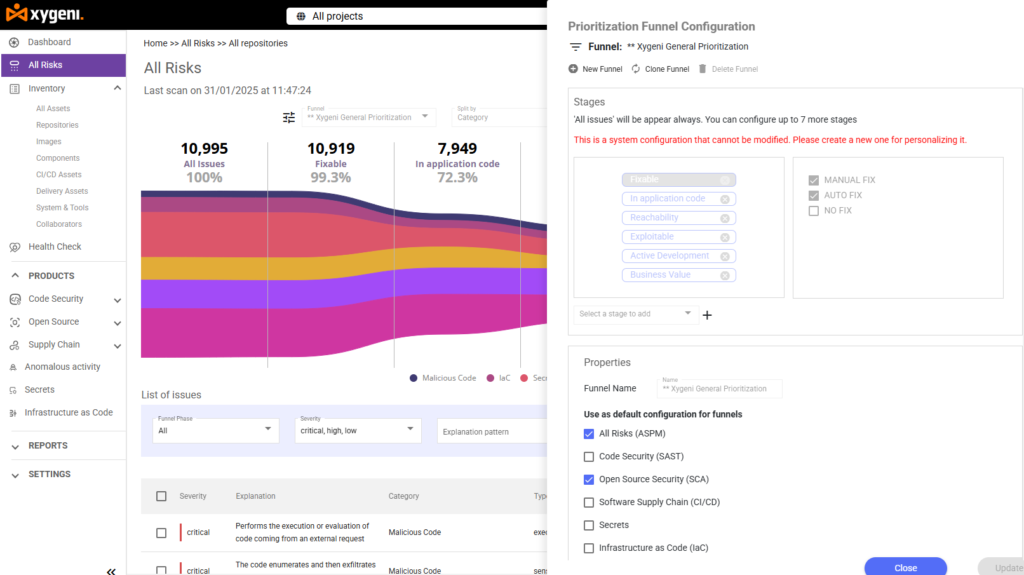
Minangka disorot ing ASPMNingkatake Keamanan Siber lan Sukses Bisnis, ora saben masalah keamanan mbutuhake tindakan langsung. Contone, kerentanan ing perpustakaan pihak katelu bisa uga katon kritis, nanging yen fungsi sing kena pengaruh ora nate dieksekusi, ora ana risiko nyata.
Xygeni's ASPM njamin tim fokus ing ancaman nyata kanthi:
- Nggunakake EPSS (Exploit Prediction Scoring System) kanggo nemtokake kerentanan endi sing paling mungkin dieksploitasi dening penyerang.
- nggunakake Analisis Keterjangkauan kanggo ngonfirmasi apa komponen sing rentan pancen wis dieksekusi ing produksi.
- Nyaring positif palsu supaya tim keamanan ora mbuang wektu kanggo masalah sing ora penting.
Amarga iki, tim bisa kerja luwih cerdas, ndandani kerentanan berisiko tinggi dhisik tinimbang kewalahan karo dhaptar tandha-tandha sing ora ana telasé.
Remediasi Otomatis – Keamanan Sing Obah Kanthi Kacepetan DevOps
Remediasi manual iku alon lan rawan kesalahan. Nanging, alur kerja keamanan otomatis mbantu tim ndandani kerentanan sadurunge dadi eksploitasi.
Xygeni ngaktifake:
- Patching otomatis kanggo dependensi sing rentan.
- Rotasi rahasia kanggo ngilangi kredensial sing di-hardcode sadurunge penyerang ngeksploitasi.
- Penegakan kabijakan kanggo njamin konfigurasi keamanan tetep utuh.
Akibate, manajer keamanan bisa ngurangi beban kerja manual nalika ningkatake postur keamanan sakabèhé.
Penegakan Kepatuhan – Tetep Siap Audit
Kerangka kerja keamanan seneng ISO 27001, GDPR, lan NIST mbutuhake organisasi kanggo ngetrapake kontrol keamanan sing ketat. Nanging, tanpa otomatisasi, pelacakan kepatuhan ora mung dadi mboseni nanging uga rawan kesalahan manungsa.
Xygeni nyederhanakake kepatuhan kanthi:
- Nglacak pelanggaran kabijakan kanthi wektu nyata.
- Nggawe laporan keamanan sing siap audit babagan kerentanan, upaya remediasi, lan penilaian risiko.
- Njamin kepatuhan terus-terusan liwat penegakan kebijakan otomatis.
Amarga iki, tim keamanan bisa nyukupi syarat peraturan kanthi gampang, ngindhari denda sing larang lan kesenjangan keamanan.
Apa Sets Xygeni ASPM Loro
Ora kaya piranti keamanan tradisional sing ngasilake akeh banget tandha bebaya, Xygeni fokus ing risiko sing pancen penting.
Kanthi nggabungake karo CI/CD pipelineKanthi nglacak aset kanthi efisien ing antarane lingkungan, lan ngotomatisasi remediasi, Xygeni njamin tim keamanan bisa tetep unggul saka ancaman tanpa ngalangi pangembangan.
Mangkene sing ndadekake Xygeni unggul:
- Prioritas sing bisa ditindakake – Ora kaya piranti lawas sing nandhani saben kerentanan, Xygeni nyaring risiko sing ora bisa dieksploitasi, mbantu tim fokus ing apa sing penting.
- Integrasi DevSecOps sing lancar – Keamanan ora kena ngganggu pangembangan. Xygeni bisa terintegrasi kanthi lancar menyang GitHub, GitLab, Jenkins, Kubernetes, lan platform maya.
- Wektu nanggepi luwih cepet – Kanthi patching otomatis, rotasi rahasia, lan pemantauan wektu nyata, tim keamanan bisa ndandani masalah sajrone sawetara menit tinimbang pirang-pirang dina.
- Penegakan keamanan sing terus-terusan – Xygeni njamin kabijakan keamanan tetep utuh, sanajan tim pangembangan ngetokake kode anyar.
Amarga iki, Xygeni ASPM solusi iku sawijining alat penting kanggo Manajer Keamanan Aplikasi apa wae sing pengin ngilangi kesenjangan visibilitas lan ngetrapake keamanan tanpa gaweyan.
Ngomong carane ASPM dibandhingake karo Orkestrasi lan Korelasi Keamanan Aplikasi (ASoC)?
Priksa rincian lengkap kita ing ASPM vs ASoC: Apa sing Mbedakake kanggo mangerteni bedane utama lan pendekatan endi sing paling cocog karo strategi keamanan sampeyan.
Cara Ngleksanakake ASPM
Ngleksanakake Application Security Posture Management (ASPM) nduweni tantangan, kayata integrasi alat, ngatur positif palsu, lan nyetel keamanan karo kecepatan pangembangan. Kaya sing wis dijlentrehake ing Apa Tantangan Implementasine ASPM ing Organisasi Panjenengan?organisasi kudu ngatasi alangan kasebut supaya bisa sukses nggunakake ASPM lan ngoptimalake efektifitase.
Kanggo njamin implementasine lancar, tindakake langkah-langkah penting iki:
Nemtokake Kebijakan lan Tujuan Keamanan
- Selarasake tujuan keamanan karo tujuan bisnis lan kabutuhan kepatuhan.
- Nemtokake watesan risiko kanggo fokus ing ancaman sing paling penting.
Nggabungake ASPM menyang CI/CD Pipelines
- Otomatisake pamriksan keamanan ing saben tahapan proses pambangunan.
- Nglakokake kabijakan keamanan sadurunge aplikasi tekan produksi.
Prioritasake lan ndandani kerentanan kanthi efisien
- Gunakna EPSS lan analisis reachability kanggo nyaring kerentanan sing berisiko rendah.
- Terapna remediasi otomatis kanggo nyuda wektu nanggepi.
Terus-terusan Ngawasi Sikap Keamanan Aplikasi
- Gunakake wektu nyata dashboards kanggo visibilitas keamanan sing lengkap.
- Nyetel tandha otomatis kanggo pelanggaran kabijakan keamanan.
Otomatisake Kepatuhan lan Pelaporan
- Jaga kerangka keamanan tetep ing jalur sing bener kanthi pamriksan otomatis.
- Nggawe laporan keamanan rinci kanggo audit internal.
Kendalikan Keamanan Aplikasi Sampeyan
download Xygeni ASPM Brosur Produk kanggo ndeleng kepiye otomatisasi, prioritas risiko wektu nyata, lan visibilitas lengkap bisa ngowahi strategi keamanan sampeyan!
Apa Sebab Saben Manajer Keamanan Aplikasi Butuh Xygeni ASPM
An Manajer Keamanan Aplikasi ora bisa ngandelake alur kerja manual sing wis ketinggalan jaman kanggo ngamanake aplikasi modern. Nalika API, layanan mikro, lan lingkungan maya saya tambah akeh, organisasi butuh pendekatan otomatis kanggo keamanan. Yen ora, kerentanan bakal terus lolos, sing nambah risiko pelanggaran.
Kanthi nganggo Application Security Posture Management (ASPM), tim keamanan bisa:
- Entuk visibilitas keamanan sing lengkap—ngawasi aplikasi, API, aset cloud, lan dependensi kanthi wektu nyata.
- Nglakokake kabijakan keamanan kanthi otomatis, supaya kontrol penting tetep utuh ing kabeh lingkungan.
- Ndandani kerentanan luwih cepet nggunakake otomatisasi, ngurangi utang keamanan, lan nyuda risiko.
A strategi keamanan proaktif ngidini lan Manajer Keamanan Aplikasi kanggo nyegah ancaman sadurunge dadi kritis, tinimbang nanggepi kasep banget. Kajaba iku, wawasan wektu nyata, prioritas risiko, lan otomatisasi mbantu ngilangi titik buta, nyuda alarm palsu lan ngaktifake tim kanggo fokus ing ancaman nyata.
Miwiti Uji Coba Gratis Sampeyan dina iki lan delengen kepiye Xygeni sing menang penghargaan ASPM nguwasa Manajer Keamanan Aplikasi kanggo nguatake strategi keamanane.

