






1. Pambuka: Apa Sebab Remediasi Otomatis Mbentuk Ulang AppSec
Pangembangan modern obah kanthi cepet. Nanging, umume tim keamanan isih ngandelake triage manual, patching alon, lan alat sing mung menehi tandha tanpa ndandani apa-apa. Miturut panaliten anyar Laporan Dynatrace, organisasi ngarepake nggawe pembaruan piranti lunak 58% luwih kerep, Lan 22% ngakoni yen dheweke ngorbanake kualitas kode kanggo netepi tenggat wektu pangiriman. Akibate, akeh kerentanan isih tekan produksi. Pramila remediasi otomatis luwih penting saiki tinimbang sadurunge. Kanthi hak alat remediasi otomatis, tim sampeyan bisa ndandani masalah keamanan kanthi otomatis ing kode sumber, dependensi sumber terbuka, lan rahasia, sadurunge dadi insiden. Ora mung luwih cepet. Luwih cerdas, luwih aman, lan digawe kanggo ngetutake DevOps.
Ing pandhuan iki, sampeyan bakal sinau kepiye carane karya remediasi otomatis, apa sing kudu digoleki ing solusi, lan kepiye carane Piranti remediasi otomatis Xygeni mbantu tim DevOps mbangun kanthi aman kanthi skala gedhe. Sing paling penting, sampeyan bakal weruh carane tetep tundhuk lan dilindhungi tanpa nglambatake pangiriman sampeyan pipeline.
2. Apa Kuwi Remediasi Otomatis lan Kepiye Cara Kerjane?
Remediasi otomatis yaiku proses ngenali lan ndandani masalah keamanan kanthi otomatis ing saindenging jagad SDLCTinimbang mung ngandelake tandha bebaya, piranti-piranti iki tumindak nalika ana sing beboyo sing dideteksi.
Punika cara kerjane:
- Pemindai ndeteksi cacat kode, paket sing rentan, utawa kebocoran rahasia.
- Sistem kasebut langsung ngevaluasi risiko kasebut miturut konteks.
- Adhedhasar aturan sing wis ditemtokake utawa model AI, program kasebut menehi rekomendasi utawa ngetrapake perbaikan.
Umpamane, nalika Xygeni nemokake fungsi sing rentan ing Python, iki nawakake panggantos sing aman langsung ing CI sampeyan pipelineSemono uga, yen rahasia di-push kanthi ora sengaja, alat kasebut bakal mblokir commit lan nuntun pangembang liwat pembatalan.
Aliran proaktif iki ngurangi gangguan, nyepetake remediasi, lan mbangun kepercayaan antarane pangembang lan keamanan.
3. Apa Sebab Perbaikan Manual Ora Bisa Digunakake Maneh kanggo Tim DevSecOps
Remediasi manual ora bisa ditindakake kanthi skala gedhe. Ing pirang-pirang kasus, malah nambah masalah tinimbang ngrampungake.
- Para pangembang nampa atusan kabar, nanging ora ana pandhuan.
- Tim keamanan ketinggalan tugas.
- Masalah kritis dikubur ing sangisore positif palsu.
- Tambalan sing kesusu bisa ngrusak bangunan utawa nggawe risiko anyar.
Akibaté, kerentanan asring ora bisa dirampungake nganti pirang-pirang minggu. Keamanan dadi pamblokir, dudu pendorong.
Mulané tim-tim nganggo remediasi otomatis. Iki nggampangaké pangembangan sing aman sing mili bareng karo sampeyan pipeline, ora nglawan.
4. Remediasi Otomatis ing Sadawane SDLCKasus Panggunaan
Masalah keamanan mung ngalangi pangembangan nalika durung rampung. Kanthi alat remediasi otomatis Xygeni, kerentanan, salah konfigurasi, lan rahasia sing mbukak ora mung dideteksi, nanging uga didandani kanthi otomatis. Xygeni adaptasi karo saben tahapan. siklus urip pangembangan piranti lunak (SDLC), njamin tim bisa ngatasi risiko tanpa gesekan.
Apa sampeyan lagi ngamanake kode, ngatur dependensi sumber terbuka, utawa ngetrapake kebersihan rahasia, Xygeni nyedhiyakake remediasi sing cerdas lan sadar konteks sing cocog karo alur kerja sampeyan. Akibate, tim berkembang luwih cepet lan luwih aman.
SAST Remediasi Otomatis Didukung karo AI (Code Security)
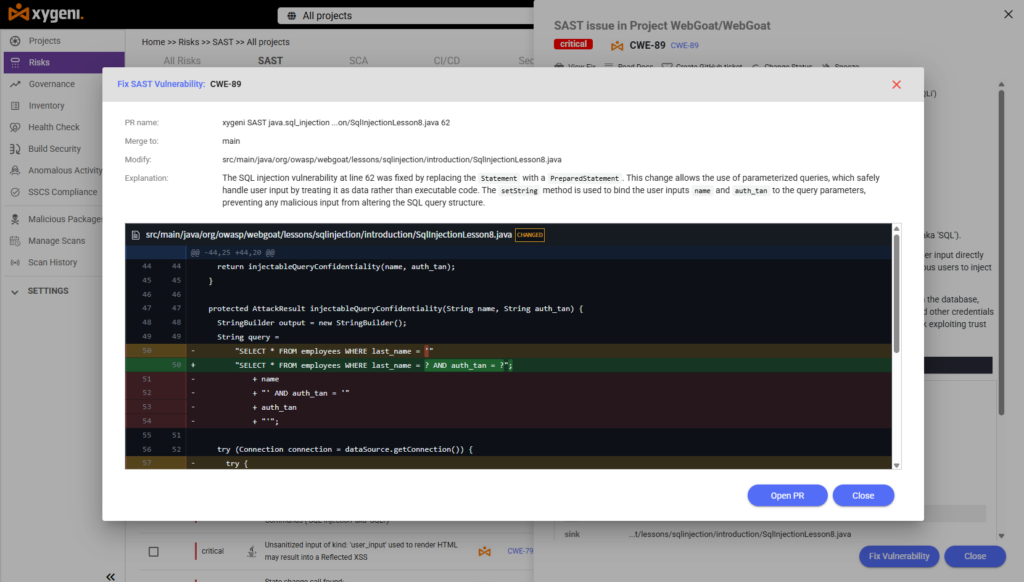
Ndandani Otomatis yaiku sistem sing didhukung AI saka Xygeni sing menehi saran lan ngetrapake perbaikan kode aman sanalika kerentanan katon ing kode sumber sampeyan. Iki wis dibangun ing njero Sabanjuré gen SAST engine, sing ngutamakake pracision lan kecepatan, nalika ngilangi gangguan.
Tinimbang mung ngandhani apa sing rusak, AutoFix nuduhake sampeyan carane ndandani lan mbantu sampeyan ngetrapake pangowahan tanpa ngalangi apa-apa.
Cara Kerja AutoFix
Analisis Statis Jero
Xygeni mindhai saben baris basis kode sampeyan, kalebu kode vendor utawa kontraktor, kanggo ndeteksi masalah serius kaya SQL Injection, xss, Fungsi hash sing ora aman, buffer overflows, lan logika otentikasi sing rusak.
Saran Konteks-Aware
Saben perbaikan digawe kanthi nggatekake konteks kode sampeyan sing nyata. Tinimbang saran umum, sampeyan nampa perbaikan sing paling relevan, sing disesuaikan karo tumpukan, basa, lan logika sekitar sampeyan.
Alur Kerja sing Berpusat ing Pengembang
Sampeyan bisa ngetrapake perbaikan langsung saka IDE utawa sajrone CI/CD mlayu. Ora perlu nggawe tiket, ngenteni tim liya, utawa ngganggu alurmu.
Tuladha Use Case
masalah: Pangembang nggunakake gabungan string sing ora aman kanggo nggawe query SQL.
Reaksi Autofix:
- Ndeteksi pola injeksi SQL.
- Nyaranake query parameterized nggunakake framework sampeyan (contone,
pgorSequelize). - Nuduhake bedane kode sing resik.
- Pangembang ngetrapake perbaikan ing GitHub, GitLab, utawa langsung saka CI.
SCA Remediasi Otomatis (Manajemen Ketergantungan)
Ngatur dependensi sumber terbuka bisa cepet dadi ruwet, utamane nalika kerentanan ndhelik ing jero paket transitif sampeyan. Xygeni nangani iki kanthi otomatis, nawakake pracisndandani sing ora bakal ngrusak bangunan sampeyan.
Sanalika paket sing rentan dideteksi, Xygeni's Mesin Risiko Remediasi ngevaluasi kabeh jalur upgrade sing bisa ditindakake. Ora mung ngandhani sampeyan supaya nganyari, nanging uga nganalisa kompromi, ngenali versi sing paling aman, lan nyiapake perbaikan kanthi pull request.
Cara kerjane
- Kapisan, Xygeni mindhai wit dependensi sampeyan kanthi wektu nyata. Iki kalebu paket langsung lan transitif, ing kabeh manajer paket sing didhukung.
- Banjur, nalika nemokake kerentanan sing dingerteni, bakal mriksa versi endi sing ndandani masalah kasebut.
- Sabanjure, piranti iki bakal nglakokake pamriksan keamanan kanggo saben perbaikan potensial: Apa ana kerentanan anyar? Apa bakal ngrusak apa wae? Apa pilihan sing paling aman?
- Adhedhasar analisis iki, piranti lunak iki milih upgrade sing paling stabil lan aman.
- Pungkasanipun, Xygeni ngasilaken pull request karo versi sing dianyari lan panjelasan lengkap babagan risiko sing diilangi lan potensi owah-owahan sing ditindakake.
Kanthi cara iki, para pangembang tetep fokus ing kode, dene Xygeni nangani patching, kontrol versi, lan kejelasan changelog.
Tuladha Use Case
Bayangna proyèkmu nggunakaké Spring Boot 3.4.4, sing ngandhut kerentanan sing salah nangani paparan endpoint. Xygeni ngenali iki lan nliti kabèh versi sing luwih anyar:
- Versi 3.4.5 ndandani masalah kanthi resik.
- Versi 3.5.0 nambahake fitur anyar nanging ngrusak kompatibilitas.
- Versi 3.4.6 ngenalake risiko sing beda.
Akibaté, Xygeni milih 3.4.5 lan mbukak pull request karo patch sing wis ditrapake. Tim kasebut nliti, ndeleng analisis, lan nggabungake kanthi yakin.
Kanthi ngowahi peningkatan dadi informasi sing tepat lan risiko rendahcisions, Xygeni ndadekake remediasi otomatis minangka bagean alami saka alur kerja pangembangan sampeyan, dudu tugas sing angel.
Rahasia Remediasi Otomatis
Bocor rahasia mbebayani. Untunge, Xygeni nyegah sadurunge nyebabake kerusakan. Nalika pangembang commitrahasia, kaya dene AWS kunci akses utawa GitLab PAT, Xygeni langsung ndeteksi paparan lan, yen remediasi otomatis diaktifake, bakal langsung mbatalake rahasia kasebut.
Iki nyegah para penyerang ngeksploitasi rahasia kasebut, sanajan mung diungkap sedhela. Kajaba iku, iki ngidini tim terus obah tanpa ngganti konteks utawa mbatalake kanthi manual.
Cara kerjane
- Dorongan utawa pull request triggers Pemindai rahasia Xygeni.
- Pemindai bakal verifikasi apa rahasia sing diungkap iku valid.
- Yen valid lan remediasi otomatis diaktifake, Xygeni nggunakake API layanan sing kena pengaruh kanggo mbatalake rahasia kasebut kanthi cepet.
- Sawisé kuwi, pemindai bakal nganyari status masalah ing Xygeni. dashboard, nandhani minangka wis didandani, lan nyuda keruwetan informasional.
Saka wiwitane, Xygeni ndhukung remediasi playbooks kanggo kunci AWS, token Google API, token akses pribadi GitLab, lan rahasia Slack. Sing luwih apik maneh, luwih akeh integrasi ditambahake kanthi rutin adhedhasar panjaluk pelanggan.
Akibate, kebersihan rahasia dadi ora perlu dilacak lan bisa dilacak kanthi lengkap. Sampeyan uga bisa milih kanggo nangani rahasia kanthi manual liwat UI utawa nggabungake pencabutan menyang alur kerja otomatisasi sampeyan dhewe.
Ringkesane, Xygeni nggawa remediasi rahasia praktis lan wektu nyata kanggo sampeyan pipeline, mbantu sampeyan ngindhari pelanggaran tanpa ngganggu pangembangan.
5. Apa sing kudu digoleki ing Piranti Remediasi Otomatis
Milih piranti remediasi otomatis ora mung babagan mriksa kothak. Sampeyan butuh sistem sing mbantu tim sampeyan ndandani masalah keamanan, ora mung nglaporake. Nalika sawetara piranti ngirim tandha sing ora digatekake, sing bener bakal nyebabake tumindak tanpa nggawe gangguan.
Kanggo ngevaluasi pilihan sampeyan kanthi efektif, pikirake pitakonan-pitakonan penting iki:
Apa prioritas adhedhasar risiko nyata?
Saben kerentanan ora kudune nduweni bobot sing padha. Piranti remediasi sing cerdas nganggep kemampuan kanggo dieksploitasi, jangkauan, lan dampak bisnis. Contone, cacat kritis ing kode sing ora bisa dijangkau ora mbutuhake urgensi sing padha karo kredensial sing wis kapapar ing cabang produksi.
Apa iki nuduhake perbaikan sing sadar konteks?
Piranti sing migunani ora mung ngandhani apa sing salah. Piranti iki uga ngandhani carane ndandani, nggunakake kode aman conto adhedhasar basa, framework, lan pola coding sampeyan. Iki ngidini para pangembang ngrampungake masalah kanthi cepet lan akurat, tanpa ngira-ngira utawa nggoleki solusi.
Apa iku nglindhungi sakabèhé SDLC?
Ndandani masalah ing produksi wis kasep banget. Sistem remediasi otomatis sing kuwat mindhai lan ngrampungake kerentanan sajrone pangembangan, ing CI. pipelines, lan sajrone panyebaran. Kajaba iku, kudu nyakup kode sumber, paket sumber terbuka, rahasia, lan file infrastruktur-minangka-kode.
Apa iku wis terintegrasi karo piranti sing wis ana?
Keamanan mung bisa digunakake nalika cocog karo alur kerja pangembang. Mulane, piranti sampeyan kudune bisa digunakake kanthi lancar karo GitHub, GitLab, Bitbucket, Jenkins, lan liyane CI/CD platform. Iki uga kudu ngidini para pangembang ngetrapake perbaikan langsung saka IDE, saengga keamanan dadi bagean saka pakaryan saben dina.
Apa iki ndhukung kabijakan sing fleksibel?
Kadhangkala sampeyan pengin otomatisasi lengkap. Ing wektu liya, sampeyan luwih seneng mriksa perbaikan sadurunge ngetrapake. Piranti sing paling apik ngidini tim keamanan nemtokake kabijakan, kayata ndandani otomatis kerentanan kritis ing repo sensitif nalika ngidini para pangembang mriksa temuan sing luwih murah. Iki nggawe keseimbangan lan njaga kepercayaan.
6. Saka Deteksi nganti Perbaikan: Apa sing Ndadekake Remediasi Otomatis Dadi Pinter
Umume piranti keamanan fokus ing menehi tandha, nanging ora kabeh tandha pantes diwenehi perhatian sing padha. Pramila pinter piranti remediasi otomatis ngluwihi deteksi. Dheweke mbantu tim ndandani apa sing pancen penting.
Mesin Xygeni ora mung nganalisis CVSS skor nanging uga jangkauan, eksploitasi, lan dampak kerentanan marang bisnis sampeyan. Akibate, tim sampeyan ora mbuang wektu kanggo masalah sing ora pati penting.
Kajaba iku, Xygeni Risiko Remediasi Fitur iki ngevaluasi saben jalur upgrade sing bisa ditindakake kanggo dependensi sumber terbuka. Fitur iki nyoroti patch endi sing aman, sing bisa uga nggawa risiko anyar, lan sing bisa ngrusak fungsi.
iki ndadekake remediasi otomatis luwih cepet lan luwih aman. Ndandani Otomatis, SCA penilaian risiko, lan pencabutan rahasia kabeh bisa digunakake bebarengan kanggo nggampangake siklus urip pangembangan sing aman.
Mulane, remediasi otomatis sing cerdas tegese ndandani masalah sing tepat, kanthi cara sing tepat, ing wektu sing tepat.
7. Remediasi Otomatis ing Tindakan: Skenario DevOps
Ayo ndeleng carane remediasi otomatis bisa digunakake ing DevOps jagad nyata pipeline.
Bayangna proyèk Node.js ing ngendi pindai CI sampeyan ndeteksi kerentanan sing dikenal ing express paket. Ing SCA mesin ngevaluasi papat opsi upgrade:
- Siji versi ora ngrampungake masalah kasebut.
- Liyane ngenalake sawetara CVE anyar.
- Sing katelu ngrusak fungsi sing wis ana.
- Pungkasan, ana siji versi sing nawakake patch sing resik tanpa risiko anyar.
Thanks kanggo Risiko Remediasi, Xygeni kanthi jelas nyaranake versi sing aman. Iki nggawe pull request, kalebu changelog lengkap, lan ngidini pipeline supaya tetep aman.
Sing paling penting, ora perlu riset manual. Nanging, Xygeni ngetrapake remediasi otomatis sing cocog karo konteks bisnis lan alur pangembangan.
Otomatisasi kaya iki njaga sampeyan siklus urip pangembangan sing aman mlaku kanthi lancar tanpa alangan.
8. Piranti Xygeni vs. Piranti Tradisional: Perbandingan Cepet
Kanggo milih solusi sing pas, luwih becik mbandhingake piranti remediasi otomatis sisih-sisih. Scanner tradisional asring ninggalake celah, dene Xygeni menehi pengalaman sing lengkap lan terintegrasi.
| Feature | Piranti Tradisional | Piranti Remediasi Otomatis Xygeni |
|---|---|---|
| Deteksi Kerentanan | ✕ Statis lan adhedhasar tandha bebaya | ✓ Wektu nyata kanthi konteks sing jero |
| Kode Perbaikan Otomatis (SAST) | ✕ Patch manual utawa generik | ✓ Saran aman sing digawe AI |
| Remediasi Ketergantungan | ✕ Nganyari mung menyang sing paling anyar | ✓ Rekomendasi peningkatan berbasis risiko |
| Manajemen Rahasia | ✕ Mung menehi kabar | ✓ Batal otomatis lan kurangi keruwetan |
| CI/CD integrasi | ✕ Mbutuhake plugin | ✓ Asli nganggo GitHub, GitLab, Jenkins |
| Prioritas risiko | ✕ Skor CVSS wae | ✓ Kalebu eksploitasi lan dampak |
| Siklus Urip Pembangunan sing Aman | ✕ Piranti sing pedhot sambungane | ✓ Full SDLC jangkoan ing siji platform |
| Pangembang Pengalaman | ✕ Rame lan ora jelas | ✓ Pengembang sing ngutamakake, ramah alur kerja |
Cetha remediasi otomatis mung efektif nalika cerdas, bisa ditindakake, lan selaras karo kabutuhan pangembang. Xygeni menehi sampeyan kabeh sing sampeyan butuhake kanggo ngamanake basis kode sampeyan tanpa alon-alon.
9. Ngrangkul Remediasi Otomatis, Mbangun Kanthi Aman
Saiki, pangembangan piranti lunak modern luwih cepet tinimbang sadurunge. Akibate, keamanan kudu tetep dijaga tanpa ngalangi. Pendekatan tradisional, kayata triage manual lan alat sing difragmentasi, ora bisa maneh nglindhungi rantai pasokan piranti lunak kanthi efektif. Mulane, tim kudu nggunakake solusi sing luwih cerdas lan luwih otomatis.
Iki persis ing ngendi Xygeni unggul. Tinimbang ngganggu para pangembang nganggo tandha lan antrian tiket, Xygeni mbantu sampeyan ndandani masalah nyata nalika kedadeyan. Saka kode sing ora aman lan dependensi sing rentan nganti rahasia sing mbukak, saben bagean saka sampeyan SDLC entuk manfaat saka remediasi otomatis.
Kanthi Xygeni, sampeyan entuk:
- Perbaikan Otomatis Instan kanggo kode ora aman sing didhukung dening AI.
- Peningkatan sumber terbuka sing luwih aman liwat Risiko Remediasi.
- Pembatalan rahasia otomatis lan jejak audit.
- Integrasi asli karo sampeyan CI/CD pipeline.
Sing luwih penting maneh, sampeyan bisa ngurangi risiko tanpa nambah beban kerja. Amarga iki, tim sampeyan bisa obah kanthi cepet nalika tetep aman.
Ringkesane, remediasi otomatis ora maneh dadi barang mewah. Iki minangka syarat kanggo pangembangan sing aman ing skala gedhe. Untunge, Xygeni nggampangake nglindhungi basis kode sampeyan tanpa ngalangi sampeyan.
Miwiti uji coba gratis Xygeni sajrone 7 dina. Ora perlu kertu kredit. Cukup gawe sing aman, langsung saka kothak.

