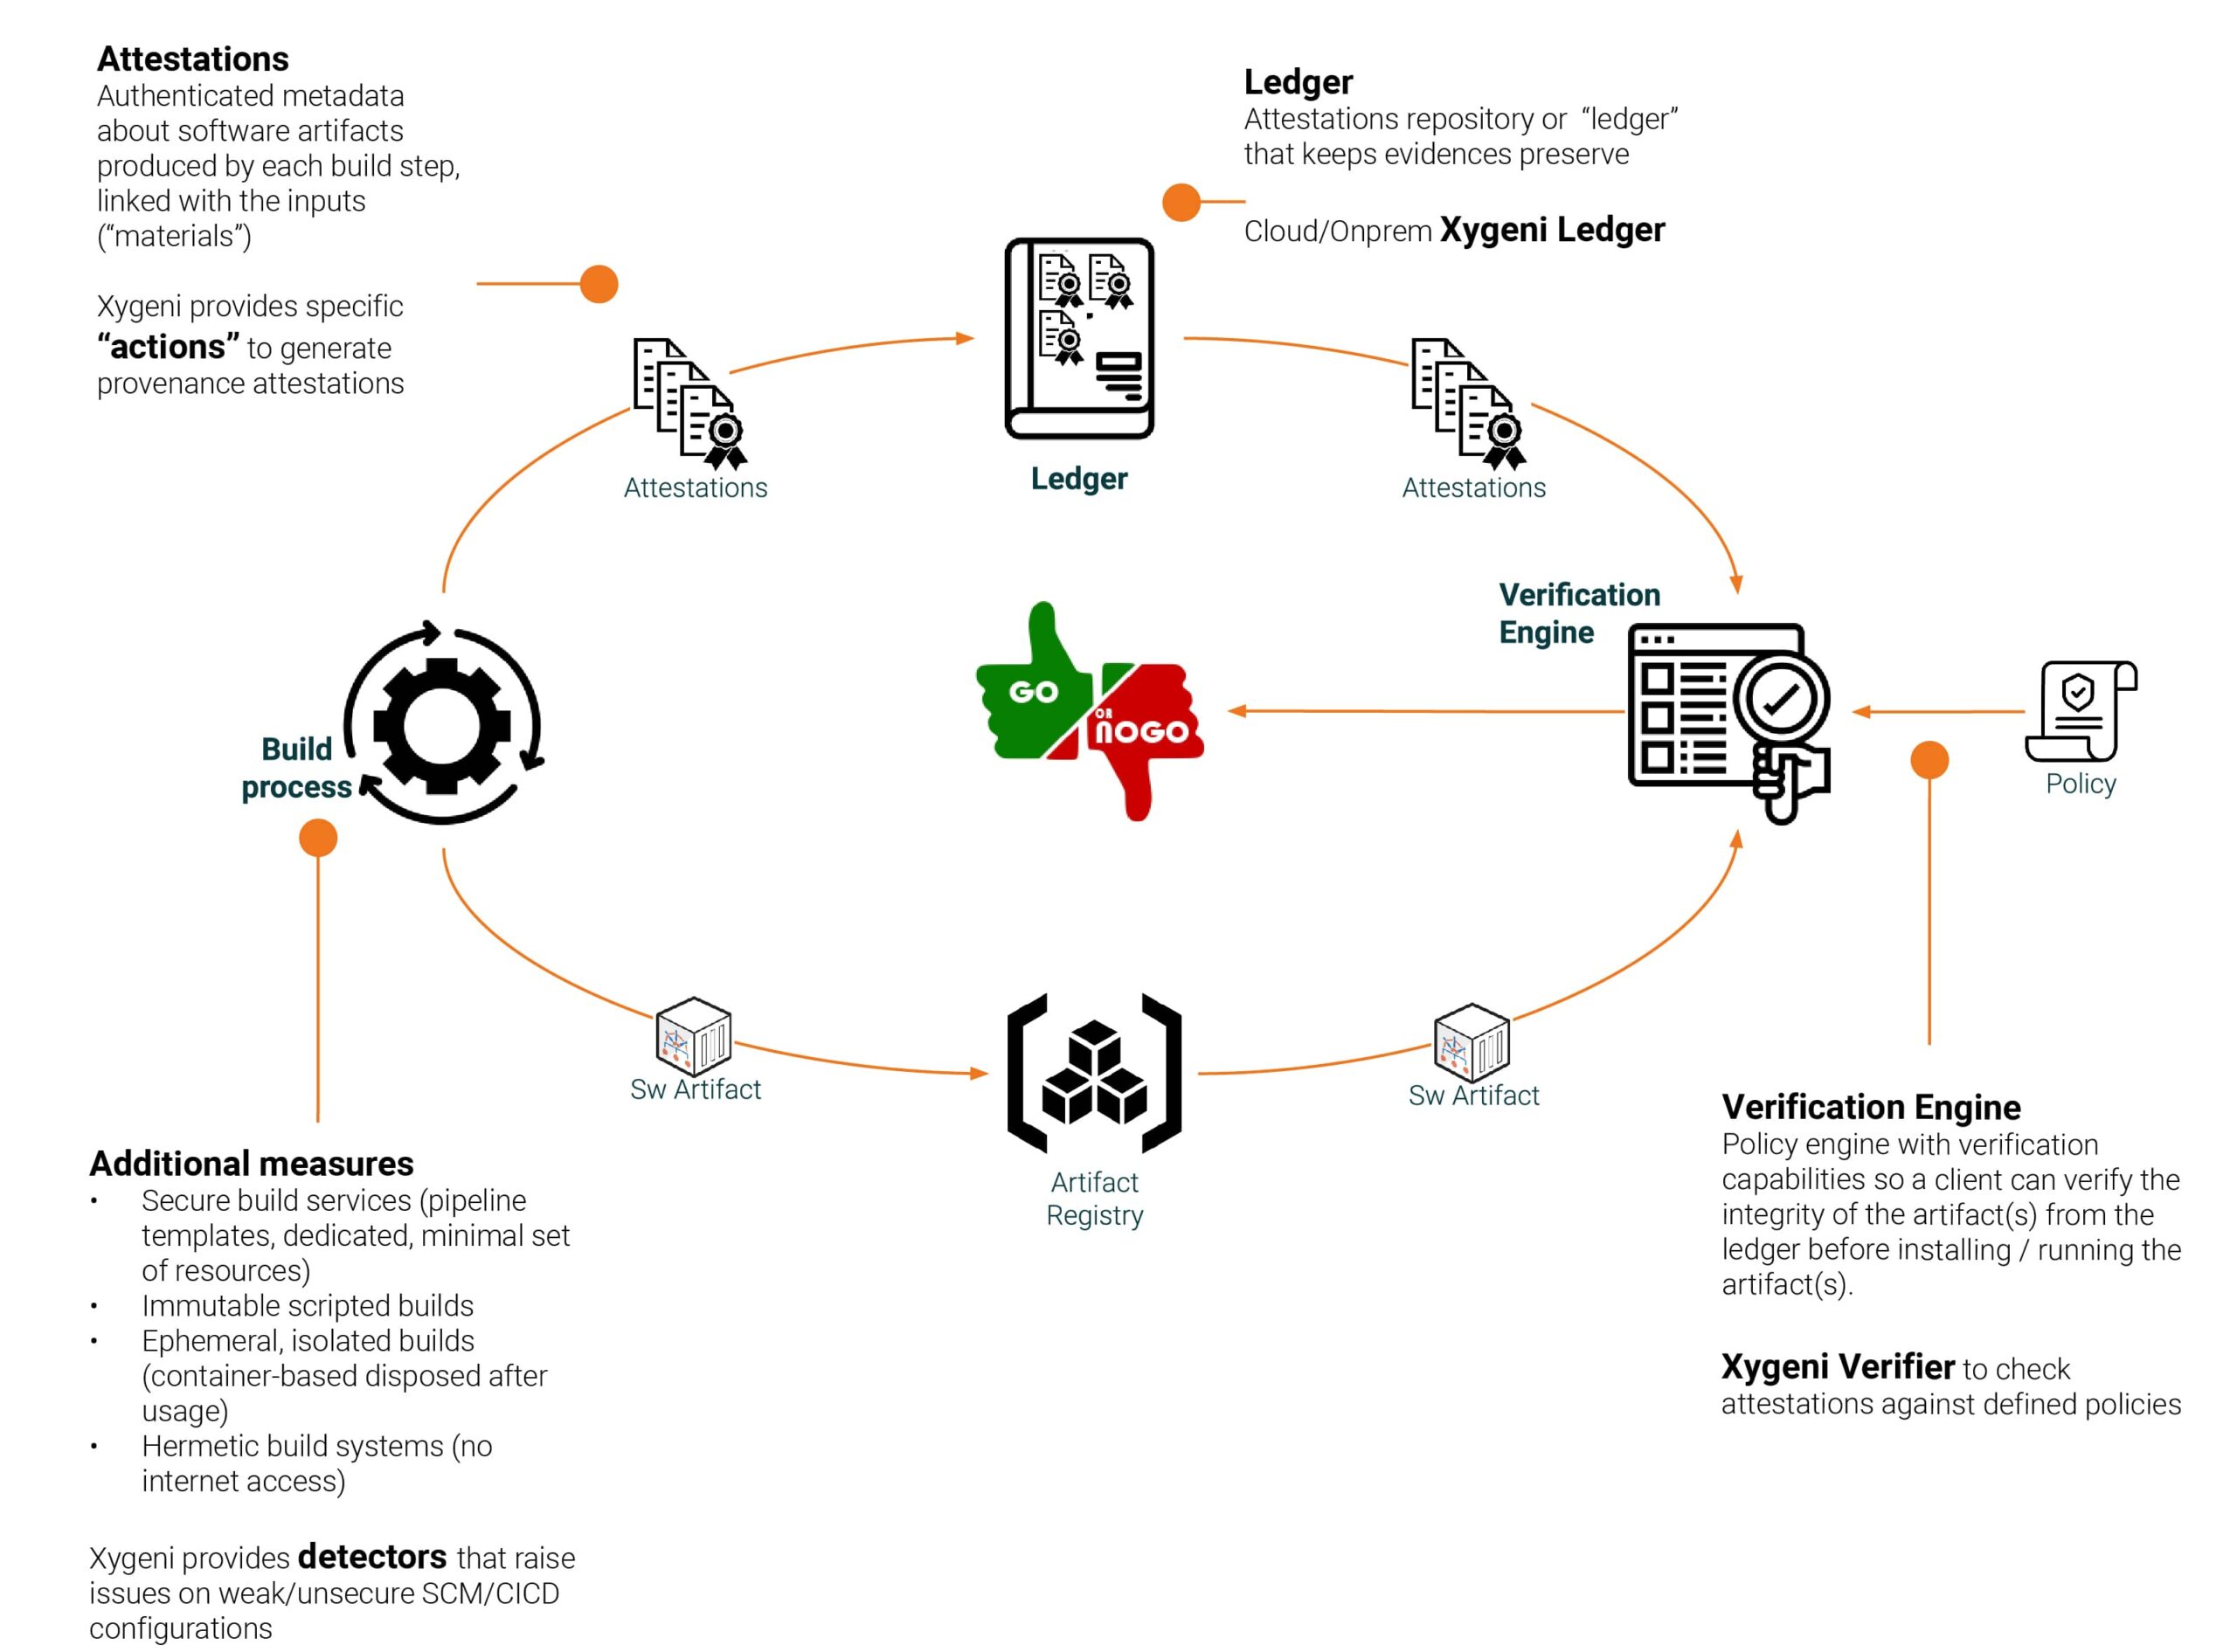
Siklus Urip Pengembangan Piranti Lunak sing Aman (SDLC) menehi conto pendekatan holistik, nggabungake praktik lan prinsip keamanan ing kabeh fase nggawe lan nyebarake piranti lunak. Antarane iki, fase mbangun iku penting banget. Ing kene kode sumber diowahi dadi kode biner, nyetel tahapan kanggo eksekusi. Fase iki penting kanggo nyematkan keamanan menyang piranti lunak, sing nglibatake pamriksan kode sing ketat kanggo kerentanan, penegakan kabijakan keamanan, lan mesthekake yen pertimbangan keamanan minangka dhasar, tinimbang pamikiran retrospektif.
Wigati saka Build Security ing Pengembangan Piranti Lunak
Build security penting kanggo nggawe piranti lunak sing aman, dadi pertahanan proaktif nglawan potensi kerentanan, lan njamin kepatuhan karo standards. Tahap proses pangembangan iki nduweni risiko paling gedhe kanggo integritas lan kerahasiaan kode. Kelewatan bisa nyebarake piranti lunak sing wis disusupi menyang endi-endi, saengga penting banget kanggo njaga fase iki kanggo nglindhungi pangguna pungkasan lan njaga kepercayaan lan kepatuhan. Kajaba iku, tahap pambangunan penting banget kanggo nyuda risiko sing ana gandhengane karo rantai pasokan piranti lunak, ing ngendi kerentanan ing bagean apa wae bisa duwe implikasi sing nyebar. Nandheske build security nyawisake pondasi kanggo inovasi ing mangsa ngarep, sing ngidini organisasi ngembangake praktik pangembangane kanthi aman.
Nyoroti Akibat saka Donya Nyata
Kekritisan saka sing kuwat build security Langkah-langkah kasebut digambarake kanthi cetha dening kedadeyan kaya pelanggaran SolarWinds Orion, kompromi Codecov Bash Uploader, kedadeyan Event-Stream, pelanggaran data Equifax, lan utamane, Serangan Ledger. Conto-conto kasebut dadi pangeling-eling sing jelas babagan dampak sing adoh saka pengawasan keamanan sajrone fase pembangunan, wiwit saka nggampangake serangan rantai pasokan nganti mbabarake data sensitif kanthi skala gedhe.
Serangan Ledger nggambarake eksploitasi canggih saka kerentanan rantai pasokan piranti lunak, nandhani kedadeyan penting ing ranah keamanan siber. Diwiwiti liwat serangan spear phishing sing nargetake akun NPM mantan karyawan Ledger, para penyerang bisa nerbitake versi jahat saka alat connect-kit piranti lunak Ledger. Pelanggaran iki nyebabake kerugian paling ora $600,000 saka dompet perangkat keras pangguna. Ora kaya serangan langsung ing proses pembangunan, kedadeyan iki nggunakake kepercayaan sing diselehake ing dependensi pihak katelu lan rantai pasokan piranti lunak, sing nandheske ancaman bernuansa sing diadhepi pangembangan piranti lunak modern. Pelanggaran kasebut ora mung mbukak pentinge keamanan dependensi piranti lunak nanging uga nyoroti kabutuhan kontrol akses sing ketat, manajemen kredensial, lan pemantauan proaktif komponen pihak katelu. Kejadian Ledger dadi pangeling-eling sing jelas babagan akibat potensial saka nglirwakake keamanan ing rantai pasokan piranti lunak lan pentinge ngetrapake langkah-langkah keamanan sing komprehensif kanggo nglindhungi saka serangan langsung lan ora langsung.
Antarane sing paling jembar lan canggih ing jaman saiki, pelanggaran SolarWinds Orion ngupaya ngeksploitasi kerentanan ing proses pembangunan piranti lunak SolarWinds. Para penyerang nandur kode sing ala liwat sistem pembangunan sajrone proses nganyari piranti lunak lan ngirim menyang 18,000 klien, kalebu lembaga pemerintah lan perusahaan utama. Iki nyoroti betapa mbebayani lan jembare serangan kasebut ing rantai pasokan.
Codecov kuwi aplikasi kanggo nguji ukuran jangkoan kode sing wis dilanggar. Penyerang bisa ngowahi skrip Bash Uploader lan kasil ngekstrak data saka ewonan lingkungan klien. Pelanggaran iki kanthi mangkono nandheske kepiye piranti mbangun bisa dadi risiko potensial lan mbuktekake integritas skrip mbangun lan piranti kudu dijamin.
Ing kasus kedadeyan Event-Stream, paket NPM sing populer banget dibobol. Ing paket iki, pengelola asli masrahake kontrol marang penyerang sing pura-pura dadi pengelola sing semangat. Mengko, penyerang nyuntikake payload menyang paket sing duwe niat jahat, sing nargetake siji platform cryptocurrency tartamtu. Iki minangka conto sampurna saka studi kasus sing nuduhake profil risiko saka kerentanan katergantungan lan tingkat vetting sing realistis sing kudu ditindakake perusahaan ing paket lan pengelola pihak katelu.
Pelanggaran data Equifax, sanajan dudu mung kerentanan ing tahap pambangunan, nanging saya parah amarga gagal nganyari perpustakaan pihak katelu sing kudune wis dianyari lan rentan (ing kasus iki, Apache Struts). Iki mengaruhi 147 yuta wong. Pelanggaran Equifax, ing saben pangertèn, minangka crita peringatan babagan manajemen ketergantungan.
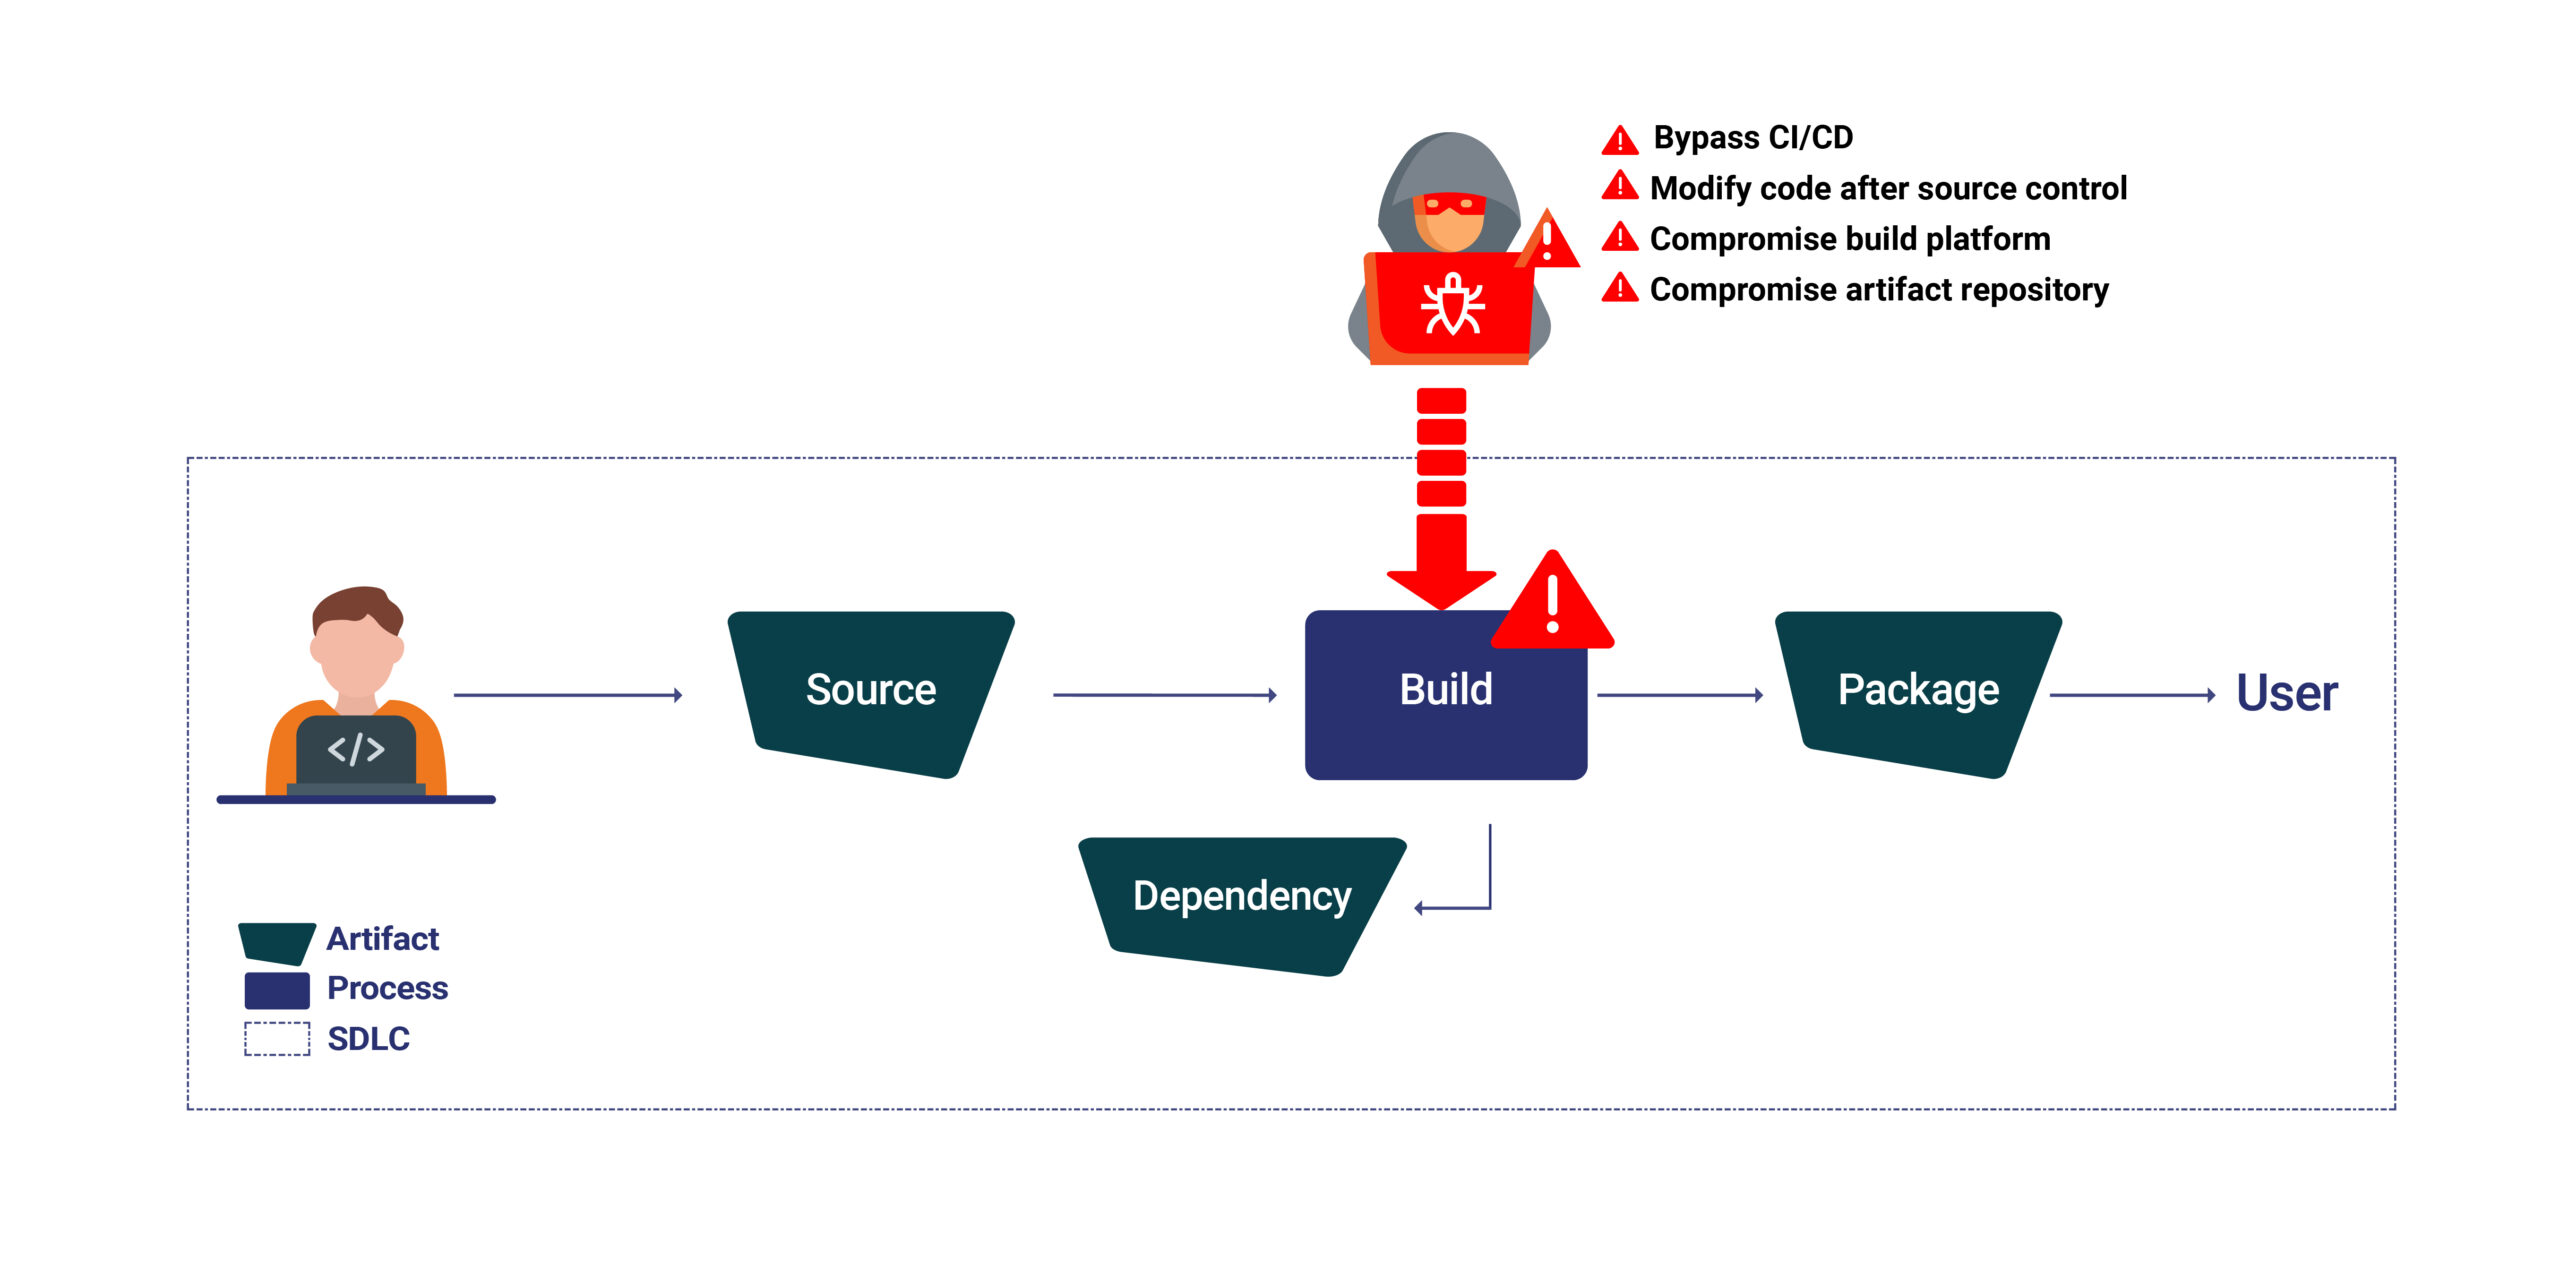
Ing jaringan pangembangan piranti lunak modern sing rumit, tahap mbangun minangka titik penting ing ngendi kode sumber diowahi dadi piranti lunak sing bisa dieksekusi. Fase iki ora mung babagan kompilasi nanging uga babagan njamin keamanan lan integritas produk pungkasan. Ngenali ancaman umum sing diadhepi sajrone tahap iki penting banget kanggo njaga kekokohan. software supply chain securityKanggo mangerteni luwih jero babagan ancaman kasebut lan strategi mitigasi sing komprehensif, coba jelajahi wawasan rinci babaganAncaman Rantai Pasokan Piranti Lunak ing Tahap Pangwangunan.
bypassing CI/CD Pipelines: Nglanggar perlindungan saka CI/CD Proses iki ngidini penyerang nyuntikake kode angkoro langsung menyang bangunan, ngliwati pamriksan keamanan sing penting.
Ngowahi Kontrol Pasca-Sumber Kode: Owah-owahan sing digawe ing kode sumber sawise commitPengalihan menyang kontrol sumber bisa nggawe owah-owahan sing ora sah, sing ngrusak integritas piranti lunak.
Ngganggu Proses KonstruksiManipulasi proses pembangunan langsung bisa nyebabake penyisipan kode jahat, ngganggu asal-usul pembangunan, utawa ngganggu proses kasebut kabeh.
Gudang Artefak sing Ngrusak: Akses tanpa wewenang menyang, utawa manipulasi, repositori artefak bisa ngganggu proses penyebaran lan ngenalake piranti lunak sing wis disusupi menyang rantai pasokan.
Racun Pipeline Eksekusi (APD): Ancaman sing Luwih Jero
Racun Pipeline Kerentanan Eksekusi (PPE) muncul nalika penyerang manipulasi proses pembangunan, kanthi ngowahi CI/CD pipeline konfigurasi langsung (Direct PPE, utawa D-PPE) utawa kanthi ngowahi file pipeline referensi (PPE ora langsung, utawa I-PPE). Serangan kaya ngono bisa ngrusak integritas piranti lunak kanthi parah, saengga mekanisme deteksi lan perlindungan awal dadi penting banget.
Ngerteni Varian APD
APD Langsung (APD-D) kedadeyan nalika penyerang ngganti file konfigurasi CI kanggo mbukak printah angkoro ing lingkungan mbangun, ngliwati standard protokol keamanan.
APD Ora Langsung (APD-I) diungkap liwat modifikasi file eksternal pipeline ngonfigurasi, kayata skrip, sing ngidini penyerang nyuntikake kode jahat kanthi ora langsung.
Kanggo nglawan ancaman lan kerentanan iki ing tahap pambangunan, kerangka kerja sing digunakake kanthi bener lan kepatuhan karo praktik paling apik kaya sing wis digarisake dening panguwasa kayata NIST kudu ditindakake. Kabeh ing ndhuwur bisa ditingkatake liwat aplikasi lan kepatuhan karo Kerangka Kerja Pengembangan Perangkat Lunak Aman NIST (SSDF)), ing antarane sumber daya liyane, ningkatake postur sampeyan kanthi cara ing ngisor iki.
penting Build Security Praktek paling apik:
Kode Aman: ngetrapake praktik keamanan coding paling apik sajrone pangembangan. Identifikasi potensi kerentanan kanthi nggunakake alat analisis kode statis sabisa-bisane migunani sajrone proses pembangunan.
Analisis Komposisi Piranti Lunak (SCA): Integrasi SCA piranti karo awakmu CI/CD pipeline kanggo nemokake dependensi sumber terbuka sing digunakake ing piranti lunak kanthi kerentanan sing dingerteni lan njaga informasi paling anyar Daftar Bahan Piranti Lunak (SBOM).
Lingkungan Bangunan sing Aman: Gunakna kontrol akses paling kuat sing bisa mbatesi titik entri sing ora sah menyang server lan repositori sing dibangun.
Piranti pemantauan terus-terusan intine, bakal nuduhake nemokake sembarang wujud kegiatan sing mencurigakan sing kedadeyan ing lingkungan bangunan. Iki bakal diautentikasi lan dikirim kanthi aman mudhun pipeline kanthi ditandatangani nganggo tanda tangan digital. Macem-macem mekanisme verifikasi kudu digawe kanggo njamin keaslian artefak sadurunge disebarake.
Kekuwatan saka Build Attestations
Praktik paling apik kaya coding aman lan lingkungan bangunan aman iku penting banget, nanging kanthi Xygeni Build Security Solusi, dheweke nindakake kaya ngono. Solusi kita terintegrasi karo alur kerja sampeyan kanggo menehi cara sing komprehensif build security sing kalebu kekuwatan pengesahan.
Bayangna atestasi bangunan minangka dokumen sing ditandatangani sing njamin keaslian lan integritas bangunan. Kuwi persis apa sing diarani atestasi bangunan—koleksi metadata sing ditandatangani kanthi kriptografi sing ndokumentasikake rincian proses bangunan. Iki minangka jinis penjaga kanggo proses bangunan lan menehi akeh keuntungan sing asale saka ing ngisor iki.
Transparansi sing luwih apik: Pengesahan Build njamin ana kapercayan saka visibilitas sing jelas babagan lingkungan build, alat, konfigurasi, lan dependensi sing digunakake kanggo mbangun Build. Lingkungan sing transparan kaya ngono bakal nuwuhake kepercayaan lan mungkin kolaborasi.
Verifikasi Sajrone Pipeline: Atestasi njamin manawa kanggo kabeh tahapan ing CI/CD pipeline, saka kode sumber nganti artefak pungkasan sing dibangun, keasliane bisa diverifikasi. Iki mriksa manawa ora ana owah-owahan sing ora sah sing kedadeyan sajrone proses pambangunan.
Pondasi sing luwih kuwat kanggo ngawasi lan ngaudit: Data rinci ing sajrone atestasi mbangun pondasi kanggo analisis keamanan sing terus-terusan sajrone siklus urip pangembangan, sing ngidini wong bisa kanthi proaktif ndeteksi kemungkinan kerentanan sing kudu dikurangi.
carane Xygeni Build Security Ngungkit Pengesahan
Iki ngendi Build Security Solusi njupuk konsep saka Build Attestations selangkah luwih maju kanthi otomatisasi sing wis ana, lan Xygeni njupuk selangkah luwih gedhe kanthi pendekatan sing luwih jembar.
Otomatisasi Generasi Atestasi: Xygeni, ing ngendi generasi atestasi kudu otomatis, kanggo nggawe atestasi anti-gangguan tanpa perlu intervensi manual, lan kanthi cara sing nyedhiyakake atestasi sing konsisten ing kabeh bangunan.
Pengumpulan lan Panyimpenan Bukti sing Aman:Xygeni nawakake keamanan kanggo cara ngumpulake lan nyimpen bukti. Xygeni ngumpulake bukti kanthi ati-ati saka saben pojok proses pambangunan. Xygeni nyimpen koleksi ing infrastruktur panyimpenan sing aman, njamin manawa pengesahan kasebut integritas.
Kontrol Verifikasi Granular: Solusi kita ngontrol verifikasi, sing ditindakake kanthi monoton. Iki nyedhiyakake sakumpulan kabijakan sing bisa dikonfigurasi; pamriksan bisa dilebokake utawa diilangi ing proses kasebut, nyetel sing terakhir miturut kabutuhan.
Deteksi Ancaman Wektu Nyata sing Wawasan: Fitur pelaporan lengkap saka Xygeni ora mung kanggo kabar lulus/gagal. Sistem kita nyedhiyakake wawasan sing bisa ditindakake ing proses pembangunan sampeyan kanggo mbantu sampeyan ngerti lan ndandani potensi kerentanan sadurunge.
Kauntungan Xygeni: Keuntungan sing Bisa Dipercaya
Kanthi nggunakake Xygeni Build Security, sampeyan entuk akeh keuntungan:
Kapercayan lan Transparansi sing luwih apik: Pengesahan bangunan njamin kabeh pihak sing duwe kepentingan diwenehi gambaran proses bangunan sing jelas, lan sajrone proses kasebut, kepercayaan lan kolaborasi saya tambah.
Nyuda Risiko Kasalahan lan Kerentanan: Generasi lan verifikasi atestasi otomatis nyuda risiko kesalahan lan kerentanan seminimal mungkin sacara manusiawi, saengga menehi keamanan kanthi konsisten ing saindenging bangunan. pipeline.
Kualitas Piranti Lunak sing Ditingkatake: Entuk intelijen ancaman sing luwih akeh lan wawasan sing jero kanggo mesthekake sampeyan bisa ngasilake produk piranti lunak sing luwih berkualitas lan luwih aman.
Kepatuhan sing disederhanakake: Penyelarasan Xygeni karo rekomendasi NIST SP 800-204D nggampangake upaya kepatuhan.